Description
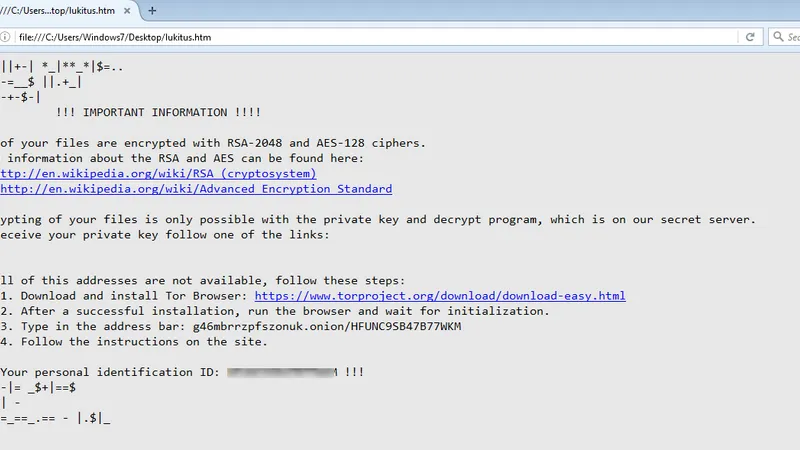
Locky is ransomware that spread through enormous malicious email campaigns from 2016 to 2018, at times delivering hundreds of thousands of infected messages per hour. Its attachments relied on macros and script downloads, and its operators rotated infrastructure constantly to survive disruption. The family's campaigns fed the same criminal ecosystem as Dridex, and its volume set records that shaped modern email security practices.
Stats
- First seen
- February 2022
- Last seen
- November 2026
Alert name variants
| Alert Name |
|---|
| Binary.Ransomware.Locky |
| Document-Word.Ransomware.Locky |
| Gen:Heur.Locky.1 |
| Gen:Heur.Locky.2 |
| Gen:Variant.Locky.12 |
| Gen:Variant.Locky.7 |
| Gen:Variant.Ransom.Locky.103 |
| Gen:Variant.Ransom.Locky.112 |
| Gen:Variant.Ransom.Locky.135 |
| Gen:Variant.Ransom.Locky.140 |
| Gen:Variant.Ransom.Locky.154 |
| Gen:Variant.Ransom.Locky.173 |
| Gen:Variant.Ransom.Locky.20 |
| Gen:Variant.Ransom.Locky.257 |
| Gen:Variant.Ransom.Locky.342 |
| Gen:Variant.Ransom.Locky.355 |
| Gen:Variant.Ransom.Locky.437 |
| Gen:Variant.Ransom.Locky.451 |
| Gen:Variant.Ransom.Locky.464 |
| Gen:Variant.Ransom.Locky.465 |
| Gen:Variant.Ransom.Locky.470 |
| Gen:Variant.Ransom.Locky.471 |
| Generic.Ransom.Locky.A29F4896 |
| Generic.Ransom.Locky.B349612E |
| Generic.Ransom.Locky.D217640A |
| GZUM:Locky.1 |
| Script-JS.Ransomware.Locky |
| Script-WScript.Downloader.Locky |
| Script-WScript.Ransomware.Locky |
| Script.Downloader.Locky |
| Script.Ransomware.Locky |
| Trojan.Locky.BA |
| Trojan.Locky.BG |
| Trojan.Locky.BJ |
| Trojan.Locky.BR |
| Trojan.Locky.C |
| Trojan.Locky.Gen.1 |
| Trojan.Ransom.Locky.1 |
| Trojan.Ransom.Locky.AT |
| Trojan.Ransom.Locky.AZ |
| Trojan.Ransom.Locky.B |
| Trojan.Ransom.Locky.BB |
| Trojan.Ransom.Locky.BW |
| Trojan.Ransom.Locky.BY |
| Trojan.Ransom.Locky.CV |
| Trojan.Ransom.Locky.DA |
| Trojan.Ransom.Locky.DI |
| Trojan.Ransom.Locky.DM |
| Trojan.Ransom.Locky.DN |
| Trojan.Ransom.Locky.DT |
Showing 50 of 66
Related IPS Signatures
| Signature Name |
|---|
| MALWARE-CNC Win.Trojan.Locky variant outbound connection |
Related blogs