In questo rapporto
Adozione di app cloud: Gli utenti in Giappone caricano e scaricano file sulle app cloud con la stessa frequenza degli utenti nel resto del mondo, ma tendono a interagire in media con meno app cloud. Le app di IA stanno guadagnando rapidamente popolarità in Giappone, con l’app di IA Microsoft Copilot che ha avuto un utilizzo medio più del doppio rispetto al resto del mondo.
Abuso delle app cloud: Mentre Microsoft OneDrive e SharePoint hanno conquistato i primi due posti per il maggior numero di download di malware in Giappone, Box si è distinto arrivando terzo. Box raramente entra nella top ten in altre regioni, ma la sua popolarità complessiva in Giappone ha generato abusi, causando un numero significativamente maggiore di download di malware rispetto ad altre regioni.
Malware e ransomware: tra le famiglie di malware più diffuse che prendono di mira le vittime in Giappone figurano il trojan di accesso remoto NjRat, il trojan ModernLoader e l’infostealer Azorult.
Adozione delle app cloud
L’utente medio in Giappone interagisce con 20 app cloud al mese. L’1% più ricco di utenti interagisce con 76 app al mese. Gli utenti in Giappone usano in media meno app rispetto ad altre regioni, ma per il resto monitorano in modo simile in termini di utilizzo stagionale.

Gli utenti in Giappone scaricano dati da app cloud a un tasso simile a quello di altri settori, con il 95% degli utenti che scarica dati da app cloud contro il 94% in altri settori. Lo stesso tema rimane per quanto riguarda i dati caricati, con utenti dal Giappone e da altri settori che caricano dati con una media esattamente del 67%. Questo indica che gli utenti in Giappone interagiscono con le app cloud con la stessa frequenza di quelli del resto del mondo, semplicemente sono più selettivi riguardo al numero di app che utilizzano.

App cloud più popolari
Le prime 10 app cloud più popolari nella regione giapponese sono un mix di app Microsoft e Google, con le prime tre che riflettono altri settori e Microsoft OneDrive guida tutte le altre app con quasi la stessa percentuale di altri settori. Le app di IA stanno guadagnando popolarità molto rapidamente in Giappone, con il 18% degli utenti che interagisce regolarmente con Microsoft Copilot, più del doppio rispetto al resto del mondo. L’app di archiviazione cloud Box e l’app di messaggistica Slack sono anch’esse significativamente più popolari in Giappone rispetto al resto del mondo.

Le principali app utilizzate per i caricamenti
Come previsto, con Microsoft OneDrive che è l’app più popolare di gran lunga, è anche l’app più utilizzata per caricare dati, con il 18% degli utenti giapponesi che carica dati su OneDrive ogni giorno, anche se è indietro rispetto ad altri settori dove OneDrive è leggermente più popolare. L’uso dell’app Box, invece, sembra essere una preferenza molto specifica degli utenti in Giappone, superando di gran lunga l’uso da parte di altre regioni.

Le app più utilizzate per i download
OneDrive è anche l’app più popolare per i download in Giappone, con il 23% degli utenti che scarica da essa, esattamente lo stesso risultato di altri settori. L’app SharePoint ha un utilizzo doppio rispetto a Box, che segue la tendenza di SharePoint in altre regioni. Inoltre, app come Amazon S3, Google Cloud Storage e Azure Blob Storage sono utilizzate più frequentemente in altre regioni che in Giappone.

Considerando l’utilizzo complessivo delle app, sia upload che download, OneDrive è l’app più utilizzata a livello mondiale e in Giappone, riflettendo la sua costante popolarità e quota di mercato. Le regioni al di fuori del Giappone usano SharePoint significativamente più di Box, da 20 a 40 volte di più, mentre in Giappone è solo circa il doppio, il che indica che l’uso di Box in Giappone è molto più alto rispetto a SharePoint. Considerando SharePoint solo in Giappone, è usato dagli utenti circa il doppio per i download rispetto ai caricamenti (20% contro 10%), il che indica che qualsiasi contenuto caricato viene letto/scaricato spesso invece di un semplice archivio di file archiviati che non viene utilizzato. In Giappone, Box è circa 15 volte più popolare rispetto ad altre regioni.
Cloud App Abuse
Consegna di malware cloud
Nell’ultimo anno, la percentuale di download di malware da app cloud è diminuita gradualmente in tutto il mondo. In Giappone, la percentuale di download di malware è scesa in linea con la tendenza globale per la maggior parte dell’anno 2023, ma si è appiattata e ha ricominciato a crescere all’inizio del 2024. L’abuso delle app cloud permette al malware di passare inosservato e di eludere i controlli di sicurezza regolari che si basano su strumenti come le liste di blocco dei domini o che non ispezionano il traffico cloud.

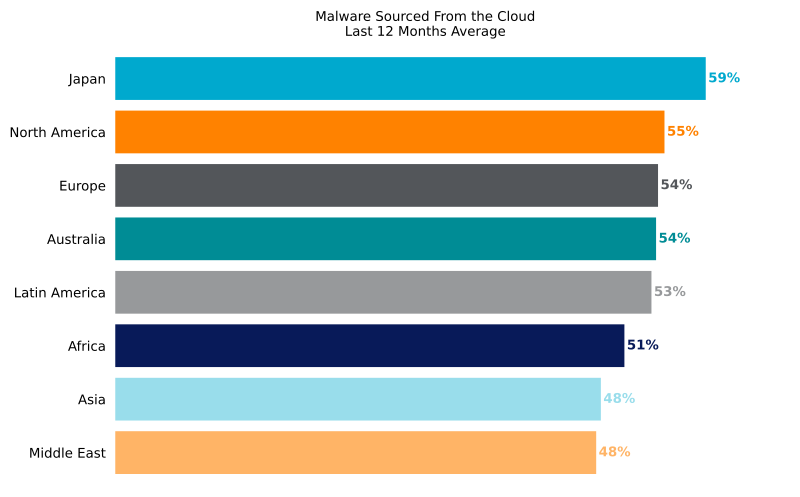
Rispetto ad altre regioni, il Giappone ha una percentuale leggermente superiore di malware provenienti dal cloud, quattro punti percentuali in più rispetto alla regione più vicina, il Nord America, e 11 in più rispetto al resto dell’Asia. Ciò indica che gli avversari stanno avendo un po’ più di successo nel distribuire malware tramite app cloud in Giappone rispetto al resto del mondo. La sezione seguente evidenzia che l’abuso di tre app specifiche è il principale motore di questo successo.
App cloud abusate per la diffusione di malware
Microsoft OneDrive è il primo per il maggior numero di download di malware. In generale, gli avversari abusano di Microsoft OneDrive perché è l’app di archiviazione cloud più popolare. Nel frattempo, chi usa regolarmente Microsoft OneDrive è più propenso a cliccare sui link per scaricare i file condivisi con loro su quella piattaforma. Pertanto, il numero di download di malware che Netskope rileva e blocca da Microsoft OneDrive riflette sia tattiche avversarie (abusare di OneDrive per distribuire malware) sia il comportamento delle vittime (la probabilità di cliccare sui link e scaricare il malware).
Al secondo posto, SharePoint è più diffuso tra i download di malware in Giappone che nel resto del mondo, nonostante la popolarità complessiva sia simile. Uno dei modi in cui SharePoint viene utilizzato per diffondere malware è tramite Microsoft Teams, che sfrutta SharePoint per la condivisione dei file. Al terzo posto, Box è significativamente più popolare per il download di malware in Giappone rispetto al resto del mondo, e ciò è dovuto alla popolarità complessiva di tale app in Giappone rispetto al resto del mondo. Ciò sottolinea come la popolarità generi abusi e come gli avversari siano in grado di abusare efficacemente delle app più diffuse per prendere di mira le loro vittime, anche quando tale popolarità è limitata a regioni specifiche.

Le principali famiglie di malware e ransomware
Questo elenco contiene le 10 principali famiglie di malware e ransomware rilevate da Netskope che hanno preso di mira gli utenti in Giappone negli ultimi 12 mesi:
Backdoor.Zusy (alias TinyBanker) è un Trojan bancario basato sul codice sorgente di Zeus, con l’obiettivo di rubare informazioni personali tramite iniezione di codice nei siti web.
Infostealer.Azorult (alias PuffStealer) è un malware che mira a rubare informazioni sensibili come le password degli account. Nel marzo 2024, una campagna monitorata da Netskope Threat Labs ha consegnato Azorult tramite Google Slides e contrabbando HTML.
Infostealer.QakBot (alias Quakbot, QBot) è un malware modulare, attivo dal 2007, capace di rubare dati finanziari sensibili da sistemi infetti, spesso inviati tramite documenti dannosi.
RAT.ComRAT è un impianto di seconda fase utilizzato dal gruppo di minaccia Turla . La prima versione di ComRAT è stata identificata nel 2007. Il malware può inviare informazioni all’aggressore e ricevere comandi da eseguire.
RAT.NetWiredRC (noto anche come NetWire RC) è un malware associato ad APT33, il cui scopo è fornire accesso remoto e rubare informazioni sensibili, come le password.
RAT.NjRAT (noto anche come Bladabindi) è un Trojan di accesso remoto con numerose funzionalità, tra cui la registrazione delle sequenze di tasti, il furto delle credenziali dai browser, l’accesso alla fotocamera della vittima e la gestione dei file.
RAT.Remcos è un Trojan di accesso remoto che fornisce un ampio elenco di funzionalità per controllare i dispositivi da remoto ed è ampiamente utilizzato da molti aggressori.
Trojan.ModernLoader (noto anche come Avatar Bot) è un malware in grado di raccogliere informazioni di base sul sistema e di distribuire più malware al sistema infetto, come cryptominer e RAT.
Trojan.Ursnif (alias Gozi) è un Trojan bancario e backdoor, il cui codice sorgente è stato trapelato su GitHub nel 2005, permettendo agli attaccanti di creare e distribuire molte varianti.
Trojan.Valyria (alias POWERSTATS) è una famiglia di documenti Microsoft Office dannosi che contengono VBScript dannosi incorporati, solitamente per consegnare altri payload dannosi.
Raccomandazioni
Questo rapporto ha evidenziato l’aumento dell’adozione cloud, inclusa una maggiore quantità di dati caricati e scaricati da varie app cloud. Ha inoltre evidenziato una tendenza crescente di attaccanti a abusare di varie app cloud, in particolare app aziendali popolari, per fornire malware (principalmente trojan) alle loro vittime. Netskope Threat Labs raccomanda alle organizzazioni in Giappone di rivedere la loro postura di sicurezza per assicurarsi di essere adeguatamente protette da queste tendenze:
- Ispeziona tutti i download HTTP e HTTPS, inclusi tutti i traffici web e cloud, per evitare che malware possa infiltrarsi nella tua rete. Netskope clienti possono configurare il loroNetskope NG-SWG con una Threat Protection Policy che si applica ai download di tutte le categorie e a tutti i tipi di file.
- Assicurarsi che i tipi di file ad alto rischio, come file eseguibili e archivi, vengano ispezionati attentamente utilizzando una combinazione di analisi statica e dinamica prima di essere scaricati. I clienti Netskope Advanced Threat Protection possono utilizzare una Policydi prevenzione del paziente zero per sospendere i download finché non saranno stati completamente ispezionati.
- Configurare i criteri per bloccare i download da app e istanze non utilizzate nella tua organizzazione, in modo da ridurre la superficie di rischio solo alle app e alle istanze necessarie per l’azienda.
- Configura la Politica per bloccare i caricamenti su app e istanze non utilizzate nella tua organizzazione per ridurre il rischio di esposizione accidentale o deliberata di dati da parte di insider o abusi da parte di attaccanti.
- Utilizzare un sistema di prevenzione delle intrusioni (IPS) in grado di identificare e bloccare modelli di traffico dannosi, come il traffico di comando e controllo associato a malware diffusi. Bloccando questo tipo di comunicazione è possibile prevenire ulteriori danni, limitando la capacità dell’aggressore di eseguire ulteriori azioni.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire protezione aggiuntiva quando è necessario visitare siti web che rientrano in categorie che possono presentare un rischio maggiore, come Domini Appena Osservati e Nuovi Registri.
Netskope Threat Labs
Composta dai massimi ricercatori del settore in minacce cloud e malware, Netskope Threat Labs scopre, analizza e progetta difese contro le ultime minacce cloud che colpiscono le aziende. I nostri ricercatori sono presentatori e volontari regolari nelle principali conferenze sulla sicurezza, tra cui DefCon, BlackHat e RSA.
Informazioni su questo rapporto
Netskope offre protezione contro le minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati di utilizzo anonimizzati raccolti dalla piattaforma Netskope One relativi a un sottoinsieme di clienti Netskope con autorizzazione preventiva.
Questo rapporto contiene informazioni sulle rilevazioni sollevate dal Netskope One Next Generation Secure Web Gateway (SWG), senza considerare l’importanza dell’impatto di ciascuna minaccia individuale. Le statistiche in questo rapporto si basano sul periodo che va dal 1° aprile 2023 al 31 marzo 2024. Le statistiche riflettono le tattiche degli attaccanti, il comportamento degli utenti e le politiche dell’organizzazione.