紹介
2025 Generative AI Cloud and Threat Report(2025年版ジェネレーティブAIクラウド&脅威レポート)では、genAIの採用拡大、genAIがもたらすリスクの増大、そしてそのリスクを軽減するために組織が採用した戦略にスポットライトを当てています。2023年に初めて「Generative AI Cloud and Threat Report」を公開したとき、GenAIはまだChatGPTと事実上同義語のような新進気鋭の技術でした。Googleが最近リリースしたBard(今Gemini)は、急速にユーザーを増やしましたが、ChatGPTの支配に挑戦するにはほど遠いものでした。 企業ユーザーの100人に1人しかgenAIアプリを使っていませんでした。 2025 年には、企業ユーザーの 20 人に 1 人近くが genAI アプリを使用しており、さらに多くのユーザーが間接的に genAI を使用したり、AI モデルのトレーニングにデータを提供したりしています。 Netskope は現在、3,500人以上の顧客基盤全体で317の異なるgenAIアプリの利用を追跡しています。
このレポートは、GenAIの上位トレンドをデータ駆動型で説明し、採用、リスク、リスク軽減に焦点を当てることを目的としています。まず、genAI の普及状況を調査し、その導入を取り巻くデータ リスクを浮き彫りにし、リスクを軽減するために組織が使用するさまざまな種類の制御を分析します。 このレポートのタイミングを考えると、DeepSeek-V3のリリースが報告されたコストと効率について波紋を呼んでからわずか数か月後であるため、DeepSeekを取り巻くケーススタディも含まれています。このケース研究では、新しくて興味深いgenAIツールがリリースされるとどうなるかを示し、関連するリスクを軽減するためのベストプラクティスに焦点を当てています。
このレポートの残りの部分では、以下について詳しく説明します。
- GenAIは、データセキュリティリスクが増大しています。 プロンプトやアップロードでgenAIアプリに送信されるデータ量は、過去1年間で30倍以上に増加し、特にソースコード、規制対象データ、知的財産、秘密などの機密データの露出量が増加しています。
- GenAI はどこでも: ほとんどの組織(90%)がgenAIアプリを使用している一方で、さらに多くの組織(98%)がgenAI機能を組み込んだアプリを使用しています。 genAIアプリを使うのは比較的少ない人(ユーザーの4.9%)ですが、genAIの機能を組み込んだアプリを使う人は大多数(75%)。
- GenAIはシャドーITです。 企業で使うgenAIの多く(72%)はシャドーITであり、個人アカウントがgenAIアプリにアクセスするために利用しています。
GenAIリスクの軽減が可能:ブロッキング、データ損失防止(DLP)、リアルタイムのユーザーコーチングは、GenAIリスクを軽減するための最も一般的なコントロールです。
Generative AI データ リスク
データセキュリティは、ユーザーがgenAIアプリを採用する際に組織が直面する主要なリスクです。このリスクは、企業におけるgenAIの最も一般的な2つのケースから生じます。
- 要約: GenAIアプリは、大規模なドキュメント、大規模なデータセット、ソースコードの要約に優れているため、個人が機密データをGenAIアプリに送信して要約するリスクが生じます。
- 世: GenAIアプリは、テキスト、画像、ビデオ、ソースコードの生成に優れているため、機密性の高いプロジェクトに取り組んでいる個人が、コンテンツを生成または強化するために機密データをGenAIアプリに渡すリスクが生じます。
データを使うリスクの主な原因は、要約と生成が使うケースでは、ユーザーが価値を提供するためにgenAIアプリにデータを送信する必要があることです。 これらのリスクを悪化させているのは、市場に出回っているアプリの数や、企業内でのシャドーITとしてのgenAIアプリの急増など、追加の要因です。これについては、このレポートの後半で詳しく説明します。機密性の高いデータを保護するために使用する組織 Netskope は、通常、genAI アプリに流入する次の 4 種類の機密データに関心を持っています。
- 知的財産: 知的財産は、ユーザーが企業秘密や組織が保護したい機密データを含む顧客リスト、契約書、その他の文書を分析しようとするときに、genAIアプリに漏洩します。
- パスワードとキー: パスワードとキーは、コードスニペットに埋め込まれると、genAIアプリに漏洩することがよくあります。
- 規制対象データ: 規制対象データには、機密性の高い個人データ、医療データ、財務データが含まれ、そのようなデータを扱うセクター、特にヘルスケアや金融サービスの genAI アプリに最も頻繁に漏洩します。
- ソースコード: genAIアプリでよく使われるケースは、ソースコードの要約、生成、編集を支援することで、ユーザーが誤って機密性の高いソースコードを未承認のアプリに漏らしてしまうことです。
次の図は、これら 5 種類のデータが組織のポリシーに違反して genAI アプリに送信される頻度を示しており、すべての違反の半分近くをソース コードが占めており、次いで規制対象のデータ、知的財産、パスワードとキーが続きます。このレポートの残りの部分は、このような機密データに関心のある組織のセキュリティリーダーを対象としています。組織は、ユーザーがgenAIアプリを活用できるようにしながら、最も機密性の高いデータを不要な露出から保護するにはどうすればよいでしょうか?

Generative AI どこでも
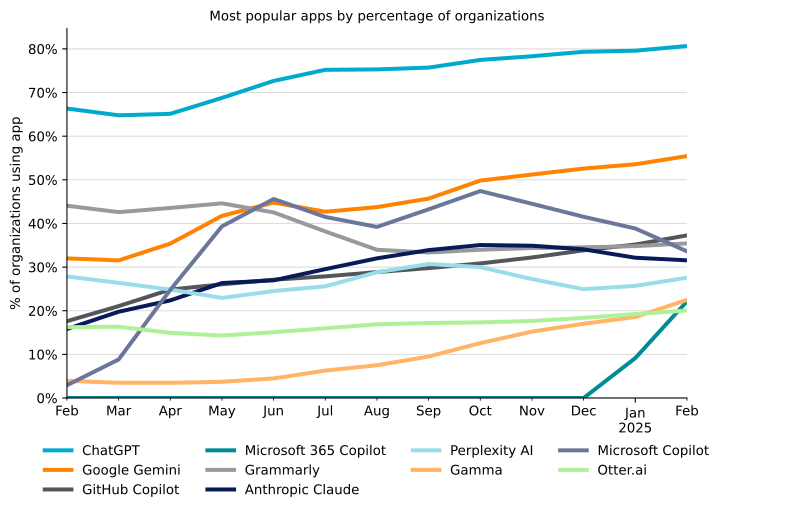
ジェネレーティブAIはどこにでもあります。 2022年、組織の主な問題は、ChatGPTを許可することの利点がリスクを上回るかどうかでした。現在、Netskopeは317のgenAIアプリを追跡しており、それぞれが少し微妙な一連の質問を投げかけています:どのアプリを許可すべきか、それらのアプリのデータセキュリティリスクを軽減するためにどのような制御を導入すべきか?次の図は、上位 10 の genAI アプリをそれぞれ使用する組織の割合を示しており、ほとんどの組織が複数の genAI アプリを許可することを決定していることを強調しています。
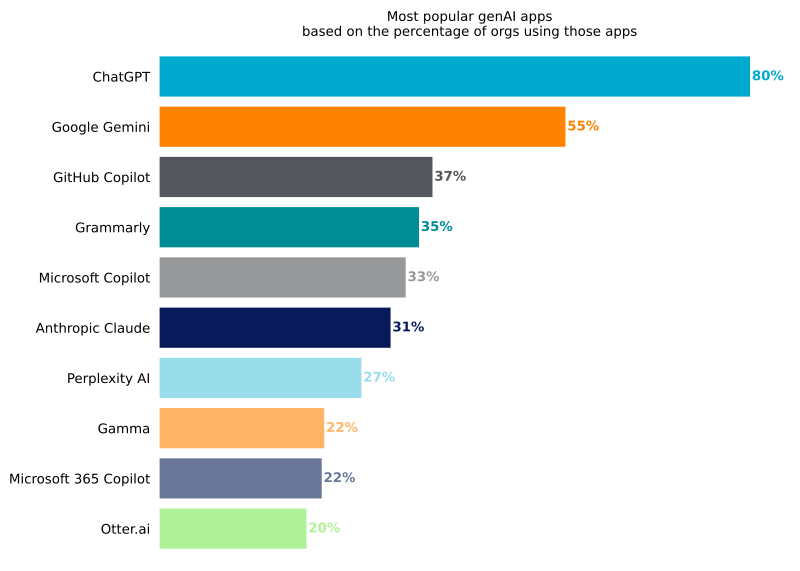
次の図は、過去 1 年間に同じ 10 のアプリの人気を示しており、急速に変化する AI の状況と、そのような決定を積極的に行っている組織の数を示しています。ChatGPTのように、一般的にユビキタスと見なされているアプリでさえ、今、初めて一部の組織に導入されています。Microsoft 365 Copilotのような新規参入者は、2024年初頭にMicrosoft Copilotが見たのと同様に、現在、急速な採用段階にあります。Google Gemini、Anthropic Claude、GitHub Copilot、Gamma などの他の機能は、新しい組織に徐々に導入されています。Google Geminiは、ChatGPTとのギャップを徐々に縮めています。
組織が数百の genAI アプリについて決定を下さなければならないことに加えて、組織は、現在 genAI を活用した機能を提供する何百もの追加のアプリも考慮する必要があります。 このようなアプリの例としては、次のようなものがあります。
- 歆: AIを活用して顧客コミュニケーションを効率化するカスタマーエクスペリエンスプラットフォーム。
- インサイダー: AIを使って顧客データを分析し、きめ細かなメッセージングを最適化する成長管理プラットフォーム。
- 格子: AIを使用して従業員データを要約し、ライティング支援を提供し、新入社員向けにパーソナライズされたカスタムオンボーディングビデオを作成する人事ソフトウェア。
- LinkedInの: genAIを活用してユーザーのコンテンツ作成(投稿、プロフィール、ジョブデスクリプションなど)を支援し、ユーザーデータを活用して新しいモデルを育成するソーシャルネットワーク。
- Moveworksの場合: 業務システム横断的なタスク自動化、情報検索、多言語対応、AIドリブンワークフロー最適化にAIを活用するIT支援プラットフォーム。
次の図は、今日、ほとんどの組織が何らかの形でgenAIを使用していることを示しています。
- 組織の90%は、ChatGPT、Google Gemini、GitHub CopilotなどのgenAIアプリに直接アクセスするユーザーを抱えています。
- 98%の組織では、Gladly、Insider、Lattice、LinkedIn、Moveworksなど、GenAIを活用した機能を提供するアプリにユーザーがアクセスしています。

ユーザーレベルでは、これらの違いはさらに顕著になります。ほとんどの組織が直接genAIアプリを使っているにもかかわらず、その組織内のユーザー人口はまだ比較的少ない(ユーザーの4.9%)。 一方、genAIを活用した機能を組み込んだアプリは、はるかに一般的です(ユーザーの75%)。
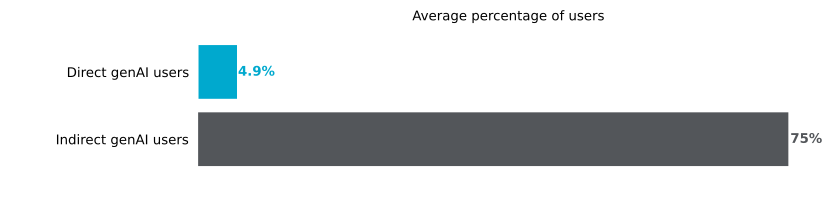
前の 2 つの図の目的は、企業で使う genAI が一見しただけではわからないほど広がっていることを強調することです。 間接的に genAI 機能を組み込んだアプリは、genAI アプリと同じリスクを伴います。ジェネレーティブAIリスクを包括的に可視化するために、Netskopeは、82,000を超えるクラウドアプリのこれらの属性と他の多くの属性を追跡する Cloud Confidence Indexを提供しています。
台頭するジェネレーティブAI
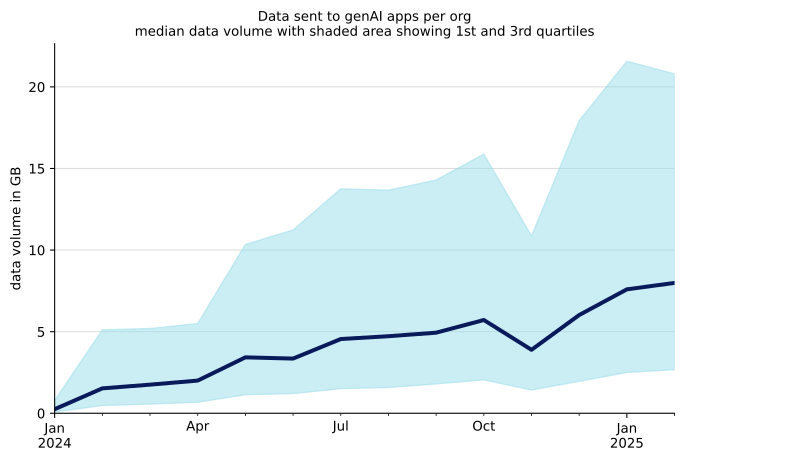
ジェネレーティブAIの採用は、さまざまな指標に従って企業で増加しています。それでも、データセキュリティの観点からは、genAIアプリに送信されるデータ量ほど重要なものはありません:すべての投稿やアップロードはデータ公開の機会です。このセクションでは、genAI アプリに送信されるデータ量が過去 1 年間で 30 倍以上に増加したことを強調しています。これは、1年前の30倍の投稿数とアップロード数、機密データの露出機会の30倍です。さらに、genAIアプリに流入するデータ量は、2025年を通じて同様のペースで増加し続けると予想しています。
genAIアプリに送信されるデータ量の増加は、genAIユーザー数とgenAIアプリ数の増加をはるかに上回っています。genAIアプリのユーザーベースは当面は比較的小さいままですが、その人口の間でgenAIを利用する量が増えると、データリスクは劇的に増加します。 このセクションの残りの部分では、過去 1 年間に観測されたデータ量、ユーザー数、アプリ数の増加について、より詳細な分析情報を提供します。
データ量
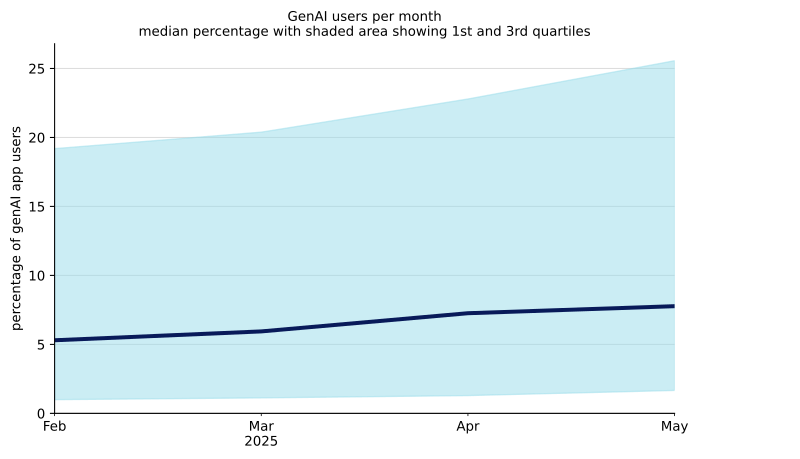
genAIユーザーの人口は企業全体の人口に比べて非常に少ないですが、これらのユーザーがgenAIアプリに送信するデータ量は急速に増加しています。過去 1 年間で、毎月 genAI アプリに送信されるデータの平均量 (主にプロンプトとアップロード) は、月間わずか 250 MB から 7.7 GB へと 30 倍以上に増加しました。上位 25% の組織では、月間 790 MB 以上から月間 20 GB 以上に同様に増加しました。genAIアプリに送信されるデータ量の急激な増加は、データセキュリティリスクを大幅に増加させます。データが多いということは、これらのアプリによって機密情報が公開されたり、誤って処理されたりする可能性が高くなることを意味します。2025年末までに、毎月平均15GB以上がgenAIアプリに送信されると予想されています。
ユーザー数
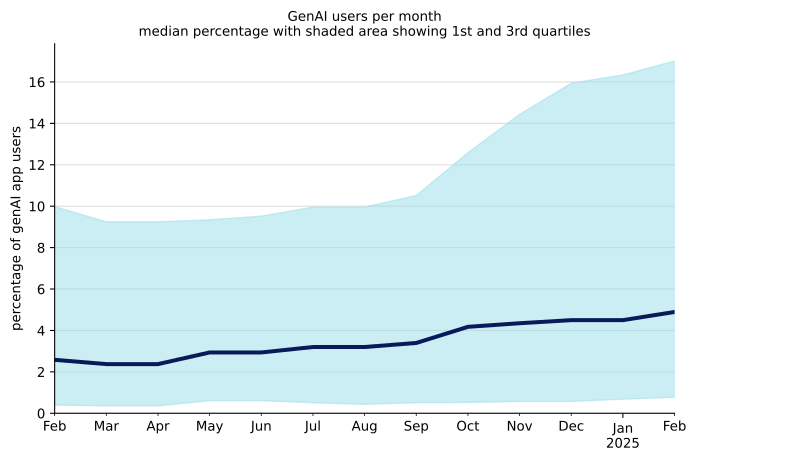
ほとんどの組織が genAI を使う一方で、genAI アプリを積極的に使用するユーザーの割合は少ないながらも増え続けています。 企業内で genAI アプリを利用する人の数は、この 1 年間でほぼ倍増し、下図に示すように、各組織の平均で 4.9% の人が genAI アプリを利用しています。 genAIの文脈で「能動的に使う」とは、チャットボットにプロンプトを送信したり、アプリと有意義に対話したりすることを意味します。 上位 25% の組織では、ユーザー人口の少なくとも 17% が genAI アプリを積極的に使用しており、上位 10% では、ユーザーの 3 分の 1 以上 (35%) が genAI アプリを積極的に使用しています。 この傾向は2025年も続くと予想しています。
アプリ数
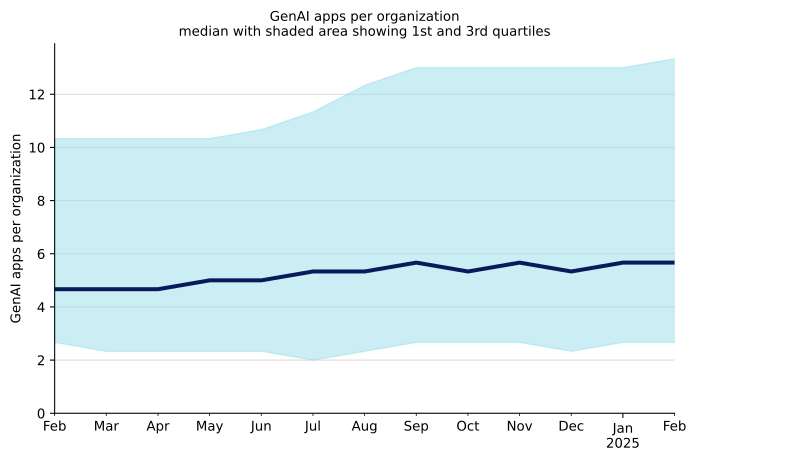
各組織が使用するgenAIアプリの数は徐々に増え続けており、現在では平均して6種類近い種類のgenAIアプリが使用されています。 上位25%の組織は少なくとも13のアプリを使用し、上位1%(写真にはありません)は少なくとも40のアプリを使用します。 Netskopeは合計317の異なるAIアプリを追跡しており、AIスタートアップへの積極的な投資が続いているため、各組織が使用するアプリの数は2025年を通じて増加し続けると予想しています。アプリの数の増加は、新しいアプリに関連するリスクを制限するための制御を実装することの重要性を強調しています。このレポートの後半では、DeepSeek-R1の詳細なケーススタディを提供し、新しいチャットボットの急速な採用中にさまざまな組織がどのように対応したかを示します。
シャドーIT/シャドーAI
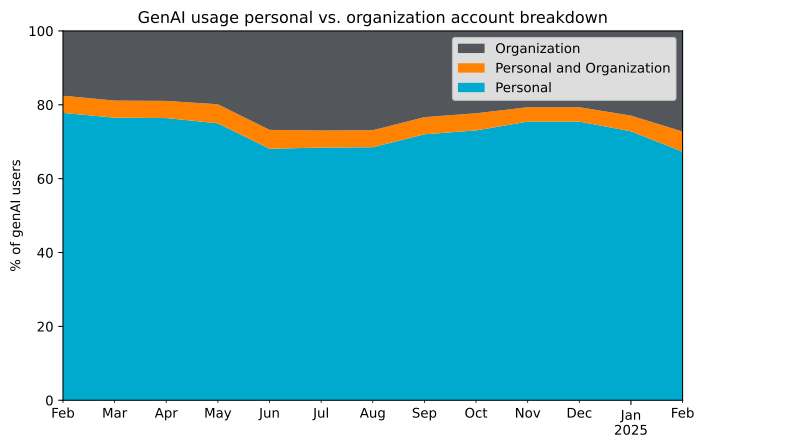
企業でのGenAIアプリの採用は、新しいクラウドサービスの典型的なパターンに従っています:個々のユーザーがアプリにアクセスするために個人アカウントを使用します。 その結果、企業で使うgenAIアプリの大半は、IT部門の知識や承認なしに使われるソリューションを指す「シャドーIT」に分類されます。 新しい用語であるシャドウAIは、AIソリューションの特殊なケースのために特別に造られました。シャドーITとシャドーAIの「シャドー」という用語は、アプリが隠され、非公式で、標準プロセスの外で動作しているという考えを呼び起こすことを目的としています。ChatGPTのリリースがgenAIブームの火付け役となってから2年以上経った今日でも、genAIユーザーの大多数(72%)は、ChatGPT、Google Gemini、Grammarly、その他の人気のあるgenAIアプリに職場でアクセスするために個人アカウントを使用しています。
次の図は、過去 1 年間に仕事で個人の genAI アカウントを使用している人の数を示しています。 この数字は、1年前の82%から今日では72%へと徐々に減少しています。これは心強い傾向ですが、ほとんどのユーザーが組織が管理するアカウントに切り替えるまでには、まだ長い道のりがあります。現在のペースでは、2026年までほとんどのユーザーが個人アカウントを使用することになります。 個人アカウントと組織管理アカウントを組み合わせて使用しているユーザーはごく一部(5.4%)おり、企業管理アプリが存在する組織でも、依然として個人アカウントを使用しているユーザーが多いことが分かります。
ほとんどの genAI ユーザーは個人アカウントを使用するため、個人アカウントに対するデータ ポリシー 違反の分布は、広範な分布と実質的には変わりません。 次の図は分布を示しており、ソースコード違反が最も多く、次いで規制対象データ、知的財産、パスワードとキーの順となっています。

DeepSeek:ジェネレーティブAIの早期導入に関するケーススタディ
2025年1月20日、中国企業のDeepSeekは、DeepSeek-R1モデルをベースにした最初のチャットボットをリリースしました。DeepSeekは、OpenAI-o1よりも大幅に少ない費用でモデルを訓練し、Llama-3.1よりも大幅に少ない計算能力で訓練したと主張しています。これらの主張は、今、genAIの分野への参入障壁が低くなるのか、DeepSeek-R1がgenAIのイノベーションを加速させるのか、DeepSeek-R1が競争環境を混乱させるのか、といった疑問を投げかけました。 これらの疑問は、メディアで大きく取り上げられ、世界中のgenAI愛好家の関心をそそりました。
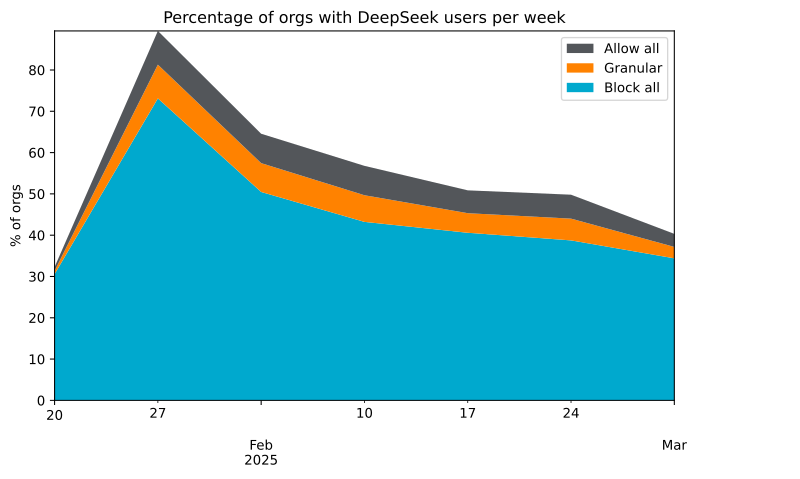
次の図は、DeepSeek-R1 のリリース後の数週間に DeepSeek を使用する、または使用しようとした組織の割合を示しています。 ピーク時には、世界中の組織の91%がDeepSeekにアクセスしようとしているユーザーを抱えており、75%がすべてのアクセスをブロックし、8%がきめ細かなアクセス制御ポリシーを使用し、8%がすべてのアクセスを許可していました。 アクセスをブロックしている組織の75%は、セキュリティ組織が承認していないgenAIアプリをブロックするための先制的なポリシーを持っていました。 Preemptive block ポリシーは、DeepSeek を新たに試すユーザーのデータセキュリティリスクを軽減することに成功しました。 その後の数週間で、関心は薄れ、DeepSeekのユーザーを持つ組織の割合は前週比で減少しました。
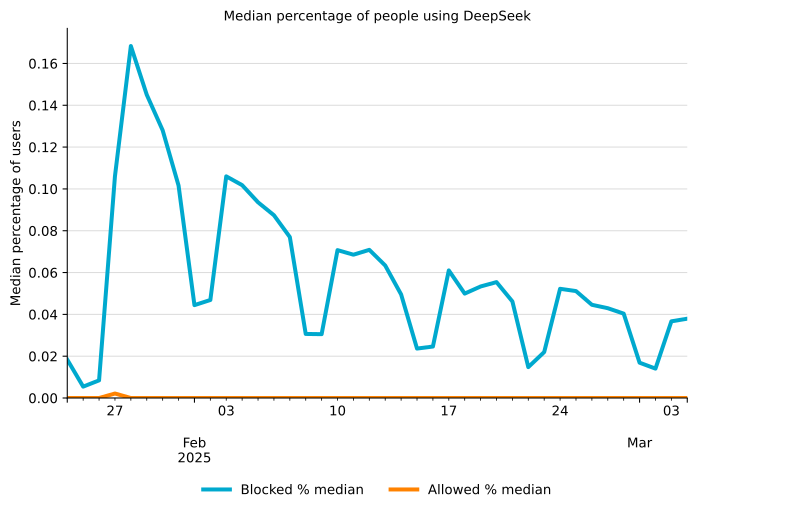
次の図は、プラットフォーム全体の日次ユーザー数を調べ、ブロックされたユーザーと許可されたユーザーを分類した、さらに詳細なビューを示しています。ピーク時には、平均的な組織のユーザーの0.16%がDeepSeekを利用しようとしてブロックされたのに対し、0.002%のユーザーが許可されていました。 最初のピークを過ぎると、DeepSeekを使おうとするユーザーの数は、関心が薄れ、ブロックに対するユーザーの行動が変わったため、減少していきました。
また、このプロットでは、組織の91%がDeepSeekを使おうとしているユーザーがいた一方で、総ユーザー数は非常に少なかったことも示しています。 新しいテクノロジーでは、限定的な早期導入が一般的です。アーリーアダプターの人口が少ないということは、先制的なブロックポリシーを導入するリスクがビジネスにほとんど悪影響を及ぼさないことを意味します。
この DeepSeek のケース スタディでは、新しくリリースされた AI アプリを取り巻くデータ セキュリティ リスクの軽減を目指す組織にとって重要な教訓を示しています。
- 新しい genAI アプリのアーリーアダプターは、ほぼすべての組織 (91%) に存在しています。 アーリーアダプターは、これらのアプリに機密データを送信するときに、かなりのセキュリティリスクをもたらします。
- ほとんどの組織は、新しい genAI アプリに対して “最初にブロックし、後で質問する” ポリシーを採用しています。ユーザーが試す可能性のある新しいアプリをブロックするというモグラたたきをする代わりに、特定のアプリを明示的に許可し、他のすべてのアプリをブロックします。このタイプのポリシーは、組織がアプリを試している人を可視化し、適切なレビューを完了するための時間を与えるため、リスクの軽減に最適です。アーリーアダプターの人口は少ないため、ビジネスへの潜在的な悪影響は限定的です。
ローカルジェネレーティブAIの採用
クラウドベースの genAI アプリによって生じるデータ リスクを管理する 1 つの方法は、genAI インフラストラクチャをローカルで実行することです。DeepSeekやMetaなどの組織がモデルをダウンロードできるようにしたり、モデルをローカルで実行できるようにするツールを提供するOllamaやLMStodioなどのツール、モデルやデータの共有を容易にするHugging Faceなどのコミュニティによって、ローカルでの実行が可能になりつつあります。一部の組織では、独自のモデルをトレーニングし、RAG(Retrieval-augmented generation)を使用してgenAIと情報検索を組み合わせたり、既存のモデルを中心に独自のツールを構築したりしています。
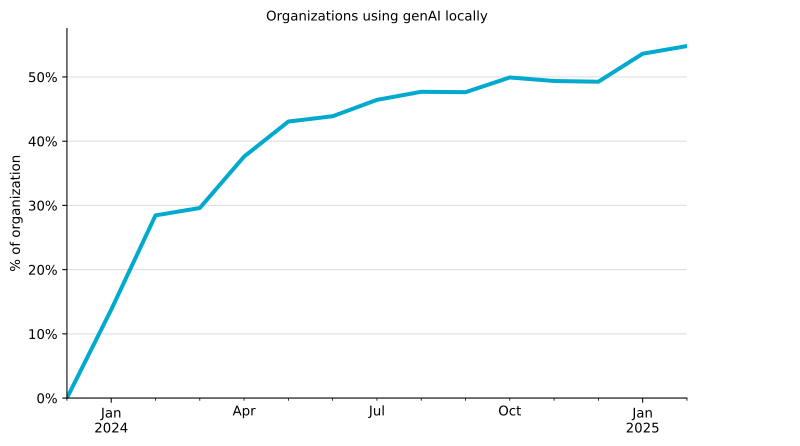
この1年間で、GenAIインフラストラクチャをローカルで運営している組織の数は、1%未満から54%へと劇的に増加しました。成長の大部分は2024年前半に発生し、その後横ばいになっています。この傾向は、来年もわずかな上昇にとどまると予想しています。予想通り、ローカルの genAI インフラストラクチャを実行しているユーザー人口は非常に少なく、平均してユーザーの 0.1% 未満です。このユーザー集団の中で、 Ollama はモデルをローカルで実行できるようにするための最も人気のあるツールであり、 Hugging Face はモデル、ツール、その他のリソースをダウンロードするための最も人気のある場所です。
使う genAI アプリからローカルの genAI モデルに移行すると、リスクの状況が変わり、いくつかの追加のリスクが発生します。 OWASP Top 10 for Large Language Model Applicationsは、次のようなリスクについて考えるためのフレームワークを提供します。
- サプライチェーン: あなたが使っているすべてのツールやモデルを信頼できますか?
- データ漏洩: システムは、トレーニング、接続されたデータ ソース、または他のユーザーからの機密情報を公開していますか?
- 不適切な出力処理: genAIの出力を安全に処理しているシステムはありますか?
Mitre Atlas は、AIリスクを検討するための別のフレームワークです。AIシステムに対する攻撃の詳細なビューを提供します。自己管理型の genAI システムを実行しているユーザーは、次のような攻撃も考慮する必要があります。
- プロンプトインジェクション: 敵対者は、モデルが望ましくない出力を提供するようにプロンプトを作成できますか?
- 脱獄: 敵対者は制御、制限、ガードレールを回避できるのか?
メタプロンプト抽出:敵対者はシステムの内部動作の詳細を明らかにすることができますか?
言い換えれば、クラウドベースの genAI アプリからローカルでホストされている genAI モデルに移行すると、第三者への不要なデータ漏洩のリスクは減少しますが、複数の追加リスクが発生します。自分でモデルをトレーニングしたり、RAGを使ったりすると、そのリスクはさらに拡大します。 しかし、ここまで見えてきたのは、使うクラウドサービスから離れる傾向ではありません。 このレポートで前述したように、genAIクラウドアプリを使う人の数、使うアプリの数、そしてこれらのアプリに送信されるデータの量はすべて増加しています。 それどころか、すでに使っているクラウドベースの genAI アプリの上に、ローカルでホストされている genAI インフラストラクチャが追加されています。 genAIモデルのローカルホスティングは、付加的なリスクを表します。
ジェネレーティブAIリスクの軽減
99%以上の組織が、genAIアプリに関連するリスクを軽減するためのポリシーを実施しています。これらのポリシーには、すべてのユーザーのすべてまたはほとんどの genAI アプリのブロック、genAI アプリを使用できる特定のユーザー集団の制御、genAI アプリに許可されるデータの制御が含まれます。 次のセクションでは、最も一般的な特定のポリシーについて詳しく説明します。
ブロッキング
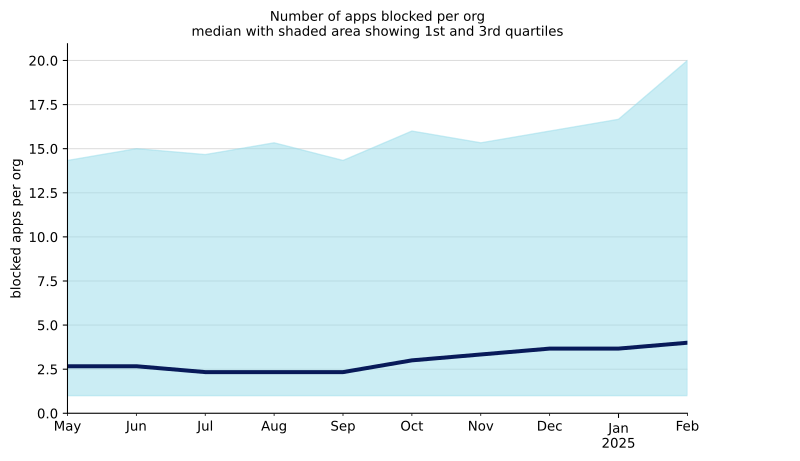
ブロッキングは、リスクを軽減するための最も簡単な戦略であり、したがって、最も人気があります。ブロッキングの課題は2つあります。まず、ブロックはユーザーの生産性を制限することでビジネスに影響を与える可能性があります。次に、ブロッキングは、ブロックを回避するために個人のデバイスや個人のモバイルネットワークを使用するなど、ユーザーが創造的になるよう促すことができます。 83%の組織が一部のアプリに対してポリシーをブロックしている一方で、これらのポリシーの範囲は対象とされています。 次の図は、組織全体 (組織内の誰もアプリを使用することを許可されていない) でアクティブにブロックされている (アプリをブロックするポリシーがあり、ユーザーがアプリを使用しようとしている) アプリの数が徐々に増加しており、今日では平均して 4 つのアプリがブロックされていることを示しています。 上位 25% の組織は少なくとも 20 個のアプリをブロックし、上位 1% (図には写っていません) は 100 個以上のアプリをブロックしています。
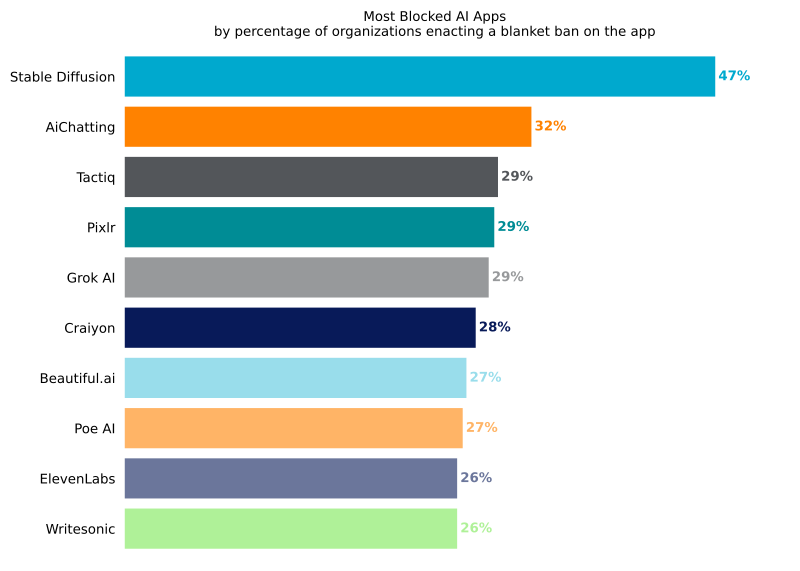
次の図で最も頻繁にブロックされる 10 個のアプリの内訳は、組織全体のブロック戦略に関する洞察を提供します。最も人気のあるアプリ(ChatGPT、Gemini、Copilot)はこのリストに表示されておらず、このリストに表示されるアプリには、市場に出回っている多くの選択肢があります。多くの選択肢がある場合、組織はブロックポリシーを使用して、ユーザーを特定の承認済みアプリに誘導し、未承認のアプリから遠ざけます。 Stable Diffusion(画像ジェネレータ)のように、アプリが正当なビジネス目的に役立たない場合もあります。
リアルタイムでのユーザーへのコーチング
前のセクションでは、ユーザーを特定のアプリから遠ざけ、他のアプリに使用するブロックポリシーにユーザーを誘導するというこの概念について説明しました。 リアルタイムのユーザーコーチングは、ブロックポリシーに代わる、より微妙な代替手段を提供し、特定のアプリが機密性の高いデータの取り扱いが承認されていないことをユーザーに思い出させる一方で、エンドユーザーがそれを使用するかどうかを決定できるようにするものです。 リアルタイムのユーザーコーチングは、ユーザーがその場で正しい判断を下すことができるため、効果的です。また、フィードバックやガイダンスを即座に提供することで、ユーザーの行動を形成するのにも役立ちます。
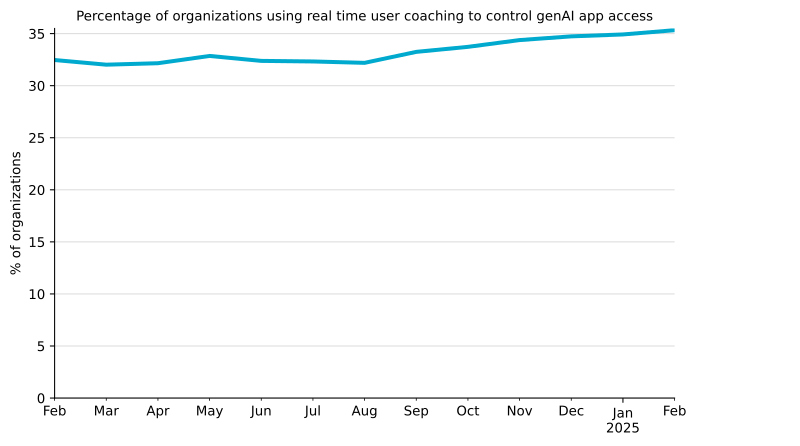
コーチングは、ブロッキングよりも微妙なポリシーですが、あまり普及していませんが、それでも成長しています。組織の 35% が、GenAI のリスクを軽減するためにリアルタイム コーチングを利用しています。 来年には、その割合が40%以上に増加すると予想しています。組織は、多くの場合、コーチングをデータ損失防止ポリシーなどの他のポリシーと組み合わせます。
DLP - 情報漏洩対策
データ損失防止(DLP)は、genAIアプリに送信されるプロンプトとデータをリアルタイムで検査することにより、genAIアプリに関連するリスクを軽減します。 DLP は、管理者が設定したルールに基づいて、コンテンツを許可するかブロックするかを決定できます。知的財産、秘密、規制対象データ、ソースコードは、genAIアプリと共有することを制限しているデータ組織にとって最もよくある4つのタイプです。 下の写真は、genAI の DLP ポリシーが 2025 年初頭に人気を博し、最近では横ばいになり、組織の 47% が genAI アプリのアクセスを制御するために DLP を使用しています。

CISOの視点
これを読んでいるCISOやセキュリティリーダーは、genAIテクノロジーの急速な使用に関連するデータセキュリティリスクについて深く懸念する必要があります。 クラウドベースの genAI アプリとローカルでホストされている genAI モデルでは、不要なデータ漏洩のリスクが高まり、新たなセキュリティ脆弱性が生まれます。
組織は、これらのリスクを効果的に管理するために、直ちに行動を起こす必要があります。私はリーダーに、組織がgenAIリスクを管理、マッピング、測定、管理するための貴重なロードマップを提供する NIST AIリスク管理フレームワークを見直すことをお勧めします。
組織が実行できる具体的な手順には、次のようなものがあります。
- GenAIの状況を評価します。 どの genAI アプリとローカルでホストされている genAI インフラストラクチャを使用しているか、誰が使用しているか、どのように使用しているかを理解します。
- GenAIアプリの制御を強化します。 承認されたアプリのみを許可する、未承認のアプリをブロックする、DLP を使用して機密データが承認されていないアプリと共有されるのを防ぐ、リアルタイムのユーザー コーチングを活用するなど、ベスト プラクティスに対する制御を定期的に確認し、ベンチマークします。
- ローカルコントロールのインベントリを作成します。 genAIインフラストラクチャをローカルで実行している場合は、OWASP Top 10 for Large Language Model Applications、NIST AI Risk Management Framework、Mitre Atlasなどの関連フレームワークを確認して、データ、ユーザー、ネットワークを適切に保護してください。
組織内での genAI の使用を継続的に監視し、AI 倫理の新たな進展、規制の変更、敵対的攻撃について常に情報を入手することが重要です。
すべてのサイバーおよびリスクリーダーは、ジェネラルAIテクノロジーとそのシャドーAIプラクティスによる採用によってもたらされる進化する課題に対処するために、AIガバナンスとリスクプログラムを優先する必要があります。これらのリスクを管理するための積極的な措置を講じることで、お客様の組織の利益のために、安全で責任あるgenAIの採用と使用を確保することができます。
Netskope Threat Labs
Netskope Threat Labsは、業界をリードするクラウド脅威およびマルウェアの研究者が配置されており、企業に影響を与える最新のクラウド脅威に対する防御を発見、分析、および設計しています。当社の研究者は、DefCon、BlackHat、RSAなどの主要なセキュリティカンファレンスで定期的にプレゼンターやボランティアとして活躍しています。
このレポートについて
Netskopeは世界中の何百万人ものお客様を脅威から守り、データを保護しています。本レポートに記載された情報は、事前の了承を得た上でNetskope One プラットフォーム で収集されたNetskope の一部のお客様の匿名化された使用状況データに基づいています。
このレポートには、次世代セキュア ウェブ ゲートウェイ (SWG) によってNetskope One発生した検出に関する情報が含まれており、個々の脅威の影響の重要性は考慮されていません。このレポートの統計は、2024 年 2 月 1 日から 2025 年 2 月 28 日までの期間に基づいています。統計には、攻撃者の戦術、ユーザーの行動、組織のポリシーが反映されます。