Hallazgos clave
Este Informe examina la adopción de la IA generativa, los riesgos de protección de datos, las tendencias de distribución de malware, las integraciones de IA basadas en API y el uso de aplicaciones personales en la nube en todo el sector sanitario. Aunque la innovación en IA sigue acelerándose, el tema dominante es claro: la exposición regulada a Datos sigue siendo el riesgo definitorio que define las estrategias de seguridad sanitaria.
- Los datos regulados son el riesgo definitorio de la IA: Las violaciones de Datos Política relacionadas con la genAI están abrumadoramente impulsadas por Datos regulados, superando con creces a otros tipos de Datos. En comparación con los patrones sectoriales más amplios, la sanidad muestra una concentración especialmente alta de exposición sensible al cumplimiento, lo que refuerza que la protección de los datos del paciente debe seguir siendo la máxima prioridad.
- Las violaciones de política van más allá de la genIA: Las aplicaciones personales en la nube también muestran un fuerte dominio de los datos regulados en incidentes DLP, demostrando que la exposición a información sensible no se limita a las herramientas de IA, sino que abarca todo el ecosistema cloud más amplio.
- Crecimiento en el uso de IA impulsado por API: Más allá de las herramientas basadas en navegador, los entornos sanitarios están integrando cada vez más IA a través de APIs, integrando capacidades de IA directamente en los sistemas clínicos y operativos.
Uso de GenAI
GenAI: Tendencias de adopción y uso
La adopción de GenAI en el sector sanitario ha seguido la fuerte tendencia alcista observada en el último año, señalando un impulso sostenido en cómo las organizaciones sanitarias integran la genIA en los flujos de trabajo clínicos, administrativos y operativos. Este crecimiento constante refleja una mayor madurez y confianza en las tecnologías de generIA, ya que el sector se alinea más estrechamente con el ámbito más amplio global patrones de adopción.
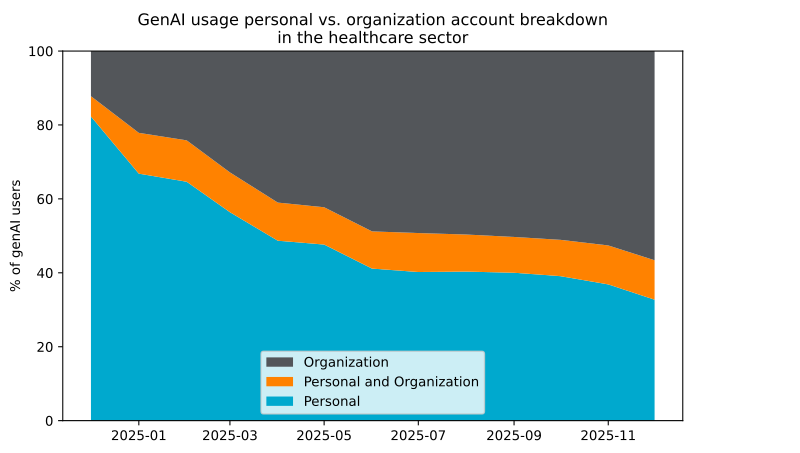
Al mismo tiempo, la organización sanitaria ha dado pasos significativos para reducir los riesgos de IA en la sombra al desplazar a los usuarios de las cuentas personales de genAI hacia herramientas gestionadas por Organización. En el último año, el Usar de aplicaciones de genAI personal ha caído drásticamente del 82% al 32%, mientras que la adopción de soluciones de genAI gestionadas por Organizaciones ha aumentado significativamente del 12% al 56%. Sin embargo, hay una creciente superposición de usuarios que cambian entre cuentas personales y empresariales, aumentando del 5% al 10%. Esta tendencia sugiere que Organización aún tiene trabajo por hacer para igualar la comodidad, accesibilidad y características que los usuarios esperan, incluso a medida que la Plataforma gestionada se está adoptando cada vez más. Este cambio marcado indica una gobernanza más sólida, una supervisión mejorada y una preferencia creciente por entornos gestionados que mejoran la protección, el cumplimiento normativo y el control de riesgos de los datos, permitiendo la innovación.
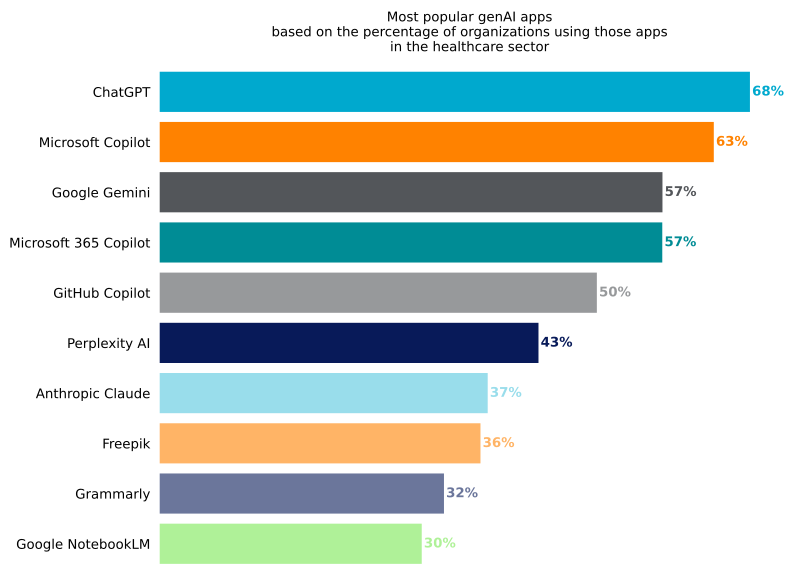
En el sector sanitario, las aplicaciones de IA de alta generación muestran un patrón ligeramente diferente en comparación con global tendencias. ChatGPT sigue siendo la aplicación de genAI más adoptada, Usar, por el 68% de la organización. Sin embargo, Microsoft Copilot ha subido al segundo puesto con un 63%, superando a Google Gemini, que está en un 57%. Este cambio pone de manifiesto el fuerte atractivo de las herramientas de IA integradas directamente en la Plataforma de productividad y colaboración dentro de entornos sanitarios. Las aplicaciones líderes restantes incluyen una combinación de herramientas de IA especializadas e integradas en flujo de trabajo diseñadas para apoyar el Usar Caso clínico, administrativo y operativo.
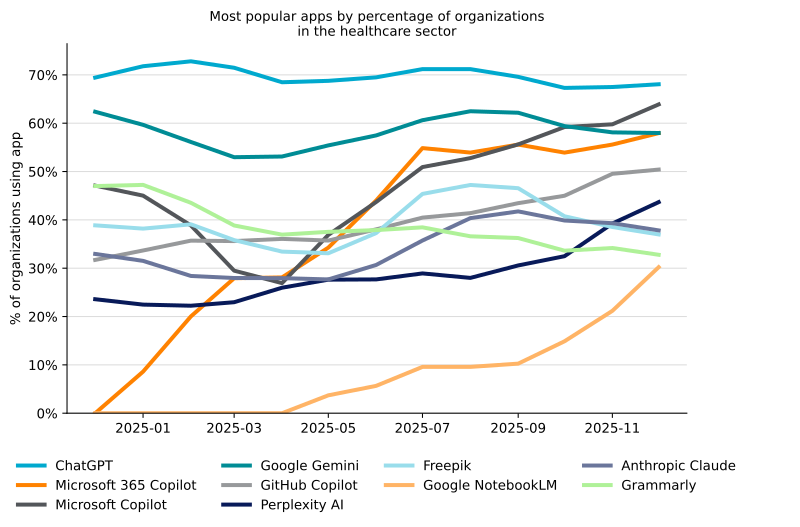
El gráfico siguiente ilustra cómo ha evolucionado el uso de las aplicaciones de IA de primera generación en el sector sanitario durante el último año, destacando cambios notables en la preferencia de Plataforma. Durante este periodo, el uso de ChatGPT experimentó un descenso gradual, mientras que Microsoft Copilot y Google Gemini ganaron impulso, reflejando la creciente preferencia de la organización sanitaria por herramientas integradas en el flujo de trabajo de productividad y clínico.
Al mismo tiempo, los nuevos participantes están surgiendo rápidamente. Google NotebookLM ha experimentado una rápida adopción, alcanzando un 30%, lo que señala un interés creciente en herramientas de IA centradas en el conocimiento y documentación dentro de entornos sanitarios. En general, estas tendencias reflejan un ecosistema genAI cada vez más diversificado en el sector sanitario, ya que la organización se expande más allá de los primeros líderes y adopta una mezcla más amplia de soluciones integradas y especializadas.
GenAI: Uso de la aplicación y violación de la Política de Datos
A medida que la adopción de la genAI sigue expandiéndose en el sector sanitario, las preocupaciones sobre la exposición a los datos se vuelven aún más críticas. Las organizaciones sanitarias dependen de genAI para tareas como resumir documentación médica, generar Informe y apoyar flujos de trabajo operativos, actividades que a menudo implican información altamente sensible y amplían significativamente la superficie de ataque. A medida que la genAI se integra en procesos clínicos y administrativos, la protección de los datos sigue siendo una prioridad máxima, especialmente frente a los riesgos continuos de la IA en la sombra.
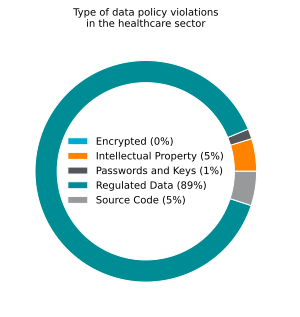
El análisis de las violaciones de Datos Política en el sector sanitario muestra que los Datos regulados dominan abrumadoramente las exposiciones, representando el 89% de los incidentes, una cifra significativamente superior a la media global del 31%. El código fuente y la propiedad intelectual representan cada uno el 5% de las violaciones. Esta distribución subraya los riesgos únicos de cumplimiento y privacidad que enfrenta la organización sanitaria y refuerza la urgente necesidad de controles DLP sólidos y despliegues de genIA estrictamente regulados.
Las aplicaciones genAI más bloqueadas
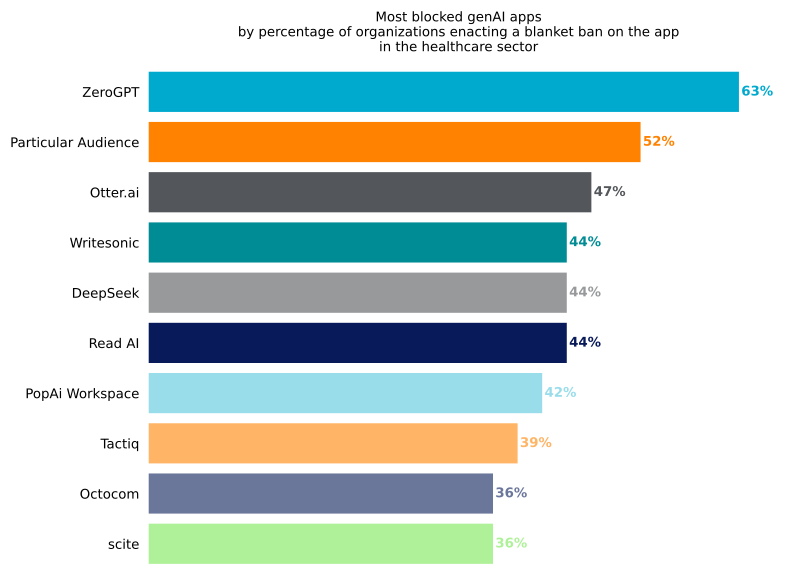
Las organizaciones de todo el sector sanitario están adoptando un enfoque cauteloso y muy consciente del riesgo en la adopción de la GenAI, con muchas optando por bloquear aplicaciones específicas por motivos de seguridad, privacidad y cumplimiento normativo. Aunque Política varía según la organización, ciertas herramientas están restringidas con mucha más frecuencia que otras, reflejando dónde el riesgo percibido es mayor. En entornos altamente regulados como la sanidad, bloquear categorías enteras de aplicaciones de GenAI puede proporcionar una protección más coherente que gestionar herramientas individuales.
ZeroGPT es la aplicación de genAI más bloqueada con un 63%, seguida de Particular Audience con un 52%, una plataforma de IA altamente personalizable originalmente diseñada para búsqueda y personalización minorista. La arquitectura adaptable y gestionada internamente de Particular Audience y su limitada transparencia sobre cómo se procesan o conservan los datos pueden plantear preocupaciones adicionales de gobernanza en entornos sanitarios regulados. Estos patrones indican que las organizaciones sanitarias no solo reaccionan a los riesgos planteados por aplicaciones específicas, sino que también refuerzan estrategias de gobernanza más amplias para asegurar que el uso de la generación de IA se alinee con estrictos requisitos de privacidad, seguridad y cumplimiento.
Adopción de IA agencial
Aumento de Usar de las API de genAI fuera del navegador
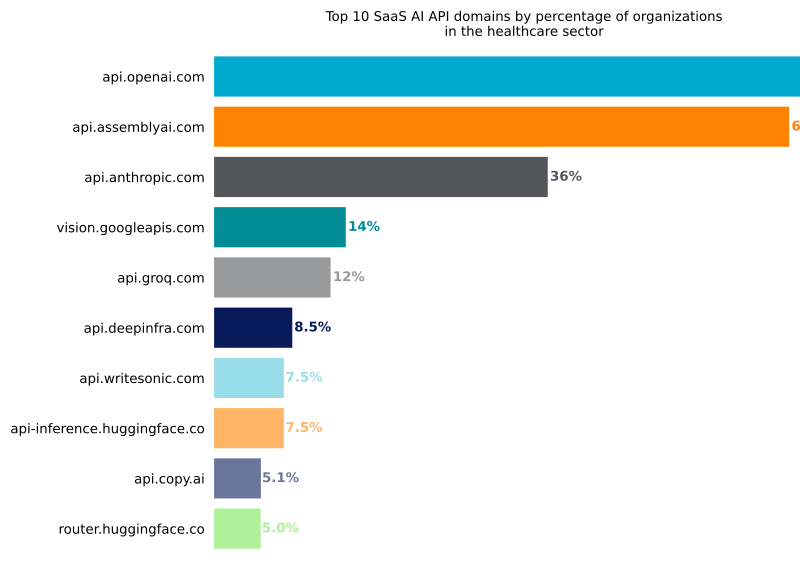
Incluso cuando los agentes y aplicaciones de genAI se despliegan localmente en el sector sanitario, los modelos subyacentes suelen estar alojados en la nube a través de SaaS o Enterprise genAI Plataforma. Estos agentes y aplicaciones suelen conectarse a través de API Endpoint dedicado en lugar de interfaces basadas en navegador. Por ejemplo, las interacciones entre navegadores y OpenAI ocurren a través de chatgpt.com, mientras que las herramientas internas, los agentes de flujo de trabajo y los agentes de IA suelen acceder a los modelos de forma programática a través de api.openai.com.
En el sector sanitario, api.openai.com sigue siendo la API SaaS Usar genAI más extendida, con un 63% de la Organización conectada a ella, seguida de api.assemblyai.com con un 62% y api.anthropic.com con un 36%. Esta fuerte dependencia de integraciones basadas en API subraya el papel creciente de los servicios de IA embebidos en sistemas clínicos, administrativos y operativos, donde conexiones seguras y bien gestionadas son esenciales.
Malware descargas
Distribución de Malware a través de aplicaciones en la nube
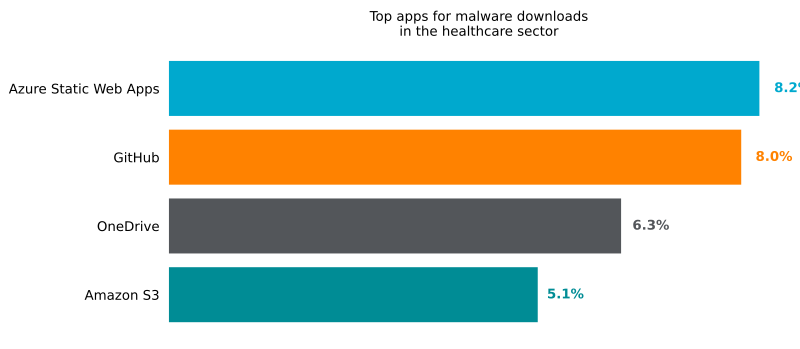
Los atacantes explotan frecuentemente la Plataforma de confianza en la nube para distribuir malware, aprovechando que los usuarios tienen más probabilidades de abrir archivos alojados en servicios familiares. Aunque estas plataformas trabajan para eliminar contenido malicioso, incluso los pequeños retrasos antes de su detección pueden permitir que los ataques tengan éxito y que los archivos infectados se propaguen internamente.
En el sector sanitario, Azure Static Web Apps ha emergido como la plataforma más abusada para la distribución de malware, afectando al 8,2% de Organización, seguida de cerca por GitHub con un 8% y Microsoft OneDrive con un 6,3%. El aumento de la Usar de las aplicaciones de Web de Azure Static para phishing refleja una Resurgimiento reciente en popularidad de esa plataforma entre los atacantes. En lugar de depender de dominios sospechosos, los adversarios alojan páginas de phishing en infraestructuras cloud de confianza, lo que dificulta distinguirlas del tráfico legítimo. Para las organizaciones sanitarias que dependen en gran medida de los servicios de Microsoft, esto puede dificultar la detección, ya que el contenido malicioso puede parecerse mucho a la actividad alojada en la nube normal.
Uso de aplicaciones en la nube
Actividad de aplicaciones personales
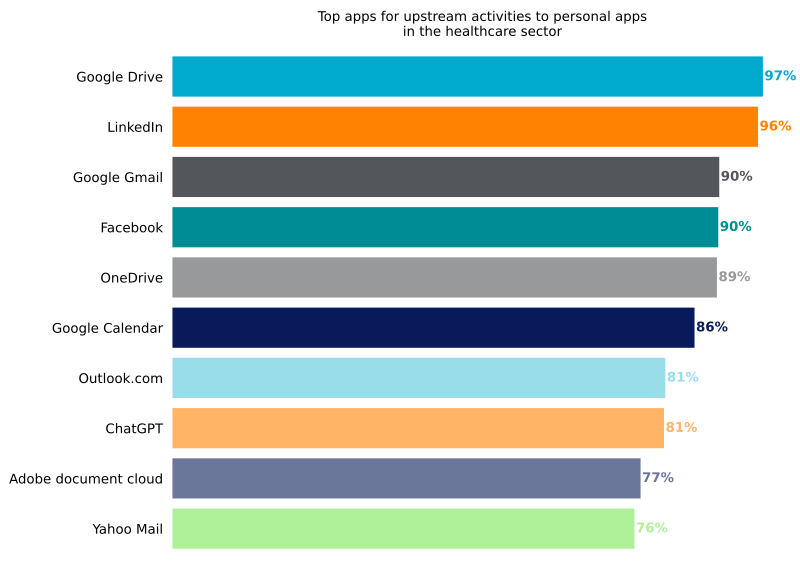
En todo el sector sanitario, el uso generalizado de aplicaciones en la nube personal y en línea en entornos laborales sigue difuminando las fronteras entre la gestión corporativa y la de datos personales. Google Drive es la aplicación personal Usar más comúnmente con un 97%, seguida de LinkedIn con un 96% y Gmail con un 90%. Aunque gran parte de esta actividad apoya Usar Caso legítimo, como la colaboración, la creación de redes profesionales y la comunicación, también introduce riesgos significativos de seguridad de los Datos cuando se trata de información sensible. Desde cuentas personales de genAI hasta Correo electrónico y Plataforma para compartir archivos, estas aplicaciones siguen siendo puntos clave de la posible exposición a Datos, especialmente cuando Usar está fuera de un flujo de trabajo aprobado o durante transiciones de empleados.
Violaciones de Datos Política en aplicaciones personales
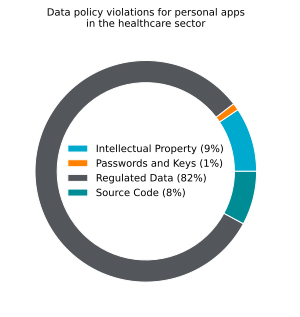
En el sector sanitario, muchas organizaciones controlan activamente Usar DLP para monitorizar y gestionar el traslado de datos sensibles a aplicaciones personales, con el objetivo de reducir la exposición accidental o el mal uso. Regulated Datos representa el 82% de las violaciones de Política, seguido de propiedad intelectual con un 9%, código fuente con un 8% y contraseñas y claves API con un 1%.
Esta distribución refleja la concentración única y alta de información sensible al cumplimiento normativo en entornos sanitarios, donde los datos de pacientes y regulados dominan la exposición al riesgo. Fortalecer la cobertura de los DLP, mejorar la conciencia de los empleados y hacer cumplir una Política clara en la gestión de datos siguen siendo esenciales para minimizar tanto amenazas internas como externas.
Infracciones de datos personales de la aplicación
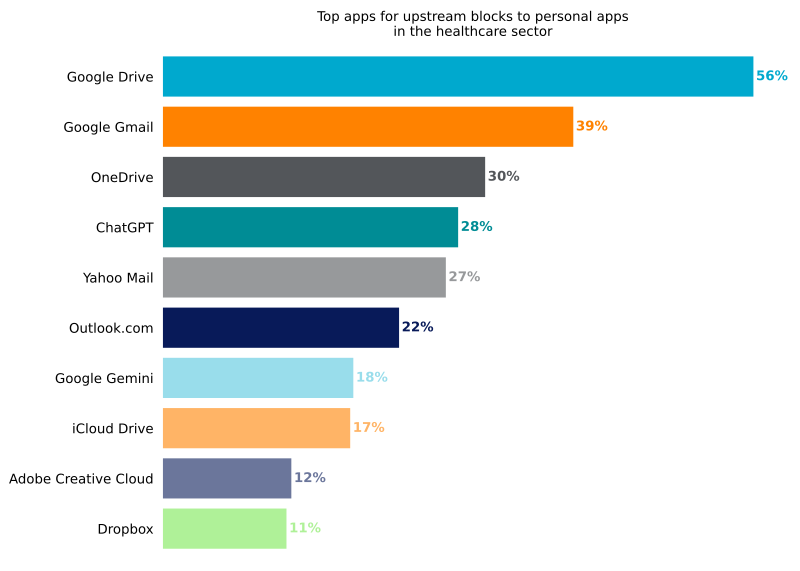
Organización en el sector sanitario utiliza una serie de controles para reducir el riesgo de fugas de datos a través de aplicaciones personales en la nube y genAI. Las medidas incluyen bloquear las subidas a aplicaciones personales y proporcionar orientación en tiempo real a los empleados para evitar que información sensible llegue a servicios no gestionados. Google Drive es la aplicación más controlada con un 56%, seguida por Google Gmail con un 39% y OneDrive con un 30%.
Estos esfuerzos reflejan el enfoque creciente del sector en evitar que los datos regulados y de pacientes se transmitan a través de cuentas personales no gestionadas, reforzando una gobernanza más fuerte sobre el uso de la nube y la generación de IA.
Recomendaciones
Con el creciente uso de las herramientas genAI, tanto administradas como personales, y el mal uso de las aplicaciones personales en la nube, es esencial fortalecer la visibilidad, refinar la política y priorizar las defensas proactivas para proteger a su organización en este panorama de amenazas que cambia rápidamente.
Según las tendencias descubiertas en este Informe, Netskope Threat Labs anima encarecidamente a la organización de todo el sector sanitario a revisar su postura general de seguridad:
- Inspeccione todas las descargas HTTP y HTTPS, incluido todo el tráfico de Web y de la nube, para evitar que Malware se infiltre en su red. Los clientes de Netskope pueden configurar sus Netskope One Next Gen Secure Web Gateway con una protección contra amenazas Política que se aplica a descargas de todas las categorías y a todos los tipos de archivo.
- Bloquear el acceso a aplicaciones que no sirvan a ningún propósito comercial legítimo o que representen un riesgo desproporcionado para la Organización. Un buen punto de partida es una Política para permitir aplicaciones de buena reputación que actualmente están en Usar mientras se bloquean todas las demás.
- Uso DLP Política para detectar información potencialmente sensible, incluyendo código fuente, datos regulados, contraseñas y claves, propiedad intelectual y datos cifrados, que se envía a instancias de aplicaciones personales, aplicaciones genAI u otras ubicaciones no autorizadas.
- Uso Remote Browser Isolation (RBI) tecnología para proporcionar protección adicional cuando sea necesario visitar sitios web que se agrupan en categorías que pueden presentar un mayor riesgo, como dominios recién observados y recién registrados.
Netskope Threat Labs
Con el personal más importante del sector, investigadores de amenazas en la nube y malware, Netskope Threat Labs descubre, analiza y diseña defensas contra las últimas amenazas en la nube que afectan a las empresas. Nuestros investigadores son ponentes y voluntarios habituales en las principales conferencias de seguridad, incluyendo DEF CON, Black Hat y RSA.
Acerca de este Informe
Netskope proporciona protección contra amenazas a millones de usuarios en todo el mundo. La información presentada en este Informe se basa en el uso anónimo de los Datos recopilados por el Plataforma Netskope One relacionado con un subconjunto de clientes de Netskope en el sector sanitario con autorización previa.
Las estadísticas de este Informe se basan en el periodo comprendido entre el 1 de diciembre de 2024 y el 31 de diciembre de 2025. Las estadísticas reflejan tácticas de atacantes, comportamiento de los usuarios y la Organización Política.