主な調査結果
このレポートでは、ヘルスケア分野全体における生成 AI の導入、データ保護のリスク、マルウェアの配布傾向、API ベースの AI 統合、パーソナル クラウド アプリケーションの使用状況を調査します。AI イノベーションが加速し続ける一方で、支配的なテーマは明確です。規制されたデータの露出は、医療セキュリティ戦略を形成する決定的なリスクであり続けています。
- 規制対象データは AI のリスクを定義するものです。 genAI に関連するデータ ポリシー違反は圧倒的に規制されたデータによって引き起こされており、他の種類のデータをはるかに上回っています。 業界全体のパターンと比較すると、ヘルスケアはコンプライアンスに敏感なエクスポージャーが特に集中しており、患者データの保護が最優先事項であり続ける必要があることが強調されます。
- ポリシー違反はgenAIを超えて拡大しています。 個人用クラウド アプリケーションも、DLP インシデントにおける規制対象データの大部分を占めており、機密情報の漏洩は AI ツールに限定されず、より広範なクラウド エコシステムに及んでいることが示されています。
- API 駆動型 AI の利用の増加: ブラウザベースのツールを超えて、医療環境では API を通じて AI を統合するケースが増えており、AI 機能を臨床システムや運用システムに直接組み込むようになっています。
GenAIの活用
GenAI:導入と利用のトレンド
ヘルスケア分野における GenAI の導入は、過去 1 年間に見られた力強い上昇傾向を継続しており、ヘルスケア組織が genAI を臨床、管理、運用のワークフローに統合する勢いが持続していることを示しています。この着実な成長は、genAI技術の成熟度と信頼度が高まっていることを反映しており、この分野はより広範な分野と密接に連携している。 global 採用パターン。
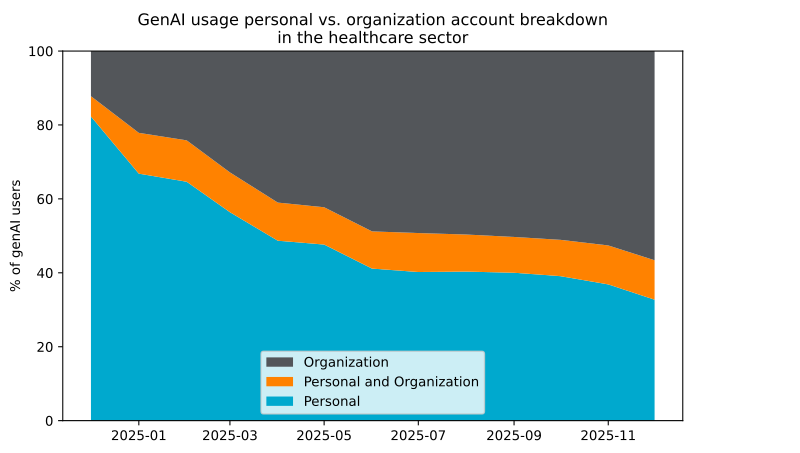
同時に、ヘルスケア組織は、ユーザーを個人の genAI アカウントから組織が管理するツールに移行させることで、シャドー AI のリスクを軽減するための有意義な措置を講じてきました。 過去 1 年間で、個人向け genAI アプリケーションの 使う は 82% から 32% に急激に減少しましたが、組織管理型 genAI ソリューションの採用は 12% から 56% に大幅に増加しました。 ただし、個人アカウントと企業アカウントを切り替えるユーザーの重複は増加しており、5% から 10% に増加しています。この傾向は、マネージド プラットフォームがより広く採用されるようになったとしても、ユーザーが期待する利便性、アクセシビリティ、機能に対応するために組織がまだ取り組むべきことがあることを示唆しています。この顕著な変化は、ガバナンスの強化、監視の改善、そしてイノベーションを可能にしながらデータ保護、コンプライアンス、リスク管理を強化する管理環境への好感度の高まりを示しています。
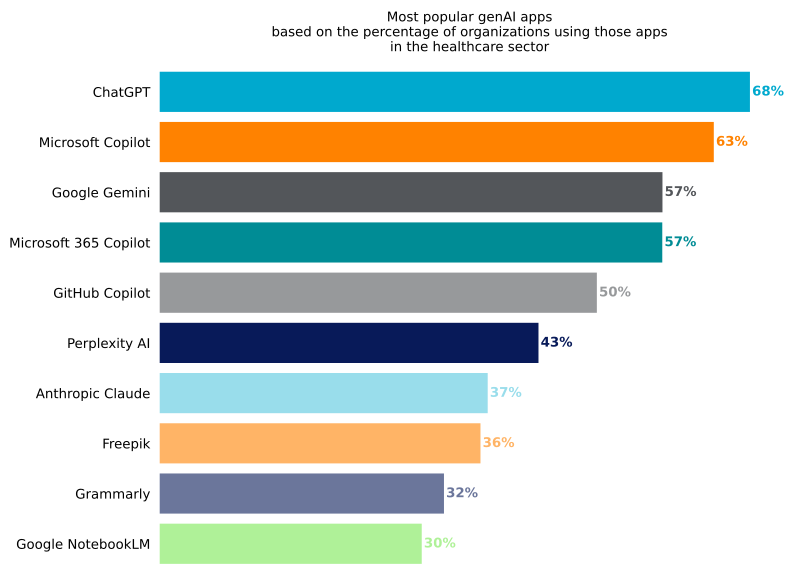
ヘルスケア分野では、上位のgenAIアプリケーションは、他のアプリケーションと比べて若干異なるパターンを示しています。 global トレンド。ChatGPT は依然として最も広く採用されている genAI アプリであり、組織の 68% が使用しています。 しかし、Microsoft Copilot は 63% で 2 位に浮上し、57% の Google Gemini を上回った。この変化は、医療環境内の生産性およびコラボレーション プラットフォームに直接組み込まれた AI ツールの大きな魅力を浮き彫りにしています。残りの主要なアプリケーションには、臨床、管理、および運用上の使用ケースをサポートするように設計された、特化された AI ツールとワークフローに統合された AI ツールが混在しています。
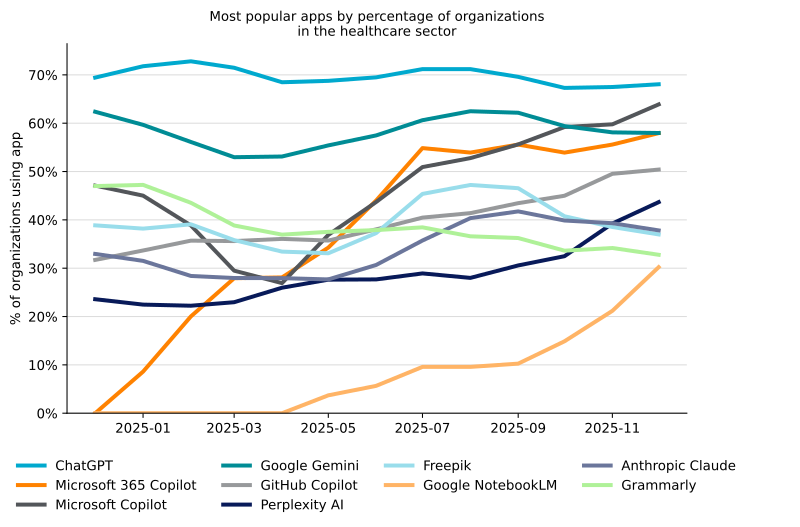
以下のグラフは、ヘルスケア分野における主要な genAI アプリケーションの使用が過去 1 年間でどのように進化したかを示しており、プラットフォームの好みの顕著な変化が浮き彫りになっています。この期間中、ChatGPT の使用は徐々に減少しましたが、Microsoft Copilot と Google Gemini は勢いを増し、医療組織における生産性と臨床ワークフローに組み込まれたツールへの嗜好の高まりを反映しています。
同時に、新しい参入者が急速に現れています。Google NotebookLM は急速に普及し、30% の採用率に達しており、医療環境における知識重視型およびドキュメント主導型の AI ツールへの関心が高まっていることを示しています。全体として、これらの傾向は、組織が初期のリーダーを超えて拡大し、統合ソリューションと専門ソリューションのより幅広い組み合わせを採用するにつれて、ヘルスケア分野における genAI エコシステムの多様化を反映しています。
生成AI:データ漏洩リスクとポリシー違反
genAI の導入がヘルスケア分野全体に拡大し続けるにつれ、データの漏洩に関する懸念はさらに深刻になっています。ヘルスケア組織は、医療文書の要約、レポートの生成、運用ワークフローのサポートなどのタスクで genAI を利用しています。これらのアクティビティには機密性の高い情報が含まれることが多く、攻撃対象領域が大幅に拡大します。 genAI が臨床プロセスや管理プロセスに組み込まれるようになるにつれ、特に進行中のシャドー AI リスクに直面する中で、データ保護は依然として最優先事項となります。
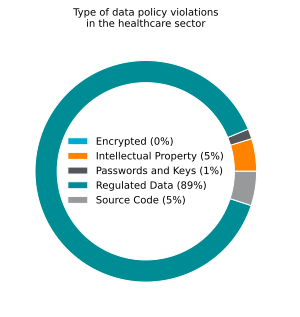
医療分野のデータポリシー違反の分析によると、規制対象データが暴露件数の圧倒的多数を占め、インシデントの89%を占めており、これは他の分野よりも大幅に高い数字である。 世界平均は31%ソースコードと知的財産はそれぞれ違反の 5% を占めています。このディストリビューションは、医療組織が直面している特に高いコンプライアンスおよびプライバシーのリスクを強調し、強力な DLP 制御と厳密に管理された genAI 展開の緊急の必要性を改めて強調しています。
最もブロックされたGenAIアプリ
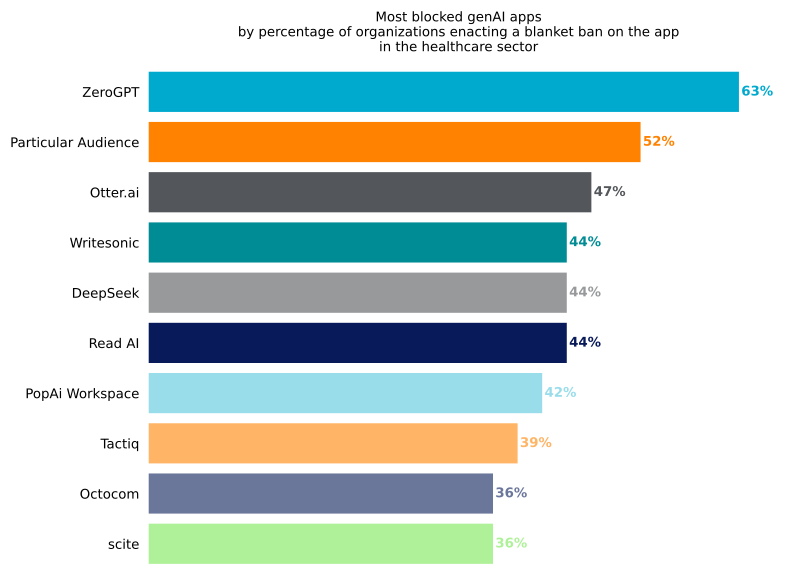
ヘルスケア分野の組織は、genAI の導入に対して慎重かつリスクを非常に意識したアプローチを採用しており、セキュリティ、プライバシー、規制遵守の懸念から特定のアプリケーションをブロックすることを選択している組織が多くあります。ポリシーは組織によって異なりますが、リスクが最も大きいと認識されている場所を反映して、特定のツールは他のツールよりもはるかに頻繁に制限されます。医療などの規制が厳しい環境では、genAI アプリケーションのカテゴリ全体をブロックすることで、個々のツールを管理するよりも一貫した保護を提供できます。
ZeroGPT は 63% で最も頻繁にブロックされている genAI アプリケーションであり、続いて 52% の Particular Audience が続いています。Particular Audience は、もともと小売業の検索とパーソナライゼーションのために構築された、高度にカスタマイズ可能な AI プラットフォームです。Particular Audience の適応性の高い内部管理モデル アーキテクチャと、データの処理方法や保持方法に関する透明性の限界により、規制された医療環境では追加のガバナンス上の懸念が生じる可能性があります。これらのパターンは、医療組織が特定のアプリケーションによってもたらされるリスクに対応するだけでなく、genAI の使用が厳格なプライバシー、セキュリティ、コンプライアンスの要件に準拠していることを保証するために、より広範なガバナンス戦略を強化していることを示しています。
エージェント型AIの導入
ブラウザ外でのAPI利用の台頭
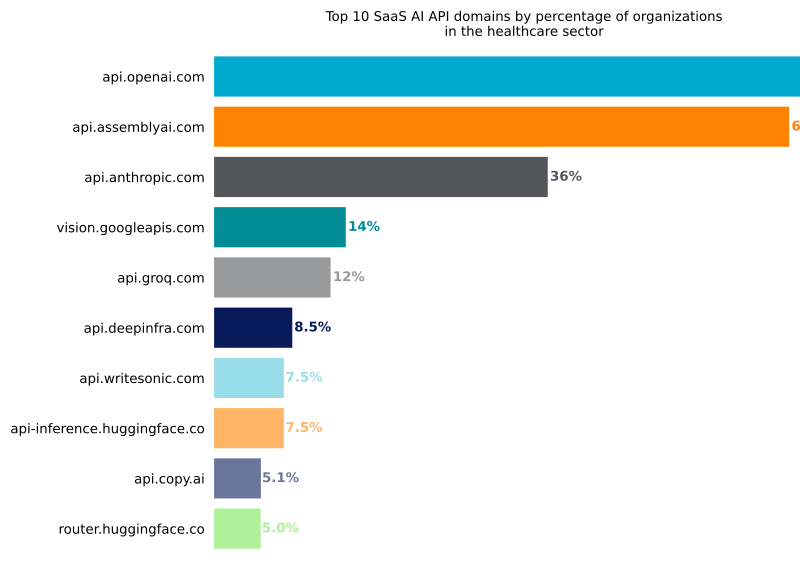
医療分野では、genAI エージェントとアプリケーションがオンプレミスで導入されている場合でも、基盤となるモデルは SaaS またはエンタープライズ genAI プラットフォームを通じてクラウドでホストされることがよくあります。これらのエージェントとアプリケーションは通常、ブラウザベースのインターフェースではなく、専用の API エンドポイントを介して接続します。例えば、OpenAIとのブラウザインタラクションはchatgpt.comを通じて行われます。一方、内部ツール、ワークフロー、AI エージェントは通常、api.openai.com を通じてプログラム的にモデルにアクセスします。
ヘルスケア分野では、api.openai.com が依然として最も広く使用されている genAI SaaS API であり、組織の 63% がこれに接続しています。次に api.assemblyai.com が 62%、api.anthropic.com が 36% となっています。 API ベースの統合へのこの大きな依存は、安全で適切に管理された接続が不可欠な臨床、管理、運用システムにおける組み込み AI サービスの役割が拡大していることを強調しています。
マルウェアのダウンロード
クラウドアプリによるマルウェアの配布
攻撃者は、ユーザーが使い慣れたサービスでホストされているファイルを開く可能性が高いという事実を利用して、信頼できるクラウド プラットフォームを悪用してマルウェアを配布することがよくあります。これらのプラットフォームは悪意のあるコンテンツを削除するように機能しますが、検出前にわずかな遅延が発生するだけでも攻撃が成功し、感染したファイルが内部に拡散する可能性があります。
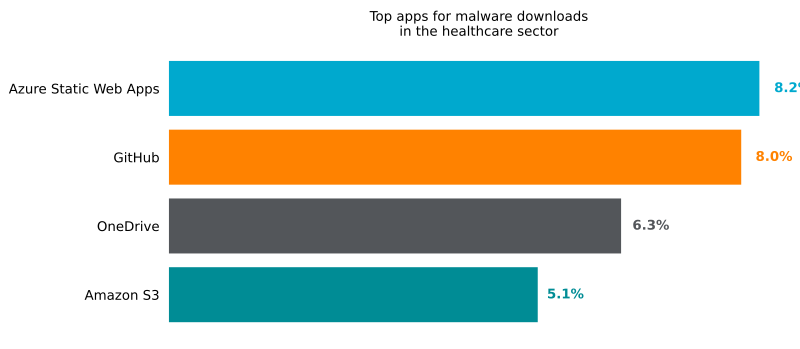
ヘルスケア分野では、Azure Static Web Apps がマルウェア配布で最も悪用されているプラットフォームとして浮上しており、組織の 8.2% に影響を与え、僅差で GitHub の 8%、Microsoft OneDrive の 6.3% が続きます。 フィッシングのための Azure Static ウェブ アプリの使用量の増加は、 最近の復活 攻撃者の間でそのプラットフォームの人気が高まっています。攻撃者は疑わしいドメインに頼るのではなく、信頼できるクラウド インフラストラクチャ上でフィッシング ページをホストしているため、正当なトラフィックとの区別が難しくなっています。Microsoft サービスに大きく依存している医療機関の場合、悪意のあるコンテンツが通常のクラウド ホスト アクティビティに酷似している可能性があるため、検出がさらに困難になる可能性があります。
クラウド アプリの使用状況
個人用アプリのリスク
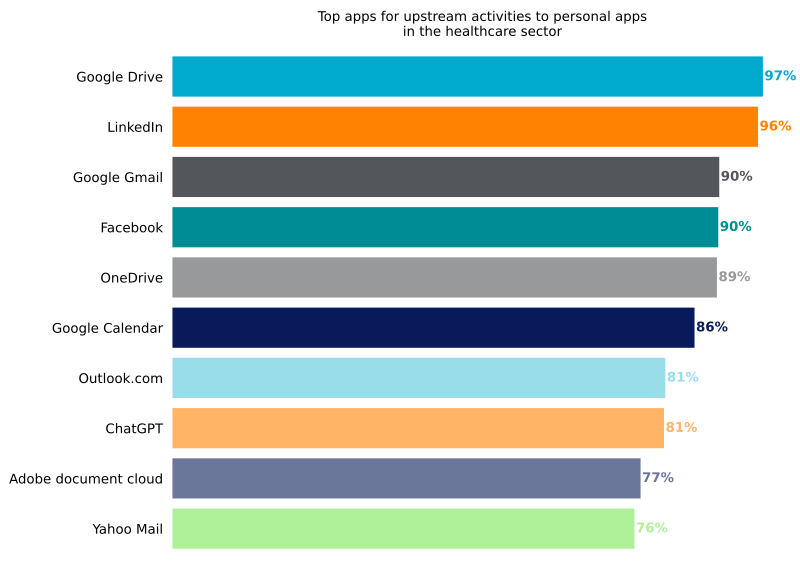
ヘルスケア分野全体では、職場環境でのパーソナルクラウドやオンラインアプリケーションの普及により、企業と個人のデータ管理の境界があいまいになり続けています。 Googleドライブは97%で最も一般的に使用されている 個人用アプリであり、次いでLinkedInが96%、Gmailが90%となっています。 こうした活動の多くは、コラボレーション、専門的なネットワーキング、コミュニケーションなどの正当な利用ケースをサポートしていますが、機密情報が関係している場合は重大なデータセキュリティリスクももたらします。 個人の genAI アカウントから電子メールやファイル共有プラットフォームに至るまで、これらのアプリケーションは依然として、特に承認されたワークフロー外で使用する場合や従業員の異動中にデータが漏洩する可能性のある重要なポイントとなります。
個人用アプリにおけるデータポリシー違反
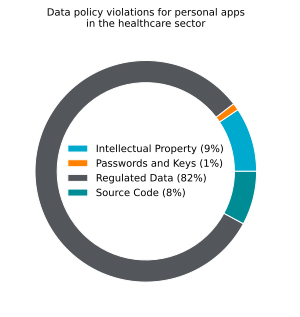
医療分野全体で、多くの組織が DLP コントロールを積極的に使用して、機密データの個人用アプリケーションへの移動を監視および管理し、偶発的な漏洩や誤用を減らすことを目指しています。 規制対象データはポリシー違反の 82% を占め、次いで知的財産が 9%、ソース コードが 8%、パスワードと API キーが 1% となっています。
この分布は、患者データと規制対象データがリスク露出の大部分を占める医療環境において、コンプライアンスに敏感な情報が特に集中していることを反映しています。DLP の対象範囲を強化し、従業員の意識を高め、明確なデータ処理ポリシーを実施することは、内部および外部の脅威を最小限に抑えるために依然として重要です。
個人用アプリへのデータ流出防止
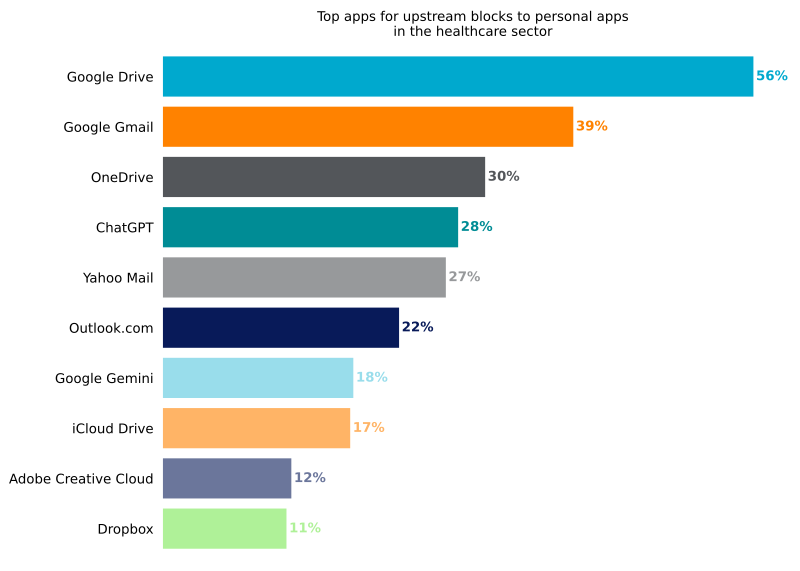
ヘルスケア分野の組織は、パーソナル クラウドや genAI アプリケーションを介したデータ漏洩のリスクを軽減するために、さまざまな管理を行っています。 対策としては、個人用アプリへのアップロードをブロックすることや、機密情報が管理されていないサービスに届かないように従業員にリアルタイムのガイダンスを提供することなどが挙げられます。最も頻繁に制御されるアプリケーションは Google ドライブで 56% であり、次いで Google Gmail が 39%、OneDrive が 30% となっています。
こうした取り組みは、規制対象データや患者データが管理されていない個人アカウントを通じて送信されるのを防ぐことに業界が重点を置いていることを反映しており、クラウドと genAI の使用に対するガバナンスを強化しています。
推奨事項
管理型および個人用の生成AIツールの利用拡大、そして個人用クラウドアプリの誤用が増加する中、急速に変化する脅威から組織を守るためには、可視性の強化、ポリシーの改善、そしてプロアクティブな防御を優先することが不可欠です。
Netskope Threat Labs は、このレポートで明らかになった傾向に基づき、医療業界全体の組織に対し、セキュリティ体制全体を改めて見直すことを強く推奨しています。
- Webおよびクラウドの全トラフィック(すべてのHTTP/HTTPSダウンロードを含む)を検査し、マルウェアのネットワーク侵入を阻止してください。Netskopeのお客様は、 Netskope One Next Gen Secure Web Gateway により、すべてのカテゴリおよびファイルタイプに適用される脅威保護ポリシーを利用できます。
- 業務目的に関係ないアプリや、組織にとって過度なリスクをもたらすアプリへのアクセスをブロックしましょう。まず手始めに、現在使用中の信頼できるアプリはアクセスを許可し、それ以外をブロックするポリシーの導入から始めることをお勧めします。
- 使う DLP 、ソースコード、規制対象データ、パスワード/鍵、知的財産、暗号化データなどの機密情報が、個人のアプリ環境、生成AIアプリ、その他不正な場所へ送信されるのを検知・防御してください。
- 使う リモートブラウザ分離(RBI) 技術によって、新規に確認されたドメインや登録直後のドメインなど、リスクが高いカテゴリに該当するWebサイトへアクセスする必要がある場合に、追加の保護層を提供してください。
Netskope Threat Labs
業界トップクラスのクラウド脅威およびマルウェア研究者を擁する Netskope Threat Labs は、企業に影響を与える最新のクラウド脅威を検知・分析し、防御策を設計しています。当社の研究者は、DEF CON、Black Hat、RSAといった主要なセキュリティカンファレンスにおいて、定期的に登壇や貢献を行っています。
このレポートについて
Netskopeは、世界中の何百万人ものユーザーに脅威保護を提供します。このレポートに記載されている情報は、 Netskope One プラットフォーム 事前の承認を得たヘルスケア分野の Netskope 顧客の一部に関連します。
このレポートの統計は、2024 年 12 月 1 日から 2025 年 12 月 31 日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映します。