In questo rapporto
Questo rapporto esplora le tendenze recenti nell’adozione e nella governance delle applicazioni di IA generativa, delle piattaforme di IA aziendali, dell’uso delle API, dell’attività delle app cloud e delle violazioni delle politiche sui dati in tutto il Giappone. Mette in evidenza come le organizzazioni stiano bilanciando l’innovazione rapida con la necessità di una protezione dei dati, della conformità e dei controlli di gestione del rischio più forti.
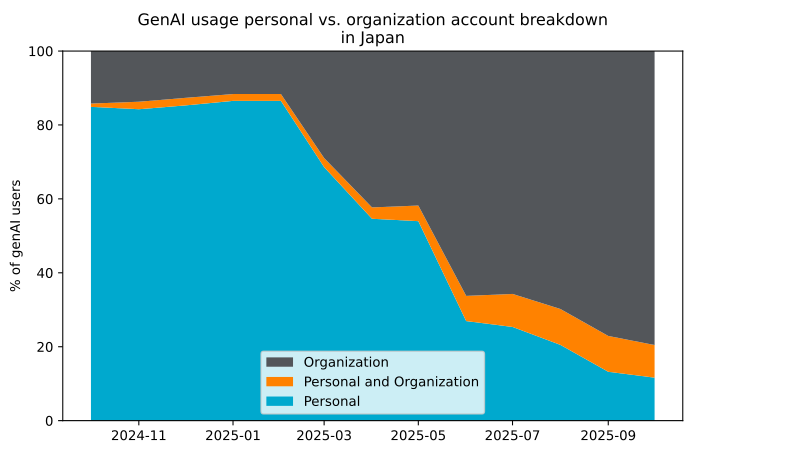
Mitigazione del rischio di shadow AI: Mentre l’adozione della genAI continua a crescere, le organizzazioni in Giappone stanno lavorando con determinazione per limitare i rischi di shadow AI guidando i dipendenti verso app genAI gestite dall’organizzazione, salendo al 79% (rispetto al 15% di un anno fa) degli utenti di IA che ora utilizzano app genAI gestite invece di quelle personali, con un forte calo dall’85% all’11% nello stesso periodo. In entrambi i casi, il Giappone è ben avanti rispetto alle medie globali.
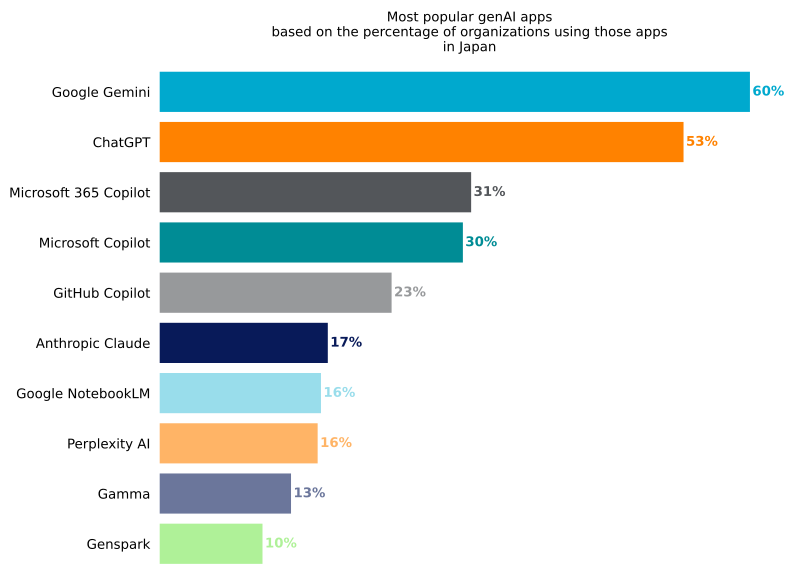
Una New applicazione di IA di alto livello: Google Gemini ha superato ChatGPT come app genAI più popolare in Giappone. Questa è la prima regione al mondo in cui Netskope Threat Labs ha riportato questa segnalazione, con ulteriori aspettative nel 2026.
Rischi di esposizione ai dati: Gli utenti continuano a esporre dati sensibili a terze parti in violazione delle Politiche dell’organizzazione, con la proprietà intellettuale che rappresenta il 50% dei dati delle violazioni delle politiche relative alle app cloud personali e i dati regolamentati il 48% delle violazioni delle politiche relative alle app genAI.
Utilizzo di GenAI
GenAI: Adozione e tendenze di utilizzo
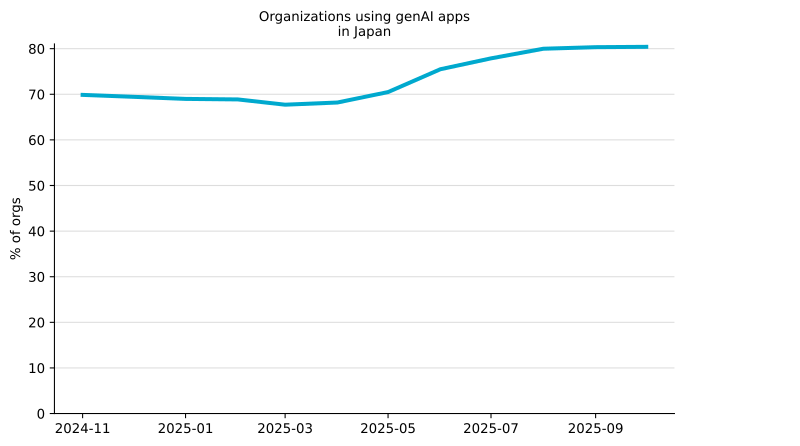
L’adozione di GenAI in Giappone è aumentata costantemente nell’ultimo anno, con l’uso di GenAI osservato ora nell’80% delle organizzazioni, rispetto al 69% di un anno fa. Questa tendenza al rialzo riflette una crescente maturità e fiducia nelle tecnologie genAI nelle organizzazioni giapponesi, che stanno gradualmente colmando il divario di adozione con global controparti.
Le organizzazioni in Giappone hanno mitigato in modo aggressivo il rischio di shadow AI associato all’adozione della genAI spingendo aggressivamente la loro base utenti lontano dall’uso di istanze personali e verso strumenti gestiti dall’azienda. Il grafico seguente illustra il radicale cambiamento di comportamento avvenuto nell’ultimo anno, con un forte calo dell’uso degli account personali genAI, passando dall’85% all’11%, mentre l’adozione di soluzioni genAI gestite dall’organizzazione è aumentata dal 15% al 79% nello stesso periodo. In entrambi questi ambiti, il Giappone sta andando molto meglio del Altre regioni, dove il 62% dei dipendenti utilizza app di IA gestite dall’organizzazione e il 47% utilizza ancora app genAI personali. Questo cambiamento radicale indica un forte passaggio verso piattaforme gestite dall’azienda che offrono una migliore protezione dei dati, governance e controlli di conformità. Con l’accelerazione di questa transizione, le organizzazioni in Giappone stanno dando sempre più priorità a soluzioni genAI di livello enterprise che permettono l’innovazione riducendo i rischi.
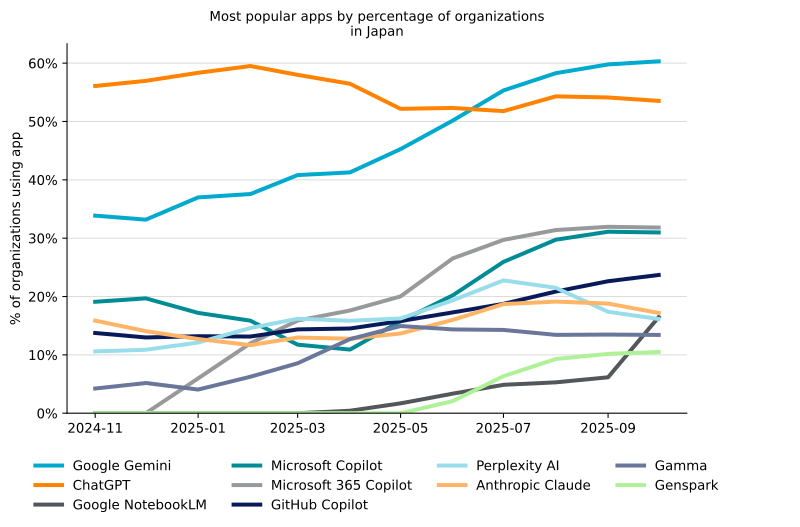
In Giappone, le applicazioni di IA di alta generazione differiscono da global Modelli di utilizzo. ChatGPT è ancora l’app genAI più popolare a livello globale. Google Gemini è diventata l’app genAI più popolare in Giappone, dove il 60% delle organizzazioni lo utilizza rispetto al 53% che usa ChatGPT. Infatti, è la prima volta che riportiamo la destituzione di ChatGPT come l’app genAI più popolare in qualsiasi regione. Con l’aumento continuo dell’uso delle app genAI gestite dalle organizzazioni in tutto il mondo, ci aspettiamo che altre regioni seguano l’esempio nel 2026. Microsoft 365 Copilot è utilizzato dal 31% delle organizzazioni, seguito da vicino con Microsoft Copilot al 30%. Le restanti applicazioni principali includono un mix di strumenti di intelligenza artificiale specializzati e embedded adattati alle esigenze aziendali e operative locali.
Il grafico qui sotto mostra come l’uso delle principali applicazioni di generAI in Giappone sia evoluto nell’ultimo anno, evidenziando i rapidi cambiamenti nel panorama della generIA. Google Gemini ha superato ChatGPT nel giugno 2025, segnando un cambiamento significativo nella leadership degli strumenti di genAI che ci aspettiamo si verifichi in altre regioni nel 2026. L’uso di ChatGPT è diminuito nel corso dell’anno, mentre Gemini ha continuato a guadagnare slancio. Anche Microsoft 365 Copilot ha mostrato una crescita costante, trainata dalla sua integrazione nei flussi di lavoro core di produttività e azienda. Inoltre, Google NotebookLM è emerso come un New entrante, con l’adozione iniziata ad aprile 2025 e raggiungendo il 16% entro la fine dell’anno, riflettendo un crescente interesse per strumenti genAI specializzati e focalizzati sulla conoscenza.
GenAI: Uso delle app e violazione della politica sui dati
Con l’adozione della genAI che continua a crescere in tutto il Giappone, le preoccupazioni riguardo all’esposizione dei dati stanno diventando sempre più importanti. Le organizzazioni utilizzano strumenti genAI per compiti come riassumere documenti, generare report e supportare flussi di lavoro di sviluppo, tutti elementi che possono comportare la condivisione di informazioni sensibili e l’espansione della potenziale superficie di attacco. Man mano che la genAI si integra sempre di più nelle operazioni quotidiane, la protezione dei dati è diventata una priorità assoluta, soprattutto perché l’IA ombra rimane una sfida.
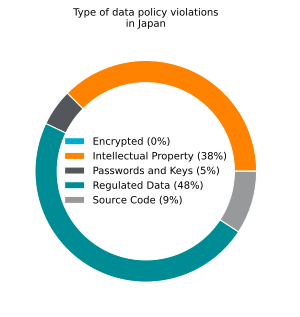
Analisi recente delle violazioni delle politiche sui dati in Giappone mostra che i dati regolamentati sono la categoria più frequentemente esposta, rappresentando il 48% degli incidenti, seguiti dalla proprietà intellettuale con il 38%. Il codice sorgente rappresenta il 9% delle esposizioni, mentre password e chiavi API rappresentano il 5%. In media, le organizzazioni in Giappone subiscono al mese più di 500 violazioni delle politiche relative ai dati legate alla GenAI, sottolineando la portata della sfida. Questo cambiamento evidenzia un rischio maggiore riguardo alle informazioni sensibili alla conformità e proprietarie, rafforzando la necessità di controlli DLP robusti e di implementazioni genAI sicure e ben governate.
La maggior parte delle app genAI bloccate
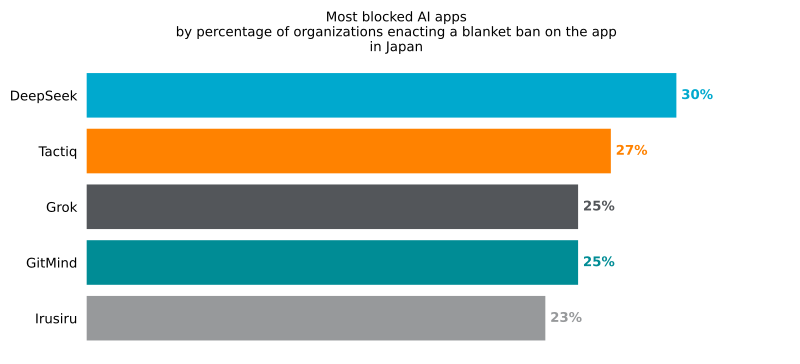
Le organizzazioni in tutto il Giappone stanno adottando un approccio cauto all’adozione della genAI, con molte che scelgono di bloccare specifiche applicazioni per motivi di sicurezza, privacy e conformità. Sebbene le politiche varino da organizzazione a organizzazione, alcuni strumenti sono limitati molto più spesso di altri, evidenziando dove il rischio percepito è più alto. In alcuni casi, bloccare intere categorie di app genAI può offrire una protezione più coerente rispetto alla gestione dei singoli strumenti.
DeepSeek è l’applicazione genAI più frequentemente bloccata con il 30%, seguita da Tactiq con il 27% e Grok con il 25%. Questi schemi di blocco suggeriscono che le organizzazioni in Giappone non solo rispondono ai rischi associati alle singole applicazioni, ma stanno anche rafforzando strategie di governance più ampie per gestire l’uso della genAI all’interno dei framework consolidati di sicurezza e conformità.
Adozione dell’intelligenza artificiale agentica
Crescente utilizzo delle API GenAI al di fuori del browser
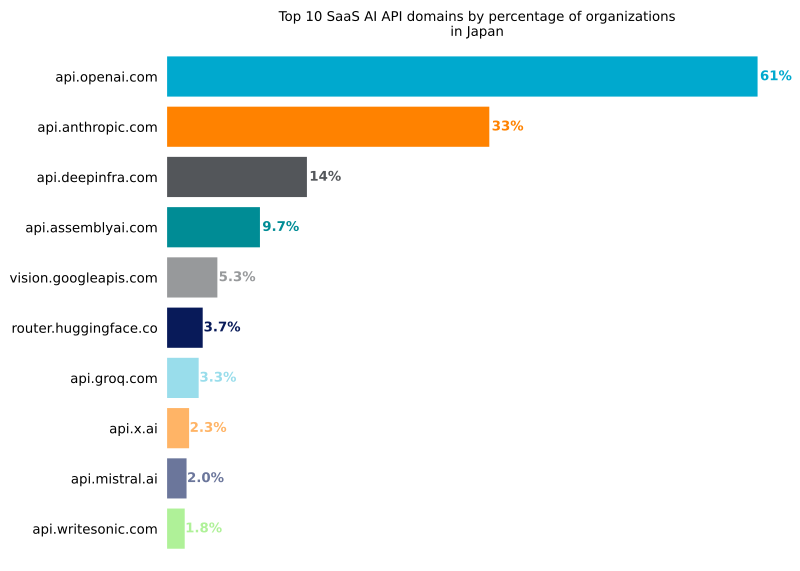
Anche quando agenti e applicazioni genAI sono distribuiti on-premises in Giappone, i modelli sottostanti sono spesso ospitati nel cloud tramite piattaforme SaaS o enterprise genAI. Questi agenti e applicazioni tipicamente si collegano tramite endpoint API dedicati piuttosto che tramite interfacce basate su browser. Ad esempio, le interazioni tra browser e OpenAI avvengono tramite chatgpt.com, mentre gli strumenti interni, i flussi di lavoro e gli agenti AI accedono comunemente ai modelli in modo programmativo tramite api.openai.com.
Nonostante Google Gemini superi ChatGPT nell’uso delle applicazioni, api.openai.com rimane l’API SaaS genAI più utilizzata in Giappone, con il 61% di tutte le organizzazioni che vi si collegano. Segue il api.anthropic.com al 33% e api.deepinfra.com al 14%, sottolineando l’importanza continua delle integrazioni genAI basate su API nei sistemi aziendali e nei flussi di lavoro guidati dagli agenti.
Download di malware
Distribuzione di malware tramite app cloud
Gli attaccanti sfruttano frequentemente piattaforme cloud affidabili in Giappone per distribuire malware, sfruttando il fatto che gli utenti hanno maggiori probabilità di aprire file ospitati su servizi familiari. Sebbene queste piattaforme lavorino per rimuovere contenuti dannosi, anche brevi ritardi prima della rilevazione possono essere sufficienti affinché gli attacchi abbiano successo e che i file infetti si diffondano internamente.
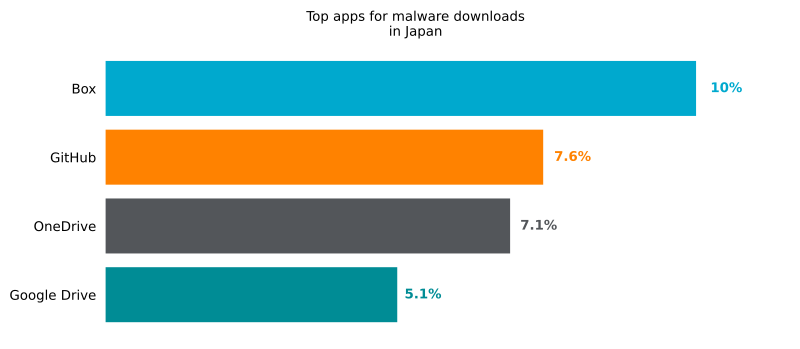
In Giappone, Box è emerso come una delle piattaforme cloud più comunemente abusate per la distribuzione di malware, colpendo il 10% delle organizzazioni, seguita da GitHub al 7,6% e Microsoft OneDrive al 7,1%. Queste tendenze evidenziano come gli attaccanti si adattino ai modelli regionali di utilizzo del cloud e continuino a sfruttare servizi ampiamente affidabili per fornire payload dannosi.
Utilizzo delle app cloud
Attività delle app personali
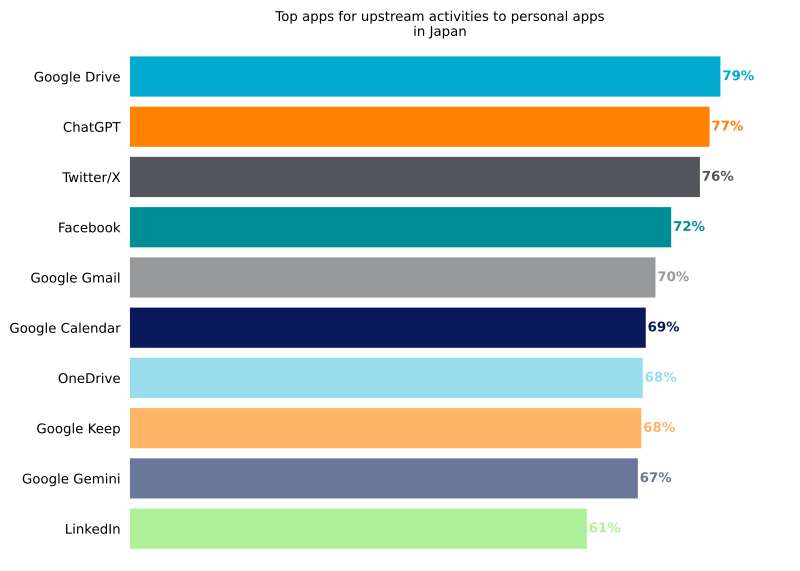
In tutto il Giappone, l’uso diffuso di applicazioni cloud personali e online negli ambienti di lavoro continua a sfumare i confini tra gestione aziendale e gestione dei dati personali. Google Drive è l’app personale più usata con il 79%, seguita da vicino da ChatGPT al 77% e Twitter/X al 76%. Sebbene gran parte di questa attività supporti casi d’uso legittimi come collaborazione, ricerca e produttività, introduce anche rischi significativi per la sicurezza dei dati quando sono coinvolte informazioni sensibili. Dagli account personali genAI alle piattaforme social e di collaborazione, queste applicazioni restano punti chiave di potenziale esposizione ai dati, soprattutto quando utilizzate al di fuori dei flussi di lavoro approvati o durante le transizioni dei dipendenti.
Violazioni della politica sui dati nelle applicazioni personali
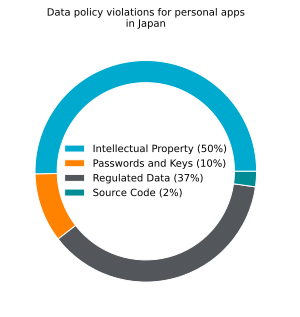
In tutto il Giappone, molte organizzazioni utilizzano attivamente i controlli DLP per monitorare e gestire il trasferimento di dati sensibili in applicazioni personali, con l’obiettivo di ridurre l’esposizione accidentale o l’uso improprio. Analisi recenti degli incidenti mostrano che la proprietà intellettuale rappresenta il 50% delle violazioni delle Politiche, seguita dai dati regolamentati al 37%, password e chiavi API al 10% e il codice sorgente al 2%. In media, le organizzazioni sperimentano circa 17 incidenti di violazione delle politiche sui dati al mese che coinvolgono applicazioni personali, rafforzando la portata e la persistenza del rischio. Questi dati continuano la stessa tendenza osservata last year, evidenziando la sfida persistente di proteggere le informazioni commercialmente sensibili nelle app non gestite o personali. Rafforzare la copertura DLP, migliorare la consapevolezza dei dipendenti e applicare una politica chiara di gestione dei dati rimangono essenziali per minimizzare sia i rischi interni che quelli esterni.
Violazioni dei dati personali delle app
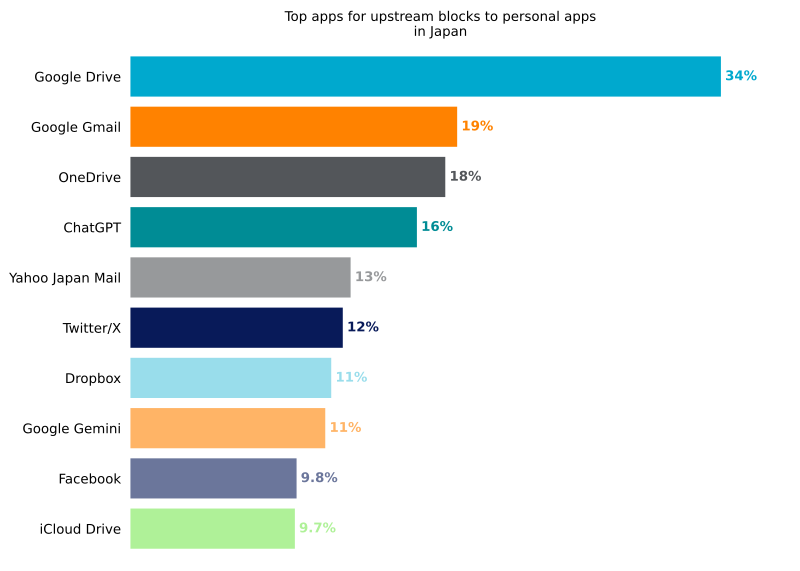
Le organizzazioni in Giappone utilizzano una varietà di strumenti per ridurre il rischio di fughe di dati tramite applicazioni cloud personali e genAI. Le misure includono il blocco dei caricamenti sulle app personali, fornire indicazioni in tempo reale ai dipendenti per impedire che informazioni sensibili raggiungano servizi non gestiti. Google Drive è l’applicazione che più frequentemente attiva questi blocchi, seguita da Google Gmail al 19% e OneDrive al 18%. Questi sforzi riflettono tentativi continui di limitare il trasferimento non autorizzato di dati e mitigare i rischi derivanti da account personali su piattaforme non gestite.
Raccomandazioni
Con l’uso crescente di strumenti genAI, sia gestiti che personali, e l’abuso delle app cloud personali, è essenziale rafforzare la visibilità, perfezionare le Politiche e dare priorità a difese proattive per proteggere la propria organizzazione in questo panorama delle minacce in rapido cambiamento.
Sulla base delle tendenze emerse in questo rapporto, Netskope Threat Labs incoraggia fortemente le organizzazioni della regione giapponese a rivedere la loro postura generale di sicurezza:
- Ispeziona tutti i download HTTP e HTTPS, inclusi tutti i traffici web e cloud, per evitare che malware possa infiltrarsi nella tua rete. I clienti Netskope possono configurare i loro Netskope One NG-SWG con una Politica di protezione contro le minacce che si applica ai download di tutte le categorie e a tutti i tipi di file.
- Blocca l’accesso ad app che non svolgono alcun scopo commerciale legittimo o che rappresentano un rischio sproporzionato per l’organizzazione. Un buon punto di partenza è una politica che consenta le app affidabili attualmente in uso bloccando tutte le altre.
- Utilizzo DLP Politica per rilevare informazioni potenzialmente sensibili, tra cui codice sorgente, dati regolamentati, password e chiavi, proprietà intellettuale e dati crittografati, inviati a istanze di app personali, app genAI o altre posizioni non autorizzate.
- Utilizzo Remote Browser Isolation (RBI) tecnologia per fornire protezione aggiuntiva quando è necessario visitare siti web che rientrano in categorie che possono presentare un rischio maggiore, come domini appena osservati e registrati.
Netskope Threat Labs
Con il supporto dei più importanti ricercatori del settore sulle minacce cloud e sui malware, Netskope Threat Labs scopre, analizza e progetta difese contro le ultime minacce cloud che colpiscono le imprese. I nostri ricercatori sono presentatori e volontari regolari nelle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.
Informazioni su questo rapporto
Netskope offre protezione contro le minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati di utilizzo resi anonimi raccolti dall’ Piattaforma Netskope One relativa a un sottoinsieme di clienti Netskope in Giappone con autorizzazione preventiva.
Le statistiche in questo rapporto si basano sul periodo dal 1° ottobre 2024 al 31 ottobre 2025. Le statistiche riflettono le tattiche degli attaccanti, il comportamento degli utenti e le politiche dell’organizzazione.