Neste relatório
Este relatório explora as tendências recentes na adoção e governança de aplicações de IA generativa, plataformas de IA empresariais, uso de APIs, atividade de aplicativos em nuvem e violações de políticas de dados em todo o Japão. O texto destaca como as organizações estão buscando o equilíbrio entre a rápida inovação e a necessidade de controles mais robustos de proteção de dados, conformidade e gerenciamento de riscos.
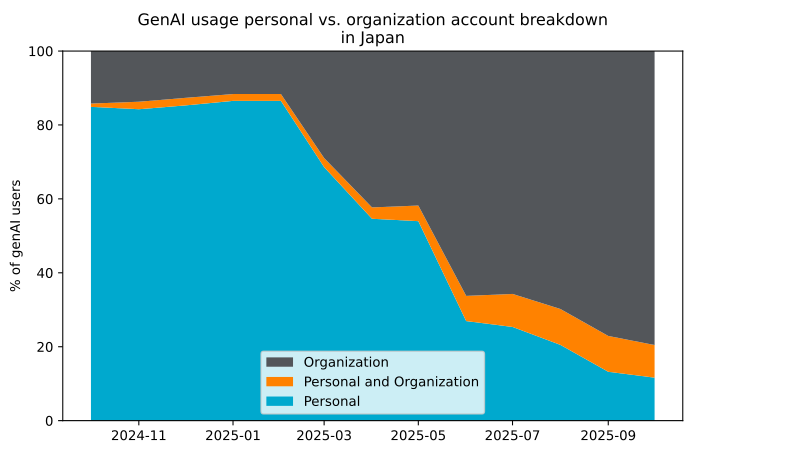
Mitigando o risco da IA paralela: Embora a adoção da IA de geração de software (genAI) continue a crescer, as organizações no Japão estão trabalhando intensamente para reduzir os riscos da IA paralela, orientando seus funcionários para aplicativos de genAI gerenciados pela organização. Com isso, 79% dos usuários de IA agora utilizam aplicativos de genAI gerenciados em vez de aplicativos pessoais (um aumento em relação aos 15% de um ano atrás), percentual que havia caído drasticamente de 85% para 11% no mesmo período. Em ambos os casos, o Japão está bem à frente das médias globais.
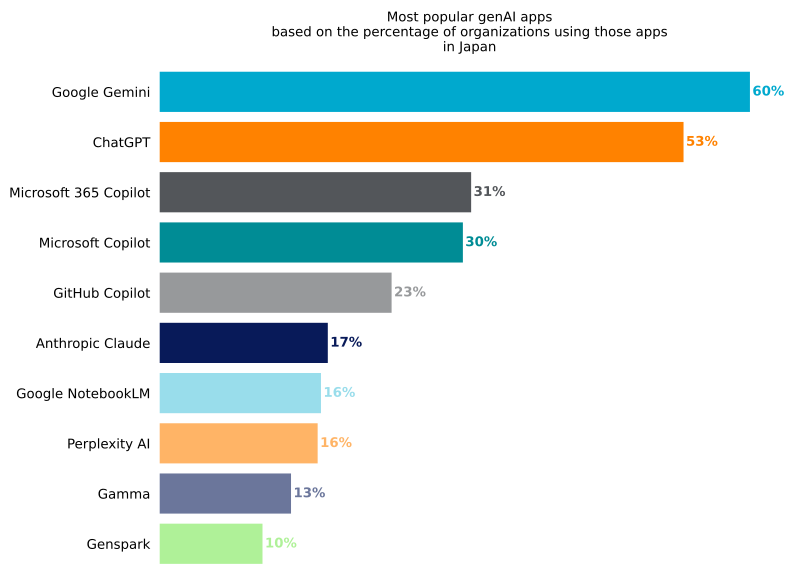
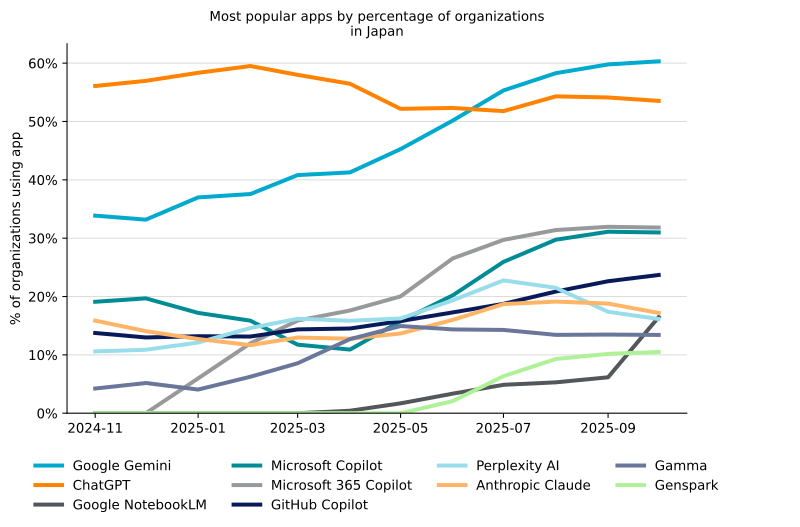
Um New aplicativo de IA de ponta: o Google Gemini ultrapassou o ChatGPT como o aplicativo de IA mais popular no Japão. Esta é a primeira região do mundo onde a Netskope Threat Labs relatou esse tipo de situação, e espera-se que mais ocorram em 2026.
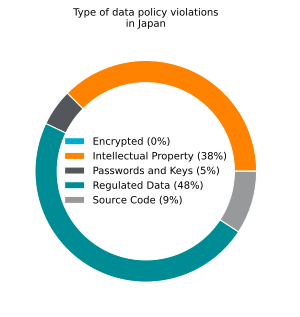
Riscos de exposição de dados: Os usuários continuam expondo dados sensíveis a terceiros, violando as políticas da organização. A propriedade intelectual representa 50% das violações de políticas de dados envolvendo aplicativos de nuvem pessoal, enquanto dados regulamentados representam 48% das violações de políticas de dados envolvendo aplicativos da genAI.
Uso do GenAI
GenAI: tendências de adoção e uso
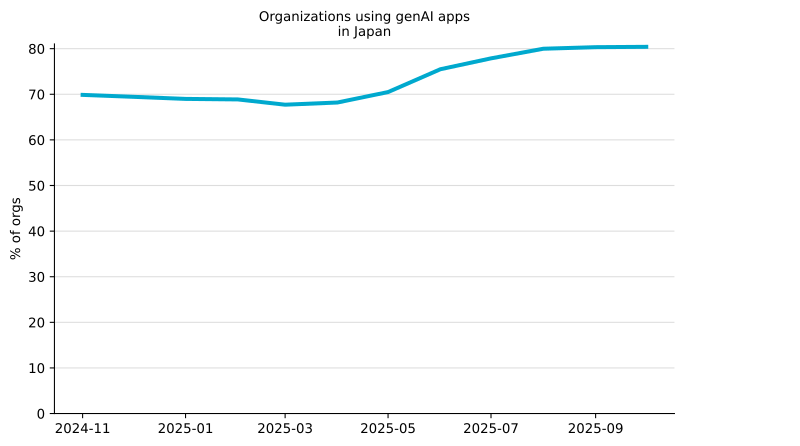
A adoção da IA GenAI no Japão aumentou de forma constante ao longo do último ano, com o uso da GenAI agora observado em 80% das organizações, em comparação com 69% no ano anterior. Essa tendência de alta reflete a crescente maturidade e confiança nas tecnologias de IA de última geração em organizações japonesas, que estão gradualmente reduzindo a lacuna de adoção com outros países. global contrapartes.
Organizações no Japão têm mitigado agressivamente o risco de IA oculta associado à adoção da IA de geração de nova geração, incentivando seus usuários a migrarem do uso de instâncias pessoais para ferramentas gerenciadas pela empresa. O gráfico a seguir ilustra a mudança radical de comportamento ocorrida no último ano, com uma queda acentuada no uso de contas pessoais do genAI, de 85% para apenas 11%, enquanto a adoção de soluções genAI gerenciadas por organizações aumentou de 15% para 79% no mesmo período. Nessas duas áreas, o Japão está se saindo muito melhor do que… outras regiões, onde 62% dos funcionários usam aplicativos de IA gerenciados pela organização e 47% ainda usam aplicativos pessoais de IA genAI. Essa mudança drástica aponta para uma forte tendência em direção a plataformas gerenciadas pelas empresas, que oferecem melhor proteção de dados, governança e controles de conformidade. À medida que essa transição se acelera, as organizações no Japão estão priorizando cada vez mais soluções de IA de geração de recursos (genAI) de nível empresarial que permitam a inovação e, ao mesmo tempo, reduzam os riscos.
No Japão, as principais aplicações de IA de geração diferem de global padrões de uso. Embora o ChatGPT continue sendo o aplicativo genAI mais popular em todo o mundo. O Google Gemini se tornou o aplicativo de IA mais popular no Japão, onde 60% das organizações o utilizam, em comparação com 53% que usam o ChatGPT. Na verdade, esta é a primeira vez que relatamos a destituição do ChatGPT como o aplicativo genAI mais popular em qualquer região. Com o aumento contínuo do uso de aplicativos de IA de última geração gerenciados por organizações em todo o mundo, esperamos que mais regiões sigam o exemplo em 2026. O Microsoft 365 Copilot é utilizado por 31% das organizações, com o Microsoft Copilot logo atrás, com 30%. As demais principais aplicações incluem uma combinação de ferramentas de IA especializadas e integradas, adaptadas às necessidades operacionais e comerciais locais.
O gráfico abaixo mostra como o uso dos principais aplicativos de IA de última geração no Japão evoluiu ao longo do último ano, destacando mudanças rápidas no cenário da IA de última geração. O Google Gemini ultrapassou o ChatGPT em junho de 2025, marcando uma mudança notável na liderança entre as ferramentas de IA de geração de inteligência artificial, que esperamos ver ocorrer em outras regiões em 2026. O uso do ChatGPT diminuiu ao longo do ano, enquanto o Gemini continuou ganhando força. O Microsoft 365 Copilot também apresentou um crescimento constante, impulsionado pela sua integração em fluxos de trabalho essenciais de produtividade e empresariais. Além disso, o Google NotebookLM surgiu como um New participante, com adoção a partir de abril de 2025 e atingindo 16% até o final do ano, refletindo o crescente interesse em ferramentas de IA geral especializadas e focadas em conhecimento.
GenAI: uso de aplicativos e violação da política de dados
Com a crescente adoção da IA de última geração no Japão, as preocupações com a exposição de dados tornam-se cada vez mais importantes. As organizações estão utilizando ferramentas de IA genAI para tarefas como resumir documentos, gerar relatórios e dar suporte a fluxos de trabalho de desenvolvimento, atividades que podem envolver o compartilhamento de informações sensíveis e ampliar a superfície de ataque potencial. Com a crescente integração da IA de geração de dados nas operações diárias, a proteção de dados tornou-se uma prioridade máxima, especialmente porque a IA paralela (shadow AI) continua sendo um desafio.
Uma análise recente das violações das políticas de dados no Japão mostra que os dados regulamentados são a categoria mais frequentemente exposta, representando 48% dos incidentes, seguidos pela propriedade intelectual, com 38%. O código-fonte representa 9% das exposições, enquanto senhas e chaves de API correspondem a 5%. Em média, as organizações no Japão sofrem mais de 500 violações de políticas de dados relacionadas à IA de geração de dados por mês, o que evidencia a dimensão do desafio. Essa mudança evidencia um risco maior em torno de informações confidenciais e proprietárias, reforçando a necessidade de controles DLP robustos e implantações de IA de geração própria seguras e bem governadas.
Aplicativos GenAI mais bloqueados
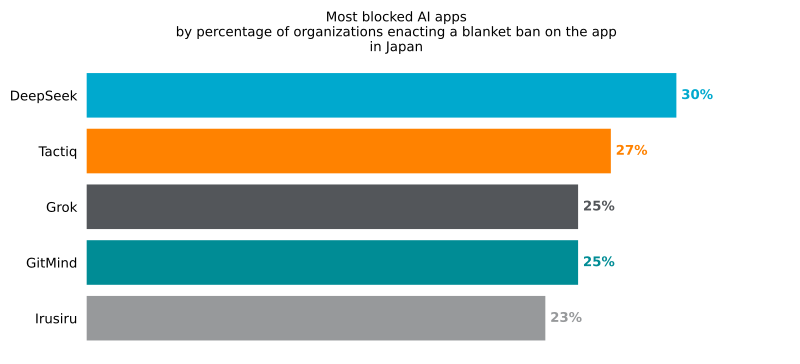
Organizações em todo o Japão estão adotando uma abordagem cautelosa em relação à adoção da IA de última geração, com muitas optando por bloquear aplicativos específicos devido a preocupações com segurança, privacidade e conformidade. Embora as políticas variem de organização para organização, certas ferramentas são restringidas com muito mais frequência do que outras, evidenciando onde o risco percebido é maior. Em alguns casos, bloquear categorias inteiras de aplicativos de IA genAI pode oferecer uma proteção mais consistente do que gerenciar ferramentas individuais.
DeepSeek é o aplicativo genAI mais frequentemente bloqueado, com 30%, seguido por Tactiq com 27% e Grok com 25%. Esses padrões de bloqueio sugerem que as organizações no Japão não estão apenas respondendo aos riscos associados a aplicativos individuais, mas também fortalecendo estratégias de governança mais amplas para gerenciar o uso de IA genIA dentro de estruturas de segurança e conformidade estabelecidas.
Adoção de IA Agentic
Aumento do uso de APIs GenAI fora do navegador
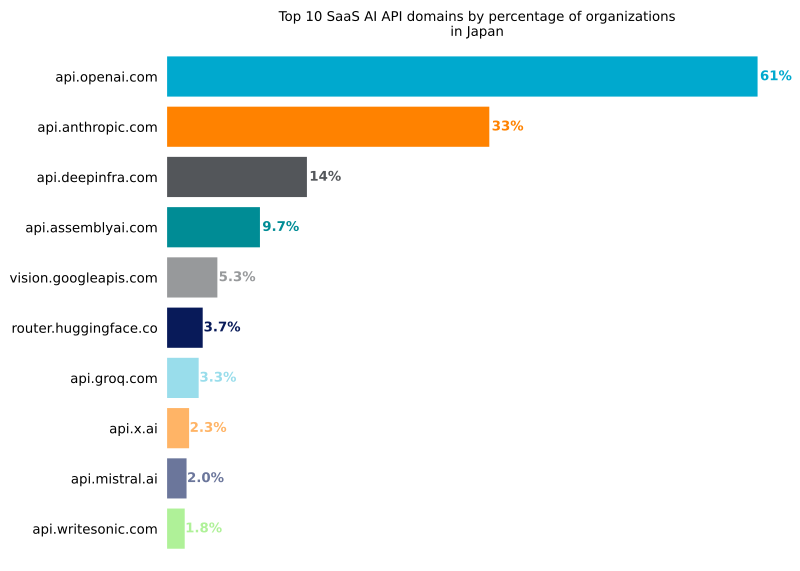
Mesmo quando agentes e aplicativos de IA de geração própria são implantados localmente no Japão, os modelos subjacentes geralmente são hospedados na nuvem por meio de plataformas de IA de geração própria SaaS ou corporativas. Esses agentes e aplicativos normalmente se conectam por meio de endpoints de API dedicados, em vez de interfaces baseadas em navegador. Por exemplo, as interações do navegador com a OpenAI ocorrem por meio do chatgpt.com. enquanto ferramentas internas, fluxos de trabalho e agentes de IA geralmente acessam modelos programaticamente por meio do api.openai.com.
Apesar do Google Gemini ter ultrapassado o ChatGPT em uso de aplicativos, a api.openai.com continua sendo a API SaaS de IA mais utilizada no Japão, com 61% de todas as organizações se conectando a ela. Em seguida, vem api.anthropic.com com 33% e api.deepinfra.com com 14%, o que reforça a importância contínua das integrações de IA de geração de conhecimento baseadas em API em sistemas empresariais e fluxos de trabalho orientados por agentes.
Downloads de malware
Distribuição de malware por meio de aplicativos em nuvem
No Japão, os atacantes frequentemente abusam de plataformas de nuvem confiáveis para distribuir malware, aproveitando-se do fato de que os usuários são mais propensos a abrir arquivos hospedados em serviços conhecidos. Embora essas plataformas trabalhem para remover conteúdo malicioso, mesmo pequenos atrasos na detecção podem ser suficientes para que os ataques sejam bem-sucedidos e para que os arquivos infectados se espalhem internamente.
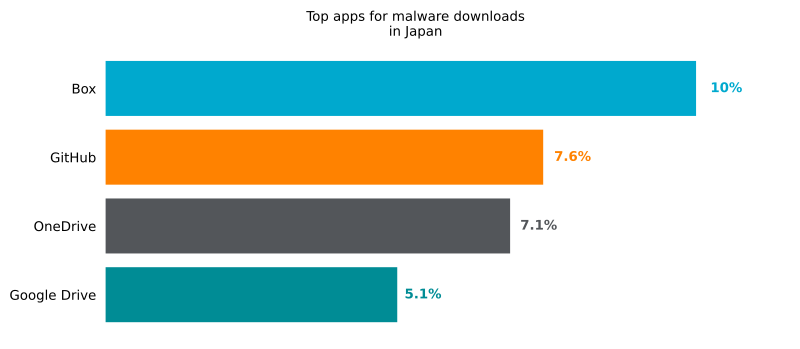
No Japão, o Box emergiu como uma das plataformas de nuvem mais comumente utilizadas para distribuição de malware, afetando 10% das organizações, seguido pelo GitHub com 7,6% e pelo Microsoft OneDrive com 7,1%. Essas tendências destacam como os atacantes se adaptam aos padrões regionais de uso da nuvem e continuam a explorar serviços amplamente confiáveis para distribuir cargas maliciosas.
Uso de aplicativos em nuvem
Atividade de aplicativos pessoais
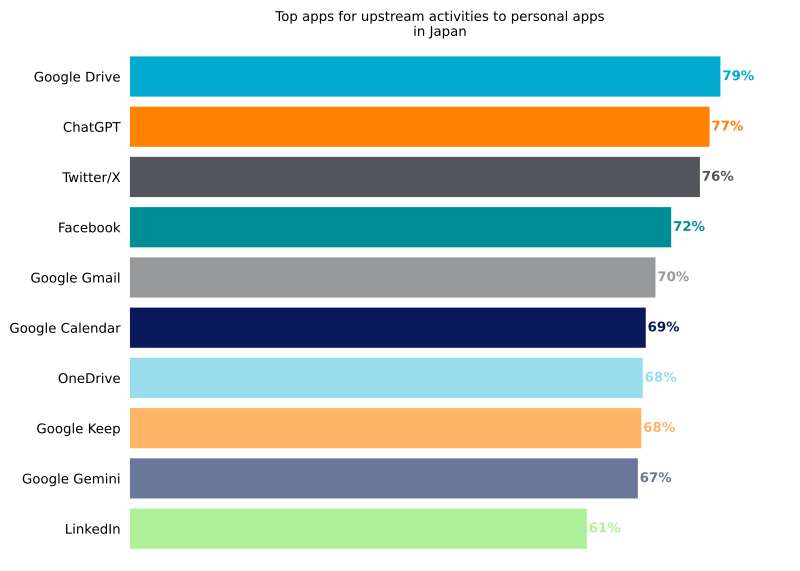
Em todo o Japão, o uso generalizado de nuvem pessoal e aplicativos online em ambientes de trabalho continua a diluir as fronteiras entre o gerenciamento de dados corporativos e pessoais. O Google Drive é o aplicativo pessoal mais usado, com 79%, seguido de perto pelo ChatGPT, com 77%, e pelo Twitter/X, com 76%. Embora grande parte dessa atividade dê suporte a casos de uso legítimos, como colaboração, pesquisa e produtividade, ela também introduz riscos significativos de segurança de dados quando informações sensíveis estão envolvidas. Desde contas pessoais da genAI até plataformas sociais e de colaboração, esses aplicativos continuam sendo pontos-chave de potencial exposição de dados, principalmente quando usados fora de fluxos de trabalho aprovados ou durante transições de funcionários.
Violações de política de dados em aplicativos pessoais
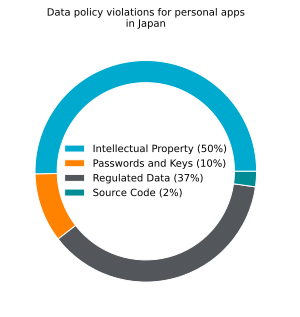
Em todo o Japão, muitas organizações utilizam ativamente controles DLP para monitorar e gerenciar a movimentação de dados sensíveis em aplicativos pessoais, visando reduzir a exposição acidental ou o uso indevido. Análises recentes de incidentes mostram que a propriedade intelectual representa 50% das violações de políticas, seguida por dados regulamentados com 37%, senhas e chaves de API com 10% e código-fonte com 2%. Em média, as organizações vivenciam cerca de 17 incidentes de violação de políticas de dados por mês envolvendo aplicativos pessoais, o que reforça a dimensão e a persistência do risco. Esses números dão continuidade à mesma tendência observada. last year, destacando o desafio persistente de proteger informações comercialmente sensíveis em aplicativos não gerenciados ou pessoais. Reforçar a cobertura de DLP (Prevenção contra Perda de Dados), aumentar a conscientização dos funcionários e aplicar políticas claras de tratamento de dados continuam sendo essenciais para minimizar os riscos internos e externos.
Violações de dados de aplicativos pessoais
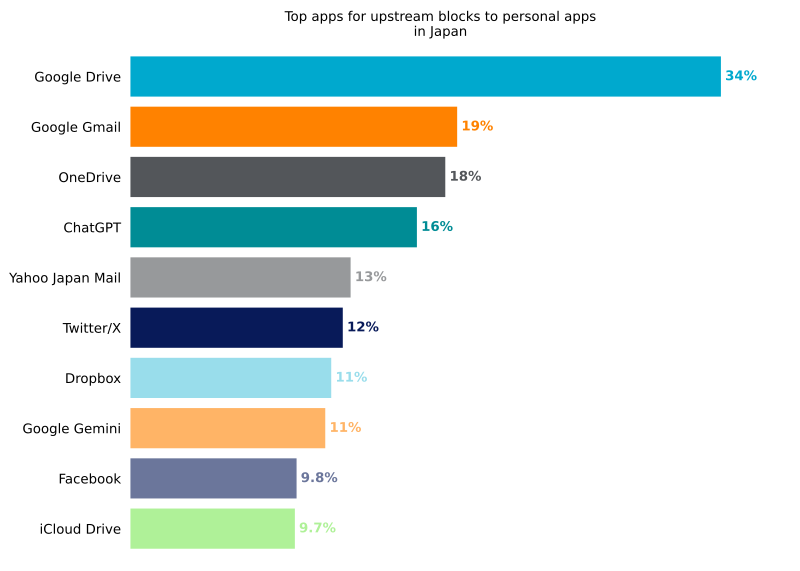
Organizações no Japão utilizam diversas ferramentas para reduzir o risco de vazamento de dados por meio de aplicativos de nuvem pessoal e inteligência artificial geral. As medidas incluem o bloqueio de uploads para aplicativos pessoais e o fornecimento de orientações em tempo real aos funcionários para evitar que informações confidenciais cheguem a serviços não gerenciados. O Google Drive é o aplicativo que mais frequentemente causa esses bloqueios, seguido pelo Google Gmail com 19% e pelo OneDrive com 18%. Esses esforços refletem as tentativas contínuas de limitar a movimentação não autorizada de dados e mitigar os riscos associados a contas pessoais em plataformas não gerenciadas.
Recomendações
Com o uso crescente de ferramentas de genAI, tanto gerenciadas quanto pessoais, e o uso indevido de aplicativos de nuvem pessoal, é essencial fortalecer a visibilidade, refinar políticas e priorizar defesas proativas para proteger sua organização neste cenário de ameaças em rápida mudança.
Com base nas tendências reveladas neste relatório, o Netskope Threat Labs recomenda fortemente que as organizações em toda a região do Japão reavaliem sua postura geral de segurança:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da Web e da nuvem, para evitar que o malware se infiltre em sua rede. Os clientes da Netskope podem configurar seus Netskope One Next Gen Secure Web Gateway Com uma política de proteção contra ameaças que se aplica a downloads de todas as categorias e a todos os tipos de arquivo.
- Bloqueie o acesso a aplicativos que não atendem a nenhum propósito comercial legítimo ou que representem um risco desproporcional para a organização. Um bom ponto de partida é uma política que permita aplicativos confiáveis atualmente em uso e, ao mesmo tempo, bloqueie todos os outros.
- Uso DLP políticas para detectar informações potencialmente confidenciais, incluindo código-fonte, dados regulamentados, senhas e chaves, propriedade intelectual e dados criptografados, sendo enviadas para instâncias de aplicativos pessoais, aplicativos GenAI ou outros locais não autorizados.
- Uso Remote Browser Isolation (RBI) Tecnologia para fornecer proteção adicional quando houver necessidade de visitar sites que se enquadram em categorias que podem apresentar maior risco, como domínios recém-observados e recém-registrados.
Netskope Threat Labs
Com a equipe dos principais pesquisadores de ameaças e malware na nuvem do setor, Netskope Threat Labs Descobre, analisa e desenvolve defesas contra as ameaças mais recentes na nuvem que afetam as empresas. Nossos pesquisadores são palestrantes e voluntários frequentes em importantes conferências de segurança, incluindo DEF CON, Black Hat e RSA.
Sobre este relatório
A Netskope oferece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório são baseadas em dados de uso anônimos coletados pelo Plataforma Netskope One relacionado a um subconjunto de clientes da Netskope no Japão, com autorização prévia.
As estatísticas deste relatório são baseadas no período de 1º de outubro de 2024 a 31 de outubro de 2025. As estatísticas refletem as táticas dos atacantes, o comportamento dos usuários e as políticas da organização.