

概要
このレポートは、ラテンアメリカにおけるサイバーセキュリティの脅威に関する実用的な情報を提供することを目的としています。 世界的なサイバーセキュリティとクラウド導入のトレンドは、 全体的な状況に関する貴重な洞察を提供しますが、いくつかの地域差が存在します。 これらの違いは、規制の枠組みの違い、インフラストラクチャの違い、テクノロジーに対する文化的態度、サイバー成熟度の違いから生じている可能性があります。 地域のニュアンスを理解し、認識することは、各地域固有の課題と機会に合わせた効果的なサイバーセキュリティとクラウド導入戦略を考案するために重要です。
このレポートでは
クラウド アプリの導入: ラテンアメリカのエンタープライズユーザーは、毎月平均25のクラウドアプリと定期的にやり取りしています。 これには、世界中で使用されているものと同じ人気のあるエンタープライズアプリが含まれますが、ラテンアメリカの全ユーザーの約4分の1が使用しているプライベートメッセージングアプリのWhatsAppも含まれます。
**クラウド アプリの悪用:**世界的に、マルウェアのダウンロードの約半分は、人気のあるクラウド アプリから発生しています。 ラテンアメリカでは、Outlook.com Web メール クライアントでダウンロードされたフィッシング添付ファイルや、ペイロードをホストするために Azure Blob Storage を使用して Web サイトからダウンロードされたバンキング型トロイの木馬が含まれます。
**マルウェアとランサムウェア:**ラテンアメリカの被害者をターゲットとする最も蔓延したマルウェア ファミリの 1 つは、銀行型トロイの木馬 Grandoreiro で、通常はフィッシング キャンペーンの一環として配信されます。
クラウド アプリの導入
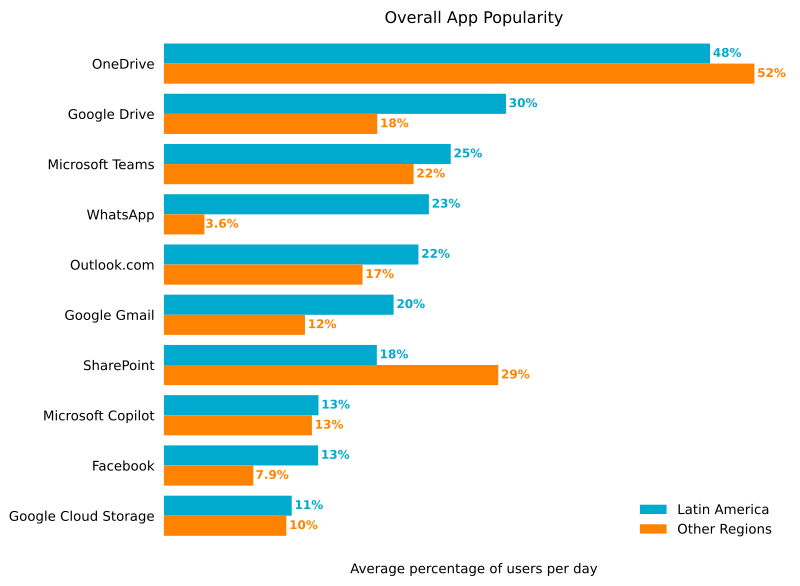
クラウドアプリは企業内でユビキタスに存在し、平均的なユーザーは毎月25種類のクラウドアプリとやり取りしています。 ラテンアメリカで最も人気のあるクラウドアプリは、ほとんどがより広範な世界的なトレンドを追っていますが、いくつかの注目すべき違いがあります。
- Microsoft OneDriveは世界で最も人気のあるクラウドアプリですが、その主な競争相手であるGoogleドライブもラテンアメリカで非常に人気があり、分析した全ユーザーの約3分の1が使用しています。
- 世界中の企業ユーザーはメッセージングにMicrosoft Teamsのようなエンタープライズアプリを使用する傾向がありますが、ラテンアメリカではプライベートメッセージングアプリのWhatsAppが非常に人気があり、従業員の約4分の1が使用しています。
非常に多くのクラウド アプリ、特に機能が重複する複数のアプリや、エンタープライズ アプリと個人用アプリの組み合わせを使用していることから、ラテン アメリカの組織が機密データの安全な取り扱いを保証するポリシーを持つことの重要性が強調されます。
クラウドアプリが悪用されてマルウェア配信
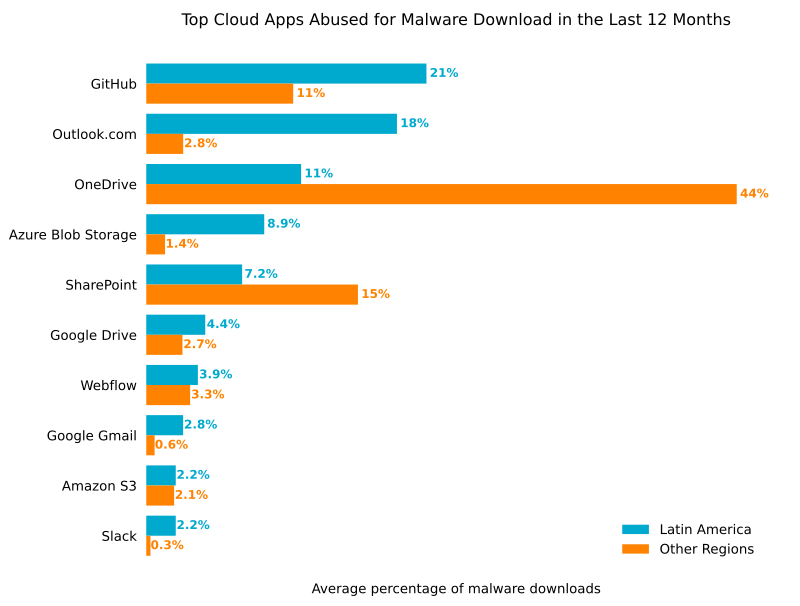
攻撃者はさまざまなチャネルを通じてマルウェアを配信するため、ラテンアメリカの組織は、最も人気のあるチャネルを介したマルウェアのダウンロードをブロックするためのセキュリティ制御を確実に実施する必要があります。 世界中で、すべての HTTP/HTTPS マルウェア ダウンロードの約半分は人気のあるクラウド アプリから発生しており、残りの半分はウェブ上の別の場所から発生しています。 このセクションでは、過去 1 年間に Netskope が最も多くのマルウェア ダウンロードをブロックしたアプリを紹介します。
世界的には、全体的に最も人気のあるアプリがマルウェアのダウンロード数でも上位に入る傾向にあり、これは攻撃者の戦術 (攻撃者は人気があるため、人気アプリを悪用する傾向がある)、ユーザーの行動 (ユーザーは人気アプリをより頻繁に使用する傾向がある)、組織のポリシー (組織は人気アプリを許可する傾向がある) を反映しています。 地域によって、敵対者の戦術、ユーザーの行動、組織のポリシーの違いというまったく同じ 3 つの要因に基づいて違いが生じます。
ラテンアメリカでは、クラウド マルウェアのダウンロード数上位のアプリは、確かに企業全体で最も人気のあるアプリの 1 つであり、他の地域とはいくつか注目すべき違いがありました。 上位のアプリの中には、ウェブメール アプリの Outlook.com があり、クラウド マルウェアのダウンロード全体の 18% を占めています。 Outlook.com からのマルウェアのダウンロードは、個人の Outlook アカウントと組織の Microsoft 365 インスタンスの両方から発生しました。 個人用ウェブメールは、Outlook.com マルウェアのダウンロード量全体の 3 分の 2 を占めました。 Outlook.com からダウンロードされるマルウェアの最も一般的な種類は、フィッシング キャンペーンの構成要素である悪意のある PDF ドキュメントでした。 これらの文書は、受信者にフィッシング Web サイトにアクセスしたり、電話番号に電話をかけたり、またはその両方を行うように指示します。 これらの攻撃は通常、被害者のアカウントにアクセスし、そのアクセスを違法な市場や金融窃盗に販売することを目的としています。 Azure Blob Storage も上位のアプリの一つであり、主に Azure Blob Storage をファイル ホスティングに使用している Web サイトによって配布されるスパイウェアやバンキング型トロイの木馬によって推進されました。
ラテン アメリカでは、Outlook.com と Azure Blob Storage からのマルウェア ダウンロードの割合が高く、Microsoft OneDrive と Microsoft SharePoint からのダウンロードの割合は低くなっています。これらの地域では、ダウンロードは主に、内部で誤って共有された悪意のあるドキュメントや実行可能ファイルでした。
Top Malware Families
このリストには、過去 12 か月間にラテンアメリカのユーザーを標的として Netskope によって検出された上位 5 つのマルウェアおよびランサムウェア ファミリが含まれています。
- Downloader.BanLoad は、さまざまなマルウェア ペイロード、特にバンキング型トロイの木馬を配信するために広く使用されている Java ベースのダウンローダーです。
- Infostealer.AgentTesla は .NET ベースのリモート アクセス型トロイの木馬で、ブラウザーのパスワードの窃取、キーストロークのキャプチャ、クリップボードの窃取など、 多くの機能を備えています。
- Phishing.PhishingX は、被害者をフィッシングページにリダイレクトするためのフィッシングキャンペーンの一部として使用される悪意のあるPDFファイルです。
- Trojan.Grandoreiro は、機密性の高い銀行情報を盗むことを目的とした LATAMバンキング型トロイの木馬 で、一般的にブラジル、メキシコ、スペイン、ペルーのユーザーを標的にしています。
- Trojan.Ramnit は、しばらく前から存在していたバンキング型トロイの木馬です。 ログイン資格情報、銀行情報などの情報を盗むことができます。
バンキング型トロイの木馬は長い間、ラテンアメリカのユーザーや組織をターゲットにしており、昨年も例外ではありませんでした。 この地域のバンキング型トロイの木馬には、マルウェア ファミリーのGrandoreiro 、 AllaSenha 、 Ousabanなどがあります。 過去 1 年間で、Netskope Threat Labs は、Grandoreiro がラテンアメリカで最も一般的なバンキング型トロイの木馬であることを発見しました。 Grandoreiro は、マルウェア・アズ・ア・サービス (MaaS) モデルで動作する、マルチコンポーネントのバンキング型トロイの木馬です。 攻撃者は通常、フィッシング キャンペーンの一環として Grandoreiro を展開し、マルウェアを使用して被害者の銀行口座を制御します。 攻撃者は通常、銀行口座を空にし、盗んだ資金を洗浄します。 法執行機関は2024年初頭にGrandoreiroの活動を阻止しましたが、Netskope Threat LabsはGrandoreiroの亜種が引き続き流通すると予想しています。
推奨事項
このレポートでは、さまざまなクラウド アプリにアップロードされるデータや、さまざまなクラウド アプリからダウンロードされるデータの増加など、クラウドの採用の増加に焦点を当てています。 また、攻撃者がさまざまなクラウド アプリ、特に人気の高いエンタープライズ アプリを悪用して、被害者にマルウェア (主にトロイの木馬) を配信する傾向が高まっていることも浮き彫りになっています。 Netskope Threat Labs は、ラテンアメリカの組織に対し、セキュリティ体制を再検討し、以下の傾向に対して適切に保護されていることを確認することを推奨しています。
- Webおよびクラウドの全トラフィック(すべてのHTTP/HTTPSダウンロードを含む)を検査し、マルウェアのネットワーク侵入を阻止してください。Netskopeのお客様は、 Netskope NG-SWG すべてのカテゴリからのダウンロードに適用され、すべてのファイル タイプに適用される脅威保護ポリシーを備えています。
- 実行可能ファイルやアーカイブなどのリスクの高いファイルの種類は、ダウンロードする前に静的分析と動的分析を組み合わせて徹底的に検査します。 Netskope 高度な脅威保護 お客様は、 患者ゼロ予防ポリシー 完全に検査されるまでダウンロードを保留します。
- 組織内で使用されていないアプリやインスタンスからのダウンロードをブロックするポリシーを構成して、ビジネスに必要なアプリやインスタンスのみにリスクを軽減します。
- 組織内で使用されていないアプリやインスタンスからのダウンロードをブロックするポリシーを構成して、ビジネスに必要なアプリやインスタンスのみにリスクを軽減します。
- 組織内で使用されていないアプリやインスタンスへのアップロードをブロックするポリシーを構成して、内部関係者による偶発的または意図的なデータ漏洩や攻撃者による悪用のリスクを軽減します。
- 代わりに、 侵入防止システム(IPS) 一般的なマルウェアに関連するコマンド アンド コントロール トラフィックなどの悪意のあるトラフィック パターンを識別してブロックできます。 この種の通信をブロックすると、攻撃者が追加のアクションを実行する能力を制限することで、さらなる被害を防ぐことができます。
- 使う リモートブラウザ分離(RBI) 新しく観察されたドメインや新しく登録されたドメインなど、リスクの高いカテゴリに分類されるWebサイトにアクセスする必要がある場合に、追加の保護を提供するテクノロジー。
Netskope Threat Labs
業界屈指のクラウド脅威およびマルウェア研究者を擁するNetskope Threat Labs は、企業に影響を与える最新のクラウド脅威を発見、分析、および防御設計します。 当社の研究者は、DefCon、BlackHat、RSAなどのトップセキュリティカンファレンスで定期的にプレゼンターやボランティアを務めています。
このレポートについて
Netskopeは、世界中の何百万人ものユーザーに脅威保護を提供します。このレポートに記載されている情報は、事前の承認を得てNetskopeの顧客のサブセットに関連して Netskope One プラットフォームによって収集された匿名化された使用状況データに基づいています。
このレポートには、次世代セキュア ウェブ ゲートウェイ (NG-SWG) によってNetskope One発生した検出に関する情報が含まれており、個々の脅威の影響の重要性は考慮されていません。このレポートの統計は、2023 年 7 月 1 日から 2024 年 6 月 30 日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。