DescriptionDetects payload download activity associated with Win.Trojan.Emotet, a Windows malware family.Related malware familiesEmotetRelated blogsLatrodectus Rapid Evolution Continues With Latest New Payload FeaturesAugust 29, 2024·6 min readNetskope Threat Coverage: MenorahOctober 25, 2023·3 min readThreat Labs News Roundup: March 2023April 10, 2023·4 min readEmotet Comeback: New Campaign Using Binary Padding to Evade DetectionMarch 22, 2023·3 min readThreat Labs News Roundup: January 2023February 16, 2023·4 min readMicrosoft’s Macro Reversal Invites a Resurgence of Office MalwareJuly 8, 2022·1 min readBreaking Down the 2022 Verizon Data Breach Investigations Report (DBIR)June 28, 2022·4 min readEmotet: Still Abusing Microsoft Office MacrosJune 27, 2022·4 min readCVE-2022-30190: New Zero-Day Vulnerability (Follina) in Microsoft Support Diagnostic ToolJune 1, 2022·3 min readEmotet: New Delivery Mechanism to Bypass VBA ProtectionMay 6, 2022·5 min read
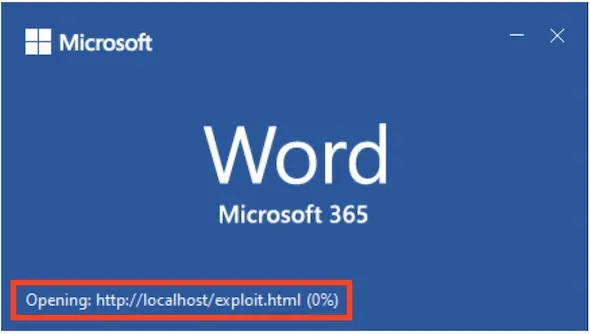
CVE-2022-30190: New Zero-Day Vulnerability (Follina) in Microsoft Support Diagnostic ToolJune 1, 2022·3 min read