Neste relatório
- O phishing é uma tática de adversário popular na Austrália, onde 5 em cada 1.000 usuários corporativos clicam em um link de phishing mensalmente, e os adversários geralmente têm como alvo aplicativos populares na nuvem.
- As ferramentas de prevenção de perda de dados são onipresentes na Austrália, com 80% das organizações implementando controles de DLP e 6% dos usuários violando as políticas de proteção de dados mensalmente.
- Embora as organizações na Austrália tenham adotado os aplicativos GenAI na mesma proporção que o resto do mundo, elas têm sido mais agressivas na aplicação de certos tipos de controles, especialmente o treinamento de usuários em tempo real, para reduzir os riscos de dados associados ao GenAI.
Introdução
Este relatório se concentra em três tipos de ameaças que as organizações na Austrália enfrentam
- Engenharia social — Os adversários usam táticas, incluindo phishing e falsificação de identidade, para explorar o comportamento humano e contornar as medidas de segurança.
- Entrega de conteúdo malicioso — Os adversários tentam induzir suas vítimas a acessar conteúdo malicioso na web ou na nuvem.
- Segurança de dados — A segurança dos dados corre o risco de adversários externos em violações direcionadas e de usuários internos que lidam mal com dados.
Engenharia social
A engenharia social está entre as ameaças de segurança cibernética mais significativas da Austrália. A engenharia social inclui phishing, atualizações falsas de software, fraudes de suporte técnico e cavalos de Troia. O phishing é uma das táticas de engenharia social mais comuns, com 5 em cada 1.000 pessoas que trabalham na Austrália clicando em um link de phishing mensalmente. Essa taxa é um pouco maior que a média global. As vítimas clicam em links em vários lugares, incluindo e-mail, aplicativos de mensagens, mídias sociais, anúncios e resultados de mecanismos de pesquisa. Entre os alvos de phishing mais comuns estão as contas na nuvem, que os invasores buscam aproveitar para roubar dados, vender em mercados ilícitos ou aproveitar para ataques adicionais.
Entrega de conteúdo malicioso
A cada mês, aproximadamente 1% dos usuários na Austrália tentam acessar conteúdo malicioso na Web ou na nuvem e são impedidos de fazê-lo pelos mecanismos do Netskope Advanced Threat Protection. O conteúdo malicioso assume várias formas, incluindo conteúdo JavaScript malicioso que o navegador executa e downloads de malware que infectam o sistema operacional hospedeiro. A seguir está uma lista das cinco principais famílias de malware detectadas na Austrália no ano passado.
- Backdoor.Zusy (também conhecido como. TinyBanker) é um cavalo de Troia bancário baseado no código-fonte do Zeus, com o objetivo de roubar informações pessoais por meio de injeção de código em sites.
- Downloader.sload (também conhecido como Starslord) é um downloader frequentemente usado para entregar Ramnit.
- Trojan.FakeUpdater (também conhecido como SocgHolish) é um downloader de JavaScript que fornece várias cargas úteis, incluindo Dridex e Azorult.
- O Trojan.Parrottds é um sistema de direção de tráfego baseado em JavaScript que tem sido usado para redirecionar o tráfego para vários locais maliciosos desde 2019.
- O Trojan.VextRio é um sistema de direção de tráfego baseado em JavaScript ativo desde 2017 e é usado por várias organizações criminosas para redirecionar as vítimas para vários locais maliciosos.
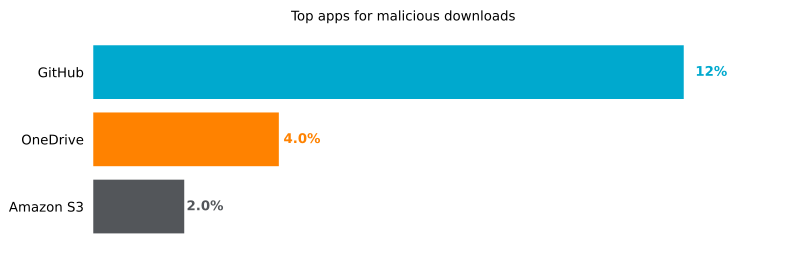
Entregar malware usando aplicativos populares na nuvem é uma técnica que os adversários usam para passar despercebidos. A cada mês, 86% das organizações têm usuários tentando baixar malware de aplicativos em nuvem. Embora a lista completa de aplicativos chegue às centenas, três aplicativos aparecem com frequência em organizações na Austrália. O gráfico a seguir apresenta esses três aplicativos em termos da porcentagem de organizações que veem malwares baixados do aplicativo mensalmente. O GitHub está no topo porque é usado para hospedar uma variedade de ferramentas de hacker. O OneDrive e o Amazon S3 estão no topo porque são onipresentes. Os adversários tentam compartilhar cargas maliciosas nesses aplicativos com o entendimento de que os aplicativos serão amplamente usados nas organizações-alvo.
O Netskope Threat Labs rastreia os adversários que visam ativamente os clientes da Netskope para entender suas motivações, táticas e técnicas, para que possamos criar melhores defesas contra eles. Geralmente categorizamos as motivações do adversário como criminosas ou geopolíticas. Os dois principais grupos adversários que atacaram organizações na Austrália no ano passado foram grupos criminosos baseados na Rússia.
TA577
Localização: Rússia
Motivação: Criminal
Pseudônimos: Hive0118
O TA577 tem como alvo vários setores em todo o mundo, fornecendo cargas úteis de malware, incluindo Qbot, Ursnif e Cobalt Strike.
Evil Corporation
Localização: Rússia
Motivação: Criminal
Pseudônimos: Indrik Spider, Manatee Tempest, DEV-0243
Mitre ID: G0119
Em seus primeiros dias, a Evil Corp usou principalmente o Trojan bancário Dridex antes de migrar para o ransomware e usar o BitPaymer, o WastedLocker e o Hades. A Evil Corp usa JavaScript para entregar suas cargas e usa a popular ferramenta de equipe vermelha Cobalt Strike para estabelecer persistência nos ambientes das vítimas.
Atribuir atividade a um grupo adversário específico pode ser um desafio. Os adversários tentam esconder suas verdadeiras identidades ou até mesmo lançam intencionalmente operações de falsa bandeira, nas quais tentam fazer com que seus ataques pareçam vir de outro grupo. Vários grupos geralmente usam as mesmas táticas e técnicas, alguns chegando ao ponto de usar as mesmas ferramentas ou infraestrutura. Definir grupos adversários pode ser um desafio à medida que os grupos evoluem ou os membros se movem entre os grupos. As atribuições dos adversários são confusas e estão sujeitas a alterações e evoluem à medida que novas informações surgem.
Data security
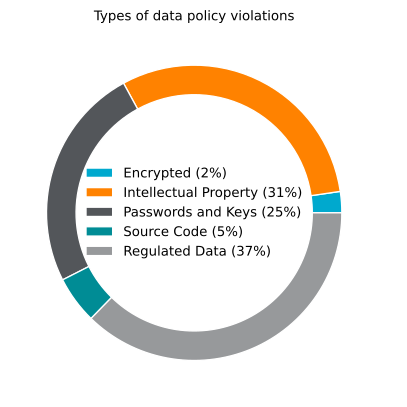
A segurança de dados é a principal preocupação das organizações na Austrália, com 80% das organizações da região usando a prevenção de perda de dados (DLP) para ajudar a controlar o fluxo de dados confidenciais. Aproximadamente 6% dos usuários na Austrália violam as políticas de segurança de dados organizacionais a cada mês, com as violações mais comuns envolvendo uploads de vários tipos de dados para locais não autorizados. Os três tipos de dados mais comuns envolvidos em violações de políticas de dados são dados regulamentados, propriedade intelectual e senhas e chaves. Os tipos de dados regulamentados incluem informações pessoais, financeiras e de saúde.
Segurança de dados GenAI
A segurança de dados da GenAI representa um risco crescente que as organizações australianas enfrentam sob dois ângulos.
- Entrada: Quais dados os usuários enviam para os aplicativos GenAI?
- Saída: Como os usuários aproveitam as saídas que recebem dos aplicativos GenAI?
Para a entrada, o principal risco é o vazamento de dados. No resultado, os riscos incluem exatidão (os aplicativos GenAI são muito bons em fornecer alucinações e desinformação) e questões legais (muitas empresas treinaram seus aplicativos GenAI em conteúdo protegido por direitos autorais ou licenciado). Este relatório se concentra nas entradas, já que a proteção de dados confidenciais geralmente é a maior prioridade para a maioria das organizações.
Adoção agressiva
A adoção do GenAI tem sido agressiva na Austrália, com a porcentagem de organizações que usam o GenAI crescendo de 75% há um ano para 93% hoje. As organizações na Austrália usam uma média de 9 aplicativos GenAI diferentes, e uma média de 8% das pessoas em cada organização usam os aplicativos GenAI mensalmente. A tendência de adoção na Austrália reflete a adoção agressiva que ocorreu em todo o mundo no ano passado. Os aplicativos GenAI mais populares da Austrália incluem chatbots, assistentes de redação, copilotos e aplicativos de anotações, refletindo muitas tendências globais.

Controles de mitigação
Para gerenciar a segurança de dados nesse ambiente de adoção agressiva, 98% das organizações na Austrália têm controles para limitar o uso de aplicativos GenAI. Esta seção lista cada um dos controles e fornece mais informações sobre sua aplicação.
Bloqueio de aplicativos que não servem a nenhum propósito comercial legítimo
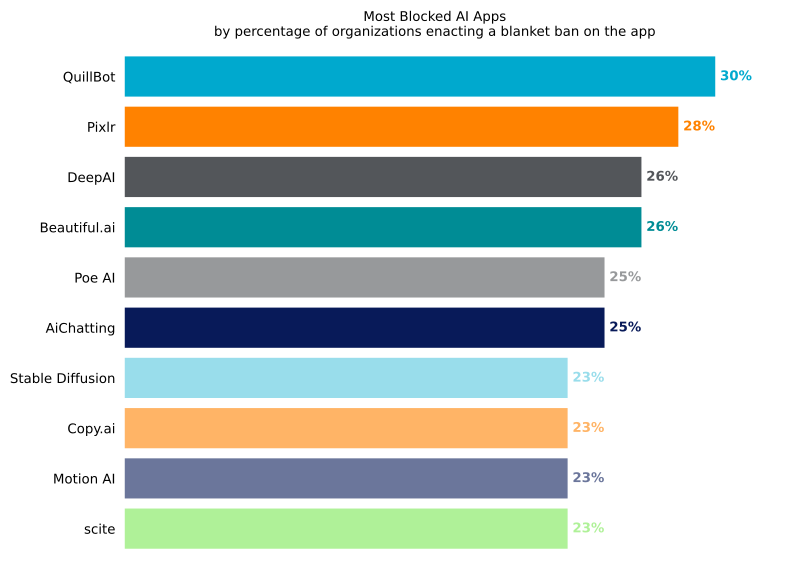
As organizações na Austrália bloqueiam 2,3 aplicativos GenAI por mês, em média, com as principais organizações bloqueando mais de 50 aplicativos por mês. A quantidade de aplicativos que uma organização bloqueia parece ser uma questão de preferência e não está relacionada a fatores como setor ou tamanho da organização. Por exemplo, organizações nos setores de serviços públicos, financeiro e governamental estão entre as organizações com mais blocos e com menos bloqueios. Os aplicativos mais bloqueados pertencem a várias categorias, incluindo assistentes de redação, chatbots, geradores de imagem e geradores de áudio, com muitas semelhanças com as tendências globais.
Coaching do usuário em tempo real
O treinamento de usuários em tempo real ajuda os usuários a tomar decisões informadas sobre segurança de dados ao serem confrontados com escolhas difíceis. Por exemplo, pode lembrar ao usuário que um aplicativo GenAI que ele está prestes a usar não está na lista de aprovados e perguntar se ele gostaria de usá-lo de qualquer maneira. Quando usado em conjunto com o DLP, ele pode notificar o usuário de que uma solicitação que ele está postando contém informações confidenciais e perguntar se ele gostaria de continuar enviando-a de qualquer maneira. Essa estratégia permite que os usuários façam a escolha certa sozinhos. As organizações na Austrália têm adotado agressivamente o treinamento de usuários em tempo real no ano passado, de menos de 30% há um ano para 53% hoje, liderando o resto do mundo por uma margem significativa e crescente.

DLP
O uso do DLP como controle GenAI também é popular na Austrália, com 43% das organizações usando o DLP para evitar o upload de dados confidenciais para aplicativos GenAI, refletindo a popularidade do DLP como controle de segurança de dados para o GenAI em todo o resto do mundo. A diferença entre os 43% que usam DLP para GenAI e os 80% que usam DLP em geral sugere que o DLP para GenAI provavelmente crescerá em popularidade. A distribuição de violações de políticas de dados para aplicativos GenAI parece bem diferente das violações mais gerais da política de dados. O código-fonte é responsável por quase metade de todas as violações, com propriedade intelectual, dados regulamentados e senhas e chaves representando a outra metade. Reescrever, refatorar ou depurar o código-fonte é um dos principais casos de uso dos aplicativos GenAI, mas as violações da política de dados indicam que os usuários frequentemente escolhem aplicativos não aprovados para atender a esses casos de uso.

Recomendações
O Netskope Threat Labs recomenda que as organizações na Austrália revisem sua postura de segurança para garantir que estejam adequadamente protegidas contra essas tendências:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da Web e da nuvem, para evitar que malwares se infiltrem em sua rede. Os clientes da Netskope podem configurar seu Netskope Next Gen Secure Web Gateway com uma política de proteção contra ameaças que se aplica a downloads de todas as categorias e a todos os tipos de arquivo.
- Certifique-se de que os tipos de arquivo de alto risco, como executáveis e arquivos, sejam completamente inspecionados usando uma combinação de análise estática e dinâmica antes de serem baixados. Os clientesda Netskope Advanced Threat Protection podem usar uma Política de Prevenção de Paciente Zero para reter os downloads até que tenham sido totalmente inspecionados.
- Configure políticas para bloquear downloads de aplicativos e instâncias que não são usados em sua organização para reduzir sua superfície de risco apenas para os aplicativos e instâncias necessários para os negócios.
- Configure políticas para bloquear uploads para aplicativos e instâncias que não são usados em sua organização para reduzir o risco de exposição acidental ou deliberada de dados por pessoas internas ou abuso por parte de invasores.
- Use um Sistema de Prevenção de Intrusão (IPS) que pode identificar e bloquear padrões de tráfego mal-intencionados, como tráfego de comando e controle associado a malware popular. Bloquear esse tipo de comunicação pode evitar mais danos, limitando a capacidade do invasor de executar ações adicionais.
- Use a tecnologia Remote Browser Isolation (RBI) para fornecer proteção adicional quando houver necessidade de visitar sites que se enquadram em categorias que podem apresentar maior risco, como domínios recém-observados e recém-registrados.
Netskope Threat Labs
Contando com os principais pesquisadores de malware e ameaças à nuvem do setor, o Netskope Threat Labs descobre, analisa e projeta defesas contra as mais recentes ameaças à nuvem que afetam as empresas. Nossos pesquisadores são apresentadores regulares e voluntários nas principais conferências de segurança, incluindo DefCon, BlackHat e RSA.
Sobre este relatório
A Netskope oferece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório baseiam-se em dados de uso anônimos coletados pela plataforma Netskope One em relação a um subconjunto de clientes da Netskope com autorização prévia.
Este relatório contém informações sobre detecções levantadas pelo Netskope One Next Generation Secure Web Gateway (SWG), sem considerar a importância do impacto de cada ameaça individual. As estatísticas deste relatório são baseadas no período de 1º de outubro de 2023 a 31 de outubro de 2024. As estatísticas refletem as táticas do atacante, o comportamento do usuário e a política da organização.