In questo rapporto
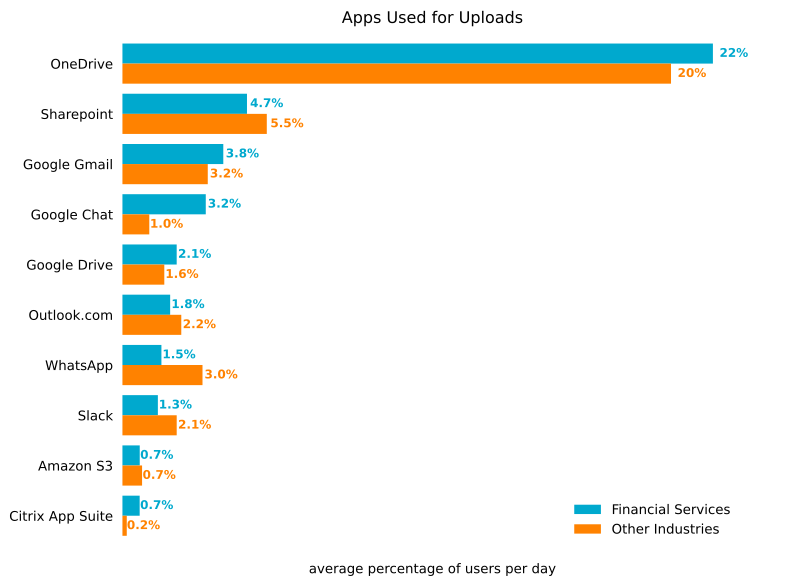
Adozione di app cloud: Mentre l’utente medio nel settore dei servizi finanziari interagisce con 25 diverse app al mese, Microsoft OneDrive è l’app più popolare di gran lunga, con il 54% che la utilizza in un dato giorno, il 22% carica dati e il 23% scarica dati da OneDrive ogni giorno.
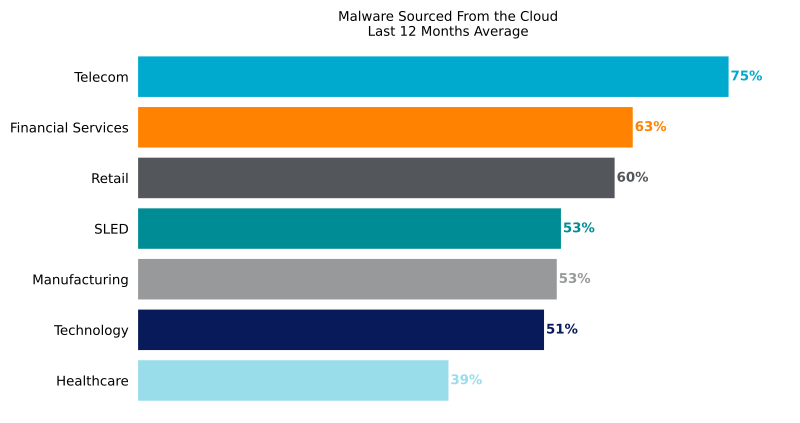
Abuso delle app cloud: il 63% dei download di malware proviene da app cloud nel settore dei servizi finanziari, con OneDrive in testa grazie alla sua popolarità complessiva nei servizi finanziari. Solo il settore delle telecomunicazioni ha una percentuale più alta di download di malware cloud.
Malware e ransomware: Gli attacchi hanno principalmente preso di mira gli utenti del settore dei servizi finanziari con trojani per ingannarli e farli scaricare altri payload malware. FormBook, Valyria e Razy erano tra i principali trojan, mentre altre famiglie di malware comuni includevano i ladri di informazioni AgentTesla e Redline, e il ransomware Hive.
Adozione delle app cloud
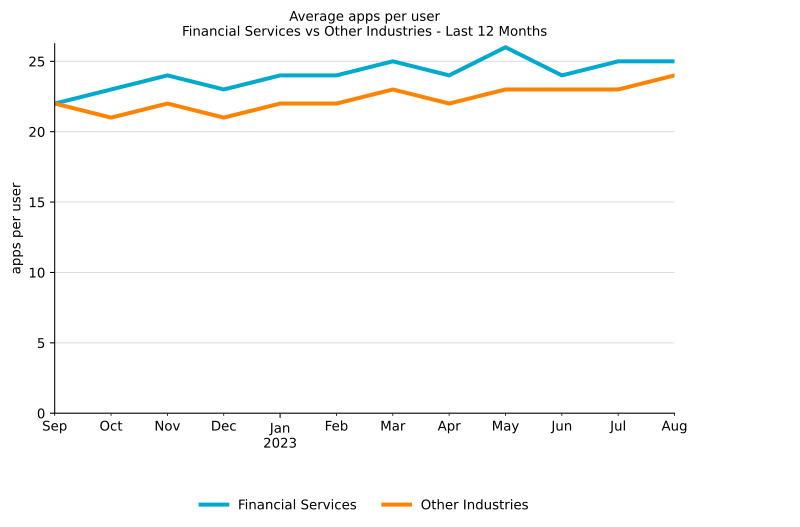
L’adozione delle app cloud continua ad aumentare nel settore dei servizi finanziari, con le aziende che utilizzano app cloud per migliorare la produttività e abilitare forze di lavoro ibride. Il numero di app con cui un utente nei servizi finanziari interagisce al mese è aumentato da 22 a 25 app negli ultimi 12 mesi, leggermente superiore rispetto ad altri settori, che sono passati da 22 a 24. L’1% più ricco di utenti interagiva in media con 94 app al mese, come in altri settori.
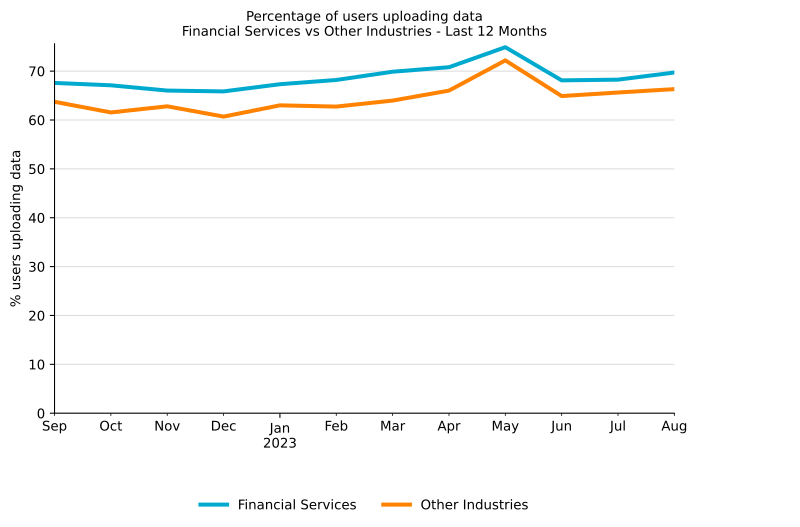
I download dalle app cloud sono comuni nei servizi finanziari come in altri settori: il 93% degli utenti scarica dati dalle app cloud ogni mese. Tuttavia, i caricamenti sono leggermente più comuni nei servizi finanziari, dove il 69% degli utenti carica dati rispetto al 64% in altri settori.
App cloud più popolari
Come nella maggior parte dei settori, OneDrive è l’app più popolare nei servizi finanziari. È ancora più popolare rispetto ad altri settori, con il 54% degli utenti che accede quotidianamente a OneDrive rispetto al 49% in altri settori. Per videoconferenze e chat, Microsoft Teams è anche più popolare nei servizi finanziari, con il 38% degli utenti che utilizza Teams al giorno. Dopo Teams, le altre app più popolari sono altrettanto popolari in altri settori.

Le principali app utilizzate per i caricamenti
Come previsto, con Microsoft OneDrive che è l’app più popolare di gran lunga, è anche l’app più utilizzata per caricare dati, con il 22% degli utenti che carica dati su OneDrive ogni giorno, rispetto al 20% in altri settori.
Le app più utilizzate per i download
Allo stesso modo, OneDrive è anche l’app più popolare per i download nei servizi finanziari: il 23% degli utenti scarica file da OneDrive ogni giorno. L’unica altra app che si distingue davvero nella top ten è WhatsApp, la cui popolarità nei servizi finanziari è inferiore alla metà rispetto ad altri settori.

Cloud App Abuse
Consegna di malware cloud
La popolarità della distribuzione di malware tramite cloud nel settore delle telecomunicazioni è rimasta costantemente elevata negli ultimi 12 mesi, con una percentuale che per la maggior parte del periodo si è attestata tra il 60% e il 70%. In media, il 62% dei download di malware nel settore delle telecomunicazioni proviene da app cloud, rispetto al 53% negli altri settori. L’abuso delle app cloud per la distribuzione di malware consente agli aggressori di eludere i controlli di sicurezza che si basano principalmente su elenchi di blocchi di domini e filtri URL, oppure che non ispezionano il traffico cloud.
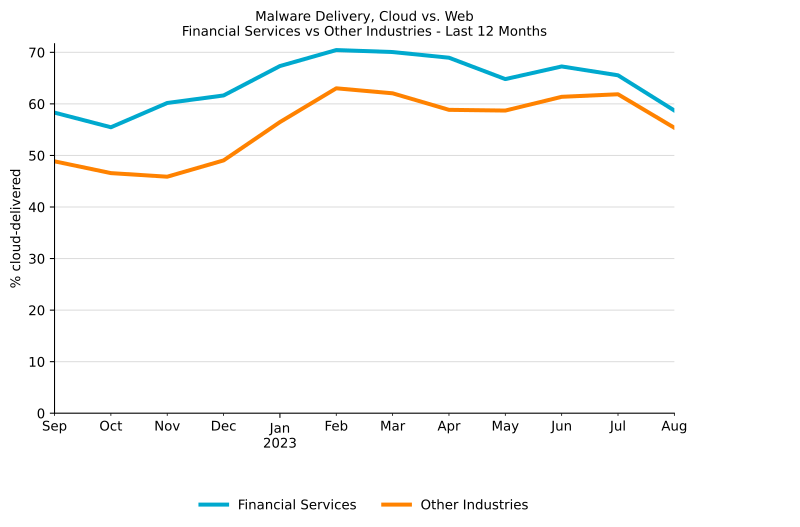
Rispetto ad altri settori, il settore dei servizi finanziari registra la seconda percentuale più alta di download di malware nel cloud, preceduto solo dal settore delle telecomunicazioni.
App cloud abusate per la diffusione di malware
La popolarità di Microsoft OneDrive nei servizi finanziari ha portato l’app in cima a un’altra lista, questa volta per il numero di malware cloud scaricati da quell’app. Tali download di malware assumono tipicamente la forma di un attaccante che utilizza OneDrive per ospitare malware e condivide il malware con le proprie vittime. Occasionalmente, un utente può caricare involontariamente un file infetto in una posizione condivisa, causando la diffusione di malware all’interno di un’organizzazione. Come evidenziato in precedenza in questo rapporto, Microsoft OneDrive è anche l’app più popolare tra gli utenti dei servizi finanziari, il che la rende sia un’app utile per gli attaccanti che cercano di colpire una vasta gamma di organizzazioni che utilizzano la stessa app, sia rende più probabile che i payload dannosi raggiungano i loro obiettivi. Altre app di punta per il download di malware includono siti di hosting software gratuito (GitHub), app di collaborazione (SharePoint), app di archiviazione cloud (Amazon S3, Google Drive, Azure Blob Storage), servizi di hosting web gratuiti (Weebly, Squarespace) e app di webmail (Outlook.com, Google Gmail).

Malware e ransomware
Principali tipi di malware
I tipi di malware più comuni che gli utenti di Netskope hanno tentato di scaricare dal web o dal cloud erano i Trojan, comunemente usati dagli attaccanti per ottenere un primo punto di appoggio e distribuire altri tipi di malware, come infostealers, Trojan di accesso remoto, backdoor e ransomware. Rilevare e bloccare i Trojan può prevenire infezioni da malware che potrebbero causare l’installazione di altri payload dannosi. Tutti gli altri tipi di malware rappresentano una percentuale relativamente piccola del totale, che è la stessa di altri settori.

Le principali famiglie di malware e ransomware
Questa lista contiene le prime 10 famiglie di malware e ransomware rilevate da Netskope che hanno preso di mira gli utenti del settore dei servizi finanziari negli ultimi 12 mesi:
Backdoor.Zusy (alias TinyBanker) è un Trojan bancario basato sul codice sorgente di Zeus, con l’obiettivo di rubare informazioni personali tramite iniezione di codice nei siti web.
Botnet.Emotet è una delle botnet più rilevanti nel panorama delle minacce informatiche, spesso utilizzata per trasmettere altri malware come TrickBot.
Downloader.SLoad (noto anche come Starslord) è un download spesso utilizzato per distribuire Ramnit.
Infostealer.AgentTesla è un . Trojan di accesso remoto basato su NET con molte funzionalità, come il furto delle password dei browser, la cattura di tasti, la cartellina, ecc.
Infostealer.RedLine è un malware progettato per rubare dati quali numeri di carte di credito, password, credenziali VPN e FTP, account di gioco e persino dati da portafogli crittografici.
Phishing.PhishingX è un file PDF dannoso utilizzato come parte di una campagna di phishing per reindirizzare le vittime a una pagina di phishing.
Ransomware.Hive è un gruppo RaaS (ransomware-as-a-service) attivo dal 2021, noto per aver preso di mira infrastrutture critiche come i fornitori di servizi sanitari ed energetici .
Trojan.FormBook (noto anche come XLoader) è un malware che fornisce il controllo completo sui computer infetti, offrendo numerose funzionalità come il furto di password e l’esecuzione di malware aggiuntivi.
Trojan.Razy è un Trojan tipicamente distribuito tramite annunci dannosi mascherati da software legittimo, spesso usato per rubare dati di criptovalute .
Trojan.Valyria (noto anche come POWERSTATS) è una famiglia di documenti Microsoft Office dannosi che contengono VBScript dannosi incorporati, solitamente utilizzati per distribuire altri payload dannosi.
Raccomandazioni
Questo rapporto ha evidenziato l’aumento dell’adozione del cloud, incluso l’aumento dei dati caricati e scaricati da una vasta gamma di app cloud. Ha inoltre evidenziato una tendenza crescente degli aggressori ad abusare di un’ampia gamma di app cloud, in particolare delle app aziendali più diffuse, per diffondere malware (per lo più trojan) alle loro vittime. Netskope Threat Labs consiglia alle organizzazioni del settore dei servizi finanziari di rivedere il proprio approccio alla sicurezza per garantire una protezione adeguata contro queste tendenze:
- Ispeziona tutti i download HTTP e HTTPS, inclusi tutti i traffici web e cloud, per evitare che malware possa infiltrarsi nella tua rete. Netskope clienti possono configurare il loroNetskope NG-SWG con una Threat Protection Policy che si applica ai download di tutte le categorie e a tutti i tipi di file.
- Assicurarsi che i tipi di file ad alto rischio, come file eseguibili e archivi, vengano ispezionati attentamente utilizzando una combinazione di analisi statica e dinamica prima di essere scaricati. I clienti Netskope Advanced Threat Protection possono utilizzare una Policydi prevenzione del paziente zero per sospendere i download finché non saranno stati completamente ispezionati.
- Configurare i criteri per bloccare i download da app e istanze non utilizzate nella tua organizzazione, in modo da ridurre la superficie di rischio solo alle app e alle istanze necessarie per l’azienda.
- Configura la Politica per bloccare i caricamenti su app e istanze non utilizzate nella tua organizzazione per ridurre il rischio di esposizione accidentale o deliberata di dati da parte di insider o abusi da parte di attaccanti.
- Utilizzare un sistema di prevenzione delle intrusioni (IPS) in grado di identificare e bloccare modelli di traffico dannosi, come il traffico di comando e controllo associato a malware diffusi. Bloccando questo tipo di comunicazione è possibile prevenire ulteriori danni, limitando la capacità dell’aggressore di eseguire ulteriori azioni.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire protezione aggiuntiva quando è necessario visitare siti web che rientrano in categorie che possono presentare un rischio maggiore, come Domini Appena Osservati e Nuovi Registri.
Netskope Threat Labs
Composta dai massimi ricercatori del settore in minacce cloud e malware, Netskope Threat Labs scopre, analizza e progetta difese contro le ultime minacce cloud che colpiscono le aziende. I nostri ricercatori sono presentatori e volontari regolari nelle principali conferenze sulla sicurezza, tra cui DefCon, BlackHat e RSA.
Informazioni su questo rapporto
Netskope offre protezione contro le minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati di utilizzo anonimizzati raccolti dalla piattaforma Netskope One relativi a un sottoinsieme di clienti Netskope con autorizzazione preventiva.
Questo rapporto contiene informazioni sulle rilevazioni sollevate dal Netskope One Next Generation Secure Web Gateway (SWG), senza considerare l’importanza dell’impatto di ciascuna minaccia individuale. Le statistiche in questo rapporto si basano sul periodo che va dal 1° settembre 2022 al 31 agosto 2023. Le statistiche riflettono le tattiche degli attaccanti, il comportamento degli utenti e le politiche dell’organizzazione.