Neste relatório
Adoção de aplicativos na nuvem: Embora o usuário médio do setor de serviços financeiros interaja com 25 aplicativos diferentes por mês, o Microsoft OneDrive é o aplicativo mais popular por uma grande margem, com 54% usando-o em um determinado dia, com 22% fazendo upload de dados e 23% fazendo download de dados do OneDrive diariamente.
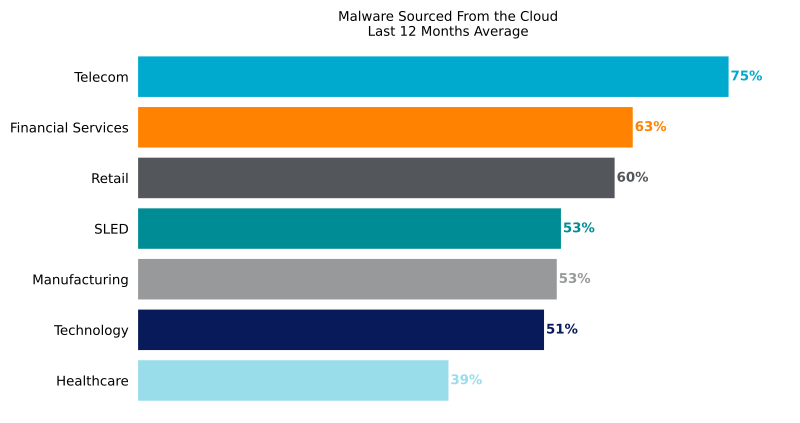
Abuso de aplicativos em nuvem: 63% dos downloads de malware vêm de aplicativos em nuvem no setor de serviços financeiros, com o OneDrive liderando o grupo devido à sua popularidade geral nos serviços financeiros. Somente o setor de telecomunicações tem uma porcentagem maior de downloads de malware na nuvem.
Malware & Ransomware: Os ataques visavam principalmente usuários dos setores de serviços financeiros com cavalos de Troia para induzi-los a baixar outras cargas de malware. FormBook, Valyria e Razy estavam entre os principais cavalos de Troia, enquanto outras famílias de malware comuns incluíam os infostealers AgentTesla e Redline e o ransomware Hive.
Adoção de aplicativos em nuvem
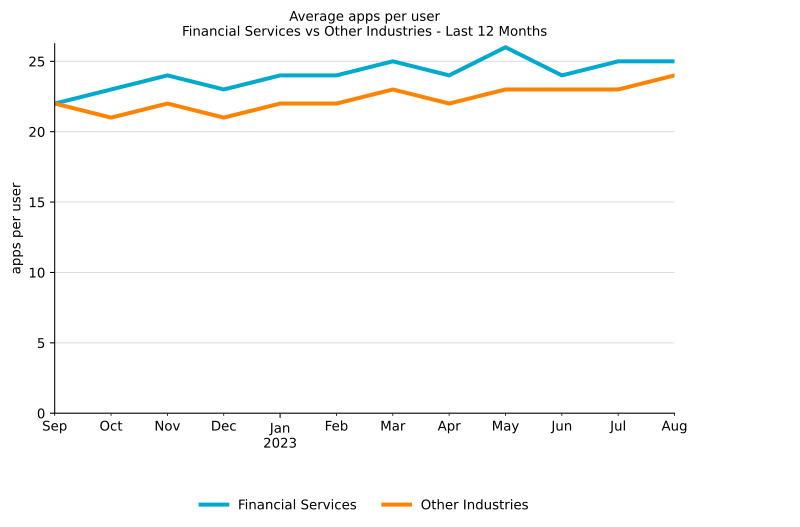
A adoção de aplicativos em nuvem continua a aumentar no setor de serviços financeiros, com as empresas usando aplicativos em nuvem para melhorar a produtividade e habilitar forças de trabalho híbridas. O número de aplicativos com os quais um usuário de serviços financeiros interage por mês aumentou de 22 para 25 aplicativos nos últimos 12 meses, um pouco à frente de outros setores, que aumentaram de 22 para 24. O 1% dos principais usuários interagiu com 94 aplicativos por mês, em média, o mesmo que outros setores.
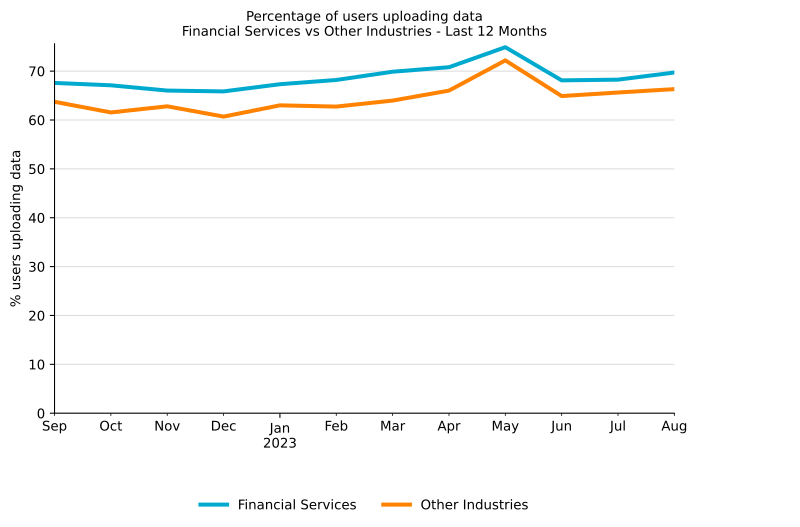
Os downloads de aplicativos em nuvem são tão comuns nos serviços financeiros quanto em outros setores, com 93% dos usuários baixando dados de aplicativos em nuvem todos os meses. No entanto, os uploads são um pouco mais comuns em serviços financeiros, onde 69% dos usuários fazem upload de dados, em comparação com 64% em outros setores.
Aplicativos de nuvem mais populares
Como acontece na maioria dos setores, o OneDrive é o aplicativo mais popular em serviços financeiros. Ele é ainda mais popular do que em outros setores, com 54% dos usuários acessando o OneDrive diariamente, em comparação com 49% em outros setores. Para videoconferência e bate-papo, o Microsoft Teams também é mais popular em serviços financeiros, com 38% dos usuários usando o Teams por dia. Depois do Teams, os outros principais aplicativos são igualmente populares em outros setores.

Principais aplicativos usados para uploads
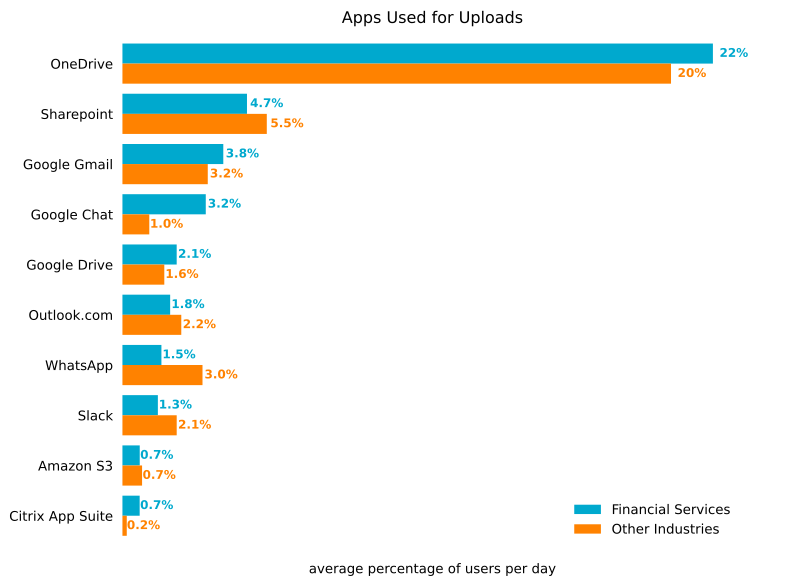
Como esperado, sendo o Microsoft OneDrive o aplicativo mais popular por uma grande margem, ele também é o aplicativo mais usado para fazer upload de dados, com 22% dos usuários fazendo upload de dados para o OneDrive diariamente, em comparação com 20% em outros setores.
Principais aplicativos usados para downloads
Da mesma forma, o OneDrive também é o aplicativo mais popular para downloads em serviços financeiros, com 23% dos usuários baixando arquivos do OneDrive em um determinado dia. O único outro aplicativo que realmente se destaca entre os dez primeiros é o WhatsApp, que é menos da metade tão popular nos serviços financeiros quanto em outros setores.

Abuso de aplicativos em nuvem
Entrega de malware na nuvem
A popularidade do fornecimento de malware na nuvem em telecomunicações permaneceu consistentemente alta nos últimos 12 meses, passando a maior parte desse período entre 60% e 70%. Em média, 62% dos downloads de malware em telecomunicações vieram de aplicativos em nuvem, em comparação com 53% em outros setores. O uso indevido de aplicativos em nuvem para o fornecimento de malware permite que os invasores escapem dos controles de segurança que dependem principalmente de listas de bloqueio de domínios e filtragem de URLs, ou que não inspecionam o tráfego em nuvem.
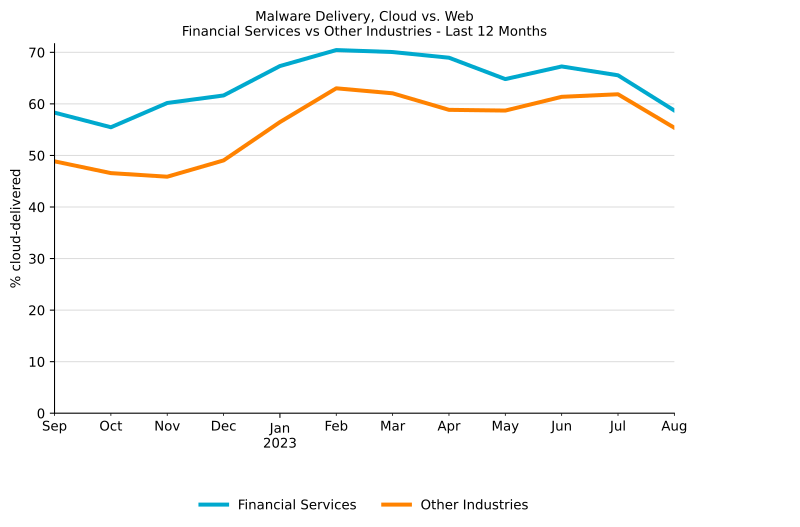
Em comparação com outros setores, os serviços financeiros têm a segunda maior porcentagem de downloads de malware na nuvem, atrás apenas do setor de telecomunicações.
Aplicativos em nuvem abusados para entrega de malware
A popularidade do Microsoft OneDrive nos serviços financeiros impulsiona o aplicativo para o topo de outra lista, desta vez pelo número de downloads de malware na nuvem originados desse aplicativo. Esses downloads de malware geralmente são feitos por um invasor que usa o OneDrive para hospedar malware e compartilhar o malware com suas vítimas. Ocasionalmente, um usuário pode carregar inadvertidamente um arquivo infectado em um local compartilhado, o que resulta na disseminação de malware dentro de uma organização. Conforme destacado anteriormente neste relatório, o Microsoft OneDrive também é o aplicativo mais popular entre os usuários de serviços financeiros, o que o torna um aplicativo útil para os invasores que buscam atingir uma ampla variedade de organizações que usam o mesmo aplicativo e também torna mais provável que as cargas maliciosas atinjam seus alvos. Outros aplicativos principais para downloads de malware incluem sites de hospedagem de software gratuito (GitHub), aplicativos de colaboração (SharePoint), aplicativos de armazenamento em nuvem (Amazon S3, Google Drive, Azure Blob Storage), serviços gratuitos de hospedagem na Web (Weebly, Squarespace) e aplicativos de webmail (Outlook.com, Google Gmail).

Malware & Ransomware
Principais tipos de malware
Os tipos mais comuns de malware que os usuários do Netskope tentaram baixar da Web ou da nuvem foram os cavalos de Troia, que são comumente usados pelos invasores para obter uma base inicial e distribuir outros tipos de malware, como infostealers, cavalos de Troia de acesso remoto, backdoors e ransomware. A detecção e o bloqueio de cavalos de Troia podem evitar infecções por malware que resultariam na instalação de outras cargas maliciosas. Todos os outros tipos de malware representam uma porcentagem comparativamente pequena do total, o que é o mesmo que em outros setores.

Principais famílias de malware e ransomware
Esta lista contém as 10 principais famílias de malware e ransomware detectadas pelo Netskope direcionadas a usuários do setor de serviços financeiros nos últimos 12 meses:
Backdoor.Zusy (também conhecido como. TinyBanker) é um cavalo de Troia bancário baseado no código-fonte do Zeus, com o objetivo de roubar informações pessoais por meio de injeção de código em sites.
O Botnet.Emotet é um dos botnets mais relevantes no cenário de ameaças cibernéticas, frequentemente usado para distribuir outros malwares, como o TrickBot.
O Downloader.SLoad (também conhecido como Starslord) é um download que costuma ser usado para distribuir o Ramnit.
O Infostealer.AgentTesla é um Trojan de acesso remoto baseado em .NET com muitos recursos, como roubo de senhas de navegadores, captura de pressionamentos de teclas, área de transferência, etc.
O Infostealer.RedLine é um malware projetado para roubar dados como números de cartão de crédito, senhas, credenciais de VPN e FTP, contas de jogos e até mesmo dados de carteiras de criptografia.
O Phishing.PhishingX é um arquivo PDF malicioso usado como parte de uma campanha de phishing para redirecionar as vítimas para uma página de phishing.
O Ransomware.Hive é um grupo de RaaS (ransomware como serviço) ativo desde 2021, conhecido por visar infraestruturas críticas, como provedores de saúde e energia.
Trojan.FormBook (aka XLoader) é um malware que fornece controle total sobre máquinas infectadas, oferecendo muitas funcionalidades , como roubo de senhas e execução de malware adicional.
O Trojan.Razy é um Trojan normalmente distribuído por meio de anúncios maliciosos disfarçados de software legítimo, geralmente usado para roubar dados de criptomoeda.
Trojan.Valyria (também conhecido como POWERSTATS) é uma família de documentos maliciosos do Microsoft Office que contêm VBScripts maliciosos incorporados, geralmente para fornecer outras cargas úteis maliciosas.
Recomendações
Esse relatório destacou a crescente adoção da nuvem, incluindo o aumento de dados sendo carregados e baixados de uma ampla variedade de aplicativos em nuvem. Ele também destacou uma tendência crescente de invasores que abusam de uma ampla variedade de aplicativos em nuvem, especialmente aplicativos empresariais populares, para fornecer malware (principalmente cavalos de Troia) às suas vítimas. O Netskope Threat Labs recomenda que as organizações do setor de serviços financeiros revisem sua postura de segurança para garantir que estejam adequadamente protegidas contra essas tendências:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da Web e da nuvem, para evitar que malwares se infiltrem em sua rede. Os clientes da Netskope podem configurar seu Netskope Next Gen Secure Web Gateway com uma política de proteção contra ameaças que se aplica a downloads de todas as categorias e a todos os tipos de arquivo.
- Certifique-se de que os tipos de arquivo de alto risco, como executáveis e arquivos, sejam completamente inspecionados usando uma combinação de análise estática e dinâmica antes de serem baixados. Os clientesda Netskope Advanced Threat Protection podem usar uma Política de Prevenção de Paciente Zero para reter os downloads até que tenham sido totalmente inspecionados.
- Configure políticas para bloquear downloads de aplicativos e instâncias que não são usados em sua organização para reduzir sua superfície de risco apenas para os aplicativos e instâncias necessários para os negócios.
- Configure políticas para bloquear uploads para aplicativos e instâncias que não são usados em sua organização para reduzir o risco de exposição acidental ou deliberada de dados por pessoas internas ou abuso por parte de invasores.
- Use um Sistema de Prevenção de Intrusão (IPS) que pode identificar e bloquear padrões de tráfego mal-intencionados, como tráfego de comando e controle associado a malware popular. Bloquear esse tipo de comunicação pode evitar mais danos, limitando a capacidade do invasor de executar ações adicionais.
- Use a tecnologia Remote Browser Isolation (RBI) para fornecer proteção adicional quando houver necessidade de visitar sites que se enquadram em categorias que podem apresentar maior risco, como Newly Observed e Newly Registered Domains.
Netskope Threat Labs
Contando com os principais pesquisadores de malware e ameaças à nuvem do setor, o Netskope Threat Labs descobre, analisa e projeta defesas contra as mais recentes ameaças à nuvem que afetam as empresas. Nossos pesquisadores são apresentadores regulares e voluntários nas principais conferências de segurança, incluindo DefCon, BlackHat e RSA.
Sobre este relatório
A Netskope oferece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório baseiam-se em dados de uso anônimos coletados pela plataforma Netskope One em relação a um subconjunto de clientes da Netskope com autorização prévia.
Este relatório contém informações sobre detecções levantadas pelo Netskope One Next Generation Secure Web Gateway (SWG), sem considerar a importância do impacto de cada ameaça individual. As estatísticas neste relatório são baseadas no período de 1º de setembro de 2022 a 31 de agosto de 2023. As estatísticas são um reflexo das táticas dos atacantes, do comportamento do usuário e da política da organização.