このレポートでは
クラウド アプリの導入: オーストラリアでは、Microsoft OneDriveが62%の使用率で、次いでSharepointとMicrosoft Teamsが34%を占めています。 データのアップロードとダウンロードに関しては、OneDriveは毎日の使用のそれぞれ30%と32%でリーダーです。
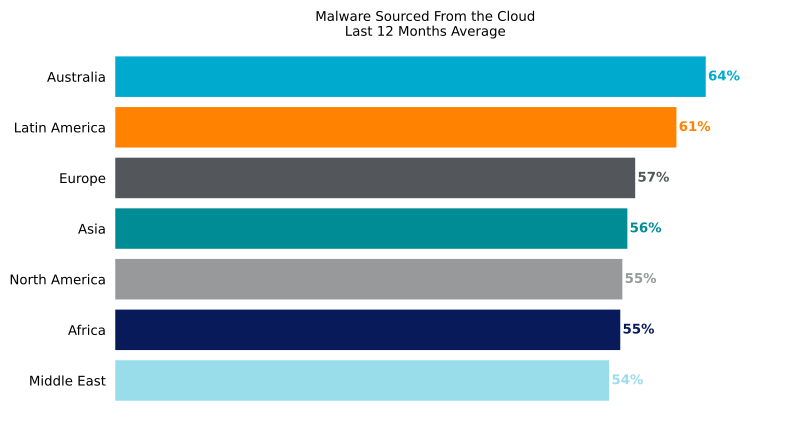
**クラウド アプリの悪用:**オーストラリアでのマルウェア ダウンロードの 64% はクラウド アプリから発生しており、これは他のどの地域よりも多くなっています。 マルウェアのダウンロードが最も多いクラウド アプリには、Microsoft OneDrive、SharePoint、GitHub などがあります。
**マルウェアとランサムウェア:**攻撃者は主にオーストラリア地域のユーザーをトロイの木馬でターゲットにし、他のマルウェア ペイロードをダウンロードさせるよう仕向けました。 FormBook と Valyria はトロイの木馬のトップにランクインしましたが、その他の一般的なマルウェア ファミリーには、インフォスティーラー AgentTesla、有名な Emotet ボットネット、Sodinokibi ランサムウェアなどがありました。
クラウド アプリの導入
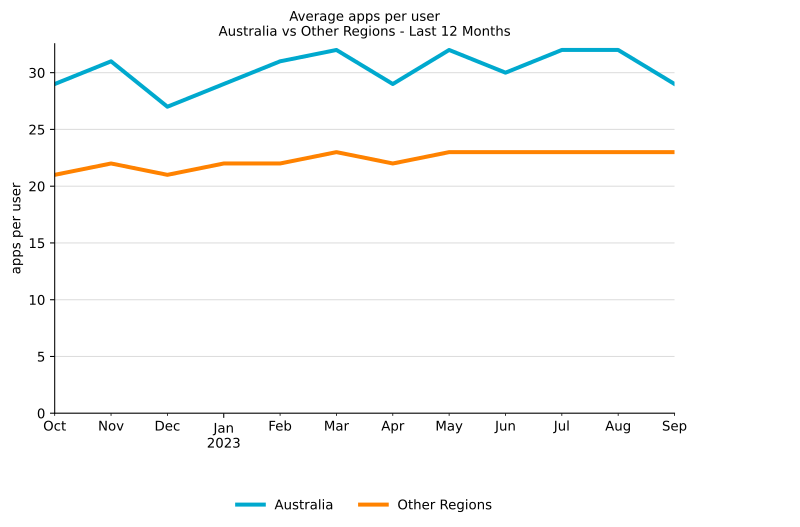
オーストラリアでは、クラウドアプリの導入率は前年に比べて伸びませんでしたが、それでも他のすべての地域でリードしており、各ユーザーが平均30のアプリを使用しています。 上位 1% のユーザーは月平均 100 個のアプリを操作し、その他の地域のユーザーは 94 個のアプリを操作しました。
当然のことながら、オーストラリアは、クラウドアプリからデータをダウンロードおよびアップロードするユーザー数でも他の地域をリードしています。 ユーザーの97%が毎月クラウドアプリからデータをダウンロードしているのに対し、他の地域では93%でした。 ユーザーの 78% が毎月クラウド アプリにデータをアップロードしているのに対し、他の地域では 65% です。

最も人気のあるクラウドアプリ
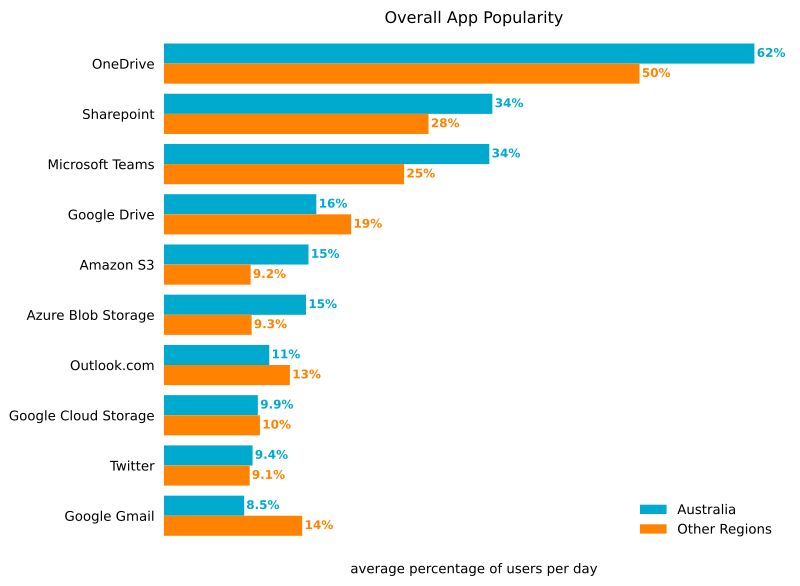
ほとんどの業界と同様に、OneDrive はオーストラリアで最も人気のあるアプリです。 OneDriveは他の地域よりもさらに人気があり、ユーザーの62%が毎日OneDriveにアクセスしているのに対し、他の地域では50%です。 SharePointやMicrosoft TeamsなどのMicrosoftアプリも34%と高い使用率を示しています。
アップロードに使用された上位のアプリ
予想通り、Microsoft OneDriveは大差で最も人気のあるアプリであり、データのアップロードにも最も使用されているアプリでもあり、ユーザーの30%が毎日OneDriveにデータをアップロードしています。

ダウンロードに使用された上位アプリ
OneDriveは、オーストラリアでダウンロードされる最も人気のあるアプリでもあり、ユーザーの32%がダウンロードを好みます。 Amazon S3とAzure Blob Storageも際立っており、他の地域では8.3%であるのに対し、Amazon S3とAzure Blob Storageからデータをダウンロードするユーザーは14%です。

クラウド アプリの不正使用
クラウドマルウェア配信
オーストラリアにおけるクラウド マルウェア配信の人気は、過去 12 か月間で大幅に増加しました。 他の地域が一貫している一方で、オーストラリアは2022年11月から2023年2月にかけて急成長を遂げ、8月と9月にわずかに減少したものの、68%から79%の間で高い割合を維持しましたが、それでも他の地域よりも高い水準を維持しています。 クラウド アプリを使用すると、マルウェアがレーダーの下を潜り抜け、ドメイン ブロック リストなどのツールに依存したり、クラウド トラフィックを検査しない通常のセキュリティ制御を回避できるようになります。
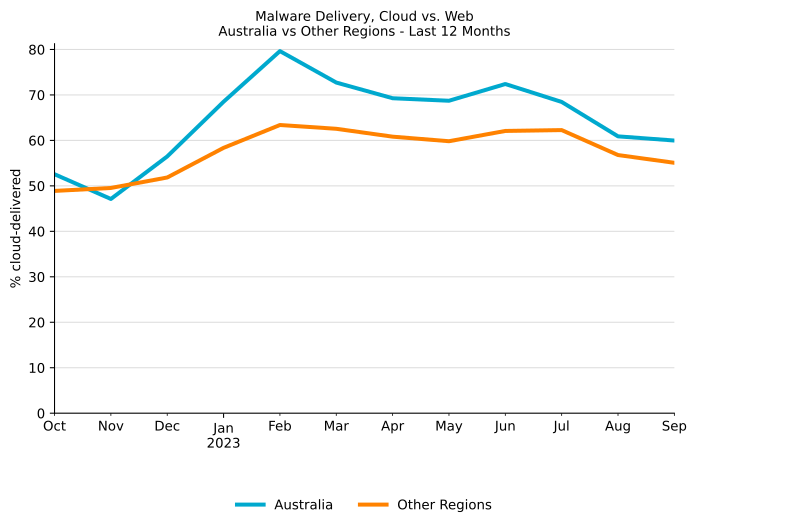
他の地域と比較すると、クラウド マルウェアのダウンロードの割合が最も高いのはオーストラリアで、次いでラテン アメリカとヨーロッパとなっています。
クラウドアプリが悪用されてマルウェア配信
OneDrive はオーストラリアでダウンロード数トップのアプリであるだけでなく、マルウェアのダウンロード数でもトップのアプリです。 このようなマルウェアのダウンロードは、通常、攻撃者が OneDrive を使用してマルウェアをホストし、そのマルウェアを被害者と共有するという形をとります。 場合によっては、ユーザーが誤って感染したファイルを共有の場所にアップロードし、組織内でマルウェアが拡散してしまうことがあります。
OneDriveがそれに続くのはSharePointです。 SharePoint は 18% で、他の地域を約 2 倍上回っています。 3位はGitHubで、その割合はほぼ2倍で、12%です。
このレポートで前述したように、たとえば Microsoft OneDrive と SharePoint はオーストラリアのユーザーの間で非常に人気のあるアプリであるため、同じアプリを使用しているさまざまな組織を標的にしようとする攻撃者にとって、これらはどちらも便利なアプリであり、悪意のあるペイロードが標的に到達する可能性も高くなります。

マルウェアとランサムウェア
主なマルウェアの種類
Netskopeユーザーがウェブやクラウドからダウンロードしようとした最も一般的なタイプのマルウェアはトロイの木馬でした。トロイの木馬は、攻撃者が最初の足がかりを獲得し、情報窃盗、リモート アクセス トロイの木馬、バックドア、ランサムなどの他のタイプのマルウェアを配信するためによく使用されます。ウェア。 トロイの木馬を検出してブロックすることで、他の悪意のあるペイロードがインストールされる原因となるマルウェア感染を防ぐことができます。 その他の種類のマルウェアは、全体の比較的小さな割合を占めており、これは他の地域と同様です。

上位のマルウェアおよびランサムウェア ファミリ
このリストには、過去 12 か月間にオーストラリアのユーザーを標的として Netskope によって検出された上位 10 のマルウェアおよびランサムウェア ファミリが含まれています。
Infostealer.AgentTesla は .NETベースのリモートアクセストロイの木馬で、ブラウザのパスワードの盗用、キーストロークのキャプチャ、クリップボードなど、 多くの機能を備えています。
Downloader.Cerbuは、他のマルウェアをダウンロードして実行し、感染したシステム内で永続性を維持できるマルウェアです。
Botnet.Emotet は、サイバー脅威の状況において最も重要なボットネットの 1 つであり、TrickBot などの他のマルウェアを配信するためによく使用されます。
Trojan.FormBook (別名 XLoader は、感染したマシンを完全に制御し、パスワードを盗んだり、追加のマルウェアを実行したりするなど、多くの機能を提供するマルウェアです。
Botnet.IcedID は、2017年から存在する非常に人気のあるボットネットです。 これは、個人データ、資格情報、銀行情報を盗むため、またCobalt Strikeなどの他のペイロードをダウンロードして実行するためによく使用されます。
Phishing.PhishingX は、被害者をフィッシングページにリダイレクトするフィッシングキャンペーンの一部として使用される悪意のあるPDFファイルです。
Infostealer.RedLineは、クレジットカード番号、パスワード、VPN および FTP 認証情報、ゲーム アカウント、さらには暗号通貨ウォレットのデータなどのデータを盗むように設計されたマルウェアです。
Downloader.SLoad (別名Starslord)は、Ramnitを配信するためによく使用されるダウンロードです。
ランサムウェア.Sodinokibi (別名 REvil) は、2019 年 4 月 17 日に最初に報告されたランサムウェアであり、GOLD SOUTHFIELD 脅威グループによって使用されていることで知られています。
Trojan.Valyria (別名 POWERSTATS) は、悪意のある Microsoft Office ドキュメントのファミリーであり、通常は他の悪意のあるペイロードを配信するための悪意のある VBScript が埋め込まれています。
推奨事項
このレポートでは、さまざまなクラウド アプリへのデータのアップロードやダウンロードの増加など、クラウドの導入の増加が強調されました。 また、攻撃者がさまざまなクラウド アプリ、特に人気の高いエンタープライズ アプリを悪用して、被害者にマルウェア (主にトロイの木馬) を配信する傾向が高まっていることも明らかになりました。 Netskope Threat Labs は、オーストラリア地域の組織に対し、セキュリティ体制を見直してみて、以下の傾向に対して適切に保護されていることを確認することを推奨しています。
- すべての Web トラフィックやクラウド トラフィックを含むすべての HTTP および HTTPS ダウンロードを検査して、マルウェアがネットワークに侵入するのを防ぎます。 Netskope の顧客は、すべてのカテゴリからのダウンロードとすべてのファイル タイプに適用される脅威保護ポリシーを使用してNetskope Next Gen Secure Web Gatewayを構成できます。
- 実行可能ファイルやアーカイブなどのリスクの高いファイルの種類は、ダウンロードする前に静的分析と動的分析を組み合わせて徹底的に検査します。 Netskope Advanced Threat Protectionの顧客は、 Patient Zero Prevention ポリシーを使用して、完全な検査が完了するまでダウンロードを保留できます。
- 組織内で使用されていないアプリやインスタンスからのダウンロードをブロックするポリシーを構成して、ビジネスに必要なアプリやインスタンスのみにリスクを軽減します。
- 組織内で使用されていないアプリやインスタンスへのアップロードをブロックするポリシーを構成して、内部関係者による偶発的または意図的なデータ漏洩や攻撃者による悪用のリスクを軽減します。
- 一般的なマルウェアに関連するコマンド アンド コントロール トラフィックなど、悪意のあるトラフィック パターンを識別してブロックできる侵入防御システム (IPS) を使用します。 この種の通信をブロックすると、攻撃者が追加のアクションを実行する能力を制限することで、さらなる被害を防ぐことができます。
- 新しく観察されたドメインや新しく登録されたドメインなど、リスクが高いカテゴリに分類される Web サイトにアクセスする必要がある場合は、 Remote Browser Isolation (RBI)テクノロジーを使用して追加の保護を提供します。
Netskope Threat Labs
業界屈指のクラウド脅威およびマルウェア研究者を擁するNetskope Threat Labs は、企業に影響を与える最新のクラウド脅威を発見、分析、および防御設計します。 当社の研究者は、DefCon、BlackHat、RSAなどのトップセキュリティカンファレンスで定期的にプレゼンターやボランティアを務めています。
このレポートについて
Netskopeは、世界中の何百万人ものユーザーに脅威保護を提供します。 このレポートに掲載されている情報は、 Netskope One プラットフォーム が収集した、事前の許可を得た一部の Netskope 顧客に関する匿名化された利用データに基づいています。
このレポートには、次世代セキュア ウェブ ゲートウェイ (SWG) によってNetskope One発生した検出に関する情報が含まれており、個々の脅威の影響の重要性は考慮されていません。このレポートの統計は、2022 年 10 月 1 日から 2023 年 9 月 30 日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。