In diesem Bericht
Einführung von Cloud-Apps: Microsoft OneDrive, die beliebteste App weltweit, ist in Kanada noch beliebter als in anderen Teilen der Welt, wobei der Rest des Microsoft 365-Ökosystems einem ähnlichen Trend folgt.
Missbrauch von Cloud-Apps: Mehr als die Hälfte aller Malware-Downloads in Kanada stammen von Cloud-Apps, wobei ein erheblicher Prozentsatz von Microsoft OneDrive und GitHub stammt.
Malware und Ransomware: Zu den am weitesten verbreiteten Malware-Familien, die es auf Opfer in Kanada abgesehen haben, gehören der Remote-Access-Trojaner NjRat, der Trojaner Formbook und der Infostealer AgentTesla.
Einführung von Cloud-Apps
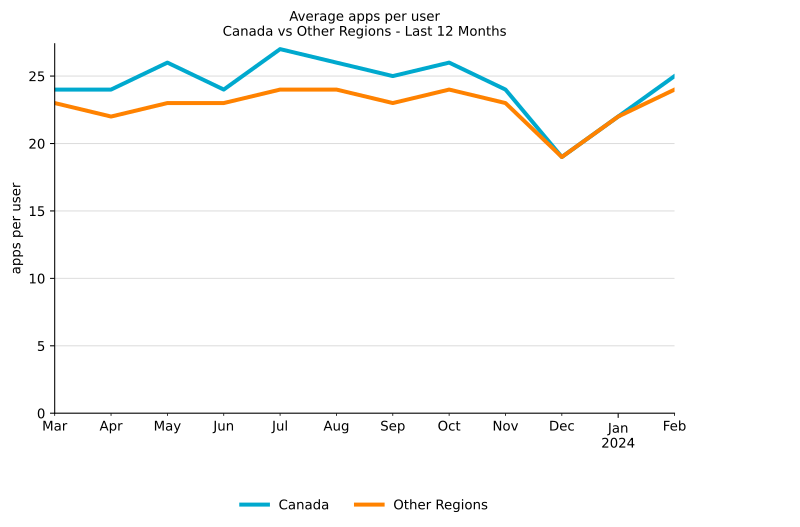
Der durchschnittliche Benutzer in Kanada interagiert mit durchschnittlich 24 Cloud-Apps pro Monat, die mit Abstand höchste Anzahl aller Regionen. Die obersten 1 % der Nutzer interagierten mit 90 Apps pro Monat.
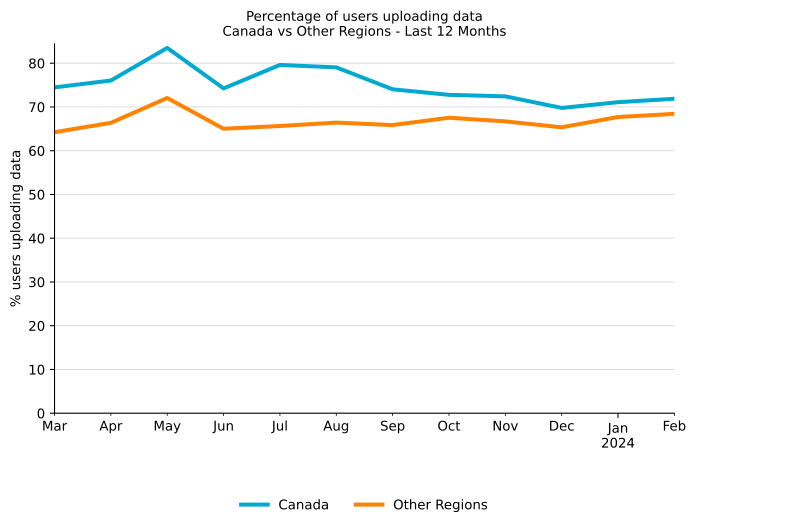
In ähnlicher Weise luden Benutzer in Kanada Daten aus Cloud-Apps mit einer etwas höheren Rate herunter als andere: 96 % der kanadischen Benutzer luden Daten aus Cloud-Apps herunter, verglichen mit 94 % in anderen Regionen. Darüber hinaus luden Nutzer in Kanada Daten mit einer deutlich höheren Rate hoch als in anderen Regionen, wobei 75 % der kanadischen Nutzer Daten hochluden, während es in anderen Regionen durchschnittlich 67 % waren.
Beliebteste Cloud-Apps
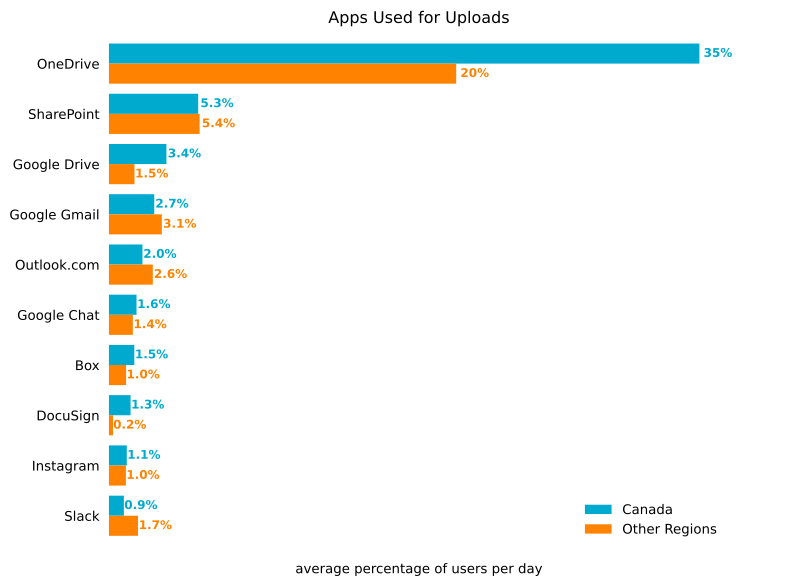
Weltweit ist Microsoft OneDrive die beliebteste Cloud-App und belegt in allen Branchen und Regionen , über die wir bisher berichtet haben, den ersten Platz. Kanada hebt sich von anderen Regionen ab, da Microsoft OneDrive und SharePoint noch beliebter sind, wobei OneDrive 12 Punkte vor anderen Regionen und Sharepoint 7 Punkte vor anderen Regionen liegt.

Top-Apps, die für Uploads verwendet werden
Die Popularität von Microsoft OneDrive wird noch deutlicher, wenn man den Prozentsatz der Benutzer betrachtet, die Dateien in die Cloud-Speicher-App hochladen. Fünfunddreißig Prozent der kanadischen Nutzer laden täglich Daten auf OneDrive hoch, 15 Prozentpunkte mehr als in anderen Regionen.
Top-Apps, die für Downloads verwendet werden
OneDrive ist auch die beliebteste App für Downloads in Kanada, von der 36 % der Nutzer herunterladen, gefolgt von SharePoint mit 22 %, beide mit deutlichen Vorsprüngen gegenüber anderen Regionen.

Missbrauch von Cloud-Apps
Bereitstellung von Cloud-Malware
Der Anteil der Malware-Downloads aus Cloud-Apps ist seit seinem Höchststand vor einem Jahr schrittweise gesunken und lag damals bei etwa 50 Prozent. Weltweit stammte dabei etwa die Hälfte aller Malware-Downloads über HTTP und HTTPS von beliebten Cloud-Apps und die andere Hälfte von herkömmlichen Websites. Kanada bildete hier keine Ausnahme und folgte ebenfalls diesem weltweiten Trend. Durch den Missbrauch von Cloud-Apps kann die Schadsoftware unbemerkt bleiben und reguläre Sicherheitskontrollen umgehen, die auf Tools wie Domänensperrlisten basieren oder den Cloud-Verkehr nicht prüfen.
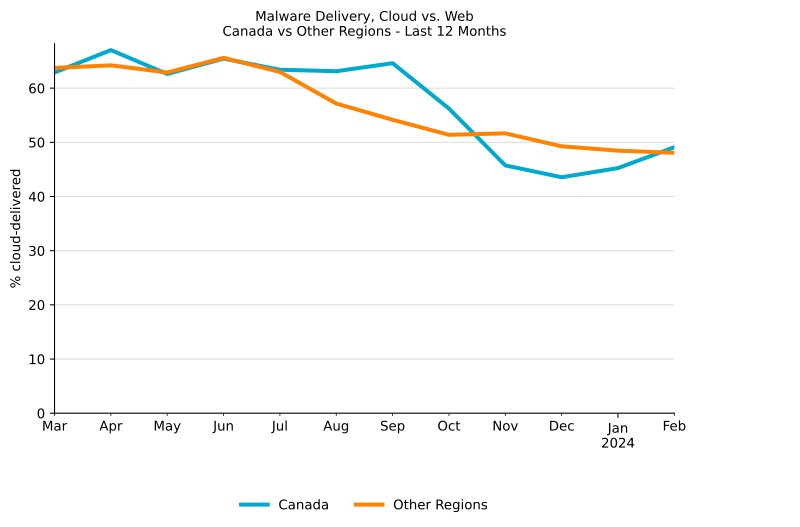
Vergleicht man Kanada mit den anderen Regionen in diesem Bericht, liegt es mit 52 % der Malware-Downloads aus der Cloud im letzten Jahr auf dem sechsten Platz. Das sind nur 2 Punkte hinter dem Spitzenreiter (Asien) und zwei Punkte vor der Region auf dem letzten Platz (Naher Osten).

Cloud-Apps, die für die Verbreitung von Malware missbraucht werden
Ein wiederkehrendes Thema in diesem Bericht ist, dass Microsoft OneDrive die beliebteste App in Kanada ist. Dieses Thema wird in diesem Abschnitt fortgesetzt und Microsoft OneDrive als die Cloud-App mit dem höchsten Prozentsatz an Malware-Downloads hervorgehoben. Im Gegensatz zu den vorangegangenen Abschnitten hinkt sie jedoch der Popularität anderer Regionen leicht hinterher. Stattdessen weisen andere Apps wie GitHub, SharePoint und Weebly einen höheren Prozentsatz an Malware-Downloads auf als andere Regionen. Twitter (jetzt bekannt als X) tauchte in den Top 10 für Kanada auf, da Benutzer auf bösartige Links auf dieser Plattform klickten, die sie zum Herunterladen von Malware veranlassten. Angreifer missbrauchen Microsoft OneDrive, weil es die beliebteste Cloud-Speicher-App ist. In der Zwischenzeit ist es wahrscheinlicher, dass Personen, die Microsoft OneDrive regelmäßig verwenden, auf Links klicken, um Dateien herunterzuladen, die auf dieser Plattform für sie freigegeben wurden. Daher spiegelt die Anzahl der Malware-Downloads, die Netskope von Microsoft OneDrive erkennt und blockiert, sowohl die Taktik des Gegners (Missbrauch von OneDrive zur Verbreitung von Malware) als auch das Verhalten des Opfers (die Wahrscheinlichkeit, auf die Links zu klicken und die Malware herunterzuladen) wider.

Die wichtigsten Malware- und Ransomware-Familien
Diese Liste enthält die zehn häufigsten Malware- und Ransomware-Familien, die Netskope in den letzten 12 Monaten für Benutzer in der Region Kanada entdeckt hat:
Backdoor.ChinaChopper ist eine WebShell-Malware, die Webserver infiziert, um den Zugriff auf ein Unternehmensnetzwerk zu ermöglichen, das nicht darauf angewiesen ist, dass ein infiziertes System einen Remote-Command-and-Control-Server zurückruft.
Infostealer.AgentTesla ist eine . NET-basierter RAS-Trojaner mit vielen Funktionen, wie z. B. dem Diebstahl von Browserkennwörtern, dem Erfassen von Tastatureingaben und dem Stehlen der Zwischenablage.
Phishing.PhishingX ist eine bösartige PDF-Datei, die in einer Phishing-Kampagne verwendet wird, um Opfer auf eine Phishing-Seite umzuleiten.
RATTE. Remcos ist ein Remote-Access-Trojaner, der eine umfangreiche Liste von Funktionen zur Fernsteuerung von Geräten bietet.
RATTE. NetWiredRC (a.k.a. NetWire RC) ist eine Malware, die mit APT33 in Verbindung gebracht wird und darauf abzielt, Fernzugriff zu ermöglichen und sensible Informationen wie Passwörter zu stehlen.
RATTE. NjRAT (a.k.a. Bladabindi) ist ein Fernzugriffstrojaner mit vielen Funktionen, darunter das Protokollieren von Tastatureingaben, das Stehlen von Anmeldeinformationen aus Browsern, der Zugriff auf die Kamera des Opfers und die Verwaltung von Dateien.
Trojan.FormBook (auch bekannt als XLoader) ist eine Schadsoftware, die vollständige Kontrolle über infizierte Rechner bietet und zahlreiche Funktionen bereithält , wie etwa den Diebstahl von Passwörtern und die Ausführung zusätzlicher Schadsoftware.
Trojan.ModernLoader (a.k.a. Avatar Bot) ist Malware, die grundlegende Systeminformationen sammeln und mehrere Arten von Malware, wie z. B. Kryptominer und RATs, an das infizierte System übermitteln kann.
Trojan.Ursnif (a.k.a. Gozi) ist ein Banking-Trojaner und eine Backdoor, dessen Quellcode 2005 auf GitHub geleakt wurde und es Angreifern ermöglichte, viele Varianten zu erstellen und zu verbreiten.
Trojan.Valyria (a.k.a. POWERSTATS) ist eine Familie bösartiger Microsoft Office-Dokumente, die eingebettete bösartige VBScripts enthalten, in der Regel zur Übermittlung anderer schädlicher Nutzlasten.
Empfehlungen
In diesem Bericht wurde die zunehmende Cloud-Akzeptanz hervorgehoben, einschließlich der Zunahme von Daten, die in verschiedene Cloud-Apps hochgeladen und von diesen heruntergeladen werden. Es wurde auch ein zunehmender Trend aufgezeigt, dass Angreifer verschiedene Cloud-Apps, insbesondere beliebte Unternehmensanwendungen, missbrauchen, um Malware (meist Trojaner) an ihre Opfer zu liefern. Netskope Threat Labs empfiehlt Organisationen in Kanada, ihre Sicherheitslage zu überprüfen, um sicherzustellen, dass sie angemessen vor diesen Trends geschützt sind:
- Überprüfen Sie alle HTTP- und HTTPS-Downloads, einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihr Netskope Next Gen Secure Web Gateway mit einer Bedrohungsschutzrichtlinie konfigurieren, die für Downloads aus allen Kategorien und für alle Dateitypen gilt.
- Stellen Sie sicher, dass Dateitypen mit hohem Risiko, wie z. B. ausführbare Dateien und Archive, vor dem Herunterladen mit einer Kombination aus statischer und dynamischer Analyse gründlich geprüft werden. Kunden von Netskope Advanced Threat Protection können eine Patient Zero Prevention-Richtlinie verwenden, um Downloads zurückzuhalten, bis sie vollständig überprüft wurden.
- Konfigurieren Sie Richtlinien, um Downloads von Apps und Instanzen zu blockieren, die in Ihrer Organisation nicht verwendet werden, um Ihr Risiko auf die Apps und Instanzen zu reduzieren, die für das Unternehmen erforderlich sind.
- Konfigurieren Sie Richtlinien, um Uploads in Apps und Instanzen zu blockieren, die in Ihrer Organisation nicht verwendet werden, um das Risiko einer versehentlichen oder absichtlichen Offenlegung von Daten durch Insider oder des Missbrauchs durch Angreifer zu verringern.
- Verwenden Sie ein Intrusion Prevention System (IPS), das bösartige Datenverkehrsmuster identifizieren und blockieren kann, z. B. Command-and-Control-Datenverkehr, der mit gängiger Malware verbunden ist. Das Blockieren dieser Art der Kommunikation kann weiteren Schaden verhindern, indem die Fähigkeit des Angreifers, zusätzliche Aktionen auszuführen, eingeschränkt wird.
- Verwenden Sie die RBI-Technologie (Remote Browser Isolation) , um zusätzlichen Schutz zu bieten, wenn Websites besucht werden müssen, die in Kategorien fallen, die ein höheres Risiko darstellen können, wie z. B. neu beobachtete und neu registrierte Domänen.
Netskope Threat Labs
Netskope Threat Labs besteht aus den branchenweit führenden Cloud-Bedrohungs- und Malware-Forschern und entdeckt, analysiert und entwirft Abwehrmaßnahmen gegen die neuesten Cloud-Bedrohungen für Unternehmen. Unsere Forscher sind regelmäßige Referenten und Freiwillige auf führenden Sicherheitskonferenzen, darunter DefCon, BlackHat und RSA.
Über diesen Bericht
Netskope bietet Millionen von Anwendern weltweit Schutz vor Bedrohungen. Die in diesem Bericht enthaltenen Informationen basieren auf anonymisierten Nutzungsdaten, die von der Netskope One-Plattform erfasst wurden und sich auf eine Untergruppe von Netskope-Kunden mit vorheriger Genehmigung beziehen.
Dieser Bericht enthält Informationen zu Erkennungen, die von Netskope One Next Generation Secure Web Gateway (SWG) ausgelöst wurden, ohne die Bedeutung der Auswirkungen der einzelnen Bedrohungen zu berücksichtigen. Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. März 2023 bis zum 29. Februar 2024. Statistiken spiegeln die Taktiken der Angreifer, das Benutzerverhalten und die Unternehmensrichtlinien wider.