En este informe
Adopción de aplicaciones en la nube: Microsoft OneDrive, la aplicación más popular en todo el mundo, es aún más popular en Canadá que en otras partes del mundo, y el resto del ecosistema de Microsoft 365 sigue una tendencia similar.
Abuso de aplicaciones en la nube: Más de la mitad de todas las descargas de Malware en Canadá proceden de aplicaciones en la nube, con un porcentaje significativo de Microsoft OneDrive y GitHub.
Malware y ransomware: Entre las familias de malware más frecuentes que se dirigen a las víctimas en Canadá se encuentran el troyano de acceso remoto NjRat, el troyano Formbook y el infostealer AgentTesla.
Adopción de aplicaciones en la nube
El usuario promedio en Canadá interactúa con un promedio de 24 aplicaciones en la nube por mes, el número más alto de todas las regiones por un pequeño margen. El 1% de los usuarios interactuó con 90 aplicaciones al mes.
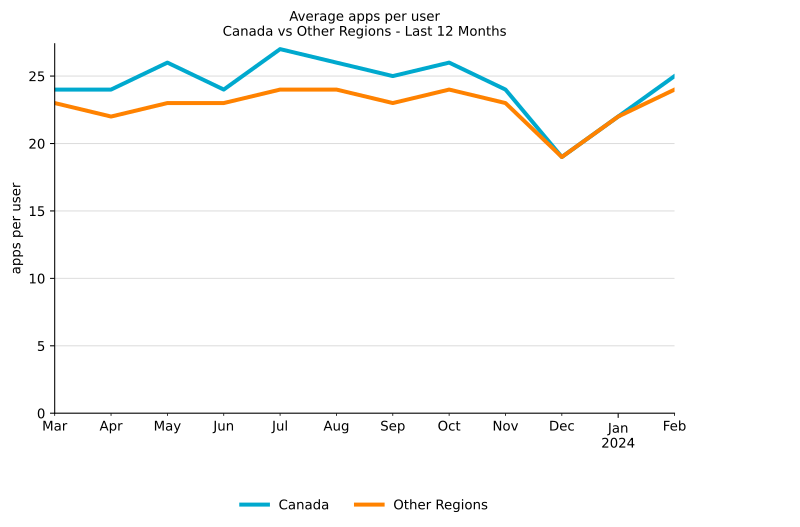
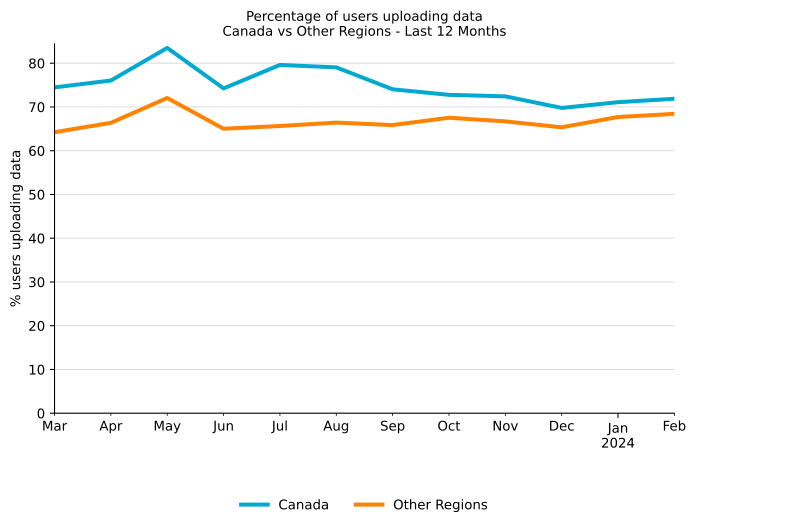
Del mismo modo, los usuarios de Canadá descargaron Datos desde aplicaciones en la nube a un ritmo ligeramente superior que el resto, con un 96% de usuarios canadienses que descargaron Datos desde aplicaciones en la nube frente al 94% de otras regiones. Además, los usuarios de Canadá cargaron Datos a un ritmo considerablemente superior al de otras regiones, con un 75% de usuarios canadienses que cargaron Datos, mientras que en otras regiones la media fue del 67%.
Aplicaciones en la nube más populares
A nivel mundial, Microsoft OneDrive es la aplicación en la nube más popular, apareciendo en primer lugar en todos los sectores y regiones sobre los que hemos informado hasta la fecha. Canadá se destaca entre otras regiones porque Microsoft OneDrive y SharePoint son aún más populares, con OneDrive 12 puntos por delante de otras regiones y Sharepoint 7 puntos por delante de otras regiones.

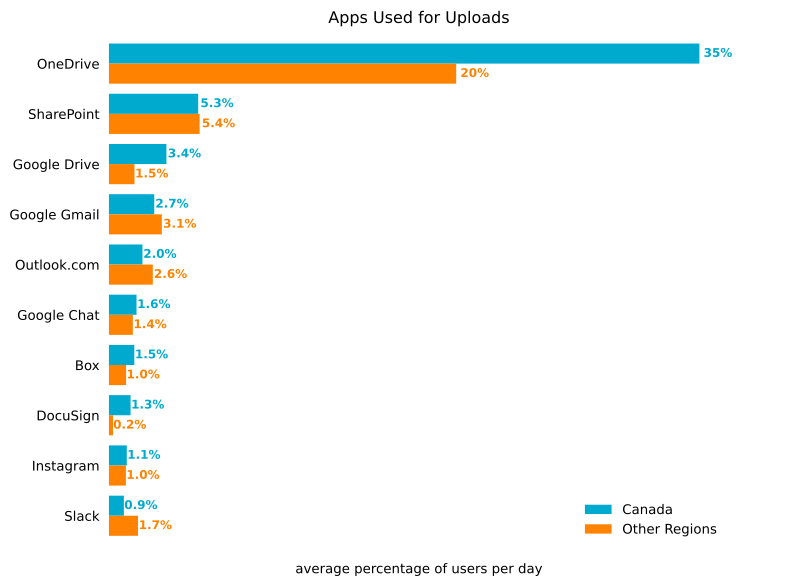
Principales aplicaciones utilizadas para cargas
La popularidad de Microsoft OneDrive brilla aún más cuando se considera el porcentaje de usuarios que cargan archivos en la aplicación de almacenamiento en la nube. El 35% de los usuarios canadienses suben Datos a OneDrive a diario, 15 puntos más que en otras regiones.
Principales aplicaciones utilizadas para las descargas
OneDrive es también la aplicación más popular para descargas en Canadá, con el 36% de los usuarios descargando desde ella, seguida de SharePoint con el 22%, ambas con ventajas significativas sobre otras regiones.

Abuso de las aplicaciones en la nube
Entrega de malware en la nube
El porcentaje de descargas de Malware desde aplicaciones en la nube ha disminuido gradualmente desde su máximo de hace un año, rondando el 50%, con aproximadamente la mitad de todas las descargas de Malware a través de HTTP y HTTPS procedentes de aplicaciones populares en la nube y la otra mitad de sitios web normales en todo el mundo. Canadá no ha sido la excepción y también ha seguido esta tendencia mundial. El abuso de las aplicaciones en la nube permite al Malware volar bajo el radar y eludir los controles de seguridad habituales que se basan en herramientas como las listas de bloqueo de dominios o que no inspeccionan el tráfico en la nube.
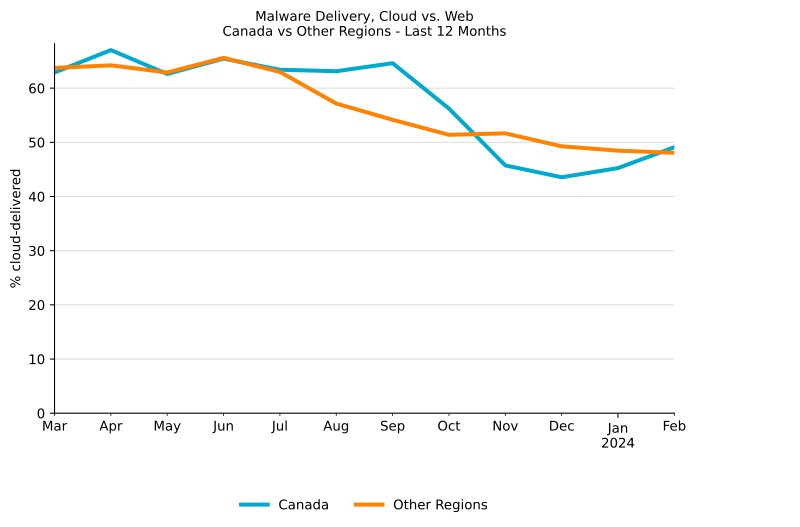
La comparación de Canadá con las demás regiones en este Informe la sitúa en sexto lugar, con el 52% de las descargas de Malware procedentes de la nube en el último año. Esto está a solo 2 puntos del líder (Asia) y dos puntos por delante de la región en el último lugar (Medio Oriente).

Aplicaciones en la nube abusadas para la entrega de malware
Un tema recurrente a lo largo de este Informe es que Microsoft OneDrive es la aplicación más popular en Canadá. Ese tema continúa en esta sección, destacando Microsoft OneDrive como la aplicación en la nube con el mayor porcentaje de descargas de Malware. Sin embargo, a diferencia de las secciones anteriores, está ligeramente por detrás de la popularidad de otras regiones. En cambio, otras aplicaciones como GitHub, SharePoint y Weebly muestran un mayor porcentaje de descargas en Malware que en otras regiones. Twitter (ahora conocido como X) hizo una notable aparición en el top 10 de Canadá debido a que los usuarios hicieron clic en enlaces maliciosos de esa plataforma que les llevaron a descargar Malware. Los adversarios abusan de Microsoft OneDrive porque es la aplicación de almacenamiento en la nube más popular. Por su parte, las personas que utilizan habitualmente Microsoft OneDrive son más propensas a hacer clic en enlaces para descargar archivos compartidos con ellos en esa plataforma. Por lo tanto, el número de descargas de Malware que Netskope detecta y bloquea desde Microsoft OneDrive es a la vez un reflejo de las tácticas de los adversarios (abusar de OneDrive para distribuir Malware) y del comportamiento de las víctimas (su probabilidad de hacer clic en los enlaces y descargar el Malware).

Principales familias de malware y ransomware
Esta lista contiene las 10 principales familias de Malware y Ransomware detectadas por los usuarios de Netskope en la región de Canadá en los últimos 12 meses:
Backdoor.ChinaChopper es un WebShell Malware que infecta servidores Web para proporcionar acceso de vuelta a una red empresarial que no depende de que un sistema infectado devuelva la llamada a un servidor remoto de comando y control.
Infostealer.AgentTesla es un archivo . Troyano de acceso remoto basado en NET con muchas capacidades, como robar contraseñas de navegador, capturar pulsaciones de teclas y robar el portapapeles.
Phishing.PhishingX es un archivo PDF malicioso que se utiliza en una campaña de phishing para redirigir a las víctimas a una página de phishing.
RAT.Remcos es un troyano de acceso remoto que proporciona una extensa lista de funciones para controlar Dispositivo de forma remota.
RATA. NetWiredRC (también conocido como NetWiredRC ) NetWire RC) es un Malware asociado a APT33, cuyo objetivo es proporcionar acceso remoto y robar información confidencial, como contraseñas.
RATA. NjRAT (también conocido como NjRAT (también conocido como NjRAT Bladabindi) es un troyano de acceso remoto con muchas capacidades, incluido el registro de pulsaciones de teclas, el robo de credenciales de los navegadores, el acceso a la cámara de la víctima y la administración de archivos.
Trojan.FormBook (también conocido como XLoader) es un malware que brinda control total sobre las máquinas infectadas y ofrece muchas funcionalidades , como robar contraseñas y ejecutar malware adicional.
Trojan.ModernLoader (también conocido como Trojan.ModernLoader ) Avatar Bot) es Malware que puede recopilar información básica del sistema y enviar varios tipos de Malware, como criptomineros y RAT, al sistema infectado.
Trojan.Ursnif (también conocido como Trojan.Ursnif Gozi) es un troyano bancario y una puerta trasera, cuyo código fuente se filtró en GitHub en 2005, lo que permite a los atacantes crear y distribuir muchas variantes.
Trojan.Valyria (también conocido como Trojan.Valyria ) POWERSTATS) es una familia de documentos maliciosos de Microsoft Office que contienen VBScripts maliciosos incrustados, generalmente para entregar otras cargas maliciosas.
Recomendaciones
Este Informe destacaba la creciente adopción de la nube, incluido el aumento de los datos cargados y descargados de diversas aplicaciones en la nube. También puso de relieve una tendencia creciente de los atacantes a abusar de varias aplicaciones en la nube, especialmente las aplicaciones empresariales más populares, para enviar Malware (en su mayoría troyanos) a sus víctimas. Netskope Threat Labs recomienda a las organizaciones de Canadá que revisen su postura de seguridad para asegurarse de que están adecuadamente protegidas contra estas tendencias:
- Inspeccione todas las descargas HTTP y HTTPS, incluido todo el tráfico web y en la nube, para evitar que el malware se infiltre en su red. Los clientes de Netskope pueden configurar su Netskope Next Gen Secure Web Gateway con una política de protección contra amenazas que se aplica a las descargas de todas las categorías y se aplica a todos los tipos de archivos.
- Asegúrese de que los tipos de archivos de alto riesgo, como los ejecutables y los archivos comprimidos, se inspeccionen minuciosamente mediante una combinación de análisis estático y dinámico antes de descargarlos. Los clientesde Netskope Advanced Threat Protection pueden usar una política de prevención de paciente cero para retener las descargas hasta que hayan sido inspeccionadas por completo.
- Configure políticas para bloquear descargas de aplicaciones e instancias que no se utilizan en su organización para reducir su superficie de riesgo a solo aquellas aplicaciones e instancias que son necesarias para el negocio.
- Configure políticas para bloquear cargas a aplicaciones e instancias que no se utilizan en su organización para reducir el riesgo de exposición de datos accidental o deliberada por parte de personas internas o abuso por parte de atacantes.
- Utilice un sistema de prevención de intrusiones (IPS) que pueda identificar y bloquear patrones de tráfico malicioso, como el tráfico de comando y control asociado con malware popular. El bloqueo de este tipo de comunicación puede evitar daños mayores al limitar la capacidad del atacante para realizar acciones adicionales.
- Utilice la tecnología Remote Browser Isolation (RBI) para proporcionar una protección adicional cuando sea necesario visitar sitios web que pertenezcan a categorías que puedan presentar un mayor riesgo, como los dominios recién observados y recién registrados.
Netskope Threat Labs
Netskope Threat Labs, integrado por los principales investigadores de malware y amenazas en la nube de la industria, descubre, analiza y diseña defensas contra las últimas amenazas en la nube que afectan a las empresas. Nuestros investigadores son presentadores regulares y voluntarios en las principales conferencias de seguridad, incluidas DefCon, BlackHat y RSA.
Acerca de este informe
Netskope proporciona protección contra amenazas a millones de usuarios en todo el mundo. La información presentada en este Informe se basa en datos de uso anónimos recopilados por la PlataformaNetskope One en relación con un subconjunto de Netskope clientes con autorización previa.
Este Informe contiene información sobre las detecciones generadas por Netskope One Next Generation Secure Web Gateway (SWG), sin considerar la importancia del impacto de cada amenaza individual. Las estadísticas de este Informe se basan en el período que va desde el 1 de marzo de 2023 hasta el 29 de febrero de 2024. Las estadísticas son un reflejo de las tácticas de los atacantes, el comportamiento del usuario y la Organización Política.