このレポートでは
クラウド アプリの導入: 世界で最も人気のあるアプリである Microsoft OneDrive は、世界の他の地域よりもカナダでさらに人気があり、他の Microsoft 365 エコシステムも同様の傾向をたどっています。
**クラウド アプリの悪用:**カナダにおけるマルウェアのダウンロードの半分以上はクラウド アプリからのもので、かなりの割合が Microsoft OneDrive と GitHub からのものです。
**マルウェアとランサムウェア:**カナダの被害者をターゲットとする最も蔓延しているマルウェア ファミリには、リモート アクセス トロイの木馬 NjRat、トロイの木馬 Formbook、および情報窃盗型 AgentTesla があります。
クラウド アプリの導入
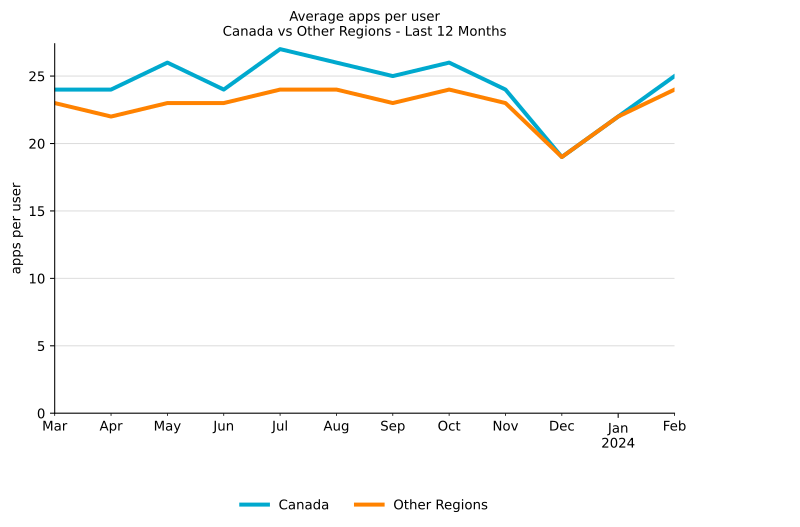
カナダの平均的なユーザーは、月に平均 24 のクラウド アプリとやり取りしており、これはすべてのリージョンの中でわずかに多い数です。 上位 1% のユーザーは、月に 90 個のアプリを操作しています。
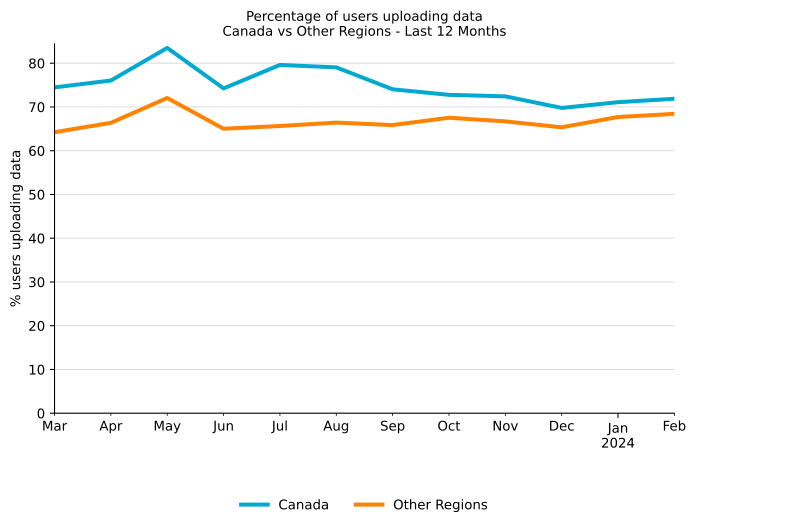
同様に、カナダのユーザーは他の地域よりもクラウド アプリからデータをダウンロードする割合がわずかに高く、カナダのユーザーの 96% がクラウド アプリからデータをダウンロードしているのに対し、他の地域では 94% でした。 さらに、カナダのユーザーは他の地域に比べてかなり高い割合でデータをアップロードしており、カナダのユーザーの 75% がデータをアップロードしているのに対し、他の地域では平均 67% でした。
最も人気のあるクラウドアプリ
Microsoft OneDrive は世界中で最も人気のあるクラウド アプリであり、これまでにレポートしたすべての業界と地域で 1 位にランクされています。 カナダは、Microsoft OneDriveとSharePointの人気がさらに高く、OneDriveが他の地域より12ポイント、Sharepointが他の地域より7ポイント上回っているため、他の地域の中でも際立っています。

アップロードに使用された上位のアプリ
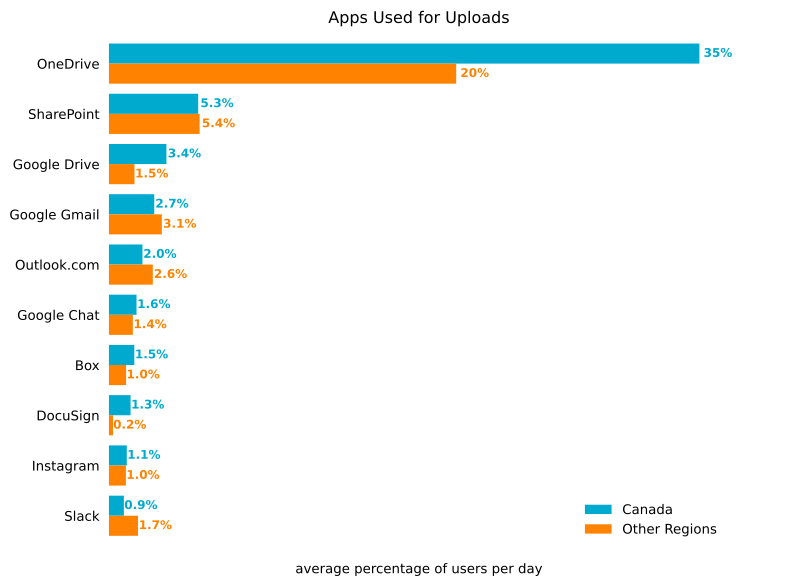
Microsoft OneDriveの人気は、クラウドストレージアプリにファイルをアップロードするユーザーの割合を考慮すると、さらに輝きを放ちます。 カナダのユーザーの 35% が毎日 OneDrive にデータをアップロードしており、他の地域より 15 ポイント高くなっています。
ダウンロードに使用された上位アプリ
また、カナダではOneDriveが最も人気のあるダウンロードアプリで、ユーザーの36%がOneDriveからダウンロードし、次いでSharePointが22%と、どちらも他の地域を大きくリードしています。

クラウド アプリの不正使用
クラウドマルウェア配信
クラウド アプリからのマルウェア ダウンロードの割合は、1 年前のピークから徐々に減少し、50% 前後で推移しています。HTTP および HTTPS 経由のマルウェア ダウンロードの約半分は、一般的なクラウド アプリから、残りの半分は世界中の通常の Web サイトから発生しています。 カナダも例外ではなく、この世界的な傾向を追っています。 クラウド アプリを悪用すると、マルウェアはレーダーの下を潜り抜け、ドメイン ブロック リストなどのツールに依存したり、クラウド トラフィックを検査しない通常のセキュリティ制御を回避できるようになります。
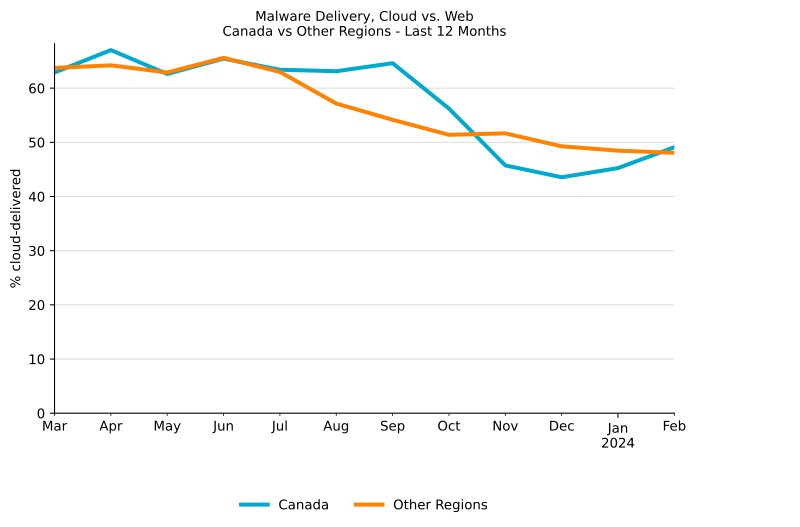
このレポートでカナダを他の地域と比較すると、昨年のマルウェア ダウンロードの 52% がクラウドからのものであり、カナダは 6 位となっています。 首位(アジア)との差はわずか2ポイント、最下位(中東)とは2ポイント差です。

クラウドアプリが悪用されてマルウェア配信
このレポート全体で繰り返し取り上げられるテーマは、Microsoft OneDrive がカナダで最も人気のあるアプリであるということです。 そのテーマはこのセクションでも続き、マルウェアのダウンロードの割合が最も高いクラウド アプリとして Microsoft OneDrive が強調されます。 ただし、前のセクションとは異なり、他の地域の人気にわずかに遅れをとっています。 代わりに、GitHub、SharePoint、Weebly などの他のアプリでは、他の地域よりもマルウェアのダウンロードの割合が高くなります。 Twitter (現在は X として知られています) は、ユーザーがそのプラットフォーム上の悪意のあるリンクをクリックしてマルウェアをダウンロードさせたため、カナダのトップ 10 に注目を集めました。 敵対者は、最も人気のあるクラウドストレージアプリであるMicrosoft OneDriveを悪用します。 一方、Microsoft OneDrive を定期的に使用している人は、リンクをクリックして、そのプラットフォーム上で共有されているファイルをダウンロードする可能性が高くなります。 したがって、Netskope が Microsoft OneDrive から検出してブロックするマルウェアのダウンロード数は、敵対者の戦術 (OneDrive を悪用してマルウェアを配布する) と被害者の行動 (リンクをクリックしてマルウェアをダウンロードする可能性) の両方を反映しています。

上位のマルウェアおよびランサムウェア ファミリ
このリストには、過去 12 か月間にカナダ地域のユーザーを対象として Netskope によって検出された上位 10 件のマルウェアおよびランサムウェア ファミリが含まれています。
Backdoor.ChinaChopper は、ウェブ サーバーに感染して、リモート コマンド アンド コントロール サーバーにコールバックする感染システムに依存しない企業ネットワークへのアクセスを提供する WebShell マルウェアです。
Infostealer.AgentTesla は .NET ベースのリモート アクセス型トロイの木馬で、ブラウザーのパスワードの窃取、キーストロークのキャプチャ、クリップボードの窃取など、 多くの機能を備えています。
Phishing.PhishingX は、被害者をフィッシングページにリダイレクトするためにフィッシングキャンペーンで使用される悪意のあるPDFファイルです。
RAT.Remcos は、デバイスをリモートで制御するための広範な機能リストを提供するリモート アクセス トロイの木馬です。
鼠。NetWiredRC (別名 NetWire RC) は、APT33 に関連するマルウェアで、リモート アクセスを提供し、パスワードなどの機密情報を盗むことを目的としています。
鼠。NjRAT (別名 Bladabindi)は、キーストロークのログ記録、ブラウザからの資格情報の窃取、被害者のカメラへのアクセス、ファイルの管理など、 多くの機能を備えたリモートアクセス型トロイの木馬です。
Trojan.FormBook (別名 XLoader は、感染したマシンを完全に制御し、パスワードを盗んだり、追加のマルウェアを実行したりするなど、多くの機能を提供するマルウェアです。
Trojan.ModernLoader (別名 Trojan.ModernLoader ) Avatar Bot) は、基本的なシステム情報を収集し、感染したシステムにクリプトマイナーや RAT などの複数の種類のマルウェアを配信できるマルウェアです。
Trojan.Ursnif (別名 Trojan.Ursnif ) Gozi)はバンキング型トロイの木馬および バックドアであり、そのソースコードは2005年にGitHubにリークされ、攻撃者は多くの亜種を作成して配布することができました。
Trojan.Valyria (別名 POWERSTATS)は、悪意のあるVBScriptが埋め込まれた悪意のあるMicrosoft Officeドキュメントのファミリーであり、通常は他の悪意のあるペイロードを配信します。
推奨事項
このレポートでは、さまざまなクラウド アプリにアップロードおよびダウンロードされるデータの増加など、クラウド導入の増加が強調されています。 また、攻撃者がさまざまなクラウド アプリ、特に人気のあるエンタープライズ アプリを悪用してマルウェア (主にトロイの木馬) を被害者に送り込む傾向が増加していることも浮き彫りにしました。 Netskope Threat Labs は、カナダの組織がセキュリティ体制を見直し、次の傾向から適切に保護されていることを確認することを推奨しています。
- すべての Web トラフィックやクラウド トラフィックを含むすべての HTTP および HTTPS ダウンロードを検査して、マルウェアがネットワークに侵入するのを防ぎます。 Netskope の顧客は、すべてのカテゴリからのダウンロードとすべてのファイル タイプに適用される脅威保護ポリシーを使用してNetskope Next Gen Secure Web Gatewayを構成できます。
- 実行可能ファイルやアーカイブなどのリスクの高いファイルの種類は、ダウンロードする前に静的分析と動的分析を組み合わせて徹底的に検査します。 Netskope Advanced Threat Protectionの顧客は、 Patient Zero Prevention ポリシーを使用して、完全な検査が完了するまでダウンロードを保留できます。
- 組織内で使用されていないアプリやインスタンスからのダウンロードをブロックするポリシーを構成して、ビジネスに必要なアプリやインスタンスのみにリスクを軽減します。
- 組織内で使用されていないアプリやインスタンスへのアップロードをブロックするポリシーを構成して、内部関係者による偶発的または意図的なデータ漏洩や攻撃者による悪用のリスクを軽減します。
- 一般的なマルウェアに関連するコマンド アンド コントロール トラフィックなど、悪意のあるトラフィック パターンを識別してブロックできる侵入防御システム (IPS) を使用します。 この種の通信をブロックすると、攻撃者が追加のアクションを実行する能力を制限することで、さらなる被害を防ぐことができます。
- 新しく観察されたドメインや新しく登録されたドメインなど、リスクが高いカテゴリに分類される Web サイトにアクセスする必要がある場合は、 Remote Browser Isolation (RBI)テクノロジーを使用して追加の保護を提供します。
Netskope Threat Labs
業界屈指のクラウド脅威およびマルウェア研究者を擁するNetskope Threat Labs は、企業に影響を与える最新のクラウド脅威を発見、分析、および防御設計します。 当社の研究者は、DefCon、BlackHat、RSAなどのトップセキュリティカンファレンスで定期的にプレゼンターやボランティアを務めています。
このレポートについて
Netskopeは、世界中の何百万人ものユーザーに脅威保護を提供します。 このレポートに掲載されている情報は、 Netskope One プラットフォーム が収集した、事前の許可を得た一部の Netskope 顧客に関する匿名化された利用データに基づいています。
このレポートには、次世代セキュア ウェブ ゲートウェイ (SWG) によってNetskope One発生した検出に関する情報が含まれており、個々の脅威の影響の重要性は考慮されていません。このレポートの統計は、2023 年 3 月 1 日から 2024 年 2 月 29 日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。