Der Bericht 2026 von Netskope Threat Labs für Australien und Neuseeland (ANZ) beschreibt die zunehmende Einführung von KI, Trends bei Datenschutzrichtlinienverletzungen, die Verbreitung von Malware über Cloud-Apps sowie den im vergangenen Jahr beobachteten Phishing-Trend.
Wichtigste Erkenntnisse
Dieser Bericht untersucht, wie KI den digitalen Fußabdruck von Organisationen in ANZ verändert und welche Herausforderungen für Sicherheit und Datenschutz damit einhergehen. Er erörtert außerdem, wie Angreifer vertrauenswürdige Cloud-Plattformen missbrauchen, um Malware in lokale Organisationen einzuschleusen, und zeigt auf, warum die aktuellen Muster von Datenschutzrichtlinienverletzungen als Handlungsaufforderung für Organisationen dienen sollten, die mit sensiblen Daten umgehen.
Shadow AI verliert an Boden: Dass Mitarbeiter persönliche KI-Konten verwenden und potenziell sensible arbeitsbezogene Daten in Prompts übermitteln, stellte in den vergangenen Jahren eine große Herausforderung für die KI-Sicherheit dar. In den letzten zwölf Monaten haben Organisationen in ANZ erhebliche Fortschritte bei der Eindämmung dieses Shadow-AI-Vektors erzielt. Die Nutzungsraten von durch Organisationen verwalteten KI-Tools haben sich in diesem Zeitraum mehr als verdoppelt, was zu einem Rückgang der Nutzung persönlicher Anwendungen führte. Da Mitarbeiter jedoch ihre Präferenzen hinsichtlich der KI-Nutzung weiterentwickeln und weiterhin neue KI-Tools und Anwendungen erkunden, hat sich auch die Zahl der Benutzer, die zwischen persönlichen und Unternehmenskonten wechseln, nahezu verdoppelt. Dies unterstreicht die Notwendigkeit, dass Organisationen reibungslose Prozesse einführen, über die Mitarbeiter neue KI-Tools und Anwendungen zur Prüfung und Genehmigung einreichen können, und sie davon abhalten, persönliche Konten zu erstellen.
Anthropic hat ChatGPT überholt: Während ChatGPT in der großen Mehrheit der von uns überwachten Organisationen und Regionen weltweit weiterhin die am häufigsten verwendete KI-Anwendung ist, liegt Claude von Anthropic in ANZ deutlich vorn, nachdem die Einführung innerhalb weniger Monate massiv zugenommen hat. Dieser Trend zeigt sich auch bei der Einführung von KI-APIs, wo sich die API von Anthropic einen deutlichen Vorsprung gegenüber konkurrierenden Anbietern erarbeitet hat.
Die direkte KI-Nutzung ist nur die Spitze des Eisbergs: Nahezu alle Mitarbeiter verwenden inzwischen Software mit integrierten KI-Funktionen oder Funktionen, die Benutzerdaten zu Trainingszwecken in Modelle einspeisen. KI durchdringt Workflows und Betriebsabläufe, häufig auf eine Weise, die sich nicht in direkter Nutzung äußert, wodurch Erkennung, Überwachung und Governance umso anspruchsvoller werden.
Regulierte Daten sind am stärksten gefährdet: In ANZ sind regulierte Daten die bei Datenschutzrichtlinienverletzungen am stärksten exponierte Kategorie, noch vor geistigem Eigentum und Quellcode. Genau die Art von Informationen, die am strengsten kontrolliert werden sollte, ist am ehesten von einer Offenlegung betroffen. Diese Erkenntnisse unterstreichen die Notwendigkeit solider DLP-Steuerung und klarer KI-Regeln.
Der Datenverkehr des Model Context Protocol (MCP) wächst schnell, während sich KI- und agentische Workflows vervielfachen: MCP ist der offene Standard, über den KI-Modelle mit Datenquellen und Tools interagieren können, und der MCP-Datenverkehr nimmt in ANZ schnell zu. Ein großer Teil dieser Dynamik wird durch die Nutzung von Programmierassistenten wie Claude Code und Codex vorangetrieben. Der MCP-Datenverkehr ist zwar ein Zeichen dafür, dass die Einführung agentischer KI in Organisationen in ANZ schnell voranschreitet, doch jede dieser Verbindungen stellt einen neuen Pfad dar, über den Unternehmensdaten zwischen KI-Apps und externen Systemen übertragen werden können. Ohne angemessene Governance entsteht dadurch ein potenzieller Vektor für Datenlecks.
KI-Nutzung
KI: Einführungs- und Nutzungstrends
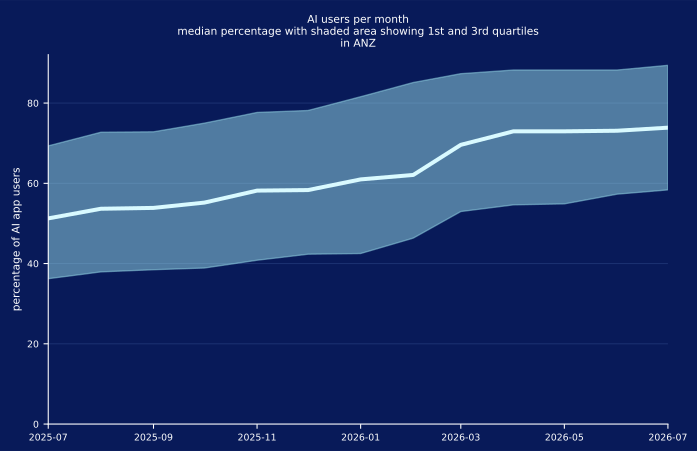
Da Organisationen bei der Einführung und Nutzung von KI immer mehr Vertrauen gewinnen, wird die Technologie zu einem zentralen Bestandteil des täglichen Geschäftsbetriebs. Die KI-Nutzung in ANZ ist im vergangenen Jahr weiter gestiegen, wobei der Anteil der Benutzer, die KI-Anwendungen aktiv verwenden, von 53 % auf 75 % zunahm.
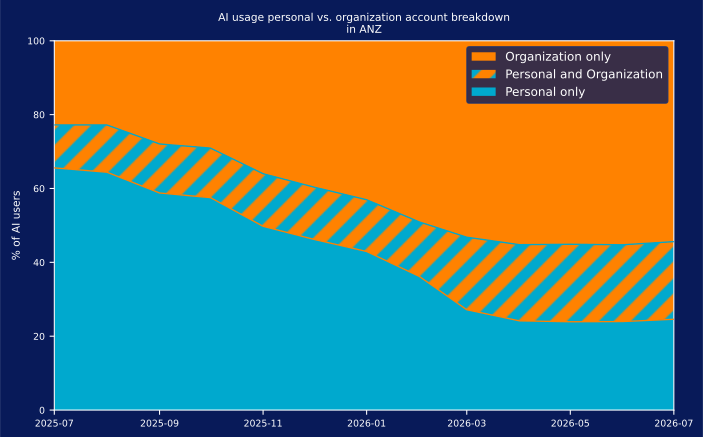
Parallel dazu haben Organisationen in ANZ stetige Fortschritte bei der Reduzierung des Shadow-AI-Risikos erzielt, indem sie Benutzer von persönlichen KI-Konten zu durch die Organisation verwalteten Tools verlagerten. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 76 % auf 55 %, während sich die Einführung von durch Organisationen verwalteten KI-Lösungen von 34 % auf 75 % mehr als verdoppelte. Gleichzeitig stieg der Anteil der Benutzer, die zwischen persönlichen und Unternehmenskonten wechseln, von 11 % auf 21 %. Dies deutet darauf hin, dass viele Mitarbeiter weiterhin zwischen verwalteten und persönlichen KI-Konten wechseln, während sie neue KI-Tools erkunden, und unterstreicht die Notwendigkeit, dass Organisationen die Prüfung und Genehmigung neuer KI-Anwendungen optimieren.
Insgesamt deuten diese Veränderungen auf eine stärkere Aufsicht und eine breitere Verlagerung hin zu verwalteten KI-Bereitstellungen hin, die Datenschutz und Compliance verbessern, ohne die Produktivität einzuschränken. Dennoch zeigt die anhaltende Überschneidung zwischen persönlicher und unternehmensbezogener Nutzung, dass noch weitere Maßnahmen erforderlich sind, um Shadow AI vollständig zu bewältigen.
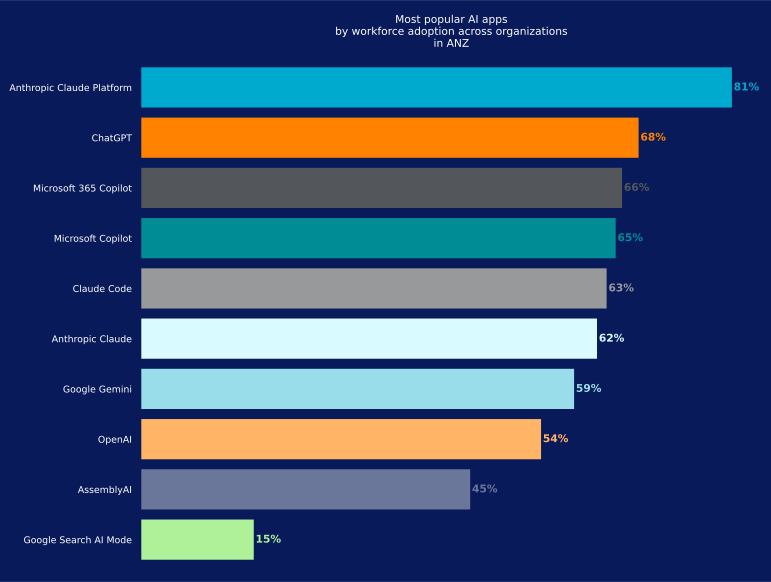
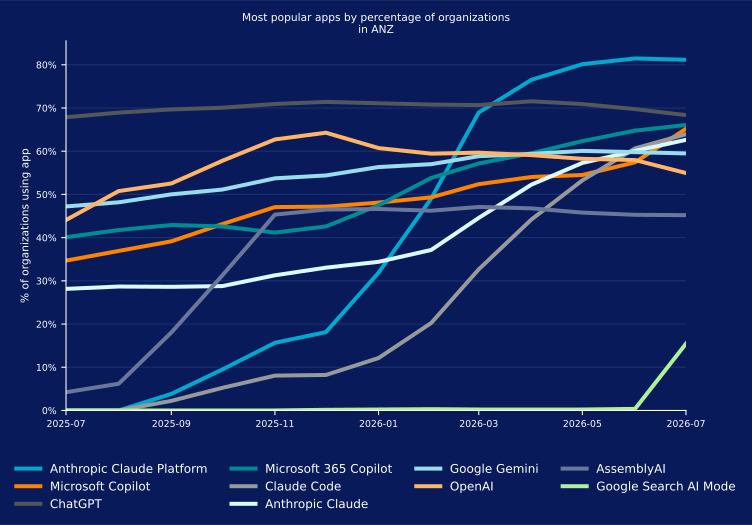
Die Muster der KI-Einführung unterscheiden sich deutlich von den globalen Trends. Die Anthropic Claude Platform hat ChatGPT als die am weitesten verbreitete KI-Anwendung in ANZ überholt und wird inzwischen von 81 % der Organisationen genutzt, verglichen mit 68 % bei ChatGPT und 66 % bei Microsoft 365 Copilot. Anders als beim globalen Trend, bei dem ChatGPT weiterhin führend ist, scheinen Organisationen in ANZ größeren Wert auf KI-Plattformen zu legen, die für den Unternehmenseinsatz konzipiert sind. Dies spiegelt sich wandelnde Präferenzen wider, während die KI-Einführung weiter ausreift.
Das nachstehende Diagramm zeigt, wie sich die Einführung der führenden KI-Anwendungen in ANZ im vergangenen Jahr entwickelt hat, und verdeutlicht eine erkennbare Verschiebung bei den Anwendungspräferenzen. Während ChatGPT im gesamten Zeitraum eine der am häufigsten verwendeten KI-Anwendungen blieb, verzeichnete die Anthropic Claude Platform ab Dezember 2025 einen starken Anstieg bei der Einführung. Ihr Wachstum beschleunigte sich in den folgenden Monaten rasch, bis sie ChatGPT etwa im März 2026 als meistgenutzte KI-Anwendung der Region überholte. Microsoft 365 Copilot blieb unterdessen relativ stabil, wobei die Einführung schrittweise zunahm.
KI: App-Nutzung und Datenschutzrichtlinienverletzung
Mit der zunehmenden KI-Einführung in Organisationen in ANZ wachsen auch die Bedenken hinsichtlich einer potenziellen Datenoffenlegung. KI-Tools werden inzwischen umfassend eingesetzt, um Dokumente zusammenzufassen, Berichte zu erstellen und tägliche Geschäftsprozesse zu unterstützen. Viele dieser Vorgänge umfassen sensible Geschäfts- oder Kundeninformationen und vergrößern dadurch die potenzielle Angriffsfläche. In diesem Umfeld bleibt der Schutz von Daten eine der höchsten Prioritäten, insbesondere da Organisationen weiterhin Shadow-AI-Risiken bewältigen.
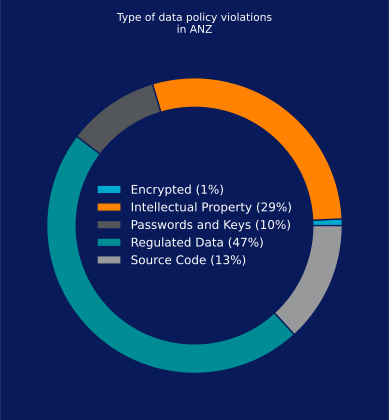
Die Analyse KI-bezogener Datenschutzrichtlinienverletzungen in ANZ zeigt, dass regulierte Daten mit 47 % den größten Anteil der Versuche ausmachen, sensible Informationen in KI-Prompts offenzulegen. Darauf folgen geistiges Eigentum mit 29 %, Quellcode mit 13 %, Passwörter und API-Schlüssel mit 10 % sowie verschlüsselte Daten mit 1 %.
Am häufigsten blockierte KI-Apps
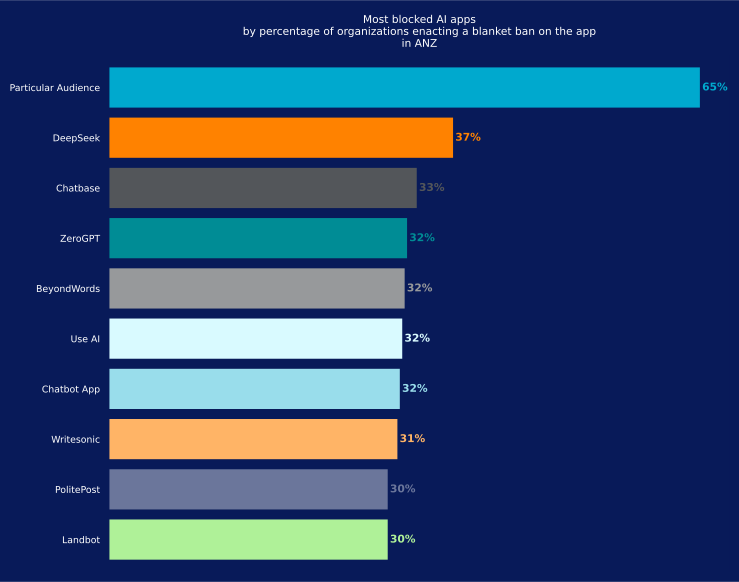
Organisationen in ANZ verfolgen bei der KI-Einführung einen vorsichtigen Ansatz und beschränken bestimmte Anwendungen häufig aufgrund von Sicherheits-, Datenschutz- und Compliance-Bedenken. Obwohl sich die Richtlinien von Organisation zu Organisation unterscheiden, werden bestimmte Anwendungen häufiger blockiert als andere. Dies spiegelt wider, wo die größten Risiken wahrgenommen werden.
Particular Audience ist die am häufigsten blockierte KI-Anwendung und wird von 65 % der Organisationen in ANZ eingeschränkt. Die Plattform wurde für Onlinehändler entwickelt und kann die Verarbeitung sensibler Geschäfts- oder Kundeninformationen umfassen. Es folgen DeepSeek mit 37 %, Chatbase mit 33 % und ZeroGPT mit 32 %. Chatbase wird häufig verwendet, um KI-gestützte Chatbots auf der Grundlage proprietärer Geschäftsdaten zu entwickeln, während ZeroGPT üblicherweise zur Erkennung KI-generierter Inhalte eingesetzt wird. Diese Anwendungen können das Risiko einer Datenoffenlegung erhöhen, da sie direkt mit internen Datenquellen interagieren, die in vielen Fällen sensible Informationen enthalten können. Insgesamt deuten diese Muster darauf hin, dass Organisationen in ANZ ihre Governance stärken, indem sie die Nutzung von KI-Anwendungen mit höheren Datensicherheits- oder Compliance-Risiken proaktiv begrenzen.
KI-Einführung durch Benutzer
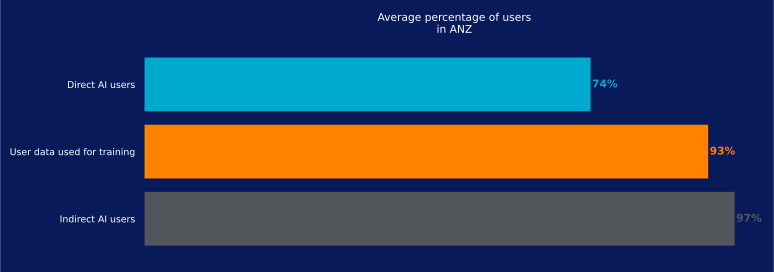
Die KI-Einführung erstreckt sich inzwischen über mehrere Ebenen: In ANZ verwenden 74 % der Mitarbeiter KI-Anwendungen direkt, während 97 % Anwendungen mit integrierten KI-gestützten Funktionen nutzen. Darüber hinaus interagieren 93 % mit KI-Systemen, die Kunden- oder Benutzerdaten zum Trainieren von Modellen verwenden.
Diese Zahlen veranschaulichen, wie tief KI in die tägliche Arbeit eingebettet ist, häufig über Funktionen, die in vertraute Geschäftsanwendungen integriert sind, statt über eigenständige KI-Tools. Mit der zunehmenden Verbreitung von KI stehen Organisationen vor einer wachsenden Herausforderung beim Schutz sensibler Informationen, die sowohl durch die direkte Nutzung als auch durch im Hintergrund ausgeführte KI-Funktionen offengelegt werden können.
Einführung agentischer KI
Zunehmende Nutzung von KI-APIs außerhalb des Browsers
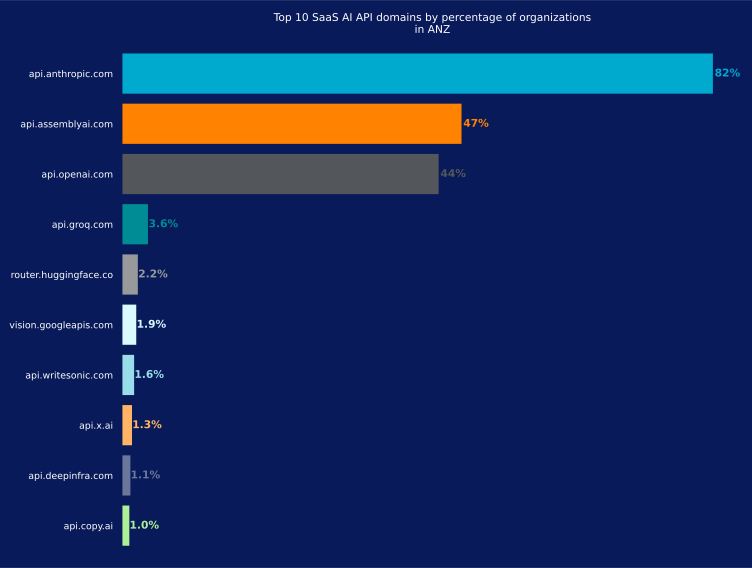
Selbst wenn KI-Agenten und Anwendungen lokal bereitgestellt werden, greifen sie häufig auf in der Cloud gehostete Modelle zurück, die über SaaS- oder unternehmensweite KI-Plattformen bereitgestellt werden. Statt über einen Browser zu interagieren, stellen diese Systeme üblicherweise über dedizierte APIs eine Verbindung zu KI-Modellen her. Browserbasierte Interaktionen mit OpenAI erfolgen beispielsweise in der Regel über chatgpt.com, während interne Anwendungen und KI-Agenten programmgesteuert über api.openai.com eine Verbindung herstellen.
In ANZ ist die API von Anthropic (api.anthropic.com) die am häufigsten verwendete KI-API. 82 % der Organisationen stellen eine Verbindung zu ihr her, deutlich mehr als zu api.assemblyai.com mit 47 % und api.openai.com mit 44 %. Der beträchtliche Vorsprung entspricht der breiteren Verschiebung bei der KI-Einführung in der Region, in der Anthropic Claude ChatGPT ebenfalls als am häufigsten verwendete KI-Anwendung überholt hat. Diese Dynamik wird wahrscheinlich teilweise durch die wachsende Beliebtheit von Claude Code und Anthropic-Modellen unter Entwicklern angetrieben. Dies führt dazu, dass Organisationen Anthropic zunehmend sowohl für Endbenutzeranwendungen als auch für API-gesteuerte KI-Integrationen standardisieren. Da eingebettete KI-Dienste in Unternehmenssystemen immer häufiger eingesetzt werden, gewinnen die Absicherung und Governance dieser API-Verbindungen ebenso an Bedeutung wie die Verwaltung der browserbasierten KI-Nutzung.
MCP: Schnell zunehmende Vernetzung
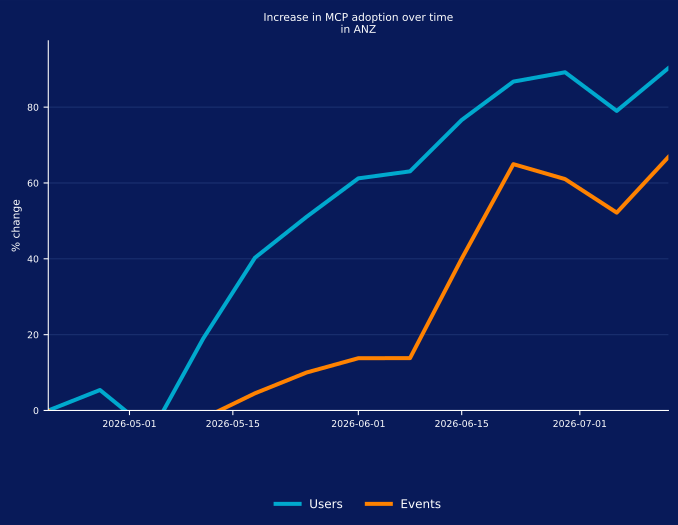
MCP, der Open-Source-Standard für die Verbindung von KI-Modellen mit Datenquellen und Tools außerhalb des Modells selbst, gewinnt in Organisationen in ANZ rasch an Dynamik. Im Berichtszeitraum stieg die Anzahl der Agenten, die mit entfernten MCP-Servern interagierten, um 89 %, während MCP-bezogene Ereignisse um 69 % zunahmen. Dieses Wachstum ist von Bedeutung, da entfernte MCP-Verbindungen neue Pfade für den Fluss von Unternehmensdaten zwischen KI-Anwendungen und externen Systemen schaffen und dadurch die Bedeutung der Überwachung und Governance dieser Interaktionen erhöhen. Diese Zahlen beziehen sich ausschließlich auf die entfernte MCP-Nutzung, bei der KI-Agenten Verbindungen zu MCP-Servern herstellen, die im Internet und nicht auf einem lokalen Computer oder innerhalb des eigenen Netzwerks einer Organisation gehostet werden. Zu den häufigsten Clients, die Verbindungen zu entfernten MCP-Servern herstellen, gehören KI-Programmierassistenten wie Claude Code und Codex. Dies verdeutlicht die zunehmende Einführung agentischer KI in der Softwareentwicklung und anderen Unternehmens-Workflows.
KI-nahe Bedrohungen
Kategorisierung von KI-Risiken
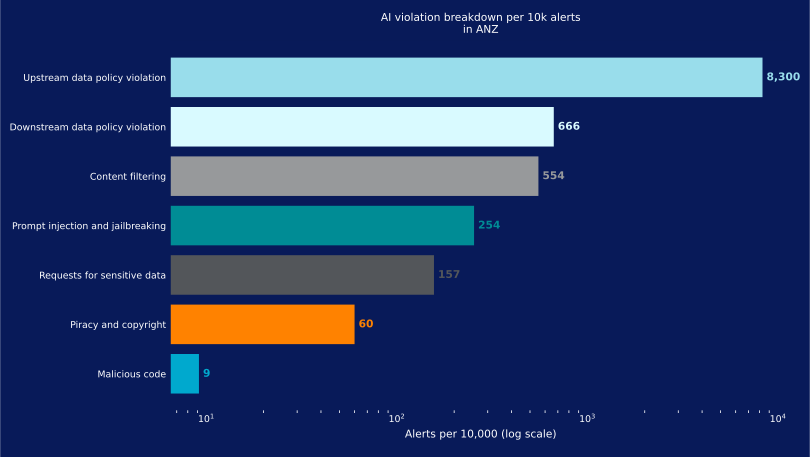
Wirksame Transparenz, Governance und wirksamer Schutz für KI beginnen mit einem klaren Verständnis der Risikolandschaft der Organisation. Das nachstehende Diagramm ordnet die häufigsten KI-bezogenen Risiken danach, wie oft sie auftreten. Vorgelagerte Datenschutzrichtlinienverletzungen sind weiterhin am häufigsten und betreffen nahezu alle Organisationen, während nachgelagerte Datenschutzrichtlinienverletzungen ebenfalls weit verbreitet sind und bei etwa 89 % der Organisationen auftreten. Malware-bezogene Verstöße sind weiterhin am seltensten, stellen jedoch aufgrund ihres Potenzials zur Kompromittierung von Systemen und Daten nach wie vor einige der Risiken mit den größten Auswirkungen dar.
Bösartige KI-Köder
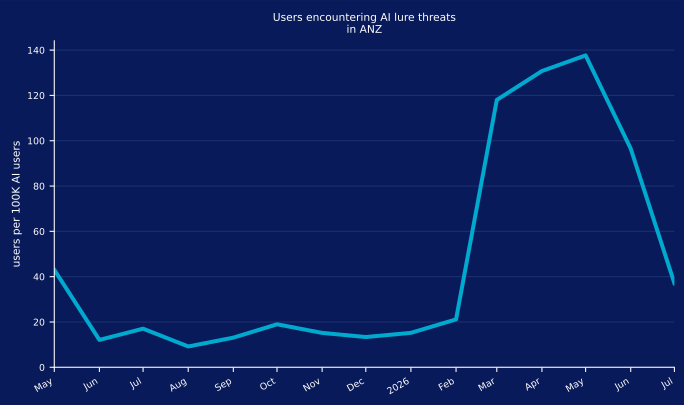
Ein bösartiger KI-Köder versucht, Opfer dazu zu verleiten, Malware herunterzuladen oder eine bösartige Website zu besuchen, indem er sich als vertrauenswürdige KI-Marke oder vertrauenswürdiges KI-Tool ausgibt. In ANZ blieb die Aktivität mit KI-Ködern während des größten Teils des vergangenen Jahres relativ niedrig und stabil, bevor sie im März 2026 stark anstieg. Die Zahl der Benutzer, die auf KI-Köder trafen, erreichte im Mai mit fast 140 Benutzern pro 100.000 ihren Höchststand und ging in den beiden folgenden Monaten zurück, blieb jedoch deutlich über dem früheren Niveau. Bei jüngsten Kampagnen wurden gefälschte Installationsprogramme für KI-Anwendungen, trojanisierte Entwicklertools und andere KI-bezogene Köder eingesetzt, die darauf ausgelegt waren, das wachsende Interesse an KI auszunutzen. Da Organisationen weiterhin KI-Technologien einführen und Mitarbeiter zunehmend nach neuen KI-Tools suchen, werden Angreifer diese Techniken voraussichtlich weiter verfeinern. Dazu gehören auch Angriffe auf Lieferketten für KI-Software, die Angriffen wie Shai-Hulud ähneln, sowie die Veröffentlichung bösartiger Pakete, die durch KI generierte Codeempfehlungen ausnutzen.
Bösartige KI-Links
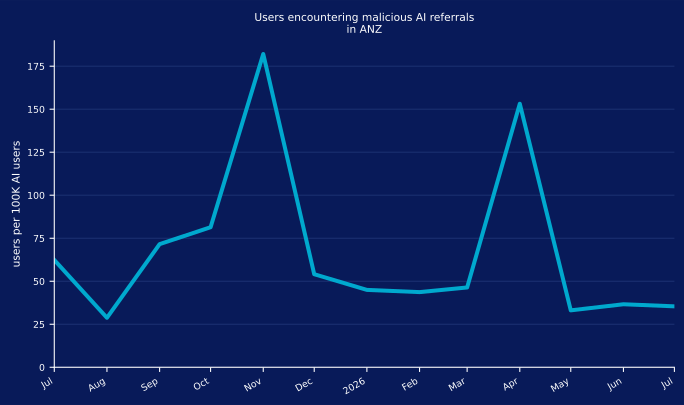
Ein bösartiger KI-Link ist ein schädlicher Link, der von einer KI-App zurückgegeben und von einem Benutzer angeklickt oder von einem Agenten aufgerufen wird. Sie entsprechen bösartigen Links, die Angreifer in Suchmaschinen wie Bing oder Google platzieren können und die Menschen anklicken, weil sie sie für legitime Domains halten. Diese erscheinen in den Ergebnissen, weil der Angreifer SEO-Techniken nutzte, um seine bösartige Website weit oben zu platzieren, dafür bezahlte, eine bösartige Anzeige in die Ergebnisse einzuschleusen, oder eine ansonsten unbedenkliche Infrastruktur kompromittierte. In der KI-Welt hat sich die Technologie verändert, das Vorgehen jedoch nicht. Artificial Intelligence Engine Optimization (AIEO) entwickelt sich weiter, da die Methoden, mit denen Inhalte von KI-Modellen bevorzugt werden, zunehmend besser verstanden werden, und auch Anzeigen finden allmählich ihren Weg in KI-Apps. In ANZ schwankte die Rate, mit der Benutzer solche Links anklicken, im Jahresverlauf stark – von etwa 26 bis zu mehr als 175 pro Woche je 100.000 Benutzer. Trotz der jüngsten Verlangsamung erwarten wir, dass der Durchschnitt in der zweiten Jahreshälfte 2026 steigen wird.
Verbreitung von Malware über Cloud-Apps
Angreifer nutzen Cloud-Plattformen häufig zur Verbreitung von Malware aus und machen sich dabei das Vertrauen der Benutzer in bekannte und legitime Cloud-Dienste zunutze. Obwohl Anbieter bösartige Inhalte aktiv entfernen, können selbst kurze Verzögerungen bei der Erkennung erfolgreiche Infektionen und eine interne Verbreitung ermöglichen.
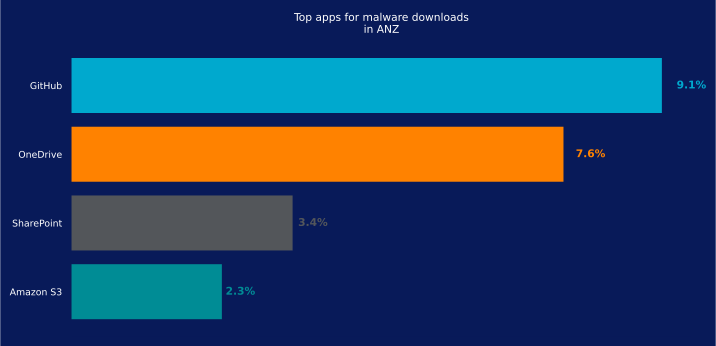
In Organisationen in ANZ gehören GitHub und Microsoft OneDrive zu den am häufigsten für die Verbreitung von Malware missbrauchten Plattformen und betreffen 9,1 % beziehungsweise 7,6 % der Organisationen. Dies zeigt eine breitere Verlagerung im Verhalten der Angreifer hin zur Nutzung legitimer Cloud-Infrastruktur anstelle verdächtiger oder unbekannter Domains, wodurch bösartige Aktivitäten innerhalb normaler Datenverkehrsmuster schwerer zu erkennen sind.
Phishing
Phishing bleibt trotz jahrelanger Schulungen zum Sicherheitsbewusstsein und Verbesserungen bei defensiver Steuerung eine der erfolgreichsten von Angreifern eingesetzten Techniken. Angreifer haben ihre Methoden stetig verfeinert und gehen inzwischen über einfache Seiten zum Abgreifen von Anmeldeinformationen hinaus. Sie verwenden Techniken wie bösartige OAuth-Anwendungen, gefälschte Authentifizierungsportale und Reverse-Proxys, die Anmeldeinformationen und Sitzungstoken in Echtzeit erfassen.
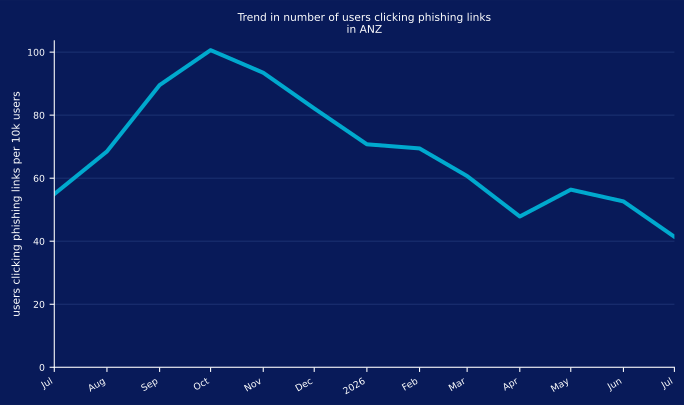
Die Anfälligkeit von Benutzern in ANZ für Phishing hat sich im vergangenen Jahr erheblich verbessert. Seit August 2025 ist die Zahl der Benutzer, die auf Phishing-Links klicken, um fast 60 % gesunken, von 91 auf 41 je 10.000 Benutzer. Dieser Trend deutet darauf hin, dass Organisationen das Phishing-Risiko durch eine Kombination aus stärkerer E-Mail-Sicherheitssteuerung, erhöhtem Benutzerbewusstsein und einer breiteren Einführung Phishing-resistenter Sicherheitsmaßnahmen wirksamer reduzieren.
Empfehlungen
Angesichts der zunehmenden Nutzung verwalteter und persönlicher KI-Tools sowie des Missbrauchs persönlicher Cloud-Apps ist es unerlässlich, die Transparenz zu stärken, Richtlinien zu verbessern und proaktive Abwehrmaßnahmen zu priorisieren, um Ihre Organisation in dieser sich schnell verändernden Bedrohungslandschaft zu schützen.
Auf Grundlage der in diesem Bericht aufgezeigten Trends empfiehlt Netskope Threat Labs Organisationen in ANZ nachdrücklich, ihre allgemeine Sicherheitsposition neu zu bewerten:
- Überprüfen Sie alle HTTP- und HTTPS-Downloads einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihr Netskope One NG-SWG mit einer Richtlinie für den Schutz vor Bedrohungen konfigurieren, die für Downloads in allen Kategorien und für alle Dateitypen gilt.
- Blockieren Sie den Zugriff auf Apps, die keinem legitimen Geschäftszweck dienen oder ein unverhältnismäßiges Risiko für die Organisation darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die derzeit verwendete, vertrauenswürdige Apps zulässt und alle anderen blockiert.
- Verwenden Sie DLP-Richtlinien, um potenziell sensible Informationen zu erkennen, darunter Quellcode, regulierte Daten, Passwörter und Schlüssel, geistiges Eigentum sowie verschlüsselte Daten, die an persönliche App-Instanzen, KI-Apps oder andere nicht autorisierte Ziele gesendet werden.
- Verwenden Sie die Technologie Remote Browser Isolation (RBI), um beim Besuch von Websites in Kategorien, die ein höheres Risiko darstellen können, zusätzlichen Schutz zu bieten, beispielsweise bei neu beobachteten oder neu registrierten Domains.
- Verwenden Sie Netskope One AI Gateway, um Transparenz und Steuerung für KI-Anwendungen und API-Interaktionen zu erhalten und dadurch die Datenflüsse zwischen Benutzern, Anwendungen und LLMs abzusichern.
- Stellen Sie Netskope One AI Guardrails bereit, um in verwalteten und nicht verwalteten KI-Umgebungen einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Prompts und Richtlinienverletzungen durchzusetzen.
- Verwenden Sie Netskope One AI App Security, um genehmigte und nicht genehmigte KI-Anwendungen zu erkennen, Steuerung in Echtzeit anzuwenden und Governance-Richtlinien für die persönliche und unternehmensbezogene KI-Nutzung durchzusetzen.
- Nutzen Sie Netskope One AI Analytics, um Trends bei der KI-Einführung, Benutzeraktivitäten und DLP-Vorfälle zu überwachen. Dies ermöglicht Organisationen, die KI-bezogene Risikoexposition besser zu verstehen und zu reduzieren.
- Ziehen Sie Netskope One AI Red Teaming in Betracht, um Sicherheitslücken und Fehlkonfigurationen in privaten KI-Bereitstellungen aktiv zu identifizieren, bevor sie in Produktionsumgebungen ausgenutzt werden können.
Netskope Threat Labs
Netskope Threat Labs ist mit den führenden Forschern der Branche für Cloud-Bedrohungen und Malware besetzt und entdeckt und analysiert die neuesten Cloud-Bedrohungen für Unternehmen und entwickelt Abwehrmaßnahmen dagegen. Unsere Forscher treten regelmäßig als Referenten und ehrenamtliche Mitwirkende bei führenden Sicherheitskonferenzen auf, darunter DEF CON, Black Hat und RSA.
Über diesen Bericht
Netskope bietet Millionen von Benutzern weltweit Schutz vor Bedrohungen. Die in diesem Bericht präsentierten Informationen basieren auf aggregierten Nutzungsdaten, die von der Plattform Netskope One für eine Teilmenge der Netskope-Kunden in ANZ erfasst wurden. Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Juli 2025 bis zum 15. Juli 2026. Die Statistiken spiegeln die Taktiken der Angreifer, das Benutzerverhalten und die Richtlinien der Organisationen wider.