El informe 2026 de Netskope Threat Labs sobre Australia y Nueva Zelanda (ANZ) detalla la creciente adopción de la IA, las tendencias en las violaciones de política de datos, la distribución de malware mediante aplicaciones en la nube y la tendencia del phishing observada durante el último año.
Hallazgos clave
Este informe examina cómo la IA está transformando la huella digital de las organizaciones de ANZ y los desafíos de seguridad y protección de datos que esto conlleva. También analiza cómo los atacantes abusan de plataformas en la nube de confianza para introducir malware en organizaciones locales y explora cómo los patrones actuales de violaciones de política de datos deberían servir como llamada a la acción para las organizaciones que gestionan datos confidenciales.
La IA en la sombra está perdiendo terreno: El uso de cuentas personales de IA por parte del personal y el envío de datos laborales potencialmente confidenciales en prompts han constituido un importante desafío para la seguridad de la IA en los últimos años. Durante los últimos doce meses, las organizaciones de ANZ han logrado avances significativos para frenar este vector de IA en la sombra, ya que las tasas de uso de herramientas de IA gestionadas por la organización aumentaron a más del doble durante el período, lo que provocó una disminución del uso de aplicaciones personales. Sin embargo, a medida que los empleados refinan sus preferencias respecto al uso de la IA y continúan explorando nuevas herramientas y aplicaciones de IA, la cantidad de usuarios que alternan entre cuentas personales y empresariales casi se duplicó también, lo que pone de relieve la necesidad de que las organizaciones implementen procesos sin fricciones para que los empleados presenten nuevas herramientas y aplicaciones de IA para su revisión y aprobación, y los orienten para que no creen cuentas personales.
Anthropic ha superado a ChatGPT: Aunque ChatGPT sigue siendo la aplicación de IA más utilizada en la gran mayoría de las organizaciones de las regiones del mundo que supervisamos, Claude de Anthropic se encuentra claramente por delante en ANZ tras experimentar un enorme aumento de adopción en solo unos meses. Esta tendencia también se refleja en la adopción de API de IA, donde la API de Anthropic ha establecido una ventaja significativa sobre los proveedores competidores.
El uso directo de la IA es solo la punta del iceberg: En la actualidad, casi todos los empleados utilizan software con funciones de IA integradas o funciones que suministran datos de usuarios a modelos con fines de entrenamiento. La IA impregna los flujos de trabajo y las operaciones, a menudo de maneras que no se manifiestan como uso directo, lo que dificulta aún más el descubrimiento, la supervisión y la gobernanza.
Los datos regulados son los que están en mayor riesgo: En ANZ, los datos regulados son la categoría más expuesta en las violaciones de política de datos, por delante de la propiedad intelectual y el código fuente. El tipo de información que debería estar sometido al control más estricto es precisamente el que tiene más probabilidades de filtrarse. Estos hallazgos ponen de relieve la necesidad de controles DLP sólidos y reglas claras para la IA.
El tráfico de Model Context Protocol (MCP) crece rápidamente a medida que se multiplican la IA y los flujos de trabajo agénticos: MCP es el estándar abierto que permite a los modelos de IA interactuar con fuentes de datos y herramientas, y el tráfico de MCP está aumentando rápidamente en ANZ. Gran parte de este impulso se debe al uso de asistentes de programación como Claude Code y Codex. Aunque el tráfico de MCP es una señal de que la adopción de la IA agéntica está avanzando rápidamente dentro de las organizaciones de ANZ, cada una de estas conexiones constituye una nueva vía para que los datos de la empresa se desplacen entre aplicaciones de IA y sistemas externos, así como un vector de posibles filtraciones de datos si no se somete a una gobernanza adecuada.
Uso de la IA
IA: Tendencias de adopción y uso
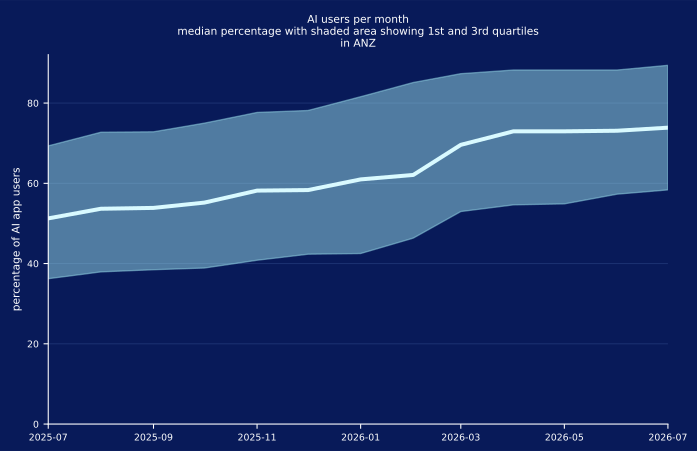
A medida que las organizaciones adquieren más confianza para adoptar y utilizar la IA, esta tecnología se está convirtiendo en un componente clave de las operaciones empresariales diarias. El uso de la IA en ANZ ha seguido creciendo durante el último año, y el porcentaje de usuarios que utilizan activamente aplicaciones de IA aumentó del 53 % al 75 %.
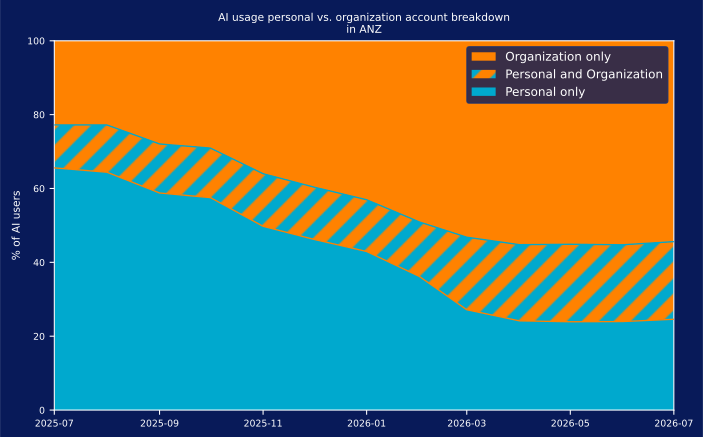
Paralelamente, las organizaciones de ANZ han avanzado de forma constante en la reducción del riesgo de la IA en la sombra al alejar a los usuarios de las cuentas personales de IA y dirigirlos hacia herramientas gestionadas por la organización. Durante el último año, el uso de aplicaciones personales de IA disminuyó del 76 % al 55 %, mientras que la adopción de soluciones de IA gestionadas por la organización aumentó a más del doble, del 34 % al 75 %. Al mismo tiempo, el porcentaje de usuarios que alternan entre cuentas personales y empresariales aumentó del 11 % al 21 %, lo que sugiere que muchos empleados continúan cambiando entre cuentas de IA gestionadas y personales mientras exploran nuevas herramientas de IA. Esto pone de relieve la necesidad de que las organizaciones agilicen la revisión y aprobación de nuevas aplicaciones de IA.
En general, estos cambios apuntan a una supervisión más sólida y a una transición más amplia hacia implementaciones gestionadas de IA que mejoran la protección de datos y el cumplimiento sin limitar la productividad. Aun así, la superposición persistente entre el uso personal y empresarial demuestra que todavía queda trabajo por hacer para abordar plenamente la IA en la sombra.
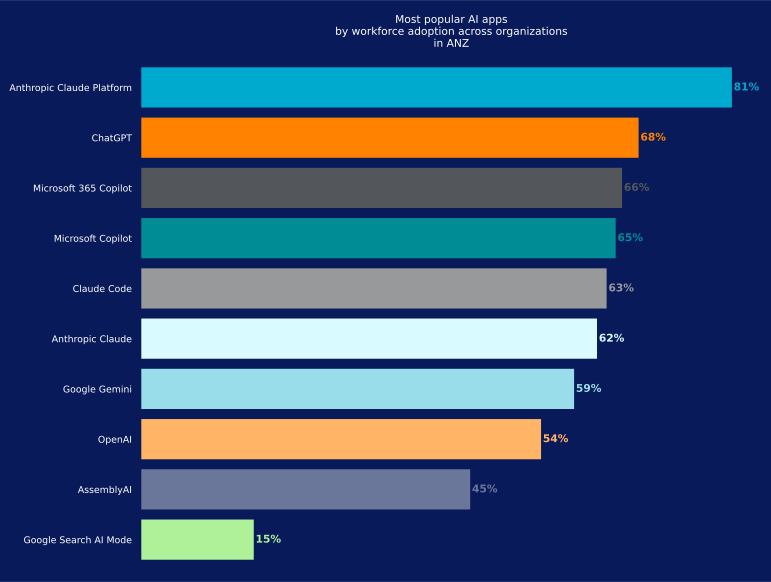
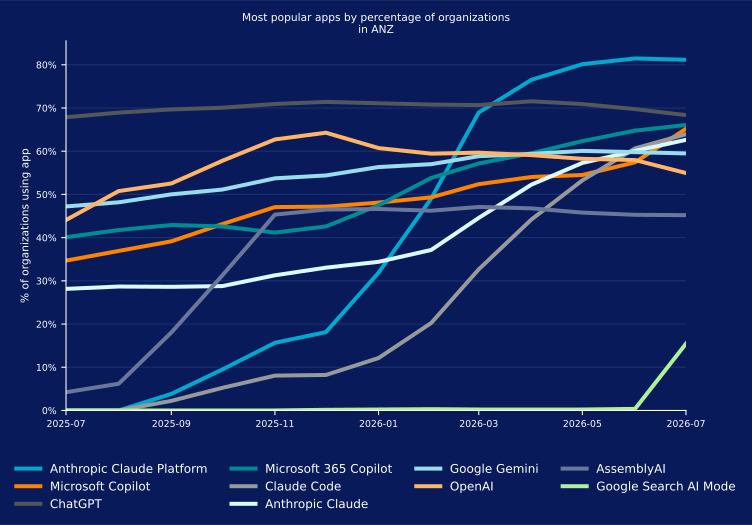
Los patrones de adopción de la IA difieren notablemente de las tendencias globales. Anthropic Claude Platform ha superado a ChatGPT como la aplicación de IA con mayor adopción en ANZ y ahora la utiliza el 81 % de las organizaciones, frente al 68 % de ChatGPT y el 66 % de Microsoft 365 Copilot. A diferencia de la tendencia global, donde ChatGPT continúa a la cabeza, las organizaciones de ANZ parecen estar dando mayor importancia a las plataformas de IA diseñadas para uso empresarial, lo que refleja la evolución de las preferencias a medida que madura la adopción de la IA.
El siguiente gráfico muestra cómo ha evolucionado la adopción de las principales aplicaciones de IA en ANZ durante el último año y revela un cambio notable en las preferencias de aplicaciones. Aunque ChatGPT siguió siendo una de las aplicaciones de IA más utilizadas durante todo el período, Anthropic Claude Platform experimentó un fuerte aumento de adopción a partir de diciembre de 2025. Su crecimiento se aceleró rápidamente durante los meses siguientes hasta superar a ChatGPT aproximadamente en marzo de 2026 como la aplicación de IA más utilizada en la región. Mientras tanto, Microsoft 365 Copilot se ha mantenido relativamente estable, con un aumento más gradual de su adopción.
IA: Uso de aplicaciones y violación de política de datos
A medida que la adopción de la IA continúa creciendo en las organizaciones de ANZ, también aumentan las preocupaciones sobre la posible exposición de datos. Las herramientas de IA se utilizan ahora ampliamente para resumir documentos, generar informes y respaldar procesos empresariales cotidianos, muchos de los cuales implican información empresarial o de clientes de carácter confidencial, lo que amplía la superficie de ataque potencial. En este entorno, proteger los datos continúa siendo una prioridad principal, especialmente mientras las organizaciones siguen abordando los riesgos de la IA en la sombra.
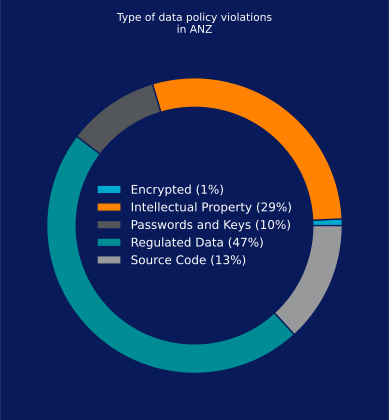
El análisis de las violaciones de política de datos relacionadas con la IA en ANZ muestra que los datos regulados representan el mayor porcentaje de los intentos de filtrar información confidencial mediante prompts de IA, con un 47 %, seguidos de la propiedad intelectual, con un 29 %; el código fuente, con un 13 %; las contraseñas y claves de API, con un 10 %; y los datos cifrados, con un 1 %.
Aplicaciones de IA más bloqueadas
Las organizaciones de ANZ están adoptando un enfoque prudente respecto a la adopción de la IA y suelen restringir determinadas aplicaciones debido a inquietudes relacionadas con la seguridad, la privacidad y el cumplimiento. Aunque las políticas varían entre organizaciones, algunas aplicaciones se bloquean con más frecuencia que otras, lo que refleja dónde se perciben los mayores riesgos.
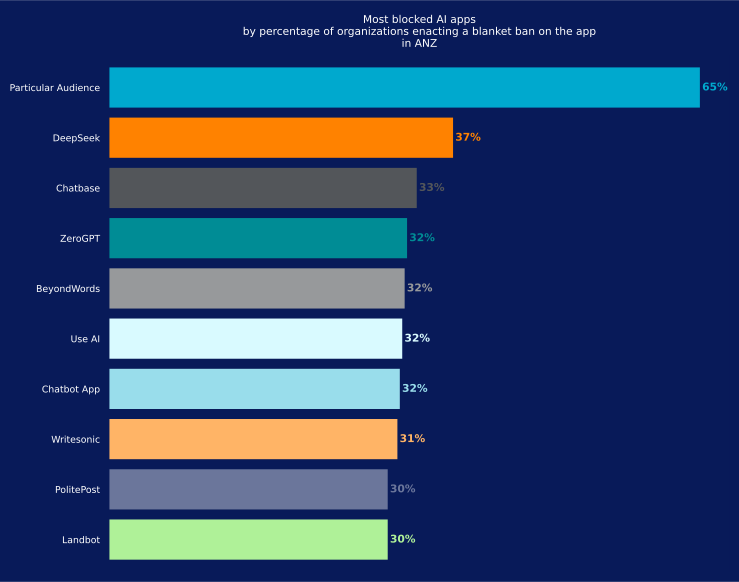
Particular Audience es la aplicación de IA que se bloquea con más frecuencia y está restringida por el 65 % de las organizaciones de ANZ. La plataforma está diseñada para minoristas en línea y puede implicar el tratamiento de información confidencial de la empresa o de los clientes. Le siguen DeepSeek, con un 37 %; Chatbase, con un 33 %; y ZeroGPT, con un 32 %. Chatbase se utiliza ampliamente para crear chatbots basados en IA a partir de datos empresariales propietarios, mientras que ZeroGPT se utiliza habitualmente para detectar contenido generado por IA. Estas aplicaciones pueden aumentar el riesgo de exposición de datos porque interactúan directamente con fuentes de datos internas que, en muchos casos, pueden incluir información confidencial. En general, estos patrones sugieren que las organizaciones de ANZ están reforzando la gobernanza al limitar proactivamente el uso de aplicaciones de IA que presentan mayores riesgos para la seguridad de los datos o el cumplimiento.
Adopción de la IA por parte de los usuarios
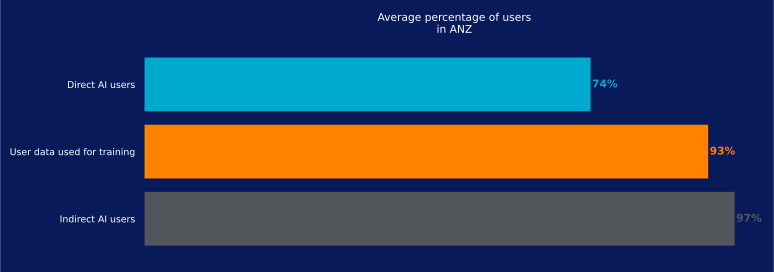
La adopción de la IA abarca ahora múltiples niveles: en ANZ, el 74 % de los empleados utiliza directamente aplicaciones de IA, mientras que el 97 % utiliza aplicaciones que incorporan funciones basadas en IA. Además, el 93 % interactúa con sistemas de IA que utilizan datos de clientes o usuarios para entrenar modelos.
Estas cifras muestran hasta qué punto la IA se ha integrado en el trabajo cotidiano, a menudo mediante funciones incorporadas en aplicaciones empresariales conocidas, en lugar de mediante herramientas independientes de IA. A medida que la IA se vuelve más omnipresente, las organizaciones afrontan un desafío creciente para proteger la información confidencial que puede quedar expuesta tanto por el uso directo como por las funciones de IA que operan en segundo plano.
Adopción de la IA agéntica
Aumento del uso de API de IA fuera del navegador
Incluso cuando los agentes y las aplicaciones de IA se implementan en las instalaciones, suelen depender de modelos alojados en la nube que se proporcionan mediante plataformas SaaS o de IA empresarial. En lugar de interactuar mediante un navegador, estos sistemas normalmente se conectan a los modelos de IA mediante API dedicadas. Por ejemplo, las interacciones con OpenAI basadas en navegador suelen producirse mediante chatgpt.com, mientras que las aplicaciones internas y los agentes de IA se conectan mediante programación a través de api.openai.com.
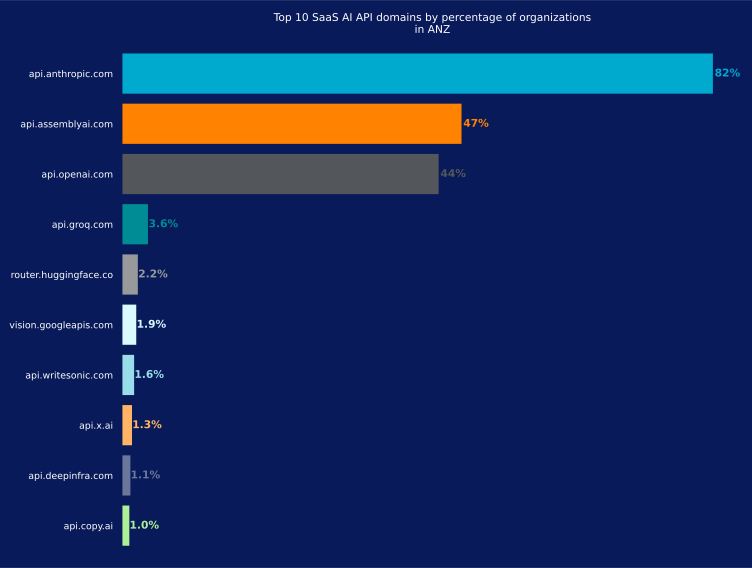
En ANZ, la API de Anthropic (api.anthropic.com) es la API de IA más utilizada: el 82 % de las organizaciones se conecta a ella, muy por delante de api.assemblyai.com, con un 47 %, y api.openai.com, con un 44 %. Esta considerable ventaja refleja la transición más amplia en la adopción de la IA en toda la región, donde Anthropic Claude también ha superado a ChatGPT como la aplicación de IA más utilizada. Es probable que este impulso se deba, en parte, a la creciente popularidad de Claude Code y de los modelos de Anthropic entre los desarrolladores, lo que lleva a las organizaciones a estandarizar cada vez más el uso de Anthropic tanto para aplicaciones de usuario final como para integraciones de IA basadas en API. A medida que los servicios de IA integrados se vuelven más comunes en los sistemas empresariales, proteger y someter a gobernanza estas conexiones de API adquiere tanta importancia como gestionar el uso de la IA basado en navegador.
MCP: Interconexión en rápido aumento
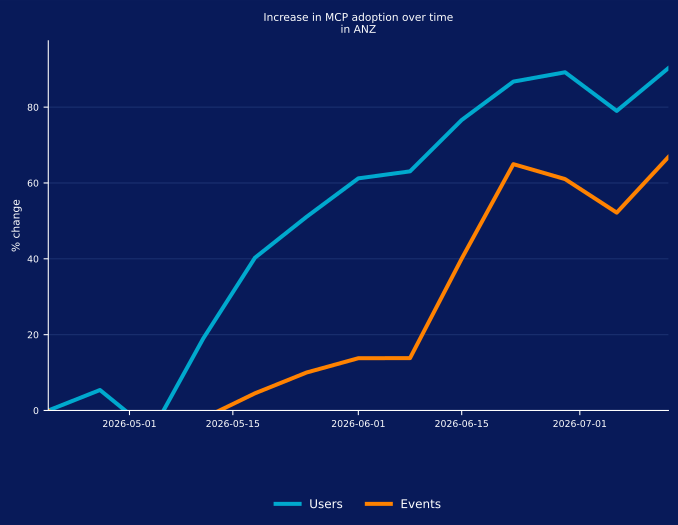
MCP, el estándar de código abierto para conectar modelos de IA con fuentes de datos y herramientas externas al propio modelo, está cobrando un rápido impulso en las organizaciones de ANZ. Durante el período, la cantidad de agentes que interactuaron con servidores MCP remotos aumentó un 89 %, mientras que los eventos relacionados con MCP crecieron un 69 %. Este crecimiento es significativo porque las conexiones MCP remotas crean nuevas vías para que los datos empresariales fluyan entre las aplicaciones de IA y los sistemas externos, lo que aumenta la importancia de supervisar y someter estas interacciones a gobernanza. Estas cifras se refieren únicamente al uso remoto de MCP, en el que los agentes de IA se conectan a servidores MCP alojados en Internet, en lugar de hacerlo en una máquina local o dentro de la propia red de una organización. Entre los clientes más comunes que se conectan a servidores MCP remotos se encuentran asistentes de programación con IA como Claude Code y Codex, lo que pone de relieve la creciente adopción de la IA agéntica en el desarrollo de software y otros flujos de trabajo empresariales.
Amenazas adyacentes a la IA
Clasificación de los riesgos de la IA
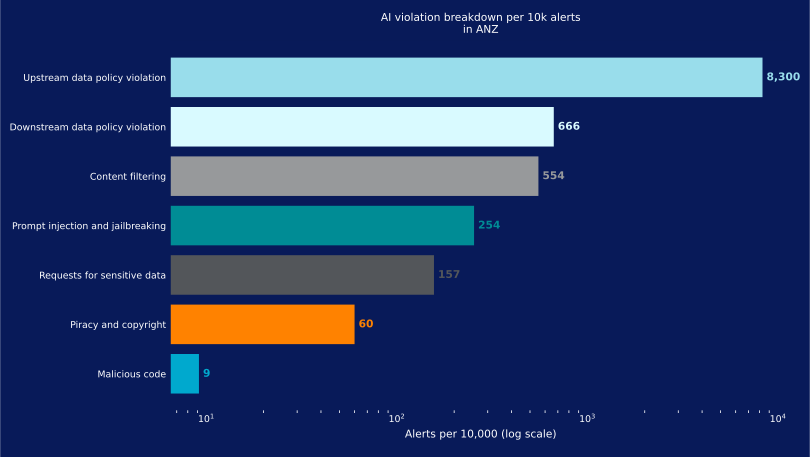
Una visibilidad, una gobernanza y una protección eficaces de la IA comienzan por comprender claramente el panorama de riesgos de la organización. El siguiente gráfico clasifica los riesgos más comunes relacionados con la IA según la frecuencia con la que se producen. Las violaciones de política de datos ascendentes continúan siendo las más frecuentes y afectan a casi todas las organizaciones, mientras que las violaciones de política de datos descendentes también están muy extendidas y se producen en aproximadamente el 89 % de las organizaciones. Las violaciones relacionadas con malware siguen siendo las menos comunes, pero continúan representando algunos de los riesgos de mayor impacto debido a su potencial para comprometer sistemas y datos.
Señuelos maliciosos de IA
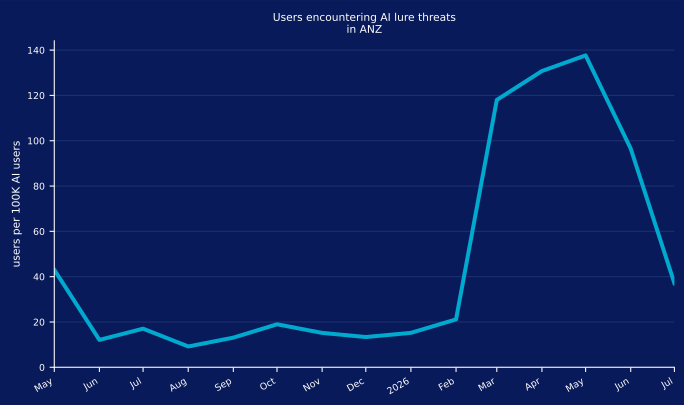
Un señuelo malicioso de IA intenta engañar a las víctimas para que descarguen malware o visiten un sitio web malicioso mediante la suplantación de marcas o herramientas de IA de confianza. En ANZ, la actividad de los señuelos de IA se mantuvo relativamente baja y estable durante la mayor parte del último año, antes de aumentar considerablemente en marzo de 2026. La cantidad de usuarios que encontraron señuelos de IA alcanzó su máximo en mayo, con casi 140 usuarios por cada 100 000, antes de disminuir durante los dos meses siguientes, aunque la actividad permaneció muy por encima de los niveles anteriores. Las campañas recientes han utilizado instaladores falsos de aplicaciones de IA, herramientas para desarrolladores troyanizadas y otros señuelos con temática de IA diseñados para aprovechar el creciente interés por la IA. A medida que las organizaciones continúan adoptando tecnologías de IA y los empleados buscan cada vez más nuevas herramientas de IA, es probable que los atacantes sigan perfeccionando estas técnicas, incluida la selección como objetivo de las cadenas de suministro de software de IA mediante ataques similares a Shai-Hulud y la publicación de paquetes maliciosos que explotan recomendaciones de código generadas por IA.
Enlaces maliciosos de IA
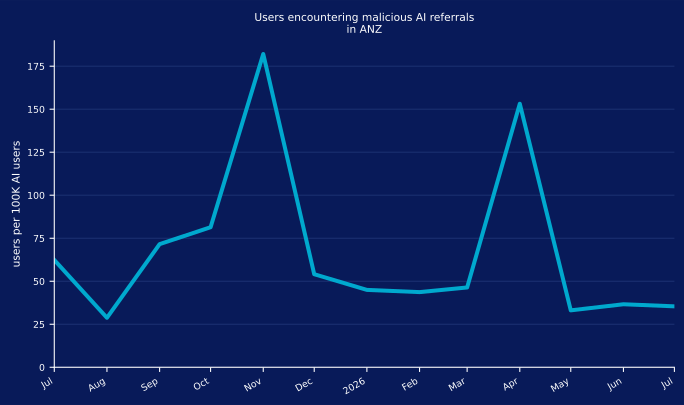
Un enlace malicioso de IA es un enlace perjudicial que devuelve una aplicación de IA y en el que hace clic un usuario o que sigue un agente. Son el equivalente a los enlaces maliciosos que los atacantes consiguen posicionar como referencias en motores de búsqueda como Bing o Google y en los que las personas hacen clic pensando que son dominios legítimos. Estos aparecen en los resultados porque el atacante utilizó técnicas de SEO para lograr que su sitio malicioso obtuviera una posición elevada, pagó para introducir un anuncio malicioso en los resultados o comprometió infraestructura que, de otro modo, sería benigna. En el mundo de la IA, la tecnología ha cambiado, pero el manual de estrategias no. La optimización para motores de inteligencia artificial (AIEO) está surgiendo a medida que se comprenden mejor los métodos para conseguir que los modelos de IA favorezcan determinado contenido, y los anuncios también están empezando a abrirse paso en las aplicaciones de IA. En ANZ, la tasa a la que los usuarios hacen clic en estos enlaces ha fluctuado ampliamente durante el año, desde unos 26 hasta más de 175 por semana por cada 100 000 usuarios, y esperamos que el promedio aumente durante la segunda mitad de 2026, a pesar de la reciente desaceleración.
Distribución de malware mediante aplicaciones en la nube
Los atacantes explotan con frecuencia las plataformas en la nube para distribuir malware, aprovechando la confianza de los usuarios en servicios en la nube conocidos y legítimos. Aunque los proveedores eliminan activamente el contenido malicioso, incluso breves retrasos en la detección pueden permitir que se produzcan infecciones y la propagación interna.
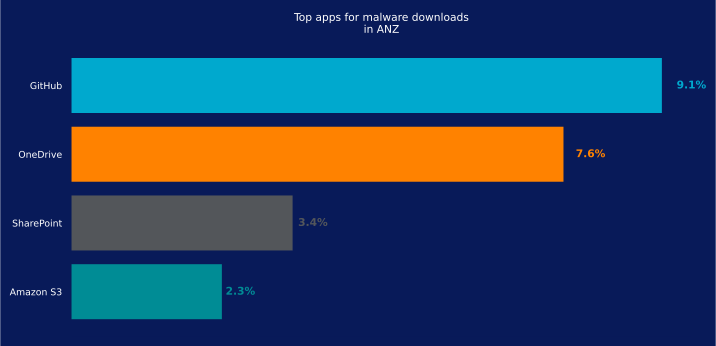
En las organizaciones de ANZ, GitHub y Microsoft OneDrive se encuentran entre las plataformas de las que se abusa con mayor frecuencia para distribuir malware, lo que afecta al 9,1 % y al 7,6 % de las organizaciones, respectivamente. Esto demuestra una transición más amplia en el comportamiento de los atacantes hacia el uso de infraestructura legítima en la nube, en lugar de dominios sospechosos o desconocidos, lo que dificulta la detección de actividades maliciosas dentro de los patrones normales de tráfico.
Phishing
El phishing continúa siendo una de las técnicas más eficaces que utilizan los atacantes, a pesar de años de formación para la concienciación sobre seguridad y de mejoras en los controles defensivos. Los atacantes han perfeccionado progresivamente sus métodos y han ido más allá de las simples páginas para recopilar credenciales, adoptando técnicas como aplicaciones OAuth maliciosas, portales de autenticación falsos y proxies inversos que capturan credenciales y tokens de sesión en tiempo real.
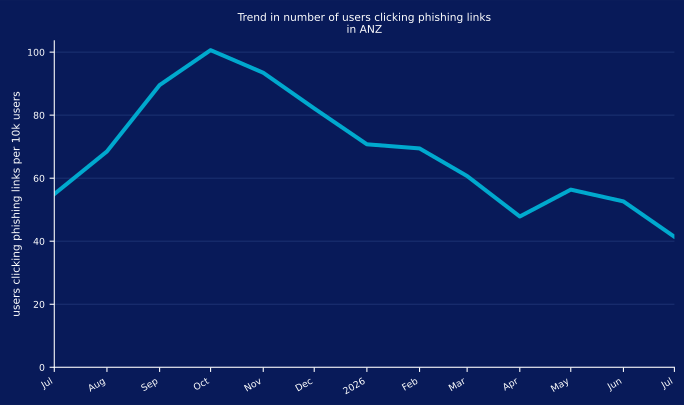
La susceptibilidad de los usuarios de ANZ al phishing ha mejorado considerablemente durante el último año. Desde agosto de 2025, la cantidad de usuarios que hacen clic en enlaces de phishing se ha reducido casi un 60 %, de 91 a 41 por cada 10 000 usuarios. Esta tendencia sugiere que las organizaciones están siendo más eficaces para reducir el riesgo de phishing mediante una combinación de controles más sólidos de seguridad del correo electrónico, una mayor concienciación de los usuarios y una adopción más amplia de medidas de seguridad resistentes al phishing.
Recomendaciones
Con el creciente uso de herramientas de IA, tanto gestionadas como personales, y el uso indebido de aplicaciones personales en la nube, es fundamental reforzar la visibilidad, mejorar las políticas y priorizar las defensas proactivas para proteger su organización en este panorama de amenazas en rápida evolución.
Basándose en las tendencias descubiertas en este informe, Netskope Threat Labs recomienda encarecidamente que las organizaciones de ANZ vuelvan a evaluar su postura general de seguridad:
- Inspeccione todas las descargas HTTP y HTTPS, incluido todo el tráfico web y en la nube, para evitar que el malware se infiltre en su red. Los clientes de Netskope pueden configurar su Netskope One NG-SWG con una política de protección contra amenazas que se aplique a las descargas de todas las categorías y todos los tipos de archivo.
- Bloquee el acceso a aplicaciones que no cumplan ningún propósito empresarial legítimo o que supongan un riesgo desproporcionado para la organización. Un buen punto de partida es una política que permita las aplicaciones fiables que se utilizan actualmente y bloquee todas las demás.
- Utilice políticas de DLP para detectar información potencialmente confidencial, como código fuente, datos regulados, contraseñas y claves, propiedad intelectual y datos cifrados, que se envíe a instancias personales de aplicaciones, aplicaciones de IA u otras ubicaciones no autorizadas.
- Utilice la tecnología de Remote Browser Isolation (RBI) para proporcionar protección adicional al visitar sitios web de categorías que puedan suponer un mayor riesgo, como dominios observados o registrados recientemente.
- Utilice Netskope One AI Gateway para obtener visibilidad y control sobre las aplicaciones de IA y las interacciones de API, lo que ayuda a proteger los flujos de datos entre usuarios, aplicaciones y LLM.
- Implemente Netskope One AI Guardrails para aplicar protecciones coherentes frente a la exposición de datos confidenciales, prompts no seguros y violaciones de política en entornos de IA gestionados y no gestionados.
- Utilice Netskope One AI App Security para descubrir aplicaciones de IA autorizadas y no autorizadas, aplicar controles en tiempo real y hacer cumplir políticas de gobernanza en el uso personal y empresarial de la IA.
- Aproveche Netskope One AI Analytics para supervisar las tendencias de adopción de la IA, las actividades de los usuarios y los incidentes de DLP, lo que permite a las organizaciones comprender mejor y reducir la exposición a riesgos relacionados con la IA.
- Considere utilizar Netskope One AI Red Teaming para identificar activamente vulnerabilidades y errores de configuración en implementaciones privadas de IA antes de que puedan explotarse en entornos de producción.
Netskope Threat Labs
Con un equipo formado por los investigadores de amenazas en la nube y malware más destacados del sector, Netskope Threat Labs descubre y analiza las amenazas más recientes en la nube que afectan a las empresas, y diseña defensas contra ellas. Nuestros investigadores participan habitualmente como ponentes y voluntarios en importantes conferencias de seguridad, como DEF CON, Black Hat y RSA.
Acerca de este informe
Netskope proporciona protección contra amenazas a millones de usuarios en todo el mundo. La información presentada en este informe se basa en datos agregados de uso recopilados por la plataforma Netskope One para un subconjunto de clientes de Netskope en ANZ. Las estadísticas de este informe se basan en el período comprendido entre el 1 de julio de 2025 y el 15 de julio de 2026. Las estadísticas reflejan las tácticas de los atacantes, el comportamiento de los usuarios y las políticas de las organizaciones.