Il report 2026 di Netskope Threat Labs su Australia e Nuova Zelanda (ANZ) descrive in dettaglio la crescente adozione dell’AI, le tendenze nelle violazioni dei criteri sui dati, la distribuzione di malware tramite app cloud e la tendenza del phishing osservata nell’ultimo anno.
Risultati principali
Questo report esamina come l’AI stia rimodellando l’impronta digitale delle organizzazioni in tutta l’area ANZ e le sfide che ne derivano per la sicurezza e la protezione dei dati. Analizza inoltre il modo in cui gli aggressori abusano di piattaforme cloud affidabili per introdurre malware nelle organizzazioni locali ed esamina come gli attuali modelli di violazioni dei criteri sui dati debbano fungere da invito all’azione per le organizzazioni che gestiscono dati sensibili.
La Shadow AI sta perdendo terreno: Negli ultimi anni, l’utilizzo di account AI personali da parte del personale e l’invio nei prompt di dati di lavoro potenzialmente sensibili hanno rappresentato una delle principali sfide per la sicurezza dell’AI. Negli ultimi dodici mesi, le organizzazioni nell’area ANZ hanno compiuto progressi significativi nel contenimento di questo vettore di Shadow AI: i tassi di utilizzo degli strumenti AI gestiti dall’organizzazione sono più che raddoppiati nel periodo, determinando una diminuzione dell’uso delle applicazioni personali. Tuttavia, mentre i dipendenti affinano le proprie preferenze in materia di utilizzo dell’AI e continuano a esplorare nuovi strumenti e applicazioni AI, è quasi raddoppiato anche il numero di utenti che passano dagli account personali a quelli aziendali e viceversa. Ciò evidenzia la necessità per le organizzazioni di implementare processi fluidi che consentano ai dipendenti di sottoporre nuovi strumenti e applicazioni AI a revisione e approvazione, dissuadendoli dalla creazione di account personali.
Anthropic ha superato ChatGPT: Sebbene ChatGPT rimanga l’applicazione AI più utilizzata nella grande maggioranza delle organizzazioni nelle regioni del mondo che monitoriamo, Claude di Anthropic è nettamente in testa nell’area ANZ, dopo aver registrato un enorme aumento dell’adozione in pochi mesi. Questa tendenza si riflette anche nell’adozione delle API AI, dove l’API di Anthropic ha conquistato un vantaggio significativo rispetto ai fornitori concorrenti.
L’utilizzo diretto dell’AI è solo la punta dell’iceberg: Quasi tutti i dipendenti utilizzano ormai software con funzionalità AI integrate o funzionalità che forniscono i dati degli utenti ai modelli per scopi di addestramento. L’AI permea flussi di lavoro e operazioni, spesso in modi che non si manifestano come utilizzo diretto, rendendo ancora più difficili il rilevamento, il monitoraggio e la governance.
I dati regolamentati sono quelli maggiormente a rischio: Nell’area ANZ, i dati regolamentati costituiscono la categoria più esposta nelle violazioni dei criteri sui dati, davanti alla proprietà intellettuale e al codice sorgente. Il tipo di informazioni che dovrebbe essere sottoposto al controllo più rigoroso è proprio quello con la maggiore probabilità di essere divulgato. Questi risultati evidenziano la necessità di solidi controlli DLP e di regole chiare per l’AI.
Il traffico del Model Context Protocol (MCP) cresce rapidamente con il moltiplicarsi dell’AI e dei flussi di lavoro agentici: MCP è lo standard aperto che consente ai modelli AI di interagire con fonti di dati e strumenti, e il traffico MCP sta aumentando rapidamente nell’area ANZ. Gran parte di questo slancio è determinato dall’utilizzo di assistenti alla programmazione come Claude Code e Codex. Sebbene il traffico MCP indichi che l’adozione dell’AI agentica sta procedendo rapidamente all’interno delle organizzazioni nell’area ANZ, ciascuna di queste connessioni costituisce un nuovo percorso attraverso il quale i dati aziendali possono spostarsi tra app AI e sistemi esterni, nonché un vettore di potenziali fughe di dati se non adeguatamente sottoposto a governance.
Utilizzo dell’AI
AI: tendenze di adozione e utilizzo
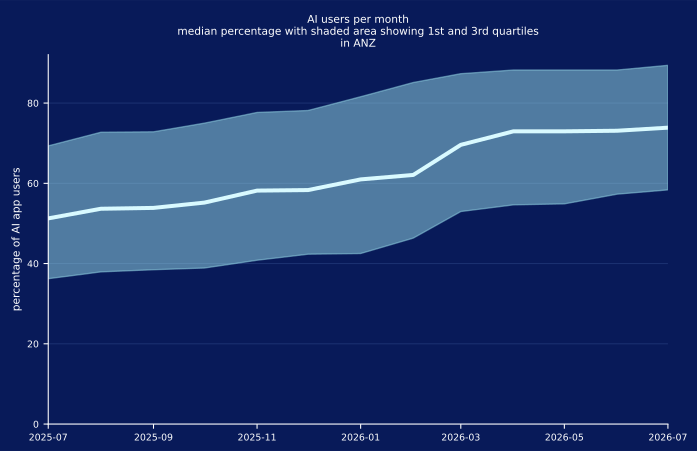
Con l’aumentare della fiducia delle organizzazioni nell’adozione e nell’utilizzo dell’AI, questa tecnologia sta diventando un componente fondamentale delle attività aziendali quotidiane. L’utilizzo dell’AI nell’area ANZ ha continuato a crescere nell’ultimo anno, con la percentuale di utenti che utilizzano attivamente applicazioni AI salita dal 53% al 75%.
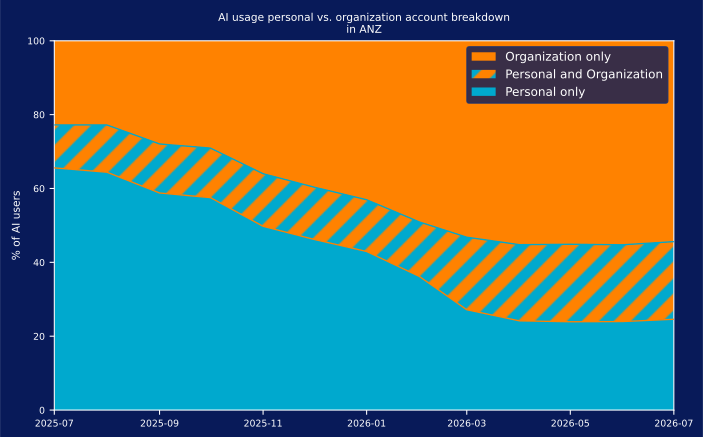
Parallelamente, le organizzazioni nell’area ANZ hanno compiuto progressi costanti nella riduzione del rischio legato alla Shadow AI, indirizzando gli utenti dagli account AI personali verso strumenti gestiti dall’organizzazione. Nell’ultimo anno, l’utilizzo di applicazioni AI personali è sceso dal 76% al 55%, mentre l’adozione di soluzioni AI gestite dall’organizzazione è più che raddoppiata, passando dal 34% al 75%. Allo stesso tempo, la percentuale di utenti che passano dagli account personali a quelli aziendali e viceversa è aumentata dall’11% al 21%, suggerendo che molti dipendenti continuano ad alternare account AI gestiti e personali mentre esplorano nuovi strumenti AI. Ciò evidenzia la necessità per le organizzazioni di semplificare la revisione e l’approvazione delle nuove applicazioni AI.
Nel complesso, questi cambiamenti indicano una supervisione più rigorosa e un più ampio passaggio verso implementazioni AI gestite, che migliorano la protezione dei dati e la conformità senza limitare la produttività. Ciononostante, la persistente sovrapposizione tra utilizzo personale e aziendale dimostra che resta ancora del lavoro da fare per affrontare pienamente la Shadow AI.
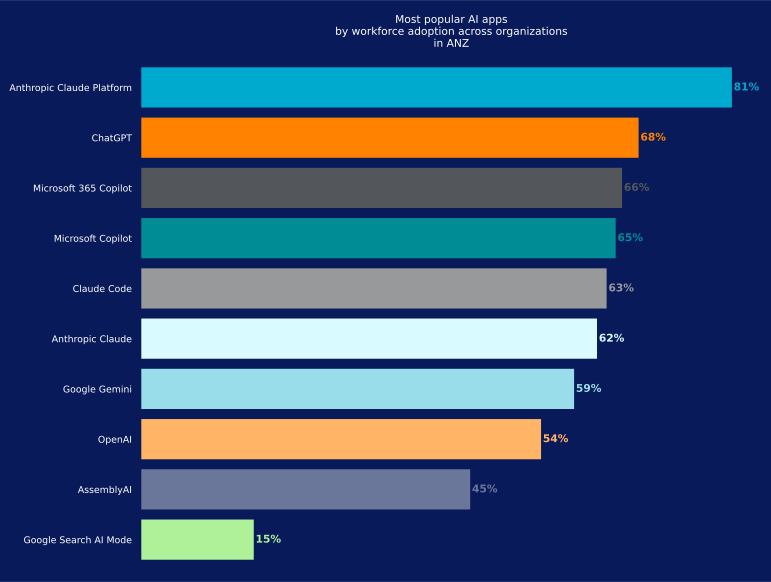
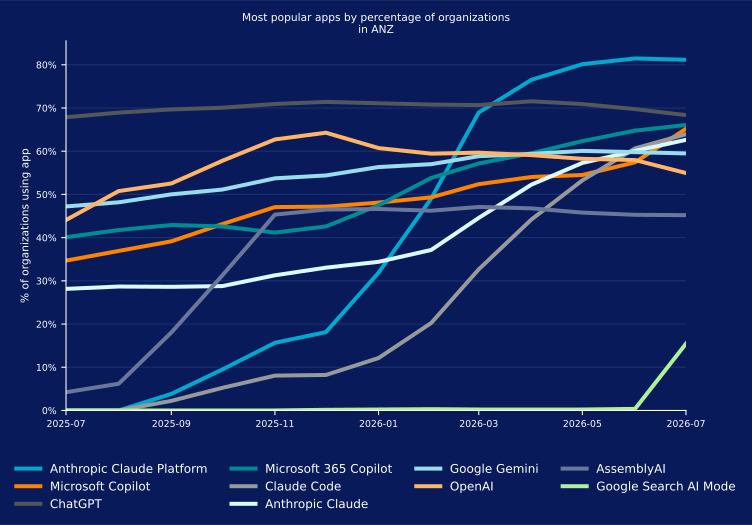
I modelli di adozione dell’AI differiscono sensibilmente dalle tendenze globali. La Anthropic Claude Platform ha superato ChatGPT come applicazione AI più ampiamente adottata nell’area ANZ ed è ora utilizzata dall’81% delle organizzazioni, rispetto al 68% per ChatGPT e al 66% per Microsoft 365 Copilot. A differenza della tendenza globale, in cui ChatGPT continua a essere in testa, le organizzazioni nell’area ANZ sembrano attribuire maggiore importanza alle piattaforme AI progettate per l’uso aziendale, riflettendo l’evoluzione delle preferenze con il maturare dell’adozione dell’AI.
Il grafico seguente mostra come si è evoluta nell’area ANZ l’adozione delle principali applicazioni AI nell’ultimo anno, evidenziando un cambiamento significativo nelle preferenze relative alle applicazioni. Sebbene ChatGPT sia rimasta una delle applicazioni AI più utilizzate per tutto il periodo, la Anthropic Claude Platform ha registrato una forte impennata nell’adozione a partire da dicembre 2025. La sua crescita ha accelerato rapidamente nei mesi successivi, fino a superare ChatGPT intorno a marzo 2026 come applicazione AI più utilizzata nella regione. Nel frattempo, Microsoft 365 Copilot è rimasto relativamente stabile, con un’adozione aumentata a un ritmo più graduale.
AI: utilizzo delle app e violazione dei criteri sui dati
Con la continua crescita dell’adozione dell’AI nelle organizzazioni nell’area ANZ, aumentano anche le preoccupazioni relative alla potenziale esposizione dei dati. Gli strumenti AI sono ormai ampiamente utilizzati per riassumere documenti, generare report e supportare i processi aziendali quotidiani, molti dei quali coinvolgono informazioni aziendali o dei clienti sensibili, ampliando così la potenziale superficie di attacco. In questo contesto, la protezione dei dati rimane una priorità assoluta, soprattutto mentre le organizzazioni continuano ad affrontare i rischi legati alla Shadow AI.
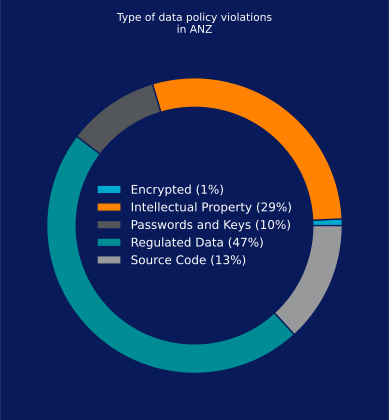
L’analisi delle violazioni dei criteri sui dati correlate all’AI nell’area ANZ mostra che i dati regolamentati rappresentano la quota maggiore dei tentativi di divulgare informazioni sensibili nei prompt AI, pari al 47%, seguiti dalla proprietà intellettuale al 29%, dal codice sorgente al 13%, dalle password e dalle chiavi API al 10% e dai dati crittografati all’1%.
App AI bloccate più frequentemente
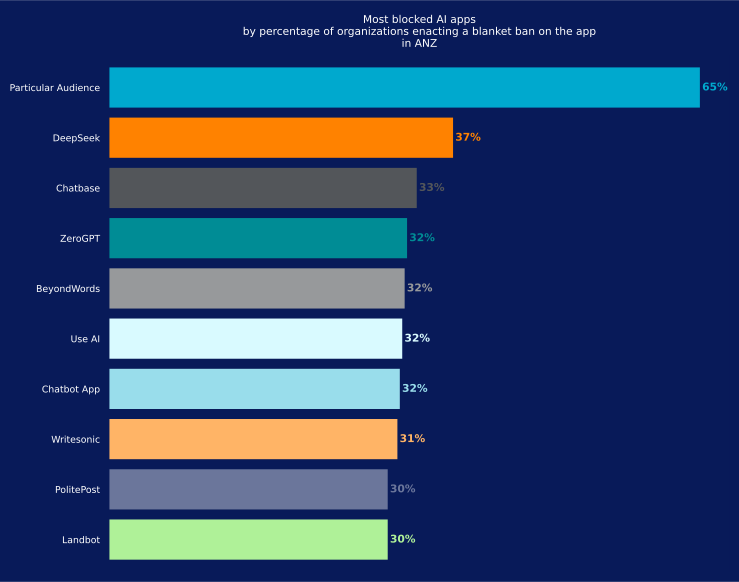
Le organizzazioni nell’area ANZ stanno adottando un approccio prudente all’adozione dell’AI, spesso limitando determinate applicazioni a causa di problematiche relative a sicurezza, privacy e conformità. Sebbene i criteri varino da un’organizzazione all’altra, alcune applicazioni vengono bloccate più frequentemente di altre, riflettendo gli ambiti in cui vengono percepiti i rischi più elevati.
Particular Audience è l’applicazione AI bloccata più frequentemente, con limitazioni applicate dal 65% delle organizzazioni nell’area ANZ. La piattaforma è progettata per i rivenditori online e può comportare il trattamento di informazioni aziendali o dei clienti sensibili. Seguono DeepSeek al 37%, Chatbase al 33% e ZeroGPT al 32%. Chatbase è ampiamente utilizzata per creare chatbot basati sull’AI a partire da dati aziendali proprietari, mentre ZeroGPT è comunemente utilizzata per rilevare contenuti generati dall’AI. Queste applicazioni possono aumentare il rischio di esposizione dei dati perché interagiscono direttamente con fonti di dati interne che, in molti casi, possono includere informazioni sensibili. Nel complesso, questi modelli suggeriscono che le organizzazioni nell’area ANZ stanno rafforzando la governance limitando in modo proattivo l’utilizzo delle applicazioni AI che presentano rischi più elevati per la sicurezza dei dati o la conformità.
Adozione dell’AI da parte degli utenti
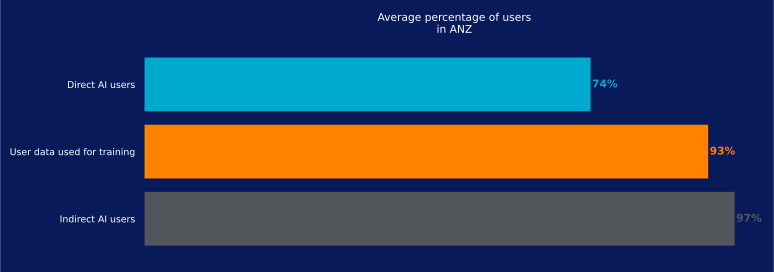
L’adozione dell’AI si estende ormai a più livelli: nell’area ANZ, il 74% dei dipendenti utilizza direttamente applicazioni AI, mentre il 97% utilizza applicazioni che incorporano funzionalità basate sull’AI. Inoltre, il 93% interagisce con sistemi AI che utilizzano dati dei clienti o degli utenti per addestrare i modelli.
Questi dati illustrano quanto profondamente l’AI si sia integrata nel lavoro quotidiano, spesso attraverso funzionalità incorporate in applicazioni aziendali note anziché mediante strumenti AI autonomi. Con la crescente diffusione dell’AI, le organizzazioni devono affrontare una sfida sempre maggiore per proteggere le informazioni sensibili che potrebbero essere esposte sia tramite l’utilizzo diretto sia tramite funzionalità AI operative dietro le quinte.
Adozione dell’AI agentica
Crescente utilizzo delle API AI al di fuori del browser
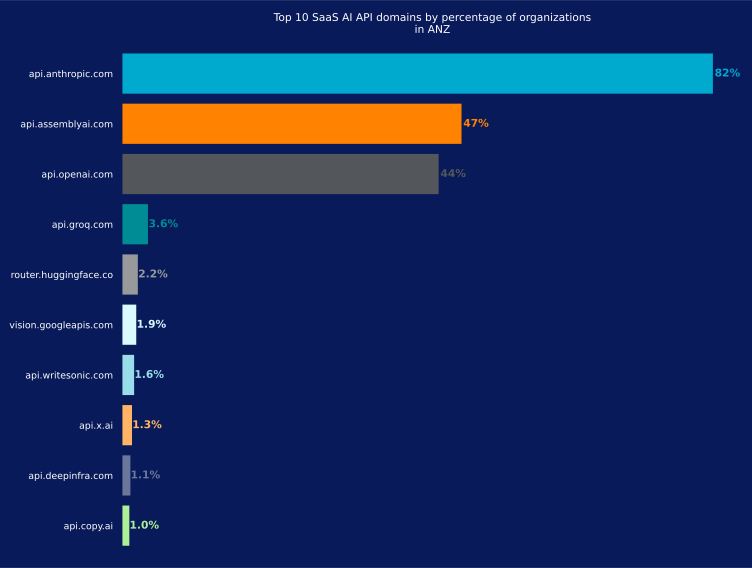
Anche quando gli agenti e le applicazioni AI vengono implementati on-premises, spesso si affidano a modelli ospitati nel cloud, forniti tramite SaaS o piattaforme AI aziendali. Anziché interagire attraverso un browser, questi sistemi si connettono in genere ai modelli AI tramite API dedicate. Ad esempio, le interazioni basate su browser con OpenAI avvengono generalmente attraverso chatgpt.com, mentre le applicazioni interne e gli agenti AI si connettono in modo programmatico tramite api.openai.com.
Nell’area ANZ, l’API di Anthropic (api.anthropic.com) è l’API AI più utilizzata, con l’82% delle organizzazioni che vi si connette, nettamente davanti ad api.assemblyai.com con il 47% e api.openai.com con il 44%. Questo considerevole vantaggio rispecchia il più ampio cambiamento nell’adozione dell’AI nella regione, dove Anthropic Claude ha superato ChatGPT anche come applicazione AI più utilizzata. Questo slancio è probabilmente determinato in parte dalla crescente popolarità di Claude Code e dei modelli Anthropic tra gli sviluppatori, inducendo le organizzazioni a standardizzare sempre più su Anthropic sia per le applicazioni destinate agli utenti finali sia per le integrazioni AI basate su API. Con la crescente diffusione dei servizi AI integrati nei sistemi aziendali, proteggere e sottoporre a governance queste connessioni API sta diventando importante quanto gestire l’utilizzo dell’AI basato su browser.
MCP: interconnessione in rapido aumento
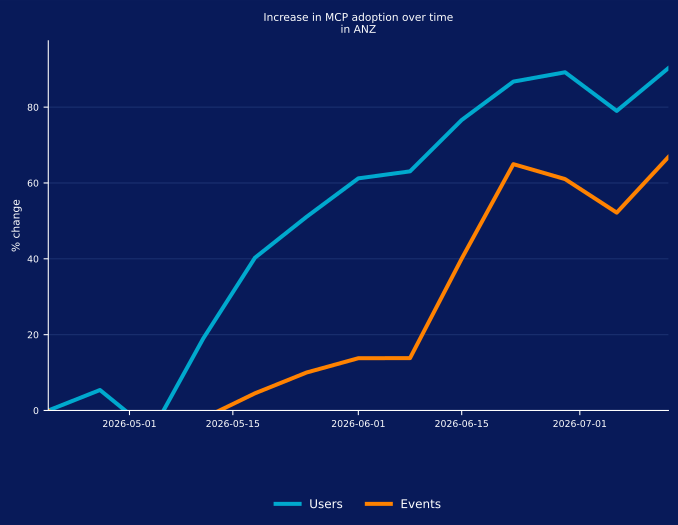
MCP, lo standard open source per collegare i modelli AI a fonti di dati e strumenti esterni al modello stesso, sta registrando un rapido slancio tra le organizzazioni nell’area ANZ. Nel periodo, il numero di agenti che interagiscono con server MCP remoti è aumentato dell’89%, mentre gli eventi correlati a MCP sono cresciuti del 69%. Questa crescita è significativa perché le connessioni MCP remote creano nuovi percorsi attraverso i quali i dati aziendali possono fluire tra applicazioni AI e sistemi esterni, aumentando l’importanza del monitoraggio e della governance di queste interazioni. Questi dati si riferiscono esclusivamente all’utilizzo remoto di MCP, in cui gli agenti AI si connettono a server MCP ospitati su Internet anziché su un computer locale o all’interno della rete di un’organizzazione. Tra i client più comuni che si connettono a server MCP remoti figurano assistenti AI alla programmazione come Claude Code e Codex, a dimostrazione della crescente adozione dell’AI agentica nello sviluppo software e in altri flussi di lavoro aziendali.
Minacce adiacenti all’AI
Categorizzazione dei rischi dell’AI
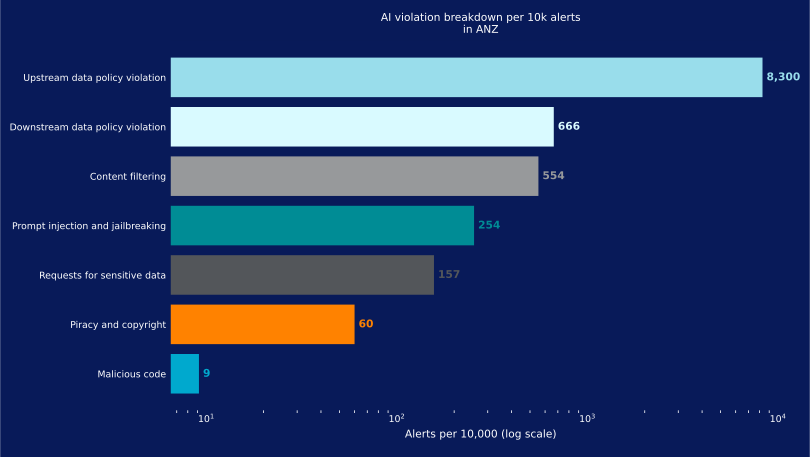
Una visibilità, una governance e una protezione efficaci per l’AI iniziano da una chiara comprensione del panorama dei rischi dell’organizzazione. Il grafico seguente classifica i rischi più comuni correlati all’AI in base alla frequenza con cui si verificano. Le violazioni dei criteri sui dati a monte rimangono le più diffuse e interessano quasi tutte le organizzazioni, mentre anche le violazioni dei criteri sui dati a valle sono ampiamente diffuse e si verificano in circa l’89% delle organizzazioni. Le violazioni correlate al malware rimangono le meno comuni, ma continuano a rappresentare alcuni dei rischi con l’impatto più elevato a causa del loro potenziale di compromettere sistemi e dati.
Esche AI dannose
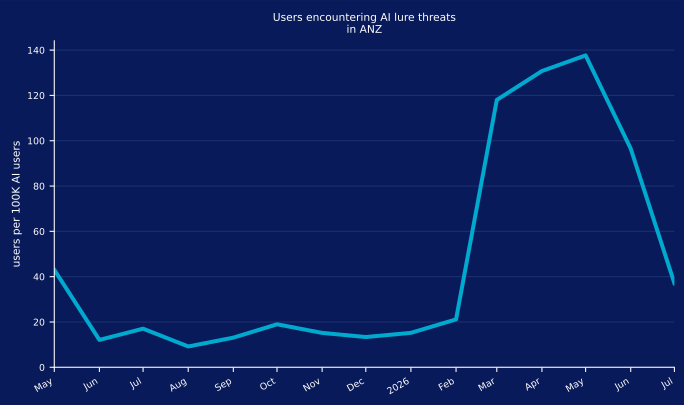
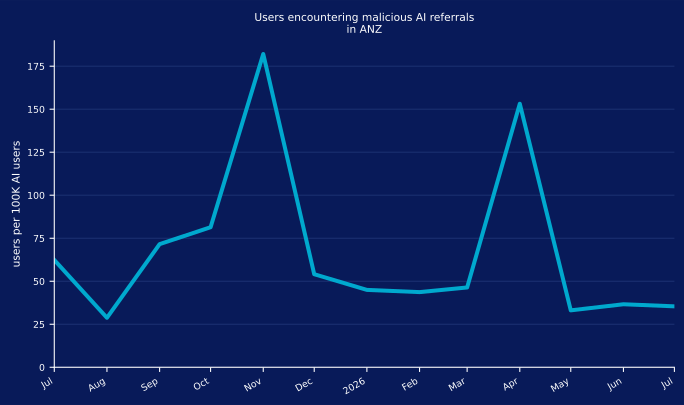
Un’esca AI dannosa tenta di indurre le vittime a scaricare malware o a visitare un sito web dannoso, impersonando marchi o strumenti AI affidabili. Nell’area ANZ, l’attività delle esche AI è rimasta relativamente bassa e stabile per la maggior parte dell’ultimo anno, prima di aumentare bruscamente nel marzo 2026. Il numero di utenti che hanno incontrato esche AI ha raggiunto il picco a maggio, con quasi 140 utenti ogni 100.000, per poi diminuire nei due mesi successivi, sebbene l’attività sia rimasta ben al di sopra dei livelli precedenti. Le campagne recenti hanno utilizzato falsi programmi di installazione di applicazioni AI, strumenti per sviluppatori trojanizzati e altre esche a tema AI progettate per sfruttare il crescente interesse verso l’AI. Poiché le organizzazioni continuano ad adottare tecnologie AI e i dipendenti cercano sempre più spesso nuovi strumenti AI, è probabile che gli aggressori continuino a perfezionare queste tecniche, anche prendendo di mira le supply chain del software AI attraverso attacchi simili a Shai-Hulud e pubblicando pacchetti dannosi che sfruttano i suggerimenti di codice generati dall’AI.
Link AI dannosi
Un link AI dannoso è un link nocivo restituito da un’app AI, sul quale un utente fa clic o che viene seguito da un agente. Questi link sono l’equivalente dei link dannosi che gli aggressori riescono a far comparire sui motori di ricerca come Bing o Google e sui quali le persone fanno clic credendo che appartengano a domini legittimi. Compaiono nei risultati perché l’aggressore ha utilizzato tecniche SEO per posizionare in alto il proprio sito dannoso, ha pagato per inserire un annuncio dannoso nei risultati o ha compromesso un’infrastruttura altrimenti innocua. Nel mondo dell’AI, la tecnologia è cambiata, ma il metodo operativo no. L’ottimizzazione per i motori di intelligenza artificiale (AIEO) sta emergendo man mano che vengono compresi meglio i metodi per far sì che i contenuti siano favoriti dai modelli AI, e anche gli annunci stanno iniziando a farsi strada nelle app AI. Nell’area ANZ, la frequenza con cui gli utenti fanno clic su tali link ha registrato ampie oscillazioni nel corso dell’anno, passando da circa 26 a oltre 175 alla settimana ogni 100.000 utenti. Prevediamo che la media aumenterà durante la seconda metà del 2026, nonostante il recente rallentamento.
Distribuzione di malware tramite app cloud
Gli aggressori sfruttano frequentemente le piattaforme cloud per distribuire malware, facendo leva sulla fiducia degli utenti in servizi cloud noti e legittimi. Sebbene i fornitori rimuovano attivamente i contenuti dannosi, anche brevi ritardi nel rilevamento possono consentire infezioni riuscite e la propagazione interna.
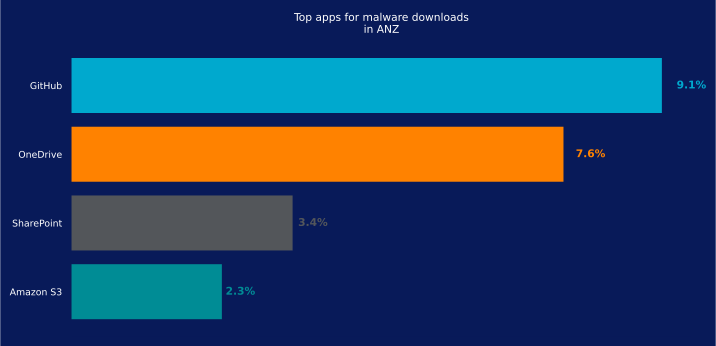
Tra le organizzazioni nell’area ANZ, GitHub e Microsoft OneDrive sono tra le piattaforme di cui si abusa più comunemente per la distribuzione di malware, interessando rispettivamente il 9,1% e il 7,6% delle organizzazioni. Ciò evidenzia un più ampio cambiamento nel comportamento degli aggressori, che utilizzano infrastrutture cloud legittime anziché domini sospetti o sconosciuti, rendendo più difficile rilevare le attività dannose all’interno dei normali modelli di traffico.
Phishing
Il phishing rimane una delle tecniche di maggior successo utilizzate dagli aggressori, nonostante anni di formazione sulla consapevolezza della sicurezza e miglioramenti dei controlli difensivi. Gli aggressori hanno perfezionato costantemente i propri metodi, andando oltre le semplici pagine per la raccolta di credenziali e adottando tecniche quali applicazioni OAuth dannose, falsi portali di autenticazione e reverse proxy che acquisiscono credenziali e token di sessione in tempo reale.
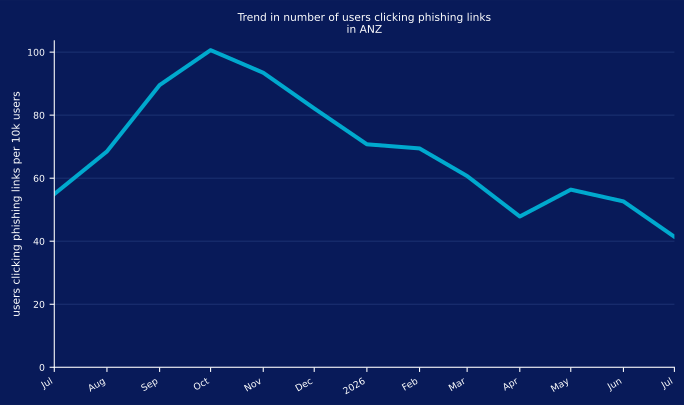
La suscettibilità degli utenti al phishing nell’area ANZ è migliorata significativamente nell’ultimo anno. Da agosto 2025, il numero di utenti che fanno clic sui link di phishing è diminuito di quasi il 60%, passando da 91 a 41 ogni 10.000 utenti. Questa tendenza suggerisce che le organizzazioni stanno diventando più efficaci nel ridurre il rischio di phishing attraverso una combinazione di controlli più rigorosi per la sicurezza delle e-mail, una maggiore consapevolezza degli utenti e un’adozione più ampia di misure di sicurezza resistenti al phishing.
Raccomandazioni
Con il crescente utilizzo di strumenti AI, sia gestiti sia personali, e l’uso improprio di app cloud personali, è essenziale rafforzare la visibilità, migliorare i criteri e dare priorità alle difese proattive per proteggere l’organizzazione in questo panorama delle minacce in rapida evoluzione.
Sulla base delle tendenze rilevate in questo report, Netskope Threat Labs raccomanda vivamente alle organizzazioni nell’area ANZ di riesaminare la propria postura complessiva di sicurezza:
- Ispezionare tutti i download HTTP e HTTPS, incluso tutto il traffico web e cloud, per impedire al malware di infiltrarsi nella rete. I clienti Netskope possono configurare il proprio Netskope One NG-SWG con un criterio di protezione dalle minacce applicabile ai download di tutte le categorie e di tutti i tipi di file.
- Bloccare l’accesso alle app che non svolgono alcuna funzione aziendale legittima o che comportano un rischio sproporzionato per l’organizzazione. Un buon punto di partenza consiste nell’adottare un criterio che consenta le app affidabili attualmente in uso, bloccando tutte le altre.
- Utilizzare i criteri DLP per rilevare informazioni potenzialmente sensibili, inclusi codice sorgente, dati regolamentati, password e chiavi, proprietà intellettuale e dati crittografati, inviati a istanze di app personali, app AI o altre destinazioni non autorizzate.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire una protezione aggiuntiva durante la visita di siti web appartenenti a categorie che potrebbero presentare un rischio più elevato, come domini osservati o registrati di recente.
- Utilizzare Netskope One AI Gateway per ottenere visibilità e controllo sulle applicazioni AI e sulle interazioni API, contribuendo a proteggere i flussi di dati tra utenti, applicazioni e LLM.
- Implementare Netskope One AI Guardrails per applicare protezioni coerenti contro l’esposizione di dati sensibili, i prompt non sicuri e le violazioni dei criteri negli ambienti AI gestiti e non gestiti.
- Utilizzare One AI App Security di Netskope per individuare applicazioni AI autorizzate e non autorizzate, applicare controlli in tempo reale e far rispettare i criteri di governance nell’utilizzo personale e aziendale dell’AI.
- Sfruttare Netskope One AI Analytics per monitorare le tendenze di adozione dell’AI, le attività degli utenti e gli incidenti DLP, aiutando le organizzazioni a comprendere meglio e ridurre l’esposizione ai rischi correlati all’AI.
- Valutare Netskope One AI Red Teaming per identificare attivamente vulnerabilità e configurazioni errate nelle implementazioni AI private prima che possano essere sfruttate negli ambienti di produzione.
Netskope Threat Labs
Composto dai principali ricercatori del settore specializzati in minacce cloud e malware, Netskope Threat Labs individua e analizza le più recenti minacce cloud che interessano le aziende e progetta difese contro di esse. I nostri ricercatori partecipano regolarmente come relatori e volontari alle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.
Informazioni su questo report
Netskope fornisce protezione dalle minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo report si basano sui dati aggregati di utilizzo raccolti dalla piattaforma Netskope One per un sottoinsieme di clienti Netskope nell’area ANZ. Le statistiche contenute in questo report si riferiscono al periodo compreso tra il 1° luglio 2025 e il 15 luglio 2026. Le statistiche riflettono le tattiche degli aggressori, il comportamento degli utenti e i criteri delle organizzazioni.