Le rapport 2026 de Netskope Threat Labs sur l’Australie et la Nouvelle-Zélande (ANZ) détaille l’adoption croissante de l’IA, les tendances relatives aux violations de la politique de données, la distribution de malware par l’intermédiaire d’applications cloud et la tendance en matière d’hameçonnage observée au cours de l’année écoulée.
Principales conclusions
Ce rapport examine la manière dont l’IA transforme l’empreinte numérique des organisations dans toute la région ANZ, ainsi que les défis de sécurité et de protection des données qui en découlent. Il explique également comment les attaquants détournent des plateformes cloud de confiance pour introduire des malware dans les organisations locales et étudie comment les tendances actuelles relatives aux violations de la politique de données doivent inciter les organisations qui traitent des données sensibles à agir.
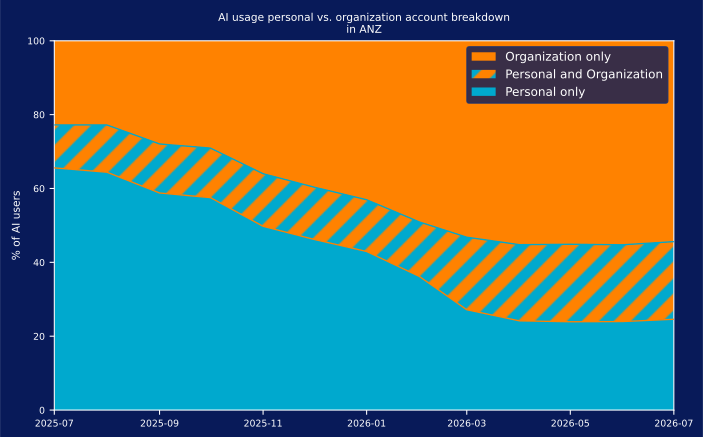
Le Shadow AI perd du terrain : L’utilisation de comptes d’IA personnels par les employés et l’envoi, dans des prompts, de données professionnelles potentiellement sensibles ont constitué un défi majeur pour la sécurité de l’IA ces dernières années. Au cours des douze derniers mois, les organisations de la région ANZ ont réalisé des progrès significatifs pour limiter ce vecteur de Shadow AI, le taux d’utilisation des outils d’IA gérés par les organisations ayant plus que doublé sur la période, ce qui a entraîné une baisse de l’utilisation des applications personnelles. Toutefois, alors que les employés affinent leurs préférences en matière d’utilisation de l’IA et continuent d’explorer de nouveaux outils et de nouvelles applications d’IA, le nombre d’utilisateurs alternant entre comptes personnels et comptes d’entreprise a également presque doublé. Cela souligne la nécessité, pour les organisations, de mettre en place des processus fluides permettant aux employés de soumettre de nouveaux outils et de nouvelles applications d’IA à des fins d’examen et d’approbation, et de les dissuader de créer des comptes personnels.
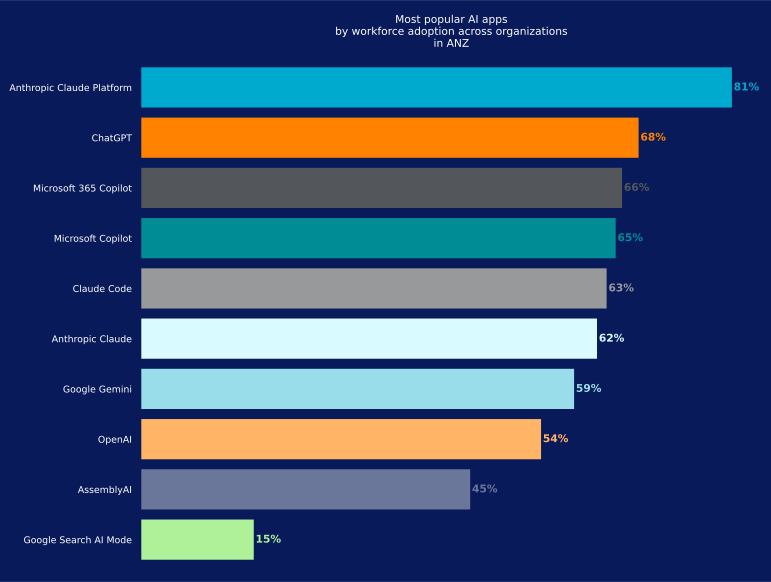
Anthropic a pris l’avantage sur ChatGPT : Bien que ChatGPT reste l’application d’IA la plus utilisée dans la grande majorité des organisations des régions du monde que nous surveillons, Claude d’Anthropic est largement en tête dans la région ANZ, après avoir connu une hausse considérable de son adoption en seulement quelques mois. Cette tendance se reflète également dans l’adoption des API d’IA, où l’API d’Anthropic a pris une avance significative sur les fournisseurs concurrents.
L’utilisation directe de l’IA n’est que la partie émergée de l’iceberg : Presque tous les employés utilisent désormais des logiciels dotés de fonctionnalités d’IA intégrées ou de fonctionnalités qui transmettent les données des utilisateurs à des modèles à des fins d’entraînement. L’IA imprègne les workflows et les opérations, souvent de manière invisible dans l’utilisation directe, ce qui rend la découverte, la surveillance et la gouvernance d’autant plus difficiles.
Les données réglementées sont les plus exposées : Dans la région ANZ, les données réglementées constituent la catégorie la plus exposée lors des violations de la politique de données, devant la propriété intellectuelle et le code source. Le type d’informations censé faire l’objet du contrôle le plus strict est précisément celui qui présente le risque de fuite le plus élevé. Ces conclusions soulignent la nécessité de contrôles DLP solides et de règles claires concernant l’IA.
Le trafic du protocole de contexte modèle (MCP) augmente rapidement à mesure que les workflows d’IA et agentiques se multiplient : MCP est la norme ouverte qui permet aux modèles d’IA d’interagir avec des sources de données et des outils, et le trafic MCP augmente rapidement dans la région ANZ. Une grande partie de cette dynamique est portée par l’utilisation d’assistants de codage tels que Claude Code et Codex. Si le trafic MCP indique que l’adoption de l’IA agentique progresse rapidement au sein des organisations de la région ANZ, chacune de ces connexions constitue un nouveau chemin par lequel les données de l’entreprise peuvent circuler entre les applications d’IA et les systèmes externes, ainsi qu’un vecteur potentiel de fuite de données en l’absence d’une gouvernance appropriée.
Utilisation de l’IA
IA : tendances d’adoption et d’utilisation
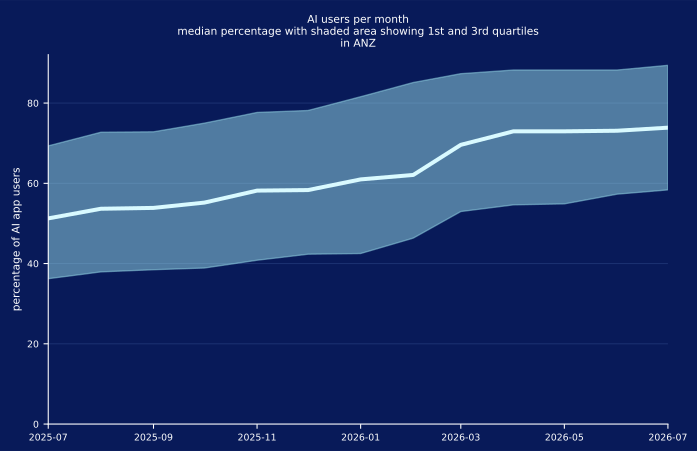
À mesure que les organisations gagnent en confiance dans l’adoption et l’utilisation de l’IA, cette technologie devient un composant essentiel des opérations quotidiennes. L’utilisation de l’IA dans la région ANZ a continué de progresser au cours de l’année écoulée, la proportion d’utilisateurs recourant activement à des applications d’IA étant passée de 53 % à 75 %.
Parallèlement, les organisations de la région ANZ ont réalisé des progrès constants dans la réduction du risque lié au Shadow AI en détournant les utilisateurs des comptes d’IA personnels au profit d’outils gérés par l’organisation. Au cours de l’année écoulée, l’utilisation d’applications d’IA personnelles est passée de 76 % à 55 %, tandis que l’adoption de solutions d’IA gérées par l’organisation a plus que doublé, passant de 34 % à 75 %. Dans le même temps, la proportion d’utilisateurs alternant entre comptes personnels et comptes d’entreprise est passée de 11 % à 21 %, ce qui suggère que de nombreux employés continuent de passer d’un compte d’IA géré à un compte personnel lorsqu’ils explorent de nouveaux outils d’IA. Cela souligne la nécessité pour les organisations de simplifier l’examen et l’approbation des nouvelles applications d’IA.
Globalement, ces changements témoignent d’une surveillance renforcée et d’une évolution plus générale vers des déploiements d’IA gérés, qui améliorent la protection des données et la conformité sans limiter la productivité. Malgré cela, le chevauchement persistant entre les utilisations personnelles et professionnelles montre qu’il reste encore du travail à accomplir pour traiter pleinement le Shadow AI.
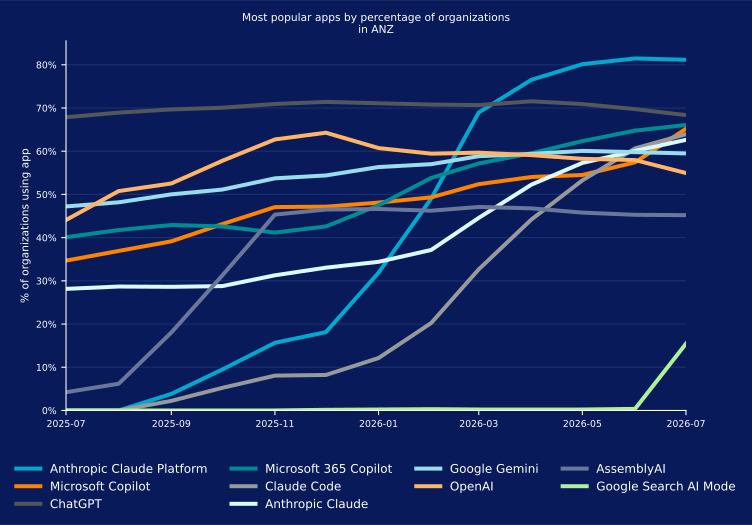
Les tendances d’adoption de l’IA diffèrent sensiblement des tendances mondiales. Anthropic Claude Platform a dépassé ChatGPT en tant qu’application d’IA la plus largement adoptée dans la région ANZ et est désormais utilisée par 81 % des organisations, contre 68 % pour ChatGPT et 66 % pour Microsoft 365 Copilot. Contrairement à la tendance mondiale, où ChatGPT reste en tête, les organisations de la région ANZ semblent accorder davantage d’importance aux plateformes d’IA conçues pour une utilisation en entreprise, ce qui reflète l’évolution des préférences à mesure que l’adoption de l’IA gagne en maturité.
Le graphique ci-dessous montre l’évolution de l’adoption des principales applications d’IA dans la région ANZ au cours de l’année écoulée et révèle un changement notable dans les préférences. Alors que ChatGPT est restée l’une des applications d’IA les plus utilisées tout au long de la période, Anthropic Claude Platform a connu une forte hausse de son adoption à partir de décembre 2025. Sa croissance s’est rapidement accélérée au cours des mois suivants, jusqu’à dépasser ChatGPT vers mars 2026 pour devenir l’application d’IA la plus utilisée dans la région. Pendant ce temps, Microsoft 365 Copilot est resté relativement stable, avec une adoption progressant à un rythme plus graduel.
IA : utilisation des applications et violation de la politique de données
À mesure que l’adoption de l’IA progresse dans les organisations de la région ANZ, les préoccupations relatives à une éventuelle exposition des données augmentent également. Les outils d’IA sont désormais largement utilisés pour résumer des documents, générer des rapports et prendre en charge les processus métier quotidiens, dont beaucoup impliquent des informations sensibles concernant l’entreprise ou ses clients, ce qui étend la surface d’attaque potentielle. Dans cet environnement, la protection des données reste une priorité absolue, notamment parce que les organisations continuent de traiter les risques liés au Shadow AI.
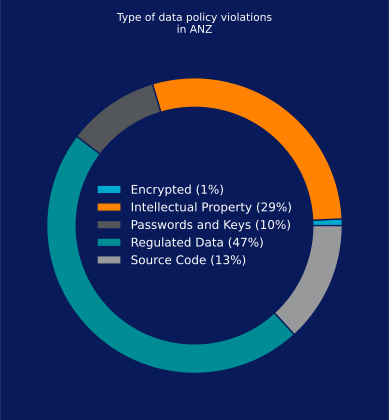
L’analyse des violations de la politique de données liées à l’IA dans la région ANZ montre que les données réglementées représentent la plus grande part des tentatives de divulgation d’informations sensibles dans des prompts d’IA, avec 47 %, suivies par la propriété intellectuelle à 29 %, le code source à 13 %, les mots de passe et les clés API à 10 %, et les données chiffrées à 1 %.
Applications d’IA les plus fréquemment bloquées
Les organisations de la région ANZ adoptent une approche prudente en matière d’IA et restreignent souvent certaines applications en raison de préoccupations concernant la sécurité, la confidentialité et la conformité. Bien que les politiques varient d’une organisation à l’autre, certaines applications sont bloquées plus fréquemment que d’autres, ce qui reflète les domaines dans lesquels les risques perçus sont les plus élevés.
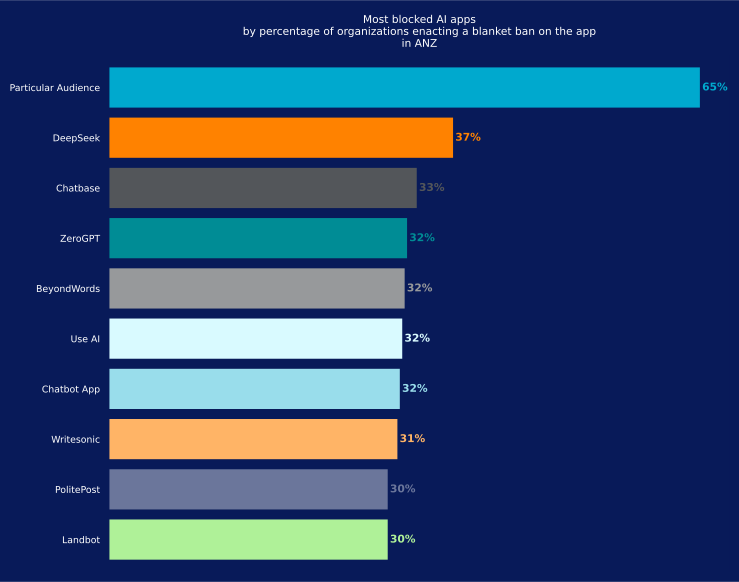
Particular Audience est l’application d’IA la plus fréquemment bloquée, avec des restrictions mises en place par 65 % des organisations de la région ANZ. La plateforme est conçue pour les détaillants en ligne et peut impliquer le traitement d’informations sensibles concernant l’entreprise ou ses clients. Elle est suivie par DeepSeek à 37 %, Chatbase à 33 % et ZeroGPT à 32 %. Chatbase est largement utilisée pour créer des chatbots alimentés par l’IA à partir de données d’entreprise propriétaires, tandis que ZeroGPT est couramment utilisée pour détecter du contenu généré par l’IA. Ces applications peuvent accroître le risque d’exposition des données, car elles interagissent directement avec des sources de données internes qui peuvent, dans de nombreux cas, contenir des informations sensibles. Globalement, ces tendances suggèrent que les organisations de la région ANZ renforcent leur gouvernance en limitant de manière proactive l’utilisation des applications d’IA présentant des risques plus élevés pour la sécurité des données ou la conformité.
Adoption de l’IA par les utilisateurs
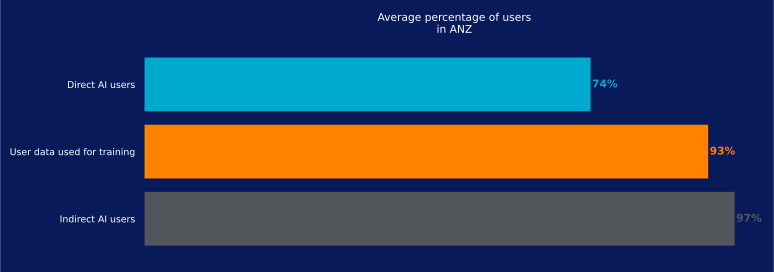
L’adoption de l’IA couvre désormais plusieurs couches : dans la région ANZ, 74 % des employés utilisent directement des applications d’IA, tandis que 97 % utilisent des applications intégrant des fonctionnalités alimentées par l’IA. En outre, 93 % interagissent avec des systèmes d’IA qui utilisent les données des clients ou des utilisateurs pour entraîner des modèles.
Ces chiffres illustrent à quel point l’IA est désormais intégrée au travail quotidien, souvent par l’intermédiaire de fonctionnalités incorporées dans des applications métier familières plutôt que par des outils d’IA autonomes. À mesure que l’IA se généralise, les organisations sont confrontées à un défi croissant concernant la protection des informations sensibles susceptibles d’être exposées aussi bien par l’utilisation directe que par des fonctionnalités d’IA opérant en arrière-plan.
Adoption de l’IA agentique
Utilisation croissante des API d’IA en dehors du navigateur
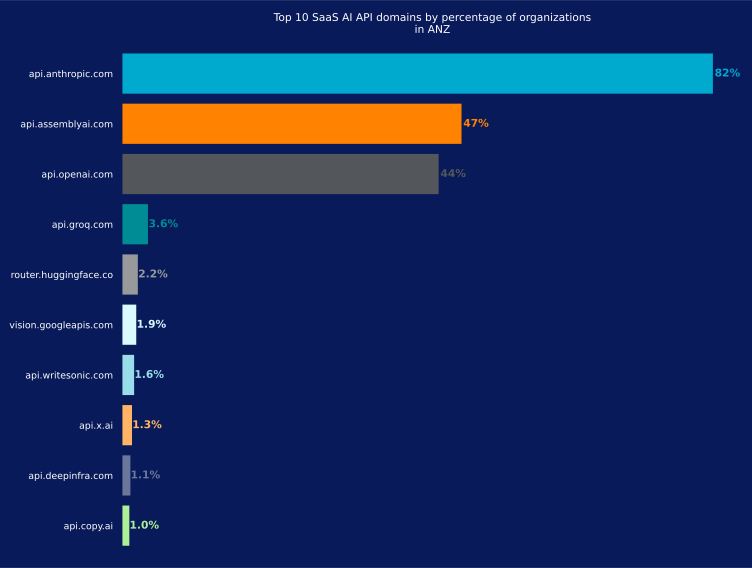
Même lorsque les agents et les applications d’IA sont déployés sur site, ils dépendent souvent de modèles hébergés dans le cloud et fournis par l’intermédiaire de plateformes SaaS ou de plateformes d’IA d’entreprise. Plutôt que d’interagir par l’intermédiaire d’un navigateur, ces systèmes se connectent généralement aux modèles d’IA par des API dédiées. Par exemple, les interactions avec OpenAI basées sur un navigateur passent généralement par chatgpt.com, tandis que les applications internes et les agents d’IA se connectent par programmation par l’intermédiaire de api.openai.com.
Dans la région ANZ, l’API d’Anthropic (api.anthropic.com) est l’API d’IA la plus largement utilisée, 82 % des organisations s’y connectant, loin devant api.assemblyai.com à 47 % et api.openai.com à 44 %. Cette avance considérable reflète l’évolution plus générale de l’adoption de l’IA dans la région, où Anthropic Claude a également dépassé ChatGPT en tant qu’application d’IA la plus utilisée. Cette dynamique est probablement due en partie à la popularité croissante de Claude Code et des modèles Anthropic auprès des développeurs, ce qui conduit les organisations à standardiser de plus en plus leurs applications destinées aux utilisateurs finaux et leurs intégrations d’IA pilotées par API sur Anthropic. À mesure que les services d’IA intégrés deviennent plus courants dans les systèmes d’entreprise, la sécurisation et la gouvernance de ces connexions API deviennent aussi importantes que la gestion de l’utilisation de l’IA dans les navigateurs.
MCP : une interconnexion en hausse rapide
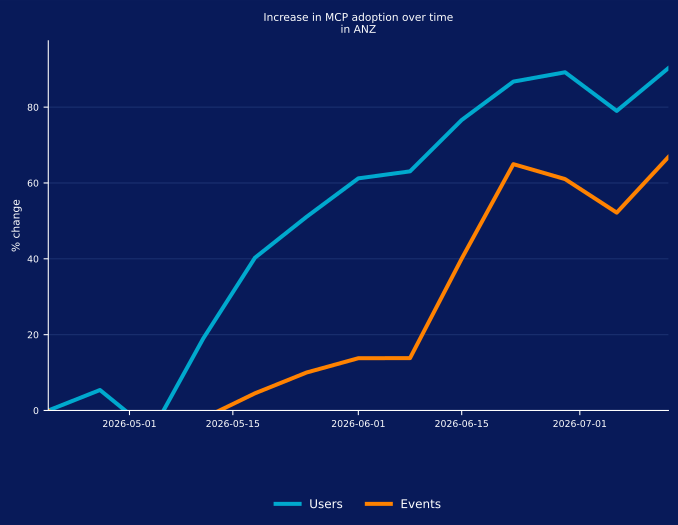
MCP, la norme open source permettant de connecter des modèles d’IA à des sources de données et à des outils externes au modèle lui-même, connaît une progression rapide au sein des organisations de la région ANZ. Au cours de la période, le nombre d’agents interagissant avec des serveurs MCP distants a augmenté de 89 %, tandis que les événements liés à MCP ont progressé de 69 %. Cette croissance est importante, car les connexions MCP distantes créent de nouveaux chemins par lesquels les données d’entreprise peuvent circuler entre les applications d’IA et les systèmes externes, ce qui renforce l’importance de la surveillance et de la gouvernance de ces interactions. Ces chiffres concernent uniquement l’utilisation distante de MCP, dans laquelle les agents d’IA se connectent à des serveurs MCP hébergés sur Internet plutôt que sur une machine locale ou au sein du propre réseau d’une organisation. Parmi les clients qui se connectent le plus souvent à des serveurs MCP distants figurent des assistants de codage alimentés par l’IA, tels que Claude Code et Codex, ce qui met en évidence l’adoption croissante de l’IA agentique dans le développement logiciel et d’autres workflows d’entreprise.
Menaces adjacentes à l’IA
Catégorisation des risques liés à l’IA
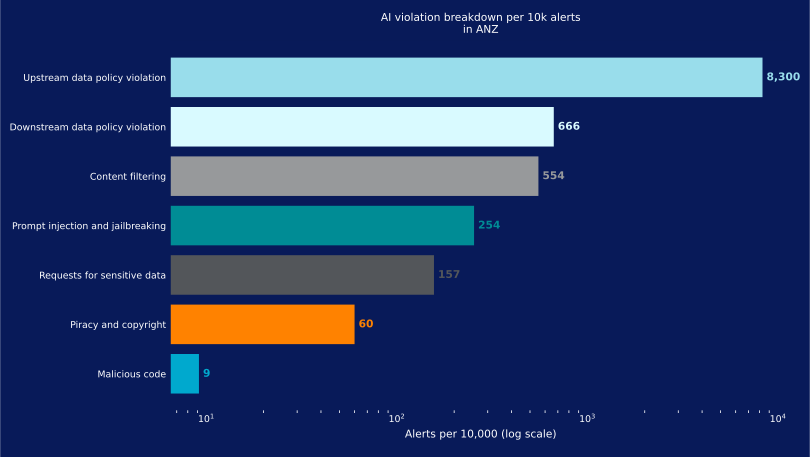
Une visibilité, une gouvernance et une protection efficaces de l’IA commencent par une compréhension claire du paysage des risques de l’organisation. Le graphique ci-dessous classe les risques liés à l’IA les plus courants selon leur fréquence. Les violations de la politique de données en amont restent les plus fréquentes et affectent presque toutes les organisations, tandis que les violations de la politique de données en aval sont également répandues et concernent environ 89 % des organisations. Les violations liées aux malware restent les moins courantes, mais elles continuent de représenter certains des risques ayant le plus fort impact en raison de leur capacité à compromettre les systèmes et les données.
Leurres d’IA malveillants
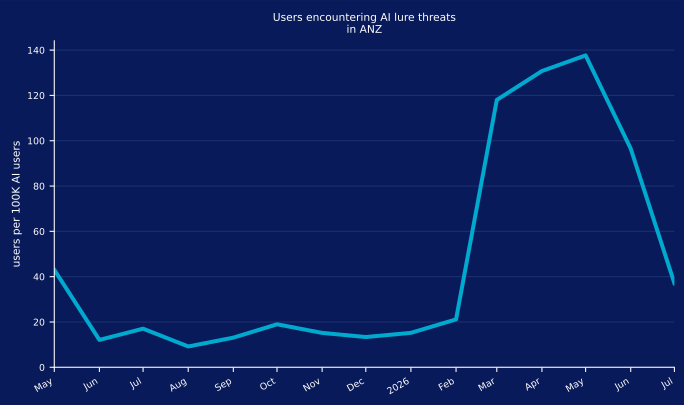
Un leurre d’IA malveillant tente d’inciter les victimes à télécharger un malware ou à visiter un site Web malveillant en usurpant l’identité de marques ou d’outils d’IA de confiance. Dans la région ANZ, l’activité liée aux leurres d’IA est restée relativement faible et stable pendant la majeure partie de l’année écoulée, avant de fortement augmenter en mars 2026. Le nombre d’utilisateurs ayant rencontré des leurres d’IA a culminé en mai à près de 140 utilisateurs pour 100 000, avant de diminuer au cours des deux mois suivants, même si l’activité est restée largement supérieure aux niveaux antérieurs. Des campagnes récentes ont utilisé de faux programmes d’installation d’applications d’IA, des outils de développement trojanisés et d’autres leurres sur le thème de l’IA conçus pour exploiter l’intérêt croissant porté à l’IA. À mesure que les organisations continuent d’adopter les technologies d’IA et que les employés recherchent de plus en plus de nouveaux outils d’IA, les attaquants continueront probablement à perfectionner ces techniques, notamment en ciblant les chaînes d’approvisionnement des logiciels d’IA au moyen d’attaques similaires à Shai-Hulud et en publiant des packages malveillants qui exploitent les recommandations de code générées par l’IA.
Liens d’IA malveillants
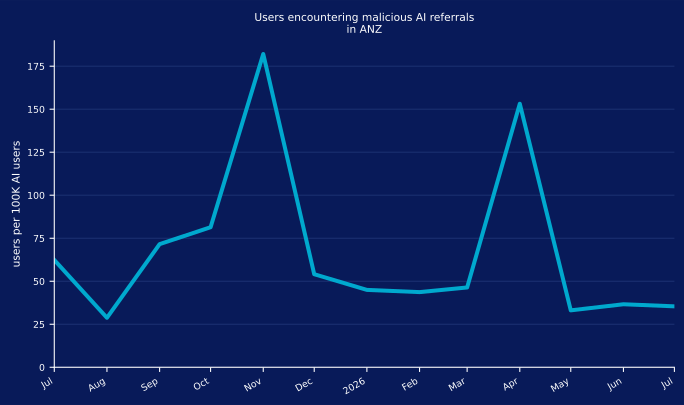
Un lien d’IA malveillant est un lien dangereux renvoyé par une application d’IA, sur lequel un utilisateur clique ou qu’un agent suit. Ils sont l’équivalent des liens malveillants que les attaquants parviennent à faire référencer sur des moteurs de recherche tels que Bing ou Google, et sur lesquels les utilisateurs cliquent en pensant qu’il s’agit de domaines légitimes. Ces liens apparaissent dans les résultats parce que l’attaquant a utilisé des techniques SEO pour bien classer son site malveillant, payé pour insérer une publicité malveillante dans les résultats ou compromis une infrastructure normalement bénigne. Dans le monde de l’IA, la technologie a changé, mais pas le mode opératoire. L’optimisation pour les moteurs d’intelligence artificielle (AIEO) émerge à mesure que les méthodes permettant de faire privilégier du contenu par les modèles d’IA sont mieux comprises, et les publicités commencent également à se frayer un chemin dans les applications d’IA. Dans la région ANZ, le taux auquel les utilisateurs cliquent sur de tels liens a fortement fluctué au cours de l’année, allant d’environ 26 à plus de 175 par semaine pour 100 000 utilisateurs. Nous prévoyons que la moyenne augmentera au cours du second semestre 2026, malgré le récent ralentissement.
Distribution de malware par l’intermédiaire d’applications cloud
Les attaquants exploitent fréquemment les plateformes cloud pour distribuer des malware, en tirant parti de la confiance que les utilisateurs accordent aux services cloud connus et légitimes. Bien que les fournisseurs suppriment activement les contenus malveillants, même de courts délais de détection peuvent permettre des infections réussies et une propagation interne.
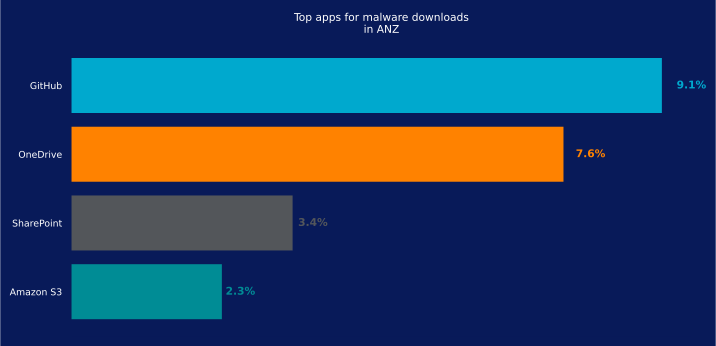
Dans les organisations de la région ANZ, GitHub et Microsoft OneDrive figurent parmi les plateformes les plus fréquemment détournées pour distribuer des malware, affectant respectivement 9,1 % et 7,6 % des organisations. Cela témoigne d’une évolution plus générale du comportement des attaquants, qui utilisent désormais des infrastructures cloud légitimes plutôt que des domaines suspects ou inconnus, rendant ainsi les activités malveillantes plus difficiles à détecter dans les schémas de trafic normaux.
Hameçonnage
L’hameçonnage reste l’une des techniques les plus efficaces utilisées par les attaquants, malgré des années de formation à la sensibilisation à la sécurité et d’amélioration des contrôles défensifs. Les attaquants ont progressivement perfectionné leurs méthodes, allant au-delà des simples pages de collecte de justificatifs pour adopter des techniques telles que les applications OAuth malveillantes, les faux portails d’authentification et les proxys inverses qui capturent les justificatifs et les jetons de session en temps réel.
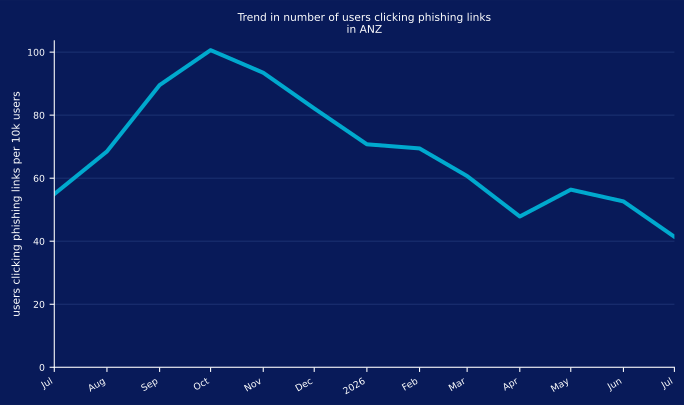
La vulnérabilité des utilisateurs de la région ANZ à l’hameçonnage s’est considérablement améliorée au cours de l’année écoulée. Depuis août 2025, le nombre d’utilisateurs cliquant sur des liens d’hameçonnage a diminué de près de 60 %, passant de 91 à 41 pour 10 000 utilisateurs. Cette tendance suggère que les organisations réduisent plus efficacement le risque d’hameçonnage grâce à une combinaison de contrôles renforcés pour la sécurité des e-mails, d’une meilleure sensibilisation des utilisateurs et d’une adoption plus large de mesures de sécurité résistantes à l’hameçonnage.
Recommandations
Compte tenu de l’utilisation croissante des outils d’IA, qu’ils soient gérés ou personnels, ainsi que de l’utilisation abusive des applications cloud personnelles, il est essentiel de renforcer la visibilité, d’améliorer les politiques et de donner la priorité aux défenses proactives afin de protéger votre organisation dans ce paysage de menaces en évolution rapide.
Sur la base des tendances révélées dans ce rapport, Netskope Threat Labs encourage vivement les organisations de la région ANZ à réévaluer leur posture globale de sécurité :
- Inspectez tous les téléchargements HTTP et HTTPS, y compris l’ensemble du trafic Web et cloud, afin d’empêcher les malware de s’introduire dans votre réseau. Les clients de Netskope peuvent configurer leur Netskope One NG-SWG avec une politique de protection contre les menaces qui s’applique aux téléchargements de toutes les catégories et de tous les types de fichiers.
- Bloquez l’accès aux applications qui ne répondent à aucun objectif métier légitime ou qui présentent un risque disproportionné pour l’organisation. Un bon point de départ consiste à mettre en place une politique autorisant les applications fiables actuellement utilisées tout en bloquant toutes les autres.
- Utilisez des politiques DLP pour détecter les informations potentiellement sensibles, notamment le code source, les données réglementées, les mots de passe et les clés, la propriété intellectuelle et les données chiffrées, qui sont envoyées vers des instances d’applications personnelles, des applications d’IA ou d’autres emplacements non autorisés.
- Utilisez la technologie Remote Browser Isolation (RBI) afin de fournir une protection supplémentaire lors de la consultation de sites Web appartenant à des catégories susceptibles de présenter un risque plus élevé, telles que les domaines récemment observés ou récemment enregistrés.
- Utilisez Netskope One AI Gateway pour obtenir une visibilité et un contrôle sur les applications d’IA et les interactions API, afin de contribuer à sécuriser les flux de données entre les utilisateurs, les applications et les LLM.
- Déployez Netskope One AI Guardrails afin d’appliquer des protections cohérentes contre l’exposition de données sensibles, les prompts dangereux et les violations de politique dans les environnements d’IA gérés et non gérés.
- Utilisez Netskope One AI App Security pour découvrir les applications d’IA autorisées et non autorisées, appliquer des contrôles en temps réel et faire respecter les politiques de gouvernance dans les utilisations personnelles et professionnelles de l’IA.
- Exploitez Netskope One AI Analytics pour surveiller les tendances d’adoption de l’IA, les activités des utilisateurs et les incidents DLP, afin d’aider les organisations à mieux comprendre et réduire leur exposition aux risques liés à l’IA.
- Envisagez Netskope One AI Red Teaming afin d’identifier activement les vulnérabilités et les erreurs de configuration dans les déploiements d’IA privés avant qu’elles ne puissent être exploitées dans des environnements de production.
Netskope Threat Labs
Composé des plus grands chercheurs du secteur spécialisés dans les menaces cloud et les malware, Netskope Threat Labs découvre et analyse les dernières menaces cloud affectant les entreprises, et conçoit des défenses contre celles-ci. Nos chercheurs interviennent régulièrement comme conférenciers et bénévoles lors des principales conférences sur la sécurité, notamment DEF CON, Black Hat et RSA.
À propos de ce rapport
Netskope fournit une protection contre les menaces à des millions d’utilisateurs dans le monde. Les informations présentées dans ce rapport reposent sur des données d’utilisation agrégées collectées par la plateforme Netskope One auprès d’un sous-ensemble de clients Netskope dans la région ANZ. Les statistiques de ce rapport couvrent la période du 1er juillet 2025 au 15 juillet 2026. Elles reflètent les tactiques des attaquants, le comportement des utilisateurs et les politiques des organisations.