2026年版Netskope Threat Labsオーストラリアおよびニュージーランド(ANZ)レポートでは、AI導入の拡大、データポリシー違反の傾向、クラウドアプリを介したマルウェア配布、および過去1年間に確認されたフィッシングの傾向について詳しく説明します。
主な調査結果
このレポートでは、AIがANZ全域の組織のデジタルフットプリントをどのように変革しているか、また、それに伴うセキュリティおよびデータ保護上の課題について検証します。さらに、攻撃者が信頼されているクラウドプラットフォームを悪用して地域内の組織にマルウェアを送り込む手法について説明し、現在のデータポリシー違反のパターンが、機密データを扱う組織にとって行動を促す警鐘となるべき理由を考察します。
シャドーAIは後退: 個人用AIアカウントを使用し、業務に関連する潜在的な機密データをプロンプトで送信する従業員の存在は、近年におけるAIセキュリティ上の大きな課題となっています。過去12か月間、ANZの組織は、このシャドーAIという経路の抑制において大きく前進しました。この期間に組織管理下のAIツールの使用率が2倍以上となり、個人用アプリケーションの使用率は低下しました。しかし、従業員がAIの利用に関する好みを明確にし、新しいAIツールやアプリケーションを引き続き試す中で、個人用アカウントと企業用アカウントを行き来するユーザーの割合もほぼ2倍になりました。このことは、従業員が新しいAIツールやアプリケーションをレビューおよび承認のために申請できる、円滑なプロセスを組織が導入し、個人用アカウントの作成を避けるよう誘導する必要性を浮き彫りにしています。
AnthropicがChatGPTをリード: Netskope Threat Labsが監視する世界各地域の大多数の組織では、ChatGPTが依然として最も利用されているAIアプリケーションですが、ANZではAnthropicのClaudeが大きく先行しており、わずか数か月で導入率が急増しました。この傾向はAI APIの導入にも反映されており、AnthropicのAPIは競合プロバイダーに対して大幅なリードを確立しています。
AIの直接利用は氷山の一角: 現在では、ほぼすべての従業員が、AI機能を組み込んだソフトウェア、またはモデルのトレーニング目的でユーザーデータを取り込む機能を持つソフトウェアを使用しています。AIは、多くの場合、直接利用として現れない形でワークフローや業務に浸透しており、検出、監視、ガバナンスをさらに困難にしています。
規制対象データが最大のリスク: ANZでは、データポリシー違反において最も多くさらされているカテゴリーは規制対象データであり、知的財産やソースコードを上回っています。本来最も厳格に制御されるべき情報が、最も流出しやすい情報となっています。これらの調査結果は、強固なDLP制御と明確なAIルールの必要性を浮き彫りにしています。
AIおよびエージェント型ワークフローの増加に伴い、Model Context Protocol(MCP)トラフィックが急増: MCPは、AIモデルがデータソースやツールと連携できるようにするオープン標準であり、ANZではMCPトラフィックが急速に増加しています。この勢いの多くは、Claude CodeやCodexなどのコーディングアシスタントの利用によるものです。MCPトラフィックは、ANZ全域の組織内でエージェント型AIの導入が急速に進んでいることを示す一方、こうした接続の一つひとつが企業データをAIアプリと外部システムの間で移動させる新たな経路となり、適切にガバナンスされていない場合には潜在的なデータ流出経路にもなります。
AIの利用
AI:導入と利用の傾向
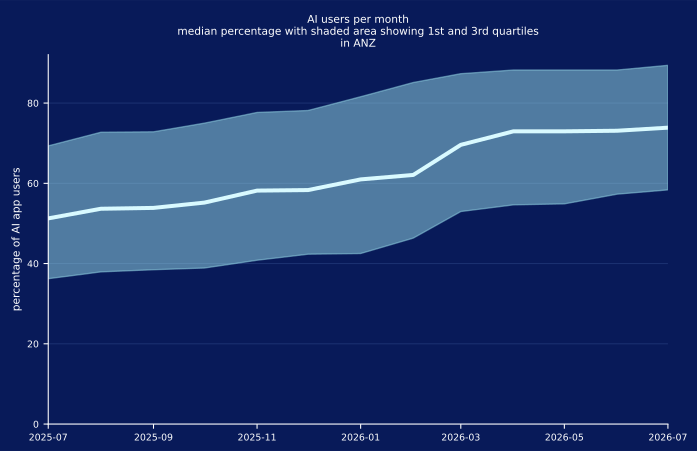
組織がAIの導入と利用に対する確信を深めるにつれ、このテクノロジーは日常業務の重要な構成要素になりつつあります。ANZ全域におけるAIの利用は過去1年間も拡大を続け、AIアプリケーションを積極的に利用するユーザーの割合は**53%から75%**に増加しました。
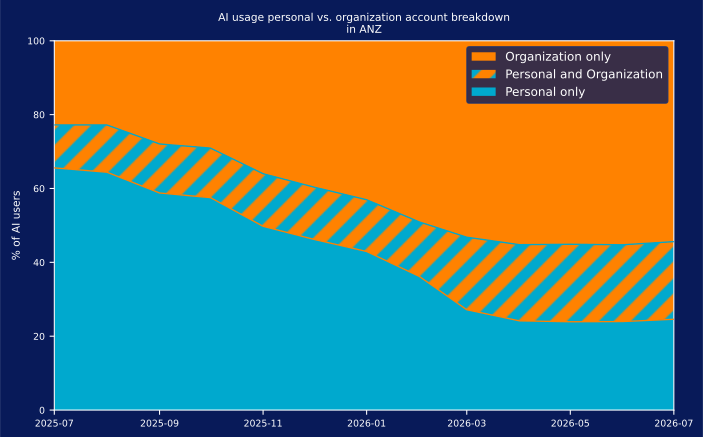
これと並行して、ANZ全域の組織は、ユーザーを個人用AIアカウントから組織管理下のツールへ移行させることで、シャドーAIのリスク低減を着実に進めています。過去1年間で、個人用AIアプリケーションの利用率は76%から55%に低下した一方、組織管理下のAIソリューションの導入率は2倍以上となり、34%から75%に上昇しました。同時に、個人用アカウントと企業用アカウントを切り替えるユーザーの割合は11%から21%に増加しました。これは、多くの従業員が新しいAIツールを試す中で、管理対象のAIアカウントと個人用AIアカウントを引き続き切り替えていることを示しており、組織が新しいAIアプリケーションのレビューおよび承認プロセスを効率化する必要性を浮き彫りにしています。
全体として、これらの変化は、監督体制の強化と、データ保護およびコンプライアンスを向上させながら生産性を制限しない、管理されたAI導入への広範な移行を示しています。それでも、個人利用と企業利用が引き続き重複していることから、シャドーAIに完全に対処するには、まだ取り組むべき課題が残っています。
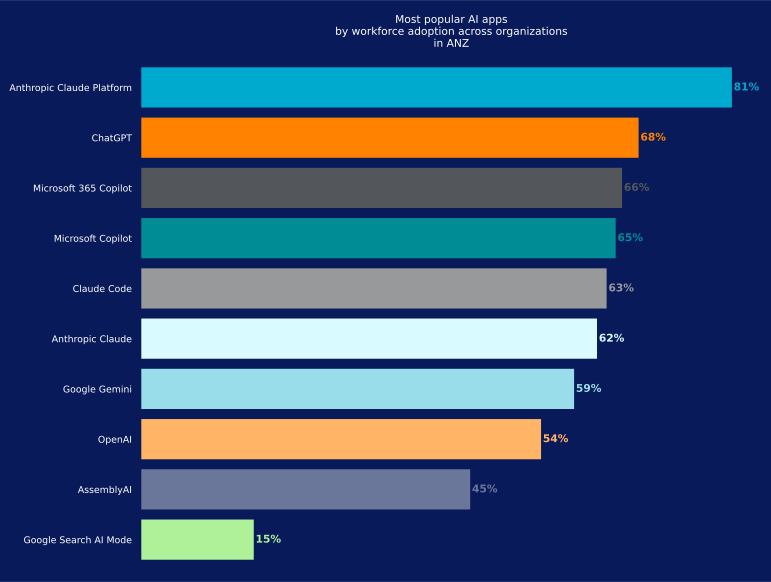
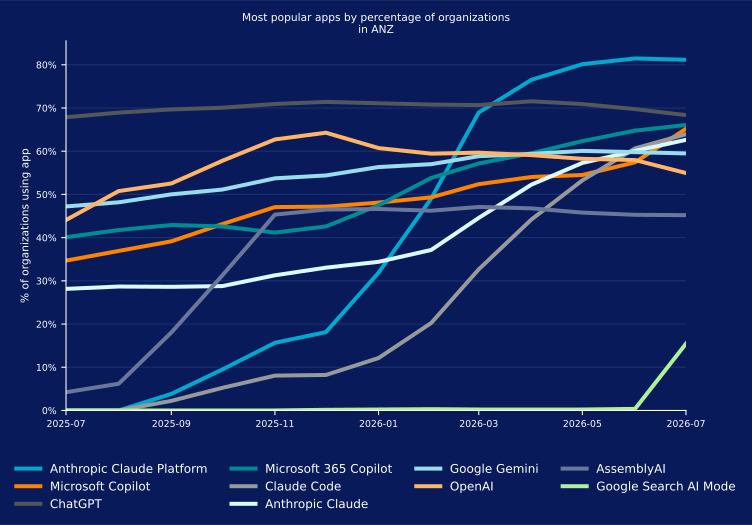
AIの導入パターンは、世界的な傾向と明確に異なります。 Anthropic Claude PlatformはChatGPTを上回り、ANZで最も広く導入されているAIアプリケーションとなっており、現在は組織の81%が使用しています。 これに対し、ChatGPTは68%、Microsoft 365 Copilotは66%です。ChatGPTが引き続き首位を占める世界的な傾向とは異なり、ANZの組織は企業利用向けに設計されたAIプラットフォームをより重視しているとみられ、AI導入の成熟に伴う選好の変化を反映しています。
以下のグラフは、主要なAIアプリケーションの導入状況が過去1年間にANZ全域でどのように変化したかを示しており、アプリケーションに対する選好の明確な変化が確認できます。ChatGPTは期間を通じて最も広く利用されているAIアプリケーションの一つでしたが、Anthropic Claude Platformは2025年12月から導入率が急上昇しました。その後数か月にわたり急速に成長し、2026年3月頃にはChatGPTを上回り、この地域で最も利用されるAIアプリケーションとなりました。一方、Microsoft 365 Copilotは比較的安定しており、導入率はより緩やかなペースで上昇しています。
AI:アプリの利用とデータポリシー違反
ANZの組織全体でAIの導入が拡大し続けるのに伴い、潜在的なデータ漏えいに関する懸念も高まっています。現在、AIツールは文書の要約、レポートの生成、日常的な業務プロセスの支援に広く利用されており、その多くが機密性の高い業務情報や顧客情報を扱うため、潜在的な攻撃対象領域が拡大しています。このような環境では、特に組織がシャドーAIのリスクへの対応を続ける中、データ保護が最優先事項であり続けます。
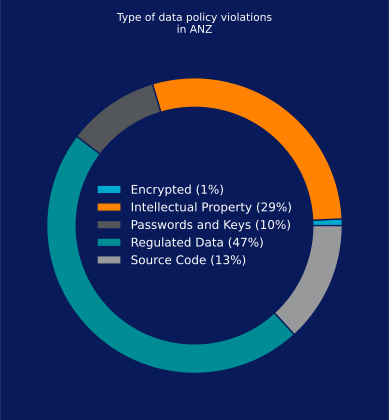
ANZ全域のAI関連のデータポリシー違反を分析したところ、AIプロンプトを通じて機密情報を流出させようとする試みのうち、規制対象データが47%と最大の割合を占め、次いで知的財産が29%、ソースコードが13%、パスワードおよびAPIキーが10%、暗号化データが1%でした。
最も多くブロックされたAIアプリ
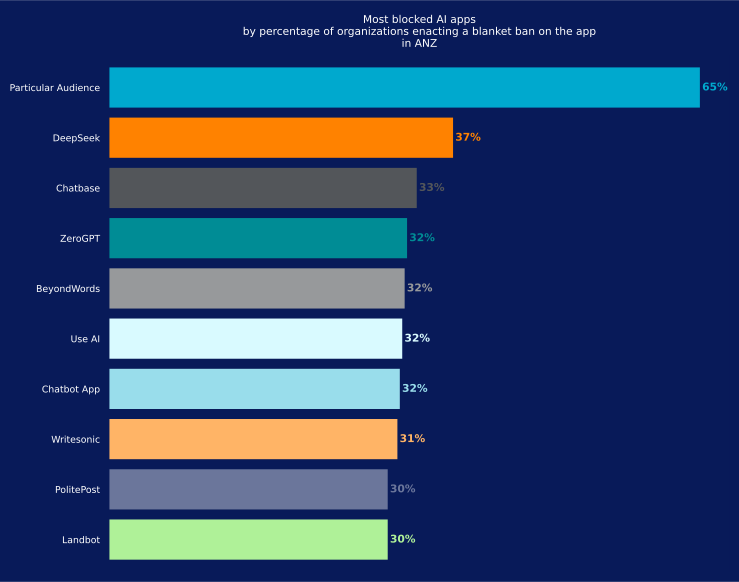
ANZ全域の組織はAI導入に対して慎重なアプローチを取り、セキュリティ、プライバシー、コンプライアンス上の懸念から、特定のアプリケーションを制限することがよくあります。ポリシーは組織ごとに異なりますが、一部のアプリケーションは他のアプリケーションより頻繁にブロックされており、どこに最大のリスクがあると認識されているかを反映しています。
Particular Audienceは最も頻繁にブロックされているAIアプリケーションであり、ANZの組織の65%が制限しています。このプラットフォームはオンライン小売業者向けに設計されており、機密性の高い業務情報や顧客情報を処理する場合があります。次いでDeepSeekが37%、Chatbaseが33%、ZeroGPTが32%となっています。Chatbaseは独自の業務データを基盤としてAI搭載チャットボットを構築するために広く使用されており、ZeroGPTはAIが生成したコンテンツの検出に一般的に使用されています。これらのアプリケーションは、多くの場合、機密情報を含む可能性がある内部データソースと直接やり取りするため、データ漏えいのリスクを高める可能性があります。全体として、これらのパターンは、ANZの組織がデータセキュリティまたはコンプライアンス上のリスクが高いAIアプリケーションの利用を事前に制限することで、ガバナンスを強化していることを示しています。
ユーザーによるAI導入
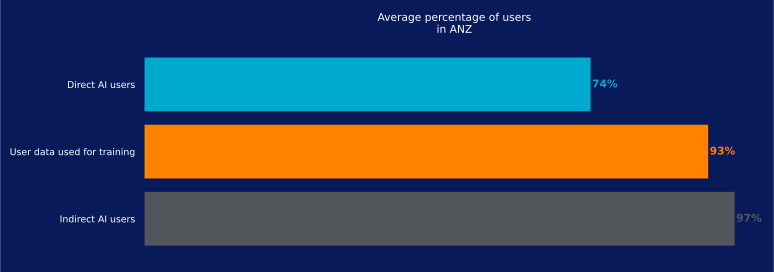
現在、AIの導入は複数の層に広がっています。ANZでは、従業員の74%がAIアプリケーションを直接使用し、97%がAI搭載機能を組み込んだアプリケーションを使用しています。さらに、93%が顧客またはユーザーのデータをモデルのトレーニングに使用するAIシステムとやり取りしています。
これらの数字は、AIが日常業務にどれほど深く組み込まれているかを示しています。その多くは、独立したAIツールではなく、使い慣れた業務アプリケーションに組み込まれた機能を通じて利用されています。AIがさらに普及するにつれ、組織は、直接利用だけでなく、バックグラウンドで動作するAI機能を通じて漏えいする可能性がある機密情報を保護するという、ますます大きな課題に直面しています。
エージェント型AIの導入
ブラウザ外でのAI API利用の増加
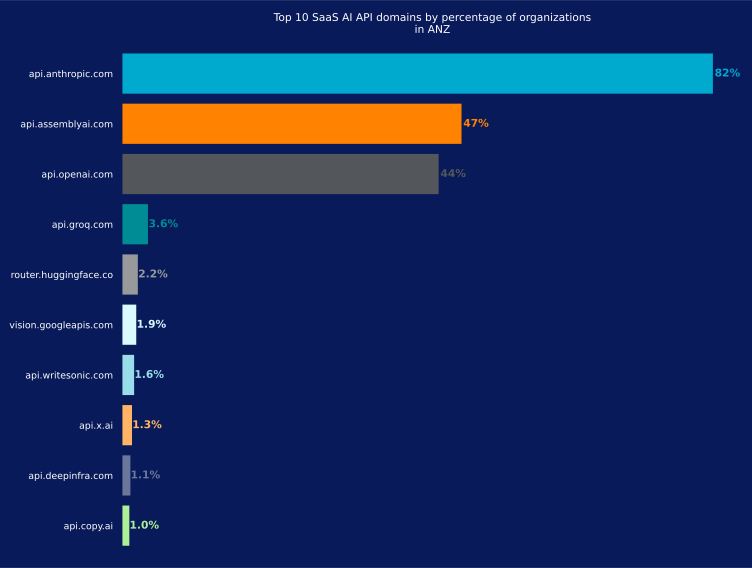
AIエージェントやアプリケーションがオンプレミスに導入されている場合でも、SaaSまたは企業向けAIプラットフォームを通じて提供される、クラウド上でホストされたモデルに依存することがよくあります。これらのシステムは、ブラウザ経由でやり取りするのではなく、通常は専用のAPIを通じてAIモデルに接続します。たとえば、OpenAIとのブラウザベースのやり取りは通常chatgpt.comを通じて行われますが、社内アプリケーションおよびAIエージェントはapi.openai.comを通じてプログラムで接続します。
ANZ全域では、AnthropicのAPI(api.anthropic.com)が最も広く利用されているAI APIであり、組織の82%が接続しています。これは、47%のapi.assemblyai.comおよび44%のapi.openai.comを大きく上回っています。この大幅なリードは、Anthropic ClaudeがChatGPTを上回って最も広く利用されているAIアプリケーションとなった、この地域全体のAI導入の大きな変化を反映しています。この勢いの一因として、開発者の間でClaude CodeおよびAnthropicモデルの人気が高まっていることが考えられます。これにより、組織ではエンドユーザー向けアプリケーションとAPI駆動型AI統合の両方で、Anthropicを標準として採用する動きが強まっています。組み込み型AIサービスが企業システム全体で一般化するにつれ、これらのAPI接続のセキュリティ確保とガバナンスは、ブラウザベースのAI利用の管理と同様に重要になっています。
MCP:急速に高まる相互接続性
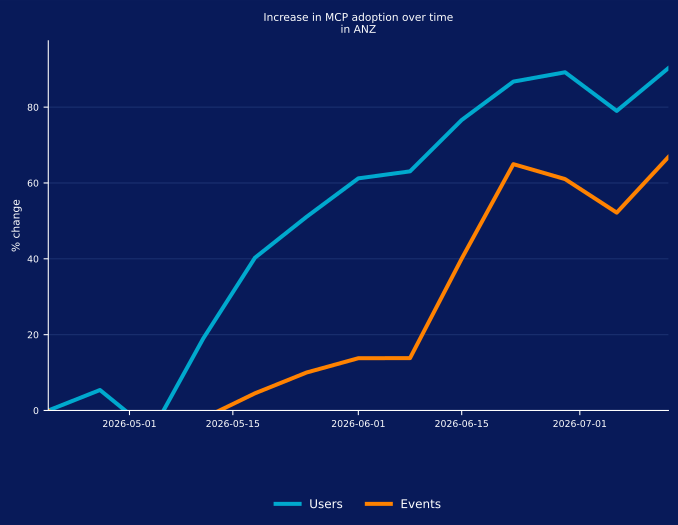
AIモデルをモデル外部のデータソースやツールに接続するためのオープンソース標準であるMCPは、ANZの組織全体で急速に普及しています。この期間中、リモートMCPサーバーとやり取りするエージェントの数は89%増加し、MCP関連イベントは69%増加しました。リモートMCP接続によって、企業データがAIアプリケーションと外部システムの間を流れる新たな経路が生まれるため、この増加は重要です。その結果、こうしたやり取りの監視とガバナンスの重要性が高まっています。これらの数値は、AIエージェントがローカルマシン上または組織自身のネットワーク内ではなく、インターネット上でホストされているMCPサーバーに接続する、リモートMCPの利用のみを示しています。リモートMCPサーバーに接続する最も一般的なクライアントには、Claude CodeやCodexなどのAIコーディングアシスタントが含まれており、ソフトウェア開発やその他の企業ワークフローにおいてエージェント型AIの導入が進んでいることを示しています。
AI周辺の脅威
AIリスクの分類
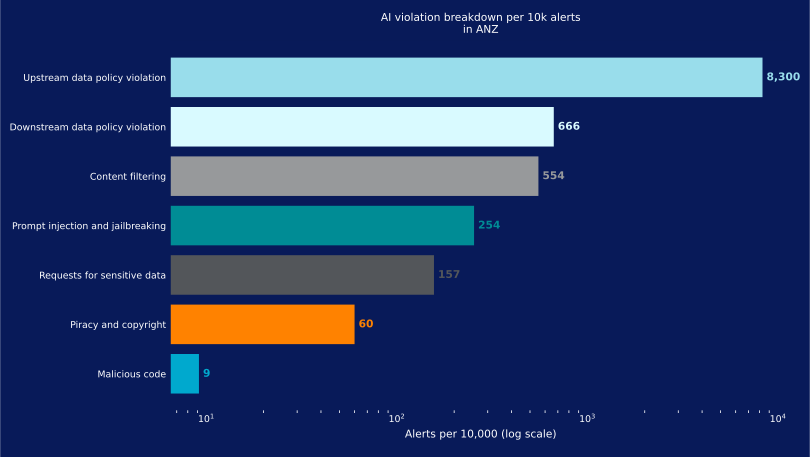
効果的なAIの可視性、ガバナンス、保護は、組織のリスク環境を明確に理解することから始まります。以下のグラフでは、最も一般的なAI関連リスクを発生頻度に基づいて順位付けしています。上流のデータポリシー違反は依然として最も多く、ほぼすべての組織に影響しています。一方、下流のデータポリシー違反も広く発生しており、組織の約89%で確認されています。マルウェア関連の違反は依然として最も少ないものの、システムとデータを侵害する可能性があるため、引き続き最も影響の大きいリスクの一つです。
悪意のあるAIルアー
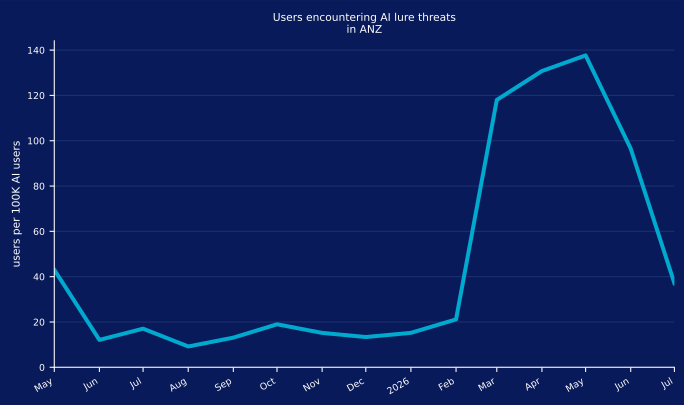
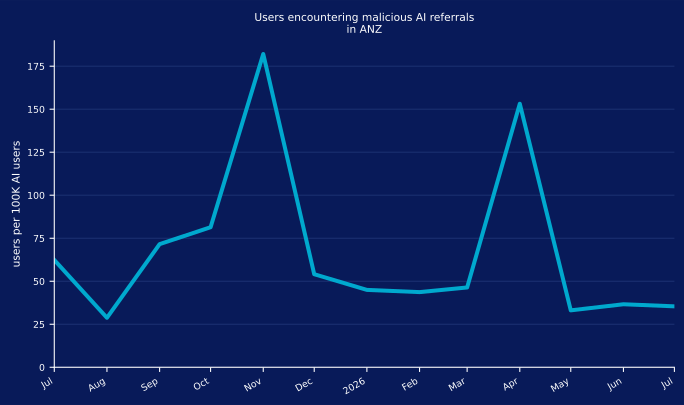
悪意のあるAIルアーは、信頼されているAIブランドやツールになりすますことで、被害者をだましてマルウェアをダウンロードさせたり、悪意のあるWebサイトにアクセスさせたりしようとするものです。ANZ全域では、AIルアーの活動は過去1年間の大半を通じて比較的低水準で安定していましたが、2026年3月に急増しました。AIルアーに遭遇したユーザー数は5月にピークを迎え、ユーザー10万人あたり約140人に達しました。その後2か月間は減少したものの、活動レベルは以前を大きく上回ったままでした。 最近のキャンペーンでは、偽のAIアプリケーションインストーラー、トロイの木馬化された開発者向けツール、およびAIへの関心の高まりを悪用するよう設計された、その他のAIをテーマとするルアーが使用されています。組織がAIテクノロジーの導入を続け、従業員が新しいAIツールを求める傾向が強まる中、攻撃者は、Shai-Huludに類似した攻撃によるAIソフトウェアサプライチェーンの標的化や、AIが生成したコード推奨を悪用する悪意のあるパッケージの公開など、これらの手法を引き続き改良すると考えられます。
悪意のあるAIリンク
悪意のあるAIリンクとは、AIアプリから返され、ユーザーがクリックしたり、エージェントがアクセスしたりする有害なリンクです。 これは、攻撃者がBingやGoogleなどの検索エンジンに掲載させる悪意のあるリンクと同等であり、ユーザーは正規のドメインだと思ってクリックします。 このようなリンクが検索結果に表示されるのは、攻撃者がSEO手法を使用して悪意のあるサイトを上位に表示させた、悪意のある広告を検索結果に紛れ込ませるために料金を支払った、または本来は無害なインフラストラクチャを侵害したためです。AIの世界ではテクノロジーは変化しましたが、手口は変わっていません。AIモデルにコンテンツを優先させる方法への理解が深まるにつれ、人工知能エンジン最適化(AIEO)が台頭しており、広告もAIアプリに組み込まれ始めています。ANZでは、ユーザーがこのようなリンクをクリックする割合が年間を通じて大きく変動し、ユーザー10万人あたり週約26人から175人超となりました。最近は減速しているものの、2026年後半を通じて平均値は上昇すると予測しています。
クラウドアプリを介したマルウェア配布
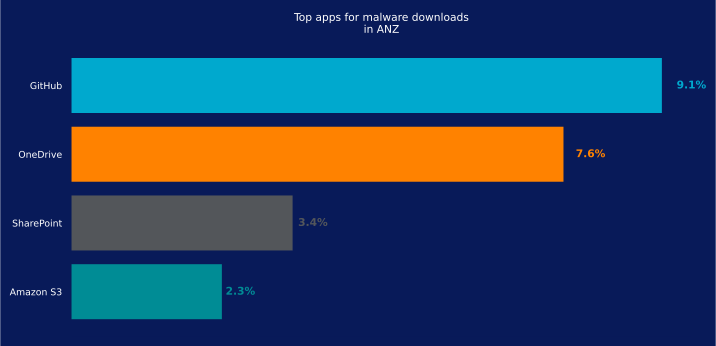
攻撃者は、広く知られた正規のクラウドサービスに対するユーザーの信頼を利用し、マルウェアを配布するためにクラウドプラットフォームを頻繁に悪用します。プロバイダーは悪意のあるコンテンツを積極的に削除していますが、検出がわずかに遅れるだけでも、感染の成功や内部での拡散を許す可能性があります。
ANZの組織全体では、GitHubとMicrosoft OneDriveがマルウェア配布に最も多く悪用されているプラットフォームに含まれ、それぞれ組織の9.1%と7.6%に影響しています。これは、攻撃者が不審または未知のドメインではなく、正規のクラウドインフラストラクチャを利用するようになったという、攻撃行動の広範な変化を示しています。また、通常のトラフィックパターンの中で悪意のある活動を検出することをより困難にしています。
フィッシング
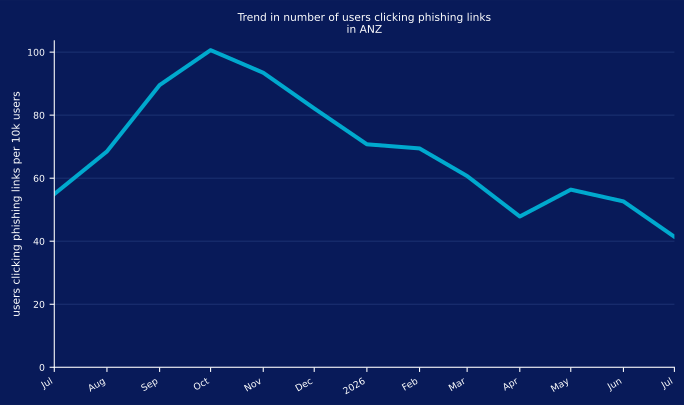
長年にわたるセキュリティ意識向上トレーニングや防御的な制御の改善にもかかわらず、フィッシングは依然として攻撃者が使用する最も成功率の高い手法の一つです。攻撃者は手法を着実に洗練させ、単純な認証情報収集ページにとどまらず、悪意のあるOAuthアプリケーション、偽の認証ポータル、認証情報やセッショントークンをリアルタイムで取得するリバースプロキシなどの手法へと移行しています。
ANZのユーザーがフィッシングに反応する割合は、過去1年間で大幅に改善しました。2025年8月以降、フィッシングリンクをクリックしたユーザー数は、ユーザー1万人あたり91人から41人へと約60%減少しました。この傾向は、より強力なメールセキュリティ制御、ユーザー意識の向上、フィッシング耐性のあるセキュリティ対策の幅広い導入を組み合わせることで、組織がフィッシングリスクをより効果的に低減できるようになっていることを示しています。
推奨事項
管理対象と個人用の両方のAIツールの利用が増加し、個人用クラウドアプリが悪用されていることから、急速に変化する脅威環境において組織を保護するには、可視性を強化し、ポリシーを改善し、プロアクティブな防御を優先することが不可欠です。
このレポートで明らかになった傾向に基づき、Netskope Threat LabsはANZ全域の組織に対し、セキュリティ体制全体を改めて見直すことを強く推奨します。
- すべてのWebおよびクラウドトラフィックを含む、HTTPおよびHTTPS経由のすべてのダウンロードを検査し、マルウェアがネットワークに侵入するのを防止します。Netskopeのお客様は、すべてのカテゴリーおよびすべてのファイルタイプのダウンロードに適用される脅威保護ポリシーを、Netskope One NG-SWGで設定できます。
- 正当な業務目的がない、または組織に不釣り合いなリスクをもたらすアプリへのアクセスをブロックします。現在使用されている信頼性の高いアプリを許可し、その他のすべてをブロックするポリシーが、適切な出発点となります。
- DLPポリシーを使用して、ソースコード、規制対象データ、パスワードおよびキー、知的財産、暗号化データなど、潜在的な機密情報が個人用アプリインスタンス、AIアプリ、その他の未承認の場所に送信されることを検出します。
- Remote Browser Isolation (RBI)テクノロジーを使用し、新たに確認されたドメインや新規登録されたドメインなど、リスクが高い可能性のあるカテゴリーのWebサイトにアクセスする際に追加の保護を提供します。
- Netskope One AI Gatewayを使用して、AIアプリケーションおよびAPIのやり取りに対する可視性と制御を確保し、ユーザー、アプリケーション、LLM間のデータフローを保護します。
- Netskope One AI Guardrailsを導入し、管理対象および非管理対象のAI環境全体で、機密データの漏えい、安全でないプロンプト、ポリシー違反に対する一貫した保護を適用します。
- Netskope One AI App Securityを使用して、承認済みおよび未承認のAIアプリケーションを検出し、リアルタイムの制御を適用するとともに、個人用および企業用AIの利用全体にガバナンスポリシーを適用します。
- Netskope One AI Analyticsを活用して、AI導入の傾向、ユーザー活動、DLPインシデントを監視し、組織がAI関連のリスクエクスポージャーをより深く理解して低減できるようにします。
- Netskope One AI Red Teamingの利用を検討し、プライベートAI環境が本番環境で悪用される前に、脆弱性および設定ミスを能動的に特定します。
Netskope Threat Labs
業界を代表するクラウド脅威およびマルウェア研究者で構成されるNetskope Threat Labsは、企業に影響を与える最新のクラウド脅威を発見および分析し、それらに対する防御策を設計しています。 Netskope Threat Labsの研究者は、DEF CON、Black Hat、RSAなどの主要なセキュリティカンファレンスで、定期的に講演やボランティア活動を行っています。
このレポートについて
Netskopeは、世界中の数百万人のユーザーに脅威保護を提供しています。 このレポートに記載された情報は、ANZにおけるNetskopeのお客様の一部を対象として、Netskope Oneプラットフォームが収集した集約利用データに基づいています。 このレポートの統計は、2025年7月1日から2026年7月15日までの期間に基づいています。統計には、攻撃者の戦術、ユーザー行動、組織のポリシーが反映されています。