Der Netskope Threat Labs-Bericht für Frankreich 2026 beschreibt die zunehmende Einführung von KI, Trends bei Datenschutzrichtlinienverletzungen und Bedrohungen im Umfeld von KI, die im vergangenen Jahr beobachtet wurden.
Wichtigste Erkenntnisse
Dieser Bericht untersucht, wie KI zunehmend in französische Unternehmen integriert wird und welche Sicherheitsherausforderungen mit diesem Wandel einhergehen. Er betrachtet den Übergang zu verwalteter KI, die wachsende Rolle von KI in alltäglichen Anwendungen und agentischen Arbeitsabläufen sowie die Daten- und Malware-Risiken, die mit dieser Einführung entstehen.
KI ist mittlerweile in französischen Unternehmen umfassend integriert: Der Anteil aktiver KI-Nutzer stieg im vergangenen Jahr von 43% auf 69%, und die Nutzung unternehmensverwalteter KI nahm von 28% auf 66% zu, während die persönliche KI-Nutzung von 80% auf 51% sank. KI reicht jedoch inzwischen weit über eigenständige Tools hinaus: 96% der Beschäftigten nutzen Anwendungen mit integrierten KI-Funktionen, und 89% interagieren mit Systemen, die Kunden- oder Nutzerdaten für das Training verwenden.
Sensible Daten folgen der KI ins Unternehmen: Regulierte Daten machen 58% der KI-bezogenen Datenschutzrichtlinienverletzungen in Frankreich aus, gefolgt von Quellcode mit 26%, geistigem Eigentum mit 9% sowie Passwörtern und API-Schlüsseln mit 6%. Die Aktivität im Zusammenhang mit Remote-MCP ist seit Mai sprunghaft gestiegen: Die Zahl der Nutzer nahm um etwa 5000% und die Zahl der Ereignisse um rund 2800% zu. Unternehmen müssen nicht nur verstehen, welche KI-Anwendungen ihre Beschäftigten nutzen, sondern auch, worauf diese Anwendungen und Agenten zugreifen können.
Angreifer folgen dem KI-Trend: Die Aktivität im Zusammenhang mit KI-Ködern liegt seit August 2025 konstant bei rund 80 Nutzern pro 100.000. Das Vortäuschen vertrauenswürdiger KI-Marken ist damit eine dauerhafte Taktik und nicht nur Teil gelegentlicher Kampagnen. Die Zahl der Kontakte mit schädlichen KI-Links ist von mehr als 100 pro Woche und 100.000 Nutzern auf rund 35 gesunken, doch das verbleibende Volumen erfordert weiterhin Aufmerksamkeit. Bekannte KI-Dienste werden zunehmend Teil der Angriffskette.
KI-Nutzung
KI: Einführungs- und Nutzungstrends
Da Unternehmen zunehmend Vertrauen in die Einführung von KI gewinnen, wird die Technologie zu einem routinemäßigen Bestandteil des Geschäftsalltags. Die KI-Nutzung in Frankreich ist im vergangenen Jahr weiter gestiegen: Der Anteil der Nutzer, die aktiv mit KI-Anwendungen arbeiten, nahm von 43% auf 69% zu und entspricht damit den globalen Trends.
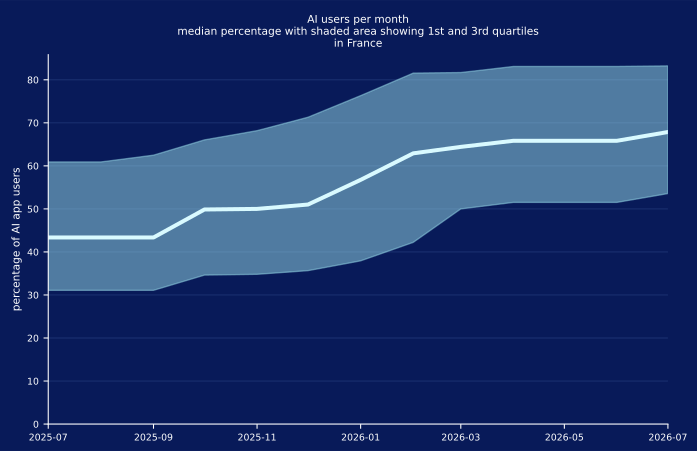
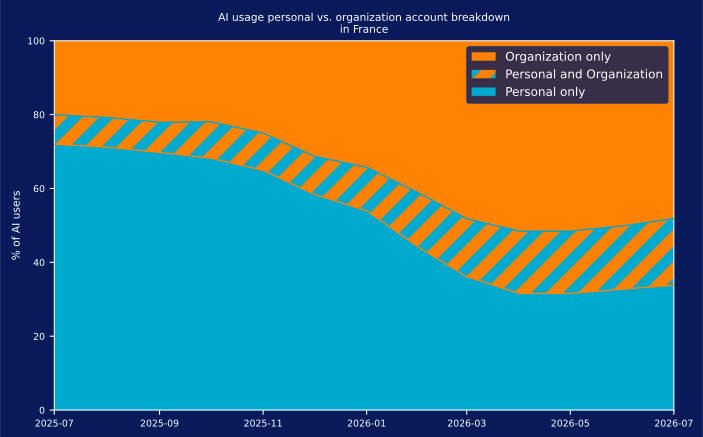
Parallel dazu haben Unternehmen in Frankreich stetige Fortschritte bei der Reduzierung von Schatten-KI-Risiken erzielt, indem sie Nutzer von persönlichen KI-Konten auf unternehmensverwaltete Tools umgestellt haben. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 80% auf 51%, während die Nutzung unternehmensverwalteter KI-Lösungen von 28% auf 66% stieg. Gleichzeitig nahm der Anteil der Nutzer, die zwischen persönlichen und Unternehmenskonten wechseln, von 8% auf 18% zu. Dies deutet darauf hin, dass einige Beschäftigte bei der Erprobung neuer Tools weiterhin zwischen verwalteten und persönlichen Konten wechseln. Unternehmen müssen daher die Prüfung und Freigabe neuer KI-Anwendungen vereinfachen und zugleich eine strengere Steuerung auf Instanzebene beibehalten.
Insgesamt zeigen diese Veränderungen, dass französische Unternehmen Fortschritte bei der Bereitstellung verwalteter KI erzielt haben und dabei den Schutz von Daten und die Compliance verbessern, ohne die Produktivität zu beeinträchtigen. Diese Fortschritte haben sich jedoch nicht im gleichen Tempo fortgesetzt. Seit dem Frühjahr ist der Rückgang der persönlichen KI-Nutzung weitgehend zum Stillstand gekommen, und die Überschneidung zwischen persönlicher und unternehmensbezogener Nutzung besteht weiterhin. Sobald Unternehmen einen bestimmten Reifegrad erreichen, scheint sich Schatten-KI schwerer beseitigen zu lassen. Langfristige Leitplanken, klare Richtlinien und einfache Prozesse zur Einführung neuer KI-Tools sind daher ein wichtiger Bestandteil der KI-Strategie jedes französischen Unternehmens.
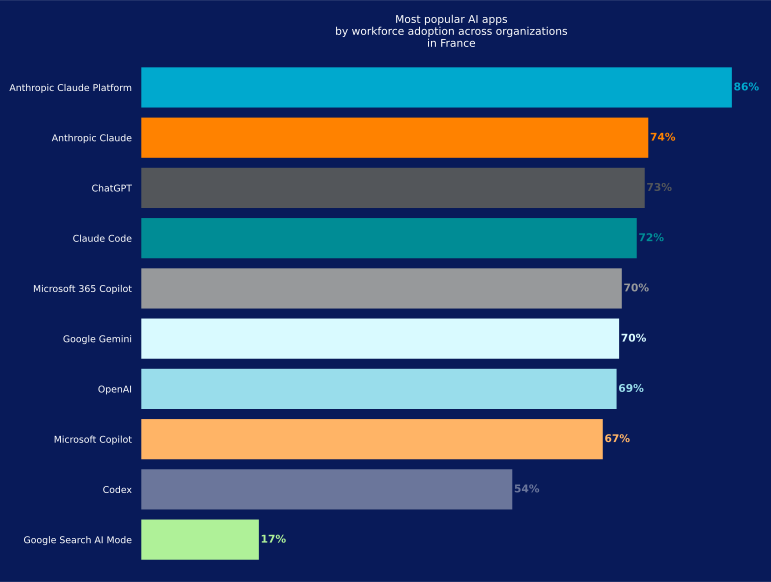
Die Muster der KI-Einführung in Frankreich unterscheiden sich von den globalen Trends. Anthropic Claude Platform hat ChatGPT als die am weitesten verbreitete KI-Anwendung überholt und wird von 86% der Unternehmen genutzt. Claude Code, das spezialisierte Programmierwerkzeug von Anthropic, folgt mit 74%, dicht gefolgt von ChatGPT mit 73%. Die breitere Präsenz von Anthropic spiegelt die unterschiedlichen Rollen seiner Produkte wider: Claude Code unterstützt die Softwareentwicklung, während Claude Platform die APIs und Tools bereitstellt, mit denen Unternehmen Claude in ihre eigenen Anwendungen integrieren. Die Nutzung der verschiedenen Anthropic-Produkte deutet darauf hin, dass KI zunehmend über dialogbasierte Tools hinaus in Unternehmens- und Entwicklungsabläufe integriert wird.
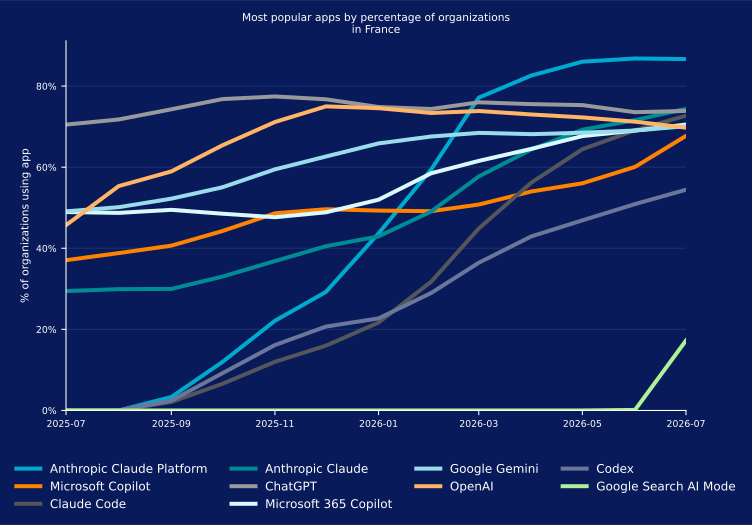
Das folgende Diagramm zeigt, wie sich die Nutzung der führenden KI-Anwendungen in Frankreich im vergangenen Jahr entwickelt hat, und verdeutlicht eine Verschiebung der Anwendungspräferenzen. ChatGPT blieb im gesamten Zeitraum relativ stabil und wurde durchgehend von einem hohen Anteil der Unternehmen genutzt. Anthropic Claude Platform hingegen verzeichnete ab September 2025 einen Anstieg und gewann in den folgenden Monaten weiter an Bedeutung, bevor die Plattform ChatGPT überholte und ab Mai 2026 den ersten Platz belegte. Google Gemini folgte einem anderen Trend und verlor ab März 2026 allmählich an Boden. Insgesamt weisen die Veränderungen auf eine zunehmende Präferenz für die Plattform von Anthropic hin, während ChatGPT stabil bleibt und Gemini an Bedeutung verliert.
KI: App-Nutzung und Datenschutzrichtlinienverletzung
Da die KI-Nutzung in Frankreich weiter zunimmt, gewinnen Bedenken hinsichtlich der Offenlegung von Daten an Bedeutung. Französische Unternehmen nutzen KI-Tools, um Dokumente zusammenzufassen, Berichte zu erstellen, Beschäftigte zu unterstützen und alltägliche Geschäftsprozesse zu begleiten. Diese Anwendungsfälle können sensible Kunden-, Geschäfts- und Betriebsinformationen umfassen und schaffen damit zusätzliche Möglichkeiten für die Offenlegung von Daten. Der Schutz sensibler Informationen bleibt daher eine zentrale Priorität, insbesondere wenn Unternehmen daran arbeiten, die mit Schatten-KI verbundenen Risiken zu identifizieren und zu steuern.
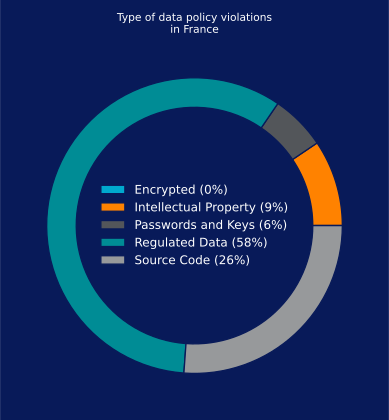
Die Analyse KI-bezogener Datenschutzrichtlinienverletzungen in Frankreich zeigt, dass regulierte Daten den größten Anteil der Versuche ausmachen, sensible Informationen einzubringen: Sie entfallen auf 58% der beobachteten Aktivität. Quellcode folgt mit 26%, während geistiges Eigentum 9% und Passwörter sowie API-Schlüssel die verbleibenden 6% ausmachen.
Am häufigsten blockierte KI-Apps
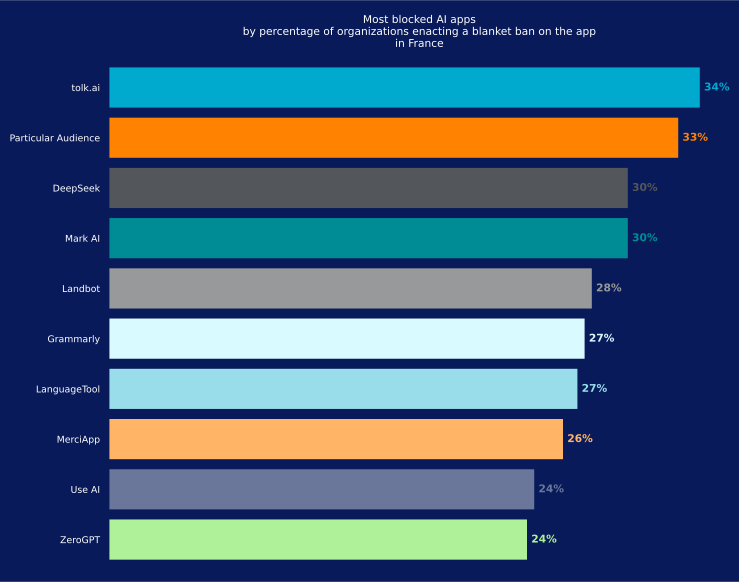
Unternehmen in Frankreich verfolgen bei der KI-Einführung einen abgewogenen Ansatz. Viele schränken bestimmte Anwendungen aufgrund von Bedenken hinsichtlich Sicherheit, Datenschutz und Compliance ein. Obwohl sich die konkreten Richtlinien je nach Unternehmen unterscheiden, zeigen die am häufigsten blockierten Anwendungen, wo französische Unternehmen die größten Risiken sehen.
Tolk.ai ist die am häufigsten blockierte KI-Anwendung und wird von 34% der Unternehmen eingeschränkt. Als französische No-Code-Plattform zur Erstellung von Chatbots auf Basis generativer KI und Live-Chat-Agenten für den Kundenservice ist sie typischerweise mit internen Wissensdatenbanken sowie CRM- oder Ticketsystemen verbunden. Particular Audience folgt mit 33% und DeepSeek mit 30%. Zusammen decken diese Anwendungen eine Reihe von KI-Anwendungsfällen ab, von kundenorientierten Chatbots und Personalisierung bis hin zu universell einsetzbaren KI-Diensten. Wenn diese Tools mit Geschäftsinformationen, Kundendaten oder internen Systemen interagieren, können sie zusätzliche Möglichkeiten schaffen, durch die sensible Informationen das Unternehmen verlassen.
Insgesamt deutet dieses Muster darauf hin, dass französische Unternehmen bei der KI-Governance vorsichtiger vorgehen, insbesondere bei Anwendungen, die sensible Daten offenlegen oder außerhalb etablierter Maßnahmen zur Sicherheits- und Compliance-Steuerung arbeiten könnten.
Einführung agentischer KI
KI-Nutzung durch Beschäftigte
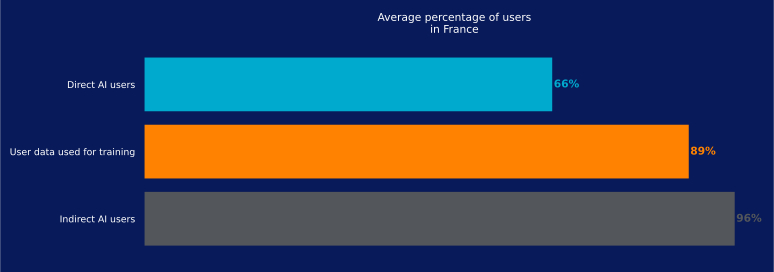
Die KI-Nutzung erstreckt sich mittlerweile über mehrere Ebenen der französischen Unternehmenslandschaft. In Frankreich nutzen 66% der Beschäftigten KI-Anwendungen direkt, während 96% Anwendungen mit KI-gestützten Funktionen verwenden. Darüber hinaus interagieren 89% mit KI-Systemen, die Kunden- oder Nutzerdaten zum Trainieren von Modellen verwenden.
Diese Zahlen zeigen, wie umfassend KI Teil des Arbeitsalltags geworden ist – häufig durch Funktionen, die in bereits genutzte Anwendungen integriert sind, und nicht durch eigenständige KI-Tools. Mit zunehmender Nutzung stehen französische Unternehmen vor der wachsenden Herausforderung zu verstehen, wo sensible Informationen weitergegeben werden und wie sie verwendet werden könnten. Dies gilt sowohl für direkte Interaktionen mit KI-Tools als auch für KI-Funktionen, die im Hintergrund arbeiten.
MCP: Rasant zunehmende Vernetzung
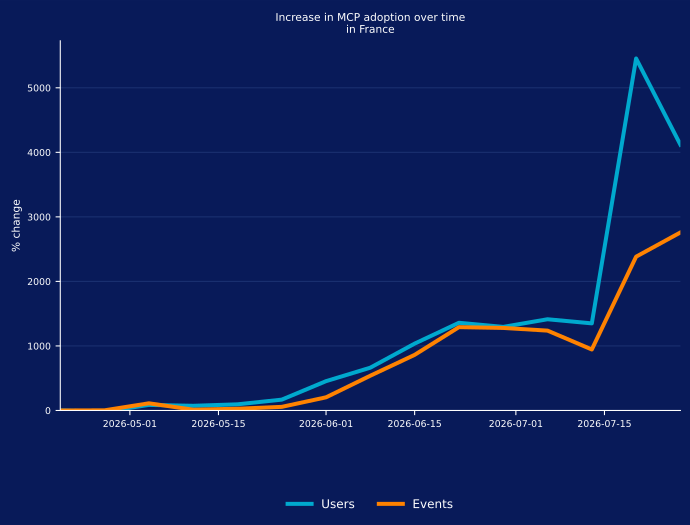
MCP, der Open-Source-Standard, der es KI-Modellen ermöglicht, sich mit externen Datenquellen und Tools zu verbinden, verzeichnet in Frankreich einen starken Anstieg der Nutzung. Das Wachstum begann im Mai und beschleunigte sich anschließend: Die Zahl der Nutzer, die mit Remote-MCP-Servern interagieren, stieg um etwa 5000%, die Zahl der MCP-bezogenen Ereignisse um rund 2800%.
Dieses Wachstum ist bedeutsam, weil Remote-MCP-Verbindungen zusätzliche Wege schaffen, über die Daten zwischen KI-Anwendungen und externen Systemen übertragen werden können. Für französische Unternehmen werden Transparenz und Steuerung dieser Interaktionen dadurch immer wichtiger, insbesondere wenn KI-Agenten auf Geschäftsdaten oder andere sensible Ressourcen zugreifen können.
Diese Zahlen beziehen sich speziell auf die Remote-MCP-Nutzung, bei der sich KI-Agenten mit MCP-Servern verbinden, die im Internet gehostet werden, statt lokal oder innerhalb des unternehmenseigenen Netzwerks. Das Ausmaß des Anstiegs deutet darauf hin, dass agentische KI über die Experimentierphase hinausgeht und enger in die täglichen Geschäftsabläufe integriert wird. MCP-Aktivität wird damit zu einem Bereich, den Unternehmen zunehmend überwachen und im Rahmen ihrer Governance steuern müssen.
Bedrohungen im Umfeld von KI
Kategorisierung von KI-Risiken
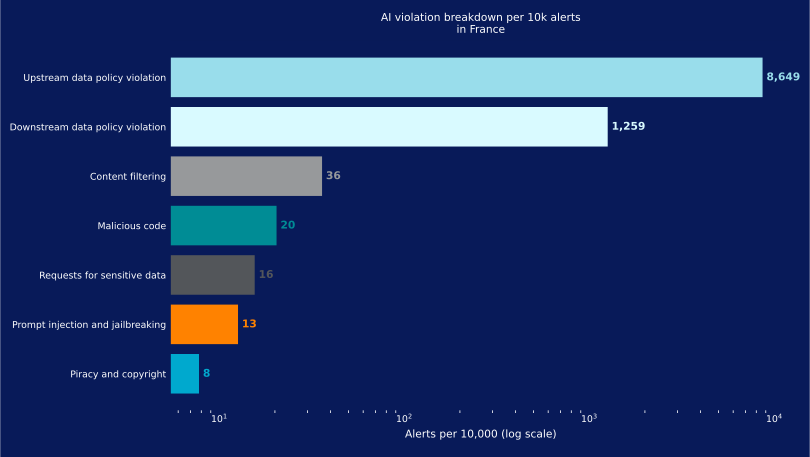
Wirksame Transparenz, Governance und Schutz im Bereich KI beginnen mit einem klaren Verständnis der Risiken, denen Unternehmen ausgesetzt sind. In Frankreich machen vorgelagerte Datenschutzrichtlinienverletzungen 86% der KI-bezogenen Verletzungen aus und sind damit die häufigste Risikokategorie. Auch nachgelagerte Datenschutzrichtlinienverletzungen sind weit verbreitet. Dies verdeutlicht das Risiko, sensible Informationen sowohl bei der Eingabe in KI-Tools als auch beim Teilen oder anderweitigen Verwenden KI-generierter Inhalte offenzulegen.
Malware-bezogene Verletzungen sind weiterhin seltener, stellen aber dennoch ein Risiko mit potenziell erheblichen Auswirkungen dar, da sie Systeme, Anwendungen und sensible Geschäftsdaten kompromittieren können.
Schädliche KI-Köder
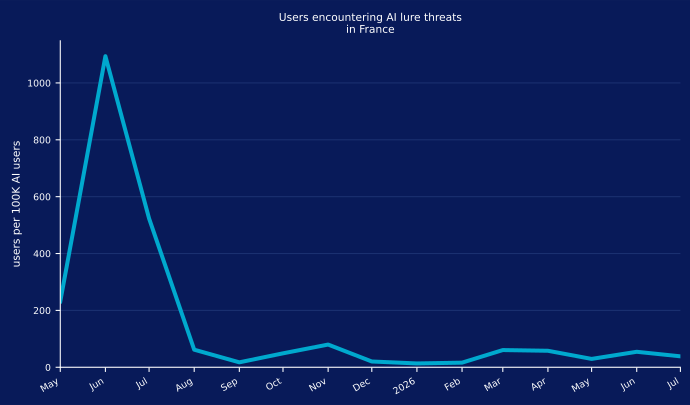
Ein schädlicher KI-Köder soll Nutzer dazu verleiten, Malware herunterzuladen oder eine schädliche Website zu besuchen, indem er sich als vertrauenswürdige KI-Marke oder vertrauenswürdiges KI-Tool ausgibt. In Frankreich stieg diese Aktivität im Juni 2025 sprunghaft auf mehr als 1.000 Nutzer pro 100.000 an, bevor sie wieder zurückging und sich ab August 2025 bei rund 80 Nutzern pro 100.000 einpendelte.
Der Anstieg im Juni zeigt, wie schnell eine einzelne wirksame Kampagne einen großen Teil der Belegschaft erreichen kann. Das anschließend beobachtete Niveau hat sich hingegen als dauerhaft und nicht als vorübergehend erwiesen. Es bleibt eine fortwährende Bedrohung, während Beschäftigte weiterhin KI-Tools nutzen und nach neuen suchen.
Zu den jüngsten Kampagnen gehörten gefälschte Installationsprogramme für KI-Anwendungen, trojanisierte Entwicklerwerkzeuge und weitere KI-bezogene Köder, die das wachsende Interesse an KI ausnutzen sollen. Da die KI-Nutzung weiter zunimmt, werden Angreifer diese Techniken voraussichtlich weiter anpassen. Dazu gehören auch Angriffe auf Software-Lieferketten und die Verbreitung schädlicher Pakete, die KI-gestützte Entwicklung ausnutzen.
Schädliche KI-Links
Ein schädlicher KI-Link ist ein schädlicher Link, der von einer KI-Anwendung ausgegeben wird und auf den ein Nutzer klickt oder dem ein KI-Agent folgt. Diese Links ähneln den schädlichen Links, die Angreifer in Suchmaschinenergebnissen platzieren und die Nutzer möglicherweise anklicken, weil sie glauben, dass sie zu legitimen Websites führen. Angreifer können dies durch SEO-Techniken, bezahlte Werbung oder die Kompromittierung ansonsten legitimer Infrastruktur erreichen.
Im KI-Umfeld ist der Ansatz ähnlich, auch wenn schädliche Inhalte die Nutzer auf anderen Wegen erreichen. Techniken wie Artificial Intelligence Engine Optimization (AIEO) entstehen, während Angreifer nach Möglichkeiten suchen, die von KI-Modellen ausgegebenen Inhalte zu beeinflussen. Zugleich erscheint zunehmend Werbung innerhalb von KI-Anwendungen.
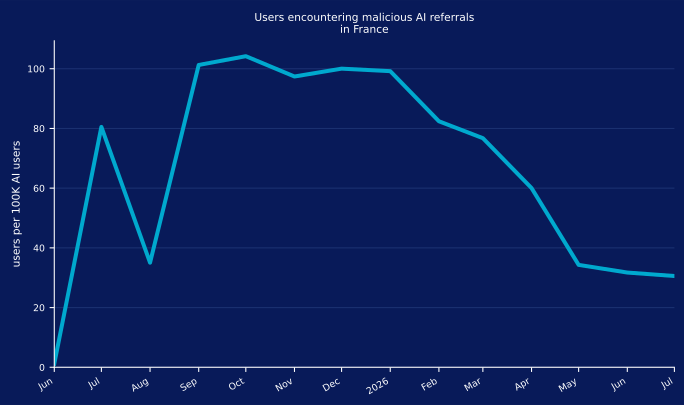
In Frankreich ist die Häufigkeit, mit der Nutzer auf schädliche KI-Links stoßen, im betrachteten Zeitraum gesunken: von mehr als 100 Kontakten pro Woche und 100.000 Nutzern zwischen August 2025 und Januar 2026 auf ein stabiles Niveau von rund 35. Der Rückgang ist ermutigend, doch das Volumen verdeutlicht weiterhin die Notwendigkeit, von KI-Anwendungen ausgegebene Links zu überwachen, insbesondere da Beschäftigte bei alltäglichen Aufgaben zunehmend auf KI-Tools zurückgreifen.
Empfehlungen
Angesichts der zunehmenden Nutzung sowohl verwalteter als auch persönlicher KI-Tools und der missbräuchlichen Nutzung persönlicher Cloud-Apps ist es unerlässlich, die Transparenz zu erhöhen, Richtlinien zu verbessern und proaktiven Abwehrmaßnahmen Priorität einzuräumen, um Ihr Unternehmen in dieser sich rasch wandelnden Bedrohungslandschaft zu schützen.
Auf Grundlage der in diesem Bericht aufgezeigten Trends empfiehlt Netskope Threat Labs Unternehmen in ganz Frankreich nachdrücklich, ihre gesamte Sicherheitslage neu zu bewerten:
- Prüfen Sie alle HTTP- und HTTPS-Downloads einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihren Netskope One NG-SWG mit einer Richtlinie zum Schutz vor Bedrohungen konfigurieren, die für Downloads aus allen Kategorien und für alle Dateitypen gilt.
- Blockieren Sie den Zugriff auf Apps, die keinem legitimen geschäftlichen Zweck dienen oder ein unverhältnismäßiges Risiko für das Unternehmen darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die aktuell genutzte, vertrauenswürdige Apps zulässt und alle anderen blockiert.
- Verwenden Sie DLP-Richtlinien, um potenziell sensible Informationen zu erkennen, die an persönliche App-Instanzen, KI-Apps oder andere nicht autorisierte Ziele gesendet werden. Dazu zählen Quellcode, regulierte Daten, Passwörter und Schlüssel, geistiges Eigentum sowie verschlüsselte Daten.
- Nutzen Sie die Technologie Remote Browser Isolation (RBI), um zusätzlichen Schutz beim Besuch von Websites in Kategorien mit möglicherweise höherem Risiko zu bieten, etwa neu beobachtete oder neu registrierte Domains.
- Verwenden Sie Netskope Skylight AI Gateway, um Transparenz und Steuerung bei KI-Anwendungen und API-Interaktionen zu gewinnen und so Datenflüsse zwischen Nutzern, Anwendungen und LLMs abzusichern.
- Setzen Sie Netskope Skylight AI Guardrails ein, um in verwalteten und nicht verwalteten KI-Umgebungen einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Prompts und Richtlinienverletzungen durchzusetzen.
- Nutzen Sie Netskope Skylight AI App Security, um genehmigte und nicht genehmigte KI-Anwendungen zu ermitteln, Maßnahmen zur Steuerung in Echtzeit anzuwenden und Governance-Richtlinien für die persönliche und unternehmensbezogene KI-Nutzung durchzusetzen.
- Nutzen Sie Netskope Skylight AI Analytics, um Trends bei der KI-Einführung, Nutzeraktivitäten und DLP-Vorfälle zu überwachen. So können Unternehmen ihre KI-bezogene Risikoexposition besser verstehen und reduzieren.
- Ziehen Sie Netskope Skylight AI Red Teaming in Betracht, um Sicherheitslücken und Fehlkonfigurationen in privaten KI-Bereitstellungen aktiv zu identifizieren, bevor diese in Produktionsumgebungen ausgenutzt werden können.
Netskope Threat Labs
Bei Netskope Threat Labs arbeiten führende Forscher der Branche für Cloud-Bedrohungen und Malware daran, die neuesten Cloud-Bedrohungen für Unternehmen aufzudecken, zu analysieren und Abwehrmaßnahmen zu entwickeln. Unsere Forscher halten regelmäßig Vorträge und engagieren sich ehrenamtlich auf führenden Sicherheitskonferenzen, darunter DEF CON, Black Hat und RSA.
Über diesen Bericht
Netskope bietet Millionen von Nutzern weltweit Schutz vor Bedrohungen. Die in diesem Bericht vorgestellten Informationen basieren auf aggregierten Nutzungsdaten, die von der Netskope One-Plattform für eine Teilmenge der Netskope-Kunden in Frankreich erhoben wurden.
Die Statistiken in diesem Bericht beziehen sich auf den Zeitraum vom 1. Juli 2025 bis zum 30. Juli 2026. Sie spiegeln Angriffstaktiken, Nutzerverhalten und Unternehmensrichtlinien wider.