Le rapport Netskope Threat Labs France 2026 détaille l’adoption croissante de l’IA, les tendances des violations de la politique de données et les menaces liées à l’IA observées au cours de l’année écoulée.
Principales conclusions
Ce rapport examine la manière dont l’IA s’intègre dans les organisations françaises et les défis de sécurité qui accompagnent cette évolution. Il étudie la transition vers une IA gérée, le rôle croissant de l’IA dans les applications du quotidien et les flux de travail agentiques, ainsi que les risques liés aux données et aux malware qui émergent parallèlement à cette adoption.
L’IA est désormais intégrée dans les organisations françaises : La proportion d’utilisateurs actifs de l’IA est passée de 43 % à 69 % au cours de l’année écoulée, et l’adoption de l’IA gérée par l’organisation a progressé de 28 % à 66 %, tandis que l’utilisation de l’IA personnelle a reculé de 80 % à 51 %. Mais l’IA s’étend désormais bien au-delà des outils autonomes : 96 % des employés utilisent des applications intégrant des fonctionnalités d’IA, et 89 % interagissent avec des systèmes qui utilisent les données des clients ou des utilisateurs pour l’entraînement.
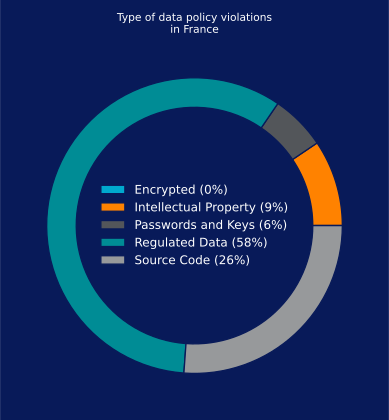
Les données sensibles suivent l’IA dans l’entreprise : Les données réglementées représentent 58 % des violations de la politique de données liées à l’IA en France, suivies du code source à 26 %, de la propriété intellectuelle à 9 %, et des mots de passe et clés API à 6 %. L’activité MCP distante a fortement augmenté depuis mai, avec une hausse d’environ 5 000 % du nombre d’utilisateurs et d’environ 2 800 % du nombre d’événements. Les organisations doivent comprendre non seulement quelles applications d’IA les employés utilisent, mais aussi à quelles ressources ces applications et agents peuvent accéder.
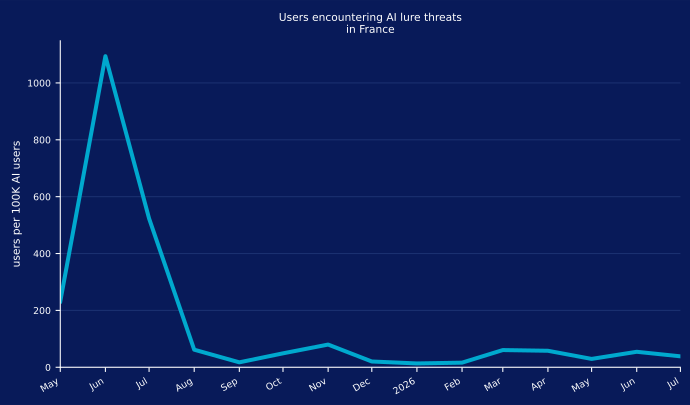
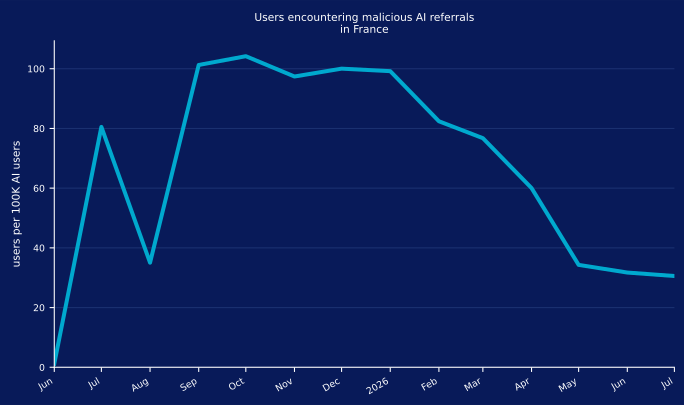
Les attaquants suivent la tendance de l’IA : L’activité liée aux leurres utilisant l’IA se maintient à environ 80 utilisateurs pour 100 000 depuis août 2025, faisant de l’usurpation de marques d’IA de confiance une tactique persistante plutôt qu’une campagne occasionnelle. Les rencontres avec des liens malveillants issus de l’IA sont passées de plus de 100 par semaine pour 100 000 utilisateurs à environ 35, bien que le volume résiduel mérite toujours une attention particulière. Les services d’IA familiers font de plus en plus partie de la chaîne d’attaque.
Utilisation de l’IA
IA : tendances d’adoption et d’utilisation
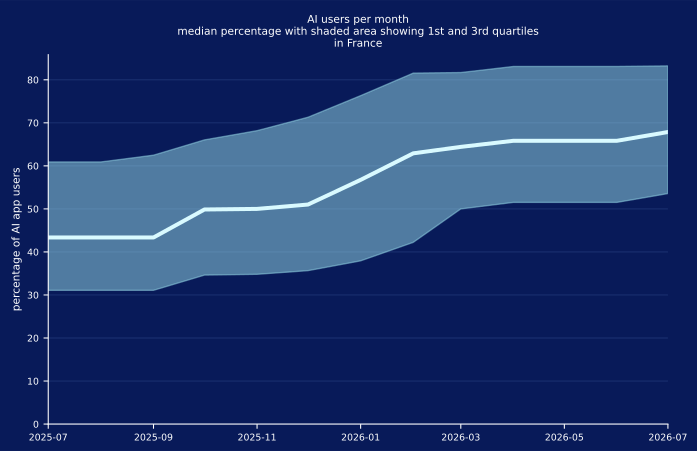
À mesure que les organisations gagnent en confiance dans l’adoption de l’IA, cette technologie devient une composante habituelle des opérations quotidiennes. L’utilisation de l’IA en France a continué de progresser au cours de l’année écoulée, la part des utilisateurs travaillant activement avec des applications d’IA passant de 43 % à 69 %, conformément aux tendances mondiales.
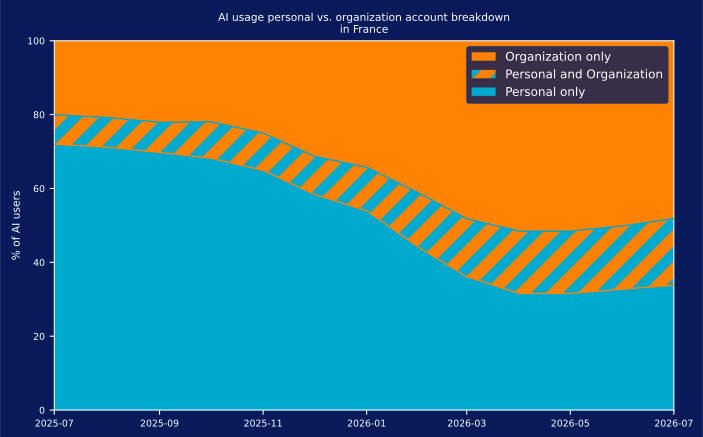
En parallèle, les organisations en France ont réalisé des progrès réguliers dans la réduction du risque lié à l’IA non autorisée, en orientant les utilisateurs des comptes d’IA personnels vers des outils gérés par l’organisation. Au cours de l’année écoulée, l’utilisation d’applications d’IA personnelles a reculé de 80 % à 51 %, tandis que l’adoption de solutions d’IA gérées par l’organisation a progressé de 28 % à 66 %. Dans le même temps, la part des utilisateurs alternant entre comptes personnels et comptes d’entreprise est passée de 8 % à 18 %, ce qui laisse penser que certains employés continuent de passer de comptes gérés à des comptes personnels lorsqu’ils explorent de nouveaux outils. Cela souligne la nécessité pour les organisations de simplifier l’examen et l’approbation de nouvelles applications d’IA, tout en maintenant des contrôles plus stricts au niveau des instances.
Dans l’ensemble, ces changements montrent que les organisations françaises ont progressé vers des déploiements d’IA gérés, améliorant la protection des données et la conformité sans freiner la productivité. Ces progrès ne se sont toutefois pas poursuivis au même rythme. Depuis le printemps, l’abandon progressif de l’IA personnelle a largement stagné, et le chevauchement entre utilisation personnelle et utilisation en entreprise demeure. L’IA non autorisée semble plus difficile à éliminer une fois que les organisations atteignent un certain niveau de maturité, ce qui fait des garde-fous à long terme, des politiques claires et des processus simples d’adoption de nouveaux outils d’IA des éléments importants de la stratégie d’IA de chaque organisation française.
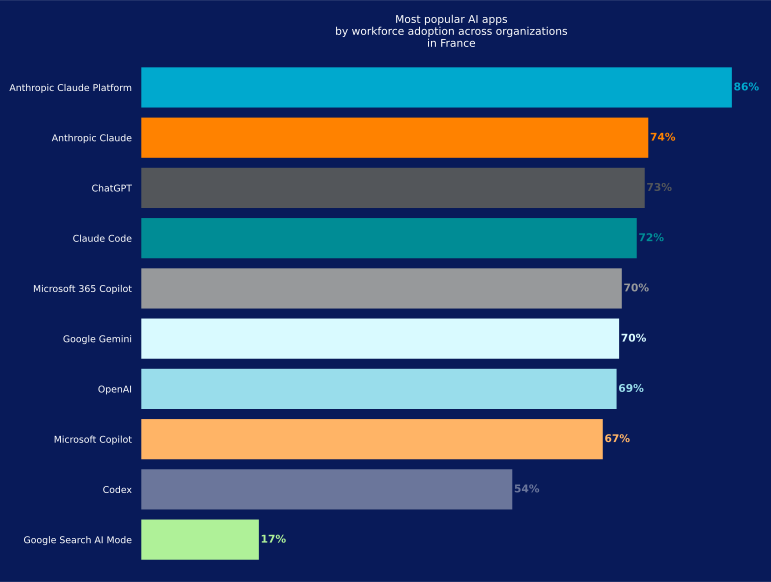
Les tendances d’adoption de l’IA en France diffèrent des tendances mondiales. Anthropic Claude Platform a dépassé ChatGPT pour devenir l’application d’IA la plus largement adoptée, utilisée par 86 % des organisations. Claude Code, l’outil spécialisé d’Anthropic pour la programmation, suit à 74 %, avec ChatGPT juste derrière à 73 %. La présence plus étendue d’Anthropic reflète les différents rôles de ses produits : Claude Code prend en charge le développement logiciel, tandis que Claude Platform fournit les API et les outils que les entreprises utilisent pour intégrer Claude à leurs propres applications. L’adoption des produits d’Anthropic témoigne d’une utilisation croissante de l’IA au-delà des outils conversationnels, dans les flux de travail des entreprises et du développement.
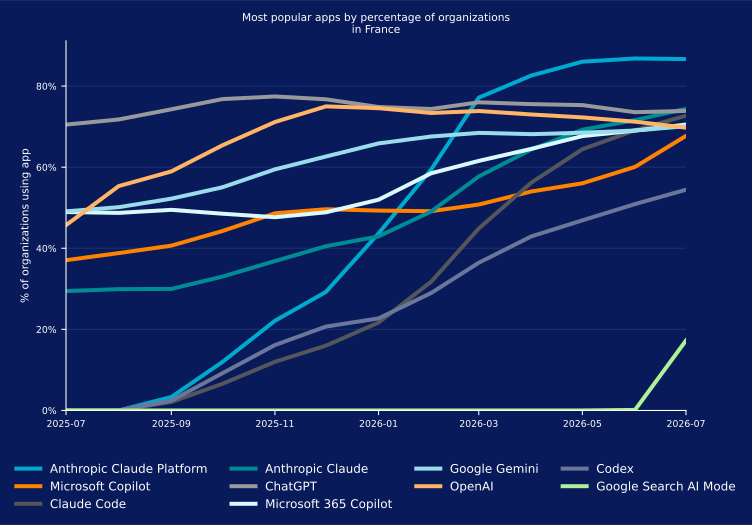
Le graphique ci-dessous montre l’évolution de l’adoption des principales applications d’IA en France au cours de l’année écoulée, mettant en évidence un changement dans les préférences en matière d’applications. ChatGPT est resté relativement stable tout au long de la période, conservant un niveau d’adoption constamment élevé. À l’inverse, Anthropic Claude Platform a commencé à progresser en septembre 2025 et a continué de gagner du terrain au cours des mois suivants, avant de dépasser ChatGPT et de s’installer en première position à partir de mai 2026. Google Gemini a suivi une tendance différente, reculant progressivement à partir de mars 2026. Dans l’ensemble, ces évolutions indiquent une préférence croissante pour la plateforme d’Anthropic, tandis que ChatGPT reste stable et que Gemini perd du terrain.
IA : utilisation des applications et violation de la politique de données
À mesure que l’adoption de l’IA continue de progresser en France, les préoccupations liées à l’exposition des données prennent davantage d’importance. Les organisations françaises utilisent des outils d’IA pour résumer des documents, générer des rapports, aider les employés et soutenir les processus opérationnels quotidiens. Ces cas d’usage peuvent impliquer des informations sensibles concernant les clients, l’entreprise et les opérations, créant ainsi des possibilités supplémentaires d’exposition des données. La protection des informations sensibles reste donc une priorité majeure, notamment lorsque les organisations cherchent à identifier et à exercer un contrôle sur les risques associés à l’IA non autorisée.
L’analyse des violations de la politique de données liées à l’IA en France montre que les données réglementées représentent la plus grande part des tentatives d’inclusion d’informations sensibles, avec 58 % de l’activité observée. Le code source suit à 26 %, tandis que la propriété intellectuelle représente 9 % et que les mots de passe et les clés API constituent les 6 % restants.
Applications d’IA les plus bloquées
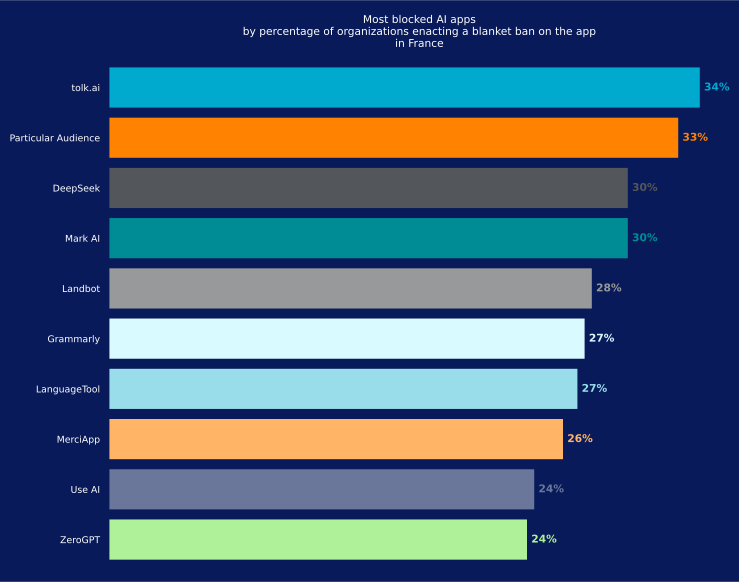
Les organisations en France adoptent une approche mesurée de l’adoption de l’IA, nombre d’entre elles restreignant certaines applications pour des raisons de sécurité, de confidentialité et de conformité. Bien que les politiques spécifiques varient selon les organisations, les applications les plus bloquées indiquent où les organisations françaises perçoivent les risques les plus importants.
Tolk.ai est l’application d’IA la plus fréquemment bloquée, avec des restrictions dans 34 % des organisations. Plateforme française no-code permettant de créer des chatbots d’IA générative et des agents de chat en direct pour le service client, elle se connecte généralement à des bases de connaissances internes et à des systèmes CRM ou de gestion des tickets. Particular Audience suit à 33 %, puis DeepSeek à 30 %. Ensemble, ces applications couvrent divers cas d’usage de l’IA, des chatbots destinés aux clients et de la personnalisation aux services d’IA généralistes. Lorsque ces outils interagissent avec des informations métier, des données clients ou des systèmes internes, ils peuvent créer des possibilités supplémentaires de sortie d’informations sensibles hors de l’organisation.
Dans l’ensemble, cette tendance suggère que les organisations françaises adoptent une approche plus prudente de la gouvernance de l’IA, notamment en ce qui concerne les applications susceptibles d’exposer des données sensibles ou de fonctionner en dehors des contrôles établis de sécurité et de conformité.
Adoption de l’IA agentique
Adoption de l’IA par les utilisateurs
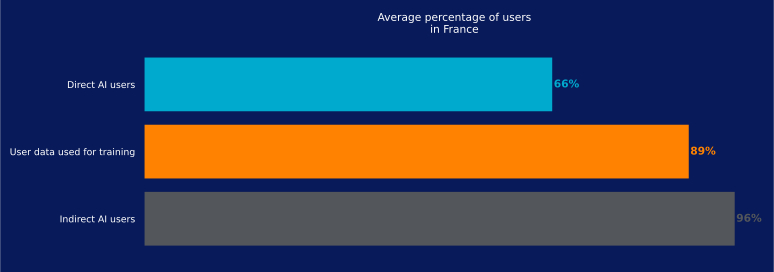
L’adoption de l’IA est désormais présente à plusieurs niveaux de l’environnement professionnel français. En France, 66 % des employés utilisent directement des applications d’IA, tandis que 96 % utilisent des applications qui incluent des fonctionnalités reposant sur l’IA. En outre, 89 % interagissent avec des systèmes d’IA qui utilisent les données des clients ou des utilisateurs pour entraîner des modèles.
Ces chiffres montrent à quel point l’IA fait désormais partie du travail quotidien, souvent par le biais de fonctionnalités intégrées aux applications que les employés utilisent déjà, plutôt que par des outils d’IA autonomes. À mesure que l’adoption continue de croître, les organisations françaises sont confrontées à un défi accru pour comprendre où les informations sensibles sont partagées et comment elles peuvent être utilisées, tant lors d’interactions directes avec des outils d’IA que par des fonctionnalités d’IA opérant en arrière-plan.
MCP : une interconnexion en forte croissance
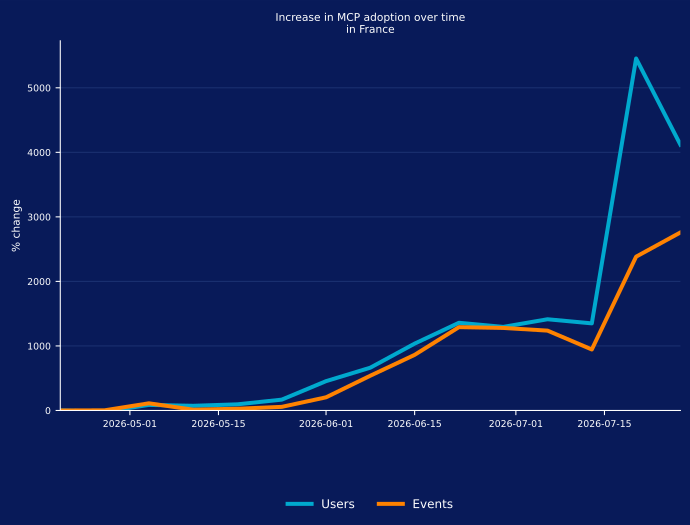
MCP, le standard open source qui permet aux modèles d’IA de se connecter à des sources de données et à des outils externes, connaît une forte hausse de son adoption en France. La croissance a commencé en mai et s’est ensuite accélérée, avec une augmentation d’environ 5 000 % du nombre d’utilisateurs interagissant avec des serveurs MCP distants et d’environ 2 800 % des événements liés à MCP.
Cette croissance est importante, car les connexions MCP distantes introduisent des voies supplémentaires de circulation des données entre les applications d’IA et les systèmes externes. Pour les organisations françaises, cela rend la visibilité et le contrôle de ces interactions de plus en plus importants, en particulier lorsque les agents d’IA peuvent accéder aux données métier ou à d’autres ressources sensibles.
Ces chiffres concernent spécifiquement l’utilisation de MCP distant, où les agents d’IA se connectent à des serveurs MCP hébergés sur Internet plutôt que localement ou au sein du réseau de l’organisation. L’ampleur de cette augmentation suggère que l’IA agentique dépasse le stade de l’expérimentation et s’intègre plus étroitement aux flux de travail quotidiens des entreprises, faisant de l’activité MCP un domaine que les organisations devront de plus en plus surveiller et encadrer par des règles de gouvernance.
Menaces liées à l’IA
Catégorisation des risques liés à l’IA
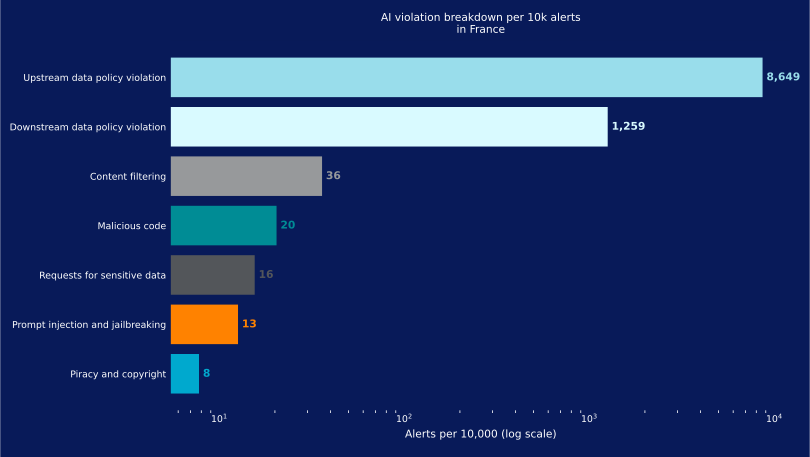
Une visibilité, une gouvernance et une protection efficaces de l’IA commencent par une compréhension claire des risques auxquels les organisations sont confrontées. En France, les violations de la politique de données en amont représentent 86 % des violations liées à l’IA, ce qui en fait la catégorie de risque la plus répandue. Les violations de la politique de données en aval sont également courantes, reflétant le risque d’exposition d’informations sensibles à la fois lorsqu’elles sont saisies dans des outils d’IA et lorsque du contenu généré par l’IA est partagé ou utilisé ailleurs.
Les violations liées aux malware restent moins fréquentes, mais elles présentent tout de même un risque aux conséquences potentiellement importantes, car elles peuvent compromettre les systèmes, les applications et les données métier sensibles.
Leurres malveillants utilisant l’IA
Un leurre malveillant utilisant l’IA est conçu pour inciter les utilisateurs à télécharger des malware ou à visiter un site web malveillant en se faisant passer pour une marque ou un outil d’IA de confiance. En France, cette activité a connu un pic marqué en juin 2025, touchant plus de 1 000 utilisateurs pour 100 000, avant de retomber et de se stabiliser autour de 80 utilisateurs pour 100 000 à partir d’août 2025.
Le pic de juin montre à quelle vitesse une seule campagne efficace peut toucher une grande part des employés, tandis que le niveau qui a suivi s’est révélé persistant plutôt que passager, constituant une menace continue à mesure que les employés poursuivent l’utilisation et la recherche de nouveaux outils d’IA.
Les campagnes récentes ont notamment utilisé de faux programmes d’installation d’applications d’IA, des outils de développement piégés par des chevaux de Troie et d’autres leurres sur le thème de l’IA conçus pour tirer parti de l’intérêt croissant pour cette technologie. À mesure que l’adoption de l’IA continue de s’étendre, les attaquants vont probablement continuer à adapter ces techniques, notamment en ciblant les chaînes d’approvisionnement logicielles et en distribuant des paquets malveillants qui tirent parti du développement assisté par l’IA.
Liens malveillants issus de l’IA
Un lien malveillant issu de l’IA est un lien dangereux renvoyé par une application d’IA, sur lequel un utilisateur clique ou qu’un agent d’IA suit. Ces liens sont similaires aux liens malveillants que les attaquants placent dans les résultats des moteurs de recherche, sur lesquels les utilisateurs peuvent cliquer en pensant qu’ils mènent à des sites web légitimes. Les attaquants peuvent y parvenir grâce à des techniques SEO, à des publicités payantes ou en compromettant une infrastructure par ailleurs légitime.
L’approche est similaire dans l’environnement de l’IA, bien que le contenu malveillant parvienne aux utilisateurs différemment. Des techniques telles que l’optimisation pour les moteurs d’intelligence artificielle (AIEO) émergent à mesure que les attaquants cherchent des moyens d’influencer le contenu que les modèles d’IA présentent, tandis que la publicité commence également à apparaître dans les applications d’IA.
En France, la fréquence à laquelle les utilisateurs rencontrent des liens malveillants issus de l’IA a diminué au cours de la période : elle est passée de plus de 100 rencontres par semaine pour 100 000 utilisateurs entre août 2025 et janvier 2026 à un niveau stabilisé autour de 35. Cette baisse est encourageante, mais le volume souligne toujours la nécessité de surveiller les liens renvoyés par les applications d’IA, en particulier à mesure que les employés s’appuient de plus en plus sur les outils d’IA pour leurs tâches quotidiennes.
Recommandations
Avec l’utilisation croissante des outils d’IA, qu’ils soient gérés ou personnels, et l’utilisation abusive des applications cloud personnelles, il est essentiel de renforcer la visibilité, d’améliorer les politiques et de privilégier des défenses proactives pour protéger votre organisation dans ce paysage de menaces en évolution rapide.
Sur la base des tendances mises en évidence dans ce rapport, Netskope Threat Labs encourage vivement les organisations de toute la France à réexaminer leur posture globale de sécurité :
- Inspectez tous les téléchargements HTTP et HTTPS, y compris l’ensemble du trafic web et cloud, afin d’empêcher les malware de s’infiltrer dans votre réseau. Les clients Netskope peuvent configurer leur Netskope One NG-SWG avec une politique de protection contre les menaces qui s’applique aux téléchargements de toutes les catégories et de tous les types de fichiers.
- Bloquez l’accès aux applications qui ne répondent à aucun besoin professionnel légitime ou qui présentent un risque disproportionné pour l’organisation. Une politique autorisant les applications réputées actuellement utilisées tout en bloquant toutes les autres constitue un bon point de départ.
- Utilisez des politiques DLP pour détecter les informations potentiellement sensibles, notamment le code source, les données réglementées, les mots de passe et les clés, la propriété intellectuelle et les données chiffrées, envoyées à des instances d’applications personnelles, à des applications d’IA ou à d’autres destinations non autorisées.
- Utilisez la technologie Remote Browser Isolation (RBI) pour fournir une protection supplémentaire lors de la visite de sites web appartenant à des catégories pouvant présenter un risque plus élevé, telles que les domaines nouvellement observés ou récemment enregistrés.
- Utilisez Netskope Skylight AI Gateway pour obtenir une visibilité et un contrôle sur les applications d’IA et les interactions API, afin de contribuer à sécuriser les flux de données entre les utilisateurs, les applications et les LLM.
- Déployez Netskope Skylight AI Guardrails pour appliquer des protections cohérentes contre l’exposition de données sensibles, les prompts dangereux et les violations des politiques dans les environnements d’IA gérés et non gérés.
- Utilisez Netskope Skylight AI App Security pour découvrir les applications d’IA autorisées et non autorisées, appliquer des contrôles en temps réel et faire respecter les politiques de gouvernance pour l’utilisation personnelle et professionnelle de l’IA.
- Exploitez Netskope Skylight AI Analytics pour surveiller les tendances d’adoption de l’IA, les activités des utilisateurs et les incidents DLP, afin d’aider les organisations à mieux comprendre et réduire leur exposition aux risques liés à l’IA.
- Envisagez Netskope Skylight AI Red Teaming pour identifier activement les vulnérabilités et les erreurs de configuration dans les déploiements d’IA privés avant qu’elles ne puissent être exploitées dans les environnements de production.
Netskope Threat Labs
Composé des chercheurs les plus réputés du secteur en matière de menaces cloud et de malware, Netskope Threat Labs découvre et analyse les dernières menaces cloud qui touchent les entreprises et conçoit des défenses pour les contrer. Nos chercheurs interviennent régulièrement et participent bénévolement aux principales conférences sur la sécurité, notamment DEF CON, Black Hat et RSA.
À propos de ce rapport
Netskope fournit une protection contre les menaces à des millions d’utilisateurs dans le monde. Les informations présentées dans ce rapport reposent sur des données d’utilisation agrégées recueillies par la plateforme Netskope One auprès d’un sous-ensemble de clients Netskope en France.
Les statistiques de ce rapport portent sur la période allant du 1er juillet 2025 au 30 juillet 2026. Elles reflètent les tactiques des attaquants, le comportement des utilisateurs et les politiques des organisations.