2026年版Netskope Threat Labsフランスレポートでは、過去1年間に観測されたAI導入の拡大、データポリシー違反の動向、およびAIに関連する脅威について詳しく説明します。
主な調査結果
本レポートでは、フランスの組織全体にAIがどのように組み込まれつつあるか、そしてその変化に伴うセキュリティ上の課題を検証します。組織が管理するAIへの移行、日常的なアプリケーションやエージェント型ワークフローにおけるAIの役割の拡大、そして導入に伴って生じるデータとマルウェアのリスクを取り上げます。
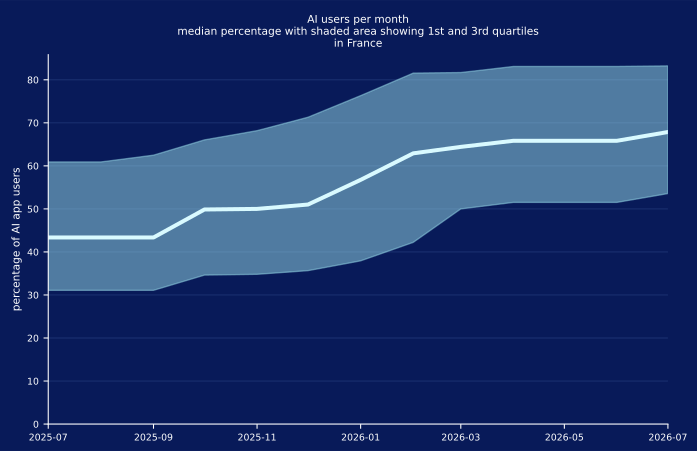
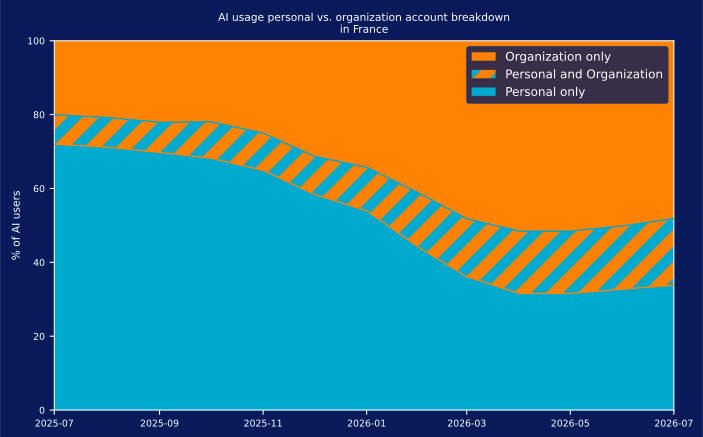
AIは今やフランスの組織全体に組み込まれています: 過去1年間で、AIを積極的に利用するユーザーの割合は43%から69%に上昇し、組織が管理するAIの利用率は28%から66%に増加しました。一方、個人用AIの利用率は80%から51%に低下しました。しかし、AIの利用範囲は今や単独のツールをはるかに超えています。従業員の96%がAI機能を組み込んだアプリケーションを利用し、89%が顧客やユーザーのデータを学習に使用するシステムとやり取りしています。
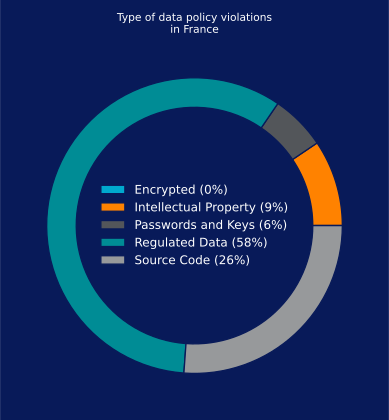
AIの企業導入に伴い、機密データも流入しています: フランスにおけるAI関連のデータポリシー違反では、規制対象データが58%を占め、ソースコードが26%、知的財産が9%、パスワードとAPIキーが6%と続いています。リモートMCPの活動は5月以降急増し、ユーザー数は約5000%、イベント数は約2800%増加しました。組織は、従業員がどのAIアプリケーションを利用しているかだけでなく、それらのアプリケーションやエージェントが何にアクセスできるかを把握する必要があります。
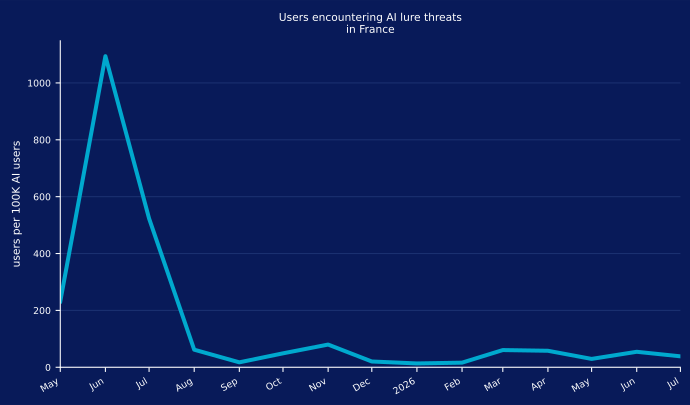
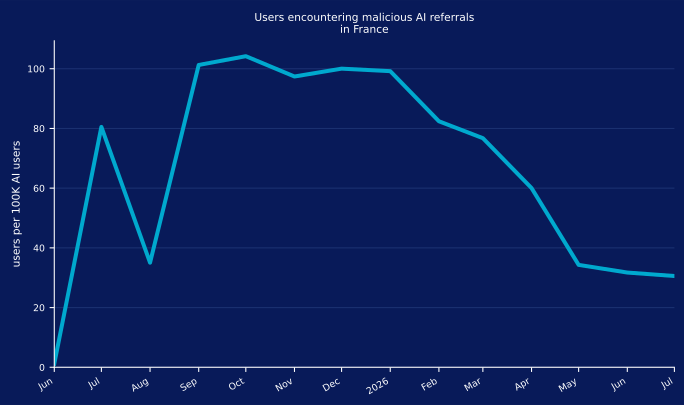
攻撃者もAIの動向を追っています: AIを装った誘導の活動は、2025年8月以降、ユーザー10万人あたり約80人で安定して推移しています。信頼されるAIブランドへのなりすましは、単発のキャンペーンではなく、継続的な戦術となっています。悪意のあるAIリンクに遭遇する件数は、ユーザー10万人あたり週100件超から約35件に減少しましたが、残存する件数には依然として注意が必要です。よく知られたAIサービスが攻撃チェーンの一部になるケースが増えています。
AIの利用
AI:導入と利用の動向
組織がAIの導入に自信を深めるにつれて、この技術は日常的な業務の一部になりつつあります。フランスでのAI利用は過去1年間、増加を続けています。AIアプリケーションを積極的に利用するユーザーの割合は43%から69%に上昇しており、世界全体の動向と一致しています。
並行して、フランスの組織は、ユーザーを個人用AIアカウントから組織が管理するツールへ移行させることで、シャドーAIのリスク低減を着実に進めてきました。過去1年間で、個人用AIアプリケーションの利用率は80%から51%に低下し、組織が管理するAIソリューションの利用率は28%から66%に上昇しました。同時に、個人用アカウントと企業用アカウントを切り替えて利用するユーザーの割合は8%から18%に増加しました。これは、新しいツールを試す中で、組織が管理するアカウントと個人用アカウントを依然として行き来する従業員がいることを示唆しています。このことは、組織がインスタンス単位の制御をより厳格に維持しつつ、新しいAIアプリケーションの審査と承認を効率化する必要があることを示しています。
全体として、こうした変化は、フランスの組織が、生産性を妨げることなくデータ保護とコンプライアンスを改善し、管理されたAIの導入に向けて前進してきたことを示しています。しかし、その進展は同じペースでは続いていません。春以降、個人用AIの利用からの移行はほぼ停滞し、個人利用と企業利用の重複も残っています。組織が一定の成熟度に達すると、シャドーAIの排除はより困難になるとみられます。そのため、長期的なガードレール、明確なポリシー、新しいAIツールを導入するための簡単なプロセスが、フランスのあらゆる組織のAI戦略において重要な要素となります。
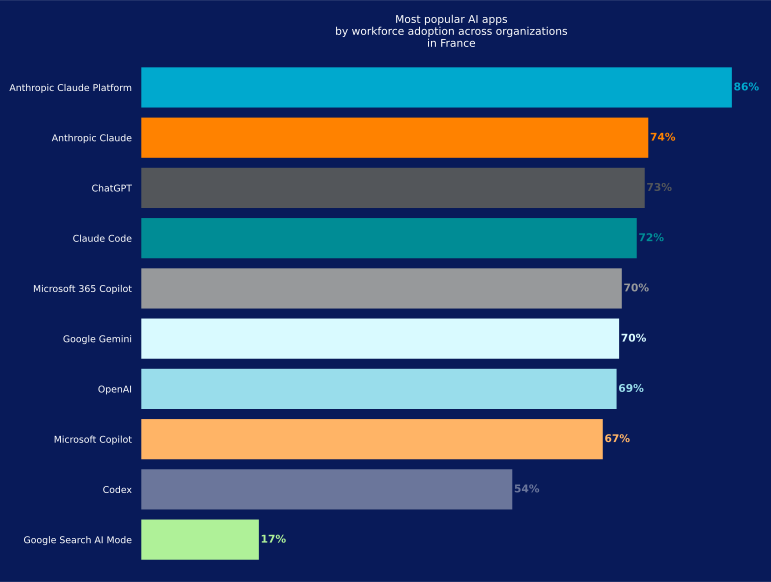
フランスにおけるAIの導入傾向は、世界全体の動向とは異なります。Anthropic Claude PlatformはChatGPTを上回り、最も広く導入されているAIアプリケーションとなっており、86%の組織が利用しています。Anthropicのコーディング専用ツールであるClaude Codeが74%で続き、ChatGPTが73%で僅差で追っています。Anthropicの存在感の拡大は、各製品の役割の違いを反映しています。Claude Codeはソフトウェア開発を支援し、Claude Platformは、企業が自社のアプリケーションにClaudeを統合するために使用するAPIやツールを提供します。Anthropicの各製品の導入状況は、AIの利用が対話型ツールを超えて、企業や開発のワークフローへと広がっていることを示しています。
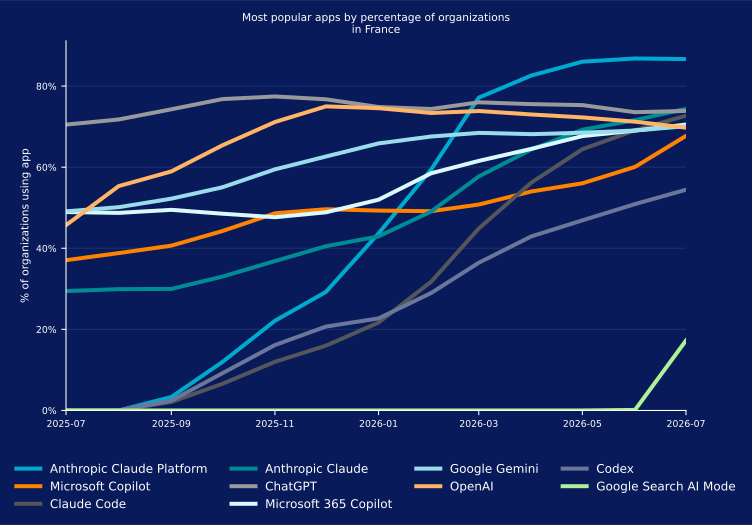
以下のグラフは、過去1年間にフランスで主要なAIアプリケーションの導入がどのように推移したかを示し、アプリケーションの選好の変化を浮き彫りにしています。ChatGPTは期間を通じて比較的安定し、一貫して高い導入率を維持しています。対照的に、Anthropic Claude Platformは2025年9月から上昇し始め、その後数か月間にわたって導入が拡大しました。その後ChatGPTを上回り、2026年5月以降は首位に定着しました。Google Geminiは異なる傾向をたどり、2026年3月以降、徐々に低下しています。全体として、これらの変化はAnthropicのプラットフォームへの選好が高まる一方、ChatGPTは安定し、Geminiは後退していることを示しています。
AI:アプリの利用とデータポリシー違反
フランスでAIの導入が拡大し続ける中、データ露出への懸念の重要性が高まっています。フランスの組織は、文書の要約、レポートの生成、従業員の支援、日常的な業務プロセスの支援にAIツールを利用しています。こうしたユースケースには、顧客、事業、業務に関する機密情報が含まれる場合があり、データ露出の機会が増えることになります。そのため、機密情報の保護は引き続き重要な優先事項です。特に、組織がシャドーAIに伴うリスクを特定し、制御しようとする中では、その重要性が高まっています。
フランスにおけるAI関連のデータポリシー違反の分析では、機密情報を含めようとする試みのうち、規制対象データが最大の割合を占め、観測された活動の58%に達しています。ソースコードが26%で続き、知的財産が9%、パスワードとAPIキーが残りの6%を占めています。
最も多くブロックされているAIアプリ
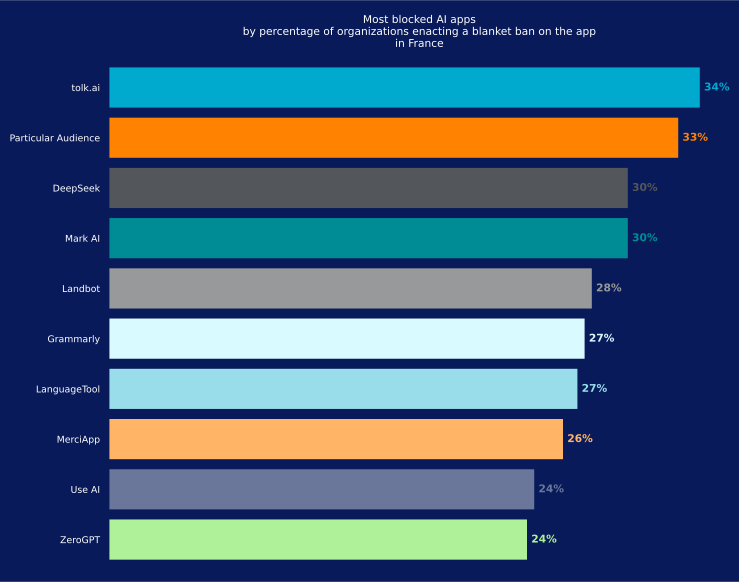
フランスの組織はAIの導入に慎重な姿勢を取っており、多くの組織がセキュリティ、プライバシー、コンプライアンス上の懸念から特定のアプリケーションを制限しています。具体的なポリシーは組織によって異なりますが、最も多くブロックされているアプリケーションから、フランスの組織がどこに最大のリスクを見いだしているかがわかります。
Tolk.aiは最も頻繁にブロックされているAIアプリケーションで、34%の組織が利用を制限しています。これは、カスタマーサービス向けの生成AIチャットボットやライブチャットエージェントを構築するためのフランスのノーコードプラットフォームで、通常、社内のナレッジベースやCRM、チケット管理システムに接続します。Particular Audienceが33%、DeepSeekが30%で続いています。これらのアプリケーションは、顧客向けチャットボットやパーソナライゼーションから汎用AIサービスまで、幅広いAIのユースケースをカバーしています。これらのツールが業務情報、顧客データ、社内システムとやり取りする場合、機密情報が組織の外部に流出する機会が増える可能性があります。
全体として、この傾向は、フランスの組織がAIガバナンスに対してより慎重な姿勢を取っていることを示唆しています。特に、機密データを露出させる可能性があるアプリケーションや、確立されたセキュリティおよびコンプライアンスの制御の範囲外で動作する可能性があるアプリケーションに慎重になっています。
エージェント型AIの導入
ユーザーによるAIの利用
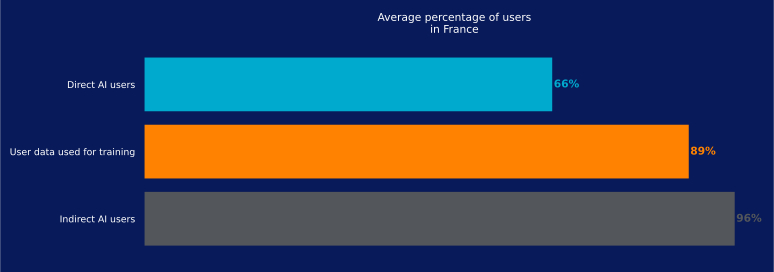
AIの導入は、今やフランスのビジネス環境の複数の層に広がっています。フランスでは、従業員の66%がAIアプリケーションを直接利用し、96%がAIを活用した機能を含むアプリケーションを利用しています。さらに、89%が、顧客やユーザーのデータをモデルの学習に使用するAIシステムとやり取りしています。
これらの数値は、AIがいかに広く日常業務の一部となっているかを示しています。多くの場合、単独のAIツールを通じてではなく、従業員がすでに利用しているアプリケーションに組み込まれた機能を通じて利用されています。導入が拡大し続ける中、フランスの組織は、AIツールとの直接的なやり取りと、バックグラウンドで動作するAI機能の両方を通じて、機密情報がどこで共有され、どのように利用される可能性があるかを把握するという、より大きな課題に直面しています。
MCP:急速に拡大する相互接続
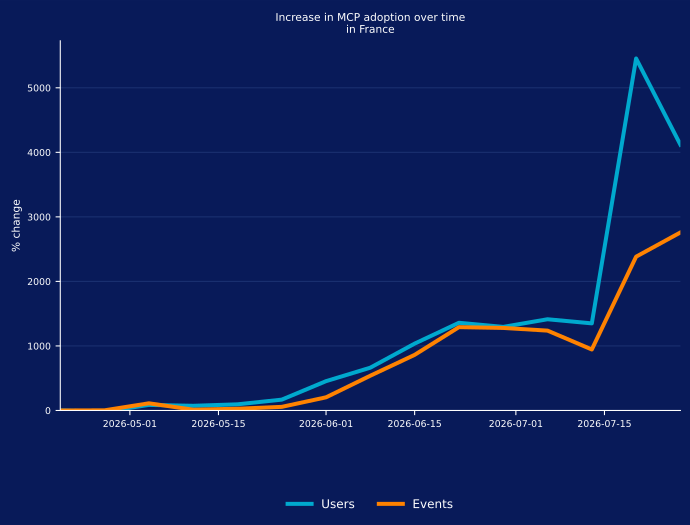
AIモデルが外部のデータソースやツールに接続できるようにするオープンソース標準であるMCPは、フランスで導入が急増しています。5月に増加が始まり、その後加速し、リモートMCPサーバーとやり取りするユーザー数は約5000%、MCP関連のイベント数は約2800%増加しました。
この増加が重要なのは、リモートMCP接続によって、AIアプリケーションと外部システムの間でデータが移動する経路が増えるためです。フランスの組織にとって、こうしたやり取りの可視性と制御はますます重要になっています。特に、AIエージェントが業務データやその他の機密リソースにアクセスできる場合、その重要性が高まります。
これらの数値は、ローカルや組織内のネットワークではなく、インターネット上にホストされたMCPサーバーにAIエージェントが接続する、リモートMCPの利用に特化したものです。この増加の規模は、エージェント型AIが実験段階を超え、日常的な業務ワークフローにより密接に統合されつつあることを示唆しています。そのため、MCPの活動は、組織が今後ますます監視し、ガバナンスを適用する必要のある領域となります。
AIに関連する脅威
AIリスクの分類
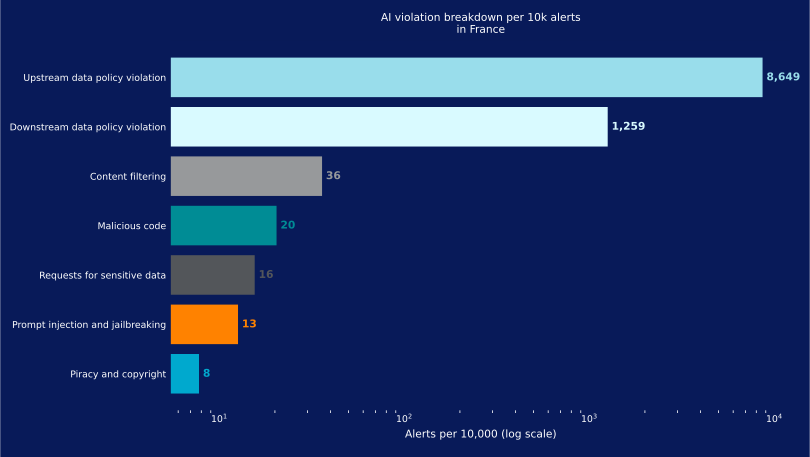
効果的なAIの可視性、ガバナンス、保護は、組織が直面するリスクを明確に理解することから始まります。フランスでは、上流側のデータポリシー違反がAI関連の違反の86%を占め、最も多いリスクカテゴリーとなっています。下流側のデータポリシー違反も広く見られます。これは、機密情報をAIツールに入力する際と、AIが生成したコンテンツを他の場所で共有または利用する際の両方に、機密情報が露出するリスクがあることを反映しています。
マルウェア関連の違反は依然として比較的少ないものの、システム、アプリケーション、機密性の高い業務データを侵害する可能性があるため、重大な影響をもたらし得るリスクです。
AIを装った悪意のある誘導
AIを装った悪意のある誘導は、信頼されるAIブランドやツールになりすまし、ユーザーをだましてマルウェアをダウンロードさせたり、悪意のあるWebサイトにアクセスさせたりすることを目的としています。フランスでは、この活動は2025年6月に急増し、ユーザー10万人あたり1,000人超に達しました。その後減少に転じ、2025年8月以降はユーザー10万人あたり約80人で推移しています。
6月の急増は、単一の効果的なキャンペーンが、いかに短期間で従業員の大きな割合に到達できるかを示しています。一方、その後の水準は一時的ではなく持続的なものとなっており、従業員が新しいAIツールの利用や検索を続ける中、継続的な脅威となっています。
最近のキャンペーンには、偽のAIアプリケーションのインストーラー、トロイの木馬化された開発者向けツール、およびAIへの関心の高まりにつけ込むことを目的とした、その他のAIを題材とする誘導が含まれています。AIの導入が拡大し続けるにつれて、攻撃者はこれらの手法を変化させ続けると考えられます。これには、ソフトウェアサプライチェーンを標的とすることや、AI支援開発につけ込む悪意のあるパッケージを配布することも含まれます。
悪意のあるAIリンク
悪意のあるAIリンクとは、AIアプリケーションが返す有害なリンクで、ユーザーがクリックしたり、AIエージェントがたどったりするものです。これは、攻撃者が検索エンジンの結果に配置する悪意のあるリンクと似ており、ユーザーは正規のWebサイトにつながると信じてクリックする場合があります。攻撃者は、SEOの手法、有料広告、または本来は正規のインフラの侵害によって、これを実現できます。
AI環境でもアプローチは似ていますが、悪意のあるコンテンツがユーザーに届く仕組みは異なります。攻撃者がAIモデルの提示するコンテンツに影響を与える方法を探る中、人工知能エンジン最適化(AIEO)などの手法が登場しています。また、AIアプリケーション内にも広告が表示され始めています。
フランスでは、ユーザーが悪意のあるAIリンクに遭遇する頻度は、対象期間中に低下しています。2025年8月から2026年1月にかけてはユーザー10万人あたり週100件超でしたが、その後は約35件で安定しています。この減少は好ましい兆候ですが、依然として一定の件数があることは、AIアプリケーションが返すリンクを監視する必要性を示しています。特に、従業員が日常業務でAIツールに頼る機会が増える中では、その重要性が高まります。
推奨事項
組織が管理するAIツールと個人用AIツールの両方の利用拡大、および個人用クラウドアプリの不適切な利用を踏まえると、急速に変化する脅威環境から組織を保護するには、可視性を強化し、ポリシーを改善し、先を見越した防御を優先することが不可欠です。
本レポートで明らかになった動向に基づき、Netskope Threat Labsは、フランス全土の組織に対して、セキュリティ態勢全体を改めて見直すことを強く推奨します。
- すべてのWebおよびクラウドトラフィックを含め、HTTPとHTTPSによるすべてのダウンロードを検査し、マルウェアのネットワークへの侵入を防いでください。Netskopeのお客様は、すべてのカテゴリーとファイル形式のダウンロードに適用される脅威保護ポリシーを使用して、Netskope One NG-SWGを設定できます。
- 正当な業務上の目的がないアプリや、組織に不釣り合いに大きなリスクをもたらすアプリへのアクセスをブロックしてください。現在利用されている信頼性の高いアプリを許可し、それ以外をすべてブロックするポリシーが、適切な出発点となります。
- DLPポリシーを使用し、個人用アプリのインスタンス、AIアプリ、その他の承認されていない場所に送信される、機密性の高い可能性がある情報を検出してください。これには、ソースコード、規制対象データ、パスワードとキー、知的財産、暗号化されたデータが含まれます。
- Remote Browser Isolation(RBI)技術を使用し、新たに観測されたドメインや新規登録されたドメインなど、リスクが高い可能性のあるカテゴリーのWebサイトにアクセスする際に、追加の保護を提供してください。
- Netskope Skylight AI Gatewayを使用し、AIアプリケーションとAPIのやり取りに対する可視性と制御を確保することで、ユーザー、アプリケーション、LLM間のデータフローの安全性を高めてください。
- Netskope Skylight AI Guardrailsを導入し、管理対象と管理対象外のAI環境全体で、機密データの露出、安全でないプロンプト、ポリシー違反に対する一貫した保護を適用してください。
- Netskope Skylight AI App Securityを使用し、承認済みおよび未承認のAIアプリケーションを検出し、リアルタイムの制御を適用し、個人および企業のAI利用全体にガバナンスポリシーを適用してください。
- Netskope Skylight AI Analyticsを活用し、AIの導入動向、ユーザーの活動、DLPインシデントを監視することで、組織がAI関連のリスクへの露出をより適切に理解し、低減できるようにしてください。
- Netskope Skylight AI Red Teamingの利用を検討し、プライベートAI環境の脆弱性や設定ミスが本番環境で悪用される前に、それらを積極的に特定してください。
Netskope Threat Labs
業界を代表するクラウド脅威およびマルウェアの研究者で構成されるNetskope Threat Labsは、企業に影響を及ぼす最新のクラウド脅威を発見、分析し、それらに対する防御策を設計しています。当社の研究者は、DEF CON、Black Hat、RSAなどの主要なセキュリティカンファレンスで、定期的に登壇やボランティア活動を行っています。
本レポートについて
Netskopeは、世界中の数百万人のユーザーに脅威保護を提供しています。本レポートに記載されている情報は、フランスのNetskopeのお客様の一部を対象に、Netskope Oneプラットフォームが収集した利用データの集計に基づいています。
本レポートの統計は、2025年7月1日から2026年7月30日までの期間に基づいています。統計には、攻撃者の戦術、ユーザーの行動、組織のポリシーが反映されています。