Dieser Bericht beschreibt die zunehmende Einführung von KI, Trends bei Datenschutzrichtlinienverletzungen und KI-bezogene Bedrohungen, die im vergangenen Jahr in Organisationen mit Sitz in Asien beobachtet wurden.
Wichtigste Erkenntnisse
KI-Systeme, -Werkzeuge und -Anwendungen werden in Organisationen in Asien zunehmend eingebettet. Immer mehr Organisationen setzen verwaltete KI-Anwendungen ein, die Rolle von KI in alltäglichen Anwendungen und agentischen Workflows wächst, und mit diesen Veränderungen entstehen Sicherheits-, Daten- und Malware-Risiken.
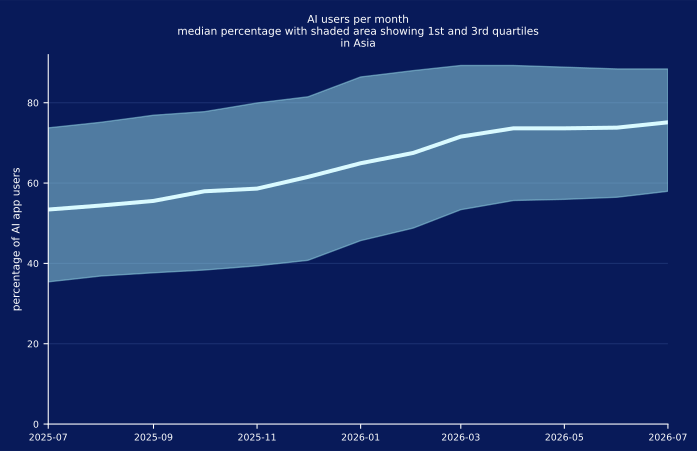
Die KI-Nutzung wächst weiter: Im vergangenen Jahr stieg der Anteil aktiver KI-Nutzer an allen Nutzern in Asien von 55 % auf 74 %. Die Nutzung organisationsseitig verwalteter KI-Anwendungen nahm von 41 % auf 74 % zu, während die Nutzung persönlicher KI-Konten von 71 % auf 46 % sank. Die KI-Aktivität innerhalb von Organisationen beschränkt sich jedoch nicht auf dedizierte Werkzeuge oder die direkte Nutzung: 98 % der Mitarbeiter nutzen Anwendungen mit eingebetteten KI-Funktionen, und 92 % interagieren mit Systemen, die Kunden- oder Nutzerdaten für das Training verwenden.
Sensible Daten durchlaufen KI-Workflows: Regulierte Daten machen 61 % der KI-bezogenen Datenschutzrichtlinienverletzungen in Asien aus, gefolgt von geistigem Eigentum mit 19 %, Quellcode mit 14 % sowie Passwörtern und API-Schlüsseln mit 5 %. Die Aktivität über remote genutztes Model Context Protocol (MCP) ist im betrachteten Zeitraum stark gestiegen: Die Zahl der Nutzer nahm um bis zu 398 % und die Zahl der Ereignisse um bis zu 259 % zu. Organisationen müssen verstehen, welche KI-Anwendungen und -Agenten in ihren Umgebungen tätig sind, aber auch, mit welchen Nutzern und Systemen diese interagieren und worauf sie zugreifen können.
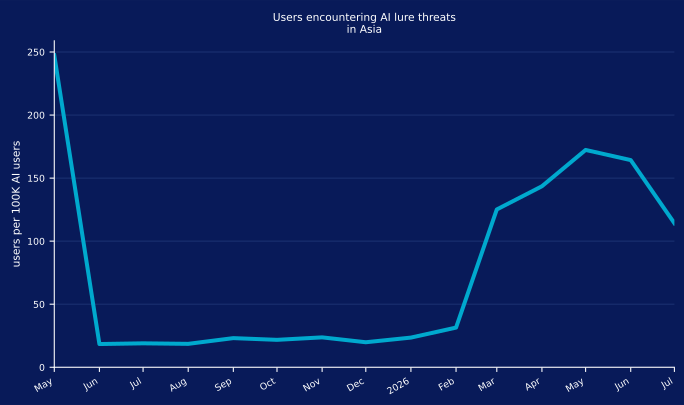
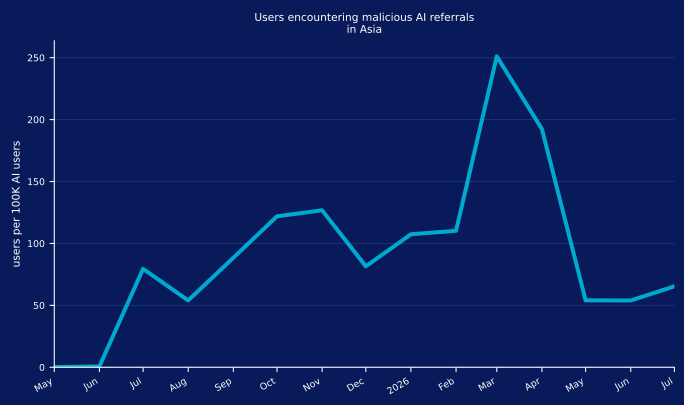
Angreifer nutzen den KI-Trend aus: KI-Köder richten sich kontinuierlich gegen Unternehmensnutzer. Die Aktivität stieg von Februar bis Juni 2026 stetig an, statt nur einen einzelnen kurzen Schub zu zeigen. Die Rate erreichte in diesen Monaten ein anhaltendes Niveau deutlich oberhalb des früheren Basisniveaus, mit einem moderaten Höchststand im Mai von rund 170 Nutzern je 100.000. Interaktionen mit bösartigen KI-Links folgten einem ähnlichen Muster und erreichten im Februar 2026 einen Höchststand von 250 pro Woche je 100.000 Nutzer, bevor sie sich wieder bei rund 50 einpendelten. Beliebte KI-Dienste werden zunehmend Teil der Angriffskette.
KI-Nutzung
Trends bei Einführung und Nutzung
Da Organisationen in ganz Asien zunehmend Vertrauen in die Einführung von KI gewinnen, wird die Technologie Teil des alltäglichen Geschäftsbetriebs. Die KI-Nutzung in der Region ist im vergangenen Jahr weiter gestiegen: Der Anteil der Nutzer, die aktiv mit KI-Anwendungen arbeiten, nahm von 55 % auf 74 % zu und entspricht damit den globalen Trends.
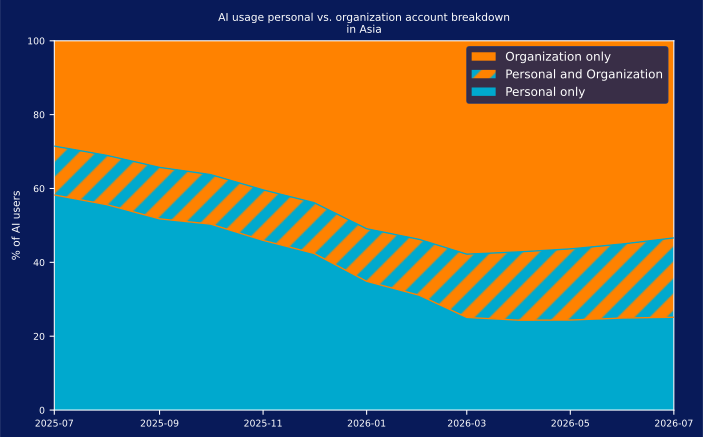
Parallel dazu haben Organisationen in Asien stetige Fortschritte bei der Reduzierung des Schatten-KI-Risikos in ihrer Umgebung gemacht, indem sie Nutzer von persönlichen KI-Konten hin zu organisationsseitig verwalteten Werkzeugen lenken. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 71 % auf 46 %, während die Nutzung organisationsseitig verwalteter KI-Lösungen von 41 % auf 74 % stieg. Gleichzeitig wuchs der Anteil der Nutzer, die zwischen persönlichen und Unternehmenskonten wechseln, von 13 % auf 21 %. Dies deutet darauf hin, dass einige Mitarbeiter bei der Erkundung neuer Werkzeuge weiterhin zwischen verwalteten und persönlichen Konten wechseln. Daraus ergibt sich für Organisationen die Notwendigkeit, die Prüfung und Genehmigung neuer KI-Anwendungen zu vereinfachen und zugleich eine strengere Steuerung auf Instanzebene beizubehalten.
Insgesamt zeigen diese Entwicklungen, dass Organisationen in Asien Fortschritte beim Einsatz verwalteter KI gemacht haben und dabei den Schutz von Daten sowie die Compliance verbessern, ohne die Produktivität zu beeinträchtigen. Die Abkehr von der persönlichen KI-Nutzung ist jedoch seit März weitgehend ins Stocken geraten, und die Überschneidung zwischen persönlicher und unternehmensbezogener Nutzung besteht weiterhin. Schatten-KI scheint sich schwerer beseitigen zu lassen, sobald Organisationen einen bestimmten Reifegrad erreichen. Deshalb sind langfristige Leitplanken, klare Richtlinien und einfache Prozesse für die Einführung neuer KI-Werkzeuge ein wichtiger Bestandteil der KI-Strategie jeder Organisation in der Region.
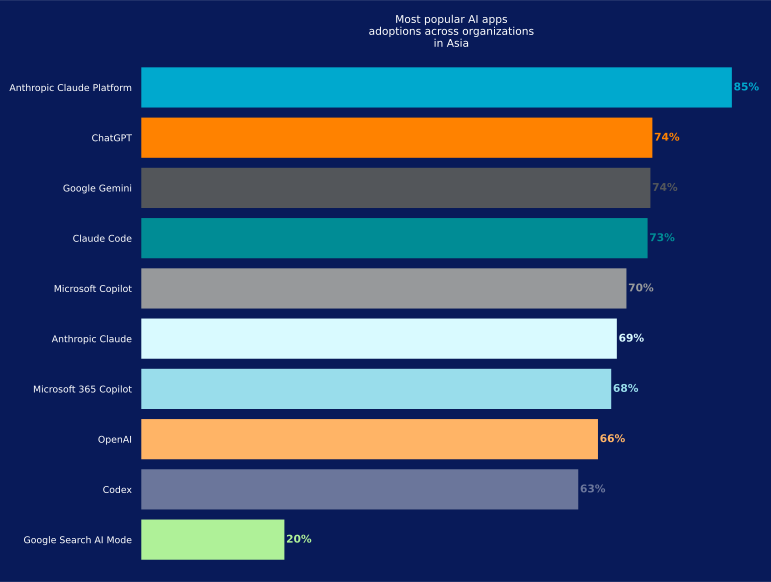
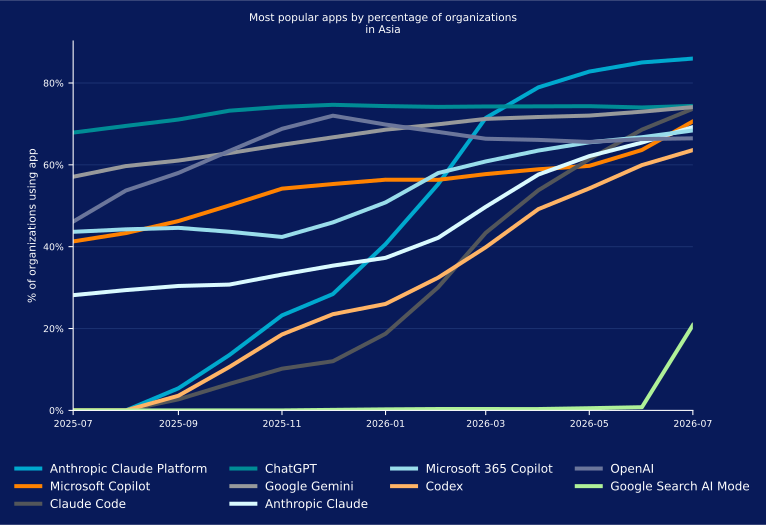
In weniger als einem Jahr hat Anthropic Claude Platform ChatGPT als die am weitesten verbreitete KI-Anwendung in der Region überholt und wird von 85 % der Organisationen genutzt. Dahinter liegen ChatGPT und Google Gemini mit jeweils 74 %.
Anders als ChatGPT und Gemini ist Claude Platform kein dialogorientierter Assistent, sondern eine Sammlung von APIs und Werkzeugen, mit denen Claude in Software integriert wird. Ihre Beliebtheit deutet darauf hin, dass ein großer Teil der KI-Aktivität in Organisationen mit Sitz in der Region mit Entwicklungs- und Integrationsarbeit zusammenhängt und nicht mit Mitarbeitern, die mit einem Assistenten chatten. Dies erschwert Transparenz und Steuerung, da diese Art der Nutzung meist innerhalb von Anwendungen und Diensten stattfindet und nicht in einem Browser-Tab.
Das folgende Diagramm zeigt, wie sich die Verbreitung der führenden KI-Anwendungen in Asien im vergangenen Jahr entwickelt hat, und hebt den rasanten Popularitätszuwachs von Anthropic Claude Platform hervor. ChatGPT und Google Gemini haben über den gesamten Zeitraum hinweg konstant hohe Verbreitungsraten beibehalten.
KI-bezogene Datenschutzrichtlinienverletzungen
Mit der weiter zunehmenden Einführung von KI in Asien wachsen auch die Bedenken hinsichtlich der Offenlegung von Daten. Mitarbeiter in der gesamten Region nutzen KI-Werkzeuge, um Dokumente zusammenzufassen, Berichte zu erstellen, Unterstützung zu erhalten und alltägliche Geschäftsprozesse zu optimieren. Diese Anwendungsfälle können sensible Kunden-, Geschäfts- und Betriebsinformationen einbeziehen und dadurch neue Möglichkeiten für die Offenlegung von Daten schaffen. Der Schutz sensibler Informationen bleibt daher eine zentrale Priorität, insbesondere wenn Organisationen daran arbeiten, die mit Schatten-KI verbundenen Risiken zu identifizieren und zu steuern.
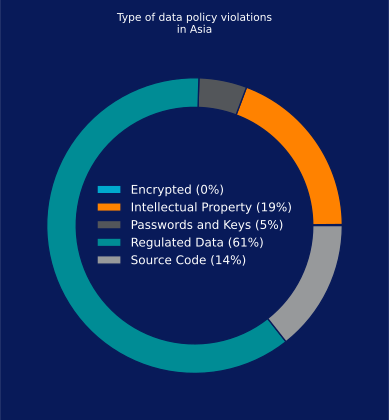
Unsere Analyse für Asien zeigt, dass regulierte Daten die Art sensibler Informationen sind, die am häufigsten von KI-bezogenen Datenschutzrichtlinienverletzungen betroffen ist: Sie machen 61 % dieser Ereignisse aus. Es folgen geistiges Eigentum mit 19 %, Quellcode mit 14 % sowie Passwörter und API-Schlüssel mit 5 %.
Am häufigsten blockierte KI-Apps
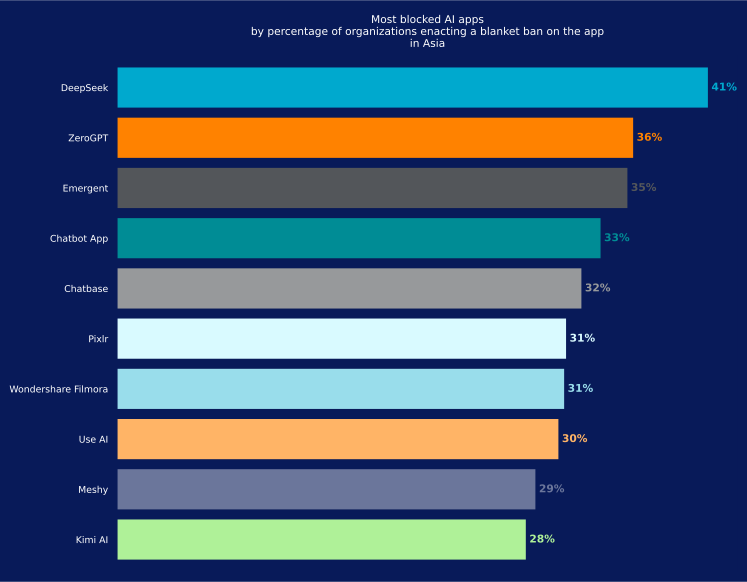
Viele Organisationen in Asien schränken bestimmte Anwendungen aufgrund von Bedenken hinsichtlich Sicherheit, Datenschutz und Compliance ein. Obwohl sich die konkreten Richtlinien zwischen den Organisationen unterscheiden, werden manche Anwendungen häufiger blockiert als andere. Dies gibt einen Hinweis darauf, wo Organisationen die größten Risiken sehen.
DeepSeek ist die am häufigsten blockierte KI-Anwendung in Asien: 41 % der Organisationen schränken den Zugriff ein. Sicherheitsteams verweisen auf begrenzte Transparenz, Bedenken hinsichtlich der Datensouveränität und eine Plattform, deren Verhalten sich schnell verändert hat, sowie auf die allgemeine Unsicherheit, die mit neuen KI-Ökosystemen einhergeht.
ZeroGPT folgt mit 36 %. Viele Organisationen stufen Dienste zur KI-Erkennung als risikoreich ein, weil Nutzer in der Regel vollständige Texte, Quellcode oder anderes sensibles Material zur Analyse einfügen müssen. Das bedeutet, dass Inhalte die Organisation allein zum Zweck einer Prüfung verlassen.
Emergent liegt mit 35 % knapp dahinter. Es handelt sich um eine agentische Entwicklungsplattform, die vollständige Anwendungen anhand natürlichsprachlicher Prompts erstellt und bereitstellt. Sie kann daher mit nur geringer menschlicher Prüfung Code generieren, Verbindungen zu Repositories herstellen und Änderungen in produktive Infrastrukturen übertragen. Diese Kombination aus umfassendem Zugriff und begrenzter Aufsicht lässt Sicherheitsteams vorsichtig werden.
Wo diese Werkzeuge mit Geschäftsinformationen, Kundendaten oder internen Systemen interagieren, schaffen sie zusätzliche Möglichkeiten dafür, dass sensible Informationen die Organisation verlassen.
Insgesamt verfolgen Organisationen in Asien einen vorsichtigen Ansatz bei Anwendungen, die sensible Daten offenlegen oder außerhalb etablierter Sicherheits- und Compliance-Steuerung agieren könnten.
Einführung agentischer KI
KI-Nutzung durch Mitarbeiter
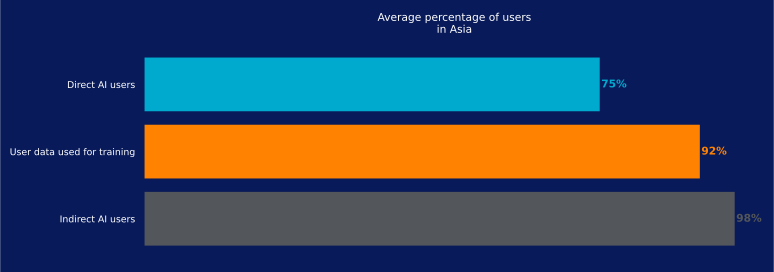
In der gesamten Region nutzen 75 % der Mitarbeiter KI-Anwendungen direkt, während 98 % Anwendungen mit KI-gestützten Funktionen verwenden. Darüber hinaus interagieren 92 % mit KI-Systemen, die Kunden- oder Nutzerdaten zum Training von Modellen verwenden.
Diese Zahlen zeigen, dass KI-Aktivität häufig über Funktionen stattfindet, die in bereits genutzte Anwendungen eingebaut sind, und nicht über eigenständige KI-Werkzeuge. Mit der weiter zunehmenden Nutzung stehen Organisationen in Asien vor einer größeren Herausforderung: Sie müssen verstehen, wo sensible Informationen weitergegeben werden und wie sie verwendet werden könnten – sowohl durch direkte Interaktionen mit KI-Werkzeugen als auch durch KI-Funktionen, die im Hintergrund arbeiten.
MCP: Rasant zunehmende Vernetzung
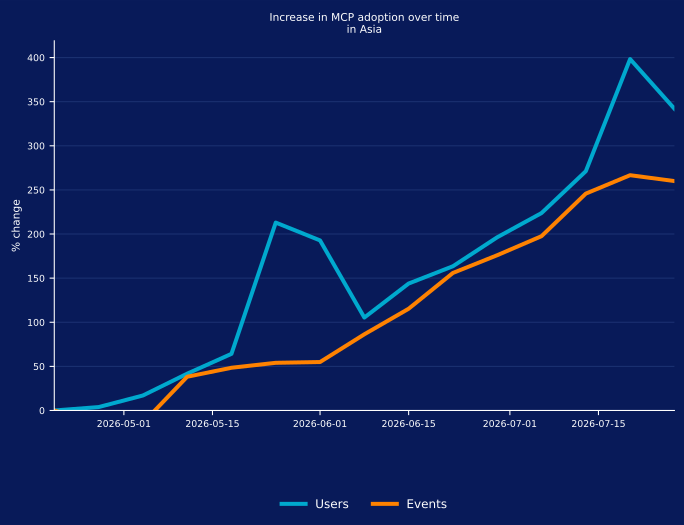
MCP, der Open-Source-Standard, der KI-Modellen die Verbindung mit externen und internen Datenquellen und Werkzeugen ermöglicht, verzeichnet in Asien eine stark zunehmende Verbreitung. Im betrachteten Zeitraum stieg die Zahl nicht menschlicher Entitäten, die mit remote gehosteten MCP-Servern interagieren, um 398 %, während die Zahl der MCP-bezogenen Ereignisse um 259 % zunahm.
MCP-Verbindungen eröffnen zusätzliche Wege für den Datenaustausch zwischen KI-Anwendungen und externen Systemen. Für Organisationen in der Region werden Transparenz und Steuerung dieser Interaktionen dadurch zunehmend wichtig, insbesondere dort, wo KI-Agenten auf Geschäftsdaten oder andere sensible Ressourcen zugreifen können.
Diese Zahlen beziehen sich speziell auf die Remote-Nutzung von MCP, bei der KI-Agenten Verbindungen zu MCP-Servern herstellen, die im Internet gehostet werden und nicht lokal oder innerhalb des eigenen Netzwerks einer Organisation. Sie deuten darauf hin, dass agentische KI über das Experimentierstadium hinausgeht und enger in alltägliche Geschäftsabläufe integriert wird. Damit wird die MCP-Aktivität zu einem Bereich, den Organisationen zunehmend überwachen und durch Governance regeln müssen.
KI-bezogene Bedrohungen
Kategorisierung von KI-Risiken
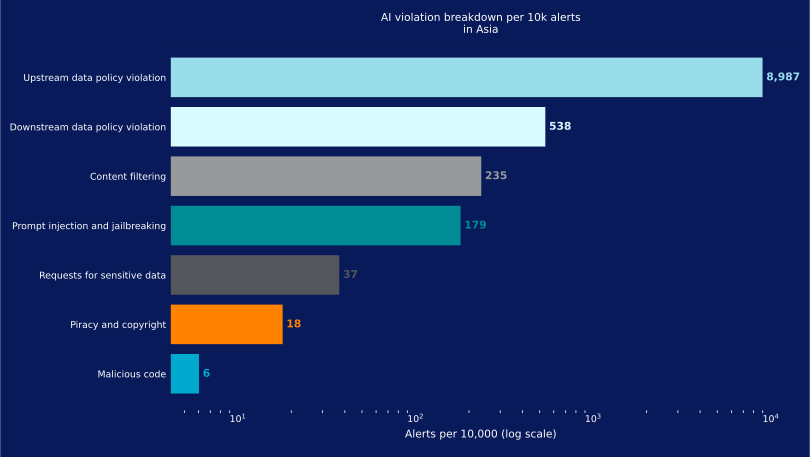
Wirksame Transparenz, Governance und Schutz im KI-Bereich beginnen mit einem klaren Verständnis der Risiken, denen Organisationen gegenüberstehen. In Asien machen vorgelagerte Datenschutzrichtlinienverletzungen 89 % der KI-bezogenen Verstöße aus und sind damit die häufigste Risikokategorie. Auch nachgelagerte Datenschutzrichtlinienverletzungen sind weit verbreitet. Dies verdeutlicht das Risiko, sensible Informationen sowohl bei der Eingabe in KI-Werkzeuge als auch bei der Weitergabe oder anderweitigen Nutzung KI-generierter Inhalte offenzulegen.
Verstöße im Zusammenhang mit bösartigem Code sind weiterhin seltener, stellen aber dennoch ein potenziell folgenreiches Risiko dar, da sie Systeme, Anwendungen und sensible Geschäftsdaten kompromittieren können.
Bösartige KI-Köder
Ein bösartiger KI-Köder soll Nutzer dazu verleiten, Malware herunterzuladen oder eine bösartige Website zu besuchen, indem er sich als vertrauenswürdige KI-Marke oder als vertrauenswürdiges KI-Werkzeug ausgibt. In Asien waren im Mai 2025 bis zu 250 von jeweils 100.000 Nutzern von dieser Technik betroffen. Eine zweite Welle begann im Februar 2026, als 170 von jeweils 100.000 Mitarbeitern auf einen Köder stießen. Die Aktivität blieb bis Juni oberhalb des normalen Basisniveaus, mit einem weiteren Anstieg im Mai.
Der Verlauf dieses Musters ist ebenso wichtig wie die Höchststände. Die Köderaktivität in der Region tritt in Wellen und nicht mit einer konstanten Rate auf. Die zweite Welle blieb mehrere Monate lang deutlich oberhalb des Basisniveaus, statt schnell abzuklingen. Dies deutet auf Kampagnen hin, die noch lange nach ihrer ersten Beobachtung wirksam blieben.
Zu den jüngsten Kampagnen gehörten gefälschte Installationsprogramme für KI-Anwendungen, trojanisierte Entwicklerwerkzeuge und andere KI-bezogene Köder, die das wachsende Interesse an KI ausnutzen sollen. Mit der weiter zunehmenden Einführung von KI werden Angreifer diese Techniken voraussichtlich weiter verfeinern. Dazu gehören Angriffe auf Software-Lieferketten und die Verbreitung bösartiger Pakete, die die KI-gestützte Entwicklung ausnutzen.
Bösartige KI-Links
Ein bösartiger KI-Link ist ein schädlicher Link, der von einer KI-Anwendung ausgegeben wird und den ein Nutzer anklickt oder dem ein KI-Agent folgt. Solche Links ähneln den bösartigen Links, die Angreifer in Suchmaschinenergebnissen platzieren und die Nutzer möglicherweise anklicken, weil sie glauben, dass diese zu legitimen Websites führen. Angreifer können dies mithilfe von SEO-Techniken, bezahlten Anzeigen oder durch die Kompromittierung ansonsten legitimer Infrastruktur erreichen.
Der Ansatz ist in der KI-Umgebung ähnlich, auch wenn bösartige Inhalte die Nutzer auf andere Weise erreichen. Techniken wie Artificial Intelligence Engine Optimization (AIEO) entstehen, während Angreifer nach Möglichkeiten suchen, die von KI-Modellen angezeigten Inhalte zu beeinflussen. Zugleich taucht auch Werbung zunehmend innerhalb von KI-Anwendungen auf.
In Asien lag die Rate der Nutzerinteraktionen mit bösartigen KI-Links von Juni bis Februar zwischen 50 und 120 pro Woche je 100.000 Nutzer, bevor ein starker Anstieg im Februar 2026 sie auf 250 erhöhte. Seitdem liegt sie bei rund 50, verglichen mit etwa 82 je 100.000 Nutzer in einer typischen Woche des gesamten Zeitraums. Das aktuelle Niveau liegt darunter und auch unter dem Niveau eines Großteils des vorangegangenen Jahres. Dennoch zeigt der Spitzenwert im Februar, wie wirksam diese Technik sein kann. Dies ist ein Grund, die von KI-Anwendungen ausgegebenen Links weiterhin zu überwachen, da Mitarbeiter bei immer mehr alltäglichen Aufgaben auf KI-Werkzeuge zurückgreifen.
Empfehlungen
Angesichts der zunehmenden Nutzung sowohl verwalteter als auch persönlicher KI-Werkzeuge und des Missbrauchs persönlicher Cloud-Apps ist es entscheidend, die Transparenz zu erhöhen, Richtlinien zu verbessern und proaktive Abwehrmaßnahmen zu priorisieren, um Ihre Organisation in dieser sich schnell verändernden Bedrohungslandschaft zu schützen.
Auf Grundlage der in diesem Bericht aufgezeigten Trends empfiehlt Netskope Threat Labs Organisationen in ganz Asien nachdrücklich, ihre gesamte Sicherheitslage neu zu bewerten:
- Prüfen Sie alle HTTP- und HTTPS-Downloads, einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihr Netskope One NG-SWG mit einer Richtlinie zum Schutz vor Bedrohungen konfigurieren, die für Downloads aus allen Kategorien und für alle Dateitypen gilt.
- Blockieren Sie den Zugriff auf Apps, die keinem legitimen Geschäftszweck dienen oder ein unverhältnismäßiges Risiko für die Organisation darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die seriöse, derzeit verwendete Apps zulässt und alle anderen blockiert.
- Nutzen Sie DLP-Richtlinien, um potenziell sensible Informationen zu erkennen, die an persönliche App-Instanzen, KI-Apps oder andere nicht autorisierte Ziele gesendet werden. Dazu zählen Quellcode, regulierte Daten, Passwörter und Schlüssel, geistiges Eigentum sowie verschlüsselte Daten.
- Nutzen Sie Remote Browser Isolation (RBI), um beim Besuch von Websites in Kategorien mit möglicherweise höherem Risiko, etwa neu beobachteten oder neu registrierten Domains, zusätzlichen Schutz zu gewährleisten.
- Nutzen Sie Netskope Skylight AI Gateway, um Transparenz und Steuerung für KI-Anwendungen und API-Interaktionen zu erhalten und so Datenflüsse zwischen Nutzern, Anwendungen und LLMs abzusichern.
- Setzen Sie Netskope Skylight AI Guardrails ein, um in verwalteten und nicht verwalteten KI-Umgebungen einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Prompts und Richtlinienverstößen durchzusetzen.
- Nutzen Sie Netskope Skylight AI App Security, um genehmigte und nicht genehmigte KI-Anwendungen zu entdecken, Steuerung in Echtzeit anzuwenden und Governance-Richtlinien für die persönliche und unternehmensbezogene KI-Nutzung durchzusetzen.
- Nutzen Sie Netskope Skylight AI Analytics, um Trends bei der KI-Einführung, Nutzeraktivitäten und DLP-Vorfälle zu überwachen und Organisationen dabei zu unterstützen, ihre Exposition gegenüber KI-bezogenen Risiken besser zu verstehen und zu reduzieren.
- Ziehen Sie Netskope Skylight AI Red Teaming in Betracht, um Sicherheitslücken und Fehlkonfigurationen in privaten KI-Bereitstellungen aktiv zu identifizieren, bevor sie in Produktionsumgebungen ausgenutzt werden können.
Netskope Threat Labs
Mit führenden Forschern der Branche für Cloud-Bedrohungen und Malware entdeckt und analysiert Netskope Threat Labs die neuesten Cloud-Bedrohungen für Unternehmen und entwickelt Abwehrmaßnahmen dagegen. Unsere Forscher halten regelmäßig Vorträge und engagieren sich ehrenamtlich auf führenden Sicherheitskonferenzen, darunter DEF CON, Black Hat und RSA.
Über diesen Bericht
Netskope bietet Millionen von Nutzern weltweit Schutz vor Bedrohungen. Die in diesem Bericht dargestellten Informationen basieren auf aggregierten Nutzungsdaten, die von der Netskope One platform für eine Teilmenge der Netskope-Kunden in Asien erfasst wurden.
Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Mai 2025 bis zum 30. Juli 2026. Sie spiegeln die Taktiken der Angreifer, das Nutzerverhalten und die Richtlinien der Organisationen wider.