Questo report descrive in dettaglio la crescente adozione dell’IA, le tendenze nelle violazioni dei criteri sui dati e le minacce connesse all’IA osservate nell’ultimo anno nelle organizzazioni con sede in Asia.
Risultati principali
Sistemi, strumenti e applicazioni di IA sono sempre più integrati nelle organizzazioni in Asia. Sempre più organizzazioni implementano applicazioni di IA gestite, il ruolo dell’IA nelle applicazioni quotidiane e nei flussi di lavoro agentici cresce e, con questi cambiamenti, emergono rischi per la sicurezza, per i dati e legati al malware.
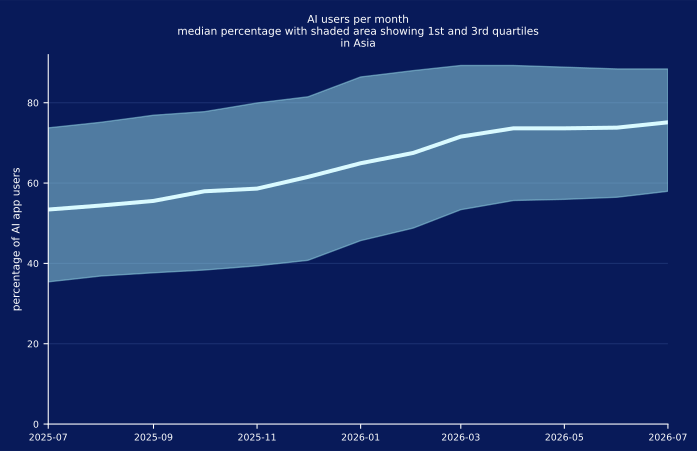
L’uso dell’IA continua a crescere: Nell’ultimo anno, gli utenti attivi dell’IA sono passati dal 55% al 74% del totale degli utenti con sede in Asia. L’uso di applicazioni di IA gestite dalle organizzazioni è salito dal 41% al 74%, mentre l’uso di account di IA personali è sceso dal 71% al 46%. Tuttavia, l’attività legata all’IA nelle organizzazioni non si limita a strumenti dedicati o all’uso diretto: il 98% dei dipendenti utilizza applicazioni con funzionalità di IA integrate e il 92% interagisce con sistemi che utilizzano dati dei clienti o degli utenti per l’addestramento.
I dati sensibili transitano attraverso i flussi di lavoro dell’IA: I dati soggetti a regolamentazione rappresentano il 61% delle violazioni dei criteri sui dati correlate all’IA in Asia, seguiti dalla proprietà intellettuale al 19%, dal codice sorgente al 14% e da password e chiavi API al 5%. L’attività del Model Context Protocol (MCP) remoto è aumentata notevolmente nel periodo, con un incremento del volume degli utenti fino al 398% e del volume degli eventi fino al 259%. Le organizzazioni devono comprendere quali applicazioni e agenti di IA operano nei loro ambienti, ma anche con quali utenti e sistemi interagiscono e a quali risorse possono accedere.
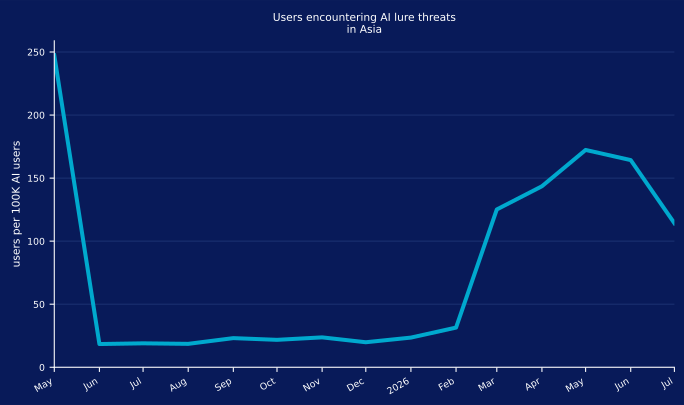
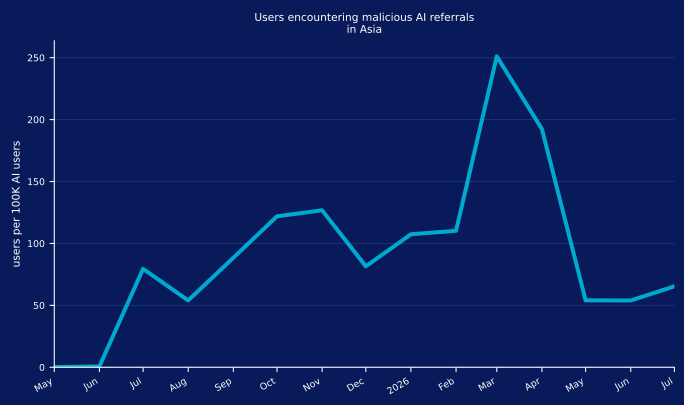
Gli attaccanti sfruttano la tendenza dell’IA: Le esche legate all’IA prendono costantemente di mira gli utenti aziendali, con un’attività in crescita continua da febbraio a giugno 2026 anziché concentrata in un unico breve picco. In quei mesi il tasso è salito a un livello stabile, ben al di sopra del precedente livello di riferimento, con un modesto picco a maggio che ha raggiunto circa 170 utenti ogni 100.000. Le interazioni con link dannosi provenienti dall’IA hanno seguito un andamento simile, raggiungendo un picco di 250 a settimana ogni 100.000 utenti a febbraio 2026, prima di stabilizzarsi nuovamente intorno a 50. I servizi di IA più diffusi fanno sempre più parte della catena di attacco.
Uso dell’IA
Tendenze di adozione e utilizzo
Man mano che le organizzazioni in Asia acquisiscono maggiore fiducia nell’adozione dell’IA, questa tecnologia entra a far parte delle operazioni aziendali quotidiane. Nell’ultimo anno, l’uso dell’IA nella regione ha continuato a crescere, con la quota di utenti che utilizzano attivamente applicazioni di IA passata dal 55% al 74%, in linea con le tendenze globali.
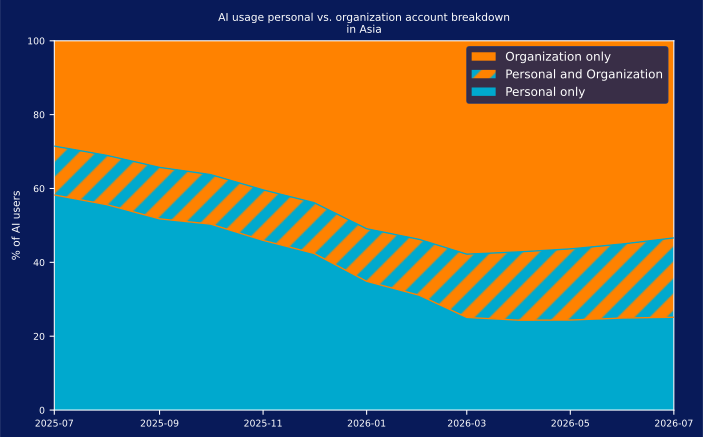
Parallelamente, le organizzazioni in Asia hanno compiuto progressi costanti nel ridurre il rischio legato alla shadow AI nei propri ambienti, orientando gli utenti dagli account di IA personali verso strumenti gestiti dall’organizzazione. Nell’ultimo anno, l’uso di applicazioni di IA personali è sceso dal 71% al 46%, mentre l’adozione di soluzioni di IA gestite dall’organizzazione è salita dal 41% al 74%. Al tempo stesso, la quota di utenti che passano da account personali ad account aziendali e viceversa è cresciuta dal 13% al 21%, suggerendo che alcuni dipendenti continuano ad alternare account gestiti e personali mentre esplorano nuovi strumenti. Ciò evidenzia la necessità per le organizzazioni di semplificare la valutazione e l’approvazione di nuove applicazioni di IA, mantenendo al contempo controlli più rigorosi a livello di istanza.
Nel complesso, queste dinamiche mostrano che le organizzazioni in Asia hanno compiuto progressi verso implementazioni di IA gestite, migliorando la protezione dei dati e la conformità senza frenare la produttività. Tuttavia, l’abbandono dell’uso personale dell’IA si è sostanzialmente arrestato da marzo e la sovrapposizione tra utilizzo personale e aziendale permane. La shadow AI sembra più difficile da eliminare una volta che le organizzazioni raggiungono un certo livello di maturità: per questo, misure di salvaguardia a lungo termine, criteri chiari e processi semplici per l’adozione di nuovi strumenti di IA sono una componente importante della strategia di IA di ogni organizzazione nella regione.
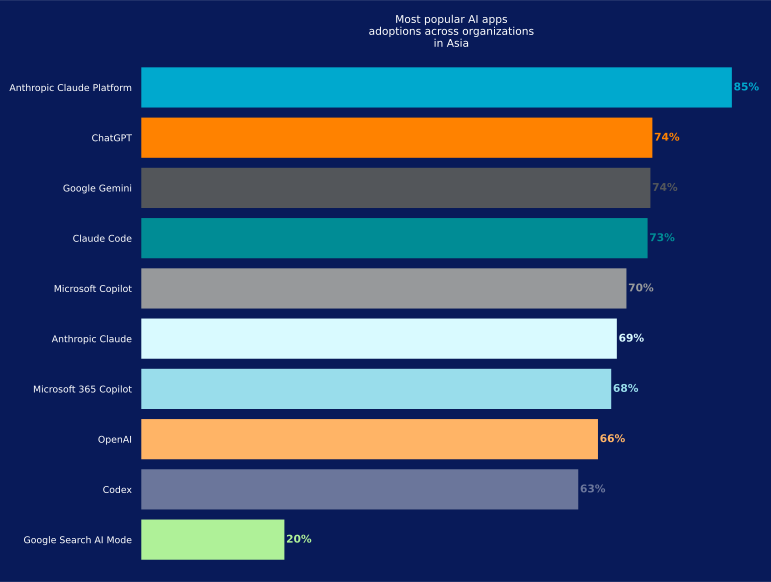
In meno di un anno, Anthropic Claude Platform ha superato ChatGPT come applicazione di IA più ampiamente adottata nella regione, utilizzata dall’85% delle organizzazioni. ChatGPT e Google Gemini seguono, entrambi al 74%.
A differenza di ChatGPT e Gemini, Claude Platform non è un assistente conversazionale, ma un insieme di API e strumenti utilizzati per integrare Claude nel software. La sua popolarità suggerisce che gran parte dell’attività legata all’IA nelle organizzazioni con sede nella regione sia connessa al lavoro di sviluppo e integrazione, piuttosto che alle conversazioni dei dipendenti con un assistente. Questo rende più difficili la visibilità e il controllo, perché tale utilizzo tende ad avvenire all’interno di applicazioni e servizi anziché in una scheda del browser.
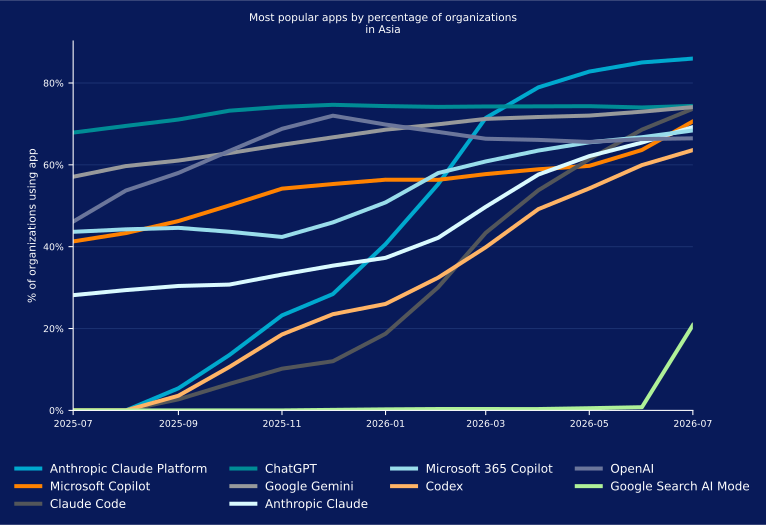
Il grafico seguente mostra come si è evoluta l’adozione delle principali applicazioni di IA in Asia nell’ultimo anno, evidenziando la rapida crescita della popolarità di Anthropic Claude Platform. ChatGPT e Google Gemini hanno entrambi mantenuto tassi di adozione costantemente elevati durante l’intero periodo.
Violazioni dei criteri sui dati correlate all’IA
Con il continuo aumento dell’adozione dell’IA in Asia, le preoccupazioni relative all’esposizione dei dati diventano sempre più diffuse. I dipendenti della regione utilizzano strumenti di IA per riassumere documenti, generare report, ricevere assistenza e semplificare i processi aziendali quotidiani. Questi casi d’uso possono coinvolgere informazioni sensibili sui clienti, sull’azienda e sulle operazioni, creando nuove opportunità di esposizione dei dati. Proteggere le informazioni sensibili rimane quindi una priorità fondamentale, soprattutto mentre le organizzazioni lavorano per individuare e controllare i rischi associati alla shadow AI.
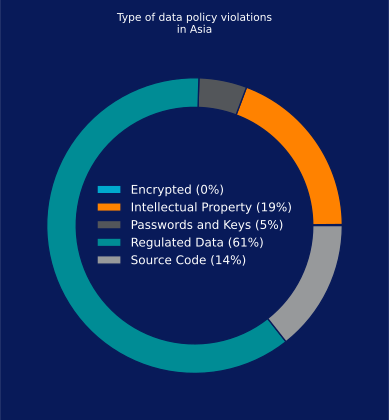
In Asia, la nostra analisi mostra che i dati soggetti a regolamentazione sono il tipo di informazioni sensibili più frequentemente coinvolto nelle violazioni dei criteri sui dati correlate all’IA, rappresentando il 61% di tali eventi. Seguono la proprietà intellettuale al 19%, il codice sorgente al 14% e le password e le chiavi API al 5%.
App di IA più bloccate
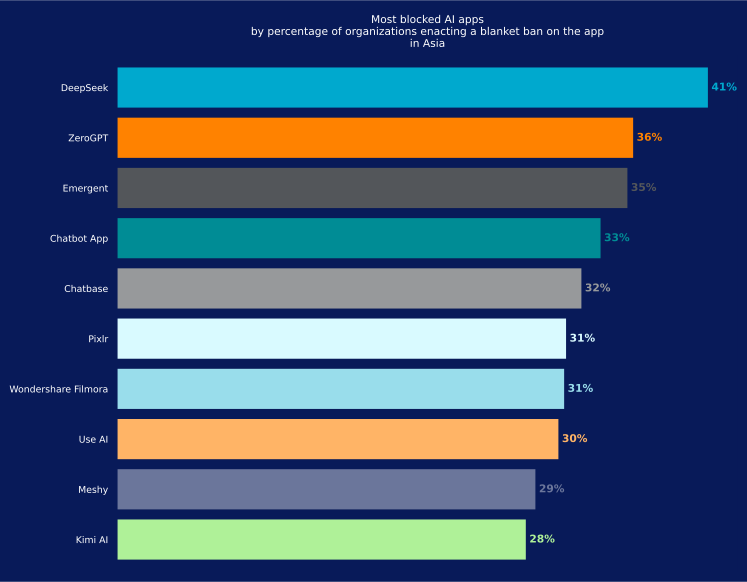
Molte organizzazioni in Asia limitano determinate applicazioni a causa di preoccupazioni relative a sicurezza, privacy e conformità. Sebbene i criteri specifici differiscano da un’organizzazione all’altra, alcune applicazioni vengono bloccate più sistematicamente di altre, fornendo un’indicazione degli ambiti in cui le organizzazioni ravvisano i rischi maggiori.
DeepSeek è l’applicazione di IA più frequentemente bloccata in Asia, con il 41% delle organizzazioni che ne limita l’accesso. I team di sicurezza segnalano una trasparenza limitata, preoccupazioni sulla sovranità dei dati e una piattaforma il cui comportamento è cambiato rapidamente, oltre all’incertezza più ampia che accompagna gli ecosistemi di IA emergenti.
ZeroGPT segue al 36%. Molte organizzazioni considerano i servizi di rilevamento dei contenuti generati dall’IA ad alto rischio perché in genere richiedono agli utenti di incollare testi completi, codice sorgente o altro materiale sensibile per l’analisi, facendo sì che i contenuti escano dall’organizzazione semplicemente per essere verificati.
Emergent segue a breve distanza, al 35%. È una piattaforma di sviluppo agentico che crea e distribuisce applicazioni complete a partire da prompt in linguaggio naturale, quindi può generare codice, collegarsi ai repository e apportare modifiche all’infrastruttura in produzione con una revisione umana limitata. È questa combinazione di ampio accesso e supervisione limitata a indurre cautela nei team di sicurezza.
Quando questi strumenti interagiscono con informazioni aziendali, dati dei clienti o sistemi interni, creano ulteriori opportunità per la fuoriuscita di informazioni sensibili dall’organizzazione.
Nel complesso, le organizzazioni in Asia adottano un approccio prudente verso le applicazioni che potrebbero esporre dati sensibili o operare al di fuori dei controlli consolidati di sicurezza e conformità.
Adozione dell’IA agentica
Adozione dell’IA da parte degli utenti
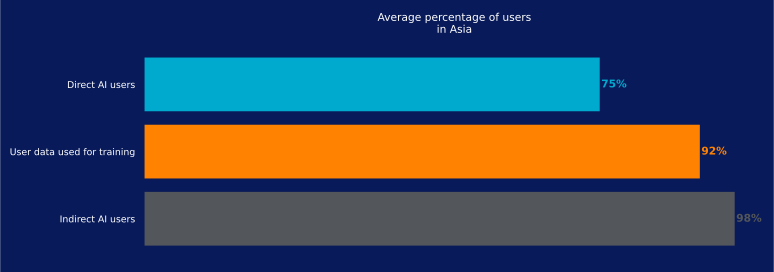
Nella regione, il 75% dei dipendenti utilizza direttamente applicazioni di IA, mentre il 98% utilizza applicazioni che includono funzionalità basate sull’IA. Inoltre, il 92% interagisce con sistemi di IA che utilizzano dati dei clienti o degli utenti per addestrare i modelli.
Questi dati mostrano che l’attività legata all’IA si manifesta spesso attraverso funzionalità integrate nelle applicazioni già utilizzate dai dipendenti, piuttosto che tramite strumenti di IA autonomi. Con la continua crescita dell’adozione, le organizzazioni in Asia affrontano una sfida maggiore nel comprendere dove vengono condivise le informazioni sensibili e come potrebbero essere utilizzate, sia attraverso interazioni dirette con gli strumenti di IA sia attraverso funzionalità di IA che operano in background.
MCP: interconnessione in rapido aumento
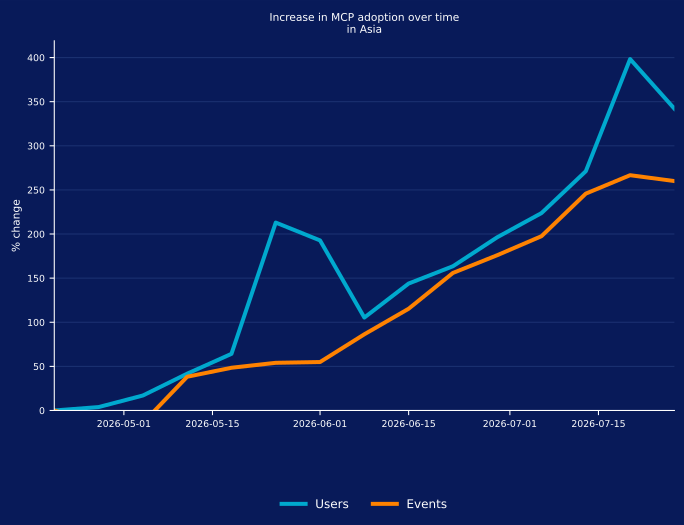
MCP, lo standard open source che consente ai modelli di IA di collegarsi a fonti di dati e strumenti esterni e interni, registra un forte aumento dell’adozione in Asia. Nel periodo, il numero di entità non umane che interagiscono con server MCP remoti è aumentato del 398%, mentre gli eventi correlati a MCP sono cresciuti del 259%.
Le connessioni MCP introducono ulteriori percorsi attraverso i quali i dati possono transitare tra applicazioni di IA e sistemi esterni. Per le organizzazioni della regione, ciò rende sempre più importanti la visibilità e il controllo su queste interazioni, in particolare quando gli agenti di IA possono accedere a dati aziendali o ad altre risorse sensibili.
Questi dati si riferiscono specificamente all’uso di MCP remoto, in cui gli agenti di IA si collegano a server MCP ospitati su internet anziché in locale o all’interno della rete dell’organizzazione. Suggeriscono che l’IA agentica stia superando la fase di sperimentazione e si stia integrando più strettamente nei flussi di lavoro aziendali quotidiani, rendendo l’attività MCP un ambito che le organizzazioni dovranno monitorare e governare sempre di più.
Minacce connesse all’IA
Classificazione dei rischi dell’IA
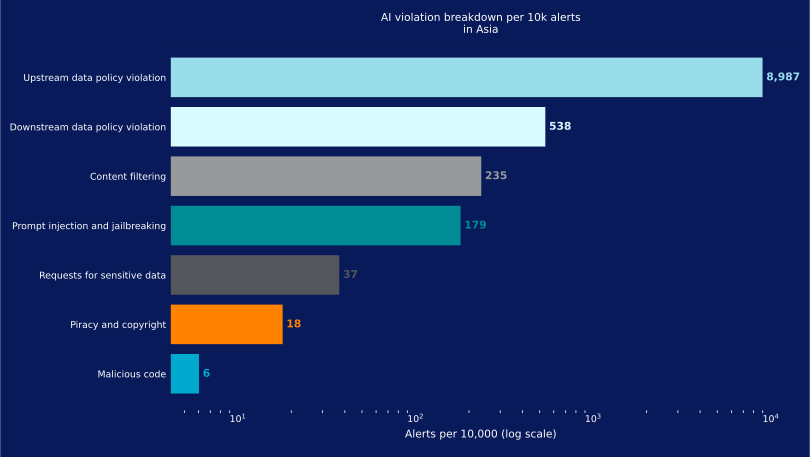
Visibilità, governance e protezione efficaci dell’IA iniziano con una chiara comprensione dei rischi che le organizzazioni devono affrontare. In Asia, le violazioni dei criteri sui dati a monte rappresentano l’89% delle violazioni correlate all’IA, risultando la categoria di rischio più diffusa. Anche le violazioni dei criteri sui dati a valle sono diffuse e riflettono il rischio di esporre informazioni sensibili sia quando vengono inserite negli strumenti di IA sia quando i contenuti generati dall’IA vengono condivisi o utilizzati altrove.
Le violazioni legate al codice dannoso rimangono meno comuni, ma rappresentano comunque un rischio potenzialmente ad alto impatto perché possono compromettere sistemi, applicazioni e dati aziendali sensibili.
Esche dannose legate all’IA
Un’esca dannosa legata all’IA è progettata per indurre gli utenti a scaricare malware o a visitare un sito web dannoso, spacciandosi per un marchio o uno strumento di IA affidabile. In Asia, questa tecnica ha colpito fino a 250 utenti ogni 100.000 a maggio 2025. Una seconda ondata è iniziata a febbraio 2026, quando 170 dipendenti ogni 100.000 hanno incontrato un’esca, e l’attività è rimasta al di sopra del normale livello di riferimento fino a giugno, con un ulteriore incremento a maggio.
La forma di questo andamento conta quanto i picchi. Nella regione, l’attività delle esche si presenta a ondate anziché a un ritmo costante e la seconda ondata è rimasta ben al di sopra del livello di riferimento per diversi mesi, anziché esaurirsi rapidamente, suggerendo campagne che hanno continuato a funzionare a lungo dopo essere state osservate per la prima volta.
Le campagne recenti hanno incluso falsi programmi di installazione di applicazioni di IA, strumenti per sviluppatori contenenti trojan e altre esche a tema IA progettate per sfruttare il crescente interesse verso l’IA. Con la continua espansione dell’adozione dell’IA, è probabile che gli attaccanti continuino a perfezionare queste tecniche, anche prendendo di mira le catene di fornitura del software e distribuendo pacchetti dannosi che sfruttano lo sviluppo assistito dall’IA.
Link dannosi provenienti dall’IA
Un link dannoso proveniente dall’IA è un collegamento nocivo restituito da un’applicazione di IA, su cui un utente fa clic o che un agente di IA segue. Questi link sono simili a quelli dannosi che gli attaccanti inseriscono nei risultati dei motori di ricerca, sui quali gli utenti possono fare clic credendo che conducano a siti web legittimi. Gli attaccanti possono ottenere questo risultato attraverso tecniche SEO, annunci a pagamento o compromettendo infrastrutture altrimenti legittime.
L’approccio è simile nell’ambiente dell’IA, sebbene i contenuti dannosi raggiungano gli utenti in modo diverso. Tecniche come l’ottimizzazione per i motori di intelligenza artificiale (AIEO) stanno emergendo mentre gli attaccanti cercano modi per influenzare i contenuti presentati dai modelli di IA; anche la pubblicità sta iniziando a comparire nelle applicazioni di IA.
In Asia, il tasso di interazione degli utenti con link dannosi provenienti dall’IA è variato da 50 a 120 a settimana ogni 100.000 utenti da giugno a febbraio, prima che un forte picco a febbraio 2026 lo portasse a 250. Da allora si è mantenuto intorno a 50, rispetto a un valore settimanale tipico di circa 82 ogni 100.000 utenti nell’intero periodo. Il livello attuale è inferiore a tale valore e ai livelli registrati per gran parte dell’anno precedente. Tuttavia, il picco di febbraio mostra quanto questa tecnica possa essere efficace: un motivo per continuare a monitorare i link restituiti dalle applicazioni di IA, mentre i dipendenti si affidano sempre più agli strumenti di IA per una quota crescente del proprio lavoro quotidiano.
Raccomandazioni
Con il crescente utilizzo di strumenti di IA, sia gestiti sia personali, e l’uso improprio di app cloud personali, è essenziale rafforzare la visibilità, migliorare i criteri e dare priorità a difese proattive per proteggere l’organizzazione in questo panorama delle minacce in rapida evoluzione.
Sulla base delle tendenze emerse in questo report, Netskope Threat Labs raccomanda vivamente alle organizzazioni in Asia di riesaminare il proprio assetto complessivo di sicurezza:
- Ispezionare tutti i download HTTP e HTTPS, incluso tutto il traffico web e cloud, per impedire al malware di infiltrarsi nella rete. I clienti Netskope possono configurare il proprio Netskope One NG-SWG con un criterio di protezione dalle minacce applicabile ai download di tutte le categorie e di tutti i tipi di file.
- Bloccare l’accesso alle app che non hanno alcuno scopo aziendale legittimo o che rappresentano un rischio sproporzionato per l’organizzazione. Un buon punto di partenza è un criterio che consenta le app affidabili attualmente in uso e blocchi tutte le altre.
- Utilizzare criteri DLP per rilevare informazioni potenzialmente sensibili, tra cui codice sorgente, dati soggetti a regolamentazione, password e chiavi, proprietà intellettuale e dati crittografati, inviate a istanze personali di app, app di IA o altre destinazioni non autorizzate.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire una protezione aggiuntiva durante la visita di siti web appartenenti a categorie che possono comportare un rischio maggiore, come domini osservati di recente o appena registrati.
- Utilizzare Netskope Skylight AI Gateway per ottenere visibilità e controllo sulle applicazioni di IA e sulle interazioni API, contribuendo a proteggere i flussi di dati tra utenti, applicazioni e LLM.
- Implementare Netskope Skylight AI Guardrails per applicare misure di protezione coerenti contro l’esposizione di dati sensibili, i prompt non sicuri e le violazioni dei criteri negli ambienti di IA gestiti e non gestiti.
- Utilizzare Netskope Skylight AI App Security per individuare le applicazioni di IA autorizzate e non autorizzate, applicare controlli in tempo reale e far rispettare i criteri di governance nell’uso personale e aziendale dell’IA.
- Sfruttare Netskope Skylight AI Analytics per monitorare le tendenze di adozione dell’IA, le attività degli utenti e gli incidenti DLP, aiutando le organizzazioni a comprendere meglio e ridurre l’esposizione ai rischi correlati all’IA.
- Valutare Netskope Skylight AI Red Teaming per individuare attivamente vulnerabilità ed errori di configurazione nelle implementazioni private di IA prima che possano essere sfruttati negli ambienti di produzione.
Netskope Threat Labs
Composto dai più autorevoli ricercatori del settore specializzati in minacce cloud e malware, Netskope Threat Labs individua, analizza e progetta difese contro le più recenti minacce cloud che colpiscono le aziende. I nostri ricercatori partecipano regolarmente come relatori e volontari alle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.
Informazioni su questo report
Netskope fornisce protezione dalle minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo report si basano su dati di utilizzo aggregati raccolti dalla piattaforma Netskope One per un sottoinsieme di clienti Netskope in Asia.
Le statistiche di questo report si basano sul periodo dal 1° maggio 2025 al 30 luglio 2026. Le statistiche riflettono le tattiche degli attaccanti, il comportamento degli utenti e i criteri delle organizzazioni.