Este relatório detalha a crescente adoção de IA, as tendências de violações de política de dados e as ameaças associadas à IA observadas no último ano em organizações sediadas na Ásia.
Principais conclusões
Sistemas, ferramentas e aplicativos de IA estão cada vez mais incorporados às organizações na Ásia. Mais organizações estão implantando aplicativos de IA gerenciados, o papel da IA nos aplicativos cotidianos e nos fluxos de trabalho agênticos está crescendo, e riscos de segurança, de dados e de malware estão surgindo com essas mudanças.
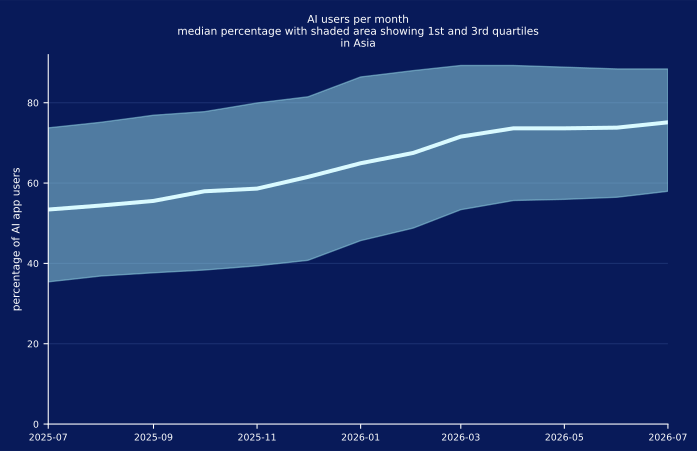
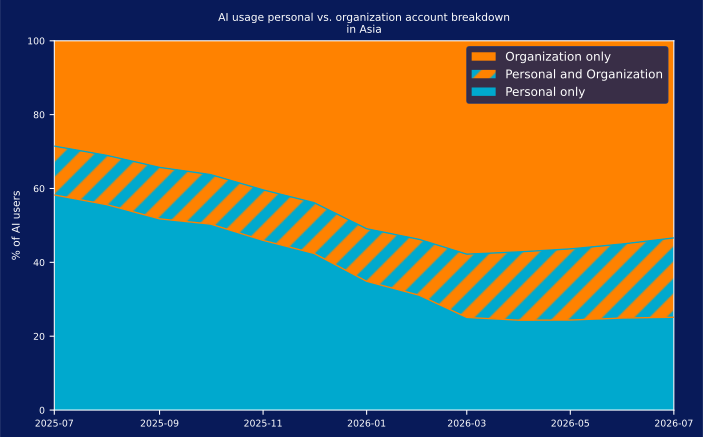
O uso de IA continua crescendo: No último ano, os usuários ativos de IA passaram de 55% para 74% do total de usuários localizados na Ásia. O uso de aplicativos de IA gerenciados pela organização aumentou de 41% para 74%, enquanto o uso de contas pessoais de IA caiu de 71% para 46%. Mas a atividade de IA nas organizações não se limita a ferramentas dedicadas ou ao uso direto: 98% dos funcionários usam aplicativos com recursos de IA incorporados, e 92% interagem com sistemas que usam dados de clientes ou usuários para treinamento.
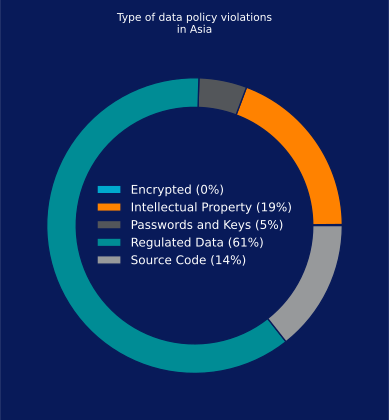
Dados sensíveis circulam pelos fluxos de trabalho de IA: Dados regulamentados representam 61% das violações de política de dados relacionadas à IA na Ásia, seguidos por propriedade intelectual, com 19%, código-fonte, com 14%, e senhas e chaves de API, com 5%. A atividade remota do Model Context Protocol (MCP) aumentou acentuadamente no período, com crescimento de até 398% no volume de usuários e de até 259% no volume de eventos. As organizações precisam entender quais aplicativos e agentes de IA estão operando em seus ambientes, mas também com quais usuários e sistemas eles interagem e o que podem acessar.
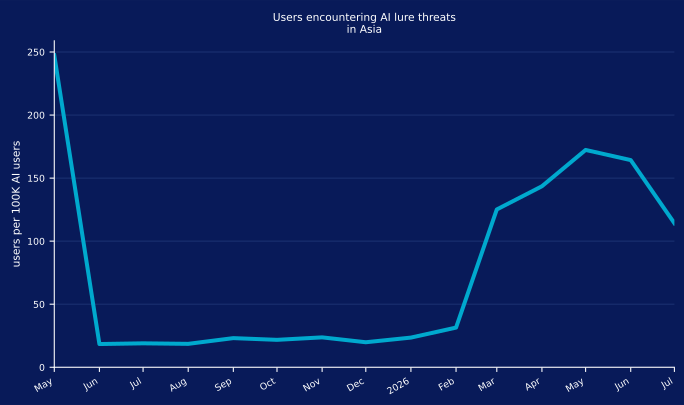
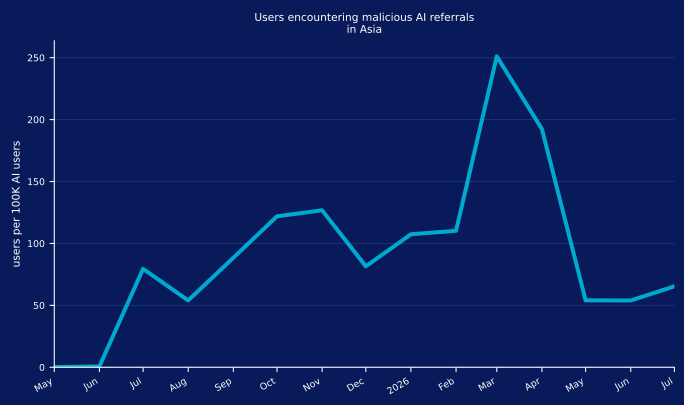
Os atacantes estão explorando a tendência de IA: Iscas de IA têm como alvo constante os usuários corporativos, com a atividade aumentando de forma contínua de fevereiro a junho de 2026, em vez de se concentrar em um único surto breve. A taxa subiu para um nível sustentado bem acima da referência anterior ao longo desses meses, com um pico moderado em maio, atingindo cerca de 170 usuários a cada 100.000. As interações com links maliciosos de IA seguiram um padrão semelhante, atingindo um pico de 250 por semana a cada 100.000 usuários em fevereiro de 2026, antes de recuarem para cerca de 50. Serviços populares de IA estão cada vez mais presentes na cadeia de ataque.
Uso de IA
Tendências de adoção e uso
À medida que as organizações em toda a Ásia ganham mais confiança na adoção de IA, a tecnologia passa a fazer parte das operações empresariais cotidianas. O uso de IA na região continuou crescendo no último ano, com a proporção de usuários que trabalham ativamente com aplicativos de IA aumentando de 55% para 74%, em linha com as tendências globais.
Em paralelo, as organizações na Ásia avançaram de forma constante na redução do risco de IA não autorizada em seus ambientes, direcionando os usuários das contas pessoais de IA para ferramentas gerenciadas pela organização. No último ano, o uso de aplicativos pessoais de IA caiu de 71% para 46%, enquanto a adoção de soluções de IA gerenciadas pela organização aumentou de 41% para 74%. Ao mesmo tempo, a proporção de usuários que alternam entre contas pessoais e corporativas cresceu de 13% para 21%, sugerindo que alguns funcionários ainda transitam entre contas gerenciadas e pessoais ao explorar novas ferramentas. Isso aponta para a necessidade de as organizações agilizarem a avaliação e a aprovação de novos aplicativos de IA, mantendo controles mais rigorosos no nível de instância.
De modo geral, essas dinâmicas mostram que as organizações na Ásia avançaram rumo a implantações de IA gerenciadas, melhorando a proteção de dados e a conformidade sem prejudicar a produtividade. No entanto, a redução do uso pessoal de IA praticamente estagnou desde março, e a sobreposição entre o uso pessoal e o corporativo permanece. A IA não autorizada parece mais difícil de eliminar quando as organizações atingem um determinado nível de maturidade, tornando salvaguardas de longo prazo, políticas claras e processos simples para adotar novas ferramentas de IA componentes importantes da estratégia de IA de cada organização na região.
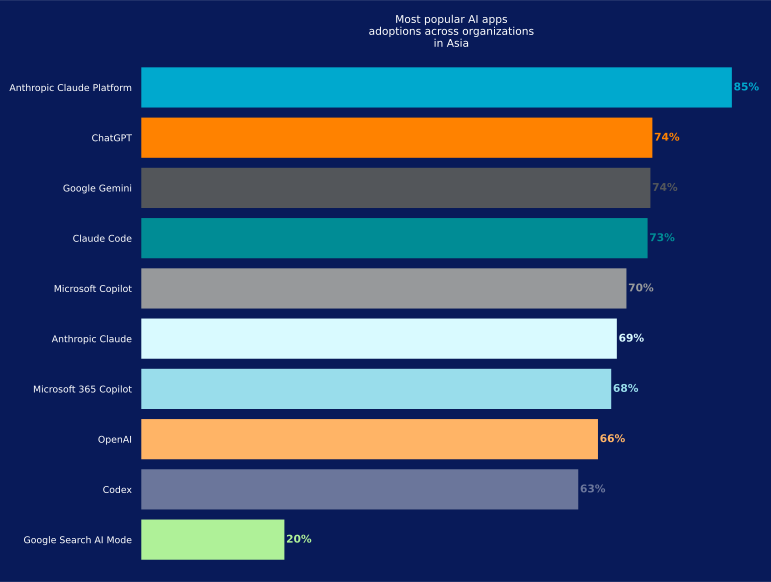
Em menos de um ano, a Anthropic Claude Platform ultrapassou o ChatGPT como o aplicativo de IA mais amplamente adotado na região, sendo usada por 85% das organizações. ChatGPT e Google Gemini vêm em seguida, ambos com 74%.
Ao contrário do ChatGPT e do Gemini, a Claude Platform não é um assistente conversacional, mas um conjunto de APIs e ferramentas usadas para incorporar o Claude a softwares. Sua popularidade sugere que grande parte da atividade de IA nas organizações sediadas na região está ligada ao trabalho de desenvolvimento e integração, em vez de a funcionários conversando com um assistente. Isso dificulta a visibilidade e o controle, porque esse tipo de uso tende a ocorrer dentro de aplicativos e serviços, e não em uma aba do navegador.
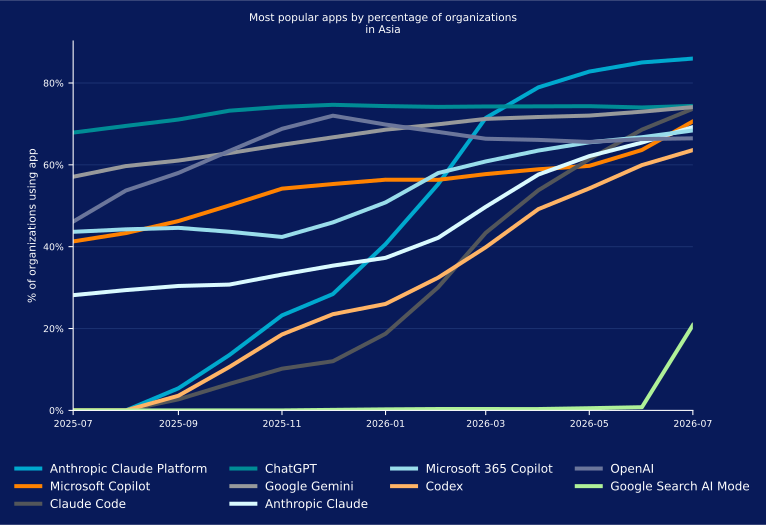
O gráfico abaixo mostra como a adoção dos principais aplicativos de IA evoluiu na Ásia no último ano, destacando o rápido crescimento da popularidade da Anthropic Claude Platform. ChatGPT e Google Gemini mantiveram taxas de adoção consistentemente altas durante todo o período.
Violações de política de dados relacionadas à IA
À medida que a adoção de IA continua aumentando na Ásia, as preocupações com a exposição de dados se tornam mais frequentes. Funcionários em toda a região estão usando ferramentas de IA para resumir documentos, gerar relatórios, auxiliá-los e agilizar os processos empresariais cotidianos. Esses casos de uso podem envolver informações sensíveis de clientes, de negócios e de operações, criando novas oportunidades de exposição de dados. Proteger informações sensíveis, portanto, continua sendo uma prioridade central, especialmente à medida que as organizações buscam identificar e controlar os riscos associados à IA não autorizada.
Na Ásia, nossa análise mostra que os dados regulamentados são o tipo de informação sensível mais frequentemente envolvido em violações de política de dados relacionadas à IA, representando 61% desses eventos. A propriedade intelectual vem em seguida, com 19%, o código-fonte, com 14%, e as senhas e chaves de API, com 5%.
Aplicativos de IA mais bloqueados
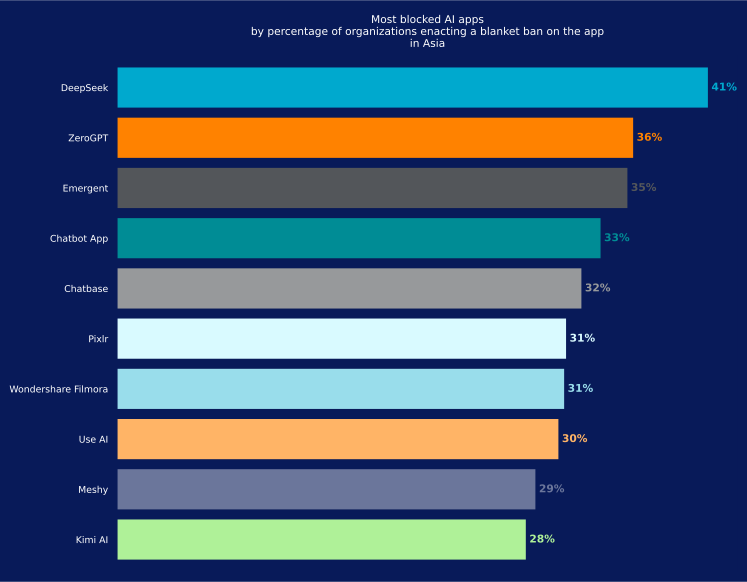
Muitas organizações na Ásia estão restringindo determinados aplicativos devido a preocupações com segurança, privacidade e conformidade. Embora as políticas específicas variem em cada organização, alguns aplicativos são bloqueados com mais frequência do que outros, indicando onde as organizações identificam os maiores riscos.
O DeepSeek é o aplicativo de IA mais frequentemente bloqueado na Ásia, com 41% das organizações restringindo o acesso. As equipes de segurança apontam a transparência limitada, as preocupações com a soberania dos dados e uma plataforma cujo comportamento vem mudando rapidamente, além da incerteza mais ampla que acompanha os ecossistemas emergentes de IA.
O ZeroGPT vem em seguida, com 36%. Muitas organizações consideram os serviços de detecção de IA de alto risco porque geralmente exigem que os usuários colem textos completos, código-fonte ou outros materiais sensíveis para análise, o que significa que o conteúdo sai da organização simplesmente para ser verificado.
O Emergent aparece logo atrás, com 35%. Trata-se de uma plataforma de desenvolvimento agêntico que cria e implanta aplicativos completos a partir de prompts em linguagem natural, podendo gerar código, conectar-se a repositórios e enviar alterações para a infraestrutura em produção com pouca revisão humana. Essa combinação de amplo acesso e supervisão limitada é o que leva as equipes de segurança a terem cautela com a plataforma.
Quando essas ferramentas interagem com informações empresariais, dados de clientes ou sistemas internos, elas criam oportunidades adicionais para que informações sensíveis saiam da organização.
De modo geral, as organizações na Ásia estão adotando uma abordagem cautelosa com aplicativos que podem expor dados sensíveis ou operar fora dos controles estabelecidos de segurança e conformidade.
Adoção de IA agêntica
Adoção de IA pelos usuários
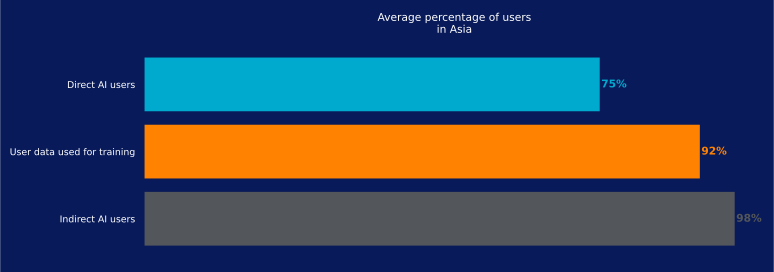
Em toda a região, 75% dos funcionários usam aplicativos de IA diretamente, enquanto 98% usam aplicativos que incluem recursos baseados em IA. Além disso, 92% interagem com sistemas de IA que usam dados de clientes ou usuários para treinar modelos.
Esses números mostram que a atividade de IA frequentemente se manifesta por meio de recursos incorporados aos aplicativos que os funcionários já usam, em vez de ferramentas independentes de IA. À medida que a adoção continua crescendo, as organizações na Ásia enfrentam um desafio maior para entender onde as informações sensíveis estão sendo compartilhadas e como podem ser usadas, tanto nas interações diretas com ferramentas de IA quanto por meio de funcionalidades de IA que operam em segundo plano.
MCP: Interconectividade em rápido crescimento
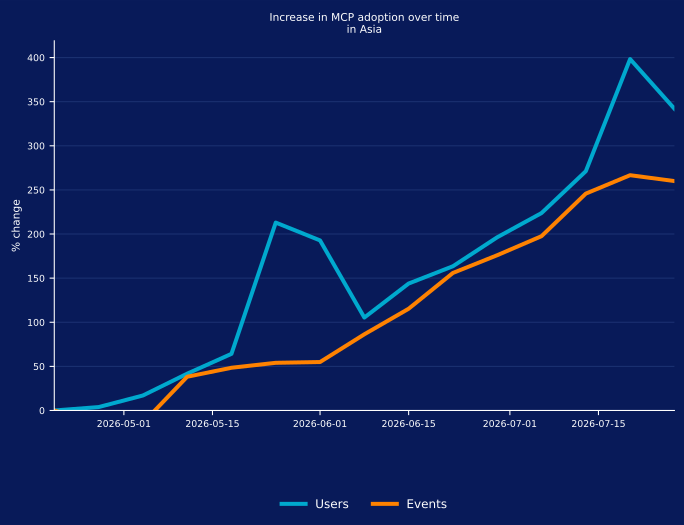
O MCP, o padrão de código aberto que permite que modelos de IA se conectem a fontes de dados e ferramentas externas e internas, está registrando um aumento acentuado de adoção na Ásia. Ao longo do período, o número de entidades não humanas que interagem com servidores MCP remotos aumentou 398%, enquanto os eventos relacionados ao MCP cresceram 259%.
As conexões MCP introduzem caminhos adicionais para a movimentação de dados entre aplicativos de IA e sistemas externos. Para as organizações na região, isso torna a visibilidade e o controle dessas interações cada vez mais importantes, especialmente quando agentes de IA podem acessar dados empresariais ou outros recursos sensíveis.
Esses números se referem especificamente ao uso remoto de MCP, no qual agentes de IA se conectam a servidores MCP hospedados na internet, em vez de localmente ou na própria rede de uma organização. Eles sugerem que a IA agêntica está avançando além da experimentação e se integrando mais estreitamente aos fluxos de trabalho empresariais cotidianos, tornando a atividade de MCP uma área que as organizações precisarão cada vez mais monitorar e submeter à governança.
Ameaças associadas à IA
Categorização dos riscos de IA
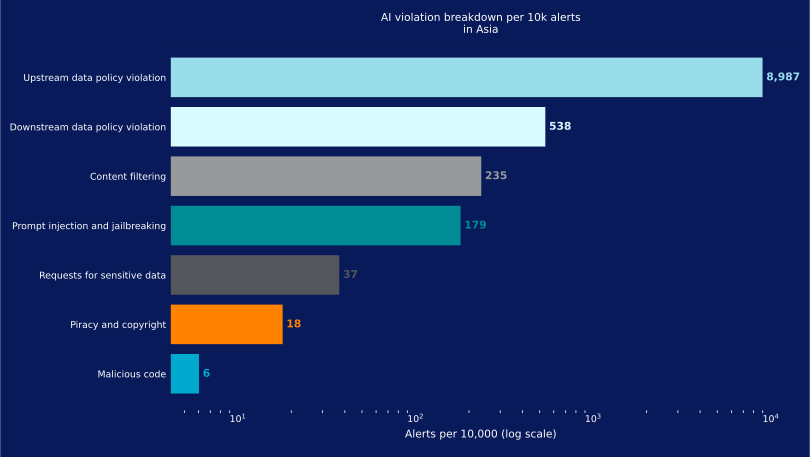
A visibilidade, a governança e a proteção eficazes de IA começam com uma compreensão clara dos riscos que as organizações enfrentam. Na Ásia, as violações de política de dados na entrada representam 89% das violações relacionadas à IA, tornando-as a categoria de risco mais frequente. As violações de política de dados na saída também são disseminadas, refletindo o risco de exposição de informações sensíveis tanto quando são inseridas em ferramentas de IA quanto quando o conteúdo gerado por IA é compartilhado ou usado em outros locais.
As violações relacionadas a código malicioso continuam menos comuns, mas ainda representam um risco de impacto potencialmente alto, pois podem comprometer sistemas, aplicativos e dados empresariais sensíveis.
Iscas maliciosas de IA
Uma isca maliciosa de IA é projetada para enganar os usuários e levá-los a baixar malware ou visitar um site malicioso, passando-se por uma marca ou ferramenta de IA confiável. Na Ásia, essa técnica atingiu até 250 de cada 100.000 usuários em maio de 2025. Uma segunda onda começou em fevereiro de 2026, quando 170 de cada 100.000 funcionários encontraram uma isca, e a atividade permaneceu acima do nível de referência normal até junho, com uma nova elevação em maio.
O formato desse padrão importa tanto quanto os picos. A atividade de iscas na região ocorre em ondas, e não em uma taxa constante, e a segunda onda permaneceu bem acima do nível de referência por vários meses, em vez de passar rapidamente, sugerindo campanhas que continuaram funcionando muito tempo depois de terem sido observadas pela primeira vez.
Campanhas recentes incluíram instaladores falsos de aplicativos de IA, ferramentas de desenvolvimento trojanizadas e outras iscas com temática de IA projetadas para aproveitar o crescente interesse em IA. À medida que a adoção de IA continua se expandindo, os atacantes provavelmente continuarão refinando essas técnicas, inclusive visando cadeias de suprimentos de software e distribuindo pacotes maliciosos que se aproveitam do desenvolvimento assistido por IA.
Links maliciosos de IA
Um link malicioso de IA é um link nocivo retornado por um aplicativo de IA no qual um usuário clica ou que um agente de IA segue. Eles são semelhantes aos links maliciosos que os atacantes inserem nos resultados dos mecanismos de busca, nos quais os usuários podem clicar acreditando que levam a sites legítimos. Os atacantes podem conseguir isso por meio de técnicas de SEO, anúncios pagos ou do comprometimento de infraestruturas que, de outro modo, seriam legítimas.
A abordagem é semelhante no ambiente de IA, embora o conteúdo malicioso chegue aos usuários de maneira diferente. Técnicas como a otimização para mecanismos de inteligência artificial (AIEO) estão surgindo à medida que os atacantes buscam formas de influenciar o conteúdo apresentado pelos modelos de IA, enquanto anúncios também começam a aparecer nos aplicativos de IA.
Na Ásia, a taxa de interação dos usuários com links maliciosos de IA variou de 50 a 120 por semana a cada 100.000 usuários de junho a fevereiro, antes de um pico acentuado em fevereiro de 2026 elevá-la a 250. Desde então, ela se manteve em torno de 50, em comparação com uma semana típica de aproximadamente 82 a cada 100.000 usuários ao longo do período. O nível atual está abaixo dessa referência e também abaixo de grande parte do ano anterior. Ainda assim, o pico de fevereiro mostra como essa técnica pode ser eficaz, o que justifica continuar monitorando os links retornados por aplicativos de IA à medida que os funcionários dependem cada vez mais de ferramentas de IA para suas tarefas cotidianas.
Recomendações
Com o uso crescente de ferramentas de IA, tanto gerenciadas quanto pessoais, e o uso indevido de aplicativos em nuvem pessoais, é essencial fortalecer a visibilidade, aprimorar as políticas e priorizar defesas proativas para proteger sua organização nesse cenário de ameaças em rápida transformação.
Com base nas tendências identificadas neste relatório, o Netskope Threat Labs recomenda enfaticamente que as organizações em toda a Ásia reavaliem sua postura geral de segurança:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da web e da nuvem, para impedir que malware se infiltre em sua rede. Os clientes da Netskope podem configurar seu Netskope One NG-SWG com uma política de proteção contra ameaças que se aplique a downloads de todas as categorias e de todos os tipos de arquivo.
- Bloqueie o acesso a aplicativos que não tenham uma finalidade empresarial legítima ou que representem um risco desproporcional para a organização. Um bom ponto de partida é uma política que permita aplicativos confiáveis atualmente em uso e bloqueie todos os demais.
- Use políticas de DLP para detectar informações potencialmente sensíveis, incluindo código-fonte, dados regulamentados, senhas e chaves, propriedade intelectual e dados criptografados, que estejam sendo enviadas para instâncias pessoais de aplicativos, aplicativos de IA ou outros locais não autorizados.
- Use a tecnologia de isolamento remoto do navegador (RBI) para fornecer proteção adicional ao visitar sites de categorias que podem representar um risco maior, como domínios recém-observados ou recém-registrados.
- Use o Netskope Skylight AI Gateway para obter visibilidade e controle sobre aplicativos de IA e interações com APIs, ajudando a proteger os fluxos de dados entre usuários, aplicativos e LLMs.
- Implante o Netskope Skylight AI Guardrails para aplicar proteções consistentes contra exposição de dados sensíveis, prompts inseguros e violações de política em ambientes de IA gerenciados e não gerenciados.
- Use o Netskope Skylight AI App Security para descobrir aplicativos de IA autorizados e não autorizados, aplicar controles em tempo real e impor políticas de governança ao uso pessoal e corporativo de IA.
- Utilize o Netskope Skylight AI Analytics para monitorar tendências de adoção de IA, atividades dos usuários e incidentes de DLP, ajudando as organizações a entender melhor e reduzir a exposição a riscos relacionados à IA.
- Considere o Netskope Skylight AI Red Teaming para identificar ativamente vulnerabilidades e configurações incorretas em implantações privadas de IA antes que possam ser exploradas em ambientes de produção.
Netskope Threat Labs
Com uma equipe formada pelos principais pesquisadores de ameaças em nuvem e malware do setor, o Netskope Threat Labs descobre, analisa e projeta defesas contra as ameaças mais recentes em nuvem que afetam as empresas. Nossos pesquisadores participam regularmente como palestrantes e voluntários nas principais conferências de segurança, incluindo DEF CON, Black Hat e RSA.
Sobre este relatório
A Netskope fornece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório se baseiam em dados agregados de uso coletados pela plataforma Netskope One para um subconjunto de clientes da Netskope na Ásia.
As estatísticas deste relatório se baseiam no período de 1º de maio de 2025 a 30 de julho de 2026. Elas refletem as táticas dos atacantes, o comportamento dos usuários e as políticas das organizações.