本レポートでは、アジアに拠点を置く組織で過去1年間に観測された、AIの導入拡大、データポリシー違反の傾向、AIに関連する脅威について詳しく説明します。
主な調査結果
アジアの組織では、AIシステム、ツール、アプリケーションがさまざまな領域に組み込まれるようになっています。管理対象のAIアプリケーションを導入する組織が増え、日常的なアプリケーションやエージェント型ワークフローにおけるAIの役割が拡大しています。こうした変化に伴い、セキュリティ、データ、マルウェアに関するリスクも生じています。
AIの利用は引き続き拡大: 過去1年間で、アジアに拠点を置くユーザー全体に占めるアクティブなAIユーザーの割合は55%から74%へ上昇しました。組織が管理するAIアプリケーションの利用率は41%から74%へ上昇した一方、個人用AIアカウントの利用率は71%から46%へ低下しました。ただし、組織内のAI利用は専用ツールや直接的な利用に限られません。従業員の98%がAI機能を組み込んだアプリケーションを利用し、92%が顧客データやユーザーデータを学習に使用するシステムを利用しています。
機密データはAIワークフローを通じて移動: アジアでは、規制対象データがAI関連のデータポリシー違反の61%を占め、次いで知的財産が19%、ソースコードが14%、パスワードとAPIキーが5%となっています。対象期間中、リモートのModel Context Protocol(MCP)の利用は急増し、ユーザー数の増加率は最大398%、イベント数の増加率は最大259%に達しました。組織は、自らの環境内で稼働しているAIアプリケーションやエージェントだけでなく、それらがやり取りするユーザーやシステム、アクセス可能な対象も把握する必要があります。
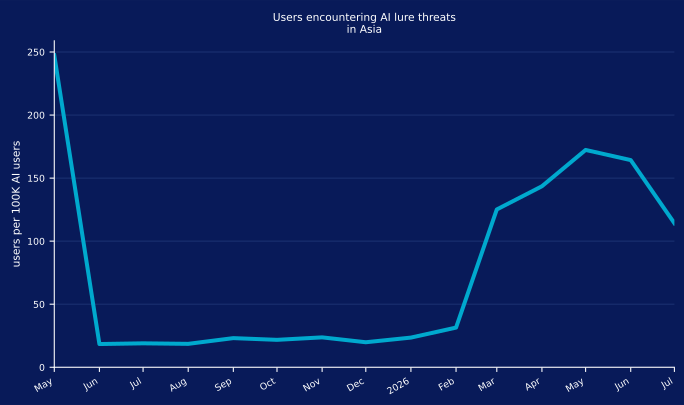
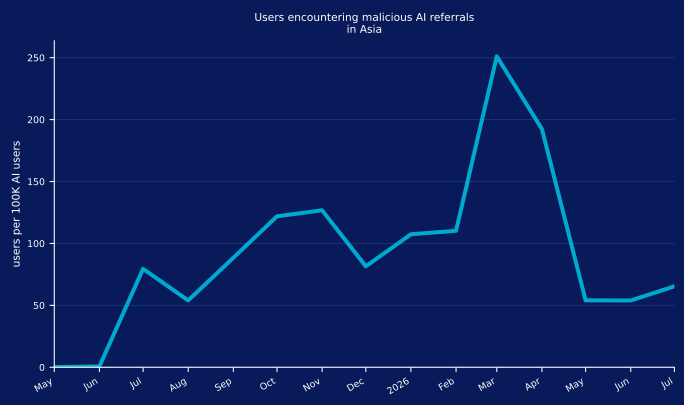
攻撃者はAIの普及傾向を悪用: AIを装った誘導は企業ユーザーを継続的に標的としており、その活動は一度の短期的な急増ではなく、2026年2月から6月にかけて着実に増加しました。この数か月間、発生率は以前の基準値を大幅に上回る水準を維持し、5月にはユーザー10万人当たり約170人という緩やかなピークに達しました。悪意のあるAIリンクへのアクセスも同様の傾向を示し、2026年2月にはユーザー10万人当たり週250人でピークを迎えた後、約50人に落ち着きました。人気のAIサービスが攻撃チェーンの一部となるケースが増えています。
AIの利用
導入と利用の傾向
アジア全域の組織がAIの導入に対する自信を深めるにつれ、この技術は日常業務の一部になりつつあります。この地域でのAI利用は過去1年間で引き続き拡大し、AIアプリケーションを積極的に利用するユーザーの割合は55%から74%へ上昇しました。これは世界全体の傾向と一致しています。
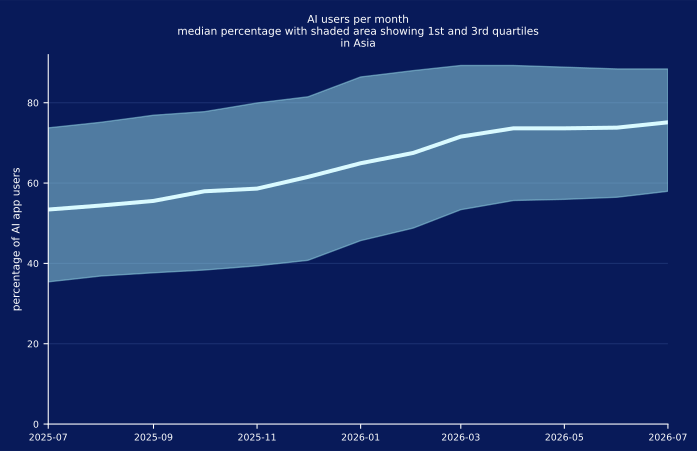
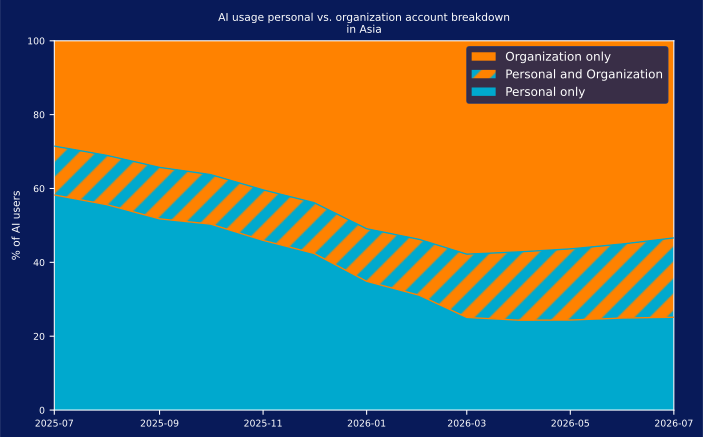
同時に、アジアの組織は、ユーザーを個人用AIアカウントから組織管理のツールへ移行させることで、環境内のシャドーAIリスクの低減を着実に進めてきました。過去1年間で、個人用AIアプリケーションの利用率は71%から46%へ低下した一方、組織が管理するAIソリューションの導入率は41%から74%へ上昇しました。その一方で、個人用アカウントと企業用アカウントを切り替えて利用するユーザーの割合は13%から21%へ増加しました。これは、一部の従業員が新しいツールを試す際に、依然として管理対象アカウントと個人用アカウントを行き来していることを示唆しています。このことは、組織がインスタンス単位の制御をより厳格に維持しながら、新しいAIアプリケーションの審査と承認を円滑化する必要があることを示しています。
総じて、これらの動向は、アジアの組織が管理対象のAI導入に向けて前進し、生産性を妨げることなくデータ保護とコンプライアンスを改善してきたことを示しています。しかし、個人用AIの利用からの移行は3月以降ほぼ停滞しており、個人用と企業用の利用の重複も残っています。組織が一定の成熟度に達すると、シャドーAIの排除はより難しくなるようです。そのため、長期的なガードレール、明確なポリシー、新しいAIツールを導入するための簡潔なプロセスが、この地域のすべての組織のAI戦略において重要な要素となります。
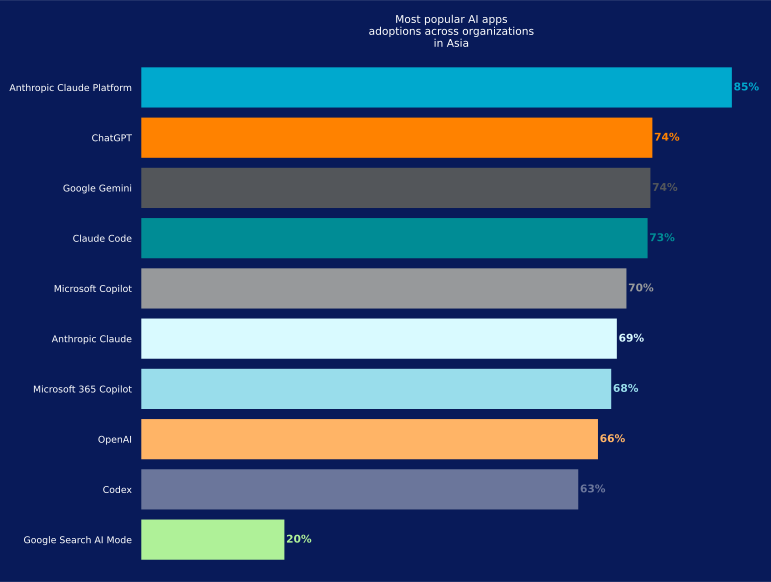
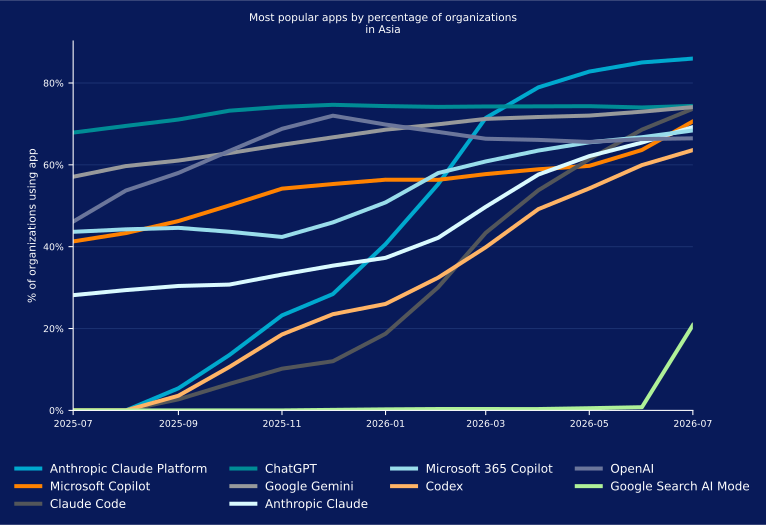
Anthropic Claude Platformは1年足らずでChatGPTを抜き、この地域で最も広く導入されているAIアプリケーションとなり、85%の組織で利用されています。ChatGPTとGoogle Geminiがそれに続き、いずれも74%となっています。
ChatGPTやGeminiとは異なり、Claude Platformは対話型アシスタントではなく、Claudeをソフトウェアに組み込むためのAPIとツールの集合です。その人気は、この地域に拠点を置く組織内で行われているAI利用の多くが、従業員とアシスタントとの会話ではなく、開発や統合の作業に関連していることを示唆しています。この種の利用はブラウザーのタブではなく、アプリケーションやサービスの内部で行われる傾向があるため、可視性の確保と制御が難しくなります。
以下のグラフは、過去1年間にアジアで主要なAIアプリケーションの導入率がどのように推移したかを示し、Anthropic Claude Platformの人気が急速に高まったことを強調しています。ChatGPTとGoogle Geminiはいずれも、対象期間を通じて一貫して高い導入率を維持しています。
AI関連のデータポリシー違反
アジアでAIの導入が拡大し続ける中、データの露出に対する懸念が広がっています。この地域の従業員は、文書の要約、レポートの生成、業務の支援、日常的な業務プロセスの効率化にAIツールを利用しています。こうした用途では、顧客、事業、業務運営に関する機密情報を扱うことがあり、データが露出する新たな機会が生まれます。そのため、機密情報の保護は引き続き重要な優先事項であり、特に組織がシャドーAIに伴うリスクの特定と制御に取り組む際に重要です。
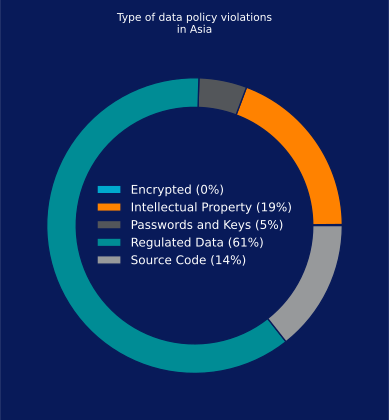
当社の分析によると、アジアでは規制対象データがAI関連のデータポリシー違反に最も頻繁に関与する機密情報の種類であり、こうしたイベントの61%を占めています。次いで知的財産が19%、ソースコードが14%、パスワードとAPIキーが5%となっています。
最も多くブロックされているAIアプリ
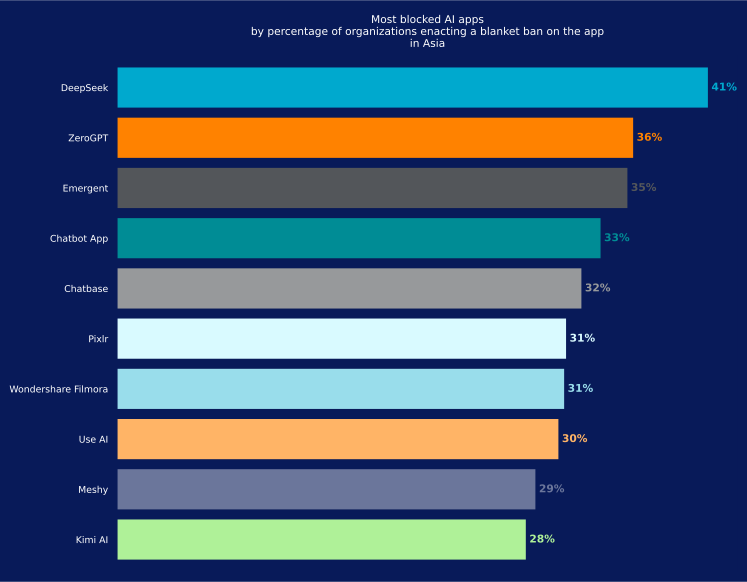
アジアの多くの組織は、セキュリティ、プライバシー、コンプライアンスへの懸念から、特定のアプリケーションの利用を制限しています。具体的なポリシーは組織ごとに異なりますが、一部のアプリケーションは他よりも一貫してブロックされており、組織がどこに最大のリスクを認識しているかを示しています。
DeepSeekはアジアで最も頻繁にブロックされているAIアプリケーションであり、41%の組織がアクセスを制限しています。セキュリティチームは、透明性の不足、データ主権への懸念、プラットフォームの挙動の急速な変化に加え、新興のAIエコシステムに伴う広範な不確実性を指摘しています。
ZeroGPTが36%で続いています。AI検出サービスは通常、分析のためにテキスト全文、ソースコード、その他の機密性の高い内容を貼り付けることをユーザーに求めます。つまり、単に確認するためだけにコンテンツが組織の外部へ出ることになるため、多くの組織はこれらのサービスを高リスクと見なしています。
Emergentは35%と僅差で続いています。これは、自然言語のプロンプトから完全なアプリケーションを構築し、デプロイするエージェント型開発プラットフォームです。そのため、人によるレビューがほとんどないまま、コードの生成、リポジトリへの接続、稼働中のインフラストラクチャへの変更のプッシュが可能です。広範なアクセス権限と限定的な監督が組み合わさっていることが、セキュリティチームが慎重になる理由です。
これらのツールが業務情報、顧客データ、内部システムとやり取りする場合、機密情報が組織の外部へ流出する機会がさらに生まれます。
総じて、アジアの組織は、機密データを露出させる可能性があるアプリケーションや、確立されたセキュリティおよびコンプライアンスの制御の範囲外で動作する可能性があるアプリケーションに対して、慎重な姿勢を取っています。
エージェント型AIの導入
ユーザーによるAIの導入
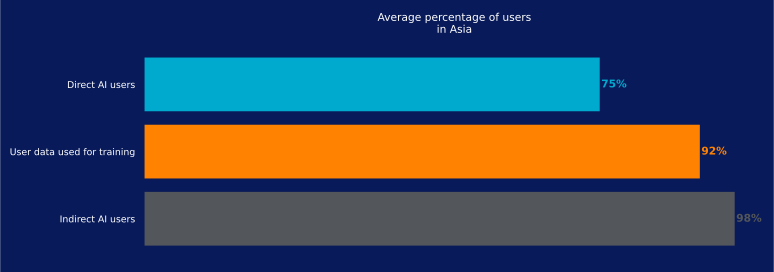
この地域全体では、従業員の75%がAIアプリケーションを直接利用し、98%がAIを活用した機能を含むアプリケーションを利用しています。また、92%が顧客データやユーザーデータをモデルの学習に使用するAIシステムを利用しています。
これらの数値は、AIの利用が、独立したAIツールを通じてではなく、従業員がすでに使用しているアプリケーションに組み込まれた機能を通じて行われることが多いことを示しています。導入が拡大し続ける中、アジアの組織にとって、AIツールとの直接的なやり取りと、バックグラウンドで動作するAI機能の両方を通じて、機密情報がどこで共有され、どのように利用され得るかを把握することが、より大きな課題となっています。
MCP:急速に進む相互接続
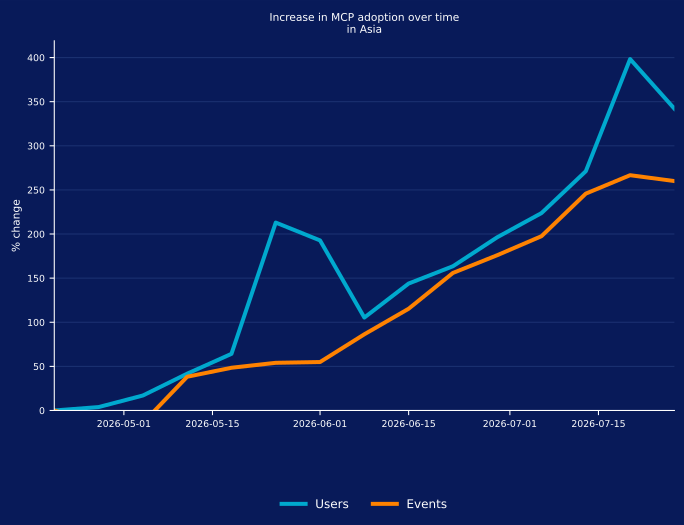
AIモデルが外部および内部のデータソースやツールに接続できるようにするオープンソース標準であるMCPは、アジアで導入が急増しています。対象期間中、リモートMCPサーバーとやり取りする非人間エンティティの数は398%増加し、MCP関連イベントは259%増加しました。
MCP接続は、AIアプリケーションと外部システムの間でデータが移動する新たな経路を生み出します。この地域の組織にとって、こうしたやり取りに対する可視性の確保と制御はますます重要になっています。特に、AIエージェントが業務データやその他の機密性の高いリソースにアクセスできる場合に重要です。
これらの数値は、AIエージェントがローカルや組織独自のネットワーク内ではなく、インターネット上でホストされているMCPサーバーに接続する、リモートMCPの利用に特化したものです。エージェント型AIが実験段階を超え、日常的な業務ワークフローにより密接に統合されつつあることを示唆しています。そのため、MCPの利用は、組織が今後ますます監視し、ガバナンスを適用する必要がある領域となっています。
AIに関連する脅威
AIリスクの分類
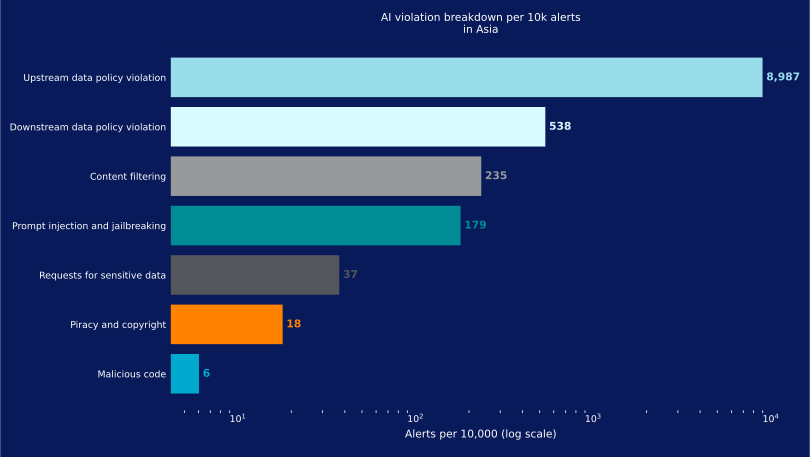
効果的なAIの可視性、ガバナンス、保護は、組織が直面するリスクを明確に理解することから始まります。アジアでは、上流のデータポリシー違反がAI関連の違反の89%を占め、最も多いリスクカテゴリとなっています。下流のデータポリシー違反も広く見られ、AIツールへの入力時と、AIが生成したコンテンツを他の場所で共有または使用する際の両方において、機密情報が露出するリスクがあることを反映しています。
悪意のあるコードに関連する違反は依然として比較的少ないものの、システム、アプリケーション、機密性の高い業務データを侵害する可能性があるため、潜在的に影響の大きいリスクとなっています。
悪意のあるAIを装った誘導
悪意のあるAIを装った誘導は、信頼できるAIブランドやツールになりすまし、ユーザーをだましてマルウェアをダウンロードさせたり、悪意のあるウェブサイトにアクセスさせたりすることを目的としています。アジアでは、2025年5月にユーザー10万人当たり最大250人がこの手法に遭遇しました。第2の波は2026年2月に始まり、従業員10万人当たり170人が誘導に遭遇しました。その後も活動は6月まで通常の基準値を上回り続け、5月にはさらに増加しました。
この傾向の形は、ピークと同じくらい重要です。この地域での誘導活動は一定の割合で発生するのではなく、波状に発生しています。また、第2の波は短期間で収束するのではなく、数か月にわたって基準値を大幅に上回り続けました。これは、最初に観測されてから長期間にわたって効果を発揮し続けたキャンペーンの存在を示唆しています。
最近のキャンペーンには、偽のAIアプリケーションのインストーラー、トロイの木馬を仕込んだ開発者向けツール、その他のAIへの関心の高まりを悪用するよう設計されたAIをテーマにした誘導が含まれています。AIの導入が拡大し続けるにつれ、攻撃者は、ソフトウェアサプライチェーンを標的にしたり、AI支援開発を悪用する悪意のあるパッケージを配布したりするなど、これらの手法をさらに洗練させていくと考えられます。
悪意のあるAIリンク
悪意のあるAIリンクとは、AIアプリケーションが返す有害なリンクで、ユーザーがクリックしたり、AIエージェントがたどったりするものです。これは、攻撃者が検索エンジンの結果に配置する悪意のあるリンクと類似しており、ユーザーは正規のウェブサイトに移動するものと信じてクリックする可能性があります。攻撃者は、SEOの手法、有料広告、または本来は正規のインフラストラクチャの侵害を通じて、これを実現できます。
AI環境でもアプローチは同様ですが、悪意のあるコンテンツがユーザーに届く経路は異なります。攻撃者がAIモデルの提示するコンテンツに影響を与える方法を模索する中、人工知能エンジン最適化(AIEO)などの手法が登場しています。また、AIアプリケーション内にも広告が表示され始めています。
アジアでは、悪意のあるAIリンクにアクセスするユーザーの割合は、6月から2月にかけてユーザー10万人当たり週50~120人の範囲で推移していましたが、2026年2月の急増により250人に達しました。その後は約50人で推移しています。一方、対象期間全体における通常の週の水準は、ユーザー10万人当たり約82人です。現在の水準はこの値を下回り、前年の大半の期間よりも低くなっています。それでも、2月の急増は、この手法がいかに効果的になり得るかを示しています。従業員が日常業務のより多くをAIツールに頼るようになる中、AIアプリケーションが返すリンクを引き続き監視すべき理由となります。
推奨事項
管理対象および個人用のAIツールの利用拡大と、個人用クラウドアプリの不適切な利用を踏まえ、急速に変化する脅威環境で組織を保護するには、可視性を強化し、ポリシーを改善し、先を見越した防御を優先することが不可欠です。
本レポートで明らかになった傾向に基づき、Netskope Threat Labsは、アジア全域の組織に対して、セキュリティ態勢全体を改めて見直すことを強く推奨します。
- ウェブおよびクラウドのすべてのトラフィックを含む、すべてのHTTPおよびHTTPSダウンロードを検査し、マルウェアがネットワークに侵入するのを防いでください。Netskopeのお客様は、すべてのカテゴリとすべてのファイル形式のダウンロードに適用される脅威保護ポリシーを、Netskope One NG-SWGに設定できます。
- 正当な業務目的に役立たないアプリ、または組織に過大なリスクをもたらすアプリへのアクセスをブロックしてください。現在使用している信頼性の高いアプリを許可し、それ以外をすべてブロックするポリシーが、適切な出発点となります。
- DLPポリシーを使用し、ソースコード、規制対象データ、パスワードとキー、知的財産、暗号化されたデータなど、機密性を持つ可能性のある情報が、個人用アプリのインスタンス、AIアプリ、その他の未承認の場所に送信されていることを検出してください。
- Remote Browser Isolation(RBI)技術を使用し、新たに観測されたドメインや新規登録されたドメインなど、リスクが高い可能性のあるカテゴリのウェブサイトにアクセスする際に、追加の保護を提供してください。
- Netskope Skylight AI Gatewayを使用して、AIアプリケーションとAPIのやり取りに対する可視性と制御を確保し、ユーザー、アプリケーション、LLMの間のデータフローの安全性確保に役立ててください。
- Netskope Skylight AI Guardrailsを導入し、管理対象および管理対象外のAI環境全体で、機密データの露出、安全でないプロンプト、ポリシー違反に対する一貫した保護を適用してください。
- Netskope Skylight AI App Securityを使用して、承認済みおよび未承認のAIアプリケーションを検出し、リアルタイムの制御を適用するとともに、個人用および企業用のAI利用全体でガバナンスポリシーを適用してください。
- Netskope Skylight AI Analyticsを活用し、AIの導入傾向、ユーザーの活動、DLPインシデントを監視することで、組織がAI関連リスクへの露出をより深く理解し、低減できるようにしてください。
- Netskope Skylight AI Red Teamingの利用を検討し、プライベートなAI導入環境の脆弱性や設定ミスが本番環境で悪用される前に、積極的に特定してください。
Netskope Threat Labs
業界を代表するクラウド脅威およびマルウェアの研究者で構成されるNetskope Threat Labsは、企業に影響を及ぼす最新のクラウド脅威を発見・分析し、それらに対する防御を設計しています。当社の研究者は、DEF CON、Black Hat、RSAなどの主要なセキュリティカンファレンスで、定期的に講演やボランティア活動を行っています。
本レポートについて
Netskopeは、世界中の数百万人のユーザーに脅威保護を提供しています。本レポートで提示する情報は、アジアにおけるNetskopeのお客様の一部を対象に、Netskope One platformが収集した利用データを集計したものに基づいています。
本レポートの統計は、2025年5月1日から2026年7月30日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。