

Resumen ejecutivo y hallazgos clave
En 2026, la estrategia de seguridad de IA empresarial ha pasado del descubrimiento reactivo de la IA en la sombra a la gobernanza activa y transaccional de agentes de IA autónomos. La rápida proliferación de la IA agéntica, junto con la adopción generalizada del Model Context Protocol (MCP) para conectar almacenes de datos internos con modelos externos, ha ampliado la superficie de riesgo empresarial más allá de la simple exfiltración de datos basada en instrucciones. Este informe analiza el panorama de seguridad de IA resultante, caracteriza los riesgos operativos, que abarcan desde violaciones de política de datos descendentes hasta la ejecución autónoma de código malicioso, y establece el mandato técnico para la inspección del tráfico de IA y una arquitectura de IA de confianza cero. Entre los hallazgos clave de este informe se encuentran:
- Riesgos de seguridad de datos: Un auge de las violaciones de política descendentes Las violaciones de política de datos descendentes, en las que un servicio de IA devuelve datos sensibles a los que un usuario o agente no está autorizado a acceder, están aumentando considerablemente, impulsadas por un incremento de 4 veces en el tráfico de MCP a medida que las organizaciones siguen conectando sistemas de IA con almacenes de datos sensibles.
- Riesgos agénticos: El cambio operativo hacia la programación autónoma El auge del uso de agentes de programación está impulsando un mayor volumen de tráfico de IA, una mayor interconexión mediante MCP y mayores riesgos de ejecución de código malicioso; actualmente, el 75 % de las organizaciones utiliza Claude Code y el 58 % utiliza Codex, un aumento drástico frente a una adopción insignificante hace un año.
- Riesgos adversariales: Código, enlaces y señuelos maliciosos A medida que aumenta la adopción de la IA, los adversarios siguen utilizando señuelos de IA para engañar a las víctimas y hacer que descarguen malware o visiten páginas web maliciosas. Al mismo tiempo, los adversarios son cada vez más hábiles para lograr que las propias aplicaciones de IA presenten código malicioso a sus víctimas, lo que aumenta el riesgo de que los agentes de programación autónomos ejecuten dicho código o lo incorporen en bases de código más amplias.
Introducción
A medida que madura la adopción de la IA generativa en la empresa, los responsables de seguridad han pasado del desafío inicial de descubrir la IA en la sombra al requisito más complejo de una gobernanza granular y transaccional. Una gobernanza eficaz exige ahora que los equipos de seguridad vayan más allá de las políticas centradas principalmente en limitar el flujo de datos hacia plataformas de IA de terceros y adopten, en su lugar, un marco estructurado de evaluación de riesgos que analice las interacciones de IA en cuatro dimensiones críticas: volumen, direccionalidad, gravedad e intención. El panorama de amenazas empresariales ha cambiado de manera fundamental, ya que las mismas herramientas que aumentan la productividad —chatbots de IA, asistentes de IA, agentes de IA autónomos, servidores MCP, etc.— amplían simultáneamente la superficie de ataque. Aunque las violaciones de política de datos ascendentes —en las que usuarios y agentes envían datos sensibles a terceros infringiendo las políticas de la organización— siguen siendo el punto de fallo más frecuente, están aumentando los riesgos adversariales críticos, como la inyección de instrucciones, el jailbreaking y la ejecución descendente de código malicioso, al igual que las violaciones de política de datos descendentes derivadas de la creciente interconexión de los sistemas de IA. Este informe proporciona una descripción granular del panorama de riesgos de IA empresarial y de la base técnica para implementar la visibilidad, la gobernanza y la protección necesarias para proteger adecuadamente las implementaciones empresariales de IA.
Categorización de los riesgos de IA
La visibilidad, la gobernanza y la protección de la IA comienzan por comprender el panorama actual de riesgos. El gráfico siguiente clasifica los riesgos más frecuentes según la frecuencia de las violaciones observadas en las organizaciones. En la parte superior de esta lista se encuentran las violaciones de política de datos ascendentes, que en su momento representaron casi el 100 % de las alertas, pero han caído por debajo del 90 % a medida que ha aumentado el volumen de otros tipos de violaciones. En el otro extremo del espectro se encuentran las violaciones relacionadas con código malicioso —en las que un sistema de IA devuelve código malicioso—, que son las menos numerosas, pero también las más graves.
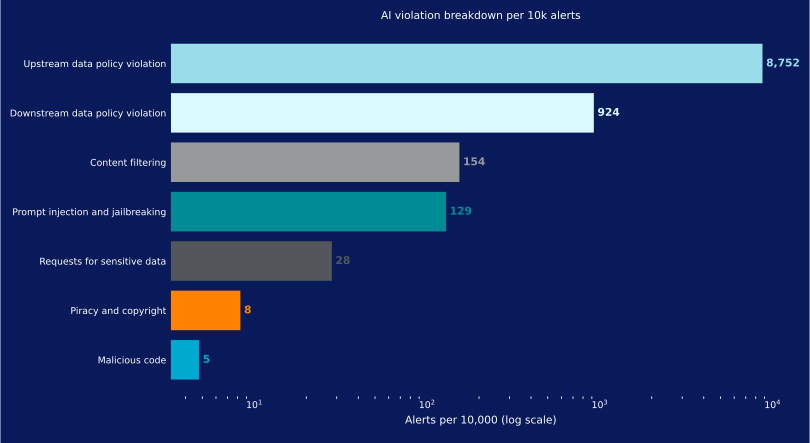
En la lista siguiente, analizamos cada uno de estos riesgos con más detalle, incluidas la dirección, la intención y la gravedad.
Violación de política de datos ascendente
Dirección: Ascendente
Perfil de intención: Persona interna/productividad/negligencia
Gravedad: Acumulativa
¿Qué es una violación de política de datos ascendente?
El riesgo de IA más común es que un usuario o agente intente enviar datos a un sistema de IA infringiendo las políticas de uso de datos de la organización, lo que incluye enviar información confidencial o código fuente a servicios no aprobados. Las organizaciones suelen utilizar estas políticas para alejar a sus usuarios de la IA en la sombra y dirigirlos hacia servicios de IA aprobados, así como para orientar los casos de uso hacia los servicios adecuados. Por ejemplo, algunos servicios de IA podrían estar autorizados únicamente para tareas de programación y desarrollo, mientras que otros estarían autorizados exclusivamente para procesar datos sensibles en documentos y hojas de cálculo. Las violaciones de política de datos proceden principalmente de personas internas de confianza que buscan aumentar su productividad, pero actúan con negligencia —sin conocer las políticas de la organización—. En este caso, la gravedad del riesgo es acumulativa porque un flujo constante de exposición de datos sensibles a terceros puede generar responsabilidades normativas o de cumplimiento.
Violación de política de datos descendente
Dirección: Descendente
Perfil de intención: Persona interna/productividad/negligencia
Gravedad: Baja/moderada
¿Qué es una violación de política de datos descendente?
Las violaciones de política de datos descendentes se producen cuando un servicio de IA devuelve datos a los que las políticas de la organización prohíben acceder al usuario o agente. Estas violaciones ocurren cuando una organización utiliza MCP, generación aumentada por recuperación (RAG) o modelos personalizados entrenados con datos propios. En estos casos, una aplicación de IA podría devolver datos sensibles procedentes de un sistema conectado a los que el usuario o agente no está autorizado a acceder. Otro ejemplo menos común de violación de política de datos descendente se produce cuando una organización autoriza una aplicación, pero restringe su uso a un caso de uso específico. Por ejemplo, podría permitirse que los usuarios y agentes utilicen la aplicación como chatbot de propósito general, pero no para generar código fuente. Todo código fuente devuelto por la aplicación se clasificaría como una violación descendente. Al igual que con las violaciones ascendentes, el principal perfil de intención de las violaciones descendentes es el de una persona interna de confianza motivada por el aumento de la productividad, y la gravedad del riesgo depende del tipo de datos y de la amplitud del acceso.
Filtrado de contenido
Dirección: Bidireccional
Perfil de intención: Persona interna/comportamiento
Gravedad: Baja
¿Qué es el filtrado de contenido en el contexto del riesgo de IA? Las violaciones de filtrado de contenido son bidireccionales y se producen cuando un usuario o agente envía una instrucción a un sistema de IA, o recibe de este una respuesta, que contiene material considerado inapropiado conforme a las políticas de la organización. Estos tipos de violaciones son similares a las violaciones de filtrado de URL de una puerta de enlace web segura (SWG): del mismo modo que las organizaciones bloquean contenido sexual o violento en la web, también suelen impedir que las aplicaciones de IA devuelvan dicho contenido. Las violaciones de filtrado de contenido tienen una gravedad baja porque representan una amenaza mínima para la red o los activos de datos de la organización. En cambio, son principalmente cuestiones de recursos humanos, cumplimiento legal o alineación cultural.
Inyección de instrucciones y jailbreaking
Dirección: Bidireccional
Perfil de intención: Adversarial/evasión\
Gravedad: Crítica
¿Qué es la inyección de instrucciones? ¿Qué es el jailbreaking? Las violaciones de inyección de instrucciones y jailbreaking se producen cuando un usuario o agente intenta eludir las barreras de seguridad, subvertir las instrucciones subyacentes del sistema o forzar de algún otro modo a un sistema de IA para que realice una acción restringida. Estas violaciones son el resultado de acciones deliberadamente adversariales o evasivas por parte de una persona interna o de un adversario externo. En muchos casos, se trata de ataques indirectos de inyección de instrucciones, en los que un adversario inserta instrucciones maliciosas en fuentes de datos externas a las que accede un sistema de IA. La gravedad es crítica porque una explotación exitosa subvierte el plano de control del modelo y puede activar rutas de ejecución en cascada en los servicios de backend conectados.
Solicitudes de datos sensibles
Dirección: Ascendente
Perfil de intención: Adversarial/reconocimiento/recopilación
Gravedad: Alta
¿Qué son las solicitudes de datos sensibles en el contexto del riesgo de IA? Las solicitudes de datos sensibles son violaciones ascendentes que se producen cuando un usuario o agente muestra indicios de que intenta eludir deliberadamente los controles para acceder a ellos. Por lo general, la gravedad de una violación de este tipo es mayor que la de una violación de política de datos descendente debido a que el perfil de intención es diferente. Una violación de política de datos descendente podría ocurrir sin que exista una solicitud deliberada, simplemente porque el sistema tiene acceso a datos a los que el usuario no está autorizado a acceder. En cambio, las solicitudes de datos sensibles indican que el solicitante pretende acceder a dichos datos. Las solicitudes de datos sensibles, combinadas con violaciones de datos descendentes, indican un riesgo crítico, ya que sugieren que el solicitante está teniendo éxito en sus intentos.
Piratería y derechos de autor
Dirección: Descendente
Perfil de intención: Cumplimiento/accidental
Gravedad: Baja
¿Cuáles son los riesgos de derechos de autor asociados con la IA? Una violación de piratería y derechos de autor es una violación descendente que se produce cuando una aplicación de IA devuelve material protegido, sujeto a derechos de autor o registrado como marca sin una licencia válida de terceros o sin atribución del permiso. Este material supone un riesgo legal y financiero para la organización si se utiliza de forma inadecuada. Sin embargo, representa una amenaza mínima para la red o los activos de datos de la organización y, por tanto, se considera de bajo riesgo.
Código malicioso
Dirección: Descendente
Perfil de intención: Adversarial/armamentización
Gravedad: Crítica
¿Qué es el código malicioso en el contexto de la IA? Una violación de código malicioso se produce cuando una aplicación de IA devuelve código malicioso en su respuesta. El código malicioso podría consistir en comandos de shell que el usuario o agente podría ejecutar directamente, o en un fragmento de código malicioso que se incorpora a una base de código más amplia. Los agentes de programación autónomos, cuya popularidad aumenta rápidamente, amplifican este riesgo porque generan código mucho más rápido que los seres humanos y ejecutan de forma autónoma código y comandos generados por IA. Una aplicación de IA podría devolver código malicioso como resultado de una inyección indirecta de instrucciones, herramientas o modelos de IA troyanizados, o incluso de forma orgánica. El código malicioso orgánico podría devolverse como resultado del entrenamiento con datos vulnerables, una desalineación emergente o una alucinación. La gravedad es crítica porque la ejecución exitosa de código malicioso podría provocar una vulneración generalizada de los sistemas. Las violaciones de código malicioso combinadas con violaciones de inyección de instrucciones y jailbreaking revelan intención e indican un posible éxito.
Adopción de la IA: Crecimiento continuo
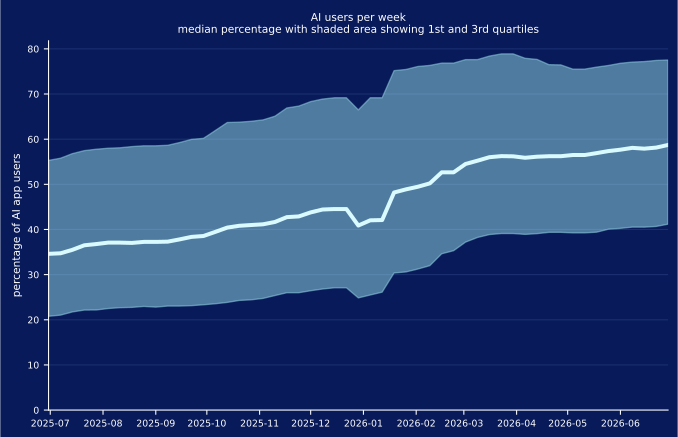
Durante el último año, el porcentaje de usuarios empresariales que utilizan activamente aplicaciones de IA cada semana ha aumentado del 34 % al 59 % en la organización mediana, mientras que el cuartil superior de las organizaciones cuenta con al menos un 77 % de su base de usuarios interactuando con aplicaciones de IA cada semana. Mientras tanto, el 1 % superior de las organizaciones con más usuarios de IA —no mostrado— ya se ha estabilizado en casi el 100 %. La caída del gráfico a finales de 2025 y principios de 2026 es un artefacto que aparece a lo largo de este informe y se debe a una menor actividad general durante la temporada festiva. La tasa de adopción de la IA se aceleró ligeramente a finales de 2025, y ese crecimiento acelerado continuó durante los primeros meses de 2026, aunque desde entonces se ha ralentizado. Esperamos que este crecimiento se estabilice durante la segunda mitad de 2026, a medida que las organizaciones adopten un enfoque más estratégico respecto de sus inversiones en IA.
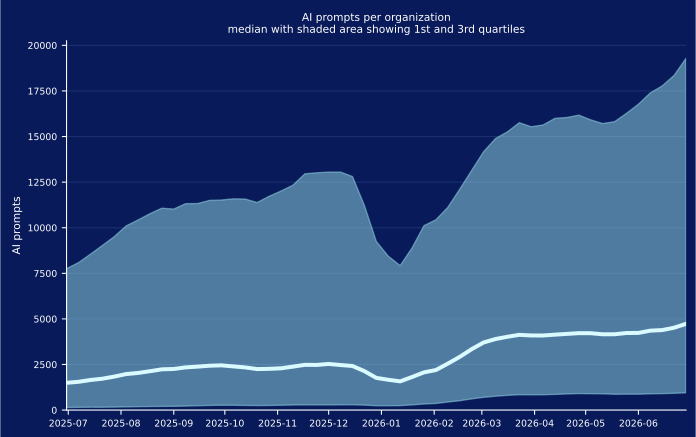
Al mismo tiempo, el volumen de uso de la IA se ha triplicado, pasando de un promedio de 1498 a 4731 instrucciones por semana. El 25 % superior de las organizaciones ha registrado un volumen semanal significativamente mayor, de al menos 19 292 instrucciones, y el 1 % superior —no mostrado— ha registrado cientos de miles de instrucciones por semana. Este aumento de volumen se debe principalmente a la creciente adopción de la IA agéntica, que analizamos con más detalle en la sección siguiente. También esperamos que el número de instrucciones por organización se estabilice durante la segunda mitad de 2026, a medida que la adopción de la IA agéntica alcance la saturación.
IA en la sombra: Una estabilización
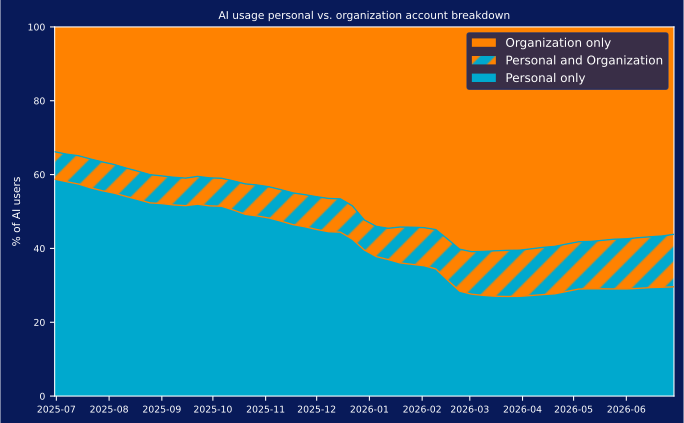
Desde el inicio del auge de la IA, hemos observado un abandono gradual de las aplicaciones personales y no administradas de IA en la sombra en favor de aplicaciones administradas por las organizaciones. En 2023, casi todo el tráfico de IA que observábamos en las empresas correspondía a IA en la sombra: usuarios individuales que experimentaban con sus suscripciones a ChatGPT para intentar aumentar su propia productividad. Con el tiempo, las organizaciones comenzaron a implementar aplicaciones aprobadas y administradas, y como resultado disminuyó el porcentaje de usuarios que accedían a aplicaciones personales de IA. Esa tendencia se detuvo alrededor de marzo de 2026, se estabilizó y ha comenzado a desplazarse ligeramente en la dirección opuesta. En la actualidad, el 56 % de los usuarios de IA utiliza únicamente aplicaciones de IA administradas por la organización, el 14 % utiliza tanto aplicaciones administradas por la organización como aplicaciones personales y el 30 % utiliza únicamente aplicaciones personales. Esta inversión de la tendencia indica que la IA en la sombra ha llegado para quedarse y que, en lugar de seguir trasladando a todos los usuarios y casos de uso de IA a plataformas administradas, las organizaciones han optado por establecer barreras de seguridad en torno al uso de aplicaciones personales y no aprobadas. Al mismo tiempo, las prioridades de descubrimiento de la IA en la sombra se han ampliado desde la obtención de visibilidad y la implementación de controles para el uso de aplicaciones personales de IA hasta incluir agentes de IA, servidores MCP e infraestructura local de IA —todas ellas áreas en las que actualmente observamos un rápido crecimiento—.
IA agéntica: Un auge de la programación
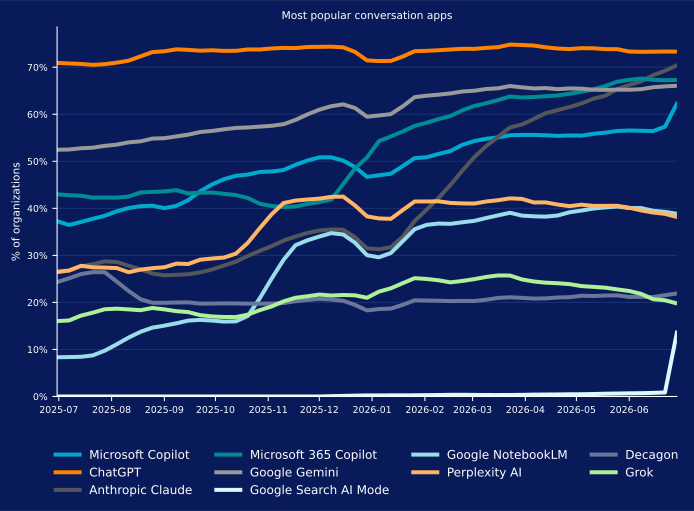
Durante el último año, la adopción de aplicaciones de IA de chatbot conversacional ha alcanzado la saturación, y más del 95 % de las organizaciones de todo el mundo utiliza un chatbot al menos una vez por semana. ChatGPT, líder mundial desde hace tiempo, permanece en primer lugar, pero Anthropic Claude, Microsoft 365 Copilot y Google Gemini están desafiando su posición. A principios de año, Google Gemini ocupaba el segundo lugar y estaba a punto de superar a ChatGPT, pero su adopción se estabilizó. Microsoft 365 Copilot superó a Google Gemini en mayo, pero también se ha estabilizado. Después, en junio, Anthropic Claude superó a ambos y sigue ganando popularidad. Su popularidad está estrechamente vinculada a la adopción de Claude Code, el agente de programación de Anthropic, que analizamos más adelante en esta sección. Si mantiene su trayectoria actual, Claude está a punto de superar a ChatGPT durante la segunda mitad de 2026.
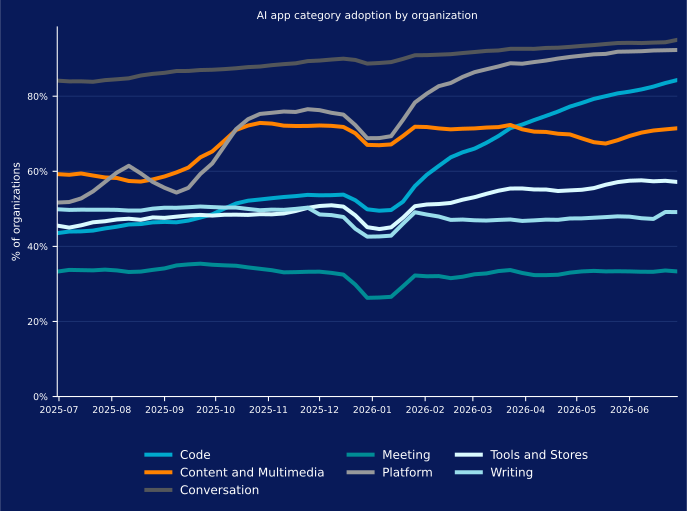
Otras categorías de aplicaciones de IA presentan tasas generales de adopción más bajas que se han mantenido relativamente constantes desde principios de año, con dos excepciones destacadas:
- Las aplicaciones de código de IA proporcionan herramientas para ayudar en el desarrollo de software, lo que incluye escribir, probar, depurar y optimizar código. Las aplicaciones de desarrollo de código agéntico han impulsado la popularidad de las aplicaciones de código del 42 % al 84 %. Además, aunque la adopción se ha ralentizado respecto del rápido ritmo observado a principios de año, está previsto que siga aumentando durante la segunda mitad del año.
- Las plataformas de IA agilizan el proceso de desarrollo de IA al alojar componentes clave, como modelos de IA, lo que permite que los desarrolladores se centren en la lógica principal de las aplicaciones sin administrar la infraestructura. La adopción de plataformas de IA ha aumentado rápidamente, del 51 % al 92 % de las organizaciones durante el último año, pero últimamente se ha estabilizado y se espera que permanezca en este nivel durante la segunda mitad del año.
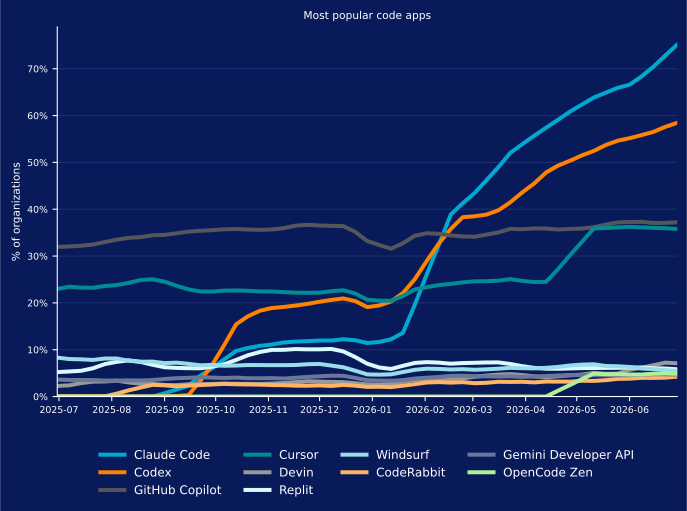
En el ámbito de las aplicaciones de código de IA, GitHub Copilot y Cursor eran los actores dominantes hace un año. Ambas aplicaciones son editores de código impulsados por IA que utilizan un IDE tradicional y añaden funciones de IA para ayudar en el proceso de desarrollo de software. Aunque la popularidad de este enfoque parece haberse estabilizado, las aplicaciones de programación agéntica Claude Code y Codex están aumentando rápidamente en popularidad. Claude Code es ahora la plataforma de desarrollo de código más popular, utilizada por el 75 % de las organizaciones, y Codex ocupa el segundo lugar, con un 58 %. Ambas aplicaciones tenían una adopción inferior al 1 % hace un año. El continuo aumento de la popularidad de estas dos aplicaciones subraya el cambio hacia el desarrollo agéntico de software que se está produciendo en sectores de todo el mundo, lo que incrementa determinados riesgos destacados en este informe, especialmente los asociados con la inyección de instrucciones y el jailbreaking, el código malicioso y la gestión inadecuada de datos sensibles.
Plataformas de IA y soberanía de los datos
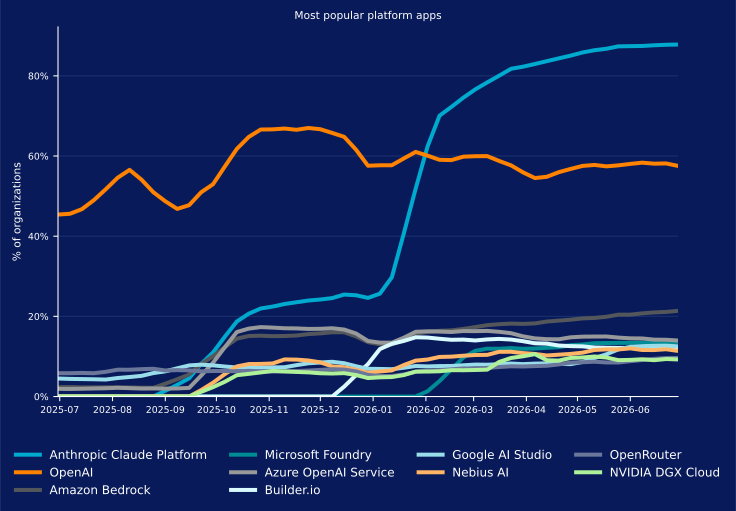
Las plataformas de IA también están experimentando una popularidad creciente, encabezadas por Claude Platform de Anthropic. Como se destaca a lo largo de este informe, el chatbot Claude de Anthropic y Claude Code han ganado popularidad rápidamente desde principios de año. Claude Platform, que permite a los usuarios desarrollar aplicaciones y agentes personalizados utilizando sus modelos, ha experimentado un crecimiento similar y ha eclipsado a la plataforma de OpenAI, que anteriormente dominaba este ámbito.
Al mismo tiempo, otras plataformas han experimentado un crecimiento notable a lo largo del año. Por ejemplo, en un distante tercer lugar —aunque su popularidad aumenta de forma constante— se encuentra Amazon Bedrock. Entre las razones por las que Bedrock sigue ganando popularidad se encuentran su amplia variedad de modelos y su enfoque respecto de la soberanía de los datos, que garantiza que los datos de la organización estén aislados y cifrados, se procesen únicamente en las regiones elegidas y nunca se compartan con terceros ni se utilicen para entrenar modelos fundacionales. Dicho esto, algunos modelos tienen condiciones específicas, por lo que las organizaciones deben revisar el uso de plataformas, incluida Amazon Bedrock, modelo por modelo. Aun así, esperamos seguir observando un movimiento hacia plataformas como Bedrock a medida que las organizaciones prioricen la soberanía de los datos.
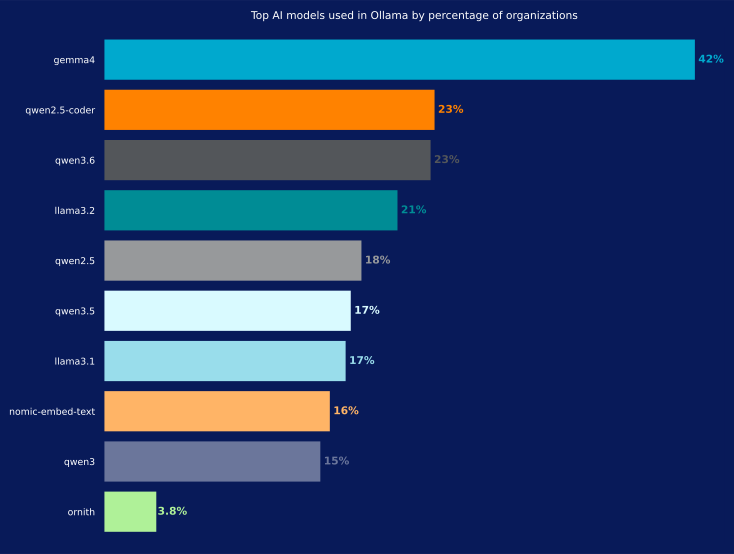
La ejecución local de modelos está ganando popularidad a medida que las organizaciones priorizan cada vez más la soberanía de los datos y buscan reducir los costes de la nube. El 41 % de las organizaciones —más que las que utilizan Bedrock, pero menos que las que utilizan las plataformas de OpenAI y Claude— utiliza Ollama. Este popular marco de código abierto permite que las organizaciones descarguen y ejecuten modelos de forma local. A continuación se presenta un desglose de la popularidad de los modelos, que muestra que Gemma4 de Google es, con gran diferencia, el más popular, seguido de varias versiones de Qwen de Alibaba y Llama de Meta. Esperamos una reestructuración significativa de esta clasificación durante la segunda mitad del año, ya que los modelos GLM de Z.ai destacan actualmente en las pruebas comparativas y están ganando popularidad.
MCP: Interconexión en rápido aumento
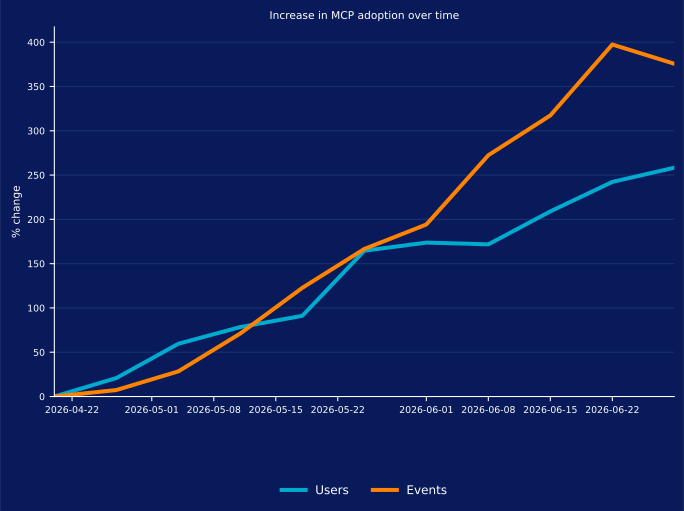
MCP, el estándar de código abierto para conectar modelos de IA con fuentes de datos y herramientas externas, ha experimentado un auge de uso: el número de usuarios ha aumentado un 250 % y las transacciones un 375 % durante solo las últimas 10 semanas. Este auge es significativo porque está impulsando un cambio importante en el volumen y la dirección de las violaciones de política de datos, que analizamos en la sección siguiente. Además, estas estadísticas representan únicamente el uso remoto de MCP, lo que significa que el agente se conecta a un servidor MCP alojado en Internet, en lugar de hacerlo a uno ubicado en el equipo local o dentro de la red de su organización. Entre los principales clientes utilizados para conectarse a estos servidores MCP se encuentran los agentes de programación de IA —Claude Code y Codex— mencionados anteriormente en este informe.
Violaciones de política de datos: Volumen creciente
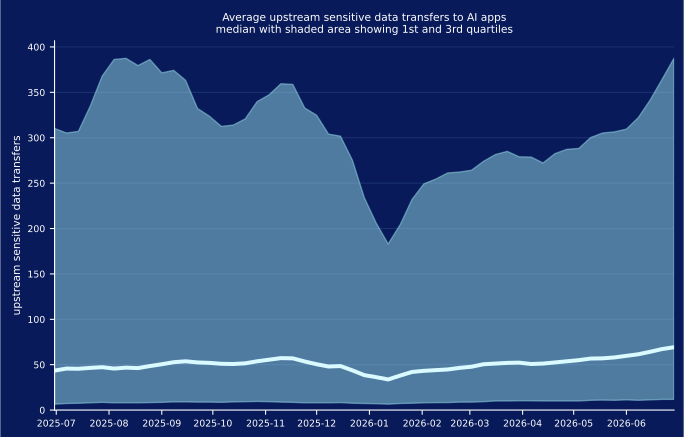
Durante el último año, el número de violaciones de política de datos ascendentes ha aumentado moderadamente: la organización promedio registra 69 por semana, frente a las 44 semanales de hace un año. Al mismo tiempo, el 25 % superior de las organizaciones ha experimentado fluctuaciones significativas a lo largo del año, pero sigue registrando unas 300-400 violaciones por semana, una cifra similar a la del mismo periodo del año pasado.
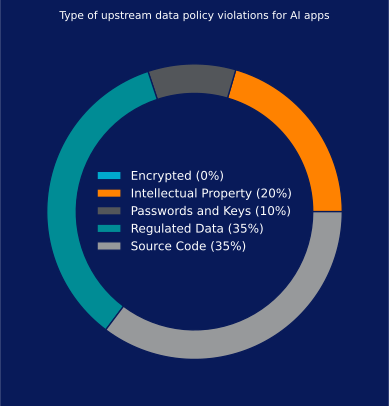
Un desglose de los tipos de violaciones muestra que la propiedad intelectual, los datos regulados y el código fuente representan la gran mayoría de las violaciones de política de datos, mientras que una proporción menor implica contraseñas y claves —normalmente integradas en código fuente o archivos de configuración enviados a aplicaciones de IA—.
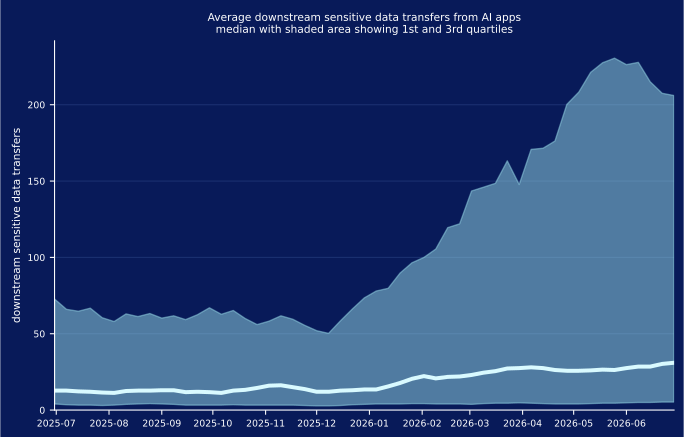
La tendencia de las violaciones de política de datos descendentes durante el último año es muy diferente de la de las violaciones ascendentes. Las violaciones descendentes se producen con una frecuencia menor que las violaciones de política de datos ascendentes, pero se han más que duplicado, pasando de 12 a 31 por semana durante el último año. Entre el 25 % superior de las organizaciones, esta tasa ha aumentado de 72 a 206 por semana. El incremento coincide con el aumento de la adopción de la IA agéntica y de MCP, así como con la creciente conexión de las aplicaciones de IA a fuentes de datos y herramientas que exponen datos sensibles. A medida que la adopción de MCP siga creciendo, esperamos que la proporción de violaciones de datos descendentes aumente de forma generalizada durante la segunda mitad de 2026.
Amenazas adyacentes a la IA
Aunque gran parte de este informe se centra en las nuevas amenazas nativas de la IA, que son las que con mayor probabilidad requerirán nuevos controles, sigue siendo importante destacar que la creciente adopción de la IA conlleva riesgos derivados de amenazas tradicionales adyacentes a la IA. En esta sección destacamos dos amenazas de este tipo: los señuelos de IA y los enlaces de IA.
Señuelos de IA maliciosos
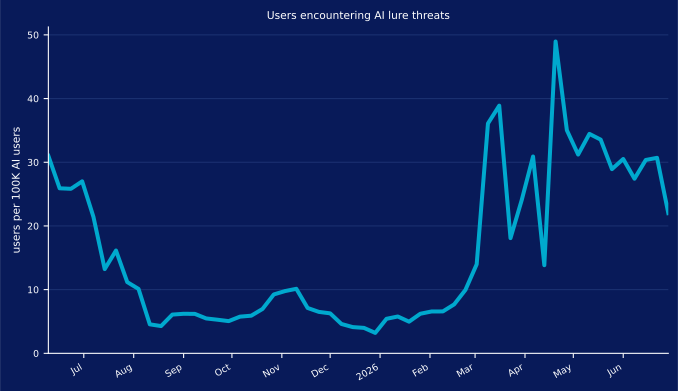
Un señuelo de IA malicioso intenta engañar a las víctimas para que descarguen malware o visiten un sitio web malicioso mediante el uso de marcas falsas. Durante el último año, observamos una pausa de seis meses en el número de señuelos de IA antes de que aumentaran bruscamente en marzo y se mantuvieran en una tasa similar hasta julio. Las campañas recientes que han utilizado señuelos de IA han incluido instaladores falsos de aplicaciones de IA y herramientas para desarrolladores troyanizadas. Dada la popularidad sostenida de la IA y las presiones sobre las organizaciones para aprovecharla con el fin de aumentar la productividad, esperamos que los adversarios sigan creando sofisticados señuelos de IA, como estos instaladores falsos, y continúen encontrando nuevas formas de vulnerar las cadenas de desarrollo de software de IA, incluidos ataques continuos al estilo de Shai-Hulud y la creación de paquetes maliciosos para ocupar los nombres que los modelos de IA tienden a alucinar.
Enlaces de IA maliciosos
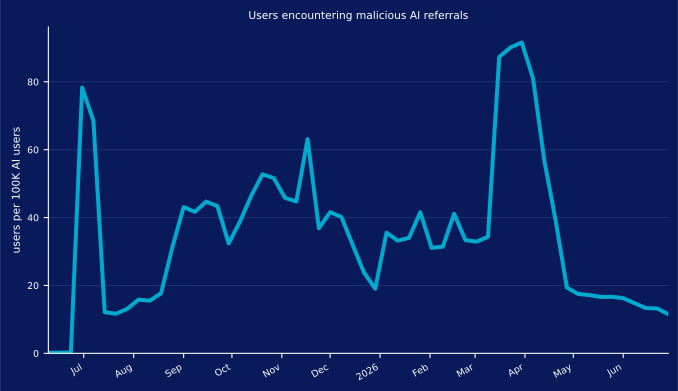
Un enlace de IA malicioso es un enlace malicioso devuelto por una aplicación de IA en el que un usuario hace clic o que visita un agente. Puede considerarse similar a un enlace malicioso en el que los usuarios hacen clic cuando utilizan un motor de búsqueda popular como Bing o Google. Esos enlaces aparecen en los resultados de búsqueda porque el atacante utilizó técnicas de SEO para conseguir una posición elevada para su sitio malicioso, pagó para incluir un anuncio malicioso enlazado en los resultados de búsqueda o vulneró de alguna otra manera una infraestructura legítima. En el mundo de la IA, la tecnología ha cambiado, pero las técnicas permanecen. AIEO está surgiendo a medida que se generalizan las técnicas para lograr que los modelos de IA traten favorablemente un contenido, y los anuncios están comenzando a abrirse paso en las aplicaciones de IA. El volumen de estas amenazas ha variado significativamente a lo largo del año, desde menos de 10 hasta más de 90 por semana, y esperamos que el promedio aumente durante la segunda mitad de 2026, a pesar de la pausa actual.
Visibilidad, gobernanza y protección
Para gestionar el riesgo de IA, las organizaciones deben alinear sus estrategias de seguridad con marcos ampliamente adoptados como MITRE ATLAS y OWASP Top 10 for LLMs. Estos marcos proporcionan un contexto crítico: MITRE ATLAS permite a los CISOs contextualizar los ataques específicos que se detectan y bloquean, mientras que OWASP LLM Top 10 aclara los riesgos en el nivel de las aplicaciones. Al integrar estos marcos con la supervisión en tiempo real, los equipos de seguridad pueden realizar un seguimiento eficaz de la aplicación de políticas, detectar amenazas emergentes y obtener una visión granular de su postura de riesgo de IA, incluidos desgloses por categoría de riesgo y actividad de los usuarios. Sobre esta base estratégica, concluimos el informe trasladando los principios de estos marcos a una hoja de ruta táctica centrada en cada uno de los riesgos definidos en este trabajo. Al leer estas directrices específicas para cada riesgo, identificará varios temas persistentes:
- Visibilidad: Es esencial implementar una puerta de enlace o proxy de IA centralizado para todas las interacciones de IA, incluidas la IA en la sombra, la infraestructura local y el tráfico de MCP.
- Gobernanza: Las políticas deben estar alineadas con los riesgos y ser granulares, e incorporar una aprobación matricial para aplicaciones y casos de uso, gobernanza de la seguridad de la cadena de suministro y cumplimiento de los requisitos regionales y legales.
- Protección: La postura de seguridad debe disponer de varias capas y utilizar prevención de pérdida de datos (DLP) en tiempo real, barreras de seguridad semánticas no deterministas, validación heurística de resultados y análisis continuos de comportamiento para detectar señales posteriores a una vulneración —por ejemplo, reconocimiento y C2—.
A continuación, hemos asociado requisitos específicos de visibilidad, gobernanza y protección con cada riesgo, lo que proporciona un plan operativo para mitigarlos en todo su entorno.
Violación de política de datos (ascendente)
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —especialmente la IA en la sombra—.
- Gobernanza: Defina una matriz para las aplicaciones y los casos de uso aprobados, con especial atención al código fuente, los datos regulados y la propiedad intelectual.
- Protección: Configure políticas de protección de datos en tiempo real alineadas con los casos de uso ascendentes aprobados.
Violación de política de datos (descendente)
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —especialmente MCP—.
- Gobernanza: Defina una matriz de grupos de usuarios y niveles de acceso requeridos para los datos sensibles.
- Protección: Configure políticas de protección de datos en tiempo real alineadas con el acceso descendente aprobado a los datos.
Filtrado de contenido
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —especialmente la IA en la sombra—.
- Gobernanza: Alinee el análisis de texto en tiempo real con las políticas corporativas de recursos humanos, los criterios de cumplimiento legal y las políticas regionales de uso aceptable (AUP).
- Protección: Aproveche las barreras de seguridad de IA con conocimiento contextual y filtrado de palabras clave.
Inyección de instrucciones y jailbreaking
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —incluida la infraestructura local—.
- Gobernanza: Exija que toda la infraestructura de IA se revise antes de la implementación para garantizar un aislamiento óptimo y que incluya barreras de seguridad.
- Protección: Implemente barreras de seguridad semánticas no deterministas, junto con análisis de comportamiento, para detectar incluso los intentos más sutiles de inyección de instrucciones y jailbreaking, y complemente estos controles con políticas de protección de datos e inspección de código malicioso.
Solicitudes de datos sensibles
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —con registro de auditoría de todas las instrucciones—.
- Gobernanza: Establezca marcos de propiedad y aislamiento para limitar los recursos interconectados.
- Protección: Implemente barreras de seguridad semánticas no deterministas, junto con políticas de protección de datos y análisis de comportamiento, para detectar intentos adversariales de acceder a datos sensibles.
Piratería y derechos de autor
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —que inspeccione todo el contenido descendente—.
- Gobernanza: Redacte directrices formales de cumplimiento de la propiedad intelectual que especifiquen qué modelos y aplicaciones de IA pueden utilizarse para generar código, activos de texto y otros contenidos sensibles.
- Protección: Incorpore comprobaciones heurísticas de validación de resultados que contrasten el código fuente o el texto generado con firmas conocidas de código abierto e índices de marcas registradas para las respuestas de IA. Establezca políticas para limitar los casos de uso no aprobados —como impedir que determinados modelos se utilicen para generar código fuente—.
Código malicioso
- Visibilidad: Utilice una puerta de enlace o proxy de IA para todas las interacciones de IA —que inspeccione todo el contenido descendente—.
- Gobernanza: Exija una arquitectura de validación de confianza cero en todas las canalizaciones internas de CI/CD, con una gobernanza sólida del riesgo de la cadena de suministro.
- Protección: Además de proporcionar protección frente a la inyección de instrucciones, asegúrese de que todas las respuestas de las aplicaciones de IA se inspeccionen para detectar código malicioso, incorpore el análisis de amenazas en sus canalizaciones de CI/CD e incluya análisis de comportamiento para detectar señales posteriores a una vulneración, como reconocimiento, C2 y exfiltración de datos.
Acerca de este informe
La información presentada en este informe se basa en datos agregados de uso recopilados por la plataforma Netskope One para un subconjunto de clientes de Netskope entre junio de 2025 y julio de 2026.