

エグゼクティブサマリーと主な調査結果
2026年、企業のAIセキュリティ戦略は、シャドーAIを事後対応的に検出する段階から、自律型AIエージェントを能動的かつトランザクション単位でガバナンスする段階へと転換しました。エージェント型AIの急速な普及に加え、社内データストアと外部モデルを接続するためにModel Context Protocol(MCP)が広く採用されたことで、企業のリスク領域は、単純なプロンプトベースのデータ流出を超えて拡大しています。本レポートでは、その結果として生じるAIセキュリティ環境を分析し、ダウンストリームのデータポリシー違反から自律的な悪意のあるコード実行までの運用リスクを明確化するとともに、AIトラフィック検査とゼロトラストAIアーキテクチャに関する技術的要件を確立します。本レポートの主な調査結果は次のとおりです。
- データセキュリティリスク:ダウンストリームのポリシー違反が急増 AIサービスが、ユーザーまたはエージェントにアクセス権限のない機密データを返すダウンストリームのデータポリシー違反が急増しています。これは、組織がAIシステムと機密データストアの接続を進める中で、MCPトラフィックが4倍に増加したことが要因です。
- エージェント型リスク:自律型コーディングへの運用上の移行 コーディングエージェントの利用急増により、AIトラフィック量とMCPの相互接続性が増し、悪意のあるコードが実行されるリスクも高まっています。現在、組織の75%がClaude Codeを、58%がCodexを使用しており、1年前にはほぼ採用されていなかった状況から劇的に増加しています。
- 敵対的リスク:悪意のあるコード、リンク、および誘導手法 AIの採用が進む中、攻撃者は引き続きAIを利用した誘導手法によって、被害者をだましてマルウェアをダウンロードさせたり、悪意のあるWebページにアクセスさせたりしています。同時に、攻撃者はAIアプリ自体に悪意のあるコードを被害者へ提示させる手法にも習熟しつつあり、自律型コーディングエージェントがそのコードを実行したり、より広範なコードベースに組み込んだりするリスクが高まっています。
はじめに
企業における生成AIの採用が成熟するにつれ、セキュリティ責任者が直面する課題は、当初のシャドーAI検出から、より複雑で粒度の細かいトランザクション単位のガバナンスへと移行しました。効果的なガバナンスを実現するには、セキュリティチームが、サードパーティAIプラットフォームへのデータフロー制限を主眼としたポリシーの枠を超え、量、方向性、重大度、意図という4つの重要な側面からAIインタラクションを評価する、体系的なリスク評価フレームワークを導入する必要があります。 生産性を向上させる同じツール(AIチャットボット、AIアシスタント、自律型AIエージェント、MCPサーバーなど)が、同時に攻撃対象領域を拡大しているため、企業の脅威環境は根本的に変化しました。アップストリームのデータポリシー違反(ユーザーやエージェントが組織のポリシーに反して機密データをサードパーティへ送信する行為)は依然として最も頻度の高い障害点ですが、プロンプトインジェクション、ジェイルブレイク、ダウンストリームでの悪意のあるコード実行などの重大な敵対的リスクも増加しています。また、AIシステム間の相互接続性の高まりによって生じるダウンストリームのデータポリシー違反も増えています。本レポートでは、企業におけるAIリスク環境を詳細に概説するとともに、企業のAI導入を適切に保護するために必要な可視性、ガバナンス、保護を実装する技術的基盤について説明します。
AIリスクの分類
AIの可視性、ガバナンス、保護は、現在のリスク環境を理解することから始まります。以下のグラフは、組織内で観測された違反頻度に基づき、最も一般的なリスクを順位付けしたものです。リストの最上位はアップストリームのデータポリシー違反です。かつてはアラートのほぼ100%を占めていましたが、その他の違反タイプの件数が増加したため、現在は90%未満に低下しています。対極にあるのが、AIシステムが悪意のあるコードを返す悪意のあるコード違反です。件数は最も少ないものの、重大度は最も高くなっています。
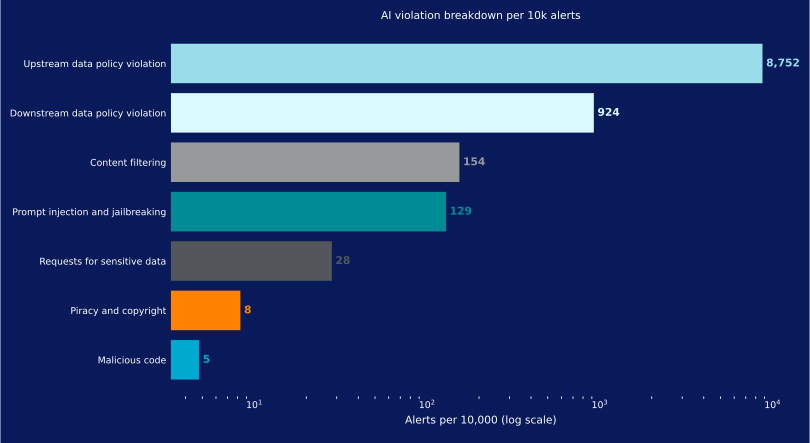
以下のリストでは、方向、意図、重大度を含め、各リスクをさらに詳しく説明します。
アップストリームのデータポリシー違反
方向: アップストリーム
意図プロファイル: 内部関係者/生産性/過失
重大度: 累積的
アップストリームのデータポリシー違反とは何か?
最も一般的なAIリスクは、ユーザーまたはエージェントが、組織のデータ利用ポリシーに違反してAIシステムへデータを送信しようとすることです。これには、機密情報やソースコードを未承認のサービスへ送信する行為が含まれます。通常、組織はこのようなポリシーを使用して、ユーザーをシャドーAIから承認済みのAIサービスへ誘導するとともに、ユースケースを適切なサービスへ振り分けます。たとえば、コーディングおよび開発タスクに限って承認されているAIサービスがある一方で、文書やスプレッドシート内の機密データ処理のみを承認されているサービスもあります。データポリシー違反は主に、生産性の向上を目指しながら、組織のポリシーを知らずに過失によって違反する、信頼された内部関係者に起因します。機密データがサードパーティへ継続的に露出すると、コンプライアンス上または規制上の責任が生じる可能性があるため、ここでのリスク重大度は累積的です。
ダウンストリームのデータポリシー違反
方向: ダウンストリーム
意図プロファイル: 内部関係者/生産性/過失
重大度: 低/中
ダウンストリームのデータポリシー違反とは何か?
ダウンストリームのデータポリシー違反は、組織のポリシーによってユーザーまたはエージェントのアクセスが禁止されているデータを、AIサービスが返した場合に発生します。このような違反は、組織がMCP、検索拡張生成(RAG)、または独自データでトレーニングされたカスタマイズモデルを使用している場合に発生します。このようなケースでは、接続先システムから、ユーザーまたはエージェントにアクセス権限のない機密データの一部をAIアプリが返す可能性があります。比較的まれな別の例として、組織がアプリを承認しつつ、その利用を特定のユースケースに制限している場合があります。たとえば、ユーザーやエージェントは、そのアプリを汎用チャットボットとして使用することは許可されていても、ソースコードの生成は許可されていない場合があります。この場合、アプリが返したソースコードはすべてダウンストリーム違反に分類されます。アップストリーム違反と同様に、ダウンストリーム違反の主な意図プロファイルは、生産性向上を動機とする信頼された内部関係者であり、リスクの重大度はデータの種類とアクセス範囲によって異なります。
コンテンツフィルタリング
方向: 双方向
意図プロファイル: 内部関係者/行動
重大度: 低
AIリスクにおけるコンテンツフィルタリングとは何か? コンテンツフィルタリング違反は双方向であり、組織のポリシー上、不適切と判断されるコンテンツを含むプロンプトをユーザーまたはエージェントがAIシステムへ送信した場合、あるいはそのような応答をAIシステムから受信した場合に発生します。この種の違反は、セキュアWebゲートウェイ(SWG)のURLフィルタリング違反に似ています。組織がWeb上の性的または暴力的なコンテンツをブロックするのと同様に、通常はAIアプリがそのようなコンテンツを返すこともブロックします。コンテンツフィルタリング違反は、組織のネットワークやデータ資産に与える脅威が最小限であるため、重大度は低くなります。主に、人事、法令遵守、または企業文化との整合性に関する問題です。
プロンプトインジェクションとジェイルブレイク
方向: 双方向
意図プロファイル: 敵対的/回避\
重大度: 重大
プロンプトインジェクションとは何か?ジェイルブレイクとは何か? プロンプトインジェクションおよびジェイルブレイク違反は、ユーザーまたはエージェントがガードレールを回避し、基盤となるシステム命令を覆し、または何らかの制限されたアクションをAIシステムに強制しようとした場合に発生します。このような違反は、内部関係者または外部の攻撃者による、意図的な敵対行為や回避行為によって生じます。多くの場合、これは間接的なプロンプトインジェクション攻撃であり、攻撃者がAIシステムからアクセスされる外部データソースに悪意のある命令を埋め込みます。悪用に成功するとモデルの制御プレーンが覆され、接続されたバックエンドサービス全体で連鎖的な実行経路がトリガーされる可能性があるため、重大度は重大です。
機密データの要求
方向: アップストリーム
意図プロファイル: 敵対的/偵察/収集
重大度: 高
AIリスクにおける機密データの要求とは何か? 機密データの要求は、ユーザーまたはエージェントが、機密データへアクセスするために意図的に制御を回避しようとしている兆候を示した場合に発生するアップストリーム違反です。意図プロファイルが異なるため、このような違反の重大度は、一般的にダウンストリームのデータポリシー違反よりも高くなります。ダウンストリームのデータポリシー違反は、ユーザーにアクセス権限のないデータへシステムがアクセスできるという理由だけで、意図的なプロンプトなしでも発生する可能性があります。これに対し、機密データの要求は、要求者がそのデータへのアクセスを意図していることを示します。機密データの要求とダウンストリームのデータ違反が組み合わさっている場合、要求者の試みが成功していることを示唆するため、重大なリスクとなります。
海賊版と著作権
方向: ダウンストリーム
意図プロファイル: コンプライアンス/偶発的
重大度: 低
AIに関連する著作権リスクとは何か? 海賊版および著作権違反は、AIアプリケーションが、有効なサードパーティライセンスまたは許可の帰属表示なしに、保護対象、著作権保護対象、または商標登録済みの素材を返した場合に発生するダウンストリーム違反です。このような素材を不適切に使用すると、組織に法的および財務的リスクが生じます。ただし、組織のネットワークやデータ資産に対する脅威は最小限であるため、低リスクと見なされます。
悪意のあるコード
方向: ダウンストリーム
意図プロファイル: 敵対的/武器化
重大度: 重大
AIの文脈における悪意のあるコードとは何か? 悪意のあるコード違反は、AIアプリケーションが応答内で悪意のあるコードを返した場合に発生します。悪意のあるコードは、ユーザーやエージェントが直接実行する可能性のあるシェルコマンドの場合もあれば、より広範なコードベースに組み込まれる悪意のあるコードスニペットの場合もあります。急速に普及している自律型コーディングエージェントは、人間よりもはるかに高速にコードを生成し、AIが生成したコードやコマンドを自律的に実行するため、このリスクを増幅させます。AIアプリが悪意のあるコードを返す原因には、間接的なプロンプトインジェクション、トロイの木馬化されたAIツールやモデルのほか、自然発生的なものもあります。自然発生的な悪意のあるコードは、脆弱なデータによるトレーニング、創発的な不整合、またはハルシネーションによって返される可能性があります。悪意のあるコードの実行に成功すると、広範なシステム侵害につながる可能性があるため、重大度は重大です。悪意のあるコード違反と、プロンプトインジェクションおよびジェイルブレイク違反が組み合わさっている場合、意図が明らかになり、攻撃が成功している可能性を示します。
AIの採用:継続的な成長
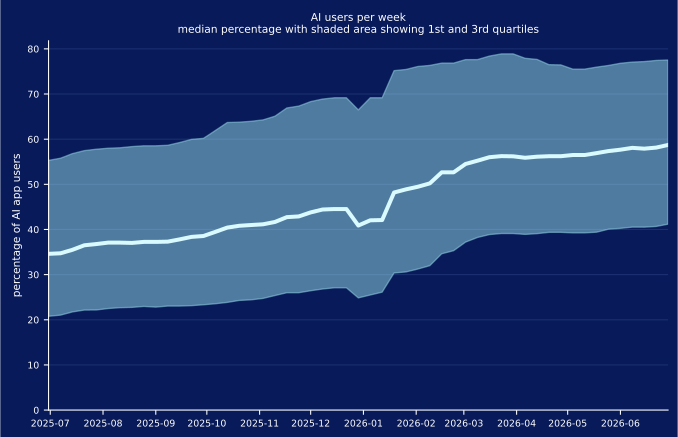
過去1年間で、AIアプリを毎週積極的に使用する企業ユーザーの割合は、中央値の組織で34%から59%に増加しました。上位4分の1の組織では、ユーザーベースの少なくとも77%が毎週AIアプリを利用しています。一方、AIユーザー数が最も多い上位1%の組織(グラフには未掲載)では、すでにほぼ100%で横ばいになっています。2025年末から2026年初頭にかけてグラフが落ち込んでいるのは、本レポート全体で見られるアーティファクトであり、休暇シーズン前後の全体的な活動低下によるものです。AIの採用率は2025年末にわずかに加速し、その成長は2026年初頭まで続きましたが、その後は鈍化しています。組織がAI投資についてより戦略的になるにつれ、この成長は2026年後半に横ばいになると予想されます。
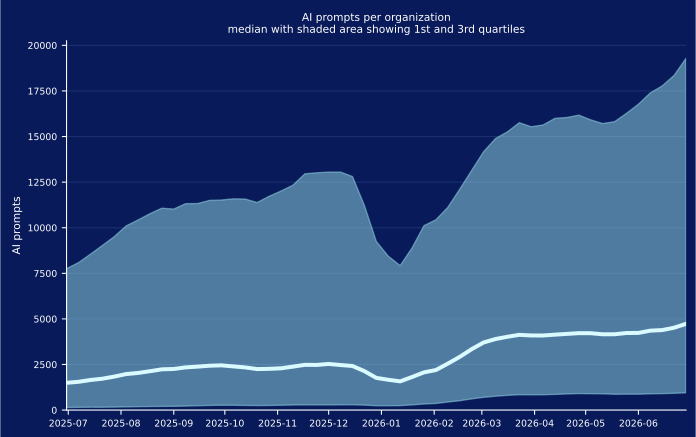
同時に、AIの利用量は3倍に増加し、週平均1,498件のプロンプトから4,731件へと増えました。上位25%の組織では、週当たり少なくとも19,292件という大幅に多いプロンプト量が確認されており、上位1%(グラフには未掲載)では週当たり数十万件に達しています。この量の増加は、主としてエージェント型AIの採用拡大によるものです。次のセクションで詳しく説明します。また、エージェント型AIの採用が飽和するにつれ、組織当たりのプロンプト数も2026年後半には横ばいになると予想されます。
シャドーAI:横ばい
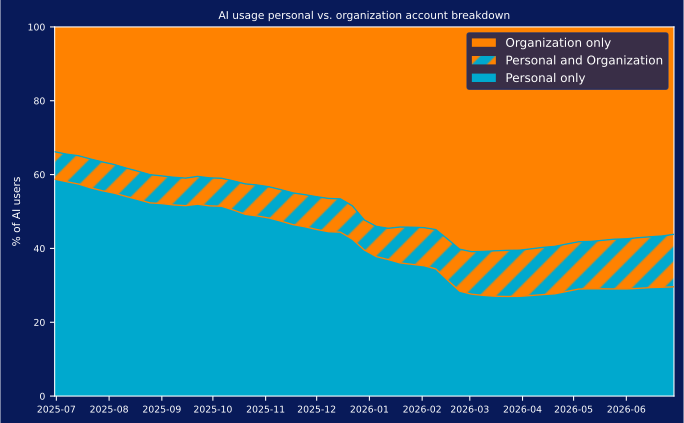
AIブームの始まり以降、個人が使用する管理対象外のシャドーAIアプリから、組織が管理するアプリへと徐々に移行してきました。2023年当時、企業内で確認されたAIトラフィックのほぼすべてはシャドーAIであり、各ユーザーが自身の生産性向上を目的として、個人契約のChatGPTを試していました。時間の経過とともに、組織は承認済みかつ管理対象のアプリを導入し始め、その結果、個人用AIアプリにアクセスするユーザーの割合は減少しました。この傾向は2026年3月頃に止まり、横ばいになった後、わずかに逆方向へ転じています。現在、AIユーザーの56%は組織管理のAIアプリケーションのみを使用し、14%は組織管理のアプリと個人用アプリの両方を使用し、30%は個人用アプリのみを使用しています。この傾向の反転は、シャドーAIが今後も存続することを示しています。組織は、すべてのAIユーザーとユースケースを管理対象プラットフォームへ移行し続けるのではなく、個人用および未承認アプリの利用にガードレールを設ける方針を選択しています。同時に、シャドーAI検出の優先対象は、個人用AIアプリの利用に関する可視性の確保と制御の実装から、AIエージェント、MCPサーバー、ローカルAIインフラストラクチャへと拡大しています。これらはいずれも、現在急速に成長している領域です。
エージェント型AI:コーディングブーム
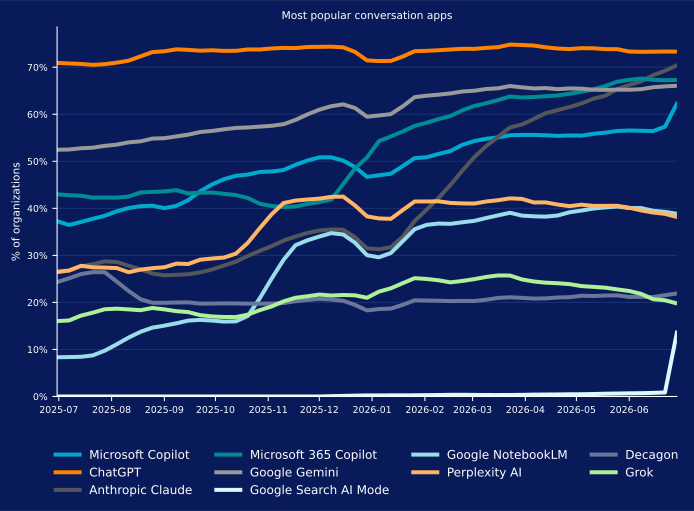
過去1年間で、会話型チャットボットAIアプリの採用は飽和状態に達し、世界中の組織の95%以上が少なくとも週に1回チャットボットを使用しています。長年の世界的リーダーであるChatGPTは依然として首位ですが、Anthropic Claude、Microsoft 365 Copilot、Google Geminiが追い上げています。年初にはGoogle Geminiが2位で、ChatGPTを上回る勢いでしたが、その採用は横ばいになりました。Microsoft 365 Copilotは5月にGoogle Geminiを追い抜きましたが、同様に横ばいとなっています。その後6月には、Anthropic Claudeが両者を追い抜き、現在も人気を伸ばしています。その人気は、AnthropicのコーディングエージェントであるClaude Codeの採用と密接に関連しています。これについては本セクションの後半で説明します。現在の成長軌道が続けば、Claudeは2026年後半にChatGPTを追い抜く見込みです。
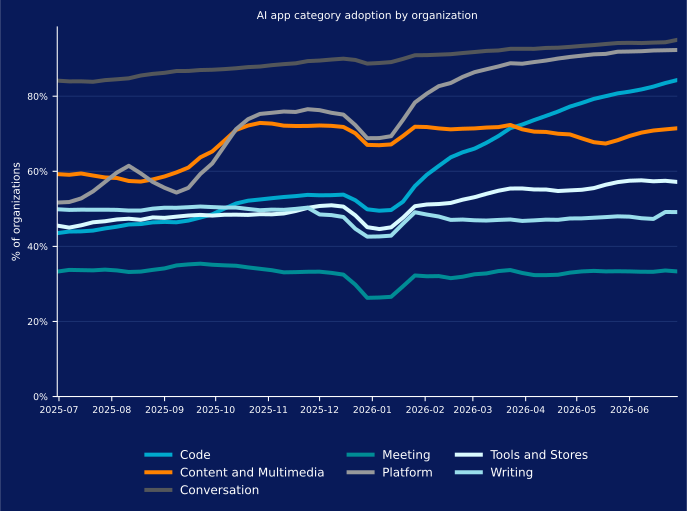
その他のAIアプリカテゴリは、全体的な採用率が低く、年初から比較的一定の状態が続いていますが、注目すべき例外が2つあります。
- AIコードアプリは、コードの作成、テスト、デバッグ、最適化など、ソフトウェア開発を支援するツールを提供します。エージェント型コード開発アプリによって、コードアプリの採用率は42%から84%に上昇しました。さらに、年初に見られた急速なペースからは鈍化しているものの、年後半を通じて引き続き増加する見込みです。
- AIプラットフォームは、AIモデルなどの主要コンポーネントをホストすることでAI開発プロセスを効率化し、開発者がインフラストラクチャを管理することなく、アプリケーションの中核ロジックに集中できるようにします。AIプラットフォームの採用率は、過去1年間で組織の51%から92%へ急速に上昇しましたが、最近は横ばいとなっており、年後半を通じてこの水準が維持されると予想されます。
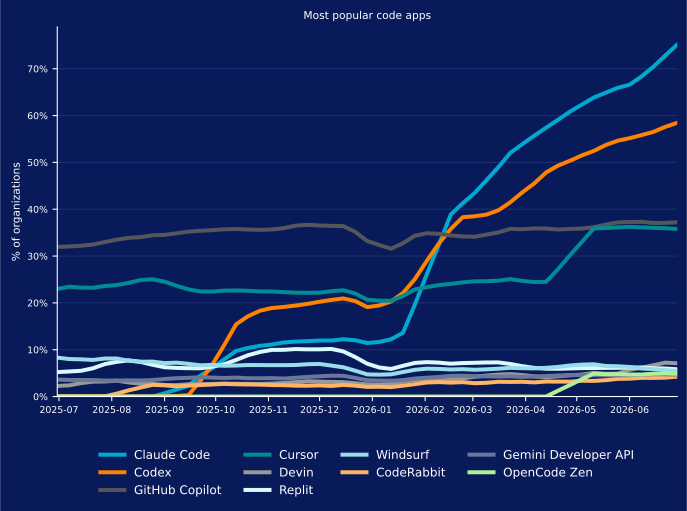
AIコードアプリの分野では、1年前はGitHub CopilotとCursorが主要なプレーヤーでした。どちらも従来型のIDEにAI機能を重ね、ソフトウェア開発プロセスを支援するAI搭載コードエディターです。このアプローチの人気は横ばいになったように見えますが、エージェント型コーディングアプリであるClaude CodeとCodexの人気は急速に高まっています。Claude Codeは現在、組織の75%が使用する最も人気のあるコード開発プラットフォームであり、Codexが58%で2位です。1年前には、どちらのアプリも採用率が1%未満でした。この2つのアプリの人気が継続的に高まっていることは、世界中の業界でエージェント型ソフトウェア開発への移行が進んでいることを示しています。これにより、本レポートで取り上げる特定のリスク、特にプロンプトインジェクションとジェイルブレイク、悪意のあるコード、機密データの不適切な取り扱いに関連するリスクが増大します。
AIプラットフォームとデータ主権
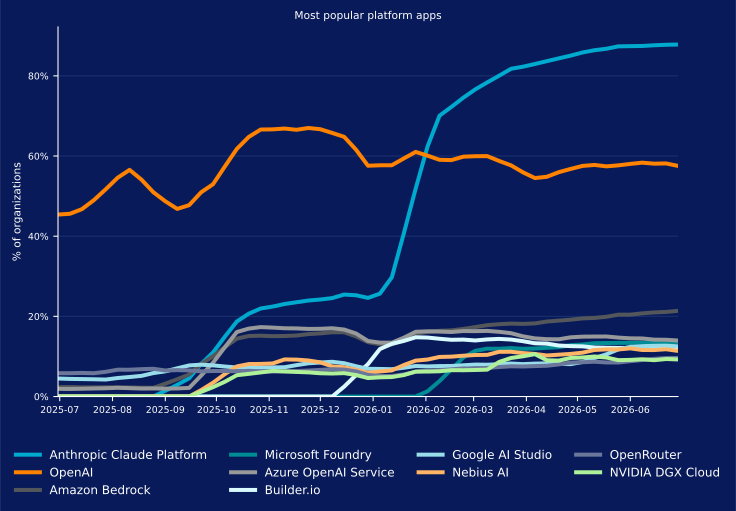
AIプラットフォームの人気も高まっており、AnthropicのClaude Platformが先頭に立っています。本レポート全体で説明しているように、AnthropicのClaudeチャットボットとClaude Codeは年初以降、急速に人気を伸ばしています。ユーザーが同社のモデルを使用してカスタムアプリやエージェントを開発できるClaude Platformも同様に人気が高まり、かつてこの分野を支配していたOpenAIのプラットフォームを上回りました。
同時に、その他の複数のプラットフォームも年間を通じて顕著に成長しています。たとえば、大きく差をつけられた3位ではあるものの、着実に人気を伸ばしているのがAmazon Bedrockです。Bedrockが引き続き人気を高めている理由には、多様なモデルを提供していることに加え、組織データを分離および暗号化し、選択したリージョン内でのみ処理し、サードパーティと共有せず、基盤モデルのトレーニングにも使用しないというデータ主権へのアプローチがあります。ただし、一部のモデルにはモデル固有の条件があるため、組織はAmazon Bedrockを含むプラットフォームの利用をモデルごとに確認する必要があります。それでも、組織がデータ主権を優先するにつれ、Bedrockのようなプラットフォームへの移行が今後も続くと予想されます。
組織がデータ主権をますます重視し、クラウドコストの削減を目指す中、モデルをローカルで実行する手法の人気が高まっています。組織の41%がOllamaを使用しています。これはBedrockの利用率を上回る一方、OpenAIおよびClaudeのプラットフォーム利用率を下回ります。この人気のあるオープンソースフレームワークにより、組織はモデルをダウンロードしてローカルで実行できます。以下はモデルの人気内訳です。GoogleのGemma4が大差で最も人気があり、AlibabaのQwenの各種バージョンとMetaのLlamaが続いています。Z.aiのGLMモデルが現在ベンチマークで際立った成果を示し、人気を高めているため、このランキングは年後半に大きく変動すると予想されます。
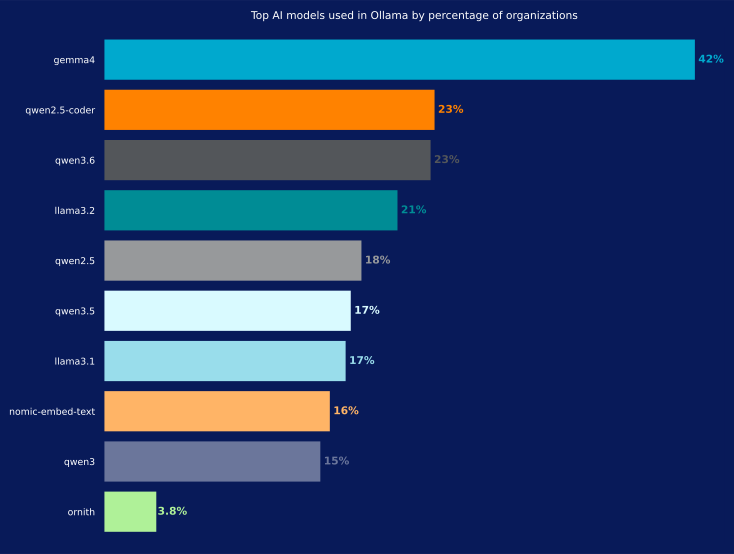
MCP:急速に高まる相互接続性
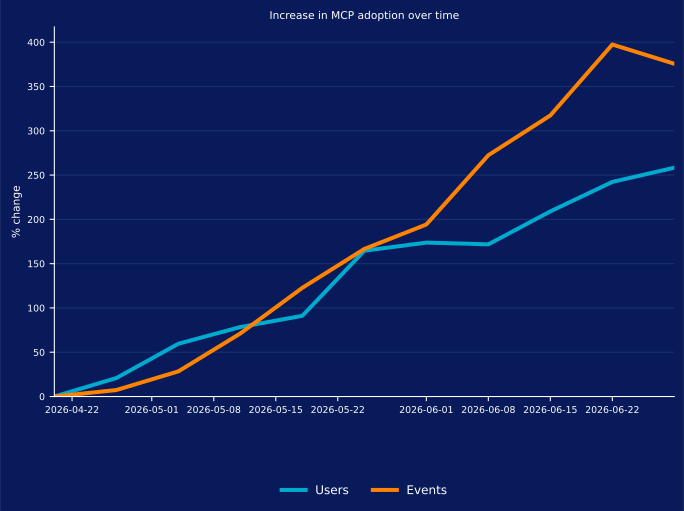
AIモデルを外部データソースやツールへ接続するためのオープンソース標準であるMCPは利用が急増しており、過去10週間だけでユーザー数が250%、トランザクション数が375%増加しました。この急増は、データポリシー違反の量と方向性に大きな変化をもたらしているため重要です。これについては次のセクションで説明します。さらに、これらの統計はリモートMCPの利用のみを表しています。つまり、エージェントはローカルマシンや組織内ネットワークではなく、インターネット上でホストされているMCPサーバーへ接続しています。これらのMCPサーバーへの接続に使用されている主要なクライアントには、本レポートで前述したAIコーディングエージェント(Claude CodeとCodex)が含まれます。
データポリシー違反:増加する件数
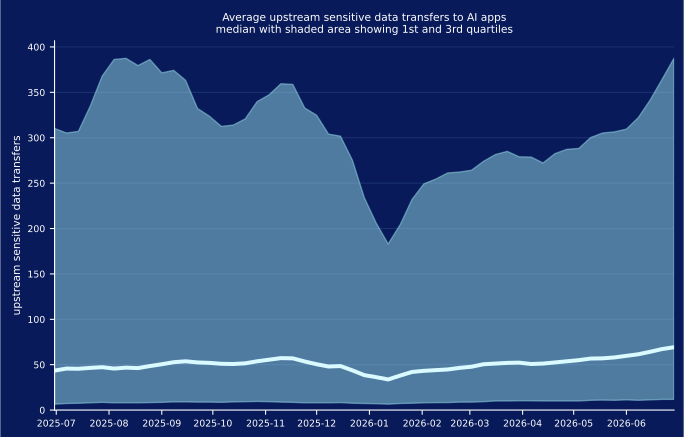
過去1年間で、アップストリームのデータポリシー違反件数は緩やかに増加し、平均的な組織では1年前の週44件から週69件に増えました。同時に、上位25%の組織では年間を通じて大幅な変動が見られましたが、週当たり約300~400件の違反が引き続き発生しており、前年同期と同程度です。
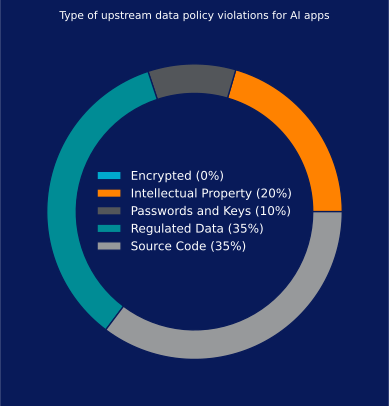
違反タイプの内訳を見ると、知的財産、規制対象データ、ソースコードがデータポリシー違反の大部分を占めています。パスワードやキーに関する違反の割合は比較的小さく、通常はAIアプリへ送信されたソースコードや設定ファイルに埋め込まれています。
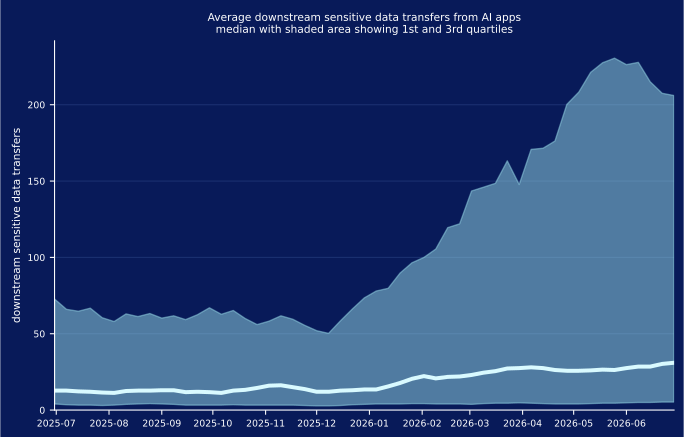
過去1年間におけるダウンストリームのデータポリシー違反の傾向は、アップストリーム違反とは大きく異なります。ダウンストリーム違反の発生率はアップストリームのデータポリシー違反よりも低いものの、過去1年間で週12件から31件へと2倍以上に増加しました。上位25%の組織では、この発生率が週72件から206件へ増加しています。この増加は、エージェント型AIとMCPの採用が拡大し、AIアプリが機密データを露出させるデータソースやツールとますます接続されるようになったことに伴うものです。MCPの採用が引き続き拡大するにつれ、ダウンストリームのデータ違反の割合は、2026年後半を通じて全体的に増加すると予想されます。
AI隣接型の脅威
本レポートの多くは、新しい制御が必要になる可能性が最も高いAIネイティブの脅威に焦点を当てていますが、AIの採用拡大には、従来型のAI隣接型脅威によるリスクも伴うことを認識することが重要です。このセクションでは、AIを利用した誘導手法とAIリンクという2つの脅威を取り上げます。
悪意のあるAI誘導手法
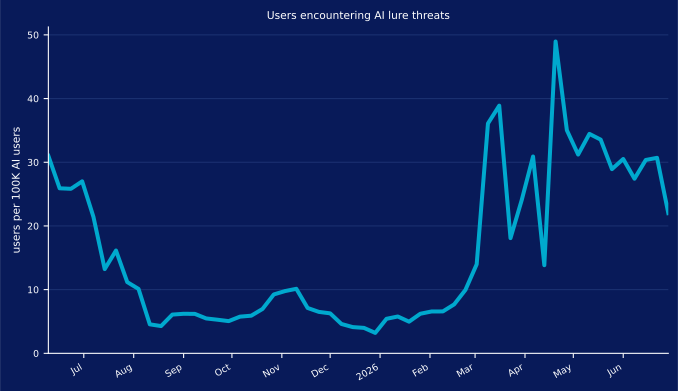
悪意のあるAI誘導手法は、偽のブランドを使用して、被害者をだましてマルウェアをダウンロードさせたり、悪意のあるWebサイトへアクセスさせたりします。過去1年間では、AI誘導手法の件数が6か月間低調に推移した後、3月に急増し、7月まで同程度の発生率が続きました。最近のAI誘導手法を使用したキャンペーンには、AIアプリの偽インストーラーや、トロイの木馬化された開発者ツールが含まれています。AIの人気が続き、生産性向上のためにAIを活用するよう組織から圧力がかかっていることを踏まえると、攻撃者は今後も、こうした偽インストーラーのような高度なAI誘導手法を作成し続けると予想されます。また、継続的なShai-Hulud型攻撃や、AIモデルがハルシネーションを起こしやすい名前を占有する悪意のあるパッケージの作成など、AIソフトウェア開発パイプラインを侵害する新たな手段を引き続き模索すると考えられます。
悪意のあるAIリンク
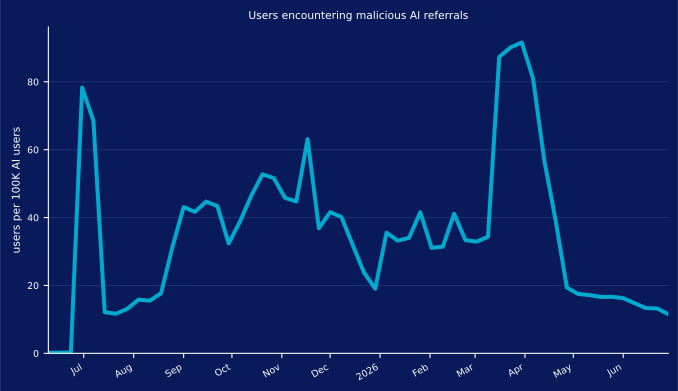
悪意のあるAIリンクとは、AIアプリが返した悪意のあるリンクをユーザーがクリックする、またはエージェントがアクセスするものです。これは、BingやGoogleのような一般的な検索エンジンを利用する際に、ユーザーが悪意のあるリンクをクリックする状況と似ています。そのようなリンクが検索結果に表示されるのは、攻撃者がSEO技法を使用して悪意のあるサイトを上位表示させたか、検索結果に悪意のある広告をリンクさせるために料金を支払ったか、または無害なインフラストラクチャを何らかの方法で侵害したためです。AIの世界では技術は変化しましたが、手法は変わっていません。コンテンツをAIモデルに好意的に扱わせる技法が広く知られるようになるにつれ、AIEOが台頭し、広告もAIアプリに表示され始めています。これらの脅威の件数は年間を通じて大きく変動し、週10件未満から90件超まで幅があります。現在は低調であるものの、2026年後半には平均件数が増加すると予想されます。
可視性、ガバナンス、保護
AIリスクを管理するため、組織はMITRE ATLASやOWASP Top 10 for LLMsのように広く採用されているフレームワークに、セキュリティ戦略を整合させる必要があります。これらのフレームワークは重要なコンテキストを提供します。MITRE ATLASにより、CISOは検出およびブロックされた特定の攻撃を文脈に沿って把握でき、OWASP LLM Top 10はアプリケーションレベルのリスクを明確にします。これらのフレームワークをリアルタイム監視と統合することで、セキュリティチームはポリシーの適用状況を効果的に追跡し、新たな脅威を検出し、リスクカテゴリ別およびユーザーアクティビティ別の内訳を含む、AIリスク態勢の詳細な全体像を把握できます。 この戦略的基盤を踏まえ、本レポートの最後では、これらのフレームワークの原則を、本レポートで定義した各リスクを中心とする戦術的ロードマップに対応付けます。このリスク別ガイダンスを読み進めると、次のような一貫したテーマが見えてきます。
- 可視性: シャドーAI、ローカルインフラストラクチャ、MCPトラフィックを含むすべてのAIインタラクションに対し、一元化されたAIゲートウェイまたはプロキシを導入することが不可欠です。
- ガバナンス: ポリシーはリスクに整合し、粒度が細かいものでなければなりません。アプリとユースケースに対するマトリックス型の承認、サプライチェーンセキュリティのガバナンス、地域および法的なコンプライアンス要件への準拠を組み込む必要があります。
- 保護: セキュリティ態勢は多層化し、リアルタイムのデータ損失防止(DLP)、非決定論的なセマンティックガードレール、ヒューリスティックな出力検証、継続的な行動分析を使用して、侵害後の兆候(偵察、C2など)を検出する必要があります。
以下では、各リスクに対して具体的な可視性、ガバナンス、保護の要件を対応付け、環境全体でリスクを軽減するための運用上の設計図を提示します。
データポリシー違反(アップストリーム)
- 可視性: すべてのAIインタラクション、特にシャドーAIにAIゲートウェイまたはプロキシを使用します。
- ガバナンス: ソースコード、規制対象データ、知的財産に重点を置き、アプリと承認済みユースケースのマトリックスを定義します。
- 保護: 承認済みのアップストリームユースケースに整合するリアルタイムのデータ保護ポリシーを設定します。
データポリシー違反(ダウンストリーム)
- 可視性: すべてのAIインタラクション、特にMCPにAIゲートウェイまたはプロキシを使用します。
- ガバナンス: ユーザーグループと、機密データへの必要なアクセスレベルのマトリックスを定義します。
- 保護: 承認済みのダウンストリームデータアクセスに整合するリアルタイムのデータ保護ポリシーを設定します。
コンテンツフィルタリング
- 可視性: すべてのAIインタラクション、特にシャドーAIにAIゲートウェイまたはプロキシを使用します。
- ガバナンス: リアルタイムのテキスト分析を、企業の人事ポリシー、法令遵守基準、地域別の許容利用ポリシー(AUP)に整合させます。
- 保護: コンテキスト認識とキーワードフィルタリングを備えたAIガードレールを活用します。
プロンプトインジェクションとジェイルブレイク
- 可視性: すべてのAIインタラクション(ローカルインフラストラクチャを含む)にAIゲートウェイまたはプロキシを使用します。
- ガバナンス: すべてのAIインフラストラクチャについて、導入前に最適な分離状態を確認し、ガードレールを組み込むことを必須とします。
- 保護: 行動分析と組み合わせた非決定論的なセマンティックガードレールを導入し、極めて微妙なプロンプトインジェクションやジェイルブレイクの試みも検出します。さらに、これらの制御をデータ保護ポリシーおよび悪意のあるコード検査と多層化します。
機密データの要求
- 可視性: すべてのAIインタラクションにAIゲートウェイまたはプロキシを使用し、すべてのプロンプトの監査ログを記録します。
- ガバナンス: 相互接続されたリソースを制限するため、所有権と分離のフレームワークを確立します。
- 保護: データ保護ポリシーおよび行動分析と組み合わせた非決定論的なセマンティックガードレールを導入し、機密データへアクセスしようとする敵対的な試みを検出します。
海賊版と著作権
- 可視性: すべてのダウンストリームコンテンツを検査するAIゲートウェイまたはプロキシを、すべてのAIインタラクションに使用します。
- ガバナンス: コード、テキスト資産、その他の機密コンテンツの生成に使用できるAIモデルとアプリを指定した、正式な知的財産コンプライアンスガイドラインを策定します。
- 保護: AI応答について、生成されたソースコードまたは文章を既知のオープンソースシグネチャおよび商標インデックスと照合する、ヒューリスティックな出力検証チェックを組み込みます。未承認のユースケースを制限するポリシーを設定します。たとえば、特定のモデルをソースコード生成に使用できないようブロックします。
悪意のあるコード
- 可視性: すべてのダウンストリームコンテンツを検査するAIゲートウェイまたはプロキシを、すべてのAIインタラクションに使用します。
- ガバナンス: 堅牢なサプライチェーンリスクのガバナンスを備えたゼロトラスト検証アーキテクチャを、すべての社内CI/CDパイプラインに必須とします。
- 保護: プロンプトインジェクションに対する保護に加え、AIアプリからのすべての応答が悪意のあるコードについて検査されるようにします。また、CI/CDパイプラインに脅威スキャンを組み込み、行動分析によって偵察、C2、データ流出などの侵害後の兆候を検出します。
本レポートについて
本レポートに記載された情報は、2025年6月から2026年7月までの期間に、Netskope Oneプラットフォームによって一部のNetskope顧客から収集された、集約済みの利用データに基づいています。