

Resumo executivo e principais conclusões
Em 2026, a estratégia empresarial de segurança de IA passou da descoberta reativa de IA invisível para a governança ativa e transacional de agentes autônomos de IA. A rápida proliferação da IA agêntica, combinada à adoção generalizada do Model Context Protocol (MCP) para conectar repositórios internos de dados a modelos externos, expandiu a superfície de risco empresarial para além da simples exfiltração de dados baseada em prompts. Este relatório analisa o cenário resultante de segurança de IA, caracteriza riscos operacionais que variam de violações de política de dados downstream à execução autônoma de código malicioso e estabelece o imperativo técnico para a inspeção do tráfego de IA e uma arquitetura de IA zero-trust. Entre as principais conclusões deste relatório estão:
- Riscos de segurança de dados: Um aumento nas violações de política downstream As violações de política de dados downstream, nas quais um serviço de IA retorna dados confidenciais que um usuário ou agente não está autorizado a acessar, estão aumentando rapidamente, impulsionadas por um crescimento de 4 vezes no tráfego MCP à medida que as organizações continuam conectando sistemas de IA a repositórios de dados confidenciais.
- Riscos agênticos: A mudança operacional para a programação autônoma Um aumento no uso de agentes de programação está impulsionando um maior volume de tráfego de IA, maior interconectividade do MCP e riscos elevados de execução de código malicioso, com 75% das organizações usando Claude Code e 58% usando Codex atualmente, um aumento expressivo em relação à adoção insignificante de um ano atrás.
- Riscos adversariais: Código, links e iscas maliciosos À medida que a adoção de IA aumenta, os adversários continuam usando iscas de IA para induzir vítimas a baixar malware ou visitar páginas maliciosas. Ao mesmo tempo, os adversários estão se tornando cada vez mais hábeis em fazer com que os próprios aplicativos de IA apresentem código malicioso às vítimas, aumentando o risco de que agentes autônomos de programação executem esse código ou o incorporem a bases de código mais amplas.
Introdução
À medida que a adoção da IA generativa amadurece nas empresas, as lideranças de segurança passaram do desafio inicial de descobrir a IA invisível para a exigência mais complexa de uma governança granular e transacional. Uma governança eficaz agora exige que as equipes de segurança avancem para além de políticas concentradas principalmente em limitar o fluxo de dados para plataformas de IA de terceiros e adotem uma estrutura organizada de avaliação de riscos que analise as interações de IA em quatro dimensões críticas: volume, direcionalidade, gravidade e intenção. O cenário empresarial de ameaças mudou fundamentalmente, pois as mesmas ferramentas que ampliam a produtividade (chatbots de IA, assistentes de IA, agentes autônomos de IA, servidores MCP etc.) expandem simultaneamente a superfície de ataque. Embora as violações de política de dados upstream (nas quais usuários e agentes enviam dados confidenciais a terceiros em violação das políticas organizacionais) continuem sendo o ponto de falha mais frequente, riscos adversariais críticos, incluindo injeção de prompt, jailbreaking e execução downstream de código malicioso, estão aumentando, assim como as violações de política de dados downstream resultantes da crescente interconectividade dos sistemas de IA. Este relatório fornece uma visão granular do cenário empresarial de riscos de IA e da base técnica para implementar a visibilidade, a governança e a proteção necessárias para proteger adequadamente as implantações empresariais de IA.
Categorização dos riscos de IA
A visibilidade, a governança e a proteção de IA começam pela compreensão do cenário atual de riscos. O gráfico abaixo classifica os riscos mais prevalentes pela frequência das violações observadas nas organizações. No topo dessa lista estão as violações de política de dados upstream, que antes representavam quase 100% dos alertas, mas caíram para menos de 90% à medida que outros tipos de violação aumentaram em volume. Na outra extremidade do espectro estão as violações de código malicioso (nas quais um sistema de IA retorna código malicioso), que são as menos numerosas, mas também as mais graves.
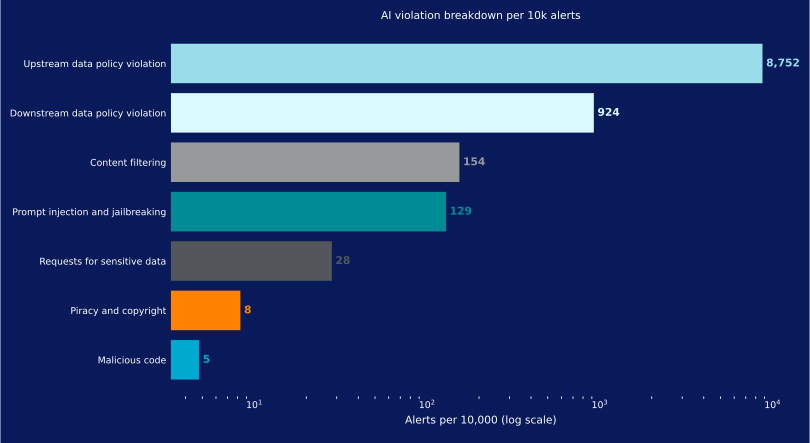
Na lista a seguir, exploramos cada um desses riscos em mais detalhes, incluindo direção, intenção e gravidade.
Violação de política de dados upstream
Direção: Upstream
Perfil de intenção: Insider/produtividade/negligência
Gravidade: Cumulativa
O que é uma violação de política de dados upstream?
O risco de IA mais comum é um usuário ou agente tentar enviar dados a um sistema de IA em violação das políticas de uso de dados da organização, incluindo o envio de informações confidenciais ou código-fonte para serviços não aprovados. As organizações normalmente usam essas políticas para direcionar seus usuários para longe da IA invisível e para serviços de IA aprovados, bem como para direcionar os casos de uso aos serviços apropriados. Por exemplo, alguns serviços de IA podem estar autorizados apenas para tarefas de programação e desenvolvimento, enquanto outros estão autorizados exclusivamente a processar dados confidenciais em documentos e planilhas. As violações de política de dados têm origem principalmente em insiders confiáveis que buscam aumentar sua produtividade, mas o fazem de maneira negligente (sem conhecimento da política organizacional). A gravidade do risco aqui é cumulativa, pois um fluxo contínuo de exposição de dados confidenciais a terceiros pode gerar obrigações regulatórias ou de conformidade.
Violação de política de dados downstream
Direção: Downstream
Perfil de intenção: Insider/produtividade/negligência
Gravidade: Baixa/moderada
O que é uma violação de política de dados downstream?
As violações de política de dados downstream ocorrem quando um serviço de IA retorna dados cujo acesso por parte do usuário ou agente é proibido pelas políticas organizacionais. Essas violações ocorrem quando uma organização usa MCP, geração aumentada por recuperação (RAG) ou modelos personalizados treinados com dados proprietários. Nesses casos, um aplicativo de IA pode retornar alguns dados confidenciais de um sistema conectado que o usuário ou agente não está autorizado a acessar. Outro exemplo menos comum de violação de política de dados downstream ocorre quando uma organização autoriza um aplicativo, mas restringe seu uso a um caso de uso específico. Por exemplo, usuários e agentes podem ter permissão para usar o aplicativo como um chatbot de uso geral, mas não para gerar código-fonte. Qualquer código-fonte retornado pelo aplicativo seria classificado como uma violação downstream. Assim como nas violações upstream, o principal perfil de intenção das violações downstream é o de um insider confiável motivado pelo ganho de produtividade, e a gravidade do risco depende do tipo de dados e da abrangência do acesso.
Filtragem de conteúdo
Direção: Bidirecional
Perfil de intenção: Insider/comportamento
Gravidade: Baixa
O que é filtragem de conteúdo no contexto de risco de IA? As violações de filtragem de conteúdo são bidirecionais e ocorrem quando um usuário ou agente envia um prompt a um sistema de IA, ou recebe dele uma resposta, contendo material considerado inadequado pelas políticas organizacionais. Esses tipos de violação são semelhantes às violações de filtragem de URL de um gateway seguro da Web (SWG): da mesma forma que as organizações bloqueiam conteúdo sexual ou violento na Web, elas também costumam impedir que esse conteúdo seja retornado por aplicativos de IA. As violações de filtragem de conteúdo têm baixa gravidade porque representam ameaça mínima à rede ou aos ativos de dados da organização. Em vez disso, são principalmente questões de RH, conformidade legal ou alinhamento cultural.
Injeção de prompt e jailbreaking
Direção: Bidirecional
Perfil de intenção: Adversarial/evasão\
Gravidade: Crítica
O que é injeção de prompt? O que é jailbreaking? Violações de injeção de prompt e jailbreaking ocorrem quando um usuário ou agente tenta contornar proteções, subverter instruções subjacentes do sistema ou forçar de alguma outra forma um sistema de IA a executar alguma ação restrita. Essas violações resultam de ações adversariais ou evasivas deliberadas de um insider ou adversário externo. Em muitos casos, são ataques indiretos de injeção de prompt, nos quais um adversário incorpora instruções maliciosas a fontes de dados externas acessadas por um sistema de IA. A gravidade é crítica porque uma exploração bem-sucedida subverte o plano de controle do modelo, podendo acionar caminhos de execução em cascata nos serviços de backend conectados.
Solicitações de dados confidenciais
Direção: Upstream
Perfil de intenção: Adversarial/reconhecimento/coleta
Gravidade: Alta
O que são solicitações de dados confidenciais no contexto de risco de IA? As solicitações de dados confidenciais são violações upstream que ocorrem quando um usuário ou agente apresenta sinais de estar deliberadamente tentando contornar controles para acessá-los. A gravidade de uma violação desse tipo geralmente é maior do que a de uma violação de política de dados downstream devido a um perfil de intenção diferente. Uma violação de política de dados downstream pode ocorrer sem uma solicitação deliberada simplesmente porque o sistema tem acesso a dados que o usuário não está autorizado a acessar. Em contrapartida, solicitações de dados confidenciais indicam que o solicitante pretende acessar esses dados. Solicitações de dados confidenciais, combinadas a violações de dados downstream, indicam um risco crítico, pois sugerem que o solicitante está obtendo sucesso em suas tentativas.
Pirataria e direitos autorais
Direção: Downstream
Perfil de intenção: Conformidade/acidental
Gravidade: Baixa
Quais são os riscos de direitos autorais associados à IA? Uma violação de pirataria e direitos autorais é uma violação downstream que ocorre quando um aplicativo de IA retorna material protegido, sujeito a direitos autorais ou registrado como marca comercial sem licenciamento válido de terceiros ou atribuição de permissão. Esse material representa um risco jurídico e financeiro para a organização se for usado de maneira inadequada. Ainda assim, ele apresenta ameaça mínima à rede ou aos ativos de dados da organização e, portanto, é considerado de baixo risco.
Código malicioso
Direção: Downstream
Perfil de intenção: Adversarial/weaponização
Gravidade: Crítica
O que é código malicioso no contexto de IA? Uma violação de código malicioso ocorre quando um aplicativo de IA retorna código malicioso em sua resposta. O código malicioso pode consistir em alguns comandos de shell que o usuário ou agente pode executar diretamente ou em algum trecho de código malicioso incorporado a uma base de código mais ampla. Agentes autônomos de programação, cuja popularidade está crescendo rapidamente, amplificam esse risco porque geram código muito mais rapidamente do que os seres humanos e executam de forma autônoma códigos e comandos gerados por IA. Um aplicativo de IA pode retornar código malicioso como resultado de uma injeção indireta de prompt, de ferramentas ou modelos de IA trojanizados ou até mesmo de forma orgânica. O código malicioso orgânico pode ser retornado como resultado de treinamento com dados vulneráveis, desalinhamento emergente ou alucinação. A gravidade é crítica porque a execução bem-sucedida de código malicioso pode resultar no comprometimento generalizado de sistemas. Violações de código malicioso associadas a violações de injeção de prompt e jailbreaking revelam intenção e indicam possível sucesso.
Adoção de IA: crescimento contínuo
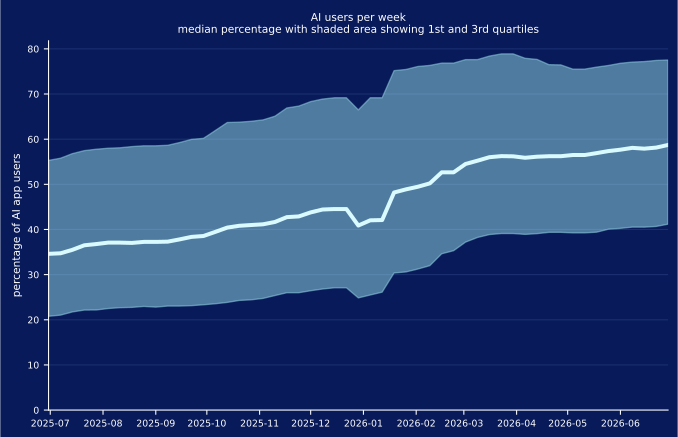
No último ano, o percentual de usuários empresariais que usam ativamente aplicativos de IA semanalmente aumentou de 34% para 59% na organização mediana, enquanto o quartil superior das organizações tem pelo menos 77% de sua base de usuários interagindo com aplicativos de IA todas as semanas. Enquanto isso, o 1% das organizações com mais usuários de IA (não mostrado) já atingiu um platô próximo de 100%. A queda no gráfico no fim de 2025 e no início de 2026 é um artefato que aparece ao longo deste relatório e resulta da menor atividade geral durante a temporada de festas. A taxa de adoção de IA acelerou ligeiramente no fim de 2025, e esse crescimento acelerado continuou no início de 2026, mas desde então desacelerou. Esperamos que esse crescimento atinja um platô no segundo semestre de 2026, à medida que as organizações se tornem mais estratégicas em relação aos investimentos em IA.
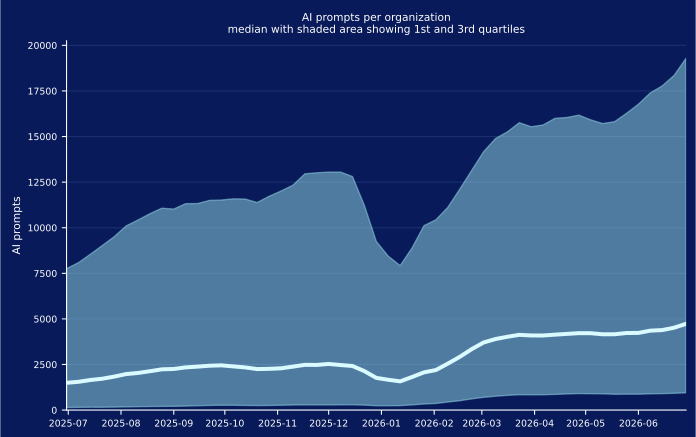
Ao mesmo tempo, o volume de uso de IA aumentou 3 vezes, de uma média de 1.498 para 4.731 prompts por semana. Os 25% das organizações no topo registraram um volume semanal significativamente maior, de pelo menos 19.292 prompts, e o 1% no topo (não mostrado) registrou centenas de milhares de prompts por semana. Esse aumento de volume é impulsionado principalmente pela crescente adoção da IA agêntica, que exploramos em mais detalhes na próxima seção. Também esperamos que o número de prompts por organização atinja um platô no segundo semestre de 2026, à medida que a adoção da IA agêntica alcance a saturação.
IA invisível: um platô
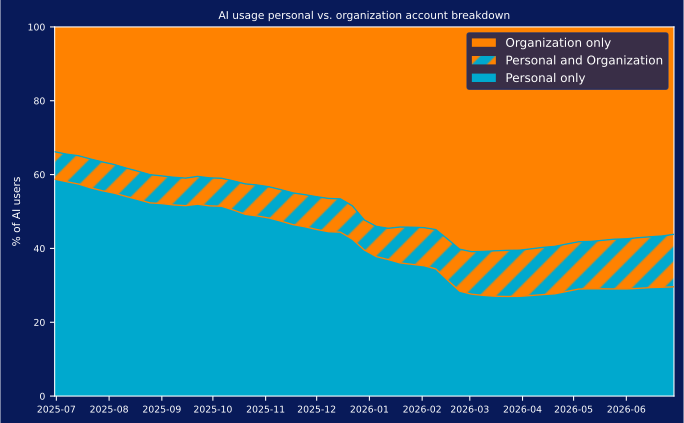
Desde o início do boom da IA, observamos um afastamento gradual dos aplicativos pessoais e não gerenciados de IA invisível em direção a aplicativos gerenciados pelas organizações. Em 2023, quase todo o tráfego de IA que observávamos nas empresas era de IA invisível: usuários individuais experimentando suas assinaturas do ChatGPT para tentar aumentar a própria produtividade. Com o tempo, as organizações começaram a implantar aplicativos aprovados e gerenciados e, como resultado, o percentual de usuários que acessavam aplicativos pessoais de IA diminuiu. Essa tendência parou por volta de março de 2026, atingiu um platô e recuou ligeiramente na direção oposta. Atualmente, 56% dos usuários de IA usam somente aplicativos de IA gerenciados pela organização, 14% usam tanto aplicativos gerenciados pela organização quanto pessoais e 30% usam somente aplicativos pessoais. Essa reversão da tendência indica que a IA invisível veio para ficar e que, em vez de continuar migrando todos os usuários e casos de uso de IA para plataformas gerenciadas, as organizações optaram por estabelecer proteções para o uso de aplicativos pessoais e não aprovados. Ao mesmo tempo, as prioridades de descoberta de IA invisível se expandiram: antes concentradas na obtenção de visibilidade e na implementação de controles para o uso de aplicativos pessoais de IA, agora também incluem agentes de IA, servidores MCP e infraestrutura local de IA (todas áreas nas quais atualmente observamos rápido crescimento).
IA agêntica: um boom de programação
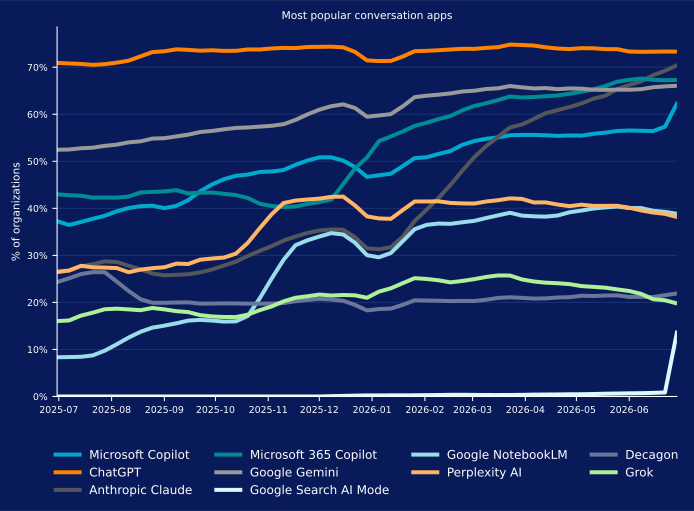
No último ano, a adoção de aplicativos de IA com chatbots conversacionais atingiu a saturação, com mais de 95% das organizações em todo o mundo usando um chatbot pelo menos uma vez por semana. ChatGPT, líder global há muito tempo, permanece em primeiro lugar, mas enfrenta a concorrência de Anthropic Claude, Microsoft 365 Copilot e Google Gemini. No início do ano, Google Gemini estava em segundo lugar e parecia prestes a superar ChatGPT, mas sua adoção atingiu um platô. Microsoft 365 Copilot ultrapassou Google Gemini em maio, mas também atingiu um platô. Em junho, Anthropic Claude ultrapassou ambos e continua crescendo em popularidade. Sua popularidade está intimamente ligada à adoção de Claude Code, o agente de programação da Anthropic, que exploramos mais adiante nesta seção. Em sua trajetória atual, Claude está prestes a superar ChatGPT no segundo semestre de 2026.
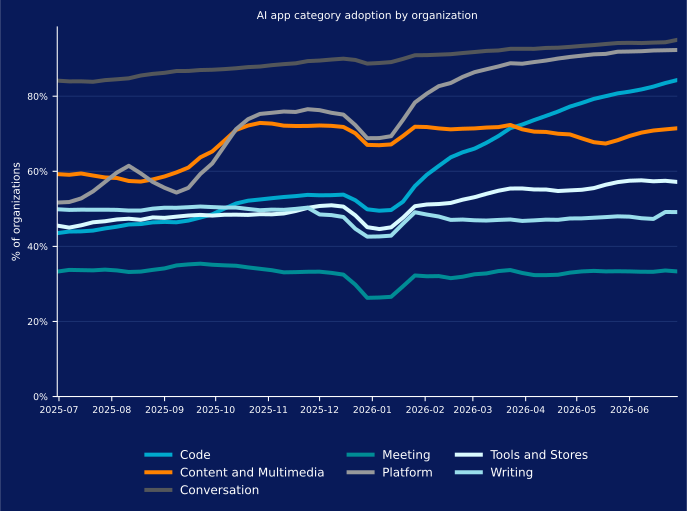
Outras categorias de aplicativos de IA apresentam taxas gerais de adoção menores, que permaneceram relativamente constantes desde o início do ano, com duas exceções notáveis:
- Os aplicativos de código de IA fornecem ferramentas para auxiliar no desenvolvimento de software, incluindo escrita, teste, depuração e otimização de código. Os aplicativos agênticos de desenvolvimento de código impulsionaram a popularidade dos aplicativos de código de 42% para 84%. Além disso, embora a adoção tenha desacelerado em relação ao ritmo acelerado observado no início do ano, ela deve continuar aumentando ao longo do segundo semestre.
- As plataformas de IA simplificam o processo de desenvolvimento de IA hospedando componentes importantes, como modelos de IA, permitindo que os desenvolvedores se concentrem na lógica central dos aplicativos sem gerenciar a infraestrutura. A adoção de plataformas de IA aumentou rapidamente de 51% para 92% das organizações no último ano, mas recentemente atingiu um platô, e espera-se que permaneça nesse nível durante o segundo semestre.
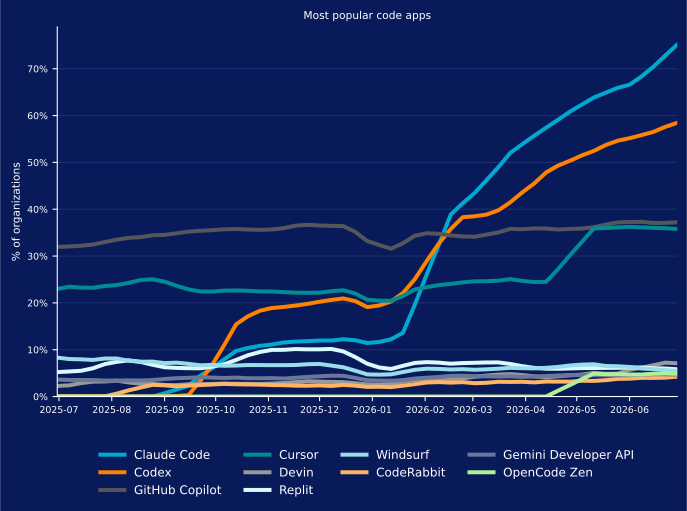
No segmento de aplicativos de código de IA, GitHub Copilot e Cursor eram os participantes dominantes um ano atrás. Ambos são editores de código com tecnologia de IA que usam uma IDE tradicional e adicionam funcionalidades de IA para auxiliar no processo de desenvolvimento de software. Embora a popularidade dessa abordagem pareça ter atingido um platô, os aplicativos agênticos de programação Claude Code e Codex estão crescendo rapidamente em popularidade. Claude Code agora é a plataforma de desenvolvimento de código mais popular, usada por 75% das organizações, com Codex em segundo lugar, com 58%. Ambos os aplicativos tinham menos de 1% de adoção um ano atrás. O crescimento contínuo da popularidade desses dois aplicativos ressalta a transição para o desenvolvimento agêntico de software que está ocorrendo em diversos setores no mundo todo, o que aumenta determinados riscos destacados neste relatório, especialmente os associados à injeção de prompt e ao jailbreaking, ao código malicioso e ao tratamento inadequado de dados confidenciais.
Plataformas de IA e soberania de dados
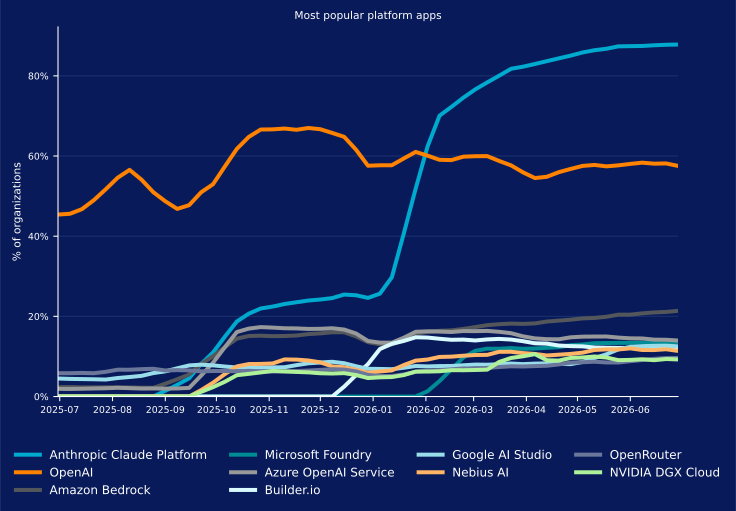
As plataformas de IA também estão crescendo em popularidade, lideradas pela Claude Platform da Anthropic. Conforme destacado ao longo deste relatório, o chatbot Claude e o Claude Code da Anthropic cresceram rapidamente em popularidade desde o início do ano. A Claude Platform, que permite aos usuários desenvolver aplicativos e agentes personalizados usando seus modelos, apresentou crescimento semelhante em popularidade e superou a plataforma da OpenAI, que antes dominava essa área.
Ao mesmo tempo, várias outras plataformas apresentaram crescimento significativo ao longo do ano. Por exemplo, em um distante terceiro lugar, mas crescendo continuamente em popularidade, está Amazon Bedrock. Entre os motivos pelos quais Bedrock continua ganhando popularidade estão sua ampla variedade de modelos e sua abordagem à soberania de dados, que garante que os dados organizacionais sejam isolados, criptografados, processados somente nas regiões escolhidas e nunca compartilhados com terceiros nem usados para treinar modelos fundacionais. Dito isso, determinados modelos têm termos específicos, portanto as organizações devem analisar o uso de plataformas, incluindo Amazon Bedrock, modelo por modelo. Ainda assim, esperamos continuar observando uma migração para plataformas como Bedrock à medida que as organizações priorizam a soberania de dados.
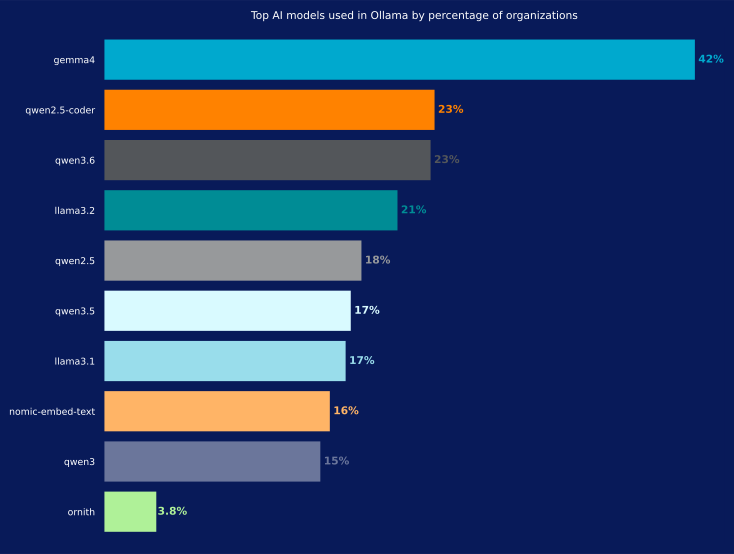
A execução local de modelos está se tornando mais popular à medida que as organizações priorizam cada vez mais a soberania de dados e buscam reduzir os custos de nuvem. 41% das organizações — mais do que as que usam Bedrock, mas menos do que as que usam as plataformas OpenAI e Claude — estão usando Ollama. Esse popular framework de código aberto permite que as organizações baixem e executem modelos localmente. Abaixo está uma distribuição da popularidade dos modelos, mostrando que Gemma4, do Google, é de longe o mais popular, seguido por várias versões de Qwen, da Alibaba, e Llama, da Meta. Esperamos uma mudança significativa nessa classificação no segundo semestre, pois os modelos GLM da Z.ai estão atualmente se destacando em benchmarks e ganhando popularidade.
MCP: interconectividade em rápido crescimento
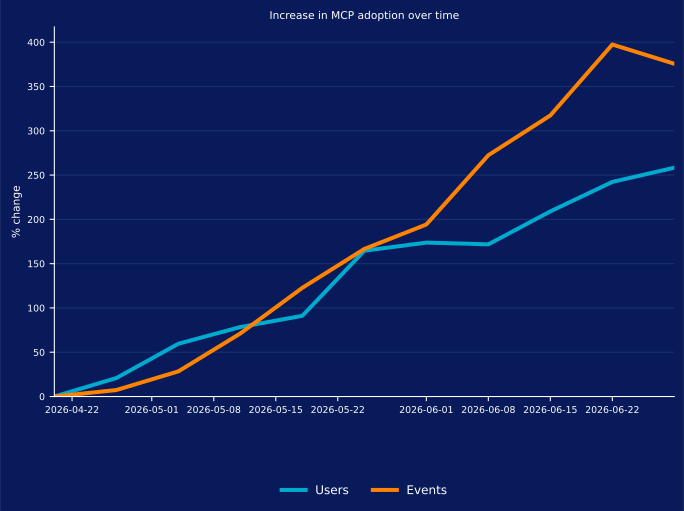
MCP, o padrão de código aberto para conectar modelos de IA a ferramentas e fontes de dados externas, apresentou um grande aumento no uso, com crescimento de 250% no número de usuários e de 375% nas transações somente nas últimas 10 semanas. Esse aumento é significativo porque está impulsionando uma mudança relevante no volume e na direção das violações de política de dados, que exploramos na seção a seguir. Além disso, essas estatísticas representam somente o uso remoto do MCP, o que significa que o agente se conecta a um servidor MCP hospedado na Internet, em vez de estar na máquina local ou na rede da organização. Entre os principais clientes usados para se conectar a esses servidores MCP estão os agentes de programação de IA (Claude Code e Codex) mencionados anteriormente neste relatório.
Violações de política de dados: volume crescente
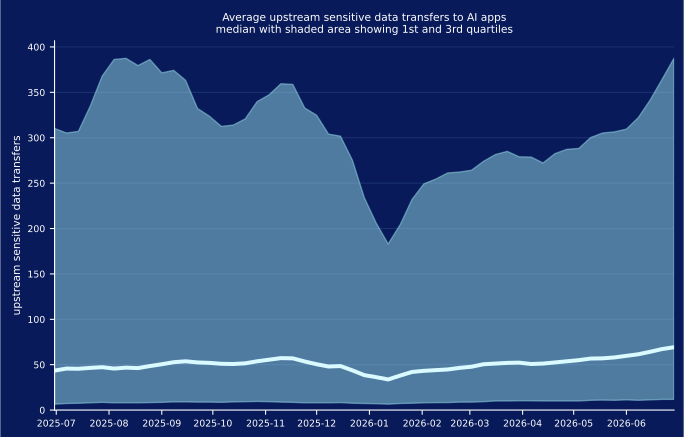
No último ano, o número de violações de política de dados upstream aumentou moderadamente, com a organização média registrando 69 por semana, em comparação com 44 por semana um ano atrás. Ao mesmo tempo, os 25% das organizações no topo apresentaram flutuações significativas ao longo do ano, mas continuam registrando cerca de 300 a 400 violações por semana, um volume semelhante ao que observavam no mesmo período do ano passado.
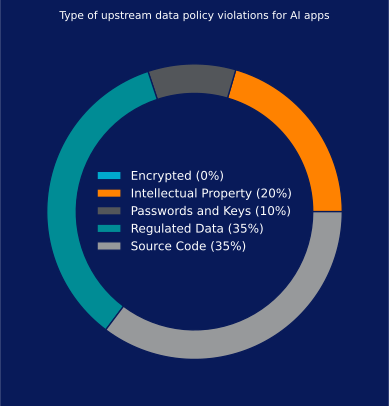
Uma distribuição dos tipos de violação mostra que propriedade intelectual, dados regulamentados e código-fonte representam a grande maioria das violações de política de dados, com uma proporção menor envolvendo senhas e chaves (normalmente incorporadas a código-fonte ou arquivos de configuração enviados a aplicativos de IA).
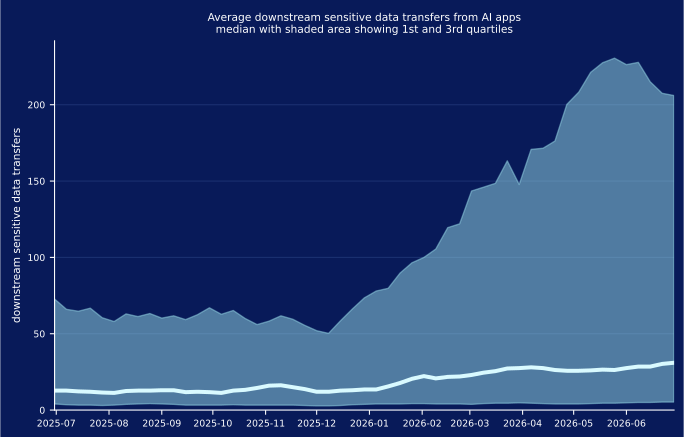
A tendência das violações de política de dados downstream no último ano é bastante diferente da tendência das violações upstream. As violações downstream ocorrem em uma taxa menor do que as violações de política de dados upstream, mas mais do que dobraram, de 12 para 31 por semana, no último ano. Entre os 25% das organizações no topo, essa taxa aumentou de 72 para 206 por semana. O aumento ocorre à medida que cresce a adoção da IA agêntica e do MCP, e os aplicativos de IA ficam cada vez mais conectados a ferramentas e fontes de dados que expõem dados confidenciais. À medida que a adoção do MCP continuar crescendo, esperamos que a proporção de violações de dados downstream aumente de forma generalizada durante o segundo semestre de 2026.
Ameaças adjacentes à IA
Embora grande parte deste relatório se concentre nas novas ameaças nativas de IA, que têm maior probabilidade de exigir novos controles, ainda é importante destacar que a crescente adoção da IA traz riscos impostos por ameaças tradicionais adjacentes à IA. Nesta seção, destacamos duas dessas ameaças: iscas de IA e links de IA.
Iscas maliciosas de IA
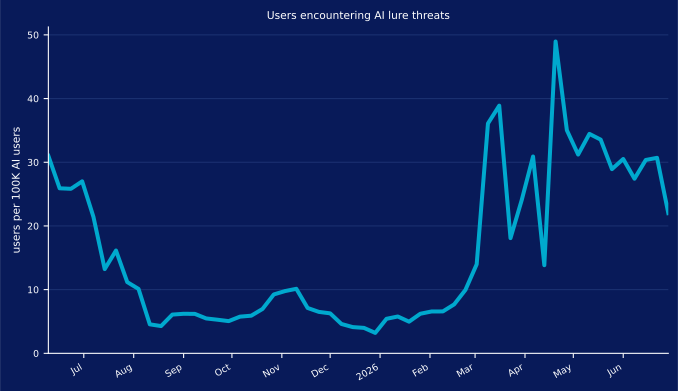
Uma isca maliciosa de IA tenta induzir as vítimas a baixar malware ou visitar um site malicioso usando uma identidade visual falsa. No último ano, observamos uma redução de seis meses no número de iscas de IA antes de um pico em março, permanecendo em uma taxa semelhante até julho. Campanhas recentes que utilizam iscas de IA incluíram instaladores falsos de aplicativos de IA e ferramentas de desenvolvimento trojanizadas. Diante da popularidade contínua da IA e das pressões organizacionais para utilizá-la a fim de aumentar a produtividade, esperamos que os adversários continuem criando iscas sofisticadas de IA, como esses instaladores falsos, e encontrem novas formas de comprometer pipelines de desenvolvimento de software de IA, incluindo a continuidade de ataques no estilo Shai-Hulud e a criação de pacotes maliciosos para ocupar nomes que os modelos de IA tendem a alucinar.
Links maliciosos de IA
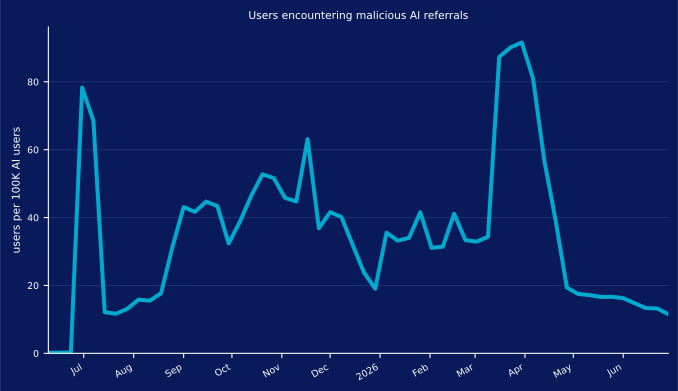
Um link malicioso de IA é um link malicioso retornado por um aplicativo de IA no qual um usuário clica ou que um agente visita. Considere isso semelhante a um link malicioso no qual os usuários clicam ao usar um mecanismo de pesquisa popular, como Bing ou Google. Esses links aparecem nos resultados de pesquisa porque o invasor usou técnicas de SEO para obter uma classificação elevada para seu site malicioso, pagou para vincular um anúncio malicioso aos resultados de pesquisa ou comprometeu de alguma outra forma uma infraestrutura legítima. No mundo da IA, a tecnologia mudou, mas as técnicas permanecem. A AIEO está surgindo à medida que as técnicas para fazer com que um conteúdo seja tratado favoravelmente por modelos de IA se tornam conhecidas, e os anúncios começam a chegar aos aplicativos de IA. O volume dessas ameaças variou significativamente ao longo do ano, de menos de 10 a mais de 90 por semana, e esperamos que o número médio aumente no segundo semestre de 2026, apesar da atual redução.
Visibilidade, governança e proteção
Para gerenciar o risco de IA, as organizações devem alinhar suas estratégias de segurança a frameworks amplamente adotados, como MITRE ATLAS e OWASP Top 10 for LLMs. Esses frameworks fornecem um contexto crítico: MITRE ATLAS permite que CISOs contextualizem os ataques específicos que estão sendo detectados e bloqueados, enquanto OWASP LLM Top 10 esclarece os riscos no nível dos aplicativos. Ao integrar esses frameworks ao monitoramento em tempo real, as equipes de segurança podem acompanhar com eficácia a aplicação de políticas, detectar ameaças emergentes e obter uma visão granular de sua postura de risco de IA, incluindo distribuições por categoria de risco e atividade do usuário. Com base nesse alicerce estratégico, concluímos o relatório mapeando os princípios desses frameworks em um roteiro tático centrado em cada risco definido neste trabalho. Ao ler estas orientações específicas para cada risco, você identificará alguns temas persistentes:
- Visibilidade: A implantação de um gateway ou proxy centralizado de IA é essencial para todas as interações de IA, incluindo IA invisível, infraestrutura local e tráfego MCP.
- Governança: As políticas devem ser alinhadas aos riscos e granulares, incorporando aprovação matricial para aplicativos e casos de uso, governança de segurança da cadeia de suprimentos e conformidade com requisitos regionais e legais.
- Proteção: A postura de segurança deve ser baseada em camadas, usando prevenção contra perda de dados (DLP) em tempo real, proteções semânticas não determinísticas, validação heurística de saídas e análise comportamental contínua para detectar sinais posteriores ao comprometimento (por exemplo, reconhecimento, C2).
Abaixo, mapeamos requisitos específicos de visibilidade, governança e proteção para cada risco, fornecendo um plano operacional para mitigá-los em todo o seu ambiente.
Violação de política de dados (upstream)
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (especialmente para IA invisível).
- Governança: Defina uma matriz para aplicativos e casos de uso aprovados, com foco em código-fonte, dados regulamentados e propriedade intelectual.
- Proteção: Configure políticas de proteção de dados em tempo real alinhadas aos casos de uso upstream aprovados.
Violação de política de dados (downstream)
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (especialmente para MCP).
- Governança: Defina uma matriz de grupos de usuários e níveis necessários de acesso a dados confidenciais.
- Proteção: Configure políticas de proteção de dados em tempo real alinhadas ao acesso downstream aprovado aos dados.
Filtragem de conteúdo
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (especialmente para IA invisível).
- Governança: Alinhe a análise de texto em tempo real às políticas corporativas de Recursos Humanos, aos critérios de conformidade legal e às políticas regionais de uso aceitável (AUP).
- Proteção: Utilize proteções de IA com reconhecimento contextual e filtragem de palavras-chave.
Injeção de prompt e jailbreaking
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (incluindo a infraestrutura local).
- Governança: Exija que toda a infraestrutura de IA seja analisada para garantir o isolamento ideal antes da implantação e inclua proteções.
- Proteção: Implante proteções semânticas não determinísticas, associadas à análise comportamental, para detectar até mesmo as tentativas mais sutis de injeção de prompt e jailbreaking, e combine esses controles em camadas com políticas de proteção de dados e inspeção de código malicioso.
Solicitações de dados confidenciais
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (com registro de auditoria de todos os prompts).
- Governança: Estabeleça frameworks de propriedade e isolamento para limitar os recursos interconectados.
- Proteção: Implante proteções semânticas não determinísticas, associadas a políticas de proteção de dados e análise comportamental, para detectar tentativas adversariais de acesso a dados confidenciais.
Pirataria e direitos autorais
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (que inspecione todo o conteúdo downstream).
- Governança: Elabore diretrizes formais de conformidade de propriedade intelectual que especifiquem quais modelos e aplicativos de IA podem ser usados para gerar código, ativos de texto e outros conteúdos confidenciais.
- Proteção: Incorpore verificações heurísticas de validação de saída que comparem o código-fonte ou texto gerado com assinaturas conhecidas de código aberto e índices de marcas comerciais nas respostas de IA. Estabeleça políticas para limitar casos de uso não aprovados (como impedir que determinados modelos sejam usados para gerar código-fonte).
Código malicioso
- Visibilidade: Use um gateway ou proxy de IA para todas as interações de IA (que inspecione todo o conteúdo downstream).
- Governança: Exija uma arquitetura de validação zero-trust em todos os pipelines internos de CI/CD, com uma governança robusta dos riscos da cadeia de suprimentos.
- Proteção: Além da proteção contra injeção de prompt, garanta que todas as respostas de aplicativos de IA sejam inspecionadas em busca de código malicioso, incorpore a verificação de ameaças aos seus pipelines de CI/CD e utilize análise comportamental para detectar sinais posteriores ao comprometimento, como reconhecimento, C2 e exfiltração de dados.
Sobre este relatório
As informações apresentadas neste relatório baseiam-se em dados agregados de uso coletados pela plataforma Netskope One para um subconjunto de clientes da Netskope entre junho de 2025 e julho de 2026.