El informe de Netskope Threat Labs sobre el sector minorista de 2026 detalla la creciente adopción de la IA, las tendencias en las violaciones de política de datos y la distribución de malware a través de aplicaciones en la nube observadas durante el último año.
Principales hallazgos
Este informe examina cómo la IA se está integrando en todo el sector minorista y los desafíos de seguridad que conlleva este cambio. El informe analiza la transición hacia la IA gestionada, el creciente papel de la IA en las aplicaciones cotidianas y los flujos de trabajo con agentes, y los riesgos para los datos y de malware que surgen junto con esta adopción.
La IA ya está integrada en el trabajo del sector minorista: Los minoristas están pasando rápidamente de la experimentación a la adopción generalizada de la IA. Aunque el uso de IA personal ha caído del 70% al 44% y la adopción de IA gestionada por la organización ha aumentado del 40% al 73%, la IA ya está presente mucho más allá de las herramientas independientes. El 97% de los empleados utiliza aplicaciones con funciones de IA integradas, mientras que el 90% interactúa con sistemas de IA que utilizan datos de clientes o usuarios para su entrenamiento. Gran parte de esa actividad ocurre dentro de aplicaciones y flujos de trabajo donde ni los usuarios ni los equipos de seguridad la advertirían.
Los datos sensibles siguen a la IA hacia el entorno empresarial: Los datos regulados representan el 56% de las violaciones de política de datos relacionadas con la IA en el sector minorista, lo que los convierte en la categoría más expuesta, seguidos del código fuente, con un 20%, y de las contraseñas y claves de API, con un 16%. Al mismo tiempo, la actividad de MCP remoto se ha disparado: los agentes que interactúan con servidores MCP remotos han aumentado alrededor de un 400% y los eventos relacionados con MCP han crecido aproximadamente un 300%. A medida que los agentes de IA obtienen acceso a más datos y herramientas externas, los minoristas necesitan saber a qué datos puede acceder cada aplicación y agente de IA, además de qué aplicaciones utilizan los empleados.
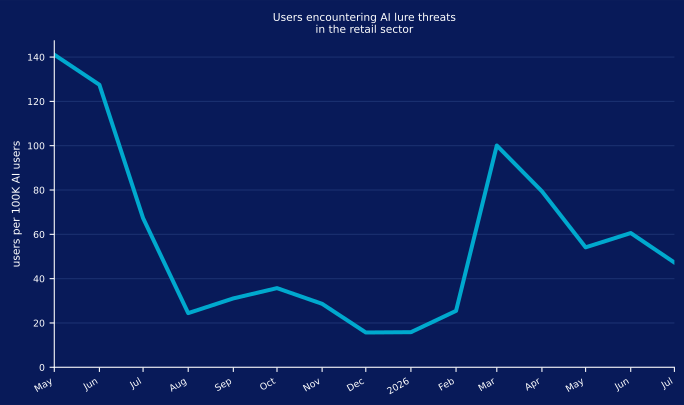
Los atacantes siguen la tendencia de la IA: A medida que los minoristas adoptan la IA, los atacantes aprovechan ese mismo interés en la tecnología para llegar a los usuarios. La actividad de señuelos de IA cayó drásticamente, de unos 140 usuarios por cada 100.000 en mayo de 2025 a aproximadamente 20 en torno a diciembre, antes de volver a aumentar hasta aproximadamente 100 en marzo de 2026. Los atacantes también siguen abusando de plataformas en la nube de confianza: GitHub y Microsoft OneDrive se utilizaron para distribuir malware en el 13% y el 12% de las organizaciones minoristas, respectivamente. Ambas tendencias explotan la confianza que los usuarios ya depositan en marcas conocidas de IA y servicios en la nube.
Uso de la IA
IA: Tendencias de adopción y uso
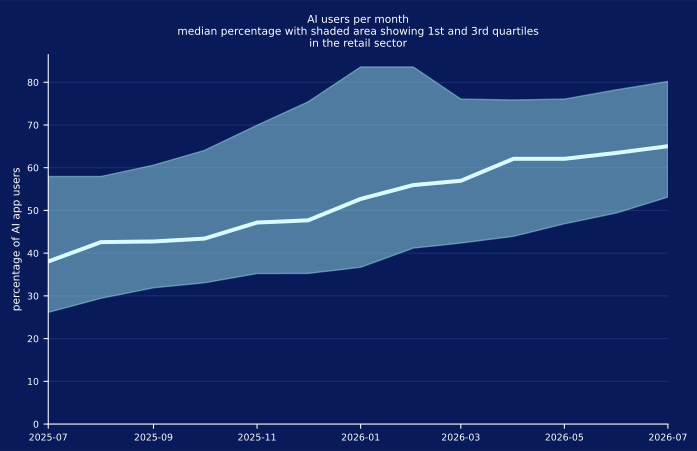
A medida que las organizaciones adquieren más confianza en la adopción y el uso de la IA, esta tecnología se está convirtiendo en un componente habitual de las operaciones empresariales. El uso de la IA en el sector minorista ha seguido creciendo durante el último año, y la proporción de usuarios que utilizan activamente aplicaciones de IA ha aumentado del 39% al 65%, en consonancia con las tendencias globales.
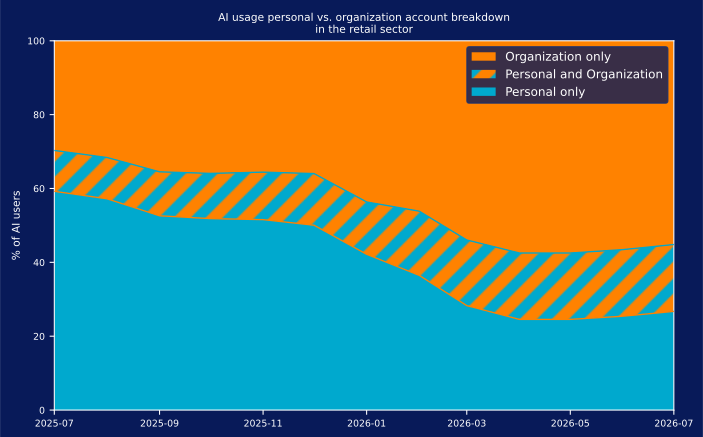
En paralelo, las organizaciones del sector minorista han avanzado de forma constante en la reducción del riesgo de la IA no autorizada, alejando a los usuarios de las cuentas personales de IA y orientándolos hacia herramientas gestionadas por la organización. Durante el último año, el uso de aplicaciones personales de IA disminuyó del 70% al 44%, mientras que la adopción de soluciones de IA gestionadas por la organización aumentó del 40% al 73%. Al mismo tiempo, la proporción de usuarios que alternan entre cuentas personales y empresariales creció del 11% al 18%, lo que sugiere que algunos empleados siguen alternando entre cuentas de IA gestionadas y personales mientras exploran nuevas herramientas. Las organizaciones deberían agilizar la aprobación de nuevas aplicaciones de IA, ya que una revisión lenta da a los empleados un motivo para volver a las cuentas personales, y al mismo tiempo deberían reforzar los controles a nivel de instancia.
Los minoristas han avanzado considerablemente hacia la IA gestionada, pero la transición se ha ralentizado. Desde la primavera, la transición para abandonar el uso de IA personal se ha estancado en gran medida, mientras que persiste el uso combinado de cuentas personales y empresariales. Esto sugiere que la IA no autorizada resulta más difícil de eliminar una vez que las organizaciones alcanzan cierto nivel de madurez, por lo que las medidas de seguridad a largo plazo, las políticas claras y los procesos sencillos para adoptar nuevas herramientas de IA constituyen una parte importante de la estrategia de IA de toda organización minorista.
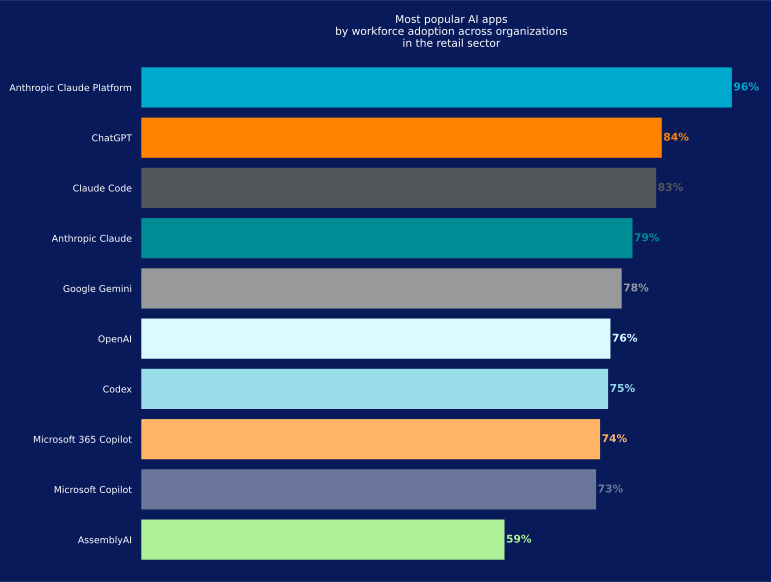
Las preferencias del sector minorista en cuanto a aplicaciones de IA difieren de las tendencias globales. Anthropic Claude Platform ha superado a ChatGPT como la aplicación de IA más adoptada, utilizada por el 96% de las organizaciones, frente al 84% de ChatGPT. Claude Code, la herramienta especializada en programación de Anthropic, le sigue de cerca con un 83%, mientras que Anthropic Claude, el asistente conversacional utilizado para tareas generales y redacción, se sitúa en el 79%, y Google Gemini en el 78%. La mayor presencia de Anthropic refleja los distintos papeles de sus productos: Claude funciona como asistente de propósito general, Claude Code facilita el desarrollo de software y Claude Platform proporciona las API y herramientas que las empresas utilizan para integrar Claude en sus propias aplicaciones. Esta amplia adopción de los productos de Anthropic apunta a un creciente uso de la IA más allá de las herramientas conversacionales, extendiéndose a los flujos de trabajo empresariales y de desarrollo.
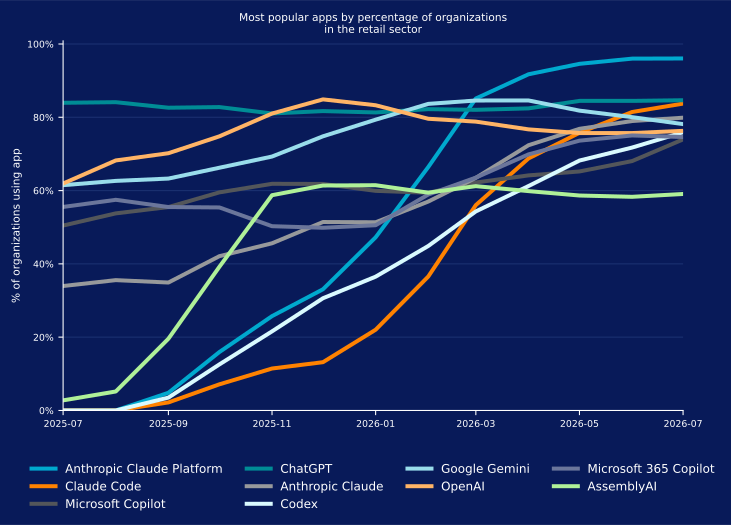
El siguiente gráfico muestra cómo ha evolucionado la adopción de las principales aplicaciones de IA en el sector minorista durante el último año, y destaca un cambio claro en las preferencias de aplicaciones. ChatGPT se ha mantenido relativamente estable durante todo el período, con niveles de adopción consistentemente altos. En cambio, Anthropic Claude Platform experimentó un fuerte aumento a partir de diciembre de 2025, con una rápida aceleración de la adopción en los meses siguientes, hasta superar a ChatGPT en torno a febrero de 2026. Google Gemini siguió una tendencia diferente, con una disminución de la adopción a partir de abril de 2026.
IA: Uso de aplicaciones y violación de política de datos
A medida que la adopción de la IA sigue aumentando en el sector minorista, las preocupaciones por la exposición de datos cobran mayor relevancia. Las organizaciones minoristas utilizan herramientas de IA para resumir documentos, generar informes, asistir a los empleados y facilitar los procesos empresariales cotidianos. Estos casos de uso pueden involucrar información sensible de clientes, del negocio y de las operaciones, lo que crea oportunidades adicionales de exposición de datos. Como resultado, proteger la información sensible sigue siendo una prioridad clave, especialmente mientras los minoristas trabajan para identificar y controlar los riesgos asociados con la IA no autorizada.
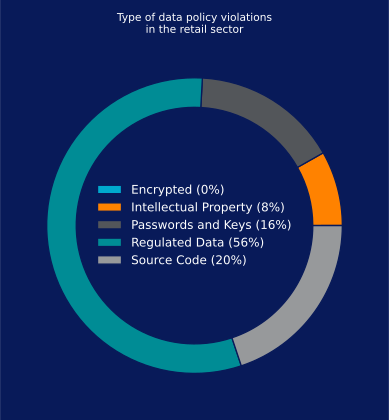
El análisis de las violaciones de política de datos relacionadas con la IA en el sector minorista muestra que los datos regulados representan la mayor proporción de intentos de incluir información sensible, con un 56% de la actividad observada. Les sigue el código fuente, con un 20%, mientras que las contraseñas y las claves de API representan un 16%. La propiedad intelectual constituye el 8% restante.
Aplicaciones de IA más bloqueadas
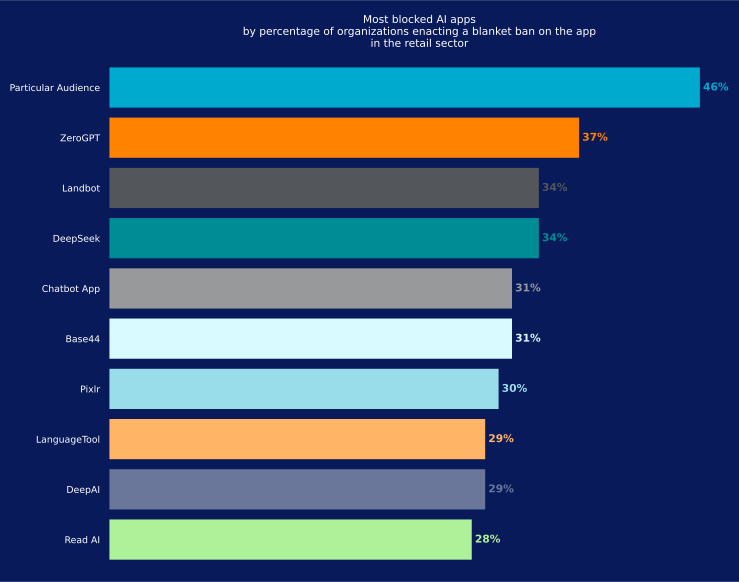
Las organizaciones del sector minorista están adoptando un enfoque mesurado respecto a la adopción de la IA, y muchas restringen determinadas aplicaciones por motivos de seguridad, privacidad y cumplimiento normativo. Aunque las políticas específicas varían entre organizaciones, las aplicaciones más bloqueadas ofrecen una indicación útil de dónde perciben los minoristas los mayores riesgos.
Particular Audience es la aplicación de IA bloqueada con mayor frecuencia, con restricciones en el 46% de las organizaciones. Le sigue ZeroGPT, con un 37%, mientras que Landbot y DeepSeek están restringidas en el 34% de las organizaciones cada una. Estas aplicaciones admiten diversos casos de uso de la IA, desde la generación y detección de contenido hasta los chatbots orientados al cliente y los servicios de IA de propósito general. Cuando estas herramientas interactúan con información empresarial, datos de clientes o sistemas internos, pueden crear oportunidades adicionales para que la información sensible salga de la organización.
Los minoristas parecen bloquear herramientas que podrían trasladar datos fuera de los controles existentes, en lugar de bloquear la IA como categoría.
Adopción de IA agéntica
Adopción de IA por parte de los usuarios
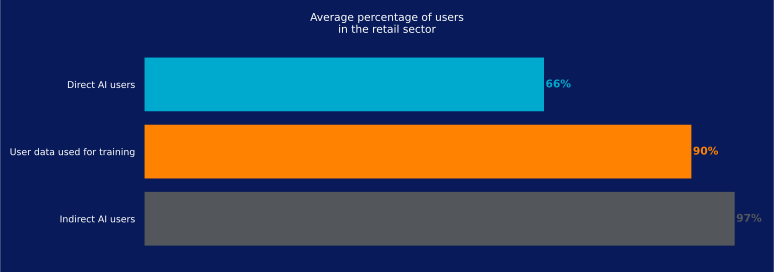
La adopción de la IA ya está presente en múltiples capas del entorno minorista. En el sector, el 66% de los empleados utiliza directamente aplicaciones de IA, mientras que el 97% utiliza aplicaciones que incluyen funciones basadas en IA. Además, el 90% interactúa con sistemas de IA que utilizan datos de clientes o usuarios para entrenar modelos.
Estas cifras muestran hasta qué punto la IA se ha incorporado al trabajo cotidiano, a menudo mediante funciones integradas en las aplicaciones que los empleados ya utilizan, en lugar de herramientas de IA independientes. A medida que esta adopción sigue creciendo, los minoristas se enfrentan a un desafío mayor para comprender dónde se comparte la información sensible y cómo puede utilizarse, tanto mediante interacciones directas con herramientas de IA como mediante funciones de IA que operan en segundo plano.
MCP: Interconectividad en rápido aumento
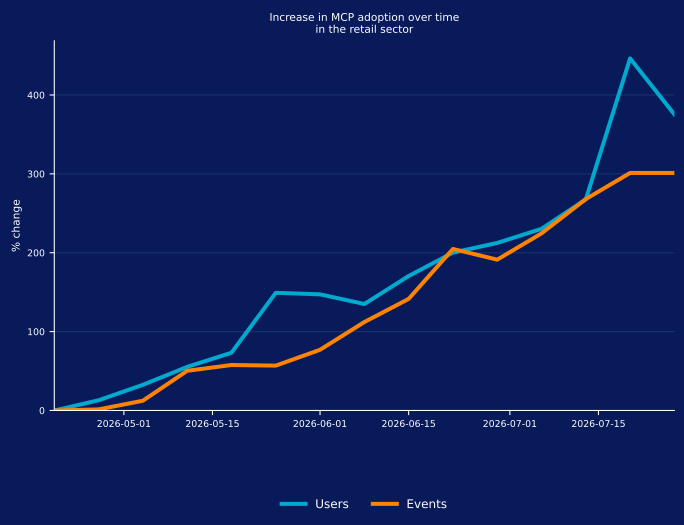
MCP, el estándar de código abierto que permite a los modelos de IA conectarse con fuentes de datos y herramientas externas, está experimentando un fuerte aumento de adopción en el sector minorista. Durante el período, el número de agentes que interactúan con servidores MCP remotos creció alrededor de un 400%, mientras que los eventos relacionados con MCP aumentaron aproximadamente un 300%.
Cada conexión MCP remota es otra vía para que los datos circulen entre una aplicación de IA y un sistema externo, por lo que los minoristas necesitan visibilidad de esas conexiones, especialmente cuando los agentes pueden acceder a datos empresariales.
Estas cifras se refieren específicamente al uso de MCP remoto, en el que los agentes de IA se conectan a servidores MCP alojados en Internet, en lugar de hacerlo localmente o dentro de la propia red de una organización. El rápido aumento sugiere que la IA agéntica está pasando de la experimentación a una integración más estrecha en los flujos de trabajo empresariales cotidianos, y sería conveniente que los equipos de seguridad añadieran el tráfico MCP a lo que ya supervisan.
Amenazas relacionadas con la IA
Clasificación de los riesgos de la IA
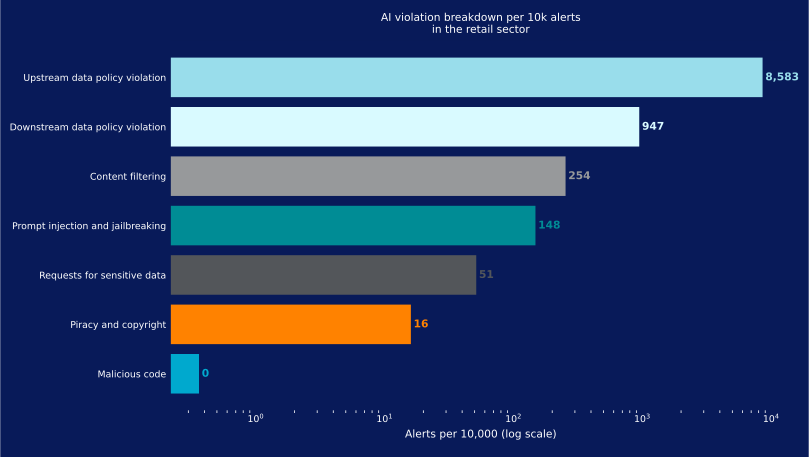
La visibilidad, la gobernanza y la protección eficaces de la IA comienzan con una comprensión clara de los riesgos a los que se enfrentan las organizaciones. En el sector minorista, las violaciones de política de datos en las entradas representan el 85% de las infracciones relacionadas con la IA, lo que las convierte en la categoría de riesgo más frecuente. Las violaciones de política de datos en las salidas también están muy extendidas, lo que refleja la posibilidad de que la información sensible quede expuesta tanto cuando se introduce en herramientas de IA como cuando el contenido generado por IA se comparte o se utiliza en otros lugares.
Las infracciones relacionadas con malware siguen siendo menos frecuentes, pero continúan representando un riesgo de impacto potencialmente elevado por su capacidad para comprometer sistemas, aplicaciones y datos empresariales sensibles.
Señuelos maliciosos de IA
Un señuelo malicioso de IA está diseñado para engañar a los usuarios y hacer que descarguen malware o visiten un sitio web malicioso, haciéndose pasar por una marca o herramienta de IA de confianza. En el sector minorista, la actividad de señuelos de IA alcanzó aproximadamente 140 usuarios por cada 100.000 en mayo de 2025, antes de disminuir gradualmente hasta unos 20 usuarios por cada 100.000 en torno a diciembre de 2025.
La actividad volvió a aumentar después y alcanzó unos 100 usuarios por cada 100.000 en marzo de 2026. La actividad sube y baja, pero no ha desaparecido, porque los empleados siguen buscando nuevas herramientas de IA.
Las campañas recientes han incluido instaladores falsos de aplicaciones de IA, herramientas de desarrollo troyanizadas y otros señuelos con temática de IA diseñados para aprovechar el creciente interés en la IA. A medida que la adopción de la IA sigue expandiéndose, es probable que los atacantes continúen adaptando estas técnicas, entre otras cosas atacando cadenas de suministro de software y distribuyendo paquetes maliciosos que aprovechan el desarrollo asistido por IA.
Enlaces maliciosos de IA
Un enlace malicioso de IA es un enlace dañino devuelto por una aplicación de IA en el que un usuario hace clic o que un agente de IA sigue. Son similares a los enlaces maliciosos que los atacantes colocan en los resultados de los motores de búsqueda, donde los usuarios pueden hacer clic creyendo que llevan a sitios web legítimos. Los atacantes pueden conseguirlo mediante técnicas de SEO, anuncios de pago o comprometiendo infraestructura que, por lo demás, es legítima.
El enfoque es similar en el entorno de la IA, aunque está cambiando la forma en que el contenido malicioso llega a los usuarios. Están surgiendo técnicas como la optimización para motores de inteligencia artificial (AIEO), a medida que los atacantes buscan formas de influir en el contenido presentado por los modelos de IA, mientras que la publicidad también está empezando a aparecer dentro de las aplicaciones de IA.
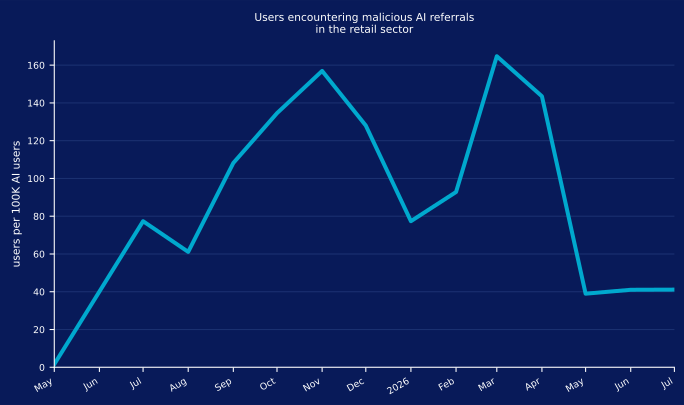
En el sector minorista, la frecuencia con la que los usuarios encontraron enlaces maliciosos de IA osciló entre unos 40 y más de 160 encuentros por semana por cada 100.000 usuarios. Esta variación destaca la creciente necesidad de supervisar los enlaces devueltos por las aplicaciones de IA, especialmente a medida que los empleados dependen más de las herramientas de IA para las tareas cotidianas.
Descargas de malware
Distribución de malware a través de aplicaciones en la nube
Los atacantes siguen aprovechando plataformas legítimas en la nube para distribuir malware, apoyándose en la confianza que los usuarios depositan en servicios conocidos. Aunque los proveedores de servicios en la nube eliminan regularmente el contenido malicioso, incluso un breve intervalo antes de la detección puede dar a los atacantes tiempo suficiente para infectar dispositivos y, potencialmente, avanzar dentro de una organización.
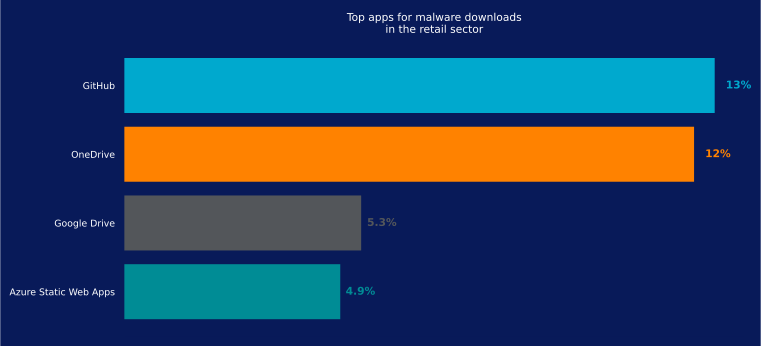
En el sector minorista, GitHub y Microsoft OneDrive se encuentran entre las plataformas de las que se abusa con mayor frecuencia para distribuir malware, lo que afecta al 13% y al 12% de las organizaciones, respectivamente. El uso de servicios en la nube de confianza dificulta distinguir la actividad maliciosa del tráfico empresarial normal y refleja una transición más amplia desde dominios claramente sospechosos hacia plataformas consolidadas que los usuarios y los equipos de seguridad ya esperan encontrar.
Recomendaciones
Con el creciente uso de herramientas de IA, tanto gestionadas como personales, y el uso indebido de aplicaciones en la nube personales, es esencial reforzar la visibilidad, mejorar las políticas y priorizar las defensas proactivas para proteger a su organización en este panorama de amenazas que cambia rápidamente.
Basándose en las tendencias identificadas en este informe, Netskope Threat Labs recomienda a las organizaciones del sector minorista que revisen su postura general de seguridad:
- Inspeccione todas las descargas HTTP y HTTPS, incluido todo el tráfico web y en la nube, para evitar que el malware se infiltre en su red. Los clientes de Netskope pueden configurar su Netskope One NG-SWG con una política de protección contra amenazas que se aplique a las descargas de todas las categorías y todos los tipos de archivos.
- Bloquee el acceso a aplicaciones que no tengan ningún propósito empresarial legítimo o que supongan un riesgo desproporcionado para la organización. Un buen punto de partida es una política que permita las aplicaciones de buena reputación que se utilizan actualmente y bloquee todas las demás.
- Utilice políticas de DLP para detectar información potencialmente sensible, incluidos código fuente, datos regulados, contraseñas y claves, propiedad intelectual y datos cifrados, que se envíe a instancias personales de aplicaciones, aplicaciones de IA u otras ubicaciones no autorizadas.
- Utilice la tecnología Remote Browser Isolation (RBI) para proporcionar protección adicional al visitar sitios web de categorías que puedan presentar un mayor riesgo, como dominios observados recientemente o registrados recientemente.
- Utilice Netskope Skylight AI Gateway para obtener visibilidad y control sobre las aplicaciones de IA y las interacciones con API, lo que ayuda a proteger los flujos de datos entre usuarios, aplicaciones y LLM.
- Implemente Netskope Skylight AI Guardrails para aplicar medidas de protección uniformes frente a la exposición de datos sensibles, las instrucciones inseguras y las infracciones de políticas en entornos de IA gestionados y no gestionados.
- Utilice Netskope Skylight AI App Security para descubrir aplicaciones de IA autorizadas y no autorizadas, aplicar controles en tiempo real y hacer cumplir las políticas de gobernanza en el uso personal y empresarial de la IA.
- Aproveche Netskope Skylight AI Analytics para supervisar las tendencias de adopción de IA, las actividades de los usuarios y los incidentes de DLP, facilitando que las organizaciones comprendan mejor y reduzcan la exposición a riesgos relacionados con la IA.
- Considere Netskope Skylight AI Red Teaming para identificar activamente vulnerabilidades y configuraciones incorrectas en implementaciones privadas de IA antes de que puedan explotarse en entornos de producción.
Netskope Threat Labs
Integrado por algunos de los principales investigadores de amenazas en la nube y malware del sector, Netskope Threat Labs descubre, analiza y diseña defensas contra las amenazas más recientes en la nube que afectan a las empresas. Nuestros investigadores participan regularmente como ponentes y voluntarios en las principales conferencias de seguridad, incluidas DEF CON, Black Hat y RSA.
Acerca de este informe
Netskope proporciona protección contra amenazas a millones de usuarios en todo el mundo. La información presentada en este informe se basa en datos de uso agregados recopilados por la plataforma Netskope One para un subconjunto de clientes de Netskope del sector minorista.
Las estadísticas de este informe se basan en el período comprendido entre el 1 de julio de 2025 y el 30 de julio de 2026. Las estadísticas reflejan las tácticas de los atacantes, el comportamiento de los usuarios y las políticas de las organizaciones.