Il rapporto Netskope Threat Labs Retail 2026 descrive in dettaglio la crescente adozione dell’IA, le tendenze relative alle violazioni dei criteri sui dati e la distribuzione di malware tramite app cloud osservate nell’ultimo anno.
Principali risultati
Questo rapporto esamina come l’IA si stia integrando nel settore retail e le sfide di sicurezza che accompagnano questa trasformazione. Analizza il passaggio all’IA gestita, il ruolo crescente dell’IA nelle applicazioni quotidiane e nei flussi di lavoro agentici, nonché i rischi legati ai dati e al malware che emergono con questa adozione.
L’IA è ormai integrata nelle attività del settore retail: le aziende del settore retail stanno passando rapidamente dalla sperimentazione a un’adozione diffusa dell’IA. Mentre l’utilizzo dell’IA tramite account personali è sceso dal 70% al 44% e l’adozione dell’IA gestita dalle organizzazioni è salita dal 40% al 73%, oggi l’IA è presente ben oltre gli strumenti autonomi. Il 97% dei dipendenti utilizza applicazioni con funzionalità di IA integrate, mentre il 90% interagisce con sistemi di IA che utilizzano dati dei clienti o degli utenti per l’addestramento. Gran parte di queste attività avviene all’interno di app e flussi di lavoro in cui né gli utenti né i team di sicurezza ne noterebbero la presenza.
I dati sensibili seguono l’IA all’interno delle aziende: i dati soggetti a regolamentazione rappresentano il 56% delle violazioni dei criteri sui dati legate all’IA nel settore retail, risultando la categoria più esposta, seguita dal codice sorgente al 20% e da password e chiavi API al 16%. Allo stesso tempo, l’attività MCP remota è aumentata notevolmente: gli agenti che interagiscono con server MCP remoti sono cresciuti di circa il 400% e gli eventi legati a MCP di circa il 300%. Man mano che gli agenti di IA ottengono accesso a più dati e strumenti esterni, le aziende del settore retail devono sapere quali dati siano accessibili a ciascuna app e a ciascun agente di IA, oltre a conoscere le app utilizzate dai dipendenti.
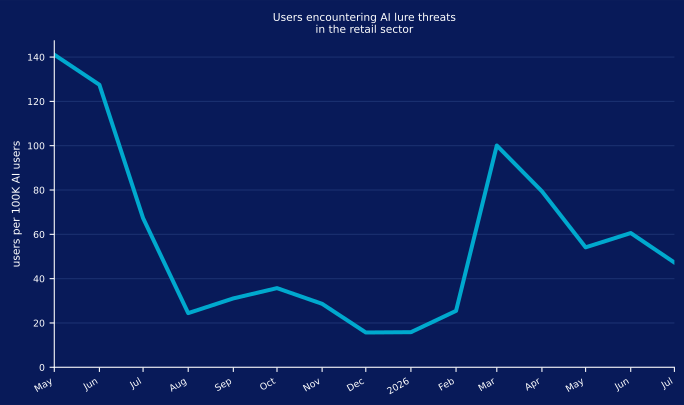
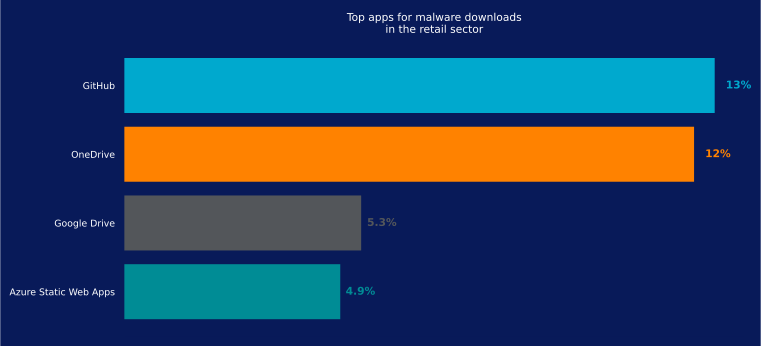
Gli attaccanti seguono la tendenza dell’IA: mentre le aziende del settore retail adottano l’IA, gli attaccanti sfruttano lo stesso interesse per questa tecnologia per raggiungere gli utenti. L’attività legata alle esche a tema IA è diminuita drasticamente, passando da circa 140 utenti ogni 100.000 a maggio 2025 a circa 20 intorno a dicembre, per poi risalire a circa 100 entro marzo 2026. Gli attaccanti continuano inoltre ad abusare di piattaforme cloud affidabili: GitHub e Microsoft OneDrive sono stati utilizzati per distribuire malware rispettivamente nel 13% e nel 12% delle organizzazioni del settore retail. Entrambe le tendenze sfruttano la fiducia che gli utenti già ripongono nei marchi noti dell’IA e del cloud.
Utilizzo dell’IA
IA: tendenze di adozione e utilizzo
Man mano che le organizzazioni acquisiscono maggiore fiducia nell’adozione e nell’utilizzo dell’IA, questa tecnologia sta diventando una componente comune delle attività aziendali. L’utilizzo dell’IA nel settore retail ha continuato a crescere nell’ultimo anno: la quota di utenti che utilizzano attivamente applicazioni di IA è aumentata dal 39% al 65%, in linea con le tendenze globali.
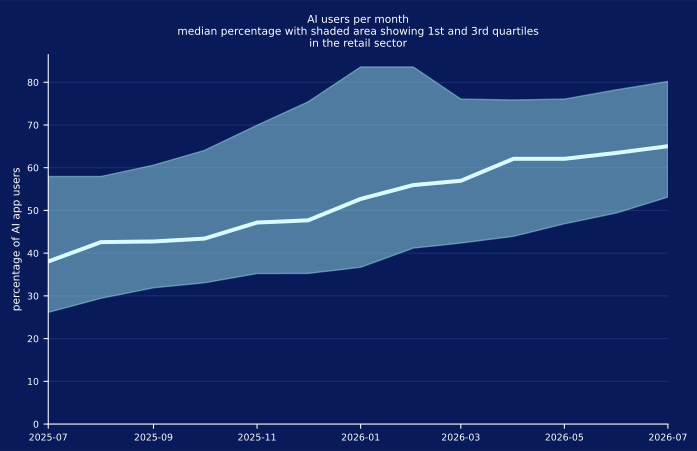
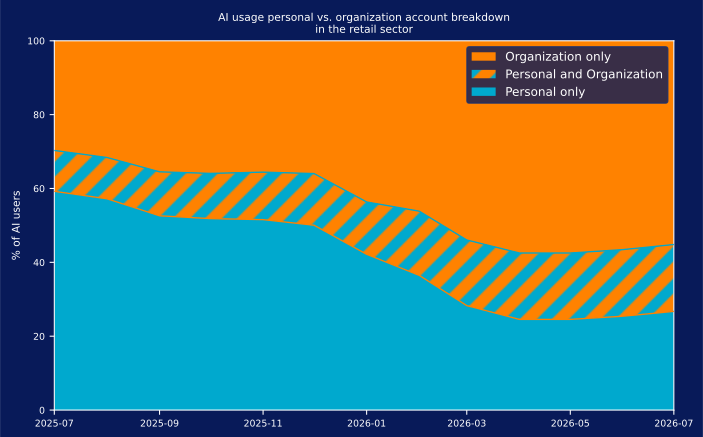
Parallelamente, le organizzazioni del settore retail hanno compiuto progressi costanti nella riduzione del rischio legato alla shadow AI, spostando gli utenti dagli account personali di IA verso strumenti gestiti dall’organizzazione. Nell’ultimo anno, l’utilizzo di applicazioni di IA personali è diminuito dal 70% al 44%, mentre l’adozione di soluzioni di IA gestite dall’organizzazione è aumentata dal 40% al 73%. Allo stesso tempo, la quota di utenti che alternano account personali e aziendali è salita dall’11% al 18%, suggerendo che alcuni dipendenti continuano a passare da account di IA gestiti ad account personali mentre esplorano nuovi strumenti. Le organizzazioni dovrebbero rendere più rapida l’approvazione di nuove app di IA, poiché una valutazione lenta spinge i dipendenti a ricorrere nuovamente agli account personali, e dovrebbero al contempo rafforzare i controlli a livello di istanza.
Le aziende del settore retail hanno compiuto notevoli progressi verso l’IA gestita, ma la transizione ha rallentato. Dalla primavera, l’abbandono dell’utilizzo dell’IA tramite account personali si è sostanzialmente arrestato, mentre permane la sovrapposizione tra utilizzo personale e aziendale. Ciò suggerisce che la shadow AI risulta più difficile da eliminare una volta che le organizzazioni raggiungono un certo livello di maturità, rendendo le misure di salvaguardia a lungo termine, i criteri chiari e i processi semplici per adottare nuovi strumenti di IA una parte importante della strategia di IA di ogni organizzazione del settore retail.
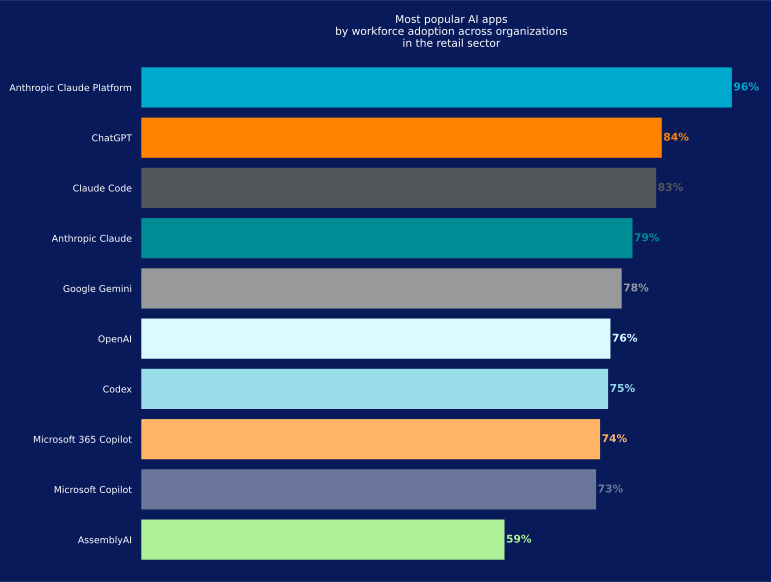
Le preferenze del settore retail in materia di app di IA differiscono dalle tendenze globali. Anthropic Claude Platform ha superato ChatGPT come applicazione di IA più adottata, utilizzata dal 96% delle organizzazioni, rispetto all’84% di ChatGPT. Claude Code, lo strumento specializzato di Anthropic per la programmazione, segue da vicino con l’83%, mentre Anthropic Claude, l’assistente conversazionale utilizzato per attività generali e scrittura, si attesta al 79% e Google Gemini al 78%. La presenza più ampia di Anthropic riflette i diversi ruoli dei suoi prodotti: Claude funge da assistente per uso generale, Claude Code supporta lo sviluppo software e Claude Platform fornisce le API e gli strumenti che le aziende utilizzano per integrare Claude nelle proprie applicazioni. Questa forte adozione dei prodotti Anthropic indica un utilizzo crescente dell’IA che va oltre gli strumenti conversazionali e si estende ai flussi di lavoro aziendali e di sviluppo.
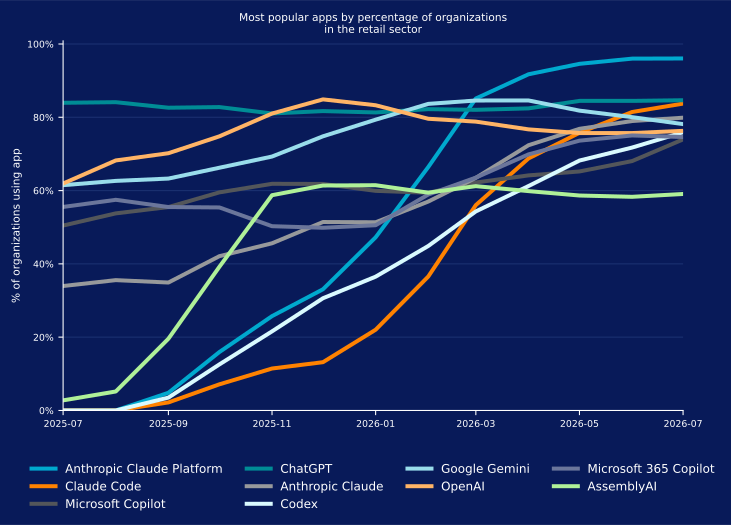
Il grafico seguente mostra come si è evoluta l’adozione delle principali applicazioni di IA nel settore retail nell’ultimo anno, evidenziando un netto cambiamento nelle preferenze relative alle applicazioni. ChatGPT è rimasto relativamente stabile durante tutto il periodo, mantenendo livelli di adozione costantemente elevati. Al contrario, Anthropic Claude Platform ha registrato un forte aumento a partire da dicembre 2025, con un’adozione in rapida accelerazione nei mesi successivi, fino a superare ChatGPT intorno a febbraio 2026. Google Gemini ha seguito una tendenza diversa, con un calo dell’adozione a partire da aprile 2026.
IA: utilizzo delle app e violazione dei criteri sui dati
Con il continuo aumento dell’adozione dell’IA nel settore retail, le preoccupazioni relative all’esposizione dei dati assumono maggiore rilevanza. Le organizzazioni del settore retail utilizzano strumenti di IA per riassumere documenti, generare rapporti, assistere i dipendenti e supportare i processi aziendali quotidiani. Questi casi d’uso possono coinvolgere informazioni sensibili relative ai clienti, all’azienda e alle attività operative, creando ulteriori occasioni di esposizione dei dati. Di conseguenza, la protezione delle informazioni sensibili rimane una priorità fondamentale, soprattutto mentre le aziende del settore retail lavorano per individuare i rischi associati alla shadow AI ed esercitare un controllo su di essi.
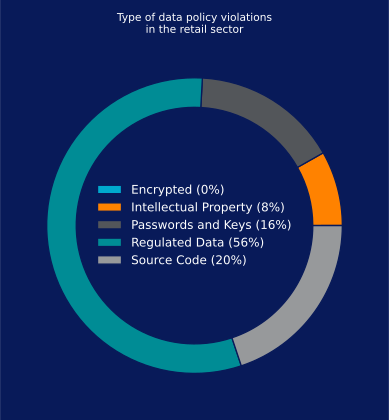
L’analisi delle violazioni dei criteri sui dati legate all’IA nel settore retail mostra che i dati soggetti a regolamentazione rappresentano la quota maggiore dei tentativi di includere informazioni sensibili, pari al 56% delle attività osservate. Seguono il codice sorgente al 20%, mentre password e chiavi API rappresentano il 16%. La proprietà intellettuale costituisce il restante 8%.
App di IA più bloccate
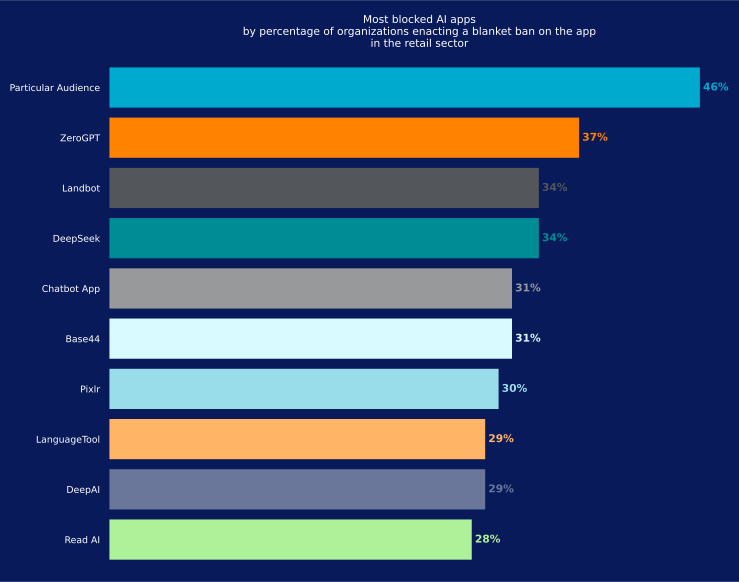
Le organizzazioni del settore retail stanno adottando un approccio ponderato all’adozione dell’IA, e molte limitano determinate applicazioni per motivi di sicurezza, privacy e conformità. Sebbene i criteri specifici differiscano da un’organizzazione all’altra, le applicazioni più bloccate offrono un’indicazione utile delle aree in cui le aziende del settore retail individuano i maggiori rischi.
Particular Audience è l’applicazione di IA bloccata più frequentemente, con restrizioni applicate dal 46% delle organizzazioni. Segue ZeroGPT al 37%, mentre Landbot e DeepSeek sono entrambe soggette a restrizioni nel 34% delle organizzazioni. Queste applicazioni supportano diversi casi d’uso dell’IA, dalla generazione e dal rilevamento di contenuti ai chatbot rivolti ai clienti e ai servizi di IA per uso generale. Quando questi strumenti interagiscono con informazioni aziendali, dati dei clienti o sistemi interni, possono creare ulteriori occasioni in cui informazioni sensibili escono dall’organizzazione.
Le aziende del settore retail sembrano bloccare gli strumenti che potrebbero trasferire dati al di fuori dei controlli esistenti, anziché bloccare l’IA come categoria.
Adozione dell’IA agentica
Adozione dell’IA da parte degli utenti
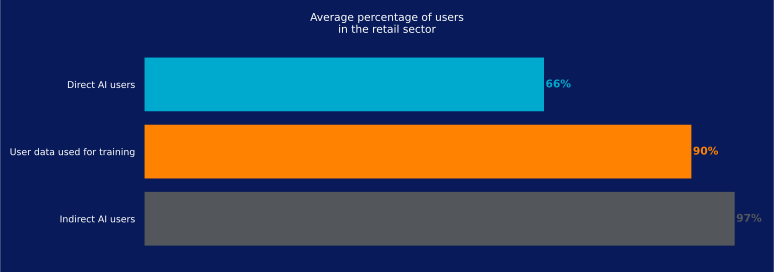
L’adozione dell’IA è ormai presente a più livelli nell’ambiente retail. Nel settore, il 66% dei dipendenti utilizza direttamente applicazioni di IA, mentre il 97% utilizza applicazioni che includono funzionalità basate sull’IA. Inoltre, il 90% interagisce con sistemi di IA che utilizzano dati dei clienti o degli utenti per addestrare i modelli.
Questi dati mostrano quanto ampiamente l’IA sia diventata parte del lavoro quotidiano, spesso attraverso funzionalità integrate nelle applicazioni già utilizzate dai dipendenti, anziché tramite strumenti di IA autonomi. Con il continuo aumento di questa adozione, le aziende del settore retail affrontano una sfida crescente nel comprendere dove vengano condivise le informazioni sensibili e come possano essere utilizzate, sia attraverso interazioni dirette con gli strumenti di IA sia tramite funzionalità di IA che operano in background.
MCP: interconnessione in rapido aumento
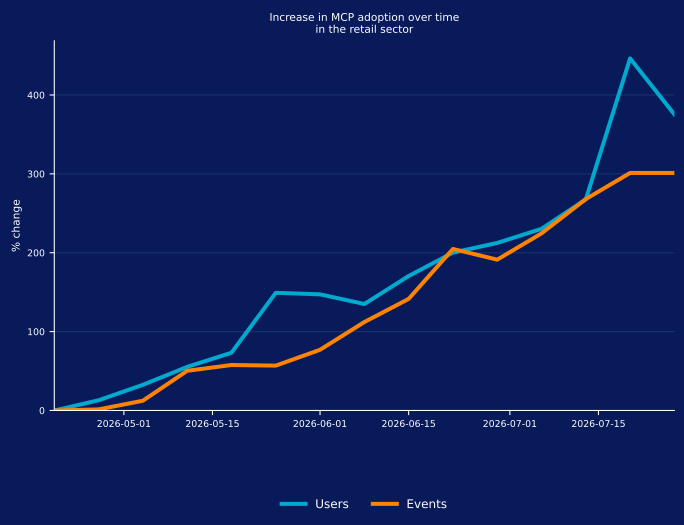
MCP, lo standard open source che consente ai modelli di IA di connettersi a fonti di dati e strumenti esterni, sta registrando un forte aumento dell’adozione nel settore retail. Nel periodo considerato, il numero di agenti che interagiscono con server MCP remoti è cresciuto di circa il 400%, mentre gli eventi legati a MCP sono aumentati di circa il 300%.
Ogni connessione MCP remota rappresenta un ulteriore percorso attraverso cui i dati possono spostarsi tra un’app di IA e un sistema esterno; le aziende del settore retail necessitano quindi di visibilità su queste connessioni, soprattutto quando gli agenti possono accedere ai dati aziendali.
Questi dati si riferiscono specificamente all’utilizzo di MCP remoto, in cui gli agenti di IA si connettono a server MCP ospitati su Internet anziché localmente o all’interno della rete dell’organizzazione. Il rapido aumento suggerisce che l’IA agentica stia superando la fase di sperimentazione e si stia integrando più strettamente nei flussi di lavoro aziendali quotidiani; i team di sicurezza farebbero bene ad aggiungere il traffico MCP a quello che già monitorano.
Minacce connesse all’IA
Classificazione dei rischi dell’IA
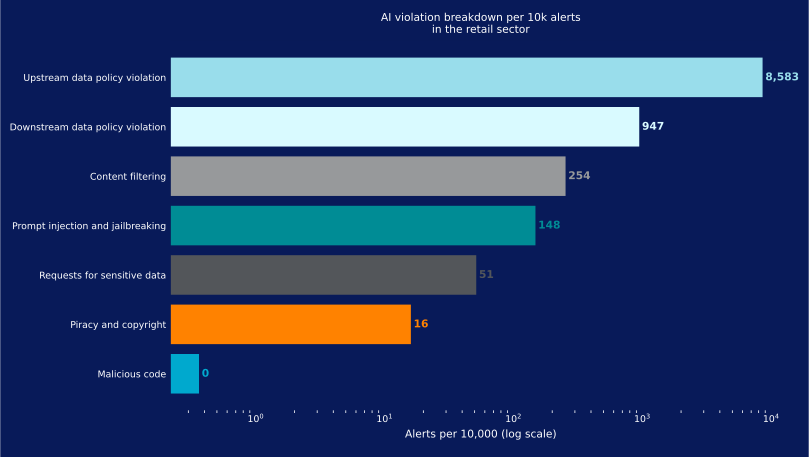
Una visibilità, una governance e una protezione efficaci dell’IA iniziano da una chiara comprensione dei rischi che le organizzazioni affrontano. Nel settore retail, le violazioni dei criteri sui dati a monte rappresentano l’85% delle violazioni legate all’IA, risultando la categoria di rischio più diffusa. Anche le violazioni dei criteri sui dati a valle sono diffuse, a indicare la possibilità che informazioni sensibili vengano esposte sia quando sono inserite negli strumenti di IA sia quando i contenuti generati dall’IA vengono condivisi o utilizzati altrove.
Le violazioni legate al malware rimangono meno comuni, ma continuano a rappresentare un rischio potenzialmente ad alto impatto per la loro capacità di compromettere sistemi, applicazioni e dati aziendali sensibili.
Esche dannose a tema IA
Un’esca dannosa a tema IA è progettata per indurre gli utenti a scaricare malware o a visitare un sito web dannoso, spacciandosi per un marchio o uno strumento di IA affidabile. Nel settore retail, l’attività legata alle esche a tema IA ha raggiunto circa 140 utenti ogni 100.000 a maggio 2025, prima di diminuire gradualmente fino a circa 20 utenti ogni 100.000 intorno a dicembre 2025.
L’attività è poi tornata ad aumentare, raggiungendo circa 100 utenti ogni 100.000 entro marzo 2026. L’attività aumenta e diminuisce, ma non è scomparsa, perché i dipendenti continuano a cercare nuovi strumenti di IA.
Le campagne recenti hanno incluso falsi programmi di installazione di applicazioni di IA, strumenti per sviluppatori contenenti trojan e altre esche a tema IA progettate per sfruttare il crescente interesse per l’IA. Con la continua espansione dell’adozione dell’IA, è probabile che gli attaccanti continuino ad adattare queste tecniche, anche prendendo di mira le catene di fornitura del software e distribuendo pacchetti dannosi che sfruttano lo sviluppo assistito dall’IA.
Link dannosi restituiti dall’IA
Un link dannoso restituito dall’IA è un collegamento nocivo fornito da un’applicazione di IA sul quale un utente fa clic o che un agente di IA segue. Questi link sono simili ai collegamenti dannosi che gli attaccanti inseriscono nei risultati dei motori di ricerca, sui quali gli utenti possono fare clic credendo che conducano a siti web legittimi. Gli attaccanti possono ottenere questo risultato attraverso tecniche SEO, annunci a pagamento o compromettendo infrastrutture altrimenti legittime.
L’approccio è simile nell’ambiente dell’IA, anche se sta cambiando il modo in cui i contenuti dannosi raggiungono gli utenti. Stanno emergendo tecniche come l’ottimizzazione per i motori di intelligenza artificiale (AIEO), poiché gli attaccanti cercano modi per influenzare i contenuti proposti dai modelli di IA, mentre anche la pubblicità inizia a comparire all’interno delle applicazioni di IA.
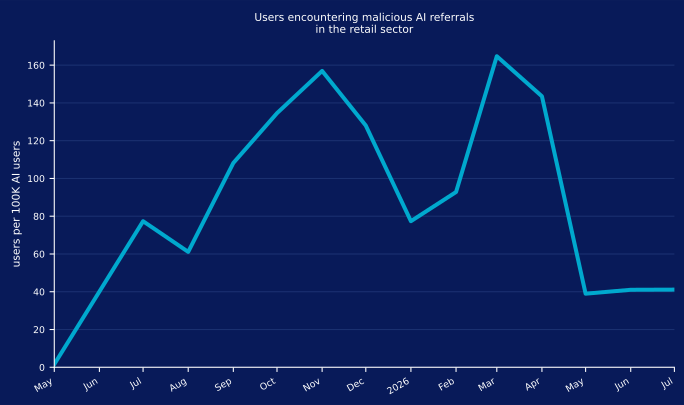
Nel settore retail, la frequenza con cui gli utenti si sono imbattuti in link dannosi restituiti dall’IA variava da circa 40 a oltre 160 casi alla settimana ogni 100.000 utenti. Questa variabilità evidenzia la crescente necessità di monitorare i link restituiti dalle applicazioni di IA, soprattutto mentre i dipendenti si affidano sempre più agli strumenti di IA per le attività quotidiane.
Download di malware
Distribuzione di malware tramite app cloud
Gli attaccanti continuano a sfruttare piattaforme cloud legittime per distribuire malware, facendo leva sulla fiducia che gli utenti ripongono nei servizi familiari. Sebbene i fornitori di servizi cloud rimuovano regolarmente i contenuti dannosi, anche un breve intervallo prima del rilevamento può offrire agli attaccanti tempo sufficiente per infettare i dispositivi e potenzialmente spostarsi ulteriormente all’interno di un’organizzazione.
Nel settore retail, GitHub e Microsoft OneDrive sono tra le piattaforme più frequentemente abusate per la distribuzione di malware, con un impatto rispettivamente sul 13% e sul 12% delle organizzazioni. L’utilizzo di servizi cloud affidabili rende più difficile distinguere le attività dannose dal normale traffico aziendale e riflette un cambiamento più ampio: dai domini palesemente sospetti alle piattaforme consolidate che utenti e team di sicurezza si aspettano già di vedere.
Raccomandazioni
Con il crescente utilizzo di strumenti di IA, sia gestiti sia personali, e l’uso improprio delle app cloud personali, è essenziale rafforzare la visibilità, migliorare i criteri e dare priorità a difese proattive per proteggere l’organizzazione in questo panorama delle minacce in rapida evoluzione.
Sulla base delle tendenze emerse in questo rapporto, Netskope Threat Labs incoraggia le organizzazioni del settore retail a riesaminare il proprio assetto complessivo di sicurezza:
- Ispezionare tutti i download HTTP e HTTPS, incluso tutto il traffico web e cloud, per impedire al malware di infiltrarsi nella rete. I clienti Netskope possono configurare Netskope One NG-SWG con un criterio di protezione dalle minacce applicabile ai download di tutte le categorie e di tutti i tipi di file.
- Bloccare l’accesso alle app che non rispondono ad alcuna finalità aziendale legittima o che comportano un rischio sproporzionato per l’organizzazione. Un buon punto di partenza è un criterio che consenta le app affidabili attualmente in uso e blocchi tutte le altre.
- Utilizzare criteri DLP per rilevare informazioni potenzialmente sensibili, tra cui codice sorgente, dati soggetti a regolamentazione, password e chiavi, proprietà intellettuale e dati crittografati, inviate a istanze di app personali, app di IA o altre destinazioni non autorizzate.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire una protezione aggiuntiva quando si visitano siti web appartenenti a categorie che possono presentare un rischio più elevato, come domini osservati di recente o appena registrati.
- Utilizzare Netskope Skylight AI Gateway per ottenere visibilità e controllo sulle applicazioni di IA e sulle interazioni API, contribuendo alla sicurezza dei flussi di dati tra utenti, applicazioni e LLM.
- Implementare Netskope Skylight AI Guardrails per applicare misure di protezione coerenti contro l’esposizione di dati sensibili, i prompt non sicuri e le violazioni dei criteri negli ambienti di IA gestiti e non gestiti.
- Utilizzare Netskope Skylight AI App Security per individuare le applicazioni di IA autorizzate e non autorizzate, applicare controlli in tempo reale e far rispettare i criteri di governance nell’utilizzo personale e aziendale dell’IA.
- Sfruttare Netskope Skylight AI Analytics per monitorare le tendenze di adozione dell’IA, le attività degli utenti e gli incidenti DLP, aiutando le organizzazioni a comprendere meglio e ridurre l’esposizione ai rischi legati all’IA.
- Valutare Netskope Skylight AI Red Teaming per individuare attivamente vulnerabilità e configurazioni errate nelle implementazioni private di IA prima che possano essere sfruttate negli ambienti di produzione.
Netskope Threat Labs
Composto dai più autorevoli ricercatori del settore specializzati in minacce cloud e malware, Netskope Threat Labs individua e analizza le più recenti minacce cloud che colpiscono le aziende e progetta difese per contrastarle. I nostri ricercatori partecipano regolarmente come relatori e volontari alle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.
Informazioni su questo rapporto
Netskope fornisce protezione dalle minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati aggregati di utilizzo raccolti dalla piattaforma Netskope One per un sottoinsieme di clienti Netskope del settore retail.
Le statistiche di questo rapporto si riferiscono al periodo dal 1° luglio 2025 al 30 luglio 2026. I dati statistici riflettono le tattiche degli attaccanti, il comportamento degli utenti e i criteri delle organizzazioni.