O relatório Netskope Threat Labs sobre o varejo em 2026 detalha a crescente adoção de IA, as tendências de violações de política de dados e a distribuição de malware por meio de aplicativos em nuvem observadas no último ano.
Principais conclusões
Este relatório examina como a IA está sendo incorporada em todo o setor de varejo e os desafios de segurança que acompanham essa mudança. O relatório analisa a transição para a IA gerenciada, o papel crescente da IA em aplicativos cotidianos e fluxos de trabalho agênticos, além dos riscos relacionados a dados e malware que surgem junto com essa adoção.
A IA já está integrada ao trabalho no varejo: Os varejistas estão passando rapidamente da experimentação para a adoção generalizada de IA. Embora o uso de IA pessoal tenha caído de 70% para 44% e a adoção de IA gerenciada pela organização tenha aumentado de 40% para 73%, a IA agora está presente muito além das ferramentas independentes. 97% dos funcionários usam aplicativos com recursos de IA integrados, enquanto 90% interagem com sistemas de IA que usam dados de clientes ou usuários para treinamento. Grande parte dessa atividade ocorre dentro de aplicativos e fluxos de trabalho em que nem os usuários nem as equipes de segurança a perceberiam.
Os dados sensíveis estão acompanhando a IA para dentro das empresas: Os dados regulamentados representam 56% das violações de política de dados relacionadas à IA no varejo, tornando-se a categoria mais exposta, seguida pelo código-fonte, com 20%, e por senhas e chaves de API, com 16%. Ao mesmo tempo, a atividade de MCP remoto disparou, com um aumento de cerca de 400% no número de agentes que interagem com servidores MCP remotos e de aproximadamente 300% nos eventos relacionados ao MCP. À medida que os agentes de IA ganham acesso a mais dados e ferramentas externas, os varejistas precisam saber quais dados cada aplicativo e agente de IA pode acessar, além de quais aplicativos os funcionários usam.
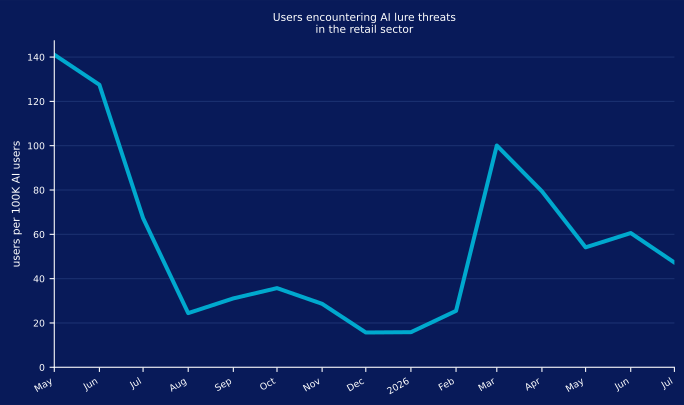
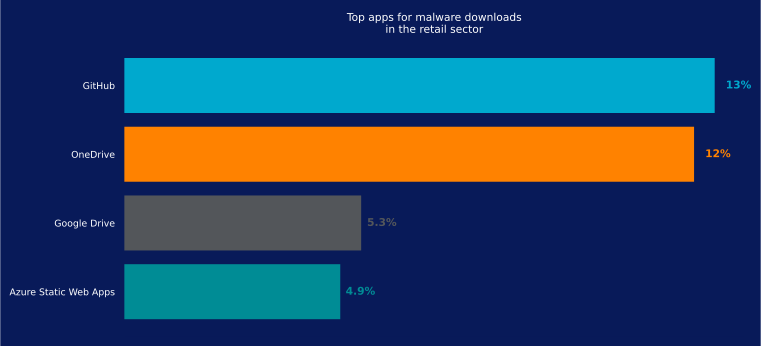
Os atacantes estão acompanhando a tendência da IA: À medida que os varejistas adotam a IA, os atacantes usam esse mesmo interesse pela tecnologia para alcançar os usuários. A atividade de iscas de IA caiu acentuadamente de cerca de 140 usuários por 100.000 em maio de 2025 para aproximadamente 20 por volta de dezembro, antes de voltar a subir para aproximadamente 100 em março de 2026. Os atacantes também continuam a abusar de plataformas em nuvem confiáveis, com GitHub e Microsoft OneDrive usados para distribuir malware em 13% e 12% das organizações de varejo, respectivamente. Ambas as tendências exploram a confiança que os usuários já depositam em marcas conhecidas de IA e serviços em nuvem.
Uso de IA
IA: Tendências de adoção e uso
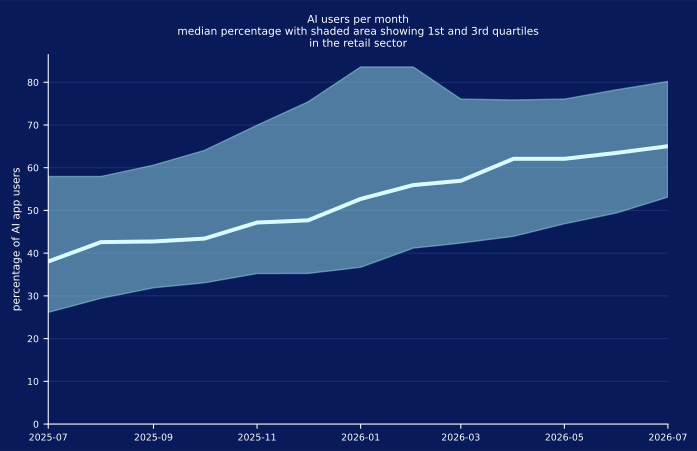
À medida que as organizações se tornam mais confiantes na adoção e no uso de IA, a tecnologia está se tornando uma parte comum das operações empresariais. O uso de IA no setor de varejo continuou a crescer no último ano, com a proporção de usuários que utilizam ativamente aplicativos de IA aumentando de 39% para 65%, em linha com as tendências globais.
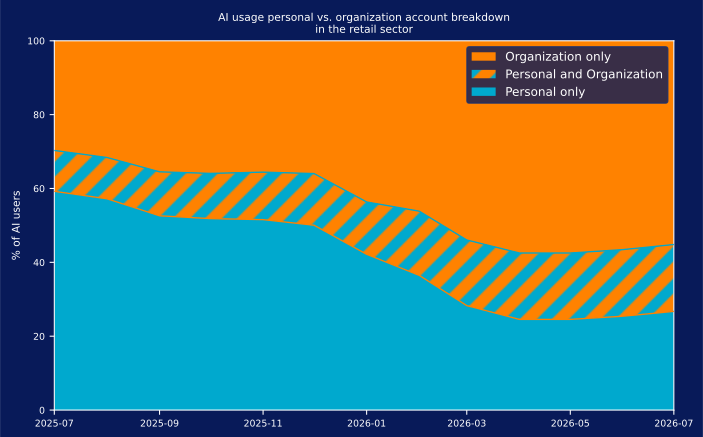
Paralelamente, as organizações do setor de varejo têm avançado de forma constante na redução do risco da IA não autorizada, direcionando os usuários de contas pessoais de IA para ferramentas gerenciadas pela organização. No último ano, o uso de aplicativos pessoais de IA caiu de 70% para 44%, enquanto a adoção de soluções de IA gerenciadas pela organização aumentou de 40% para 73%. Ao mesmo tempo, a proporção de usuários que alternam entre contas pessoais e corporativas subiu de 11% para 18%, sugerindo que alguns funcionários continuam a alternar entre contas de IA gerenciadas e pessoais à medida que exploram novas ferramentas. As organizações devem agilizar a aprovação de novos aplicativos de IA, pois uma análise lenta dá aos funcionários um motivo para recorrer a contas pessoais, e devem, ao mesmo tempo, reforçar os controles no nível da instância.
Os varejistas avançaram muito em direção à IA gerenciada, mas a transição desacelerou. Desde a primavera, a mudança para deixar de usar IA pessoal praticamente estagnou, enquanto a sobreposição entre o uso pessoal e corporativo permanece. Isso sugere que a IA não autorizada está se mostrando mais difícil de eliminar quando as organizações atingem um determinado nível de maturidade, tornando as salvaguardas de longo prazo, as políticas claras e os processos simples para adotar novas ferramentas de IA uma parte importante da estratégia de IA de toda organização de varejo.
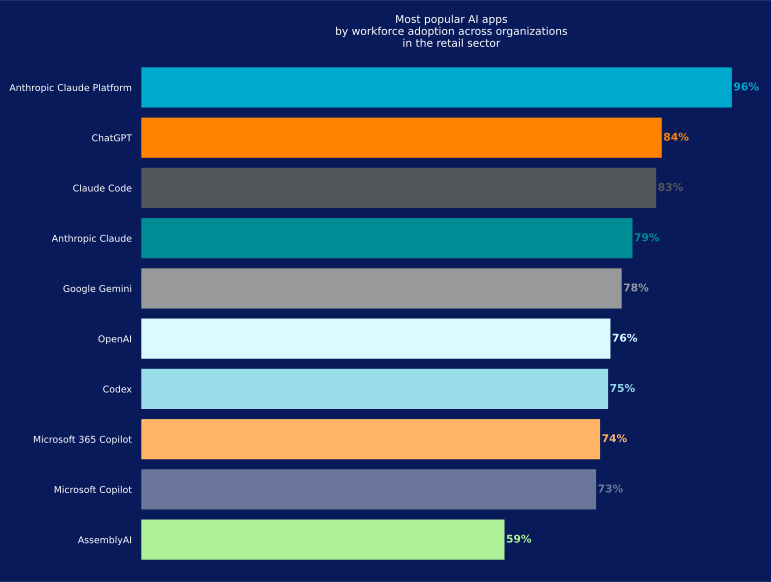
As preferências do varejo por aplicativos de IA diferem das tendências globais. Anthropic Claude Platform ultrapassou o ChatGPT como o aplicativo de IA mais amplamente adotado, sendo usado por 96% das organizações, em comparação com 84% para o ChatGPT. Claude Code, a ferramenta especializada de programação da Anthropic, vem logo em seguida, com 83%, enquanto Anthropic Claude, o assistente conversacional usado para tarefas gerais e redação, está em 79%, e Google Gemini, em 78%. A presença mais ampla da Anthropic reflete os diferentes papéis de seus produtos: Claude atua como um assistente de uso geral, Claude Code oferece suporte ao desenvolvimento de software, e Claude Platform fornece as APIs e ferramentas que as empresas usam para integrar Claude aos seus próprios aplicativos. Essa forte adoção dos produtos da Anthropic indica um uso crescente de IA além das ferramentas conversacionais, alcançando os fluxos de trabalho corporativos e de desenvolvimento.
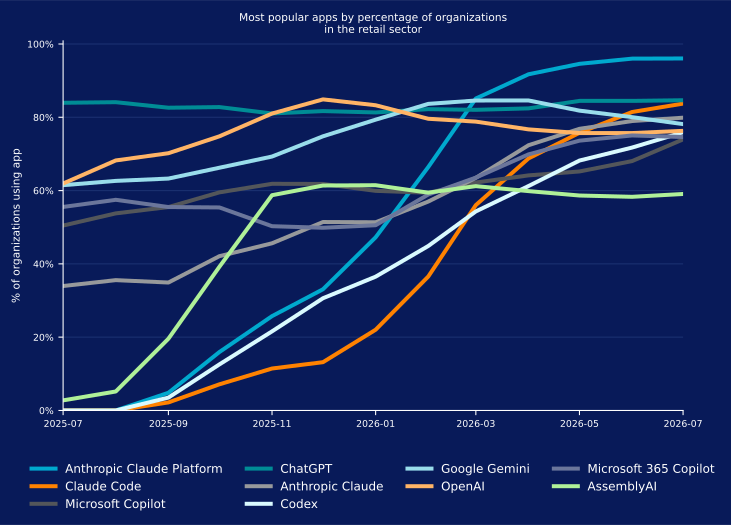
O gráfico abaixo mostra como a adoção dos principais aplicativos de IA evoluiu no setor de varejo ao longo do último ano, destacando uma mudança clara na preferência por aplicativos. O ChatGPT permaneceu relativamente estável durante todo o período, mantendo níveis de adoção consistentemente elevados. Em contraste, Anthropic Claude Platform apresentou um aumento acentuado a partir de dezembro de 2025, com a adoção acelerando rapidamente nos meses seguintes e, por fim, ultrapassando o ChatGPT por volta de fevereiro de 2026. Google Gemini seguiu uma tendência diferente, com a adoção caindo a partir de abril de 2026.
IA: Uso de aplicativos e violação de política de dados
À medida que a adoção de IA continua a aumentar no setor de varejo, as preocupações com a exposição de dados se tornam mais relevantes. As organizações de varejo estão usando ferramentas de IA para resumir documentos, gerar relatórios, auxiliar funcionários e apoiar os processos empresariais cotidianos. Esses casos de uso podem envolver informações sensíveis de clientes, negócios e operações, criando oportunidades adicionais de exposição de dados. Como resultado, proteger informações sensíveis continua sendo uma prioridade fundamental, especialmente à medida que os varejistas trabalham para identificar e controlar os riscos associados à IA não autorizada.
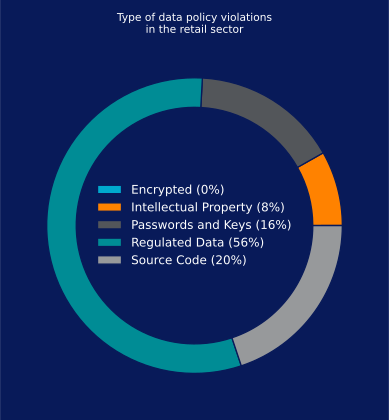
A análise das violações de política de dados relacionadas à IA no setor de varejo mostra que os dados regulamentados representam a maior parcela das tentativas de incluir informações sensíveis, correspondendo a 56% da atividade observada. O código-fonte vem em seguida, com 20%, enquanto senhas e chaves de API representam 16%. A propriedade intelectual corresponde aos 8% restantes.
Aplicativos de IA mais bloqueados
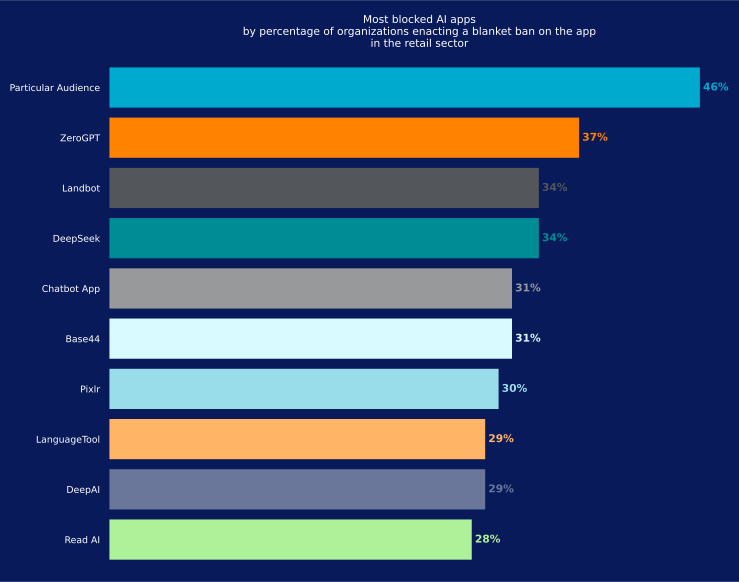
As organizações do setor de varejo estão adotando uma abordagem ponderada para a adoção de IA, com muitas restringindo determinados aplicativos devido a preocupações com segurança, privacidade e conformidade. Embora as políticas específicas variem conforme a organização, os aplicativos mais bloqueados oferecem uma indicação útil de onde os varejistas veem os maiores riscos.
Particular Audience é o aplicativo de IA bloqueado com mais frequência, sendo restringido por 46% das organizações. ZeroGPT vem em seguida, com 37%, enquanto Landbot e DeepSeek são restringidos, cada um, por 34%. Esses aplicativos atendem a diversos casos de uso de IA, desde geração e detecção de conteúdo até chatbots voltados ao cliente e serviços de IA de uso geral. Quando essas ferramentas interagem com informações empresariais, dados de clientes ou sistemas internos, elas podem criar oportunidades adicionais para que informações sensíveis saiam da organização.
Os varejistas parecem bloquear ferramentas que poderiam mover dados para fora dos controles existentes, em vez de bloquear a IA como categoria.
Adoção de IA agêntica
Adoção de IA pelos usuários
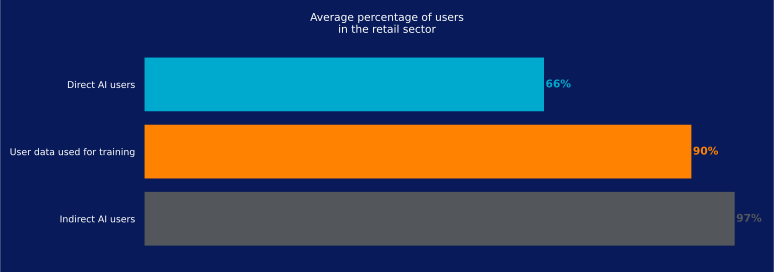
A adoção de IA agora está presente em várias camadas do ambiente de varejo. No setor, 66% dos funcionários usam aplicativos de IA diretamente, enquanto 97% usam aplicativos que incluem recursos baseados em IA. Além disso, 90% interagem com sistemas de IA que usam dados de clientes ou usuários para treinar modelos.
Esses números mostram o quanto a IA se tornou parte do trabalho cotidiano, muitas vezes por meio de recursos integrados aos aplicativos que os funcionários já usam, e não por meio de ferramentas independentes de IA. À medida que essa adoção continua a crescer, os varejistas enfrentam um desafio maior para entender onde as informações sensíveis estão sendo compartilhadas e como podem ser usadas, tanto por meio de interações diretas com ferramentas de IA quanto por funcionalidades de IA que operam em segundo plano.
MCP: Interconectividade em rápido crescimento
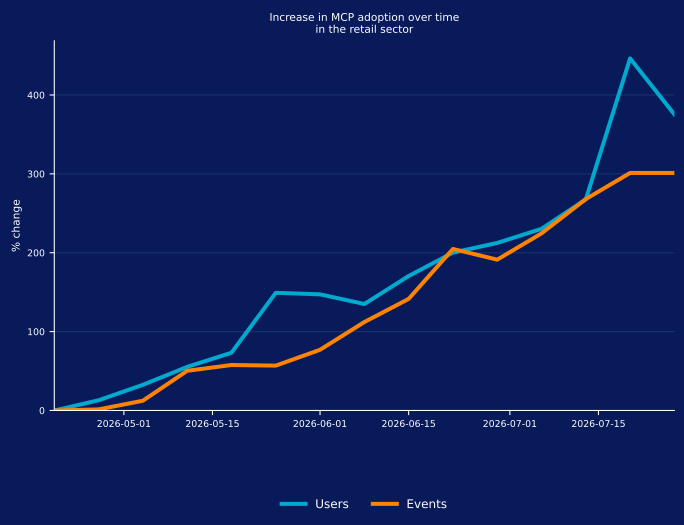
O MCP, o padrão de código aberto que permite que modelos de IA se conectem a fontes de dados e ferramentas externas, está registrando um aumento acentuado de adoção no setor de varejo. Durante o período, o número de agentes que interagem com servidores MCP remotos cresceu cerca de 400%, enquanto os eventos relacionados ao MCP aumentaram aproximadamente 300%.
Cada conexão MCP remota é mais uma rota para os dados transitarem entre um aplicativo de IA e um sistema externo, portanto os varejistas precisam de visibilidade sobre essas conexões, especialmente quando os agentes podem acessar dados empresariais.
Esses números se referem especificamente ao uso de MCP remoto, no qual os agentes de IA se conectam a servidores MCP hospedados na internet, em vez de localmente ou dentro da rede da própria organização. O rápido aumento sugere que a IA agêntica está indo além da experimentação e se integrando mais estreitamente aos fluxos de trabalho empresariais cotidianos, e seria recomendável que as equipes de segurança adicionassem o tráfego MCP ao que já monitoram.
Ameaças relacionadas à IA
Categorização dos riscos de IA
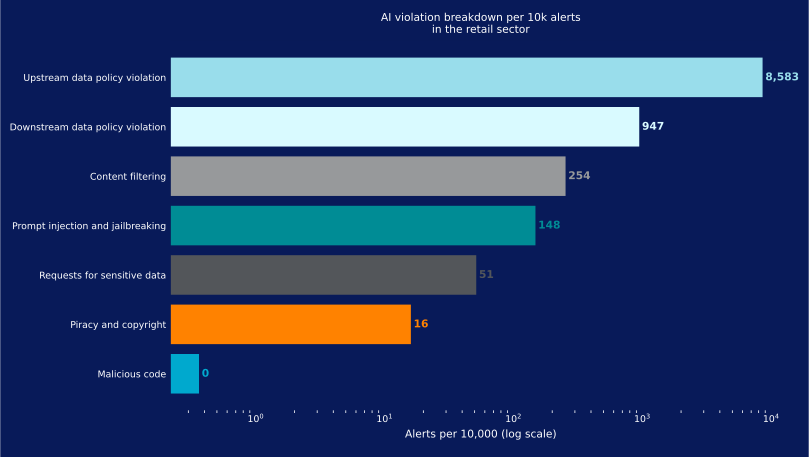
A visibilidade, a governança e a proteção eficazes da IA começam com uma compreensão clara dos riscos que as organizações enfrentam. No setor de varejo, as violações de política de dados na entrada representam 85% das violações relacionadas à IA, tornando-as a categoria de risco mais predominante. As violações de política de dados na saída também são generalizadas, refletindo o potencial de exposição de informações sensíveis tanto quando elas são inseridas em ferramentas de IA quanto quando o conteúdo gerado por IA é compartilhado ou usado em outros contextos.
As violações relacionadas a malware continuam menos comuns, mas ainda representam um risco de impacto potencialmente alto devido à sua capacidade de comprometer sistemas, aplicativos e dados empresariais sensíveis.
Iscas maliciosas de IA
Uma isca maliciosa de IA é projetada para induzir os usuários a baixar malware ou visitar um site malicioso, fazendo-se passar por uma marca ou ferramenta de IA confiável. No setor de varejo, a atividade de iscas de IA atingiu cerca de 140 usuários por 100.000 em maio de 2025, antes de diminuir gradualmente para aproximadamente 20 usuários por 100.000 por volta de dezembro de 2025.
A atividade voltou então a aumentar, atingindo cerca de 100 usuários por 100.000 em março de 2026. A atividade sobe e desce, mas não desapareceu, porque os funcionários continuam procurando novas ferramentas de IA.
Campanhas recentes incluíram instaladores falsos de aplicativos de IA, ferramentas de desenvolvimento com trojans embutidos e outras iscas com temática de IA projetadas para aproveitar o crescente interesse pela IA. À medida que a adoção de IA continua a se expandir, os atacantes provavelmente continuarão adaptando essas técnicas, inclusive atacando cadeias de suprimentos de software e distribuindo pacotes maliciosos que se aproveitam do desenvolvimento assistido por IA.
Links maliciosos de IA
Um link malicioso de IA é um link nocivo retornado por um aplicativo de IA no qual um usuário clica ou que um agente de IA segue. Eles são semelhantes aos links maliciosos que os atacantes inserem nos resultados dos mecanismos de busca, nos quais os usuários podem clicar acreditando que levam a sites legítimos. Os atacantes podem conseguir isso por meio de técnicas de SEO, anúncios pagos ou do comprometimento de uma infraestrutura que, de outra forma, seria legítima.
A abordagem é semelhante no ambiente de IA, embora a maneira como o conteúdo malicioso chega aos usuários esteja mudando. Técnicas como a otimização para mecanismos de inteligência artificial (AIEO) estão surgindo à medida que os atacantes buscam maneiras de influenciar o conteúdo apresentado pelos modelos de IA, enquanto anúncios também começam a aparecer nos aplicativos de IA.
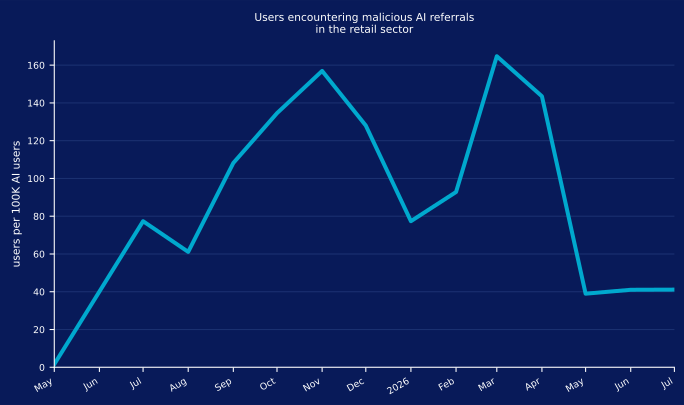
No setor de varejo, a frequência com que os usuários se depararam com links maliciosos de IA variou de cerca de 40 a mais de 160 ocorrências por semana a cada 100.000 usuários. A variação destaca a necessidade crescente de monitorar os links retornados por aplicativos de IA, especialmente à medida que os funcionários dependem mais de ferramentas de IA para tarefas cotidianas.
Downloads de malware
Distribuição de malware por meio de aplicativos em nuvem
Os atacantes continuam a se aproveitar de plataformas em nuvem legítimas para distribuir malware, valendo-se da confiança que os usuários depositam em serviços conhecidos. Embora os provedores de serviços em nuvem removam regularmente o conteúdo malicioso, mesmo uma curta janela antes da detecção pode dar aos atacantes tempo suficiente para infectar dispositivos e potencialmente avançar dentro de uma organização.
No setor de varejo, GitHub e Microsoft OneDrive estão entre as plataformas mais frequentemente exploradas para distribuição de malware, afetando 13% e 12% das organizações, respectivamente. O uso de serviços em nuvem confiáveis torna a atividade maliciosa mais difícil de distinguir do tráfego empresarial normal e reflete uma mudança mais ampla de domínios obviamente suspeitos para plataformas estabelecidas que usuários e equipes de segurança já esperam encontrar.
Recomendações
Com o uso crescente de ferramentas de IA, tanto gerenciadas quanto pessoais, e o uso indevido de aplicativos em nuvem pessoais, é essencial fortalecer a visibilidade, aprimorar as políticas e priorizar defesas proativas para proteger sua organização neste cenário de ameaças em rápida transformação.
Com base nas tendências identificadas neste relatório, o Netskope Threat Labs incentiva as organizações do setor de varejo a reavaliar sua postura geral de segurança:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da web e da nuvem, para impedir que malware se infiltre na sua rede. Os clientes da Netskope podem configurar seu Netskope One NG-SWG com uma política de proteção contra ameaças que se aplique a downloads de todas as categorias e todos os tipos de arquivo.
- Bloqueie o acesso a aplicativos que não atendam a nenhuma finalidade empresarial legítima ou que representem um risco desproporcional para a organização. Um bom ponto de partida é uma política que permita aplicativos de boa reputação atualmente em uso e bloqueie todos os demais.
- Use políticas de DLP para detectar informações potencialmente sensíveis, incluindo código-fonte, dados regulamentados, senhas e chaves, propriedade intelectual e dados criptografados, que estejam sendo enviadas a instâncias de aplicativos pessoais, aplicativos de IA ou outros locais não autorizados.
- Use a tecnologia de Isolamento Remoto de Navegador (RBI) para fornecer proteção adicional ao visitar sites de categorias que possam apresentar maior risco, como domínios recém-observados ou recém-registrados.
- Use o Netskope Skylight AI Gateway para obter visibilidade e controle sobre aplicativos de IA e interações com APIs, ajudando a proteger os fluxos de dados entre usuários, aplicativos e LLMs.
- Implemente o Netskope Skylight AI Guardrails para aplicar proteção consistente contra exposição de dados sensíveis, prompts inseguros e violações de políticas em ambientes de IA gerenciados e não gerenciados.
- Use o Netskope Skylight AI App Security para descobrir aplicativos de IA autorizados e não autorizados, aplicar controles em tempo real e impor políticas de governança no uso pessoal e corporativo de IA.
- Utilize o Netskope Skylight AI Analytics para monitorar tendências de adoção de IA, atividades dos usuários e incidentes de DLP, ajudando as organizações a compreender melhor e reduzir a exposição a riscos relacionados à IA.
- Considere o Netskope Skylight AI Red Teaming para identificar ativamente vulnerabilidades e configurações incorretas em implantações privadas de IA antes que possam ser exploradas em ambientes de produção.
Netskope Threat Labs
Com uma equipe formada pelos principais pesquisadores de ameaças em nuvem e malware do setor, o Netskope Threat Labs descobre, analisa e desenvolve defesas contra as ameaças em nuvem mais recentes que afetam as empresas. Nossos pesquisadores participam regularmente como palestrantes e voluntários das principais conferências de segurança, incluindo DEF CON, Black Hat e RSA.
Sobre este relatório
A Netskope fornece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório se baseiam em dados agregados de uso coletados pela plataforma Netskope One de um subconjunto de clientes da Netskope no setor de varejo.
As estatísticas deste relatório se baseiam no período de 1º de julho de 2025 a 30 de julho de 2026. As estatísticas refletem as táticas dos atacantes, o comportamento dos usuários e as políticas das organizações.