2026年版Netskope Threat Labs小売業界レポートでは、過去1年間に観測されたAI導入の拡大、データポリシー違反の動向、クラウドアプリを介したマルウェア配布について詳しく解説します。
主な調査結果
本レポートでは、小売業界全体でAIがどのように組み込まれつつあるか、そしてその変化に伴うセキュリティ上の課題を検証します。組織が管理するAIへの移行、日常的なアプリケーションやエージェント型ワークフローにおけるAIの役割の拡大、そして導入に伴って生じるデータとマルウェアのリスクを取り上げます。
AIはすでに小売業務に組み込まれています: 小売企業は、試験的な利用から広範なAI導入へと急速に移行しています。個人用AIの利用率が70%から44%に低下し、組織が管理するAIの導入率が40%から73%に上昇する一方で、AIは今や単独のツールという枠を大きく超えて存在しています。従業員の97%がAI機能を組み込んだアプリケーションを利用し、90%が顧客またはユーザーのデータを学習に使用するAIシステムとやり取りしています。こうした活動の多くは、ユーザーにもセキュリティチームにも気付かれないアプリやワークフローの内部で行われています。
機密データもAIとともに企業内へ入り込んでいます: 小売業界におけるAI関連のデータポリシー違反の56%を規制対象データが占め、最も漏えいリスクにさらされているデータ区分となっています。次いでソースコードが20%、パスワードとAPIキーが16%を占めています。同時に、リモートMCPの活動も急増しており、リモートMCPサーバーとやり取りするエージェント数は約400%、MCP関連のイベント数は約300%増加しています。AIエージェントがより多くのデータや外部ツールにアクセスできるようになるにつれ、小売企業は従業員が使用するアプリだけでなく、各AIアプリやエージェントがどのデータにアクセスできるかも把握する必要があります。
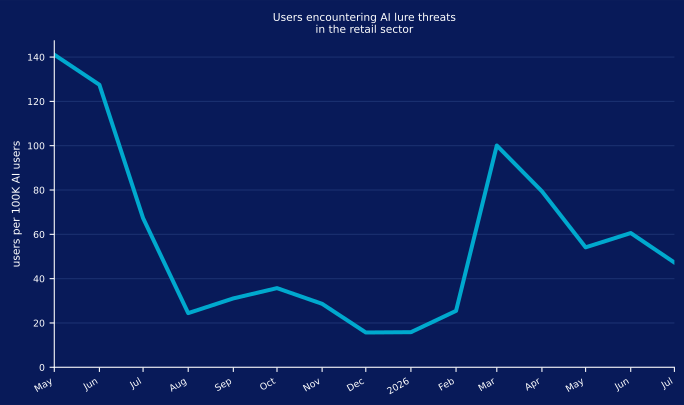
攻撃者もAIの動向を追っています: 小売企業がAIを積極的に導入する中、攻撃者もこの技術への関心を利用してユーザーに接近しています。AIを装った誘導の活動は、2025年5月のユーザー10万人当たり約140人から、12月頃には約20人へと急減した後、2026年3月までに約100人へと再び増加しました。また、攻撃者は信頼されているクラウドプラットフォームの悪用を続けており、GitHubとMicrosoft OneDriveは、それぞれ小売企業の13%と12%でマルウェアの配布に使用されています。どちらの動向も、ユーザーが著名なAIブランドやクラウドブランドにすでに寄せている信頼を悪用しています。
AIの利用
AI:導入と利用の動向
組織がAIの導入と利用に自信を深めるにつれ、この技術は事業運営における一般的な要素になりつつあります。小売業界全体でAIの利用は過去1年間にわたって拡大を続けており、AIアプリケーションを積極的に利用するユーザーの割合は39%から65%に増加し、世界全体の動向と一致しています。
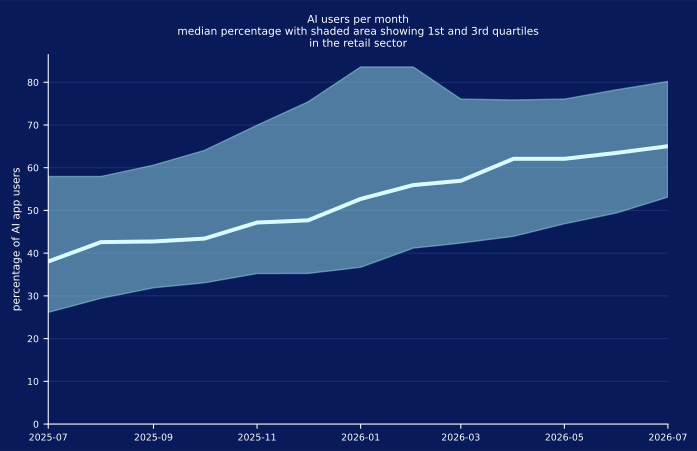
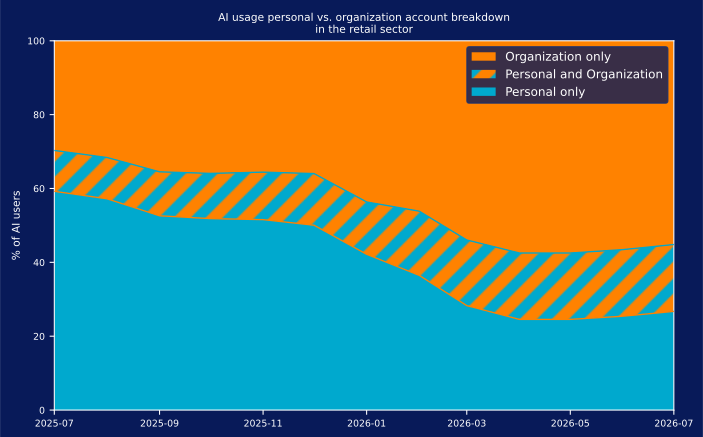
並行して、小売業界の組織は、ユーザーを個人用AIアカウントから組織が管理するツールへ移行させることで、シャドーAIのリスク削減を着実に進めてきました。過去1年間で、個人用AIアプリケーションの利用率は70%から44%に低下した一方、組織が管理するAIソリューションの導入率は40%から73%に上昇しました。同時に、個人用アカウントと企業用アカウントを切り替えて使用するユーザーの割合は11%から18%に増加しており、一部の従業員が新しいツールを試す際に、引き続き管理下のAIアカウントと個人用AIアカウントを行き来していることを示唆しています。審査が遅いと従業員が個人用アカウントに戻る理由になるため、組織は新しいAIアプリの承認を迅速化すると同時に、インスタンスレベルの制御を強化する必要があります。
小売企業は組織が管理するAIへの移行を大きく進めてきましたが、その移行速度は鈍化しています。春以降、個人用AIの利用からの移行はほぼ停滞しており、個人用と企業用の利用の重複も残っています。これは、組織が一定の成熟度に達するとシャドーAIの排除がより困難になることを示唆しています。そのため、長期的なガードレール、明確なポリシー、新しいAIツールを導入するための簡単なプロセスが、あらゆる小売企業のAI戦略において重要になります。
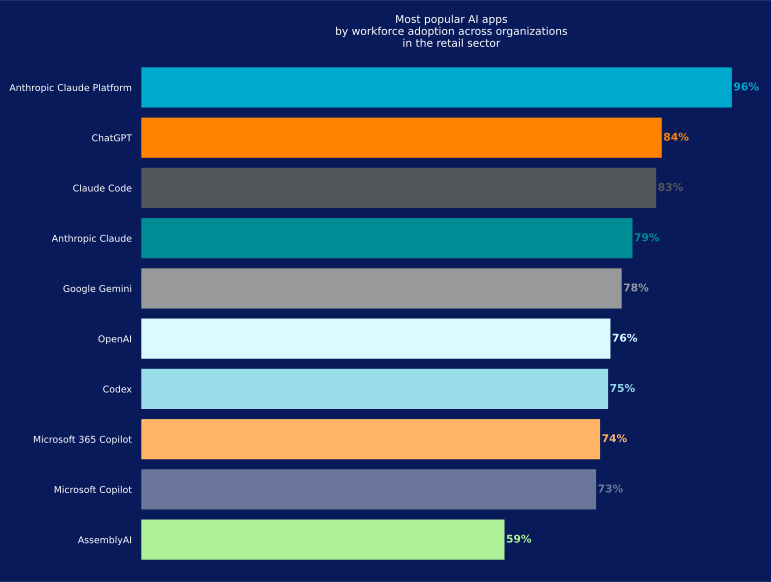
小売業界で選ばれるAIアプリは、世界全体の動向とは異なります。Anthropic Claude PlatformはChatGPTを抜いて最も広く導入されているAIアプリケーションとなり、ChatGPTの84%に対し、96%の組織で利用されています。Anthropicのコーディング専用ツールであるClaude Codeが83%で僅差で続き、一般的なタスクや文章作成に使われる対話型アシスタントのAnthropic Claudeは79%、Google Geminiは78%となっています。Anthropicの幅広い普及は、各製品の異なる役割を反映しています。Claudeは汎用アシスタントとして機能し、Claude Codeはソフトウェア開発を支援し、Claude Platformは企業が自社のアプリケーションにClaudeを統合するために使用するAPIやツールを提供します。Anthropic製品全体での高い導入率は、AIの利用が対話型ツールを超え、企業のワークフローや開発ワークフローへと拡大していることを示しています。
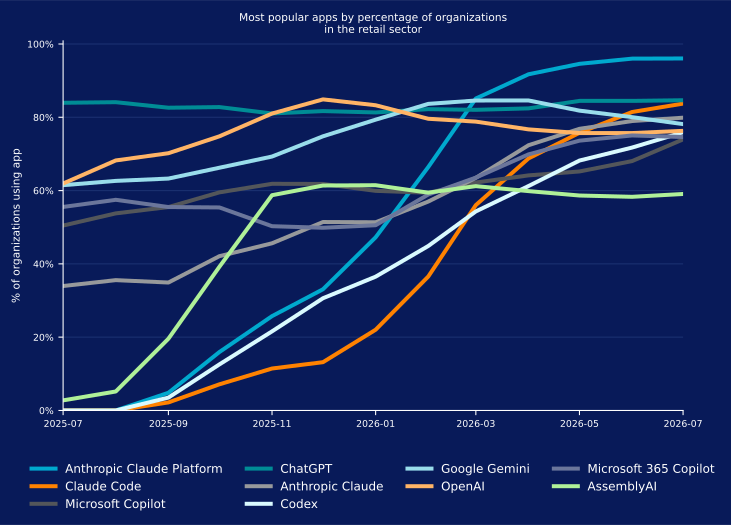
以下のグラフは、過去1年間に小売業界全体で主要なAIアプリケーションの導入がどのように変化したかを示しており、選ばれるアプリケーションの明確な変化を浮き彫りにしています。ChatGPTは期間を通じて比較的安定しており、一貫して高い導入率を維持しています。一方、Anthropic Claude Platformは2025年12月から急増し、その後の数か月で導入が急速に加速して、2026年2月頃にはChatGPTを上回りました。Google Geminiは異なる動向を示し、2026年4月から導入率が低下しました。
AI:アプリの利用とデータポリシー違反
小売業界全体でAIの導入が拡大し続ける中、データ漏えいへの懸念はますます重要になっています。小売企業はAIツールを使用して、文書の要約、レポートの生成、従業員の支援、日常的な業務プロセスの支援を行っています。こうした用途では、顧客、事業、業務に関する機密情報が扱われる可能性があり、データ漏えいが起こる機会が増えます。そのため、機密情報の保護は引き続き重要な優先事項であり、特に小売企業がシャドーAIに関連するリスクの特定と制御に取り組む中で、その重要性が高まっています。
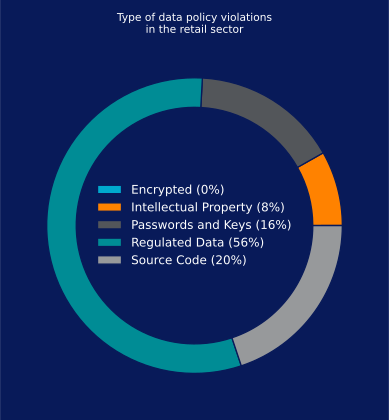
小売業界におけるAI関連のデータポリシー違反の分析では、機密情報を含めようとする試みのうち、規制対象データが最大の割合を占め、観測された活動の56%に上ることが示されています。次いでソースコードが20%、パスワードとAPIキーが16%を占めています。残りの8%は知的財産です。
最も多くブロックされているAIアプリ
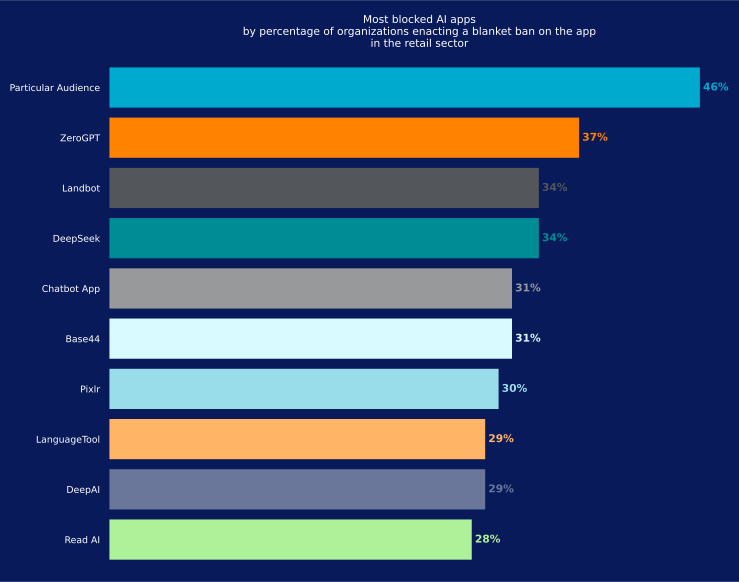
小売業界の組織はAI導入に慎重な姿勢を取っており、多くの組織がセキュリティ、プライバシー、コンプライアンスへの懸念から特定のアプリケーションを制限しています。具体的なポリシーは組織によって異なりますが、最も多くブロックされているアプリケーションは、小売企業がどこに最大のリスクを見いだしているかを示す有用な指標となります。
Particular Audienceは最も頻繁にブロックされているAIアプリケーションで、46%の組織が制限しています。ZeroGPTが37%で続き、LandbotとDeepSeekはそれぞれ34%の組織で制限されています。これらのアプリケーションは、コンテンツの生成と検出から、顧客向けチャットボット、汎用AIサービスまで、さまざまなAIの用途に対応しています。これらのツールが業務情報、顧客データ、社内システムとやり取りする場合、機密情報が組織外へ流出する機会が増える可能性があります。
小売企業は、AIというカテゴリー全体をブロックするのではなく、既存の制御の範囲外にデータを移動させる可能性のあるツールをブロックしているようです。
エージェント型AIの導入
ユーザーによるAIの導入
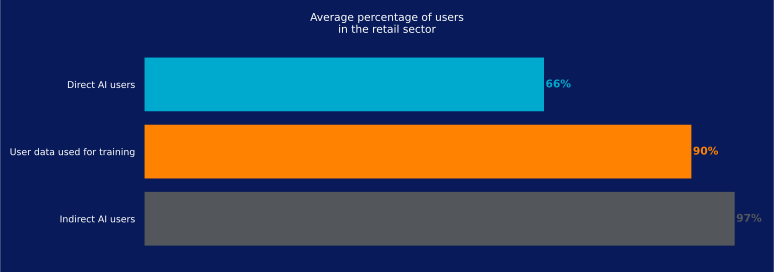
AIの導入は、今や小売業界の環境の複数の層に広がっています。この業界では、従業員の66%がAIアプリケーションを直接利用し、97%がAIを活用した機能を備えるアプリケーションを利用しています。さらに、90%が顧客またはユーザーのデータをモデルの学習に使用するAIシステムとやり取りしています。
これらの数値は、AIが日常業務にいかに広く浸透しているかを示しています。その多くは、単独のAIツールではなく、従業員がすでに使用しているアプリケーションに組み込まれた機能を通じたものです。こうした導入が拡大し続ける中、小売企業にとって、機密情報がどこで共有され、どのように使用される可能性があるのかを把握することは、ますます大きな課題となっています。これはAIツールとの直接的なやり取りだけでなく、バックグラウンドで動作するAI機能にも当てはまります。
MCP:急速に拡大する相互接続
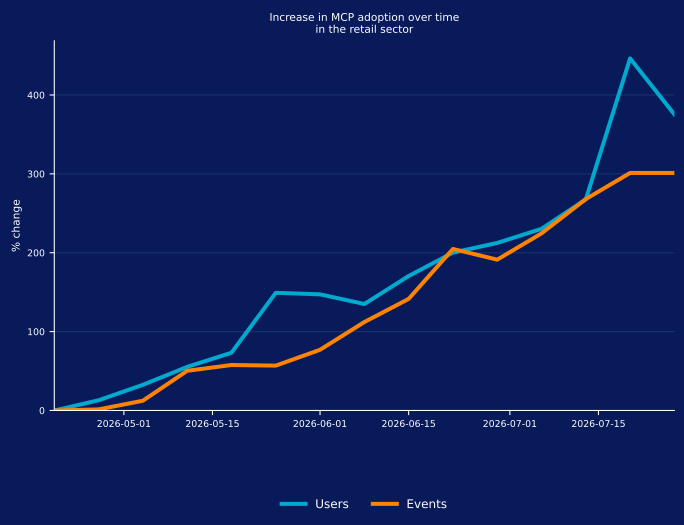
AIモデルを外部のデータソースやツールに接続できるようにするオープンソース標準であるMCPは、小売業界全体で導入が急増しています。対象期間中、リモートMCPサーバーとやり取りするエージェント数は約400%増加し、MCP関連のイベント数は約300%増加しました。
リモートMCP接続が増えるたびに、AIアプリと外部システムの間でデータが移動する経路も増えます。そのため、小売企業はこうした接続の可視性を確保する必要があり、特にエージェントが業務データにアクセスできる場合は重要です。
これらの数値は、AIエージェントがローカルや組織内のネットワークではなく、インターネット上でホストされているMCPサーバーに接続する、リモートMCPの利用に限定したものです。この急増は、エージェント型AIが試験的な利用の段階を超え、日常の業務ワークフローへとより密接に統合されつつあることを示唆しています。セキュリティチームは、既存の監視対象にMCPトラフィックを追加することが望まれます。
AIに関連する脅威
AIリスクの分類
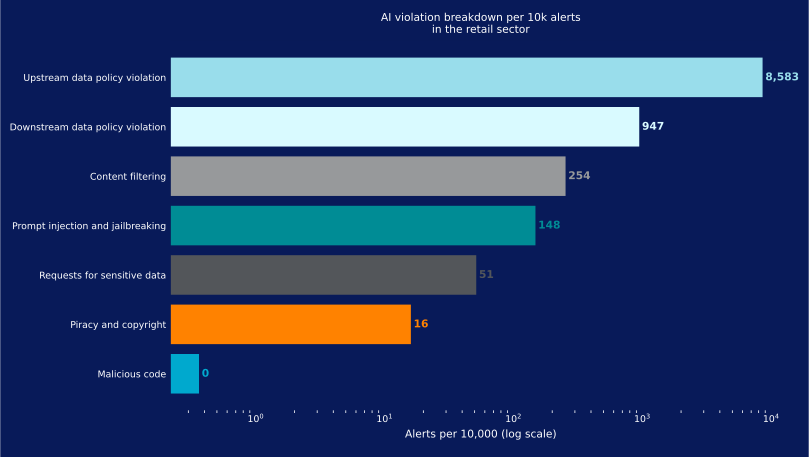
効果的なAIの可視性、ガバナンス、保護は、組織が直面するリスクを明確に理解することから始まります。小売業界全体では、上流のデータポリシー違反がAI関連の違反の85%を占め、最も多いリスクカテゴリーとなっています。下流のデータポリシー違反も広く発生しており、機密情報がAIツールに入力される際だけでなく、AIが生成したコンテンツが他の場所で共有または使用される際にも漏えいする可能性があることを反映しています。
マルウェア関連の違反は依然として比較的少ないものの、システム、アプリケーション、機密性の高い業務データを侵害する能力があるため、引き続き大きな影響を及ぼす可能性のあるリスクです。
悪意のあるAIを装った誘導
悪意のあるAIを装った誘導は、信頼されているAIブランドやツールになりすますことで、ユーザーをだましてマルウェアをダウンロードさせたり、悪意のあるWebサイトにアクセスさせたりすることを目的としています。小売業界では、AIを装った誘導の活動は2025年5月にユーザー10万人当たり約140人に達した後、2025年12月頃にはユーザー10万人当たり約20人へと徐々に減少しました。
その後、活動は再び増加し、2026年3月までにユーザー10万人当たり約100人に達しました。活動は増減するものの、従業員が新しいAIツールを探し続けているため、なくなってはいません。
最近の攻撃キャンペーンには、偽のAIアプリケーションのインストーラー、トロイの木馬化された開発者向けツール、そしてAIへの関心の高まりを利用するよう設計された、AIを題材としたその他の誘導が含まれています。AIの導入が拡大し続けるにつれ、攻撃者はこうした手法を引き続き適応させていくと考えられます。その中には、ソフトウェアサプライチェーンを標的にすることや、AI支援による開発を悪用する悪意のあるパッケージの配布も含まれます。
AIが返す悪意のあるリンク
AIが返す悪意のあるリンクとは、AIアプリケーションが返した有害なリンクで、ユーザーがクリックするか、AIエージェントがたどるものを指します。これは、攻撃者が検索エンジンの検索結果に配置する悪意のあるリンクに似ています。ユーザーは、正規のWebサイトにつながると信じてクリックする可能性があります。攻撃者はSEOの手法、有料広告、または本来は正規のインフラを侵害することで、こうしたリンクを配置できます。
AI環境でも手法は似ていますが、悪意のあるコンテンツがユーザーに届く経路は変化しています。攻撃者がAIモデルによって提示されるコンテンツに影響を与える方法を探る中で、人工知能エンジン最適化(AIEO)などの手法が登場しており、AIアプリケーション内にも広告が表示され始めています。
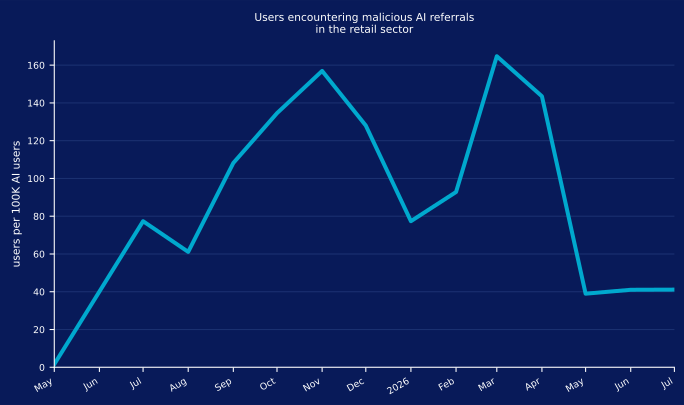
小売業界では、ユーザーがAIの返す悪意のあるリンクに遭遇した頻度は、ユーザー10万人当たり週約40回から160回超の範囲でした。この変動は、従業員が日常のタスクでAIツールへの依存を高める中で、AIアプリケーションが返すリンクを監視する必要性が増していることを浮き彫りにしています。
マルウェアのダウンロード
クラウドアプリを介したマルウェア配布
攻撃者は、ユーザーが使い慣れたサービスに寄せる信頼を利用し、正規のクラウドプラットフォームを悪用してマルウェアを配布し続けています。クラウドプロバイダーは悪意のあるコンテンツを定期的に削除していますが、検出までの短い時間であっても、攻撃者にとってはデバイスを感染させ、場合によっては組織内でさらに侵害を広げるのに十分な時間となり得ます。
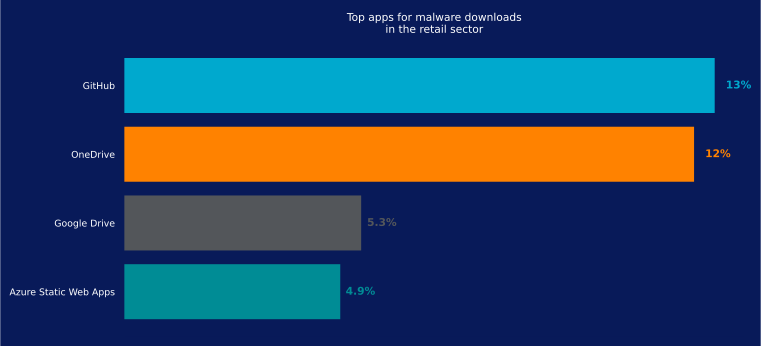
小売業界全体で、GitHubとMicrosoft OneDriveはマルウェア配布に最も頻繁に悪用されるプラットフォームに含まれ、それぞれ13%と12%の組織が影響を受けています。信頼されているクラウドサービスの利用は、悪意のある活動と通常の業務トラフィックの区別を難しくします。また、明らかに疑わしいドメインから、ユーザーやセキュリティチームが日常的な利用を想定している確立されたプラットフォームへと移行する、より広範な動向を反映しています。
推奨事項
組織が管理するAIツールと個人用AIツールの両方の利用が拡大し、個人用クラウドアプリが悪用される中、急速に変化する脅威環境において組織を保護するには、可視性を強化し、ポリシーを改善し、先を見越した防御を優先することが不可欠です。
本レポートで明らかになった動向に基づき、Netskope Threat Labsは、小売業界の組織に対してセキュリティ態勢全体を改めて見直すことを推奨します。
- Webおよびクラウドのすべてのトラフィックを含め、HTTPとHTTPSによるすべてのダウンロードを検査し、マルウェアがネットワークに侵入するのを防ぎます。Netskopeのお客様は、すべてのカテゴリーとすべてのファイル形式のダウンロードに適用される脅威保護ポリシーを使用して、Netskope One NG-SWGを設定できます。
- 正当な業務目的を持たないアプリや、組織に過大なリスクをもたらすアプリへのアクセスをブロックします。現在使用されている信頼できるアプリを許可し、それ以外をすべてブロックするポリシーから始めるとよいでしょう。
- DLPポリシーを使用して、ソースコード、規制対象データ、パスワードとキー、知的財産、暗号化データなど、機密性がある可能性のある情報が、個人用アプリのインスタンス、AIアプリ、その他の未承認の場所へ送信されることを検出します。
- Remote Browser Isolation (RBI)技術を使用して、新たに観測されたドメインや新規登録されたドメインなど、リスクが高い可能性のあるカテゴリーのWebサイトにアクセスする際に、追加の保護を提供します。
- Netskope Skylight AI Gatewayを使用して、AIアプリケーションとAPIのやり取りに対する可視性と制御を確保し、ユーザー、アプリケーション、LLM間のデータフローの安全性を高めます。
- Netskope Skylight AI Guardrailsを導入して、管理下および非管理下のAI環境全体で、機密データの漏えい、安全でないプロンプト、ポリシー違反に対する一貫した保護を適用します。
- Netskope Skylight AI App Securityを使用して、承認済みおよび未承認のAIアプリケーションを検出し、リアルタイムの制御を適用し、個人用および企業用のAI利用全体でガバナンスポリシーを適用します。
- Netskope Skylight AI Analyticsを活用して、AI導入の動向、ユーザーの活動、DLPインシデントを監視し、組織がAI関連のリスクへの露出をよりよく理解して削減できるようにします。
- Netskope Skylight AI Red Teamingの利用を検討し、プライベートAI環境の脆弱性や設定ミスを、本番環境で悪用される前に積極的に特定します。
Netskope Threat Labs
業界を代表するクラウド脅威およびマルウェアの研究者で構成されるNetskope Threat Labsは、企業に影響を与える最新のクラウド脅威を発見・分析し、それらに対する防御策を設計しています。当社の研究者は、DEF CON、Black Hat、RSAなどの主要なセキュリティカンファレンスで、定期的に登壇やボランティア活動を行っています。
本レポートについて
Netskopeは、世界中の数百万人のユーザーに脅威保護を提供しています。本レポートに掲載されている情報は、小売業界のNetskopeのお客様の一部を対象に、Netskope Oneプラットフォームが収集した利用データを集計したものに基づいています。
本レポートの統計は、2025年7月1日から2026年7月30日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。