In questo rapporto
Adozione di app cloud: Gli utenti delle Telecomunicazioni caricano e scaricano file su app cloud quasi con la stessa frequenza di altri segmenti nel mondo, ma tendono a interagire con meno app cloud in media. Anche le telecomunicazioni preferiscono nettamente le app Microsoft, con Microsoft OneDrive, Teams e Outlook che sono le tre app più popolari del settore.
Abuso di app cloud: Microsoft OneDrive e GitHub hanno registrato il maggior numero di download di malware nel settore delle telecomunicazioni, seguiti da Outlook.
Malware e ransomware: Tra le famiglie malware più diffuse che prendevano di mira le vittime nelle Telecomunicazioni vi erano i Trojan ad accesso remoto Remcos, il downloader Guloader e l’infostealer AgentTesla.
Adozione delle app cloud
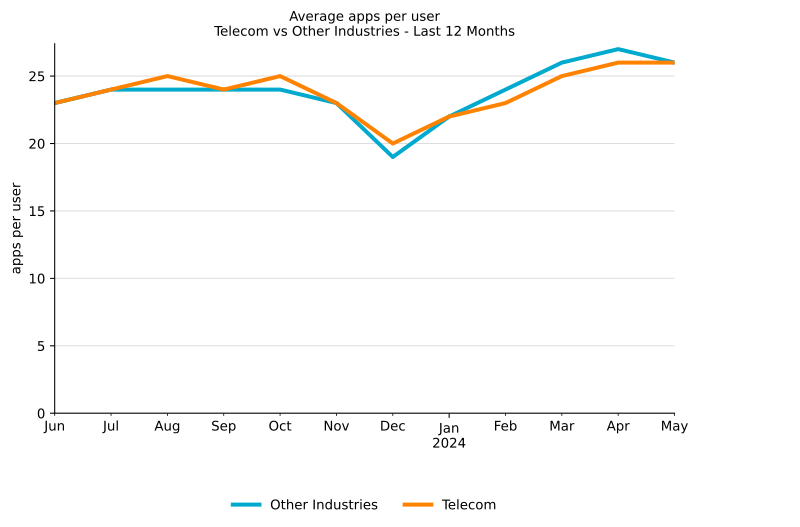
L’utente medio del settore delle telecomunicazioni interagisce con 24 app cloud al mese, mentre l’1% più ricco interagisce con 77 app al mese.
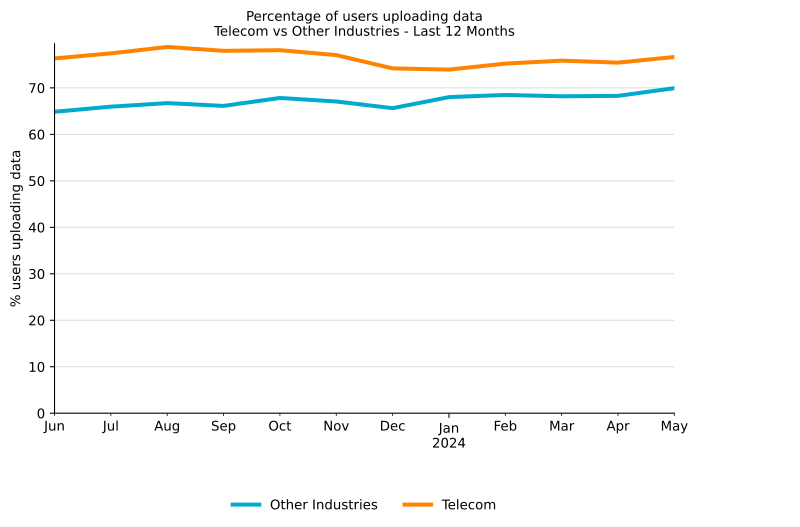
Gli utenti del settore delle telecomunicazioni scaricano dati dalle app cloud a una velocità simile a quella degli altri settori: il 97% degli utenti del settore delle telecomunicazioni scarica dati dalle app cloud, rispetto al 95% degli altri settori. Per quanto riguarda il caricamento dei dati, il 76% degli utenti del settore delle telecomunicazioni carica i dati su app cloud, rispetto al 67% degli utenti di altri settori.
App cloud più popolari
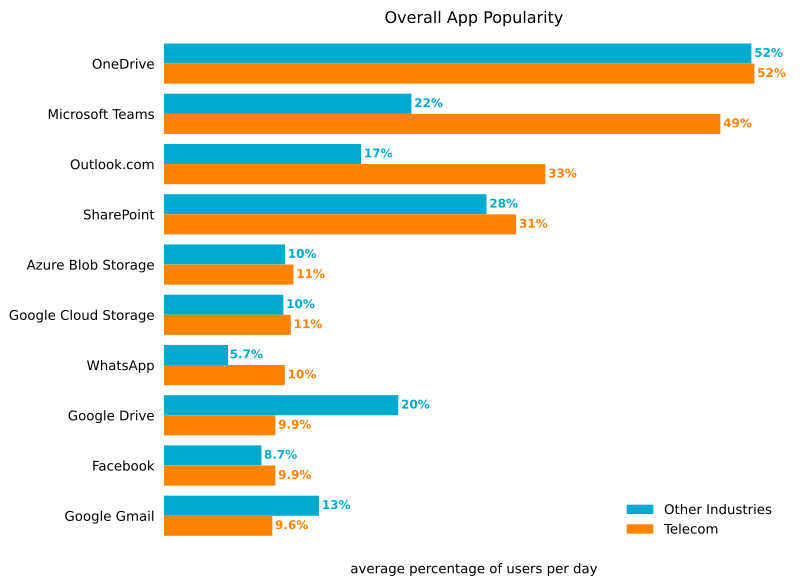
Le tre app cloud più popolari nel settore delle telecomunicazioni sono tutte app Microsoft, con Microsoft OneDrive leader in tutti i settori. Microsoft Teams è molto popolare, con un numero di utenti giornalieri più del doppio. Anche l’app di posta elettronica Outlook.com e l’app di messaggistica WhatsApp sono quasi il doppio più popolari rispetto ad altri settori.
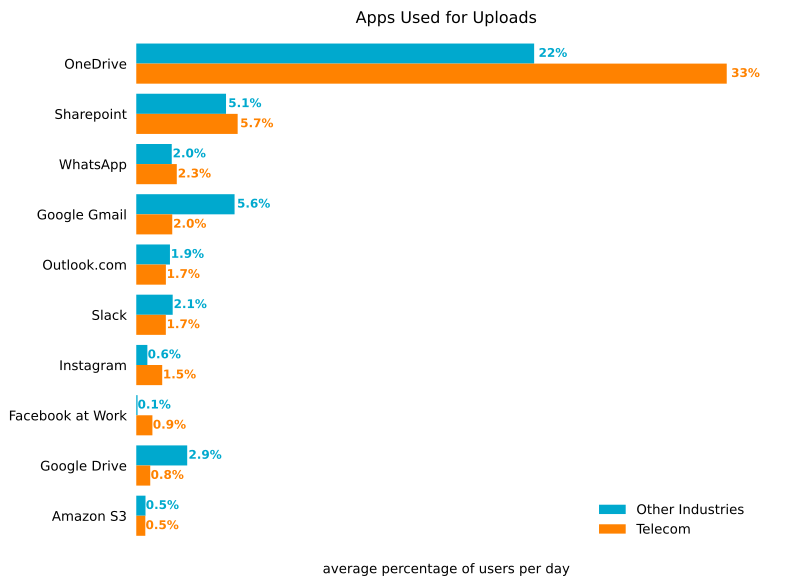
Le principali app utilizzate per i caricamenti
Non sorprende che i caricamenti su Microsoft OneDrive siano più comuni nel settore delle telecomunicazioni rispetto ad altri settori, a causa della crescente popolarità di questa app, mentre i caricamenti su Google Gmail e Google Drive sono meno comuni. I file vengono caricati su altre app a velocità paragonabili a quelle di altri settori.
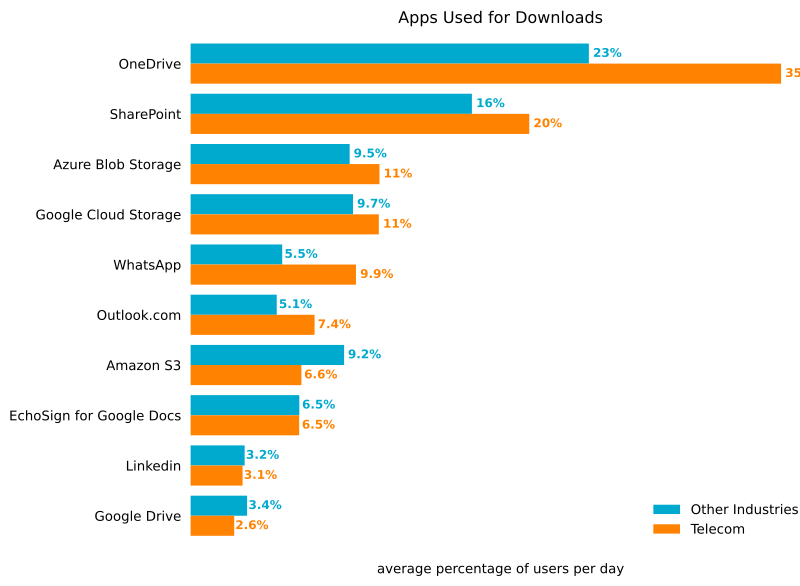
Le app più utilizzate per i download
Allo stesso modo, Microsoft OneDrive è anche l’app più popolare per i download nel settore delle telecomunicazioni, con il 35% degli utenti che scarica da essa. Anche il settore delle telecomunicazioni ha un leggero vantaggio nei download da Outlook.com e Whatsapp, che sono più popolari rispetto ad altri settori.
Cloud App Abuse
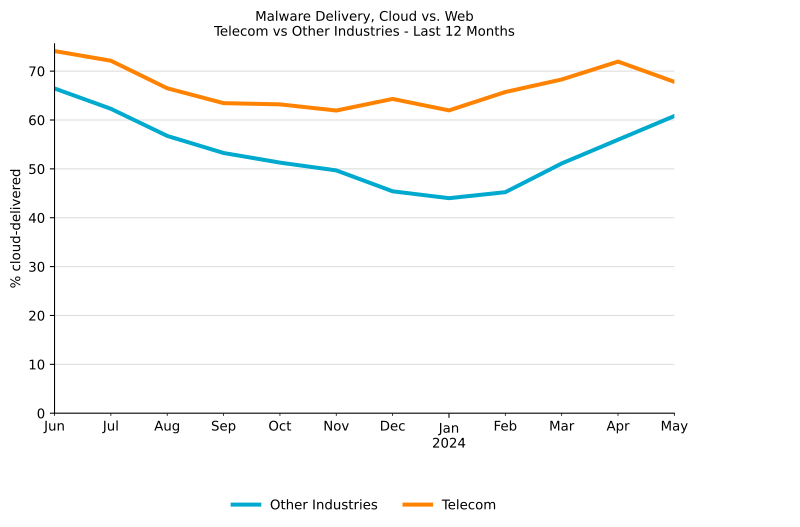
Consegna di malware cloud
La percentuale di download di malware ha subito fluttuazioni nel corso dell’ultimo anno, in base ai cambiamenti stagionali nelle modalità di attività degli aggressori e nelle modalità con cui scelgono di distribuire i loro payload malware alle vittime. Oggi la percentuale di download di malware è leggermente diminuita rispetto a un anno fa. Nel settore delle telecomunicazioni, la percentuale di download di malware è diminuita in linea con la tendenza globale, toccando il minimo nella seconda metà del 2023 e iniziando a crescere nuovamente all’inizio del 2024. L’abuso delle app cloud consente al malware di passare inosservato ed eludere i normali controlli di sicurezza affidandosi a strumenti come gli elenchi di blocco dei domini o non ispezionando il traffico cloud.
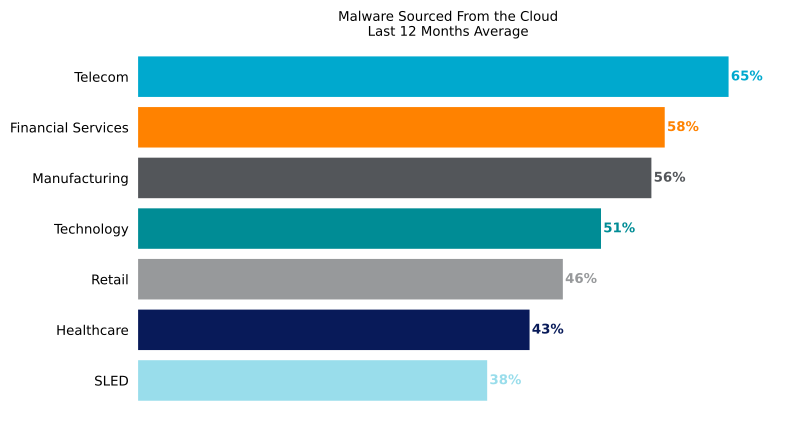
Per quanto riguarda i malware provenienti dal cloud, Telecom è in testa con un margine considerevole di 7 punti percentuali. Queste differenze tra i settori sono determinate dalle differenze negli avversari che prendono di mira tali settori e dal comportamento degli utenti che lavorano in tali settori.
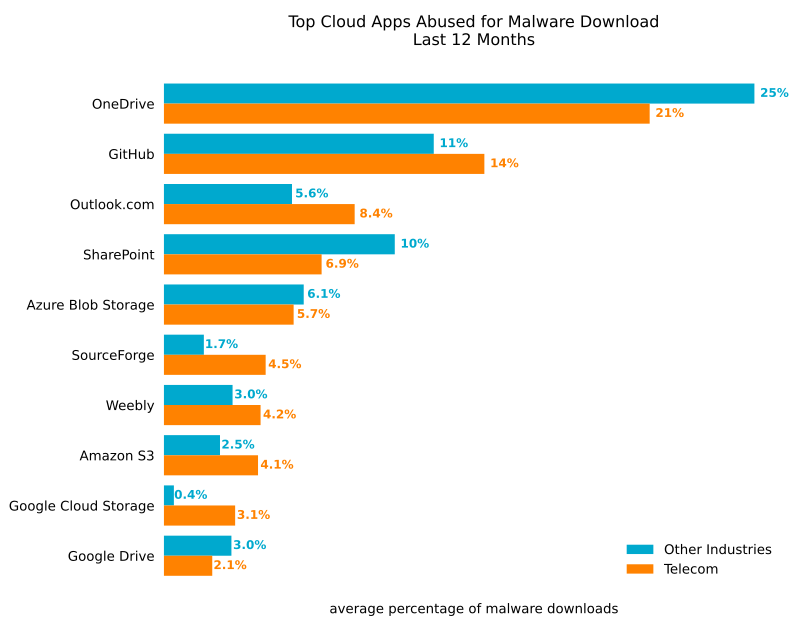
App cloud abusate per la diffusione di malware
Microsoft OneDrive si occupa del maggior numero di download di malware nelle Telecomunicazioni, anche se con un margine minore rispetto ad altri settori. In generale, gli avversari abusano di Microsoft OneDrive perché è l’app di archiviazione cloud più popolare. Nel frattempo, chi usa regolarmente Microsoft OneDrive è più propenso a cliccare sui link per scaricare i file condivisi con loro su quella piattaforma. Pertanto, il numero di download di malware Netskope rileva e blocca da Microsoft OneDrive riflette tattiche avversarie (abusare di OneDrive per distribuire malware) e il comportamento delle vittime (la probabilità di cliccare sui link e scaricare il malware). In secondo posto, GitHub è popolare per il download di malware nelle telecomunicazioni quanto lo è nel resto del mondo. Le altre app nella top 10 sono simili a quelle di altri settori, con differenze minori, tra cui più download di malware da SourceForce e Google Cloud Storage.
Malware e ransomware
Questo elenco contiene le 10 principali famiglie di malware e ransomware rilevate da Netskope che hanno preso di mira gli utenti del settore delle telecomunicazioni negli ultimi 12 mesi:
- Botnet.Mirai è una delle botnet più famose, che prende di mira i dispositivi di rete Linux esposti. Scoperto nel 2016, questo malware ha preso di mira un’ampia gamma di dispositivi, come router, telecamere e altri dispositivi IoT. Da quando è trapelato il codice sorgente, il numero di varianti di questo malware è aumentato considerevolmente.
- Downloader.BanLoad è un downloader basato su Java ampiamente utilizzato per fornire una varietà di payload malware, in particolare trojan bancari.
- Downloader.Guloader è un piccolo downloader noto per la distribuzione di RAT e infostealer, come AgentTesla, Formbook e Remcos.
- Infostealer.AgentTesla è un Trojan di accesso remoto basato su .NET con molte capacità, come rubare password del browser, catturare tasti e rubare la cartellina.
- Infostealer.RedLine è un malware progettato per rubare dati come numeri di carte di credito, password, credenziali VPN e FTP, account di gioco e persino dati provenienti da portafogli crittografici.
- Phishing.PhishingX è un file PDF malevolo utilizzato come parte di una campagna di phishing per reindirizzare le vittime verso una pagina di phishing.
- RAT.NjRAT (alias Bladabindi) è un trojan ad accesso remoto con molte capacità, inclusa la registrazione delle pressioni di tastiera, il furto di credenziali dai browser, l’accesso alla telecamera della vittima e la gestione dei file.
- RATTO. Remcos è un Trojan ad accesso remoto popolare tra molti attaccanti che offre una lista estesa di funzionalità per controllare dispositivi da remoto.
- Trojan.Grandoreiro è un Trojan bancario latinoamericano con l’obiettivo di rubare informazioni bancarie sensibili, prendendo di mira solitamente Brasile, Messico, Spagna e Perù.
- Trojan.ModernLoader (noto anche come Avatar Bot) raccoglie informazioni di base sul sistema e distribuisce cryptominer, RAT e altri payload malware.
Raccomandazioni
Questo rapporto ha evidenziato l’aumento dell’adozione del cloud, inclusa l’incremento dei dati caricati e scaricati da varie app cloud. Ha inoltre evidenziato una tendenza crescente di attaccanti a abusare di varie app cloud, in particolare app aziendali popolari, per fornire malware (principalmente trojan) alle loro vittime. Netskope Threat Labs raccomanda alle organizzazioni nel settore delle telecomunicazioni di rivedere la loro postura di sicurezza per assicurarsi di essere adeguatamente protette da queste tendenze:
- Ispeziona tutti i download HTTP e HTTPS, inclusi tutti i traffici web e cloud, per evitare che malware possa infiltrarsi nella tua rete. I clienti Netskope possono configurare i loro Netskope One NG-SWG con una Threat Protection Policy che si applica ai download di tutte le categorie e a tutti i tipi di file.
- Assicurati che i tipi di file ad alto rischio come eseguibili e archivi vengano accuratamente ispezionati utilizzando una combinazione di analisi statica e dinamica prima di essere scaricati. Netskope Protezione Avanzata contro le Minacce i clienti possono utilizzare un Policydi prevenzione del paziente zero per trattenere i download finché non sono stati completamente ispezionati.
- Configurare i criteri per bloccare i download da app e istanze non utilizzate nella tua organizzazione, in modo da ridurre la superficie di rischio solo alle app e alle istanze necessarie per l’azienda.
- Configura la Politica per bloccare i caricamenti su app e istanze non utilizzate nella tua organizzazione per ridurre il rischio di esposizione accidentale o deliberata di dati da parte di insider o abusi da parte di attaccanti.
- Usa un Sistema di Prevenzione delle Intrusioni (IPS) in grado di identificare e bloccare modelli di traffico dannosi, come il traffico di comando e controllo associato a malware diffusi. Bloccando questo tipo di comunicazione è possibile prevenire ulteriori danni, limitando la capacità dell’aggressore di eseguire ulteriori azioni.
- Utilizzo Remote Browser Isolation (RBI) tecnologia per fornire protezione aggiuntiva quando è necessario visitare siti web che rientrano in categorie che possono presentare un rischio maggiore, come domini appena osservati e registrati.
Netskope Threat Labs
Composta dai massimi ricercatori del settore in minacce cloud e malware, Netskope Threat Labs scopre, analizza e progetta difese contro le ultime minacce cloud che colpiscono le aziende. I nostri ricercatori sono presentatori e volontari regolari nelle principali conferenze sulla sicurezza, tra cui DefCon, BlackHat e RSA.
Informazioni su questo rapporto
Netskope offre protezione contro le minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo rapporto si basano su dati di utilizzo anonimizzati raccolti dalla piattaforma Netskope One relativi a un sottoinsieme di clienti Netskope con autorizzazione preventiva.
Questo rapporto contiene informazioni sui rilevamenti rilevati dal Netskope One Next Generation Secure Web Gateway (NG-SWG), senza considerare l’importanza dell’impatto di ciascuna minaccia. Le statistiche in questo rapporto si basano sul periodo dal 1° giugno 2023 al 31 maggio 2024. Le statistiche riflettono le tattiche degli attaccanti, il comportamento degli utenti e le politiche dell’organizzazione.