Neste relatório
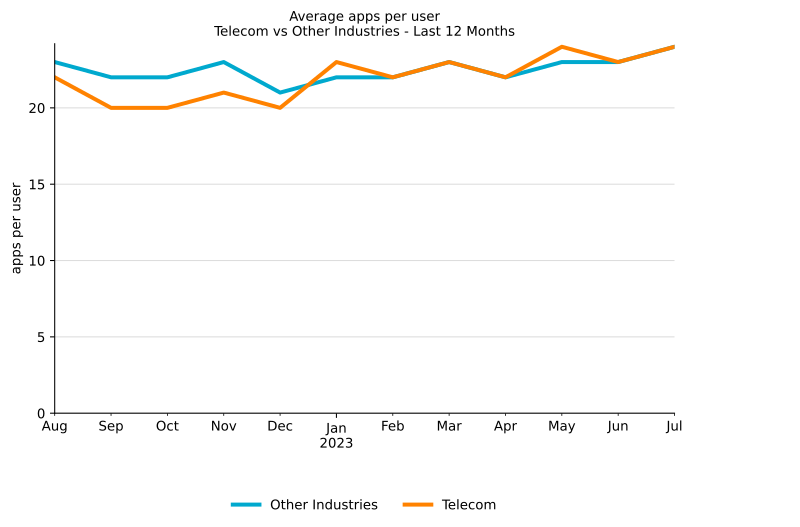
Adoção de aplicativos em nuvem: Os usuários de Telecom fazem upload e download de arquivos para aplicativos em nuvem com quase a mesma frequência que os usuários de outros segmentos em todo o mundo, mas tendem a interagir com menos aplicativos em nuvem, em média. A Telecom também prefere fortemente os aplicativos da Microsoft, sendo que o Microsoft OneDrive, o Teams e o Outlook são os três aplicativos mais populares do setor.
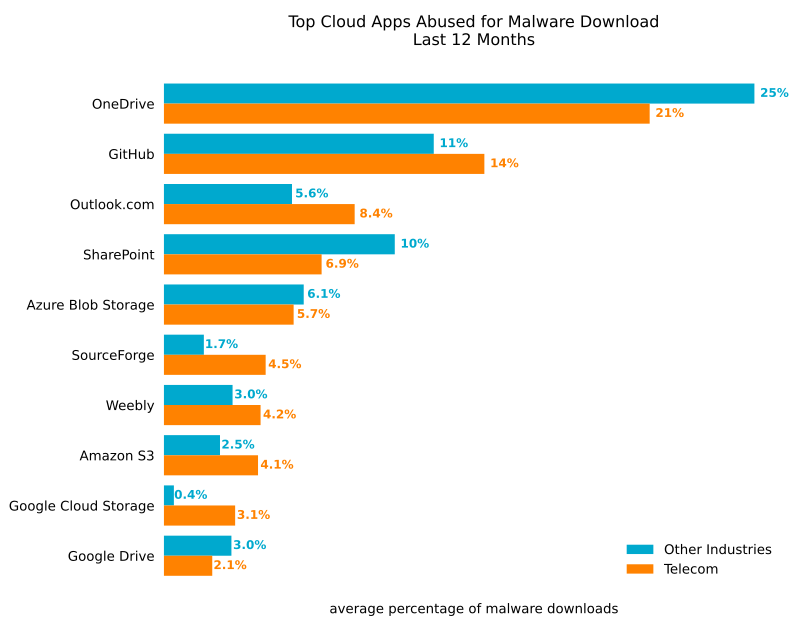
Abuso de aplicativos na nuvem: O Microsoft OneDrive e o GitHub tiveram o maior número de downloads de malware em Telecom, seguidos pelo Outlook.
Malware & Ransomware: Entre as famílias de malware mais prevalentes que visavam às vítimas em Telecom estavam o Trojan de acesso remoto Remcos, o downloader Guloader e o infostealer AgentTesla.
Adoção de aplicativos em nuvem
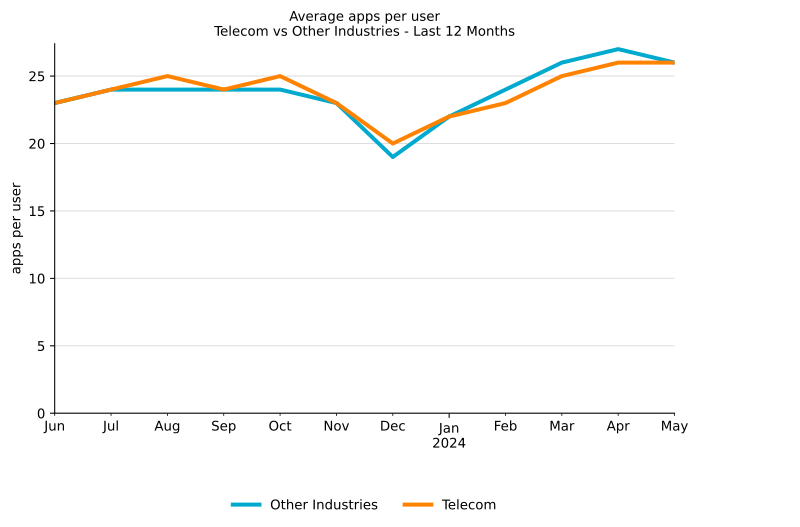
O usuário médio em Telecom interage com 24 aplicativos de nuvem por mês, enquanto o 1% superior interage com 77 aplicativos por mês.
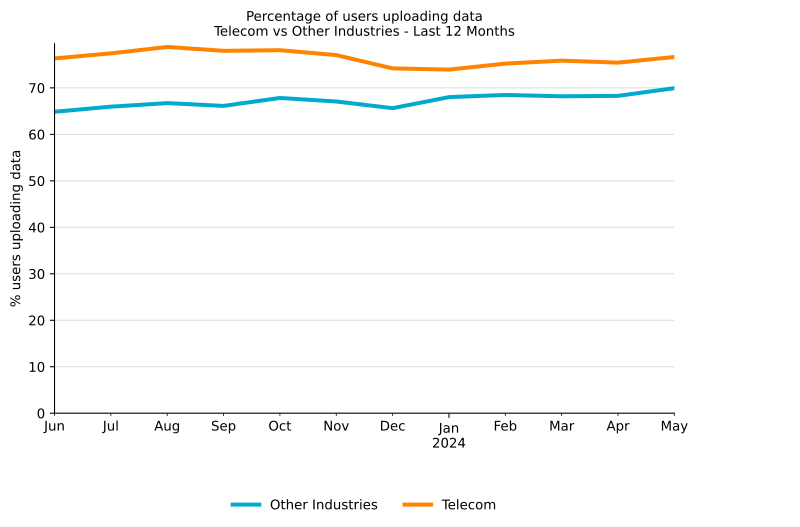
Os usuários de Telecom baixam dados de aplicativos em nuvem a uma taxa semelhante à de outros setores, com 97% dos usuários de Telecom baixando dados de aplicativos em nuvem contra 95% em outros setores. Quando se trata de fazer upload de dados, 76% dos usuários de Telecom fazem upload de dados para aplicativos em nuvem, em comparação com 67% de outros setores.
Aplicativos de nuvem mais populares
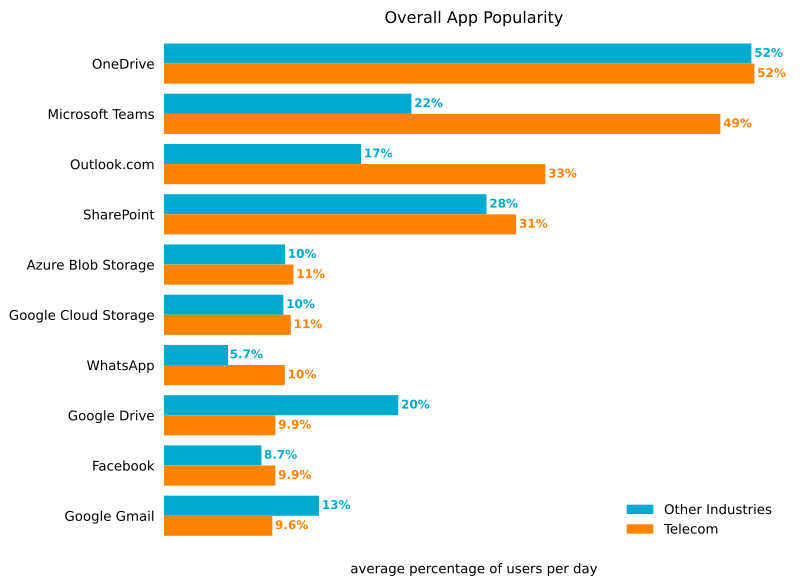
Os três aplicativos de nuvem mais populares em Telecom são todos da Microsoft, sendo o Microsoft OneDrive o líder em todos os setores. O Microsoft Teams é muito popular, com mais do que o dobro de usuários diários. O aplicativo de e-mail Outlook.com e o aplicativo de mensagens WhatsApp também são quase duas vezes mais populares do que outros setores.
Principais aplicativos usados para uploads
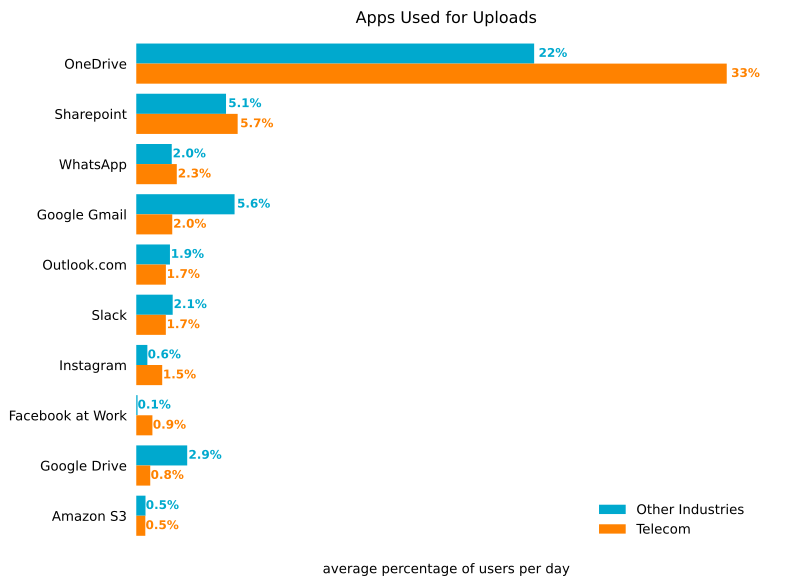
Não é de surpreender que os uploads para o Microsoft OneDrive sejam mais comuns em telecomunicações do que em outros setores, resultado do aumento da popularidade desse aplicativo, enquanto os uploads para o Google Gmail e o Google Drive são menos comuns. Os arquivos são carregados para outros aplicativos a taxas comparáveis às de outros setores.
Principais aplicativos usados para downloads
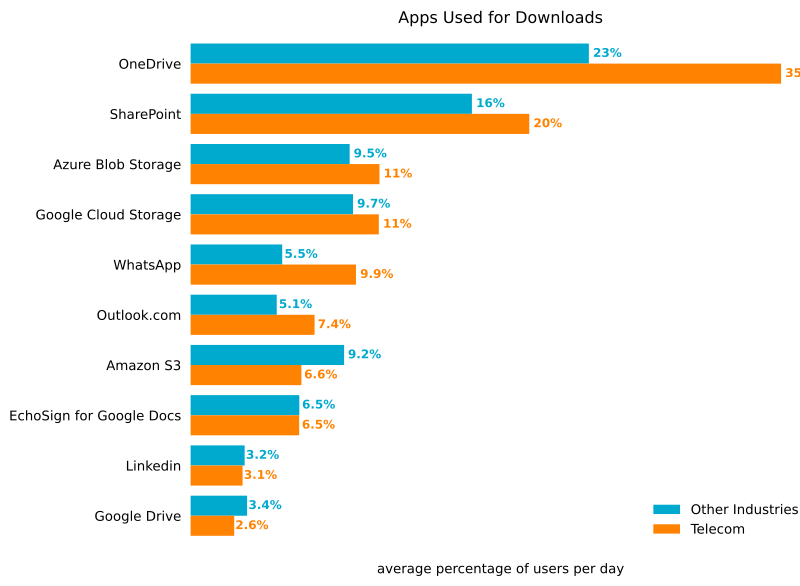
Da mesma forma, o Microsoft OneDrive também é o aplicativo mais popular para downloads em Telecom, com 35% dos usuários fazendo downloads dele. A Telecom também tem uma ligeira vantagem em downloads do Outlook.com e do Whatsapp, que são mais populares do que em outros setores.
Abuso de aplicativos em nuvem
Entrega de malware na nuvem
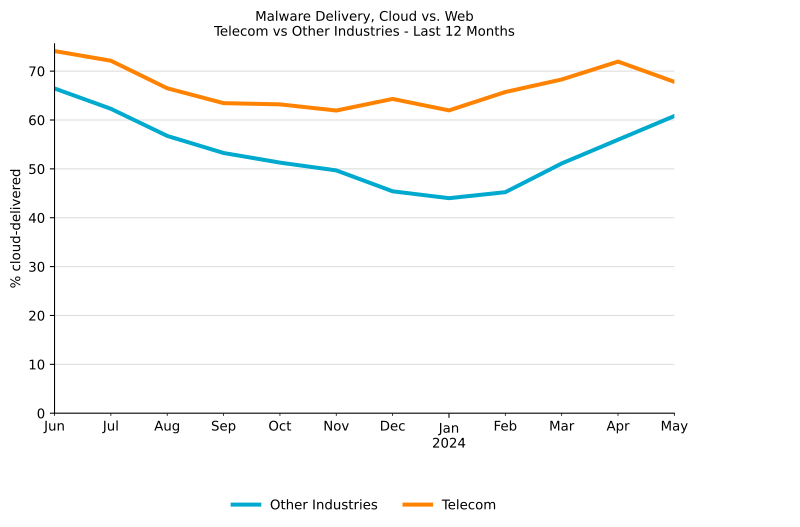
A porcentagem de downloads de malware flutuou ao longo do ano passado, impulsionada por mudanças sazonais nas quais os adversários estão ativos e como eles escolhem entregar suas cargas de malware às vítimas. Hoje, a porcentagem de downloads de malware está um pouco abaixo do que era há um ano. Em Telecom, a porcentagem de downloads de malware caiu de acordo com a tendência global, atingindo o ponto mais baixo na segunda metade de 2023 e começando a aumentar novamente no início de 2024. O abuso de aplicativos em nuvem permite que o malware passe despercebido e evite os controles de segurança regulares que dependem de ferramentas, como listas de bloqueio de domínios, ou que não inspecionam o tráfego em nuvem.
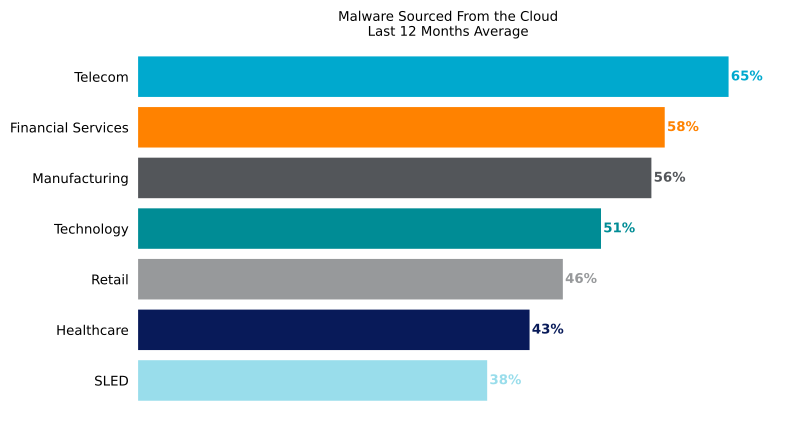
Quando se trata de malware originado da nuvem, a Telecom lidera o grupo por uma margem considerável de 7 pontos percentuais. Essas diferenças entre os setores são impulsionadas pelas diferenças entre os adversários que visam esses setores e o comportamento dos usuários que trabalham nesses setores.
Aplicativos em nuvem abusados para entrega de malware
O Microsoft OneDrive ocupa o primeiro lugar no ranking de downloads de malware em Telecom, embora por uma margem menor do que em outros setores. Em geral, os adversários abusam do Microsoft OneDrive porque ele é o aplicativo de armazenamento em nuvem mais popular. Enquanto isso, as pessoas que usam regularmente o Microsoft OneDrive têm maior probabilidade de clicar em links para baixar arquivos compartilhados com elas nessa plataforma. Portanto, o número de downloads de malware que o Netskope detecta e bloqueia a partir do Microsoft OneDrive reflete as táticas do adversário (abusando do OneDrive para distribuir malware) e o comportamento da vítima (sua probabilidade de clicar nos links e baixar o malware). Em segundo lugar, o GitHub é tão popular para downloads de malware na Telecom quanto no resto do mundo. Os outros aplicativos no top 10 são semelhantes aos de outros setores, com pequenas diferenças, incluindo mais downloads de malware do SourceForce e do Google Cloud Storage.
Malware & Ransomware
Esta lista contém as 10 principais famílias de malware e ransomware detectadas pelo Netskope direcionadas aos usuários da Telecom nos últimos 12 meses:
- O Botnet.Mirai é um dos botnets mais famosos, que tem como alvo dispositivos de rede Linux expostos. Descoberto em 2016, esse malware tem como alvo uma ampla gama de dispositivos, como roteadores, câmeras e outros dispositivos de IoT. Desde o vazamento de seu código-fonte, o número de variantes desse malware aumentou consideravelmente.
- O Downloader.BanLoad é um downloader baseado em Java amplamente utilizado para fornecer uma variedade de cargas úteis de malware, especialmente cavalos de Troia bancários.
- Downloader.Guloader é um pequeno downloader conhecido por fornecer RAT e infostealers, como AgentTesla, Formbook e Remcos.
- Infostealer.AgentTesla é um cavalo de Troia de acesso remoto baseado em .NET com muitos recursosO senhor pode usar o sistema para roubar senhas de navegadores, capturar pressionamentos de teclas e roubar a área de transferência.
- Infostealer.RedLine é um malware projetado para roubar dados como números de cartão de crédito, senhas, credenciais de VPN e FTP, contas de jogos e até mesmo dados de carteiras de criptografia.
- Phishing.PhishingX é um arquivo PDF malicioso usado como parte de uma campanha de phishing para redirecionar as vítimas para uma página de phishing.
- RAT.NjRAT (a.k.a. Bladabindi) é um Trojan de acesso remoto com muitos recursosincluindo o registro de pressionamentos de teclas, o roubo de credenciais de navegadores, o acesso à câmera da vítima e o gerenciamento de arquivos.
- RAT.Remcos é um Trojan de acesso remoto popular entre muitos invasores que fornece uma extensa lista de recursos para controlar dispositivos remotamente.
- Trojan.Grandoreiro é um Trojan bancário LATAM com o objetivo de roubar informações bancárias confidenciais, geralmente visando o Brasil, o México, a Espanha e o Peru.
- Trojan.ModernLoader (também conhecido como Avatar Bot) coleta informações básicas do sistema e fornece criptomineradores, RATs e outros payloads de malware.
Recomendações
Esse relatório destacou a crescente adoção da nuvem, incluindo o aumento de dados carregados e baixados de vários aplicativos em nuvem. Ele também destacou uma tendência crescente de invasores que abusam de vários aplicativos em nuvem, especialmente aplicativos corporativos populares, para entregar malware (principalmente cavalos de Troia) às suas vítimas. O Netskope Threat Labs recomenda que as organizações de Telecom revisem sua postura de segurança para garantir que estejam adequadamente protegidas contra essas tendências:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego da Web e da nuvem, para evitar que o malware se infiltre em sua rede. Os clientes da Netskope podem configurar seus Netskope One Next Gen Secure Web Gateway com uma política de Threat Protection que se aplica a downloads de todas as categorias e a todos os tipos de arquivos.
- Certifique-se de que os tipos de arquivos de alto risco, como executáveis e arquivos, sejam inspecionados minuciosamente usando uma combinação de análise estática e dinâmica antes de serem baixados. Proteção avançada contra ameaças da Netskope os clientes podem usar um Política de Prevenção Zero do Paciente para reter os downloads até que eles tenham sido totalmente inspecionados.
- Configure políticas para bloquear downloads de aplicativos e instâncias que não são usados em sua organização para reduzir sua superfície de risco apenas para os aplicativos e instâncias necessários para os negócios.
- Configure políticas para bloquear uploads para aplicativos e instâncias que não são usados em sua organização para reduzir o risco de exposição acidental ou deliberada de dados por pessoas internas ou abuso por parte de invasores.
- Use um Sistema de prevenção de intrusões (IPS) que pode identificar e bloquear padrões de tráfego mal-intencionados, como o tráfego de comando e controle associado a malwares populares. O bloqueio desse tipo de comunicação pode evitar mais danos, limitando a capacidade do invasor de realizar ações adicionais.
- Uso Remote Browser Isolation (RBI) para fornecer proteção adicional quando há necessidade de visitar sites que se enquadram em categorias que podem apresentar maior risco, como domínios recém-observados e recém-registrados.
Netskope Threat Labs
Contando com os principais pesquisadores de malware e ameaças à nuvem do setor, o Netskope Threat Labs descobre, analisa e projeta defesas contra as mais recentes ameaças à nuvem que afetam as empresas. Nossos pesquisadores são apresentadores regulares e voluntários nas principais conferências de segurança, incluindo DefCon, BlackHat e RSA.
Sobre este relatório
A Netskope oferece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório baseiam-se em dados de uso anônimos coletados pela plataforma Netskope One em relação a um subconjunto de clientes da Netskope com autorização prévia.
Este relatório contém informações sobre detecções levantadas pelo Netskope One Next Generation Secure Web Gateway (NG-SWG), sem considerar a importância do impacto de cada ameaça individual. As estatísticas deste relatório são baseadas no período de 1º de junho de 2023 a 31 de maio de 2024. As estatísticas são um reflexo das táticas dos atacantes, do comportamento do usuário e da política da organização.