このレポートでは
クラウド アプリの導入: テレコムのユーザーは、世界中の他のセグメントのユーザーとほぼ同じ頻度でクラウドアプリにファイルをアップロードおよびダウンロードしますが、平均してクラウドアプリを操作する頻度は少ない傾向があります。 通信業界では Microsoft アプリも強く好まれており、Microsoft OneDrive、Teams、Outlook が業界で最も人気のあるトップ 3 のアプリとなっています。
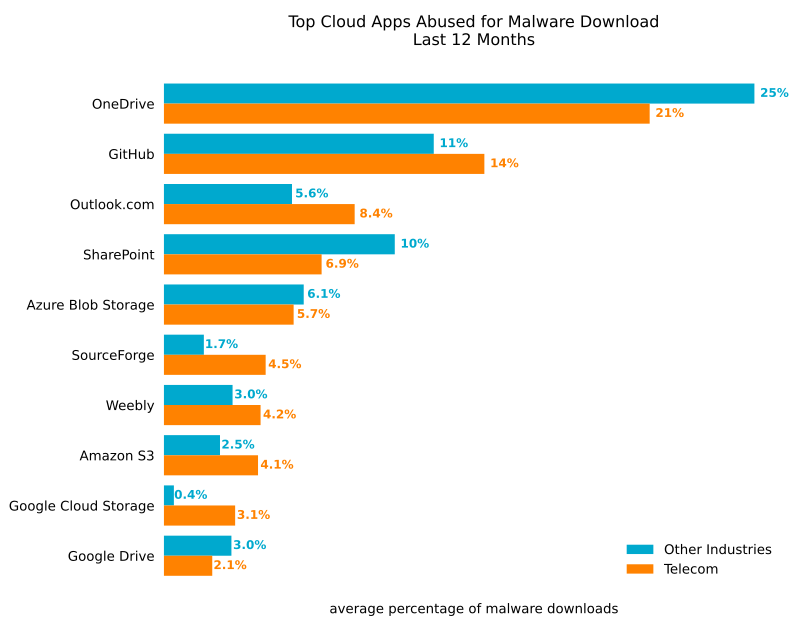
**クラウド アプリの悪用:**テレコム業界では、Microsoft OneDrive と GitHub のマルウェア ダウンロードが最も多く、次いで Outlook が続いています。
**マルウェアとランサムウェア:**通信業界の被害者を狙うマルウェアファミリーの中で最も蔓延しているのは、リモートアクセス型トロイの木馬 Remcos、ダウンローダー Guloader、情報窃盗型マルウェア AgentTesla です。
クラウド アプリの導入
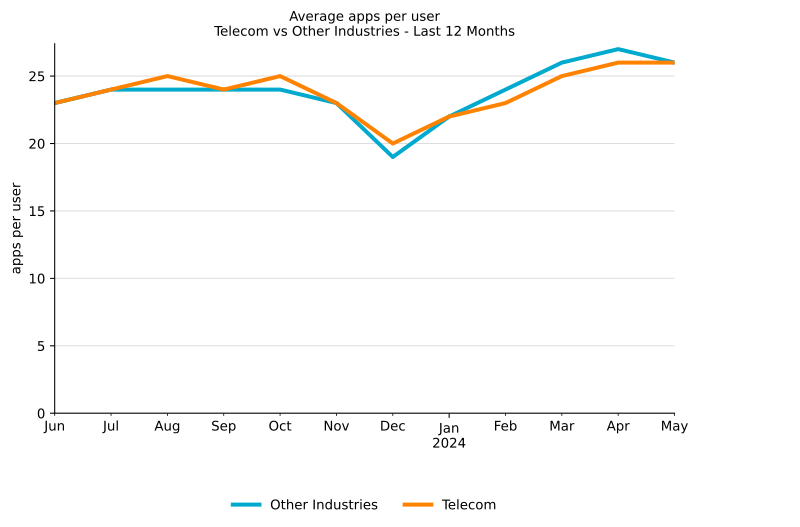
テレコムの平均的なユーザーは月に24のクラウドアプリとやり取りし、上位1%のユーザーは月に77のアプリとやり取りしています。
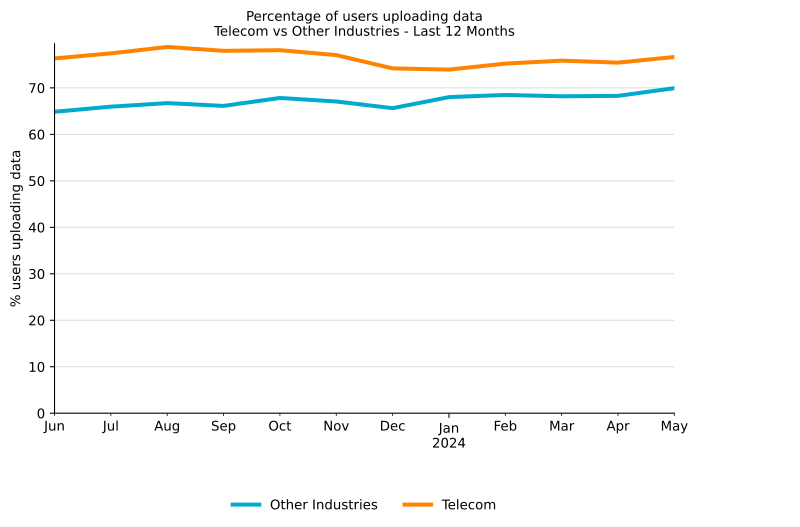
通信業界のユーザーは、他の業界と同程度の割合でクラウド アプリからデータをダウンロードしており、通信業界のユーザーの 97% がクラウド アプリからデータをダウンロードしているのに対し、他の業界では 95% です。 データのアップロードに関しては、通信業界のユーザーの 76% がクラウド アプリにデータをアップロードしているのに対し、他の業界では 67% です。
最も人気のあるクラウドアプリ
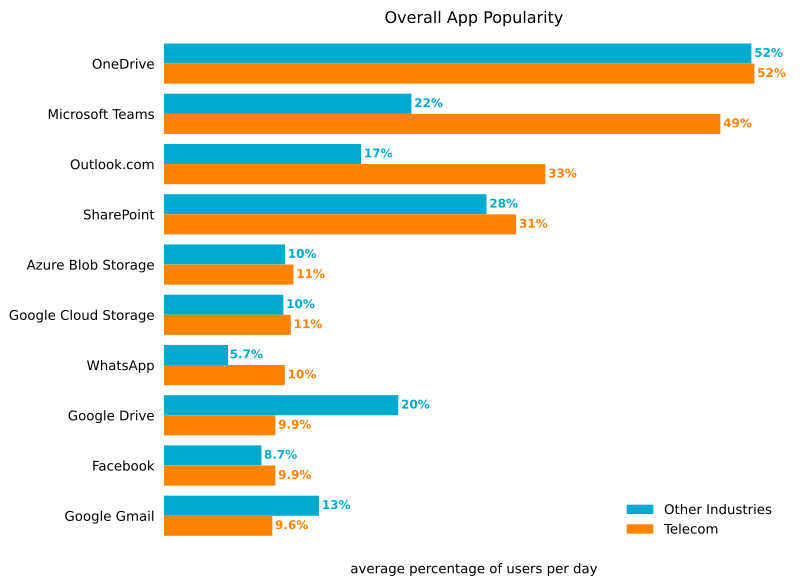
通信業界で最も人気のあるクラウド アプリのトップ 3 はすべて Microsoft アプリであり、Microsoft OneDrive が全業界でトップを占めています。 Microsoft Teamsは非常に人気があり、毎日のユーザーが2倍以上います。 メールアプリのOutlook.comやメッセージングアプリのWhatsAppも他の業界に比べて2倍近く人気があります。
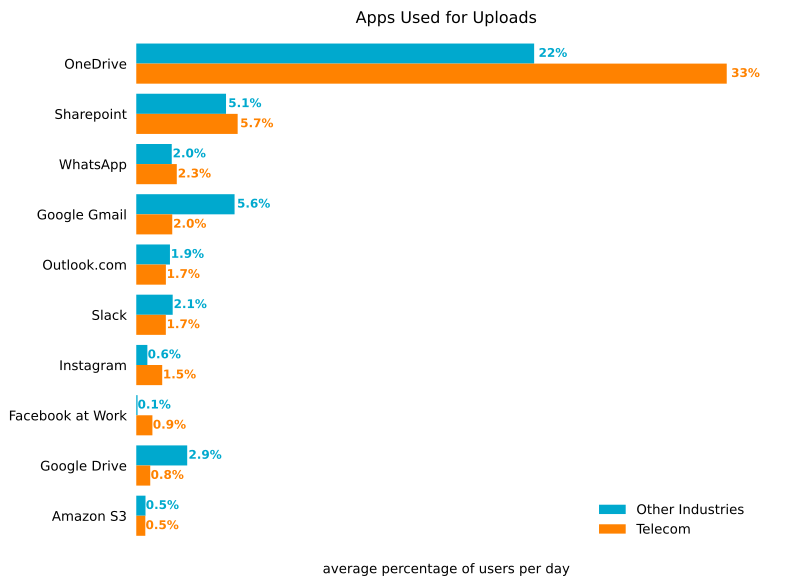
アップロードに使用された上位のアプリ
当然のことながら、Microsoft OneDrive へのアップロードは他の業界と比較して通信業界でより一般的であり、これはこのアプリの人気の高まりの結果です。一方、Google Gmail や Google Drive へのアップロードはそれほど一般的ではありません。 他のアプリへのファイルのアップロード速度は、他の業界と同等です。
ダウンロードに使用された上位アプリ
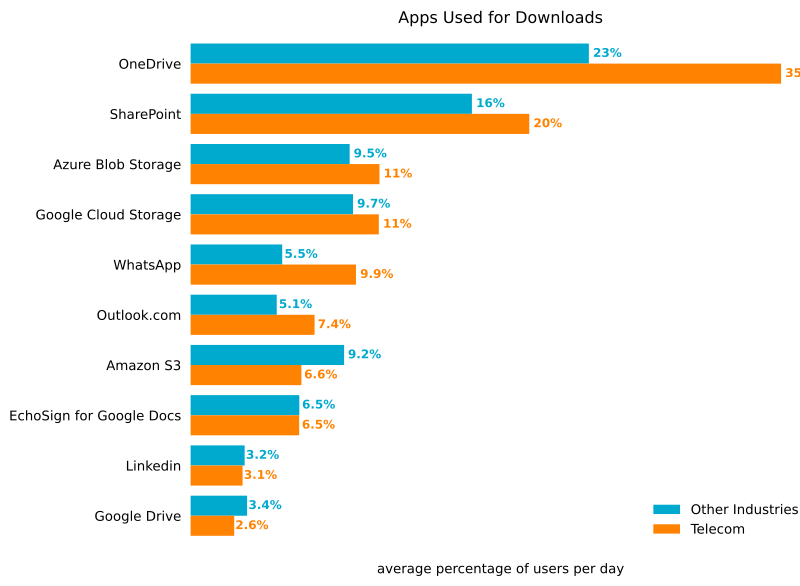
同様に、Microsoft OneDriveはテレコムで最も人気のあるダウンロードアプリでもあり、ユーザーの35%がそこからダウンロードしています。 通信業界は、Outlook.com と Whatsapp からのダウンロードでもわずかに優位に立っており、これらは他の業界よりも人気があります。
クラウド アプリの不正使用
クラウドマルウェア配信
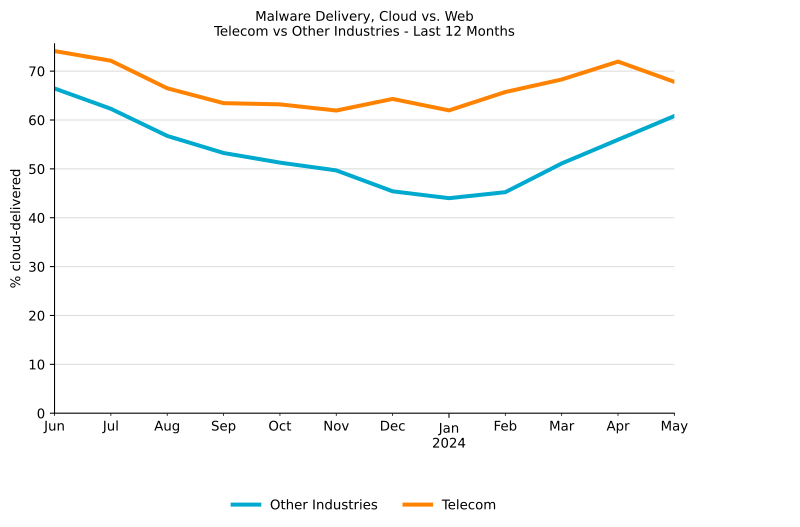
マルウェアのダウンロード率は、攻撃者が活動する季節的な変化や、マルウェアのペイロードを被害者に配信する方法の変化により、過去 1 年間で変動しています。 現在、マルウェアのダウンロードの割合は 1 年前と比べてわずかに減少しています。 通信業界では、マルウェアのダウンロードの割合が世界的な傾向に沿って減少し、2023 年後半に底を打ち、2024 年初頭に再び増加し始めました。 クラウド アプリを悪用すると、マルウェアがレーダーの下を潜り抜け、ドメイン ブロック リストなどのツールに依存したり、クラウド トラフィックを検査しなかったりして、通常のセキュリティ制御を回避できるようになります。
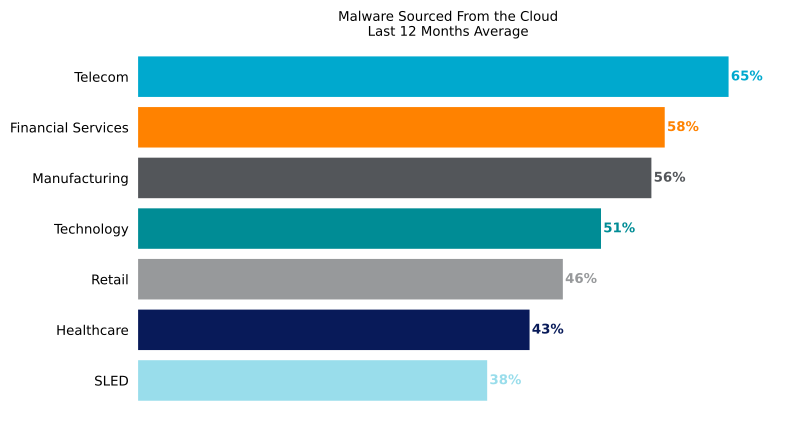
クラウドから発生するマルウェアに関しては、通信会社が 7 パーセントポイントという大きな差でトップに立っています。 業界間のこうした違いは、その業界を標的とする敵対者と、その業界で働くユーザーの行動の違いによって生じます。
クラウドアプリが悪用されてマルウェア配信
Microsoft OneDrive は、他の業界よりも差は小さいものの、通信業界におけるマルウェアのダウンロード数でトップの座を占めています。 一般に、敵対者はMicrosoft OneDriveを悪用しますが、これは最も人気のあるクラウドストレージアプリであるためです。 一方、Microsoft OneDrive を定期的に使用しているユーザーは、そのプラットフォーム上で共有されたファイルをダウンロードするためのリンクをクリックする可能性が高くなります。 したがって、Netskope が Microsoft OneDrive から検出してブロックするマルウェアのダウンロード数は、攻撃者の戦術 (OneDrive を悪用してマルウェアを配布する) と被害者の行動 (リンクをクリックしてマルウェアをダウンロードする可能性) を反映しています。 2 番目に、GitHub は、世界中の他の地域と同様に、通信業界でもマルウェアのダウンロードによく使用されています。 上位 10 位内の他のアプリは、SourceForce や Google Cloud Storage からのマルウェアのダウンロードが多いなど、わずかな違いはあるものの、他の業界のアプリと似ています。
マルウェアとランサムウェア
このリストには、過去 12 か月間に Netskope が通信業界のユーザーを標的として検出した上位 10 のマルウェアおよびランサムウェア ファミリが含まれています。
- Botnet.Miraiは、公開された Linux ネットワーク デバイスを標的とする、最も有名なボットネットの 1 つです。 2016 年に発見されたこのマルウェアは、ルーター、カメラ、その他の IoT デバイスなど、幅広いデバイスを標的にしています。 ソースコードが漏洩して以来、このマルウェアの亜種の数は大幅に増加しました。
- Downloader.BanLoad は、さまざまなマルウェア ペイロード、特にバンキング型トロイの木馬を配信するために広く使用されている Java ベースのダウンローダーです。
- Downloader.Guloader(ダウンローダー・グローダー) は、AgentTesla、Formbook、RemcosなどのRATやインフォスティーラーを配信することで知られる小さなダウンローダーです。
- インフォスティーラー.エージェントテスラ は です。NETベースのリモートアクセス型トロイの木馬 多くの機能たとえば、ブラウザのパスワードを盗んだり、キーストロークをキャプチャしたり、クリップボードを盗んだりします。
- インフォスティーラー.レッドライン マルウェアです データを盗むために設計された クレジットカード番号、パスワード、VPN および FTP 認証情報、ゲーム アカウント、さらには暗号通貨ウォレットのデータなどです。
- Phishing.PhishingX (フィッシング フィッシング X) は、被害者をフィッシングページにリダイレクトするためにフィッシングキャンペーンの一部として使用される悪意のあるPDFファイルです。
- 鼠。NjRATの (別名 Bladabindi)はリモートアクセス型トロイの木馬です 多くの機能を持つこれには、キーストロークのログ記録、ブラウザからの資格情報の窃取、被害者のカメラへのアクセス、ファイルの管理などが含まれます。
- 鼠。レムコス 多くの攻撃者の間で人気のあるリモート アクセス トロイの木馬であり、デバイスをリモートで制御するための広範な機能を提供します。
- Trojan.Grandoreiro トロイの木馬 は LATAMバンキング型トロイの木馬 機密性の高い銀行情報を盗むことを目的としており、一般的にブラジル、メキシコ、スペイン、ペルーを標的としています。
- Trojan.ModernLoaderトロイの木馬 (別名 Avatar Bot) は基本的なシステム情報を収集し、暗号通貨マイナー、RAT、その他のマルウェア ペイロードを配信します。
推奨事項
このレポートでは、さまざまなクラウド アプリにアップロードされるデータや、さまざまなクラウド アプリからダウンロードされるデータの増加など、クラウドの採用の増加が強調されています。 また、攻撃者がさまざまなクラウド アプリ、特に人気の高いエンタープライズ アプリを悪用して、被害者にマルウェア (主にトロイの木馬) を配信する傾向が高まっていることも明らかになりました。 Netskope Threat Labs は、通信業界の組織がセキュリティ体制を見直し、以下の傾向に対して適切に保護されていることを確認することを推奨しています。
- Webおよびクラウドの全トラフィック(すべてのHTTP/HTTPSダウンロードを含む)を検査し、マルウェアのネットワーク侵入を阻止してください。Netskopeのお客様は、 Netskope One Next Gen Secure Web Gateway すべてのカテゴリからのダウンロードに適用され、すべてのファイル タイプに適用される脅威保護ポリシーを備えています。
- 実行可能ファイルやアーカイブなどのリスクの高いファイルの種類は、ダウンロードする前に静的分析と動的分析を組み合わせて徹底的に検査します。 Netskope 高度な脅威保護 お客様は、 患者ゼロ予防ポリシー 完全に検査されるまでダウンロードを保留します。
- 組織内で使用されていないアプリやインスタンスからのダウンロードをブロックするポリシーを構成して、ビジネスに必要なアプリやインスタンスのみにリスクを軽減します。
- 組織内で使用されていないアプリやインスタンスへのアップロードをブロックするポリシーを構成して、内部関係者による偶発的または意図的なデータ漏洩や攻撃者による悪用のリスクを軽減します。
- 代わりに、 侵入防止システム(IPS) 一般的なマルウェアに関連するコマンド アンド コントロール トラフィックなどの悪意のあるトラフィック パターンを識別してブロックできます。 この種の通信をブロックすると、攻撃者が追加のアクションを実行する能力を制限することで、さらなる被害を防ぐことができます。
- 使う リモートブラウザ分離(RBI) 新しく観察されたドメインや新しく登録されたドメインなど、リスクの高いカテゴリに分類されるWebサイトにアクセスする必要がある場合に、追加の保護を提供するテクノロジー。
Netskope Threat Labs
業界屈指のクラウド脅威およびマルウェア研究者を擁するNetskope Threat Labs は、企業に影響を与える最新のクラウド脅威を発見、分析、および防御設計します。 当社の研究者は、DefCon、BlackHat、RSAなどのトップセキュリティカンファレンスで定期的にプレゼンターやボランティアを務めています。
このレポートについて
Netskopeは、世界中の何百万人ものユーザーに脅威保護を提供します。 このレポートに掲載されている情報は、 Netskope One プラットフォーム が収集した、事前の許可を得た一部の Netskope 顧客に関する匿名化された利用データに基づいています。
このレポートには、次世代セキュア ウェブ ゲートウェイ (NG-SWG) によってNetskope One発生した検出に関する情報が含まれており、個々の脅威の影響の重要性は考慮されていません。このレポートの統計は、2023 年 6 月 1 日から 2024 年 5 月 31 日までの期間に基づいています。統計は、攻撃者の戦術、ユーザーの行動、組織のポリシーを反映しています。