In diesem Bericht
Einführung von Cloud-Apps: Benutzer im Telekommunikationsbereich laden Dateien in Cloud-Apps fast genauso häufig hoch und herunter wie Benutzer in anderen Segmenten weltweit, interagieren jedoch im Durchschnitt mit weniger Cloud-Apps. Auch die Telekommunikationsbranche bevorzugt stark Microsoft-Apps, wobei Microsoft OneDrive, Teams und Outlook die drei beliebtesten Apps der Branche sind.
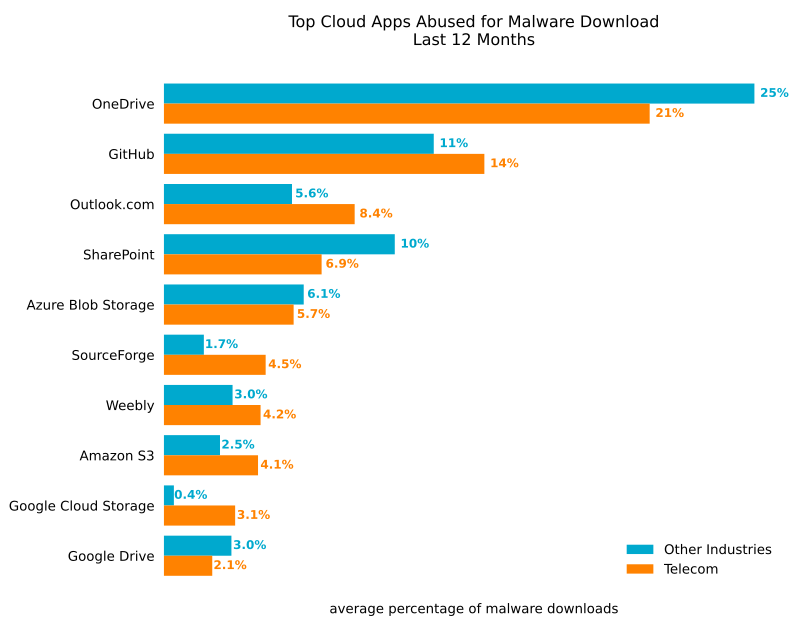
Missbrauch von Cloud-Apps: Im Telekommunikationsbereich verzeichneten Microsoft OneDrive und GitHub die meisten Malware-Downloads, gefolgt von Outlook.
Malware und Ransomware: Zu den am weitesten verbreiteten Malware-Familien, die es auf Opfer im Telekommunikationsbereich abgesehen haben, gehörten der Remote-Access-Trojaner Remcos, der Downloader Guloader und der Infostealer AgentTesla.
Einführung von Cloud-Apps
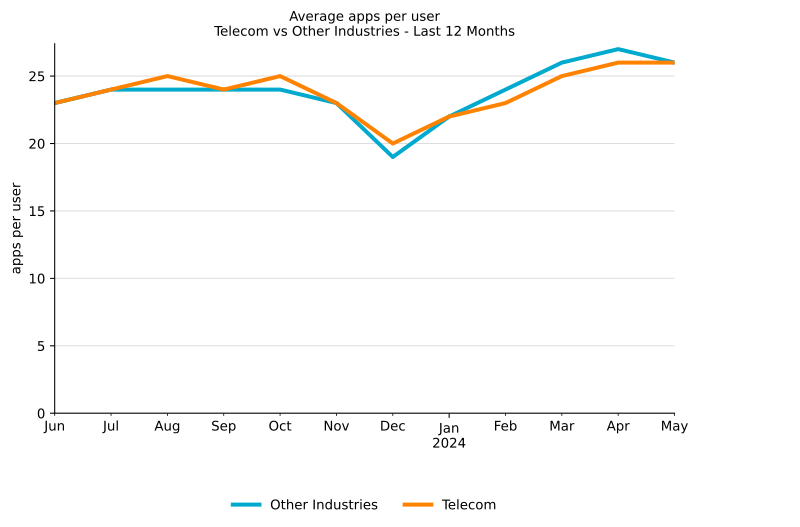
Der durchschnittliche Benutzer im Telekommunikationsbereich interagiert mit 24 Cloud-Apps pro Monat, während das obere 1 % mit 77 Apps pro Monat interagiert.
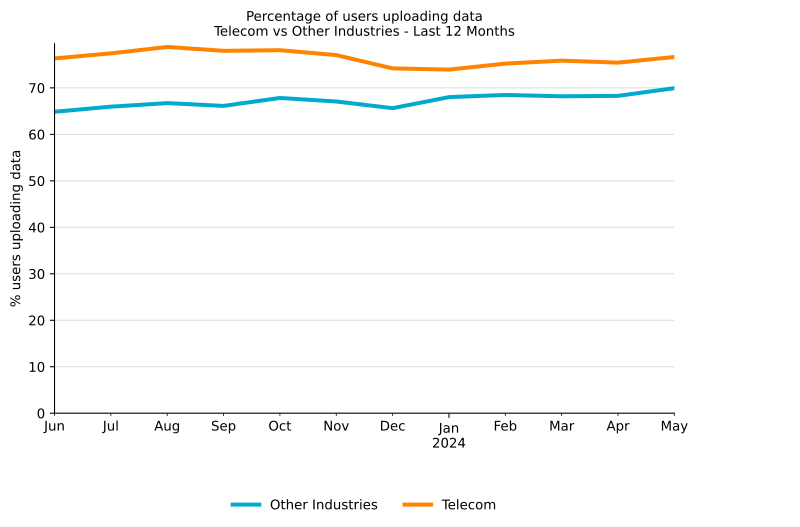
Benutzer im Telekommunikationsbereich laden Daten aus Cloud-Apps in einem ähnlichen Ausmaß herunter wie Benutzer in anderen Branchen: 97 % der Telekommunikationsbenutzer laden Daten aus Cloud-Apps herunter, im Vergleich zu 95 % in anderen Branchen. Wenn es um das Hochladen von Daten geht, laden 76 % der Benutzer im Telekommunikationsbereich Daten in Cloud-Apps hoch, im Vergleich zu 67 % in anderen Branchen.
Beliebteste Cloud-Apps
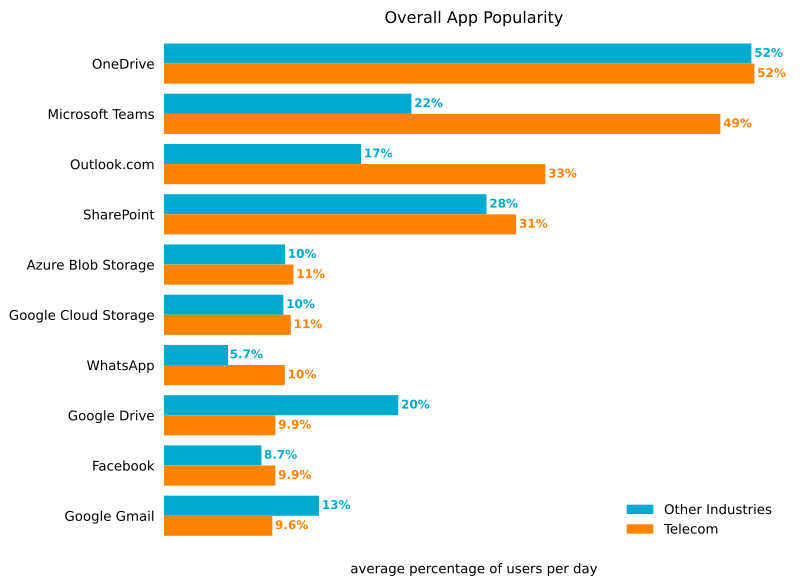
Die drei beliebtesten Cloud-Apps im Telekommunikationsbereich sind allesamt Microsoft-Apps, wobei Microsoft OneDrive branchenübergreifend führend ist. Microsoft Teams erfreut sich großer Beliebtheit und hat mehr als doppelt so viele tägliche Nutzer. Auch die E-Mail-App Outlook.com und die Messaging-App WhatsApp sind fast doppelt so beliebt wie in anderen Branchen.
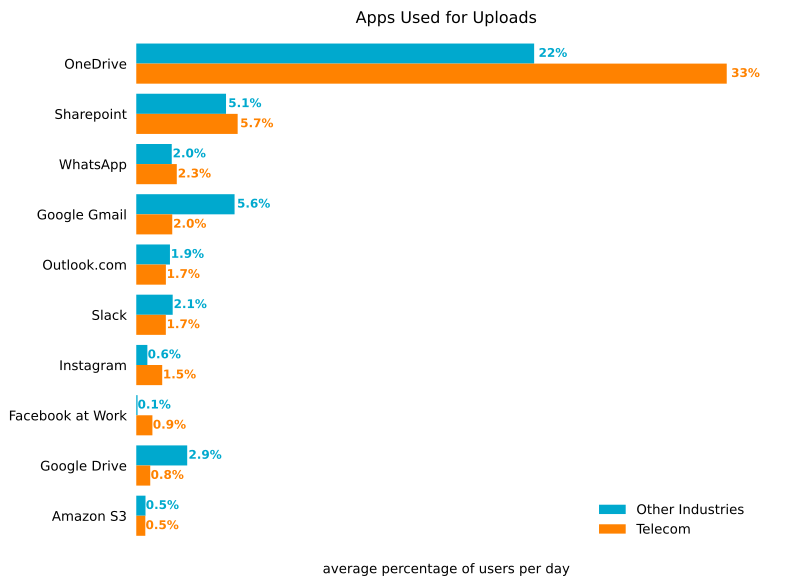
Top-Apps, die für Uploads verwendet werden
Es überrascht nicht, dass Uploads zu Microsoft OneDrive im Telekommunikationsbereich häufiger vorkommen als in anderen Branchen; dies ist das Ergebnis der zunehmenden Popularität dieser App, während Uploads zu Google Gmail und Google Drive seltener vorkommen. Das Hochladen von Dateien in andere Apps erfolgt in einer Geschwindigkeit, die mit der in anderen Branchen vergleichbar ist.
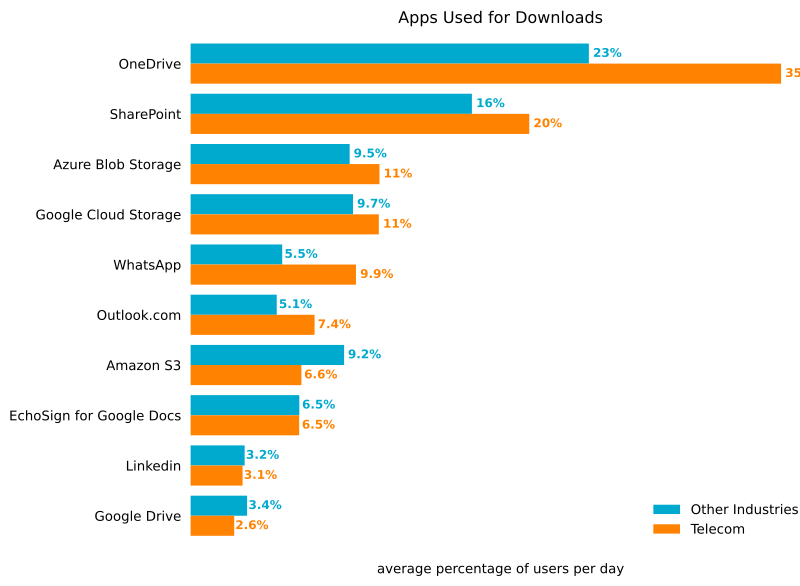
Top-Apps, die für Downloads verwendet werden
Ebenso ist Microsoft OneDrive auch im Telekommunikationsbereich die beliebteste App für Downloads: 35 % der Benutzer laden davon herunter. Auch bei den Downloads von Outlook.com und WhatsApp, die beliebter sind als in anderen Branchen, liegt der Telekommunikationssektor leicht vorn.
Missbrauch von Cloud-Apps
Bereitstellung von Cloud-Malware
Der Prozentsatz der Malware-Downloads schwankte im Laufe des letzten Jahres. Dies war auf jahreszeitliche Schwankungen in den Aktivitätsphasen der Angreifer und in der Art und Weise zurückzuführen, wie sie ihren Opfern die Malware-Nutzlast übermitteln. Heute ist der Anteil der Malware-Downloads etwas niedriger als vor einem Jahr. Im Telekommunikationsbereich sank der Anteil der Malware-Downloads im Einklang mit dem globalen Trend, erreichte in der zweiten Hälfte des Jahres 2023 seinen Tiefpunkt und begann Anfang 2024 wieder anzusteigen. Durch den Missbrauch von Cloud-Apps kann Schadsoftware unbemerkt bleiben und reguläre Sicherheitskontrollen umgehen, indem sie auf Tools wie Domänensperrlisten zurückgreift oder den Cloud-Verkehr nicht prüft.
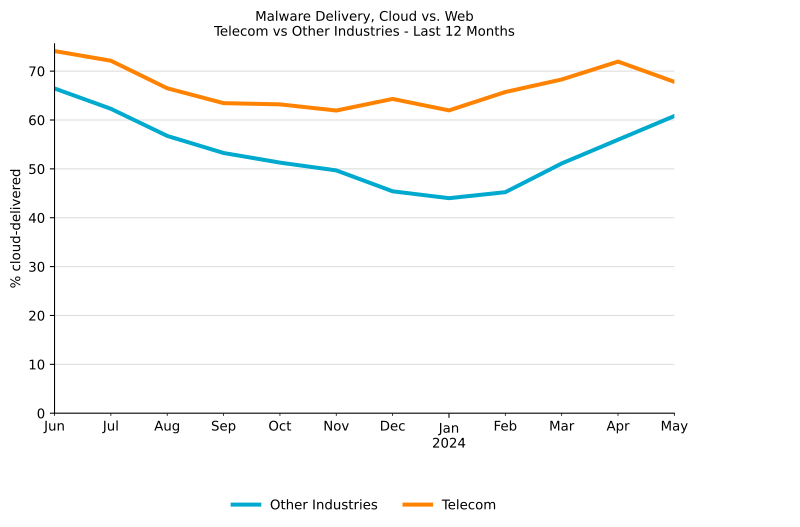
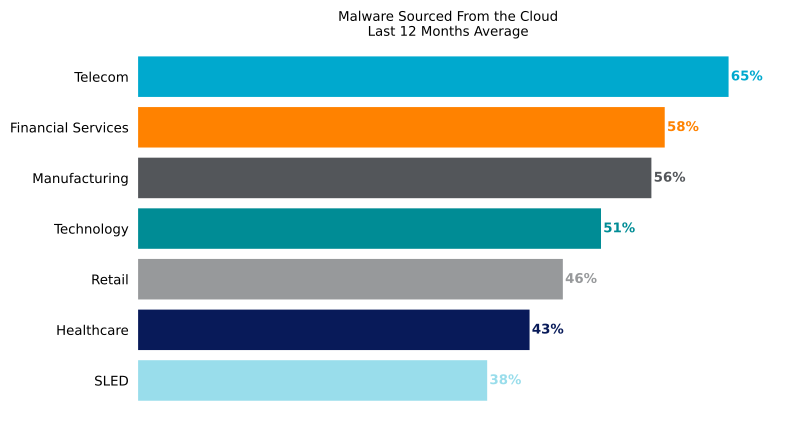
Beim Thema Malware aus der Cloud liegt Telekom mit einem beachtlichen Vorsprung von 7 Prozentpunkten vorn. Diese Unterschiede zwischen den Branchen sind auf Unterschiede bei den Angreifern zurückzuführen, die es auf diese Branchen abgesehen haben, sowie auf das Verhalten der Benutzer, die in diesen Branchen arbeiten.
Cloud-Apps, die für die Verbreitung von Malware missbraucht werden
Microsoft OneDrive nimmt im Telekommunikationsbereich den Spitzenplatz bei den meisten Malware-Downloads ein, allerdings mit geringerem Abstand als in anderen Branchen. Im Allgemeinen missbrauchen Angreifer Microsoft OneDrive, da es die beliebteste Cloud-Speicher-App ist. Personen, die Microsoft OneDrive regelmäßig verwenden, klicken hingegen eher auf Links, um Dateien herunterzuladen, die auf dieser Plattform für sie freigegeben wurden. Daher spiegelt die Anzahl der Malware-Downloads, die Netskope erkennt und von Microsoft OneDrive blockiert, die Taktiken des Gegners (Missbrauch von OneDrive zur Verbreitung von Malware) und das Verhalten der Opfer (ihre Wahrscheinlichkeit, auf die Links zu klicken und die Malware herunterzuladen) wider. Zweitens ist GitHub im Telekommunikationsbereich ebenso beliebt für Malware-Downloads wie im Rest der Welt. Die anderen Apps in den Top 10 ähneln denen in anderen Branchen, weisen jedoch geringfügige Unterschiede auf, darunter mehr Malware-Downloads von SourceForce und Google Cloud Storage.
Malware und Ransomware
Diese Liste enthält die Top 10 der Malware- und Ransomware-Familien, die von Netskope in den letzten 12 Monaten entdeckt wurden und auf Benutzer im Telekommunikationsbereich abzielten:
- Botnet.Mirai ist eines der bekanntesten Botnetze, das auf exponierte Linux-Netzwerkgeräte abzielt. Diese 2016 entdeckte Schadsoftware zielte auf eine breite Palette von Geräten ab, etwa Router, Kameras und andere IoT-Geräte. Seit dem Leak des Quellcodes hat die Zahl der Varianten dieser Malware erheblich zugenommen.
- Downloader.BanLoad ist ein Java-basierter Downloader, der häufig zum Übertragen unterschiedlicher Malware-Payloads, insbesondere Banking-Trojaner, verwendet wird.
- Downloader.Guloader ist ein kleiner Downloader, der für die Bereitstellung von RAT und Infostealern wie AgentTesla, Formbook und Remcos bekannt ist.
- Infostealer.AgentTesla ist ein .NET-basierter Remote-Access-Trojaner mit viele Fähigkeiten, beispielsweise das Stehlen von Browser-Passwörtern, das Aufzeichnen von Tastatureingaben und das Stehlen der Zwischenablage.
- Infostealer.RedLine ist eine Malware zum Diebstahl von Daten entwickelt wie Kreditkartennummern, Passwörter, VPN- und FTP-Anmeldeinformationen, Gaming-Konten und sogar Daten aus Krypto-Wallets.
- Phishing.PhishingX ist eine bösartige PDF-Datei, die im Rahmen einer Phishing-Kampagne verwendet wird, um Opfer auf eine Phishing-Seite umzuleiten.
- RAT.NjRAT (auch bekannt als Bladabindi) ist ein Remote-Access-Trojaner mit vielen Fähigkeiten, darunter das Protokollieren von Tastaturanschlägen, der Diebstahl von Anmeldeinformationen aus Browsern, der Zugriff auf die Kamera des Opfers und die Verwaltung von Dateien.
- RAT.Remcos ist ein bei vielen Angreifern beliebter Remote-Access-Trojaner, der eine umfangreiche Liste an Funktionen zur Fernsteuerung von Geräten bietet.
- Trojan.Grandoreiro ist ein LATAM-Banking-Trojaner mit dem Ziel, vertrauliche Bankdaten zu stehlen; häufiges Ziel sind Brasilien, Mexiko, Spanien und Peru.
- Trojan.ModernLoader (auch bekannt als Avatar Bot) sammelt grundlegende Systeminformationen und liefert Kryptominer, RATs und andere Malware-Payloads.
Empfehlungen
In diesem Bericht wurde die zunehmende Nutzung der Cloud hervorgehoben, einschließlich der zunehmenden Anzahl von Daten, die in verschiedene Cloud-Apps hoch- und von dort heruntergeladen werden. Darüber hinaus wurde ein zunehmender Trend deutlich, dass Angreifer verschiedene Cloud-Anwendungen, insbesondere beliebte Unternehmensanwendungen, missbrauchen, um ihren Opfern Schadsoftware (meist Trojaner) zuzuführen. Netskope Threat Labs empfiehlt Unternehmen im Telekommunikationsbereich, ihre Sicherheitslage zu überprüfen, um sicherzustellen, dass sie gegen diese Trends ausreichend geschützt sind:
- Überprüfen Sie alle HTTP- und HTTPS-Downloads, einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihre Netskope One Next Gen Secure Web Gateway mit einer Bedrohungsschutzrichtlinie, die für Downloads aller Kategorien und für alle Dateitypen gilt.
- Stellen Sie sicher, dass Dateitypen mit hohem Risiko wie ausführbare Dateien und Archive vor dem Herunterladen mit einer Kombination aus statischer und dynamischer Analyse gründlich geprüft werden. Erweiterter Bedrohungsschutz von Netskope Kunden können eine Richtlinie zur Prävention von „Patient Zero“ Downloads zurückzuhalten, bis sie vollständig überprüft wurden.
- Konfigurieren Sie Richtlinien, um Downloads von Apps und Instanzen zu blockieren, die in Ihrer Organisation nicht verwendet werden, um Ihr Risiko auf die Apps und Instanzen zu reduzieren, die für das Unternehmen erforderlich sind.
- Konfigurieren Sie Richtlinien, um Uploads in Apps und Instanzen zu blockieren, die in Ihrer Organisation nicht verwendet werden, um das Risiko einer versehentlichen oder absichtlichen Offenlegung von Daten durch Insider oder des Missbrauchs durch Angreifer zu verringern.
- Benutze ein Angriffsschutzsystem (IPS) das bösartige Datenverkehrsmuster, wie etwa Command-and-Control-Datenverkehr, der mit verbreiteter Schadsoftware in Zusammenhang steht, erkennen und blockieren kann. Durch das Blockieren dieser Art der Kommunikation können Sie weiteren Schaden verhindern, indem Sie die Möglichkeiten des Angreifers, weitere Aktionen auszuführen, einschränken.
- Verwenden Remote Browser Isolation (RBI) Technologie, um zusätzlichen Schutz zu bieten, wenn Websites besucht werden müssen, die in Kategorien fallen, die ein höheres Risiko bergen können, wie etwa neu beobachtete und neu registrierte Domänen.
Netskope Threat Labs
Netskope Threat Labs besteht aus den branchenweit führenden Cloud-Bedrohungs- und Malware-Forschern und entdeckt, analysiert und entwirft Abwehrmaßnahmen gegen die neuesten Cloud-Bedrohungen für Unternehmen. Unsere Forscher sind regelmäßige Referenten und Freiwillige auf führenden Sicherheitskonferenzen, darunter DefCon, BlackHat und RSA.
Über diesen Bericht
Netskope bietet Millionen von Anwendern weltweit Schutz vor Bedrohungen. Die in diesem Bericht enthaltenen Informationen basieren auf anonymisierten Nutzungsdaten, die von der Netskope One-Plattform erfasst wurden und sich auf eine Untergruppe von Netskope-Kunden mit vorheriger Genehmigung beziehen.
Dieser Bericht enthält Informationen zu Erkennungen, die von Netskope One Next Generation Secure Web Gateway (NG-SWG) ausgelöst wurden, ohne die Bedeutung der Auswirkungen der einzelnen Bedrohungen zu berücksichtigen. Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Juni 2023 bis zum 31. Mai 2024. Statistiken spiegeln die Taktiken der Angreifer, das Benutzerverhalten und die Unternehmensrichtlinien wider.