Dieser Bericht behandelt Unternehmen der Fertigungsindustrie. Die Stichprobe ist breit gefächert und umfasst die Automobilindustrie, die Chemieindustrie, Konsumgüter, Lebensmittel und Getränke, Luft- und Raumfahrt sowie Verteidigung und den Schwermaschinen- und Anlagenbau sowie zahlreiche kleinere spezialisierte Teilbranchen.
Diese Breite ist relevant, weil Cybervorfälle in der Fertigung physische und wirtschaftliche Folgen haben. Der Anlagenbetrieb und die Unternehmens-IT sind zunehmend miteinander vernetzt, sodass ein Eindringen eine Produktionslinie zum Stillstand bringen und über Jahrzehnte aufgebautes geistiges Eigentum im Bereich der Fertigungsprozesse offenlegen kann. Die Folgen reichen weit über Datenverlust hinaus. Die Branche ist ein dauerhaftes Ziel für staatlich unterstützte Industriespionage, die auf Konstruktionsdaten und Prozess-Know-how abzielt. Ihre tief verzweigten Just-in-time- Lieferketten ermöglichen es, dass sich eine einzelne Kompromittierung über mehrere Ebenen von Lieferanten und Kunden ausbreitet. Zudem betreffen Sicherheitsverletzungen in der Fertigungsindustrie zunehmend Drittanbieter und Webanwendungen.
Gleichzeitig modernisieren sich Fertigungsunternehmen rasant durch Cloud, SaaS, IIoT und inzwischen auch KI, und diese digitale Transformation schreitet schneller voran als die Governance. Viele Anlagen nutzen weiterhin ältere OT-Systeme, die lange in Betrieb bleiben und sich häufig nicht patchen lassen, während Arbeitskräftemangel eine forcierte Einführung von KI und agentischen Systemen vorantreibt. Regulierungsbehörden reagieren darauf: EU NIS2 bezieht viele Fertigungsunternehmen in ihren Geltungsbereich ein, und das US-amerikanische CMMC- Programm hat die Cybersicherheitsanforderungen auf die industrielle Basis des Verteidigungssektors ausgeweitet.
Dieser Bericht basiert auf anonymisierten Telemetriedaten aus dem realen Betrieb der Netskope One-Plattform, nicht auf Umfragen oder selbst gemeldeten Daten. Er beleuchtet Trends und aufkommende Risiken in der Fertigungsindustrie, damit Unternehmen Angriffsvektoren antizipieren und fundiertere strategische Entscheidungen treffen können.
Wichtigste Erkenntnisse
KI-Systeme, -Tools und -Anwendungen sind inzwischen in allen Bereichen von Fertigungsunternehmen eingebunden. Mehr Unternehmen setzen verwaltete KI-Anwendungen ein, KI übernimmt eine größere Rolle in alltäglichen Anwendungen und agentischen Workflows, und diese Veränderungen bringen neue Sicherheits-, Daten- und Malware-Risiken mit sich.
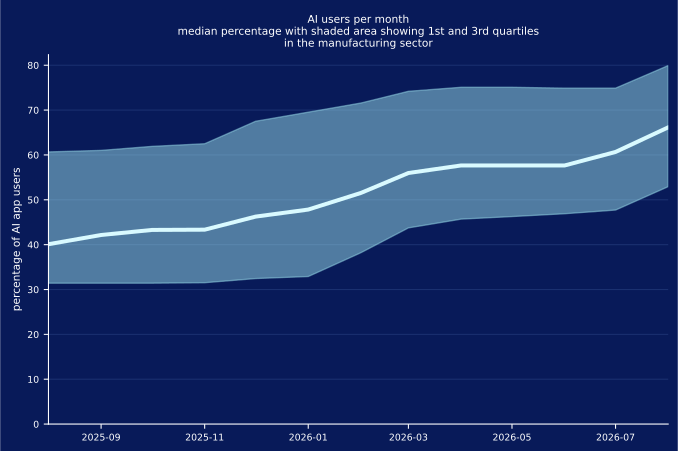
Die KI-Nutzung wächst weiter: Im vergangenen Jahr stieg der Anteil aktiver KI-Nutzer an allen Nutzern in der Fertigungsindustrie von 40% auf 67%. Microsoft Copilot ist inzwischen die am weitesten verbreitete KI-Anwendung der Branche, wodurch sich die Fertigungsindustrie von anderen Branchen unterscheidet. Die Nutzung unternehmensverwalteter KI-Anwendungen stieg von 35% auf 70%, während die Nutzung persönlicher KI-Konten von 75% auf 55% zurückging. KI-Aktivitäten innerhalb von Unternehmen beschränken sich jedoch nicht auf dedizierte Tools oder die direkte Nutzung: 96% der Beschäftigten verwenden Anwendungen mit integrierten KI-Funktionen, und 90% interagieren mit Systemen, die gezielt Kunden- oder Nutzerdaten für das Training verwenden. Compliance-Teams müssen dies berücksichtigen.
Sensible Daten durchlaufen KI-Workflows: Regulierte Daten machen 57% der KI-bezogenen Datenschutzrichtlinienverletzungen in der Fertigungsindustrie aus, gefolgt von Passwörtern und Schlüsseln mit 19%, geistigem Eigentum mit 16% und Quellcode mit 9%. Die Aktivität im Zusammenhang mit Remote Model Context Protocol (MCP) nahm im Berichtszeitraum stark zu: Die Zahl nichtmenschlicher Entitäten, die Verbindungen zu Remote-MCP-Servern herstellen, stieg um 490%, und die Zahl der MCP-Ereignisse um 600%. Unternehmen müssen nicht nur verstehen, welche KI-Anwendungen und Agenten in ihren Umgebungen arbeiten, sondern auch, mit welchen Nutzern und Systemen diese interagieren und worauf sie zugreifen können.
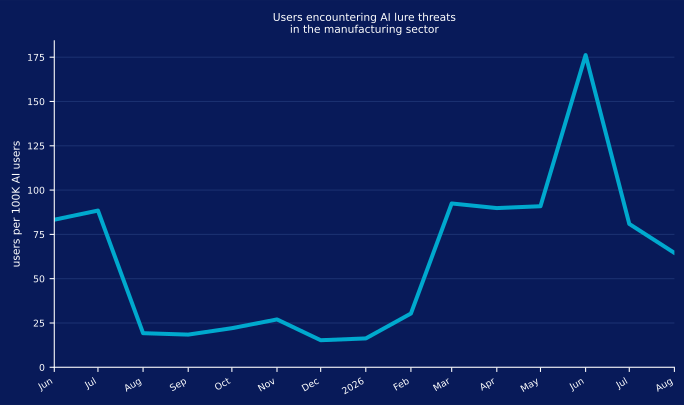
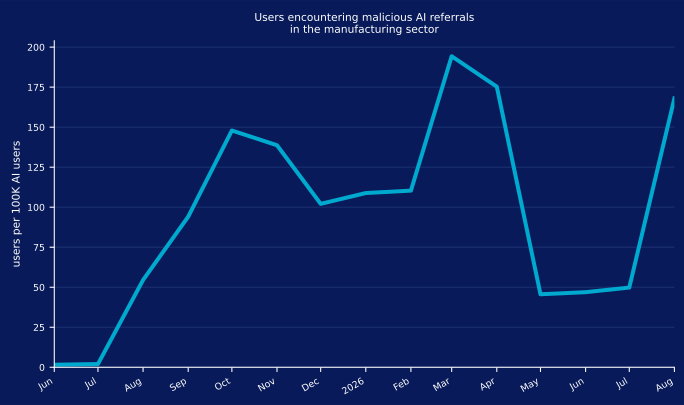
Angreifer nutzen den KI-Trend aus: KI-Köder richten sich kontinuierlich gegen Unternehmensnutzer. Die Aktivität stieg im Februar sprunghaft an und nahm im Juni 2026 weiter zu. Interaktionen mit bösartigen KI-Links folgten einem ähnlichen Muster: Sie traten ab Juli 2025 in Wellen auf und nahmen Anfang 2026 weiter zu.
KI-Nutzung
KI: Trends bei Einführung und Nutzung
Da Fertigungsunternehmen zunehmend bereit sind, KI einzuführen, spielt die Technologie im täglichen Geschäftsbetrieb eine größere Rolle. Im vergangenen Jahr stieg der Anteil der Nutzer, die KI-Anwendungen in der Fertigungsindustrie aktiv verwenden, von 40% auf 67%. Dies spiegelt die fortschreitende KI-Einführung in der gesamten Branche wider und entspricht den übergreifenden globalen Trends.
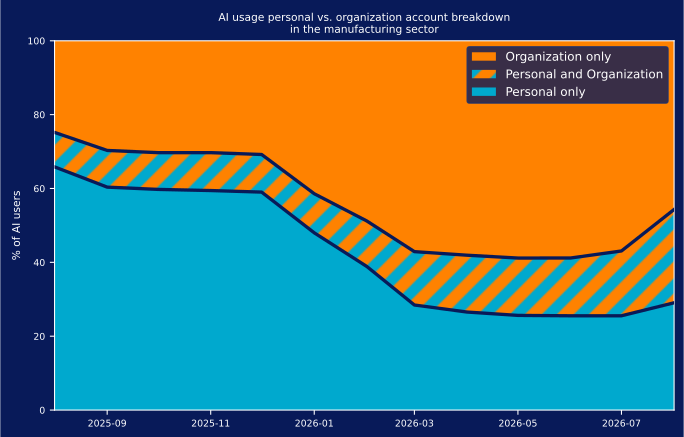
Unterdessen haben Fertigungsunternehmen das Risiko durch Schatten-KI stetig verringert, indem sie Nutzer von persönlichen KI-Konten zu unternehmensverwalteten Tools lenken. Im vergangenen Jahr sank die Nutzung persönlicher KI-Anwendungen von 75% auf 55%, während die Einführung unternehmensverwalteter KI-Lösungen von 35% auf 70% stieg. Gleichzeitig erhöhte sich der Anteil der Nutzer, die zwischen persönlichen und Unternehmenskonten wechseln, von 9% auf 25%. Dies deutet darauf hin, dass Beschäftigte beim Erkunden neuer Tools weiterhin zwischen verwalteten und persönlichen Konten wechseln. Fertigungsunternehmen können diese Wechsel reduzieren, indem sie die Prüfung und Genehmigung neuer KI-Anwendungen beschleunigen und zugleich eine strengere Steuerung auf Instanzebene beibehalten.
Fertigungsunternehmen führen Nutzer zu verwalteter KI und verbessern so den Schutz von Daten und die Compliance, ohne die Produktivität einzuschränken. Die persönliche KI-Nutzung bleibt jedoch verbreitet, und die Überschneidung zwischen persönlichen und Unternehmenskonten ist gewachsen. Schatten-KI verschwindet selten vollständig. Deshalb benötigen Unternehmen langfristige Leitplanken, klare Richtlinien und einen einfachen Prozess zur Beantragung neuer KI-Tools.
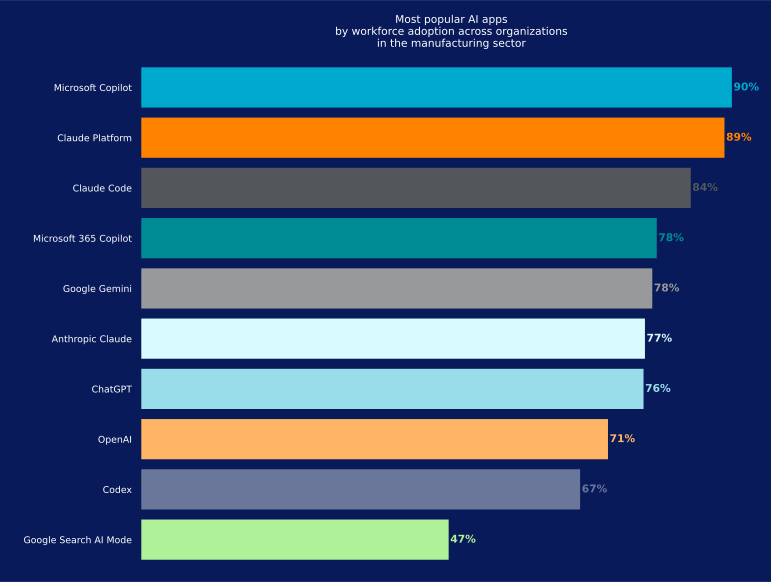
Erstmals ist Microsoft Copilot die am weitesten verbreitete KI-Anwendung in der Fertigungsindustrie und wird von 90% der Unternehmen genutzt. Claude Platform folgt dicht dahinter mit 89%, während ChatGPT mit 76% zurückliegt.
Der Aufstieg von Microsoft Copilot an die Spitze der Liste geht mit einer vergleichsweise niedrigen Platzierung von ChatGPT einher, dessen Verbreitung inzwischen deutlich unter der der beiden führenden Anwendungen liegt. Die starke Position von Copilot und Claude Platform deutet außerdem darauf hin, dass Fertigungsunternehmen KI in verschiedensten Workflows einsetzen: von Tools, die in den täglichen Geschäftsbetrieb integriert sind, bis hin zu Plattformen, die die Softwareentwicklung unterstützen. Für Sicherheitsteams bedeutet dies, dass KI-Datenverkehr nicht mehr hauptsächlich von eigenständigen Chatbots ausgeht. Ein großer Teil läuft inzwischen innerhalb bestehender Geschäftsanwendungen und Entwicklungsumgebungen.
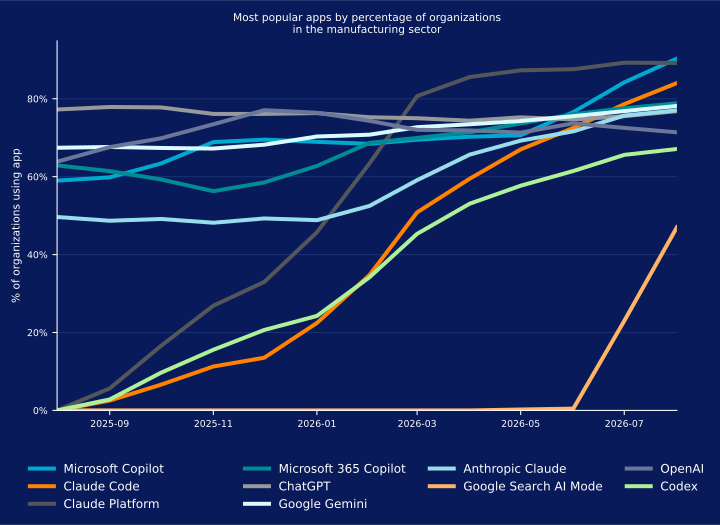
Das folgende Diagramm zeigt, wie sich die Einführung der führenden KI-Anwendungen in der Fertigungsindustrie im vergangenen Jahr entwickelt hat. Es verdeutlicht einen Anstieg bei der Einführung von Microsoft Copilot ab April 2026, während die Nutzung von Claude Platform seit Februar stabil geblieben ist. Google AI Search tauchte im Juni ebenfalls erstmals in den Daten auf und erreichte eine Verbreitung von 47%. Diese Trends unterscheiden sich vom globalen Bild und spiegeln ein eigenständiges Muster bei der Einführung von KI-Anwendungen in der Fertigungsindustrie wider.
KI: App-Nutzung und Datenschutzrichtlinienverletzung
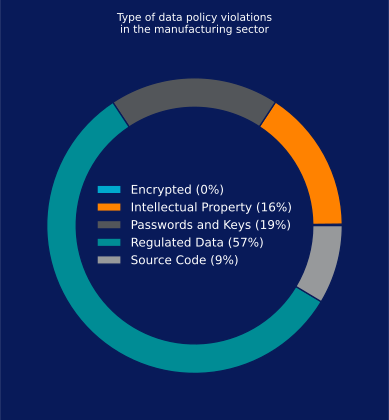
Mit der fortschreitenden KI-Einführung in der Fertigungsindustrie wird die Offenlegung von Daten zu einem größeren Problem. Beschäftigte verwenden KI-Tools, um Dokumente zusammenzufassen, Berichte zu erstellen, Unterstützung zu erhalten und alltägliche Geschäftsprozesse zu optimieren. Diese Aktivitäten können sensible Kunden-, Geschäfts- und Betriebsinformationen einbeziehen und neue Möglichkeiten für die Offenlegung von Daten schaffen.
Unsere Analyse zeigt, dass regulierte Daten weiterhin die häufigste Art sensibler Informationen bei KI-bezogenen Datenschutzrichtlinienverletzungen in der Fertigungsindustrie sind und 57% der Ereignisse ausmachen. Es folgen Passwörter und API-Schlüssel mit 19%, geistiges Eigentum mit 16% und Quellcode mit 9%.
Am häufigsten blockierte KI-Apps
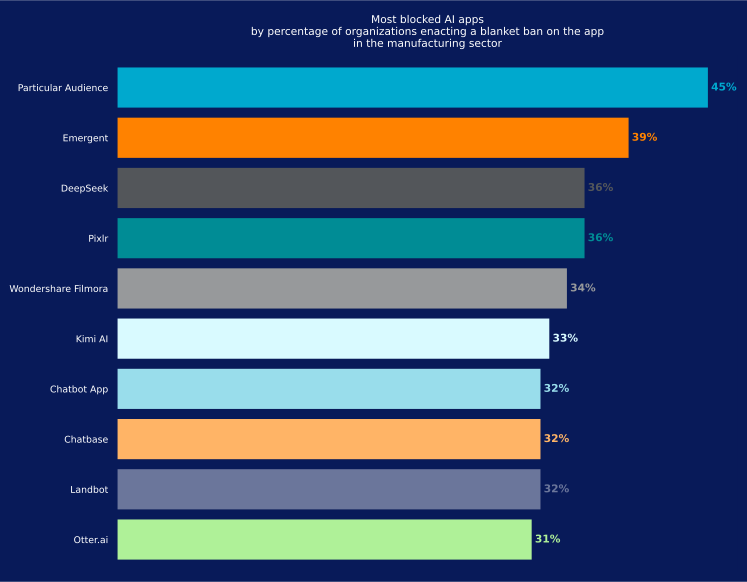
Viele Fertigungsunternehmen schränken bestimmte KI-Anwendungen aufgrund von Sicherheits-, Datenschutz- und Compliance-Bedenken ein. Obwohl sich die Richtlinien je nach Unternehmen unterscheiden, werden einige Anwendungen häufiger blockiert als andere. Dies gibt Aufschluss darüber, wo Sicherheitsteams die größten Risiken sehen.
Particular Audience ist die am häufigsten blockierte KI-Anwendung in der Fertigungsindustrie: 45% der Unternehmen schränken den Zugriff ein. Emergent folgt mit 39%, während DeepSeek von 36% der Unternehmen blockiert wird.
Diese Einschränkungen spiegeln Bedenken darüber wider, wie KI-Anwendungen mit sensiblen Informationen umgehen und Verbindungen zu Geschäftssystemen herstellen; wo Prompts und hochgeladene Dateien gespeichert werden; auf welche internen Ressourcen eine App zugreifen kann; und ob ihre Verarbeitung außerhalb der etablierten Sicherheits- und Compliance-Steuerung stattfindet.
Einführung agentischer KI
KI-Nutzung durch Beschäftigte
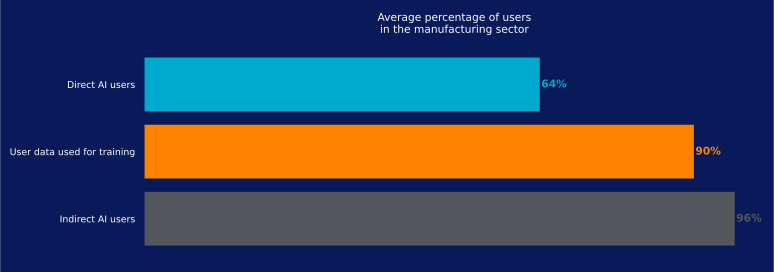
In der gesamten Fertigungsindustrie nutzen 64% der Beschäftigten KI-Anwendungen direkt, während 96% Anwendungen mit KI-gestützten Funktionen verwenden. Darüber hinaus interagieren 90% mit KI-Systemen, die Kunden- oder Nutzerdaten zum Trainieren von Modellen verwenden. Ohne angemessene Governance stellt dies ein Compliance-Risiko dar.
Der größte Teil der KI-Nutzung findet innerhalb von Anwendungen statt, auf die Beschäftigte bereits angewiesen sind, und nicht in eigenständigen Tools. Dies erschwert es Fertigungsunternehmen, nachzuverfolgen, wo sensible Informationen geteilt und wie sie verwendet werden – sowohl bei direkten Interaktionen mit KI-Tools als auch bei KI-Funktionen, die im Hintergrund laufen.
MCP: Rasant zunehmende Vernetzung
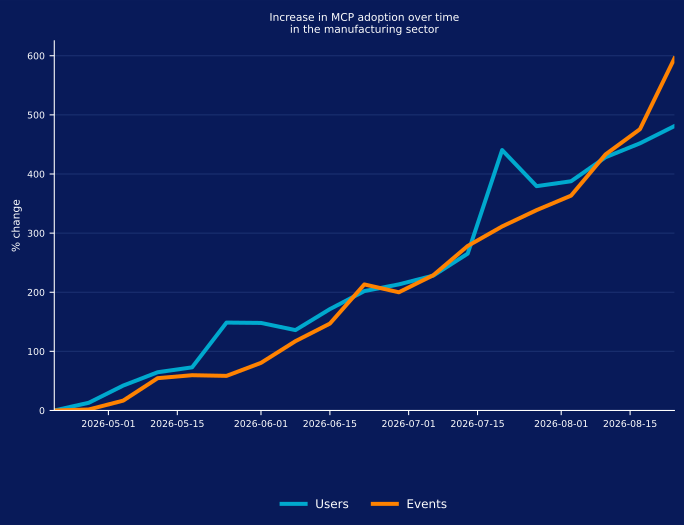
MCP, der Open-Source-Standard, über den KI-Modelle Verbindungen zu externen und internen Datenquellen und Tools herstellen können, wächst in der Fertigungsindustrie rasant. Im Untersuchungszeitraum stieg die Zahl nichtmenschlicher Entitäten, die mit Remote-MCP-Servern interagieren, um 490%, während die Zahl MCP-bezogener Ereignisse um 600% zunahm, mit einem Aktivitätsschub im Juli und August.
Jede Remote-MCP-Verbindung eröffnet einem KI-Agenten einen Zugang zu einem Server außerhalb des Unternehmens. Einige dieser Agenten können außerdem auf Geschäftsdaten oder andere sensible Ressourcen zugreifen. Sicherheitsteams müssen wissen, welche Agenten diese Verbindungen herstellen und welche Daten sie übertragen.
Diese Zahlen beziehen sich ausdrücklich auf die Remote-MCP-Nutzung, bei der KI-Agenten Verbindungen zu MCP-Servern herstellen, die im Internet und nicht lokal oder innerhalb des unternehmenseigenen Netzwerks gehostet werden. Das starke Wachstum, insbesondere der sprunghafte Anstieg im Juli, deutet darauf hin, dass agentische KI zunehmend in geschäftliche Workflows integriert wird.
Bedrohungen im KI-Umfeld
Kategorisierung von KI-Risiken
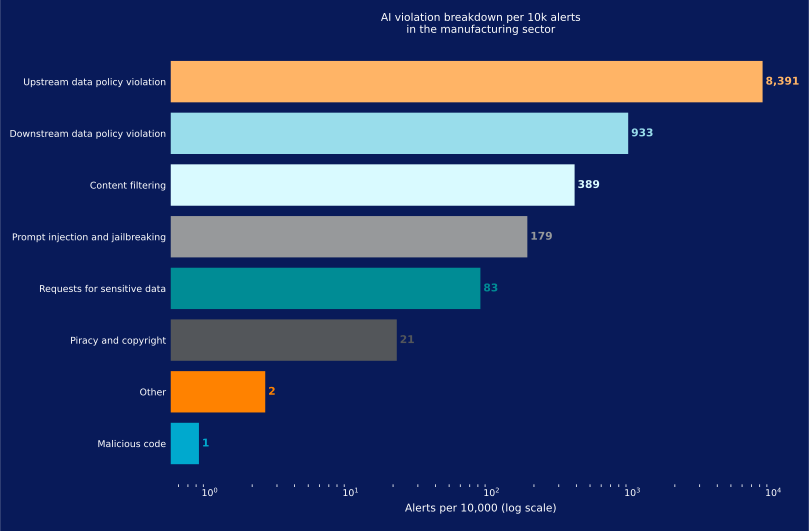
Wirksame Transparenz, Governance und Schutz im Bereich KI beginnen mit einem klaren Verständnis der Risiken, denen Unternehmen ausgesetzt sind. In der Fertigungsindustrie entfallen 83% der KI-bezogenen Verletzungen auf vorgelagerte Datenschutzrichtlinienverletzungen. Damit bilden sie die häufigste Risikokategorie. Auch nachgelagerte Datenschutzrichtlinienverletzungen bleiben ein Problem. Dies verdeutlicht das Risiko der Offenlegung sensibler Informationen sowohl bei ihrer Eingabe in KI-Tools als auch bei der Weitergabe oder anderweitigen Verwendung KI-generierter Inhalte.
Verletzungen im Zusammenhang mit bösartigem Code sind seltener, können jedoch unmittelbar zur Kompromittierung von Systemen, Anwendungen und Geschäftsdaten führen.
Bösartige KI-Köder
Ein bösartiger KI-Köder täuscht eine vertrauenswürdige KI-Marke oder ein vertrauenswürdiges KI-Tool vor, um Nutzer dazu zu verleiten, Malware herunterzuladen oder eine bösartige Website zu besuchen. In der Fertigungsindustrie stieg die Aktivität im Februar rasch von etwa 25 auf etwa 100 Nutzer pro 100.000 Beschäftigte, blieb bis Mai konstant und schnellte im Juni weiter auf nahezu 175 pro 100.000 hoch.
Das Muster deutet darauf hin, dass bösartige KI-Köder in Wellen auftreten und nicht mit gleichbleibender Häufigkeit: zwei kurze Schübe im Februar, gefolgt von einem stärkeren Anstieg im Juni.
Zu den jüngsten Kampagnen gehörten gefälschte Installationsprogramme für KI-Anwendungen, trojanisierte Entwicklertools und weitere KI-bezogene Köder, die das Interesse an KI ausnutzen sollen. Mit zunehmender Verbreitung werden Angreifer diese Techniken voraussichtlich weiter verfeinern, unter anderem durch Angriffe auf Softwarelieferketten und die Verbreitung bösartiger Pakete, die KI-gestützte Entwicklung ausnutzen.
Bösartige KI-Links
Ein bösartiger KI-Link ist ein schädlicher Link, den eine KI-Anwendung zurückgibt und den ein Nutzer anklickt oder dem ein KI-Agent folgt. Diese Links ähneln bösartigen Links, die in Suchmaschinenergebnissen platziert werden und die Nutzer möglicherweise anklicken, weil sie glauben, dass sie zu legitimen Websites führen. Angreifer können sie durch SEO-Techniken, bezahlte Werbung oder kompromittierte legitime Infrastruktur verbreiten.
In KI-Umgebungen ist der Ansatz ähnlich, auch wenn bösartige Inhalte die Nutzer über andere Kanäle erreichen. Techniken wie Artificial Intelligence Engine Optimization (AIEO) entstehen, da Angreifer versuchen, die von KI-Modellen ausgegebenen Inhalte zu beeinflussen. Gleichzeitig erscheint zunehmend Werbung innerhalb von KI-Anwendungen.
In der Fertigungsindustrie nahmen Interaktionen mit bösartigen KI-Links ab Juli 2025 zu und erreichten im Oktober 150 pro 100.000 Nutzer. Ein zweiter Anstieg begann im Februar 2026, wobei die Aktivität im März weiter auf 200 pro 100.000 Nutzer kletterte. Sicherheitsteams sollten Links, die KI-Anwendungen zurückgeben, genauso prüfen wie Links in Suchergebnissen und E-Mails, bevor Nutzer oder Agenten ihnen folgen.
Empfehlungen
Angesichts der zunehmenden Nutzung sowohl unternehmensbezogener als auch persönlicher KI-Tools und der missbräuchlichen Nutzung persönlicher Cloud-Apps ist es unerlässlich, die Transparenz zu erhöhen, Richtlinien zu verbessern und proaktive Abwehrmaßnahmen zu priorisieren, um Ihr Unternehmen in dieser sich schnell verändernden Bedrohungslandschaft zu schützen.
Auf Grundlage der in diesem Bericht ermittelten Trends empfiehlt Netskope Threat Labs Unternehmen der gesamten Fertigungsindustrie nachdrücklich, ihre allgemeine Sicherheitslage neu zu bewerten:
- Prüfen Sie alle HTTP- und HTTPS-Downloads einschließlich des gesamten Web- und Cloud-Datenverkehrs, um zu verhindern, dass Malware in Ihr Netzwerk eindringt. Netskope-Kunden können ihr Netskope One NG-SWG mit einer Richtlinie zum Schutz vor Bedrohungen konfigurieren, die für Downloads aller Kategorien und Dateitypen gilt.
- Blockieren Sie den Zugriff auf Apps, die keinem legitimen Geschäftszweck dienen oder ein unverhältnismäßiges Risiko für das Unternehmen darstellen. Ein guter Ausgangspunkt ist eine Richtlinie, die seriöse, bereits genutzte Apps zulässt und alle anderen blockiert.
- Verwenden Sie DLP-Richtlinien, um potenziell sensible Informationen zu erkennen, die an persönliche App-Instanzen, KI-Apps oder andere nicht autorisierte Speicherorte gesendet werden. Dazu zählen Quellcode, regulierte Daten, Passwörter und Schlüssel, geistiges Eigentum sowie verschlüsselte Daten.
- Nutzen Sie die Technologie Remote Browser Isolation (RBI), um zusätzlichen Schutz beim Besuch von Websites in Kategorien mit möglicherweise höherem Risiko zu bieten, etwa neu beobachteten oder neu registrierten Domains.
- Nutzen Sie Netskope Skylight AI Gateway, um Transparenz und Steuerung für KI-Anwendungen und API-Interaktionen zu erhalten und so Datenflüsse zwischen Nutzern, Anwendungen und LLMs abzusichern.
- Setzen Sie Netskope Skylight AI Guardrails ein, um in verwalteten und nicht verwalteten KI-Umgebungen einen einheitlichen Schutz vor der Offenlegung sensibler Daten, unsicheren Prompts und Richtlinienverletzungen durchzusetzen.
- Nutzen Sie Netskope Skylight AI App Security, um sowohl verwaltete als auch nicht verwaltete KI-Anwendungen zu entdecken, eine Steuerung in Echtzeit anzuwenden und Governance-Richtlinien für die persönliche und unternehmensbezogene KI-Nutzung durchzusetzen.
- Nutzen Sie Netskope Skylight AI Analytics, um Trends bei der KI-Einführung, Nutzeraktivitäten und DLP-Vorfälle zu überwachen und Unternehmen dabei zu unterstützen, ihre Exposition gegenüber KI-bezogenen Risiken besser zu verstehen und zu verringern.
- Ziehen Sie Netskope Skylight AI Red Teaming in Betracht, um Sicherheitslücken und Fehlkonfigurationen in privaten KI-Bereitstellungen aktiv zu identifizieren, bevor sie in Produktionsumgebungen ausgenutzt werden können.
Netskope Threat Labs
Mit einem Team aus branchenführenden Forschern für Cloud-Bedrohungen und Malware entdeckt und analysiert Netskope Threat Labs die neuesten Cloud-Bedrohungen für Unternehmen und entwickelt entsprechende Abwehrmaßnahmen. Unsere Forscher treten regelmäßig als Referenten auf führenden Sicherheitskonferenzen wie DEF CON, Black Hat und RSA auf und engagieren sich dort ehrenamtlich.
Über diesen Bericht
Netskope bietet Millionen von Nutzern weltweit Schutz vor Bedrohungen. Die in diesem Bericht präsentierten Informationen basieren auf aggregierten Nutzungsdaten, die von der Netskope One-Plattform für eine Teilgruppe von Netskope-Kunden in der Fertigungsindustrie erhoben wurden.
Die Statistiken in diesem Bericht basieren auf dem Zeitraum vom 1. Juni 2025 bis zum 31. August 2026. Sie spiegeln Angreifertaktiken, Nutzerverhalten und Unternehmensrichtlinien wider.