Questo report riguarda le organizzazioni del settore manifatturiero. Il campione è ampio e comprende automotive, chimica, beni di consumo, alimenti e bevande, aerospazio e difesa e ingegneria industriale pesante, oltre a numerosi sottosettori specializzati di dimensioni minori.
Questa ampiezza è importante perché il settore manifatturiero trasforma gli incidenti informatici in incidenti fisici e commerciali. Le attività degli stabilimenti e l’IT aziendale sono sempre più interconnessi, quindi un’intrusione può arrestare una linea di produzione ed esporre decenni di proprietà intellettuale relativa ai processi, con conseguenze che vanno ben oltre la perdita di dati. Il settore è un bersaglio costante dello spionaggio industriale sponsorizzato da Stati volto a ottenere progetti e know-how sui processi, e le sue articolate catene di approvvigionamento just-in-time consentono a una singola compromissione di propagarsi attraverso più livelli di fornitori e clienti. Inoltre, le violazioni nel settore manifatturiero coinvolgono sempre più spesso terze parti e applicazioni web.
Allo stesso tempo, le aziende manifatturiere si stanno modernizzando rapidamente (cloud, SaaS, IIoT e ora IA), e questa trasformazione digitale sta avanzando più rapidamente della governance. Molti stabilimenti utilizzano ancora sistemi OT legacy con cicli di vita lunghi e spesso impossibili da aggiornare con patch, mentre la carenza di manodopera spinge verso un’adozione accelerata dell’IA e dell’IA agentica. Le autorità di regolamentazione stanno intervenendo: la NIS2 dell’UE include nel proprio ambito di applicazione molte aziende manifatturiere, e il programma CMMC degli Stati Uniti ha esteso i requisiti di cybersecurity alla base industriale della difesa.
Questo report si basa su dati di telemetria reali e anonimizzati della piattaforma Netskope One, non su sondaggi o dati autodichiarati. Evidenzia le tendenze e i rischi emergenti nel settore manifatturiero, affinché le organizzazioni possano anticipare i vettori di attacco e prendere decisioni strategiche più informate.
Risultati principali
Sistemi, strumenti e applicazioni di IA sono ormai integrati nelle organizzazioni manifatturiere. Sempre più organizzazioni implementano applicazioni di IA gestite, l’IA assume un ruolo più importante nelle applicazioni quotidiane e nei flussi di lavoro agentici, e questi cambiamenti introducono nuovi rischi per la sicurezza, i dati e legati al malware.
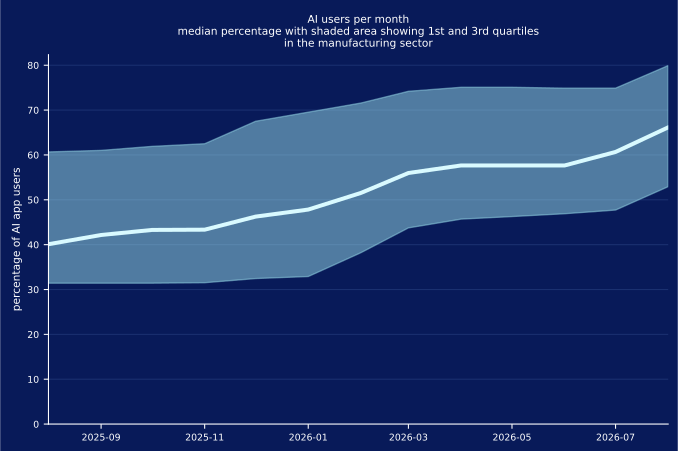
L’uso dell’IA continua a crescere: Nell’ultimo anno, gli utenti attivi dell’IA sono passati dal 40% al 67% degli utenti totali nel settore manifatturiero. Microsoft Copilot è ora l’applicazione di IA più adottata nel settore, un dato che distingue il manifatturiero dagli altri settori. L’uso di applicazioni di IA gestite dall’organizzazione è salito dal 35% al 70%, mentre l’uso di account personali di IA è sceso dal 75% al 55%. Tuttavia, l’attività di IA nelle organizzazioni non si limita agli strumenti dedicati o all’utilizzo diretto: il 96% dei dipendenti utilizza applicazioni con funzionalità di IA integrate e il 90% interagisce con sistemi che utilizzano specificamente dati dei clienti o degli utenti per l’addestramento, un aspetto di cui i team di conformità devono tenere conto.
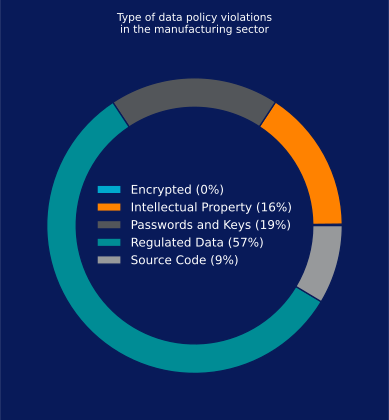
I dati sensibili transitano attraverso i flussi di lavoro dell’IA: I dati soggetti a regolamentazione rappresentano il 57% delle violazioni dei criteri sui dati legate all’IA nel settore manifatturiero, seguiti da password e chiavi al 19%, proprietà intellettuale al 16% e codice sorgente al 9%. L’attività remota del Model Context Protocol (MCP) è cresciuta notevolmente nel periodo: il numero di entità non umane che si connettono a server MCP remoti è aumentato del 490% e gli eventi MCP sono aumentati del 600%. Le organizzazioni devono comprendere non solo quali applicazioni e agenti di IA operano nei loro ambienti, ma anche con quali utenti e sistemi interagiscono e a quali risorse possono accedere.
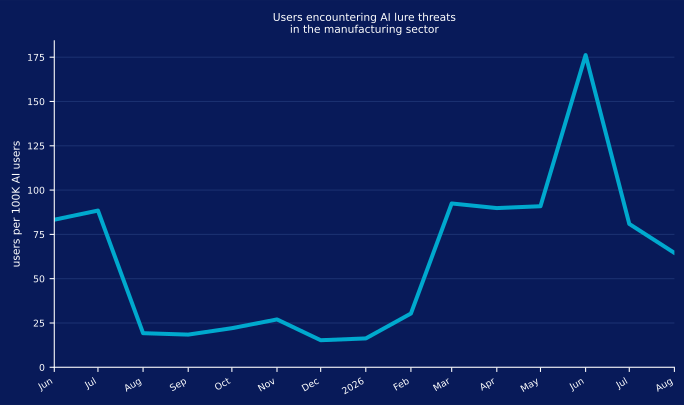
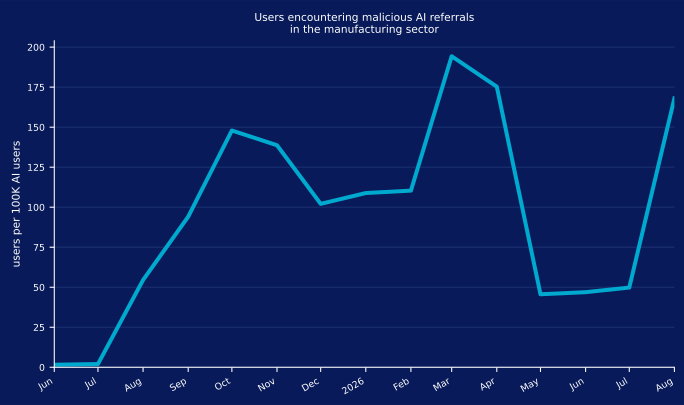
Gli aggressori stanno sfruttando la tendenza verso l’IA: Le esche a tema IA prendono costantemente di mira gli utenti aziendali, con un picco di attività a febbraio e un ulteriore aumento a giugno 2026. Le interazioni con link dannosi forniti dall’IA hanno seguito un andamento simile, manifestandosi a ondate a partire da luglio 2025 e aumentando ulteriormente all’inizio del 2026.
Uso dell’IA
IA: tendenze di adozione e utilizzo
Man mano che le aziende manifatturiere acquisiscono maggiore familiarità con l’adozione dell’IA, questa tecnologia assume un ruolo più importante nelle attività aziendali quotidiane. Nell’ultimo anno, la percentuale di utenti che utilizzano attivamente applicazioni di IA nel settore manifatturiero è salita dal 40% al 67%, riflettendo la continua adozione dell’IA in tutto il settore e allineandosi alle più ampie tendenze globali.
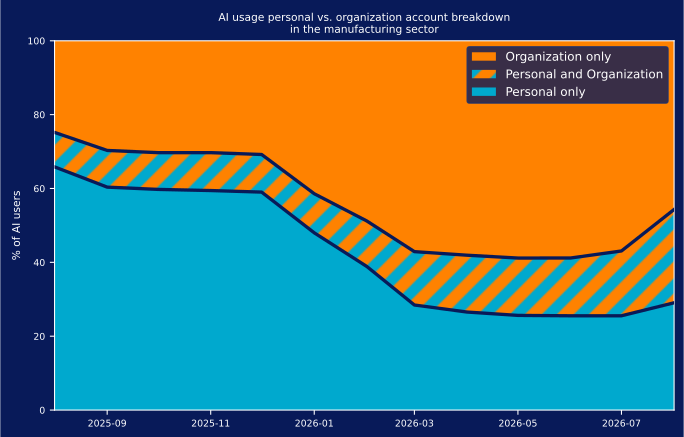
Nel frattempo, le aziende manifatturiere hanno ridotto costantemente il rischio legato alla shadow AI, indirizzando gli utenti dagli account personali di IA verso strumenti gestiti dall’organizzazione. Nell’ultimo anno, l’uso di applicazioni personali di IA è sceso dal 75% al 55%, mentre l’adozione di soluzioni di IA gestite dall’organizzazione è salita dal 35% al 70%. Allo stesso tempo, la percentuale di utenti che alternano account personali e aziendali è aumentata dal 9% al 25%, suggerendo che i dipendenti continuano a passare da account gestiti ad account personali mentre esplorano nuovi strumenti. Le aziende manifatturiere possono ridurre questa alternanza accelerando la valutazione e l’approvazione di nuove applicazioni di IA, mantenendo al contempo misure di controllo più rigorose a livello di istanza.
Le aziende manifatturiere stanno indirizzando gli utenti verso l’IA gestita, migliorando la protezione dei dati e la conformità senza limitare la produttività. L’uso personale dell’IA rimane tuttavia diffuso e la sovrapposizione tra account personali e aziendali è aumentata. La shadow AI raramente scompare del tutto, quindi le organizzazioni hanno bisogno di misure di salvaguardia a lungo termine, criteri chiari e un processo semplice per richiedere nuovi strumenti di IA.
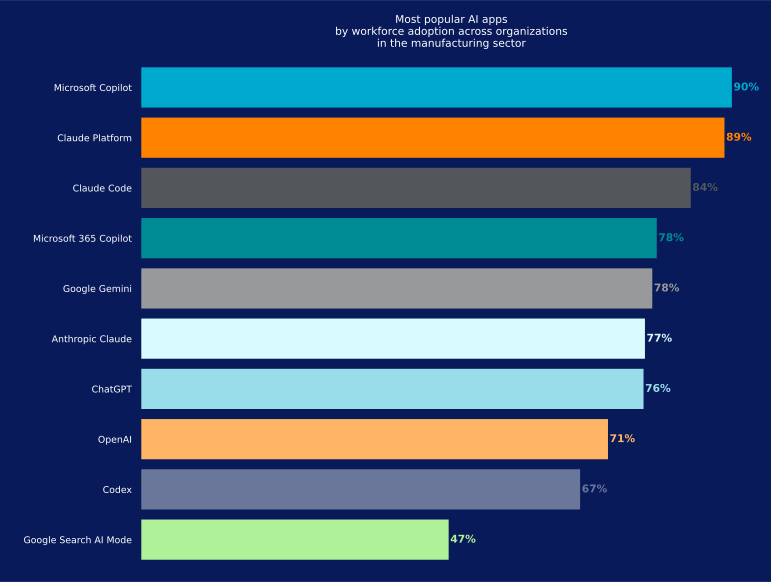
Per la prima volta, Microsoft Copilot è l’applicazione di IA più adottata nel settore manifatturiero, utilizzata dal 90% delle organizzazioni. Claude Platform segue da vicino con l’89%, mentre ChatGPT si attesta al 76%.
L’ascesa di Microsoft Copilot al primo posto della classifica è accompagnata da una posizione relativamente bassa di ChatGPT, la cui adozione è ora nettamente inferiore a quella delle due applicazioni leader. La forte presenza di Copilot e Claude Platform suggerisce inoltre che le aziende manifatturiere stanno adottando l’IA in diversi flussi di lavoro, dagli strumenti integrati nelle attività aziendali quotidiane alle piattaforme che supportano lo sviluppo software. Per i team di sicurezza, questo significa che il traffico di IA non proviene più principalmente da chatbot autonomi. Gran parte di esso ora transita all’interno delle applicazioni aziendali e degli ambienti di sviluppo esistenti.
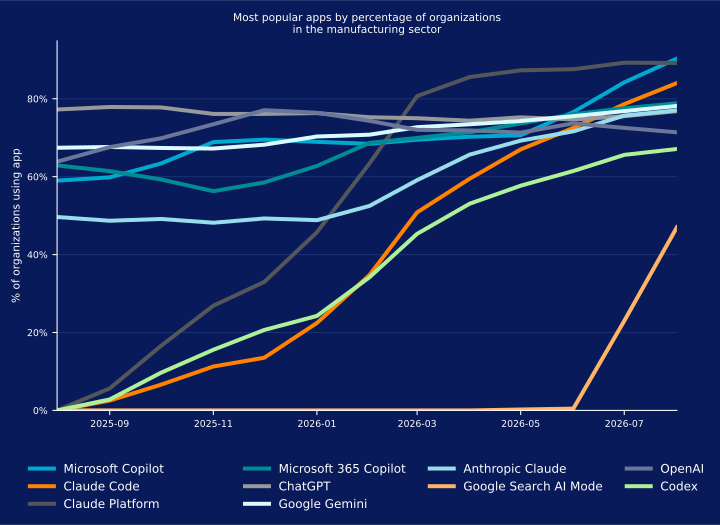
Il grafico seguente mostra come si è evoluta nell’ultimo anno l’adozione delle principali applicazioni di IA nel settore manifatturiero, evidenziando un aumento dell’adozione di Microsoft Copilot a partire da aprile 2026, mentre l’uso di Claude Platform è rimasto stabile da febbraio. Anche Google AI Search ha iniziato a comparire nei dati a giugno, raggiungendo un’adozione del 47%. Queste tendenze differiscono dal quadro globale, riflettendo un modello peculiare di adozione delle applicazioni di IA nel settore manifatturiero.
IA: utilizzo delle app e violazione dei criteri sui dati
Con la continua crescita dell’adozione dell’IA nel settore manifatturiero, l’esposizione dei dati sta diventando una preoccupazione sempre maggiore. I dipendenti utilizzano strumenti di IA per riassumere documenti, generare report, ottenere assistenza e ottimizzare i processi aziendali quotidiani. Queste attività possono coinvolgere informazioni sensibili relative a clienti, attività aziendali e operazioni, creando nuove occasioni di esposizione dei dati.
La nostra analisi mostra che i dati soggetti a regolamentazione rimangono il tipo più comune di informazioni sensibili coinvolte nelle violazioni dei criteri sui dati legate all’IA nel settore manifatturiero, rappresentando il 57% degli eventi. Seguono password e chiavi API al 19%, proprietà intellettuale al 16% e codice sorgente al 9%.
App di IA più bloccate
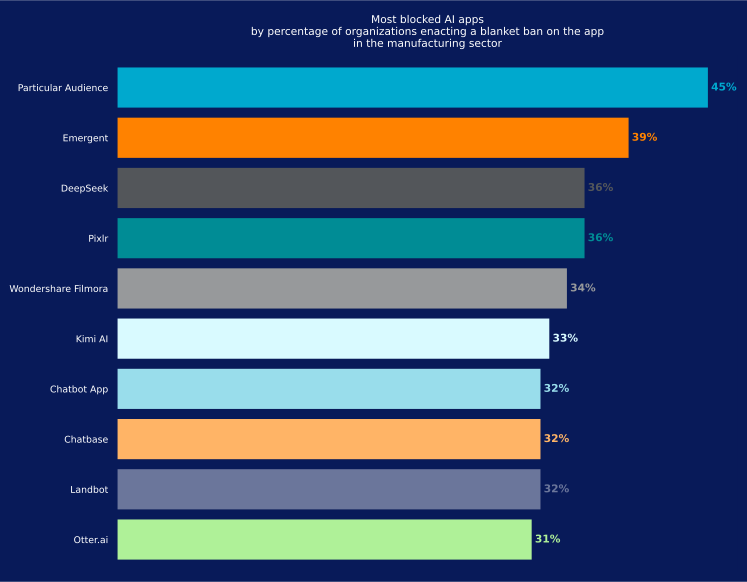
Molte aziende manifatturiere limitano l’uso di specifiche applicazioni di IA per motivi di sicurezza, privacy e conformità. Sebbene i criteri varino da un’organizzazione all’altra, alcune applicazioni vengono bloccate più spesso di altre, offrendo indicazioni su dove i team di sicurezza individuano i rischi maggiori.
Particular Audience è l’applicazione di IA bloccata più frequentemente nel settore manifatturiero, con il 45% delle organizzazioni che ne limita l’accesso. Segue Emergent al 39%, mentre DeepSeek è bloccata dal 36% delle organizzazioni.
Queste restrizioni riflettono preoccupazioni relative al modo in cui le applicazioni di IA gestiscono le informazioni sensibili e si connettono ai sistemi aziendali; a dove vengono archiviati i prompt e i file caricati; a quali risorse interne può accedere un’app; e alla possibilità che l’elaborazione avvenga al di fuori delle misure di controllo di sicurezza e conformità stabilite.
Adozione dell’IA agentica
Adozione dell’IA da parte degli utenti
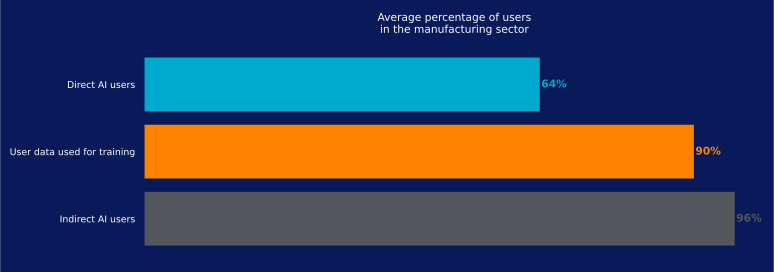
Nel settore manifatturiero, il 64% dei dipendenti utilizza direttamente applicazioni di IA, mentre il 96% utilizza applicazioni che includono funzionalità basate sull’IA. Inoltre, il 90% interagisce con sistemi di IA che utilizzano dati dei clienti o degli utenti per addestrare i modelli, un rischio per la conformità in assenza di una governance adeguata.
La maggior parte dell’uso dell’IA avviene all’interno di applicazioni su cui i dipendenti fanno già affidamento, non in strumenti autonomi. Questo rende più difficile per le aziende manifatturiere monitorare dove vengono condivise le informazioni sensibili e come vengono utilizzate, sia nelle interazioni dirette con gli strumenti di IA sia nelle funzionalità di IA eseguite in background.
MCP: interconnessione in rapido aumento
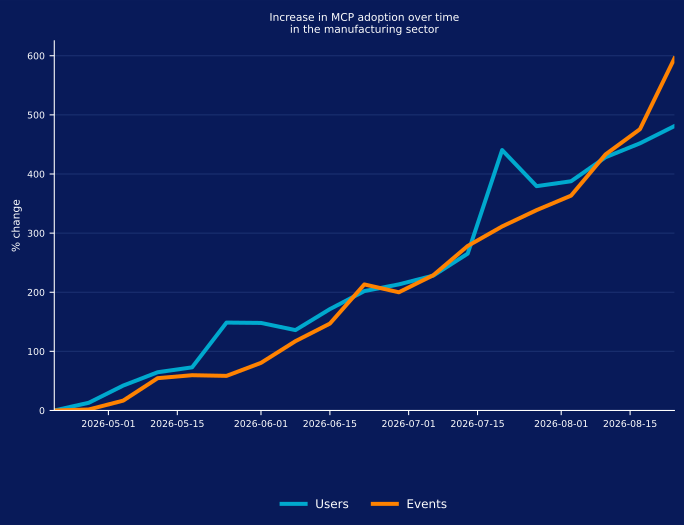
MCP, lo standard open source che consente ai modelli di IA di connettersi a fonti di dati e strumenti esterni e interni, sta crescendo rapidamente nel settore manifatturiero. Nel periodo di ricerca, il numero di entità non umane che interagiscono con server MCP remoti è aumentato del 490%, mentre gli eventi legati a MCP sono cresciuti del 600%, con un picco di attività a luglio e agosto.
Ogni connessione MCP remota offre a un agente di IA un percorso verso un server esterno all’organizzazione, e alcuni di questi agenti possono anche accedere a dati aziendali o ad altre risorse sensibili. I team di sicurezza devono sapere quali agenti effettuano queste connessioni e quali dati trasportano.
Questi dati si riferiscono specificamente all’uso di MCP remoto, in cui gli agenti di IA si connettono a server MCP ospitati su Internet anziché localmente o all’interno della rete dell’organizzazione. La forte crescita, in particolare il picco di luglio, suggerisce che l’IA agentica è sempre più integrata nei flussi di lavoro aziendali.
Minacce connesse all’IA
Classificazione dei rischi dell’IA
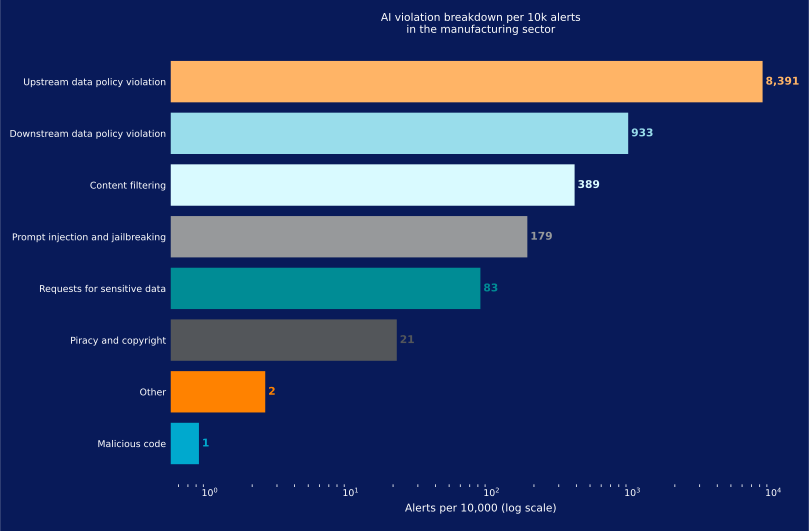
Visibilità, governance e protezione efficaci dell’IA iniziano con una comprensione chiara dei rischi che le organizzazioni devono affrontare. Nel settore manifatturiero, le violazioni dei criteri sui dati a monte rappresentano l’83% delle violazioni legate all’IA, rendendole la categoria di rischio più diffusa. Anche le violazioni dei criteri sui dati a valle rimangono un motivo di preoccupazione, riflettendo il rischio di esporre informazioni sensibili sia quando vengono inserite negli strumenti di IA sia quando i contenuti generati dall’IA vengono condivisi o utilizzati altrove.
Le violazioni legate al codice dannoso sono meno comuni, ma quando si verificano possono portare direttamente alla compromissione di sistemi, applicazioni e dati aziendali.
Esche dannose a tema IA
Un’esca dannosa a tema IA induce gli utenti a scaricare malware o a visitare un sito web dannoso spacciandosi per un marchio o uno strumento di IA affidabile. Nel settore manifatturiero, l’attività ha mostrato un rapido aumento a febbraio, da circa 25 a circa 100 utenti ogni 100.000 dipendenti, è rimasta costante fino a maggio e ha poi registrato un ulteriore picco a quasi 175 ogni 100.000 a giugno.
Questo andamento suggerisce che le esche dannose a tema IA si manifestano a ondate anziché a un ritmo costante: due brevi picchi a febbraio, seguiti da un aumento più consistente a giugno.
Le campagne recenti hanno incluso programmi di installazione falsi per applicazioni di IA, strumenti per sviluppatori trojanizzati e altre esche a tema IA progettate per sfruttare l’interesse per questa tecnologia. Con l’espansione dell’adozione, gli aggressori continueranno probabilmente a perfezionare queste tecniche, anche prendendo di mira le catene di approvvigionamento software e distribuendo pacchetti dannosi che sfruttano lo sviluppo assistito dall’IA.
Link dannosi forniti dall’IA
Un link dannoso fornito dall’IA è un collegamento nocivo restituito da un’applicazione di IA sul quale un utente fa clic o che un agente di IA segue. Questi link sono simili ai collegamenti dannosi inseriti nei risultati dei motori di ricerca, sui quali gli utenti possono fare clic credendo che conducano a siti web legittimi. Gli aggressori possono promuoverli attraverso tecniche SEO, annunci a pagamento o infrastrutture legittime compromesse.
L’approccio è simile negli ambienti di IA, sebbene i contenuti dannosi raggiungano gli utenti attraverso canali diversi. Stanno emergendo tecniche come l’ottimizzazione per i motori di intelligenza artificiale (AIEO), con cui gli aggressori cercano di influenzare i contenuti proposti dai modelli di IA, mentre anche la pubblicità sta iniziando a comparire all’interno delle applicazioni di IA.
Nel settore manifatturiero, le interazioni con link dannosi forniti dall’IA hanno iniziato ad aumentare a luglio 2025, raggiungendo 150 ogni 100.000 utenti a ottobre. Un secondo aumento è iniziato a febbraio 2026, con l’attività che è salita ulteriormente a 200 ogni 100.000 utenti a marzo. I team di sicurezza dovrebbero ispezionare i link restituiti dalle applicazioni di IA nello stesso modo in cui ispezionano i collegamenti nei risultati di ricerca e nelle email, prima che utenti o agenti li seguano.
Raccomandazioni
Con il crescente utilizzo di strumenti di IA, sia aziendali sia personali, e l’uso improprio delle app cloud personali, è essenziale rafforzare la visibilità, migliorare i criteri e dare priorità alle difese proattive per proteggere l’organizzazione in questo panorama delle minacce in rapida evoluzione.
Sulla base delle tendenze emerse in questo report, Netskope Threat Labs raccomanda vivamente alle organizzazioni del settore manifatturiero di riesaminare la propria postura di sicurezza complessiva:
- Ispezionare tutti i download HTTP e HTTPS, incluso tutto il traffico web e cloud, per impedire al malware di infiltrarsi nella rete. I clienti Netskope possono configurare Netskope One NG-SWG con un criterio di protezione dalle minacce applicabile ai download di tutte le categorie e di tutti i tipi di file.
- Bloccare l’accesso alle app che non hanno alcuno scopo aziendale legittimo o che comportano un rischio sproporzionato per l’organizzazione. Un buon punto di partenza è un criterio che consenta le app affidabili attualmente in uso e blocchi tutte le altre.
- Utilizzare criteri DLP per rilevare informazioni potenzialmente sensibili, tra cui codice sorgente, dati soggetti a regolamentazione, password e chiavi, proprietà intellettuale e dati crittografati, inviate a istanze personali di app, app di IA o altre destinazioni non autorizzate.
- Utilizzare la tecnologia Remote Browser Isolation (RBI) per fornire una protezione aggiuntiva durante la visita a siti web appartenenti a categorie che possono presentare un rischio maggiore, come domini osservati o registrati di recente.
- Utilizzare Netskope Skylight AI Gateway per ottenere visibilità e controllo sulle applicazioni di IA e sulle interazioni API, contribuendo a rendere sicuri i flussi di dati tra utenti, applicazioni e LLM.
- Implementare Netskope Skylight AI Guardrails per applicare misure di protezione coerenti contro l’esposizione di dati sensibili, i prompt non sicuri e le violazioni dei criteri negli ambienti di IA gestiti e non gestiti.
- Utilizzare Netskope Skylight AI App Security per individuare le applicazioni di IA sia gestite sia non gestite, applicare misure di controllo in tempo reale e attuare criteri di governance nell’uso personale e aziendale dell’IA.
- Sfruttare Netskope Skylight AI Analytics per monitorare le tendenze di adozione dell’IA, le attività degli utenti e gli incidenti DLP, aiutando le organizzazioni a comprendere meglio e ridurre l’esposizione ai rischi legati all’IA.
- Valutare Netskope Skylight AI Red Teaming per identificare attivamente vulnerabilità ed errori di configurazione nelle implementazioni private di IA prima che possano essere sfruttati negli ambienti di produzione.
Netskope Threat Labs
Composto dai principali ricercatori del settore sulle minacce cloud e sul malware, Netskope Threat Labs scopre, analizza e progetta difese contro le più recenti minacce cloud che colpiscono le aziende. I nostri ricercatori partecipano regolarmente come relatori e volontari alle principali conferenze sulla sicurezza, tra cui DEF CON, Black Hat e RSA.
Informazioni su questo report
Netskope fornisce protezione dalle minacce a milioni di utenti in tutto il mondo. Le informazioni presentate in questo report si basano su dati di utilizzo aggregati raccolti dalla piattaforma Netskope One per un sottoinsieme di clienti Netskope del settore manifatturiero.
Le statistiche di questo report si basano sul periodo dal 1° giugno 2025 al 31 agosto 2026. I dati statistici riflettono le tattiche degli aggressori, il comportamento degli utenti e i criteri delle organizzazioni.