Ce rapport porte sur les organisations du secteur manufacturier. L’échantillon est vaste et couvre l’automobile, la chimie, les biens de consommation, l’agroalimentaire, l’aérospatiale et la défense, ainsi que l’ingénierie industrielle lourde, avec également de nombreux sous-secteurs spécialisés de plus petite taille.
Cette diversité est importante, car le secteur manufacturier transforme les cyberincidents en incidents physiques et commerciaux. Les opérations des usines et l’informatique d’entreprise sont de plus en plus interconnectées, si bien qu’une intrusion peut arrêter une ligne de production et exposer des décennies de propriété intellectuelle liée aux procédés, avec des conséquences qui vont bien au-delà de la perte de données. Le secteur est une cible permanente de l’espionnage industriel parrainé par des États, qui vise les conceptions et le savoir-faire lié aux procédés. Ses chaînes d’approvisionnement, complexes et organisées en flux tendu, permettent à une seule compromission de se propager à plusieurs niveaux de fournisseurs et de clients. De plus, les compromissions dans le secteur manufacturier impliquent de plus en plus des tiers et des applications web.
Parallèlement, les fabricants se modernisent rapidement (cloud, SaaS, IIoT et désormais IA), et cette transformation numérique progresse plus vite que la gouvernance. De nombreuses usines exploitent encore des systèmes OT anciens, dont la durée de vie est longue et auxquels il est souvent impossible d’appliquer des correctifs, tandis que les pénuries de main-d’œuvre accélèrent fortement l’adoption de l’IA et de l’IA agentique. Les régulateurs réagissent : la directive NIS2 de l’UE fait entrer de nombreux fabricants dans son champ d’application, et le programme CMMC des États-Unis a étendu les exigences de cybersécurité à la base industrielle de défense.
Ce rapport s’appuie sur des données de télémétrie anonymisées issues de situations réelles et collectées par la plateforme Netskope One, et non sur des enquêtes ou des données autodéclarées. Il met en évidence les tendances et les risques émergents dans le secteur manufacturier afin que les organisations puissent anticiper les vecteurs d’attaque et prendre des décisions stratégiques plus éclairées.
Principales conclusions
Les systèmes, outils et applications d’IA sont désormais intégrés dans l’ensemble des organisations du secteur manufacturier. Un nombre croissant d’organisations déploient des applications d’IA gérées, l’IA occupe une place plus importante dans les applications quotidiennes et les flux de travail agentiques, et ces évolutions introduisent de nouveaux risques liés à la sécurité, aux données et aux malware.
L’utilisation de l’IA continue de croître : Au cours de l’année écoulée, la part des utilisateurs actifs de l’IA est passée de 40 % à 67 % de l’ensemble des utilisateurs du secteur manufacturier. Microsoft Copilot est désormais l’application d’IA la plus largement adoptée dans le secteur, ce qui distingue le secteur manufacturier des autres secteurs. L’utilisation d’applications d’IA gérées par l’organisation est passée de 35 % à 70 %, tandis que l’utilisation de comptes d’IA personnels a reculé de 75 % à 55 %. Mais l’activité liée à l’IA au sein des organisations ne se limite pas aux outils dédiés ou à une utilisation directe : 96 % des employés utilisent des applications intégrant des fonctionnalités d’IA, et 90 % interagissent avec des systèmes qui utilisent spécifiquement les données des clients ou des utilisateurs pour l’entraînement, ce dont les équipes de conformité doivent tenir compte.
Les données sensibles circulent dans les flux de travail d’IA : Les données réglementées représentent 57 % des violations de la politique de données liées à l’IA dans le secteur manufacturier, suivies des mots de passe et des clés à 19 %, de la propriété intellectuelle à 16 % et du code source à 9 %. L’activité du protocole de contexte modèle (MCP) à distance a fortement augmenté sur la période : le nombre d’entités non humaines se connectant à des serveurs MCP distants a augmenté de 490 %, et les événements MCP de 600 %. Les organisations doivent comprendre non seulement quelles applications et quels agents d’IA opèrent dans leurs environnements, mais aussi avec quels utilisateurs et systèmes ils interagissent, et à quelles ressources ils peuvent accéder.
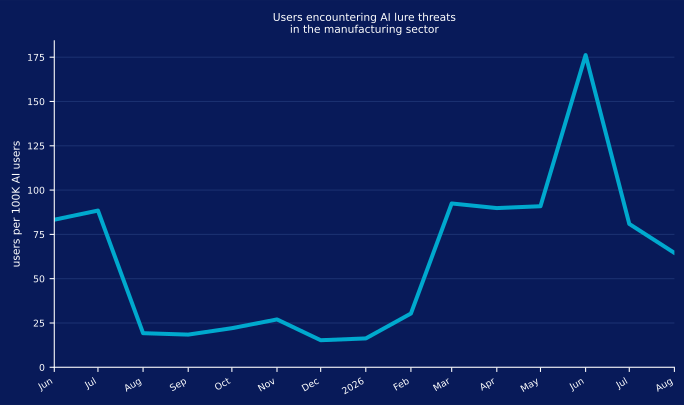
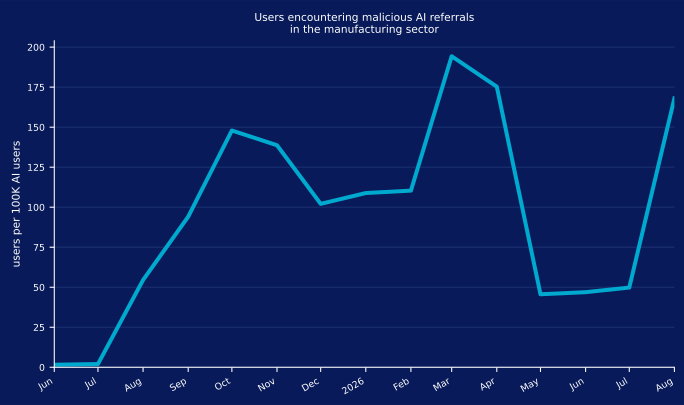
Les attaquants tirent parti de la tendance de l’IA : Les leurres liés à l’IA ciblent régulièrement les utilisateurs en entreprise, avec un pic d’activité en février et une nouvelle hausse en juin 2026. Les interactions avec des liens malveillants liés à l’IA ont suivi une tendance similaire, apparaissant par vagues à partir de juillet 2025 et augmentant davantage début 2026.
Utilisation de l’IA
IA : tendances d’adoption et d’utilisation
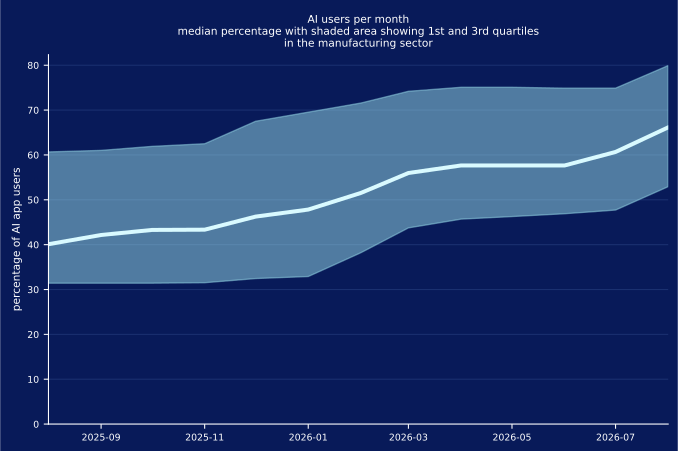
À mesure que les fabricants gagnent en confiance dans l’adoption de l’IA, cette technologie joue un rôle plus important dans les opérations quotidiennes des entreprises. Au cours de l’année écoulée, la part des utilisateurs utilisant activement des applications d’IA dans le secteur manufacturier est passée de 40 % à 67 %, ce qui reflète la poursuite de l’adoption de l’IA dans l’ensemble du secteur et s’inscrit dans les tendances mondiales.
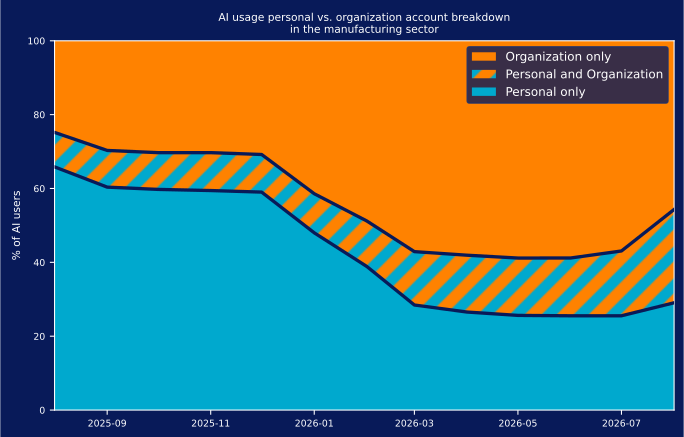
Parallèlement, les fabricants ont progressivement réduit le risque lié à l’IA non autorisée en orientant les utilisateurs des comptes d’IA personnels vers des outils gérés par l’organisation. Au cours de l’année écoulée, l’utilisation d’applications d’IA personnelles a reculé de 75 % à 55 %, tandis que l’adoption de solutions d’IA gérées par l’organisation est passée de 35 % à 70 %. Dans le même temps, la part des utilisateurs alternant entre comptes personnels et comptes d’entreprise est passée de 9 % à 25 %, ce qui laisse penser que les employés continuent de passer d’un compte géré à un compte personnel lorsqu’ils explorent de nouveaux outils. Les fabricants peuvent réduire ces allers-retours en accélérant l’examen et l’approbation des nouvelles applications d’IA tout en maintenant des contrôles plus stricts au niveau des instances.
Les fabricants orientent les utilisateurs vers une IA gérée, améliorant ainsi la protection des données et la conformité sans limiter la productivité. L’utilisation personnelle de l’IA reste toutefois courante, et le chevauchement entre les comptes personnels et les comptes d’entreprise s’est accru. L’IA non autorisée disparaît rarement complètement : les organisations ont donc besoin de garde-fous durables, de politiques claires et d’un processus simple pour demander de nouveaux outils d’IA.
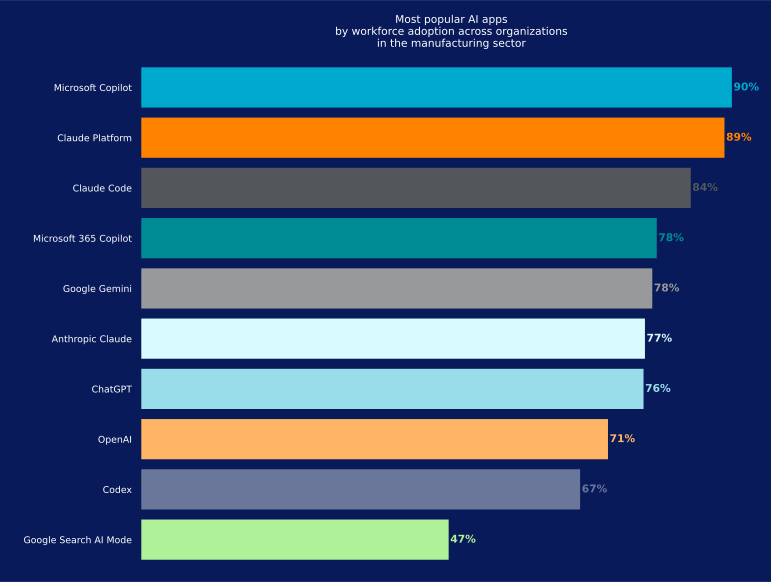
Pour la première fois, Microsoft Copilot se classe comme l’application d’IA la plus largement adoptée dans le secteur manufacturier, utilisée par 90 % des organisations. Claude Platform suit de près à 89 %, tandis que ChatGPT arrive derrière à 76 %.
L’arrivée de Microsoft Copilot en tête du classement s’accompagne d’un classement relativement bas pour ChatGPT, dont l’adoption est désormais nettement inférieure à celle des deux applications en tête. La forte présence de Copilot et de Claude Platform suggère également que les fabricants adoptent l’IA dans l’ensemble des flux de travail, des outils intégrés aux opérations quotidiennes de l’entreprise aux plateformes prenant en charge le développement logiciel. Pour les équipes de sécurité, cela signifie que le trafic lié à l’IA ne provient plus principalement de chatbots autonomes. Une grande partie de ce trafic circule désormais au sein des applications métier et des environnements de développement existants.
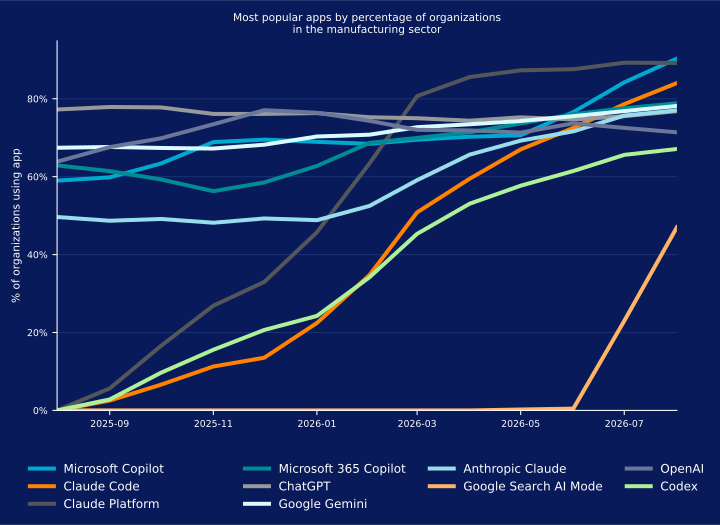
Le graphique ci-dessous montre l’évolution de l’adoption des principales applications d’IA dans le secteur manufacturier au cours de l’année écoulée. Il met en évidence une hausse de l’adoption de Microsoft Copilot à partir d’avril 2026, tandis que l’utilisation de Claude Platform est restée stable depuis février. Google AI Search a également commencé à apparaître dans les données en juin, atteignant un taux d’adoption de 47 %. Ces tendances diffèrent de la situation mondiale, reflétant un schéma d’adoption des applications d’IA propre au secteur manufacturier.
IA : utilisation des applications et violation de la politique de données
Alors que l’adoption de l’IA continue de croître dans le secteur manufacturier, l’exposition des données devient une préoccupation plus importante. Les employés utilisent des outils d’IA pour résumer des documents, générer des rapports, obtenir de l’aide et simplifier les processus métier quotidiens. Ces activités peuvent impliquer des informations sensibles relatives aux clients, à l’entreprise et aux opérations, créant de nouvelles possibilités d’exposition des données.
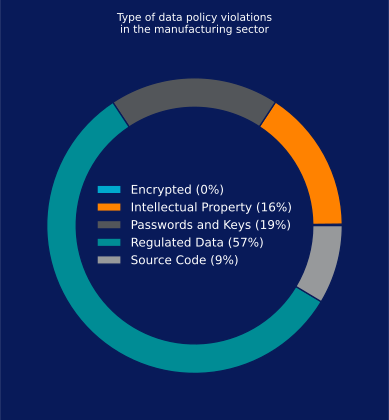
Notre analyse montre que les données réglementées restent le type d’informations sensibles le plus fréquemment impliqué dans les violations de la politique de données liées à l’IA dans le secteur manufacturier, représentant 57 % des événements. Viennent ensuite les mots de passe et les clés API à 19 %, la propriété intellectuelle à 16 % et le code source à 9 %.
Applications d’IA les plus bloquées
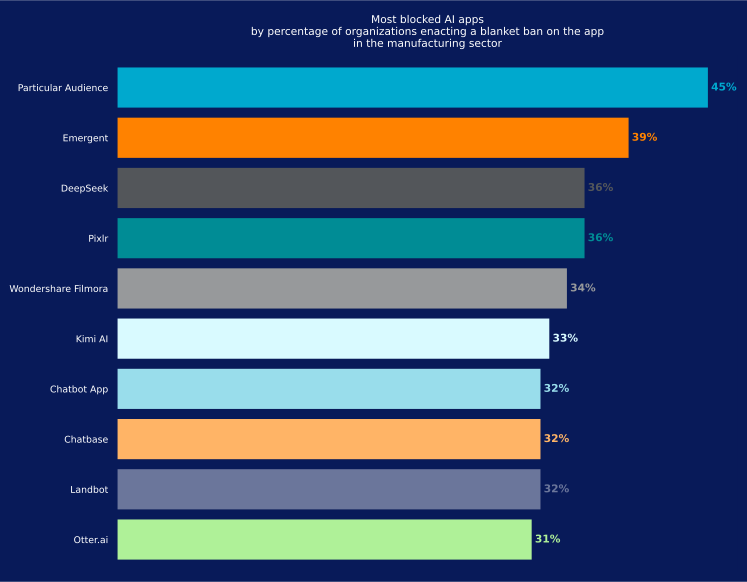
De nombreux fabricants restreignent certaines applications d’IA en raison de préoccupations liées à la sécurité, à la confidentialité et à la conformité. Bien que les politiques varient d’une organisation à l’autre, certaines applications sont bloquées plus souvent que d’autres, ce qui donne une indication des domaines dans lesquels les équipes de sécurité perçoivent les risques les plus élevés.
Particular Audience est l’application d’IA la plus fréquemment bloquée dans le secteur manufacturier, avec 45 % des organisations qui en restreignent l’accès. Emergent suit à 39 %, tandis que DeepSeek est bloquée par 36 % des organisations.
Ces restrictions reflètent des préoccupations concernant la manière dont les applications d’IA traitent les informations sensibles et se connectent aux systèmes de l’entreprise ; les lieux où sont stockés les prompts et les fichiers téléversés ; les ressources internes auxquelles une application peut accéder ; et la possibilité que son traitement s’effectue en dehors des contrôles de sécurité et de conformité établis.
Adoption de l’IA agentique
Adoption de l’IA par les utilisateurs
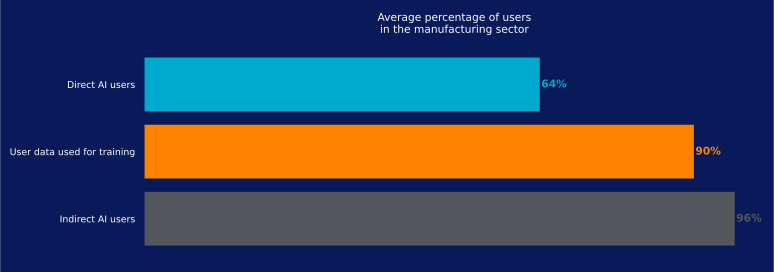
Dans l’ensemble du secteur manufacturier, 64 % des employés utilisent directement des applications d’IA, tandis que 96 % utilisent des applications intégrant des fonctionnalités reposant sur l’IA. De plus, 90 % interagissent avec des systèmes d’IA qui utilisent les données des clients ou des utilisateurs pour entraîner des modèles, ce qui constitue un risque de conformité en l’absence d’une gouvernance adéquate.
La majeure partie de l’utilisation de l’IA se déroule au sein d’applications sur lesquelles les employés s’appuient déjà, et non dans des outils autonomes. Il est donc plus difficile pour les fabricants de suivre où les informations sensibles sont partagées et comment elles sont utilisées, tant lors des interactions directes avec les outils d’IA que dans les fonctionnalités d’IA exécutées en arrière-plan.
MCP : une interconnexion en forte croissance
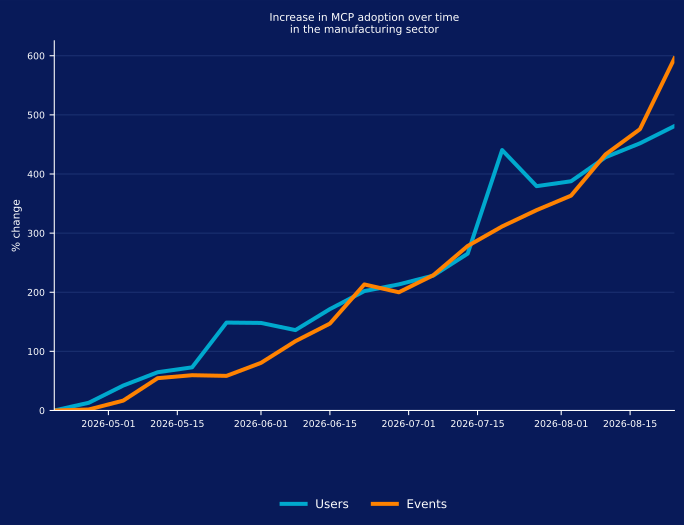
MCP, la norme open source qui permet aux modèles d’IA de se connecter à des sources de données et à des outils externes et internes, connaît une croissance rapide dans le secteur manufacturier. Sur la période étudiée, le nombre d’entités non humaines interagissant avec des serveurs MCP distants a augmenté de 490 %, tandis que les événements liés à MCP ont augmenté de 600 %, avec un pic d’activité en juillet et en août.
Chaque connexion MCP distante offre à un agent d’IA un accès à un serveur extérieur à l’organisation, et certains de ces agents peuvent également accéder à des données métier ou à d’autres ressources sensibles. Les équipes de sécurité doivent savoir quels agents établissent ces connexions et quelles données ils transportent.
Ces chiffres concernent spécifiquement l’utilisation de MCP à distance, lorsque les agents d’IA se connectent à des serveurs MCP hébergés sur Internet plutôt que localement ou au sein du réseau de l’organisation. Cette forte croissance, en particulier le pic de juillet, suggère que l’IA agentique est de plus en plus intégrée aux flux de travail de l’entreprise.
Menaces connexes à l’IA
Catégorisation des risques liés à l’IA
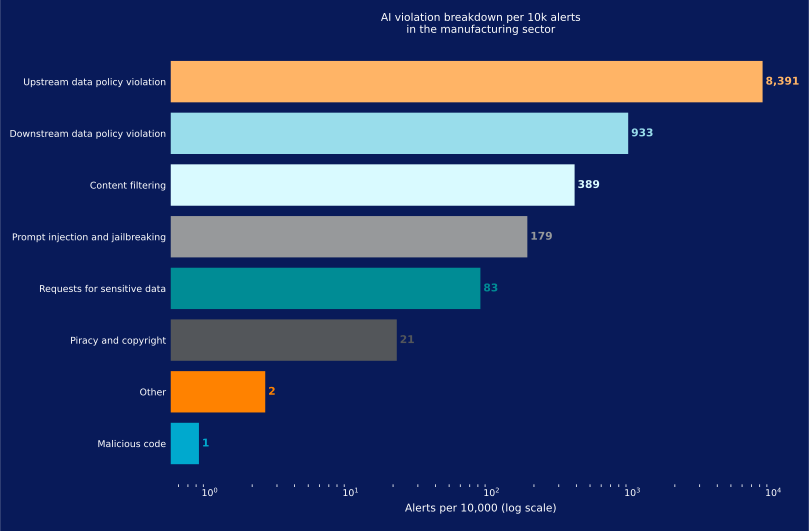
Une visibilité, une gouvernance et une protection efficaces en matière d’IA commencent par une compréhension claire des risques auxquels les organisations sont confrontées. Dans le secteur manufacturier, les violations de la politique de données en amont représentent 83 % des violations liées à l’IA, ce qui en fait la catégorie de risques la plus répandue. Les violations de la politique de données en aval restent également préoccupantes, reflétant le risque d’exposition d’informations sensibles aussi bien lors de leur saisie dans les outils d’IA que lorsque du contenu généré par l’IA est partagé ou utilisé ailleurs.
Les violations liées au code malveillant sont moins fréquentes, mais lorsqu’elles se produisent, elles peuvent entraîner directement la compromission de systèmes, d’applications et de données métier.
Leurres malveillants liés à l’IA
Un leurre malveillant lié à l’IA trompe les utilisateurs pour les inciter à télécharger des malware ou à visiter un site web malveillant en se faisant passer pour une marque ou un outil d’IA de confiance. Dans le secteur manufacturier, l’activité a rapidement augmenté en février, passant d’environ 25 à environ 100 utilisateurs pour 100 000 employés, est restée stable jusqu’en mai, puis a connu une nouvelle hausse pour atteindre près de 175 pour 100 000 en juin.
Cette tendance suggère que les leurres malveillants liés à l’IA arrivent par vagues plutôt qu’à un rythme constant : deux brèves poussées en février, puis une hausse plus importante en juin.
Les campagnes récentes ont inclus de faux programmes d’installation d’applications d’IA, des outils de développement contenant un cheval de Troie et d’autres leurres sur le thème de l’IA conçus pour exploiter l’intérêt qu’elle suscite. À mesure que l’adoption se généralise, les attaquants continueront probablement à affiner ces techniques, notamment en ciblant les chaînes d’approvisionnement logicielles et en distribuant des paquets malveillants qui tirent parti du développement assisté par l’IA.
Liens malveillants liés à l’IA
Un lien malveillant lié à l’IA est un lien dangereux renvoyé par une application d’IA, sur lequel un utilisateur clique ou qu’un agent d’IA suit. Ces liens sont similaires aux liens malveillants placés dans les résultats des moteurs de recherche, sur lesquels les utilisateurs peuvent cliquer en pensant qu’ils mènent à des sites web légitimes. Les attaquants peuvent les promouvoir au moyen de techniques de SEO, de publicités payantes ou d’infrastructures légitimes compromises.
L’approche est similaire dans les environnements d’IA, même si le contenu malveillant parvient aux utilisateurs par des canaux différents. Des techniques telles que l’optimisation pour les moteurs d’intelligence artificielle (AIEO) émergent alors que les attaquants cherchent à influencer le contenu présenté par les modèles d’IA, tandis que la publicité commence également à apparaître au sein des applications d’IA.
Dans le secteur manufacturier, les interactions avec des liens malveillants liés à l’IA ont commencé à augmenter en juillet 2025, atteignant 150 pour 100 000 utilisateurs en octobre. Une deuxième hausse a débuté en février 2026, l’activité progressant encore pour atteindre 200 pour 100 000 utilisateurs en mars. Les équipes de sécurité doivent inspecter les liens renvoyés par les applications d’IA de la même manière qu’elles inspectent les liens dans les résultats de recherche et les e-mails, avant que les utilisateurs ou les agents ne les suivent.
Recommandations
Face à l’utilisation croissante des outils d’IA, tant professionnels que personnels, et à l’usage abusif des applications cloud personnelles, il est essentiel de renforcer la visibilité, d’améliorer les politiques et de privilégier les défenses proactives pour protéger votre organisation dans ce paysage des menaces en évolution rapide.
Sur la base des tendances mises en évidence dans ce rapport, Netskope Threat Labs encourage vivement les organisations du secteur manufacturier à réexaminer leur posture globale de sécurité :
- Inspectez tous les téléchargements HTTP et HTTPS, y compris l’ensemble du trafic web et cloud, afin d’empêcher les malware de s’introduire dans votre réseau. Les clients Netskope peuvent configurer leur Netskope One NG-SWG avec une politique de protection contre les menaces qui s’applique aux téléchargements de toutes les catégories et de tous les types de fichiers.
- Bloquez l’accès aux applications qui ne répondent à aucun besoin métier légitime ou qui présentent un risque disproportionné pour l’organisation. Une politique autorisant les applications réputées actuellement utilisées tout en bloquant toutes les autres constitue un bon point de départ.
- Utilisez des politiques DLP pour détecter les informations potentiellement sensibles, notamment le code source, les données réglementées, les mots de passe et les clés, la propriété intellectuelle et les données chiffrées, envoyées vers des instances d’applications personnelles, des applications d’IA ou d’autres destinations non autorisées.
- Utilisez la technologie Remote Browser Isolation (RBI) pour offrir une protection supplémentaire lors de la consultation de sites web appartenant à des catégories susceptibles de présenter un risque plus élevé, comme les domaines nouvellement observés ou nouvellement enregistrés.
- Utilisez Netskope Skylight AI Gateway pour bénéficier d’une visibilité et d’un contrôle sur les applications d’IA et les interactions API, afin de sécuriser les flux de données entre les utilisateurs, les applications et les LLM.
- Déployez Netskope Skylight AI Guardrails pour appliquer des protections cohérentes contre l’exposition de données sensibles, les prompts dangereux et les violations de politiques dans les environnements d’IA gérés et non gérés.
- Utilisez Netskope Skylight AI App Security pour découvrir les applications d’IA gérées et non gérées, appliquer des contrôles en temps réel et faire respecter les politiques de gouvernance pour l’utilisation personnelle et professionnelle de l’IA.
- Tirez parti de Netskope Skylight AI Analytics pour surveiller les tendances d’adoption de l’IA, les activités des utilisateurs et les incidents DLP, afin d’aider les organisations à mieux comprendre et à réduire leur exposition aux risques liés à l’IA.
- Envisagez Netskope Skylight AI Red Teaming pour identifier activement les vulnérabilités et les erreurs de configuration dans les déploiements privés d’IA avant qu’elles ne puissent être exploitées dans les environnements de production.
Netskope Threat Labs
Composée de chercheurs parmi les plus éminents du secteur dans le domaine des menaces cloud et des malware, l’équipe Netskope Threat Labs découvre et analyse les dernières menaces cloud qui touchent les entreprises, et conçoit des défenses pour les contrer. Nos chercheurs interviennent régulièrement et participent comme bénévoles aux principales conférences de sécurité, notamment DEF CON, Black Hat et RSA.
À propos de ce rapport
Netskope fournit une protection contre les menaces à des millions d’utilisateurs dans le monde. Les informations présentées dans ce rapport reposent sur des données d’utilisation agrégées collectées par la plateforme Netskope One auprès d’un sous-ensemble de clients Netskope du secteur manufacturier.
Les statistiques de ce rapport portent sur la période du 1er juin 2025 au 31 août 2026. Elles reflètent les tactiques des attaquants, le comportement des utilisateurs et les politiques des organisations.