本レポートは、製造業の組織を対象としています。分析対象は、自動車、化学、消費財、食品・飲料、航空宇宙・防衛、重工業エンジニアリングに加え、多数の小規模な専門分野にまで広がっています。
この幅広さが重要なのは、製造業ではサイバーインシデントが物理的な被害や事業上の損害につながるためです。工場の操業と企業のIT環境の相互接続が進んでいるため、侵入によって生産ラインが停止し、数十年にわたって蓄積された製造プロセスに関する知的財産が漏えいする可能性があり、その影響はデータ損失にとどまりません。製造業は、設計情報やプロセスのノウハウを狙う 国家が支援する産業スパイ活動 の恒常的な標的となっています。また、多層的なジャストインタイム型の サプライチェーン を通じて、単一の侵害がサプライヤーや顧客の各階層へ波及する可能性があり、製造業における侵害にはサードパーティやWebアプリケーションが関与するケースが増えています。
同時に、製造業ではクラウド、SaaS、IIoT、そして現在はAIによる近代化が急速に進んでおり、この デジタルトランスフォーメーション にガバナンスが追いついていません。多くの工場では、長期間稼働し、パッチを適用できないことも多い レガシーOT が依然として使われています。一方、人手不足 を背景に、AIやエージェント型AIの導入が積極的に進められています。規制当局も対応を進めています。 EU NIS2 は多くの製造業者を適用対象に含め、 米国のCMMC プログラムは、防衛産業基盤にサイバーセキュリティ要件を拡大しました。
本レポートは、調査アンケートや自己申告データではなく、Netskope Oneプラットフォームから得られた、実環境の匿名化されたテレメトリに基づいています。製造業における動向と新たなリスクを明らかにすることで、組織が攻撃経路を予測し、より十分な情報に基づいて戦略的な意思決定を行えるようにします。
主な調査結果
AIシステム、ツール、アプリケーションは、現在、製造業の組織全体に組み込まれています。管理対象のAIアプリケーションを導入する組織が増え、日常的なアプリケーションやエージェント型ワークフローにおけるAIの役割が拡大しています。こうした変化は、セキュリティ、データ、マルウェアに関する新たなリスクをもたらしています。
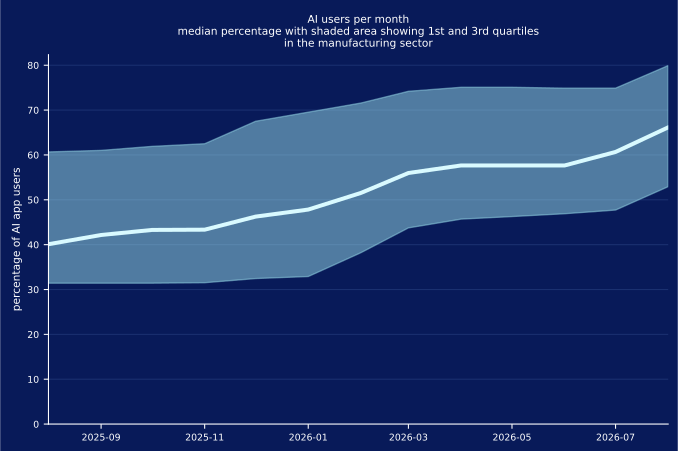
AI利用は引き続き拡大: 過去1年間で、製造業の全ユーザーに占めるアクティブなAIユーザーの割合は40%から67%に増加しました。Microsoft Copilotは現在、製造業で最も広く導入されているAIアプリケーションとなっており、この点が他の業界と異なります。組織が管理するAIアプリケーションの利用は35%から70%に増加し、個人用AIアカウントの利用は75%から55%に減少しました。ただし、組織内のAI利用は専用ツールや直接的な利用に限られません。従業員の96%がAI機能を組み込んだアプリケーションを使用し、90%が顧客データやユーザーデータを学習に使用するシステムを利用しているため、コンプライアンスチームはこれらも考慮する必要があります。
機密データはAIワークフローを通じて移動: 製造業におけるAI関連のデータポリシー違反の57%は規制対象データに関するもので、パスワードとキーが19%、知的財産が16%、ソースコードが9%と続きます。調査期間中、リモートModel Context Protocol(MCP)の利用が急増しました。リモートMCPサーバーに接続する非人間エンティティの数は490%増加し、MCPイベントは600%増加しました。組織は、自社の環境で稼働しているAIアプリケーションやエージェントだけでなく、それらがやり取りするユーザーやシステム、さらにアクセスできる対象も把握する必要があります。
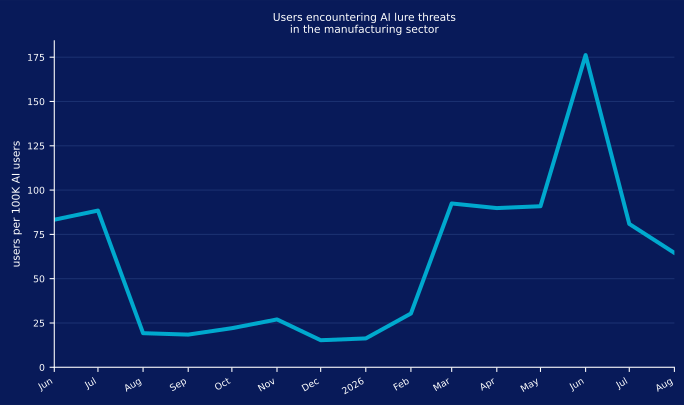
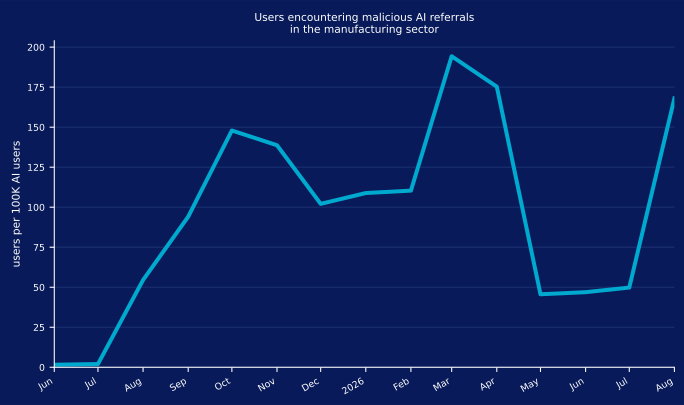
攻撃者はAIの普及を悪用: AIを装った誘導は企業ユーザーを継続的に標的としており、関連する活動は2月に急増し、2026年6月にはさらに増加しました。悪意のあるAIリンクへのアクセスも同様の傾向を示し、2025年7月から波状的に発生し、2026年初頭にはさらに増加しました。
AIの利用
AI:導入と利用の動向
製造業者がAIの導入に慣れるにつれて、AIは日常の業務でより大きな役割を担うようになっています。過去1年間で、製造業においてAIアプリケーションを積極的に利用するユーザーの割合は40%から67%に増加しました。これは業界全体でAIの導入が継続していることを示しており、より広範な世界的動向とも一致しています。
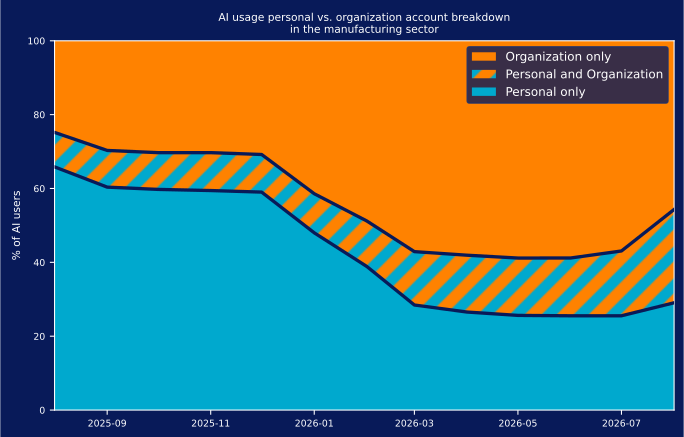
一方、製造業者は、個人用AIアカウントから組織が管理するツールへユーザーを誘導することで、シャドーAIのリスクを着実に低減してきました。過去1年間で、個人用AIアプリケーションの利用は75%から55%に減少し、組織が管理するAIソリューションの導入は35%から70%に増加しました。同時に、個人用アカウントと企業用アカウントを切り替えて使うユーザーの割合は9%から25%に増加しています。これは、従業員が新しいツールを試す際に、管理対象のアカウントと個人用アカウントを引き続き行き来していることを示唆しています。製造業者は、インスタンスレベルの制御を厳格に維持しながら、新しいAIアプリケーションの審査と承認を迅速化することで、この切り替えを減らせます。
製造業者はユーザーを管理対象のAIへ移行させ、生産性を制限することなく、データ保護とコンプライアンスを向上させています。ただし、個人用AIの利用は依然として一般的であり、個人用アカウントと企業用アカウントを併用するユーザーも増えています。シャドーAIが完全になくなることはまれであるため、組織には長期的なガードレール、明確なポリシー、新しいAIツールの利用を申請するための簡単な手続きが必要です。
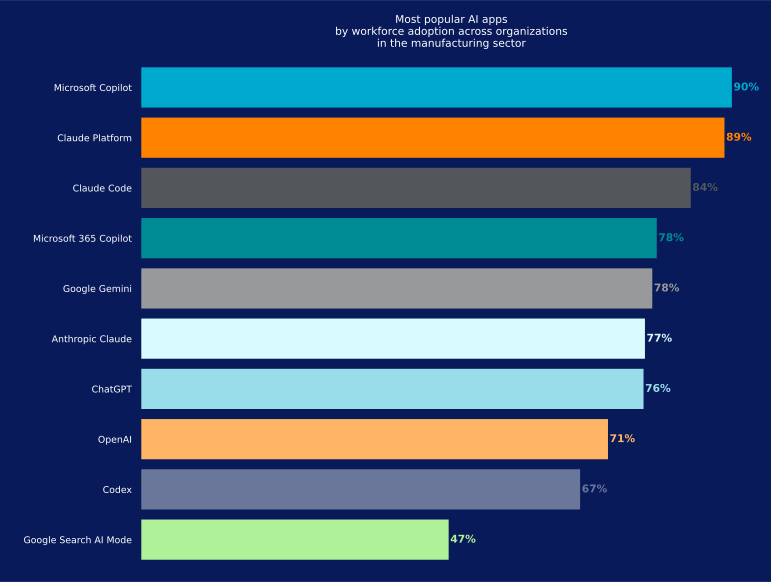
Microsoft Copilotが初めて、製造業で最も広く導入されているAIアプリケーションとなり、90%の組織で利用されています。Claude Platformが89%で僅差で続き、ChatGPTは76%となっています。
Microsoft Copilotが首位に上昇した一方で、ChatGPTの順位は比較的低く、その導入率は現在、上位2つのアプリケーションを大きく下回っています。CopilotとClaude Platformの両方が高い導入率を示していることは、日常業務に統合されたツールからソフトウェア開発を支援するプラットフォームまで、製造業者が幅広いワークフローでAIを活用していることも示唆しています。セキュリティチームにとって、これはAIトラフィックの主な発生源が、もはや単独のチャットボットではないことを意味します。その多くは現在、既存の業務アプリケーションや開発環境の内部で発生しています。
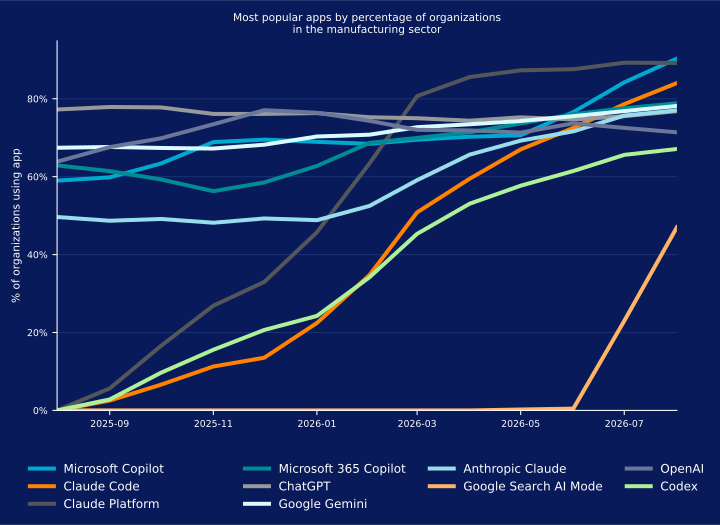
以下のグラフは、製造業における主要なAIアプリケーションの導入率が過去1年間でどのように推移したかを示しています。Microsoft Copilotの導入率は2026年4月から上昇し、Claude Platformの利用は2月以降、安定して推移しています。Google AI Searchも6月からデータに現れ、導入率は47%に達しました。これらの動向は世界全体の状況とは異なり、製造業に特有のAIアプリケーション導入パターンを反映しています。
AI:アプリの利用とデータポリシー違反
製造業でAIの導入が拡大し続けるにつれて、データの露出がより大きな懸念となっています。従業員はAIツールを使って、文書の要約、レポートの生成、支援の取得、日常の業務プロセスの効率化を行っています。こうした活動には、顧客、事業、業務に関する機密情報が含まれる場合があり、データが露出する新たな機会を生み出しています。
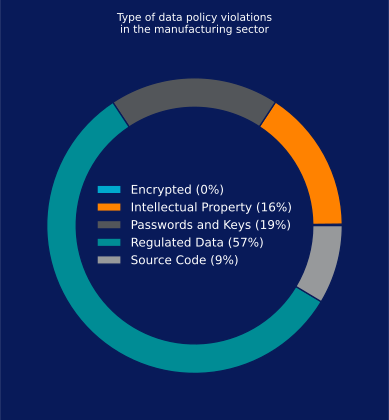
当社の分析では、製造業におけるAI関連のデータポリシー違反に含まれる機密情報の種類として、規制対象データが引き続き最も多く、イベントの57%を占めています。パスワードとAPIキーが19%、知的財産が16%、ソースコードが9%と続きます。
最も多くブロックされているAIアプリ
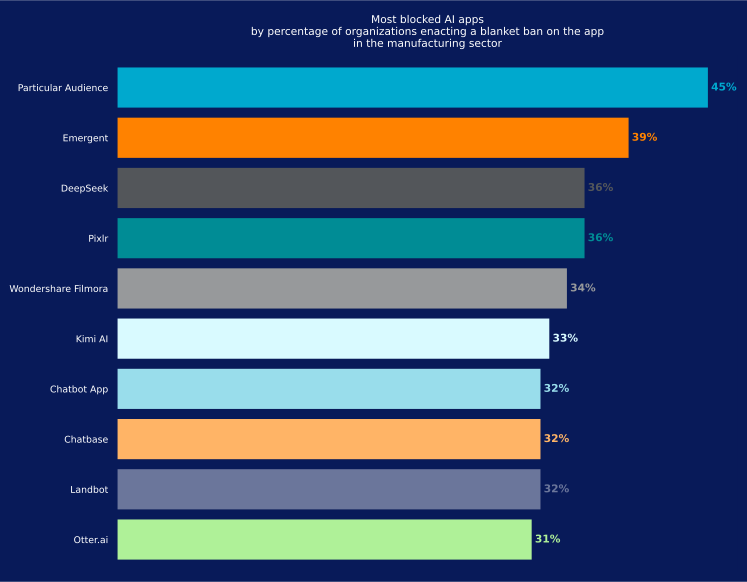
多くの製造業者は、セキュリティ、プライバシー、コンプライアンス上の懸念から、特定のAIアプリケーションの利用を制限しています。ポリシーは組織ごとに異なりますが、一部のアプリケーションは他よりも頻繁にブロックされており、セキュリティチームがどこに最大のリスクを見いだしているかを把握する手がかりとなります。
Particular Audienceは、製造業で最も頻繁にブロックされているAIアプリケーションで、45%の組織がアクセスを制限しています。Emergentが39%で続き、DeepSeekは36%の組織でブロックされています。
これらの制限には、AIアプリケーションが機密情報をどのように扱い、業務システムにどう接続するか、プロンプトやアップロードされたファイルがどこに保存されるか、アプリがどの内部リソースにアクセスできるか、そして確立されたセキュリティおよびコンプライアンスの制御の範囲外で処理が行われるかどうか、といった懸念が反映されています。
エージェント型AIの導入
ユーザーによるAIの導入
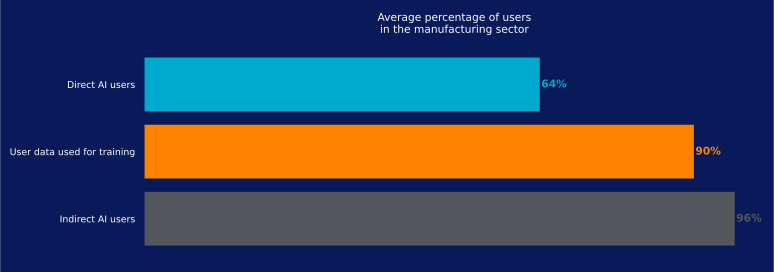
製造業全体では、従業員の64%がAIアプリケーションを直接利用し、96%がAIを活用した機能を含むアプリケーションを利用しています。さらに、90%が顧客データやユーザーデータをモデルの学習に使用するAIシステムを利用しており、適切なガバナンスがなければコンプライアンス上のリスクとなります。
AIの利用の大半は、単独のツールではなく、従業員がすでに日常的に使用しているアプリケーション内で行われています。そのため、製造業者にとって、AIツールとの直接的なやり取りと、バックグラウンドで動作するAI機能の両方について、機密情報がどこで共有され、どのように使用されるかを追跡することが難しくなっています。
MCP:急速に拡大する相互接続
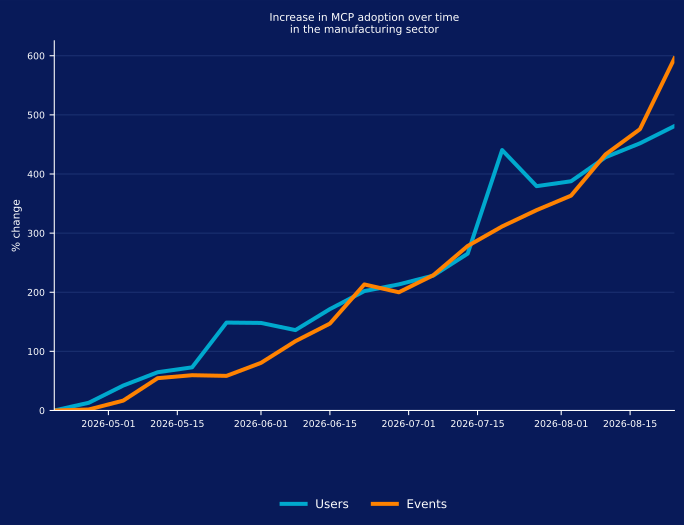
AIモデルを外部および内部のデータソースやツールに接続できるようにするオープンソース標準であるMCPは、製造業で急速に普及しています。調査期間中、リモートMCPサーバーとやり取りする非人間エンティティの数は490%増加し、MCP関連イベントは600%増加しました。特に7月と8月に活動が急増しました。
リモートMCP接続はそれぞれ、AIエージェントに組織外のサーバーへの経路を提供します。また、こうしたエージェントの一部は、業務データやその他の機密リソースにもアクセスできます。セキュリティチームは、どのエージェントがこれらの接続を行い、どのようなデータを運んでいるかを把握する必要があります。
これらの数値は、AIエージェントがローカルや組織内のネットワークではなく、インターネット上でホストされているMCPサーバーに接続する、リモートMCPの利用に限定したものです。この急増、特に7月の急増は、エージェント型AIが業務ワークフローへより深く統合されつつあることを示唆しています。
AIに関連する脅威
AIリスクの分類
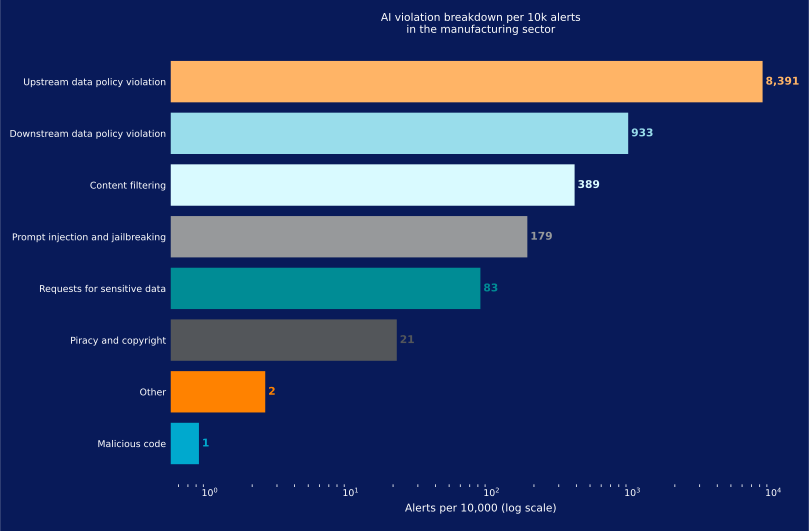
効果的なAIの可視性、ガバナンス、保護は、組織が直面するリスクを明確に理解することから始まります。製造業では、上流のデータポリシー違反がAI関連の違反の83%を占め、最も多いリスクカテゴリーとなっています。下流のデータポリシー違反も引き続き懸念事項です。これは、AIツールに情報を入力するときだけでなく、AIが生成したコンテンツを別の場所で共有または使用するときにも、機密情報が露出するリスクがあることを反映しています。
悪意のあるコードに関連する違反はそれほど多くありませんが、発生すると、システム、アプリケーション、業務データの侵害に直接つながる可能性があります。
AIを装った悪意のある誘導
AIを装った悪意のある誘導は、信頼できるAIブランドやツールになりすまし、ユーザーをだましてマルウェアをダウンロードさせたり、悪意のあるWebサイトにアクセスさせたりするものです。製造業では、こうした活動の影響を受けたユーザー数が2月に従業員100,000人あたり約25人から約100人へ急増し、5月まで横ばいで推移した後、6月には100,000人あたり約175人へさらに急増しました。
このパターンは、AIを装った悪意のある誘導が一定のペースではなく、波状的に発生することを示唆しています。2月に2回の短期間の急増があり、その後、6月にさらに大きな増加が発生しました。
最近のキャンペーンには、偽のAIアプリケーションのインストーラー、トロイの木馬化された開発者ツール、AIへの関心を悪用するよう設計されたその他のAIを題材とする誘導が含まれています。AIの導入が拡大するにつれて、攻撃者はこれらの手法をさらに改良し続けると考えられます。これには、ソフトウェアサプライチェーンを標的にすることや、AI支援による開発を悪用する悪意のあるパッケージを配布することも含まれます。
悪意のあるAIリンク
悪意のあるAIリンクとは、AIアプリケーションが返した有害なリンクのうち、ユーザーがクリックしたり、AIエージェントがたどったりするものです。これらのリンクは、検索エンジンの結果に仕込まれた悪意のあるリンクと似ており、ユーザーは正規のWebサイトに移動すると思い込んでクリックする可能性があります。攻撃者は、SEO手法、有料広告、侵害された正規のインフラを通じて、これらのリンクを目立たせることができます。
AI環境でも手法は似ていますが、悪意のあるコンテンツがユーザーに届く経路は異なります。攻撃者がAIモデルの提示するコンテンツに影響を与えようとする中で、人工知能エンジン最適化(AIEO)などの手法が登場しています。また、AIアプリケーション内にも広告が表示され始めています。
製造業では、悪意のあるAIリンクへのアクセスが2025年7月に増加し始め、10月にはユーザー100,000人あたり150人に達しました。2026年2月には2回目の増加が始まり、3月にはユーザー100,000人あたり200人へさらに増加しました。セキュリティチームは、検索結果やメール内のリンクを検査するのと同じように、ユーザーやエージェントがアクセスする前に、AIアプリケーションが返すリンクを検査する必要があります。
推奨事項
企業用と個人用の両方でAIツールの利用が拡大し、個人用クラウドアプリが不適切に使用される中、急速に変化する脅威の状況から組織を保護するには、可視性の強化、ポリシーの改善、先回りした防御の優先が不可欠です。
本レポートで明らかになった動向に基づき、Netskope Threat Labsは、製造業のあらゆる組織に対し、全体的なセキュリティ態勢を改めて見直すことを強く推奨します。
- すべてのWebおよびクラウドトラフィックを含め、HTTPとHTTPSによるすべてのダウンロードを検査し、マルウェアがネットワークに侵入するのを防止してください。Netskopeのお客様は、すべてのカテゴリーとファイル形式のダウンロードに適用される脅威保護ポリシーを使用して、Netskope One NG-SWGを設定できます。
- 正当な業務目的がないアプリや、組織に過大なリスクをもたらすアプリへのアクセスをブロックしてください。現在利用している信頼性の高いアプリを許可し、それ以外をすべてブロックするポリシーを出発点とするのが有効です。
- DLPポリシーを使用して、ソースコード、規制対象データ、パスワードとキー、知的財産、暗号化されたデータなど、機密性がある可能性のある情報が、個人用アプリのインスタンス、AIアプリ、その他の未承認の場所に送信されていることを検出してください。
- Remote Browser Isolation(RBI)技術を使用して、新たに観測されたドメインや新規登録されたドメインなど、より高いリスクをもたらす可能性があるカテゴリーのWebサイトにアクセスする際に、追加の保護を提供してください。
- Netskope Skylight AI Gatewayを使用して、AIアプリケーションとAPIのやり取りに対する可視性と制御を確保し、ユーザー、アプリケーション、LLM間のデータフローの安全性を高めてください。
- Netskope Skylight AI Guardrailsを導入して、管理対象と管理対象外のAI環境全体で、機密データの露出、安全でないプロンプト、ポリシー違反に対する一貫した保護を適用してください。
- Netskope Skylight AI App Securityを使用して、管理対象と管理対象外の両方のAIアプリケーションを検出し、リアルタイムの制御を適用し、個人用と企業用のAI利用全体にガバナンスポリシーを適用してください。
- Netskope Skylight AI Analyticsを活用して、AIの導入動向、ユーザーの活動、DLPインシデントを監視し、組織がAI関連リスクへのエクスポージャーをより適切に把握し、低減できるようにしてください。
- Netskope Skylight AI Red Teamingの利用を検討し、プライベートAI環境における脆弱性や設定ミスが本番環境で悪用される前に、積極的に特定してください。
Netskope Threat Labs
業界を代表するクラウド脅威およびマルウェアの研究者で構成されるNetskope Threat Labsは、企業に影響を及ぼす最新のクラウド脅威を発見・分析し、それらに対する防御策を設計しています。当社の研究者は、DEF CON、Black Hat、RSAをはじめとする主要なセキュリティカンファレンスで、定期的に登壇やボランティア活動を行っています。
本レポートについて
Netskopeは、世界中の数百万人のユーザーに脅威保護を提供しています。本レポートの情報は、製造業に属するNetskopeのお客様の一部について、Netskope Oneプラットフォームが収集した利用データを集計したものに基づいています。
本レポートの統計は、2025年6月1日から2026年8月31日までの期間に基づいています。統計には、攻撃者の戦術、ユーザーの行動、組織のポリシーが反映されています。