Este informe abarca organizaciones del sector manufacturero. La muestra es amplia e incluye los sectores de automoción, productos químicos, bienes de consumo, alimentos y bebidas, aeroespacial y defensa, e ingeniería industrial pesada, además de numerosos subsectores especializados de menor tamaño.
Esta amplitud es importante porque la manufactura convierte los incidentes cibernéticos en incidentes físicos y comerciales. Las operaciones de las plantas y la TI corporativa están cada vez más interconectadas, por lo que una intrusión puede detener una línea de producción y exponer décadas de propiedad intelectual relacionada con los procesos, con consecuencias que van mucho más allá de la pérdida de datos. El sector es un objetivo permanente del espionaje industrial patrocinado por Estados que busca diseños y conocimientos técnicos sobre procesos, y sus extensas cadenas de suministro basadas en el modelo justo a tiempo permiten que una sola intrusión se propague entre distintos niveles de proveedores y clientes, y las brechas de seguridad en la manufactura involucran cada vez más a terceros y aplicaciones web.
Al mismo tiempo, los fabricantes se están modernizando rápidamente (nube, SaaS, IIoT y, ahora, IA), y esa transformación digital avanza más rápido que la gobernanza. Muchas plantas siguen utilizando OT heredada con una larga vida útil y que a menudo no admite parches, mientras que la escasez de mano de obra impulsa una adopción acelerada de la IA y de sistemas agénticos. Los reguladores están respondiendo: la NIS2 de la UE incluye a muchos fabricantes en su ámbito de aplicación, y el programa CMMC de EE. UU. extendió los requisitos de ciberseguridad a la base industrial de defensa.
Este informe se basa en telemetría anonimizada del mundo real procedente de la plataforma Netskope One, no en encuestas ni en datos declarados por los propios participantes. Destaca tendencias y riesgos emergentes en el sector manufacturero para que las organizaciones puedan anticipar los vectores de ataque y tomar decisiones estratégicas mejor fundamentadas.
Hallazgos principales
Los sistemas, las herramientas y las aplicaciones de IA ya están integrados en todas las organizaciones manufactureras. Cada vez más organizaciones implementan aplicaciones de IA gestionadas, la IA desempeña un papel más importante en las aplicaciones cotidianas y los flujos de trabajo agénticos, y estos cambios traen consigo nuevos riesgos de seguridad, de datos y de malware.
El uso de la IA sigue creciendo: Durante el último año, los usuarios activos de IA pasaron del 40% al 67% del total de usuarios en la manufactura. Microsoft Copilot se sitúa ahora como la aplicación de IA más adoptada en el sector, lo que distingue a la manufactura de otras industrias. El uso de aplicaciones de IA gestionadas por la organización aumentó del 35% al 70%, mientras que el uso de cuentas personales de IA descendió del 75% al 55%. Sin embargo, la actividad de IA dentro de las organizaciones no se limita a herramientas específicas o al uso directo: el 96% de los empleados utiliza aplicaciones con funciones de IA integradas, y el 90% interactúa con sistemas que utilizan específicamente datos de clientes o usuarios para el entrenamiento, algo que los equipos de cumplimiento deben tener en cuenta.
Los datos sensibles circulan por los flujos de trabajo de IA: Los datos regulados representan el 57% de las violaciones de política de datos relacionadas con la IA en la manufactura, seguidos de las contraseñas y claves, con un 19%, la propiedad intelectual, con un 16%, y el código fuente, con un 9%. La actividad remota de Model Context Protocol (MCP) creció considerablemente durante el período: el número de entidades no humanas que se conectan a servidores MCP remotos aumentó un 490%, y los eventos de MCP aumentaron un 600%. Las organizaciones deben comprender no solo qué aplicaciones y agentes de IA operan en sus entornos, sino también con qué usuarios y sistemas interactúan y a qué pueden acceder.
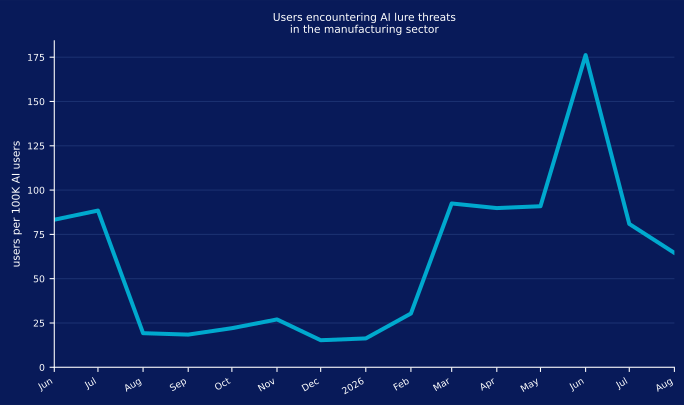
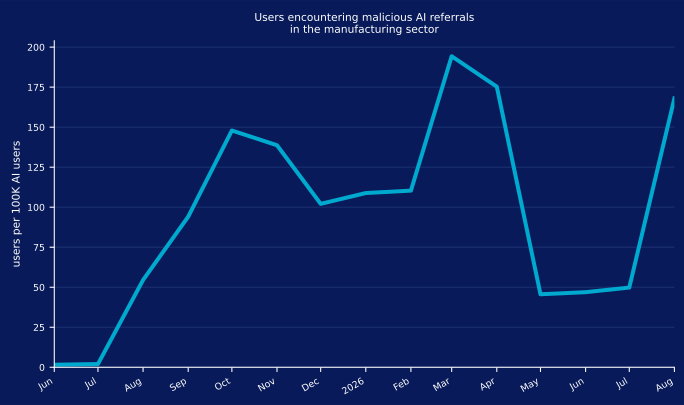
Los atacantes están aprovechando la tendencia de la IA: Los señuelos de IA se dirigen de manera constante a usuarios corporativos, con un pico de actividad en febrero y un aumento adicional en junio de 2026. Las interacciones con enlaces maliciosos de IA siguieron un patrón similar, con oleadas a partir de julio de 2025 y un mayor aumento a principios de 2026.
Uso de la IA
IA: Tendencias de adopción y uso
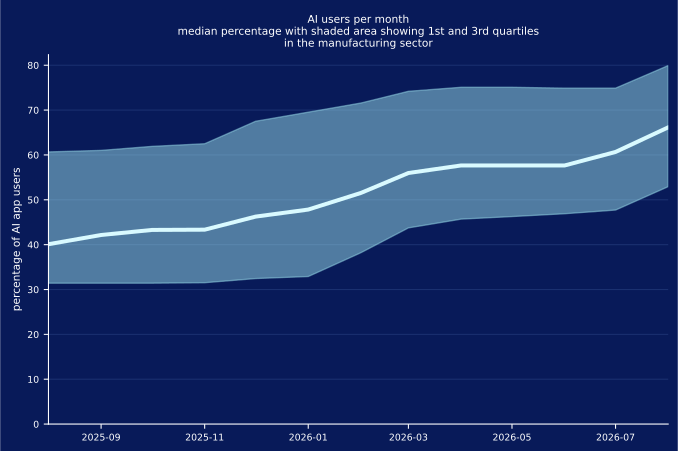
A medida que los fabricantes se sienten más cómodos adoptando la IA, esta tecnología desempeña un papel más importante en las operaciones empresariales cotidianas. Durante el último año, la proporción de usuarios que utilizan activamente aplicaciones de IA en el sector manufacturero aumentó del 40% al 67%, lo que refleja una adopción continua de la IA en toda la industria y coincide con las tendencias mundiales más amplias.
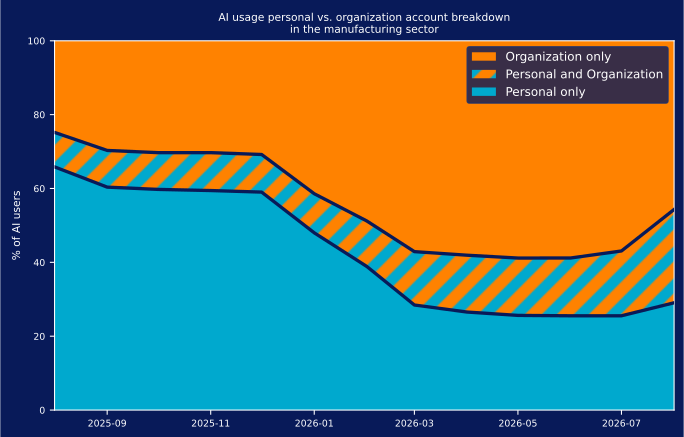
Mientras tanto, los fabricantes han reducido de forma constante el riesgo de la IA no autorizada al orientar a los usuarios para que dejen las cuentas personales de IA y utilicen herramientas gestionadas por la organización. Durante el último año, el uso de aplicaciones personales de IA descendió del 75% al 55%, mientras que la adopción de soluciones de IA gestionadas por la organización aumentó del 35% al 70%. Al mismo tiempo, la proporción de usuarios que alternan entre cuentas personales y empresariales aumentó del 9% al 25%, lo que sugiere que los empleados siguen alternando entre cuentas gestionadas y personales al explorar nuevas herramientas. Los fabricantes pueden reducir esta alternancia acelerando la revisión y aprobación de nuevas aplicaciones de IA, al tiempo que mantienen controles más estrictos a nivel de instancia.
Los fabricantes están trasladando a los usuarios hacia la IA gestionada, lo que mejora la protección de datos y el cumplimiento sin limitar la productividad. Sin embargo, el uso personal de la IA sigue siendo habitual, y ha aumentado el uso combinado de cuentas personales y empresariales. La IA no autorizada rara vez desaparece por completo, por lo que las organizaciones necesitan medidas de seguridad a largo plazo, políticas claras y un proceso sencillo para solicitar nuevas herramientas de IA.
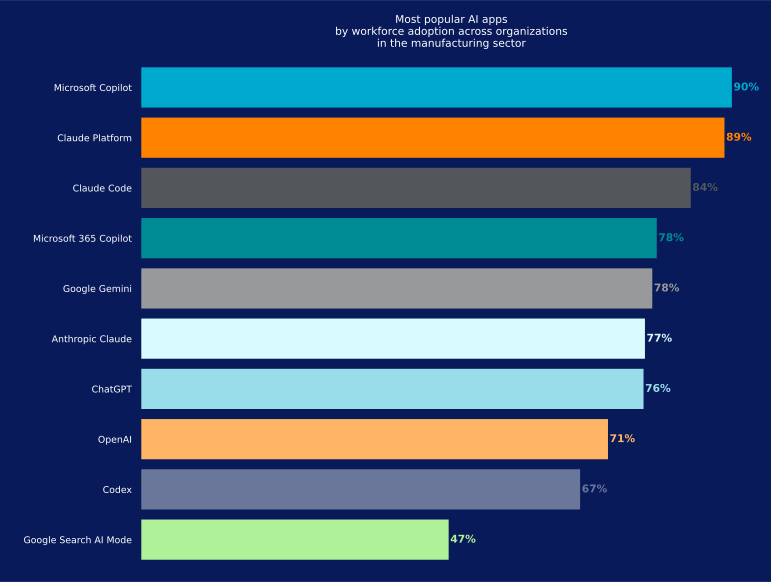
Por primera vez, Microsoft Copilot se sitúa como la aplicación de IA más adoptada en el sector manufacturero, utilizada por el 90% de las organizaciones. Claude Platform le sigue de cerca con un 89%, mientras que ChatGPT queda por detrás con un 76%.
El ascenso de Microsoft Copilot al primer puesto de la lista va acompañado de una posición comparativamente baja de ChatGPT, cuya adopción se encuentra ahora muy por debajo de la de las dos aplicaciones líderes. La fuerte presencia tanto de Copilot como de Claude Platform también sugiere que los fabricantes están adoptando la IA en todos los flujos de trabajo, desde herramientas integradas en las operaciones empresariales cotidianas hasta plataformas que apoyan el desarrollo de software. Para los equipos de seguridad, esto significa que el tráfico de IA ya no procede principalmente de chatbots independientes. Gran parte de este tráfico circula ahora dentro de las aplicaciones empresariales y los entornos de desarrollo existentes.
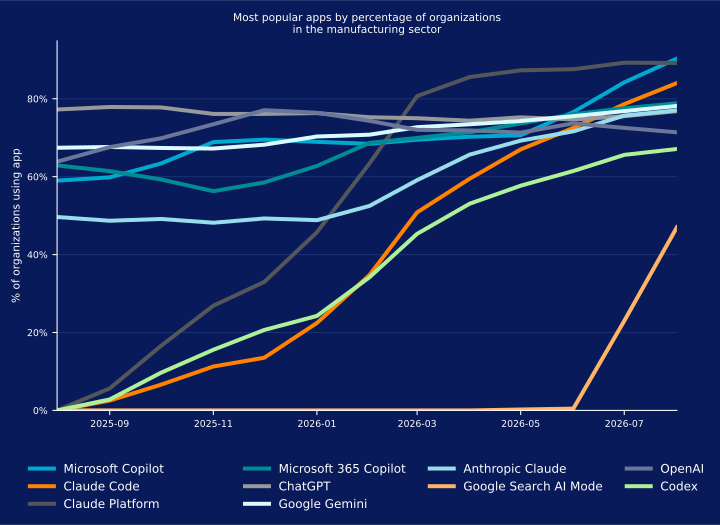
El siguiente gráfico muestra cómo ha evolucionado la adopción de las principales aplicaciones de IA en el sector manufacturero durante el último año, y destaca un aumento en la adopción de Microsoft Copilot a partir de abril de 2026, mientras que el uso de Claude Platform se ha mantenido estable desde febrero. Google AI Search también comenzó a aparecer en los datos en junio, alcanzando una adopción del 47%. Estas tendencias difieren del panorama mundial, lo que refleja un patrón distintivo de adopción de aplicaciones de IA en la manufactura.
IA: Uso de aplicaciones y violación de política de datos
A medida que la adopción de la IA sigue creciendo en el sector manufacturero, la exposición de datos se convierte en una preocupación mayor. Los empleados utilizan herramientas de IA para resumir documentos, generar informes, obtener asistencia y agilizar los procesos empresariales cotidianos. Estas actividades pueden implicar información sensible de clientes, de la empresa y de las operaciones, lo que crea nuevas oportunidades de exposición de datos.
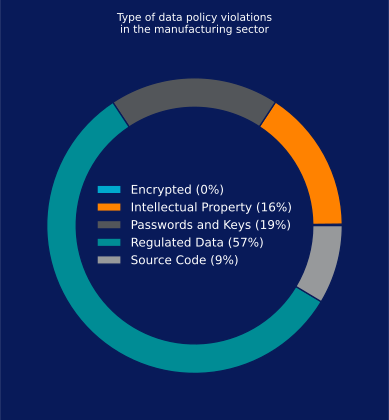
Nuestro análisis muestra que los datos regulados siguen siendo el tipo de información sensible más habitual en las violaciones de política de datos relacionadas con la IA en el sector manufacturero, y representan el 57% de los eventos. Les siguen las contraseñas y claves de API, con un 19%, la propiedad intelectual, con un 16%, y el código fuente, con un 9%.
Aplicaciones de IA más bloqueadas
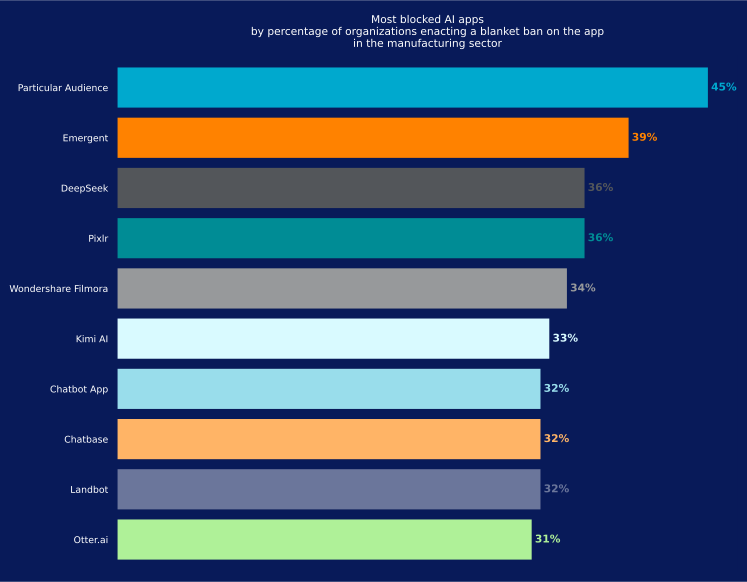
Muchos fabricantes están restringiendo aplicaciones de IA específicas por motivos de seguridad, privacidad y cumplimiento. Aunque las políticas varían según la organización, algunas aplicaciones se bloquean con mayor frecuencia que otras, lo que permite conocer dónde perciben los equipos de seguridad los mayores riesgos.
Particular Audience es la aplicación de IA bloqueada con mayor frecuencia en el sector manufacturero, con un 45% de las organizaciones que restringen el acceso. Le sigue Emergent, con un 39%, mientras que DeepSeek está bloqueada por el 36% de las organizaciones.
Estas restricciones reflejan preocupaciones sobre cómo las aplicaciones de IA gestionan la información sensible y se conectan a los sistemas empresariales; dónde se almacenan las instrucciones y los archivos cargados; a qué recursos internos puede acceder una aplicación; y si su procesamiento se realiza fuera de los controles de seguridad y cumplimiento establecidos.
Adopción de la IA agéntica
Adopción de la IA por parte de los usuarios
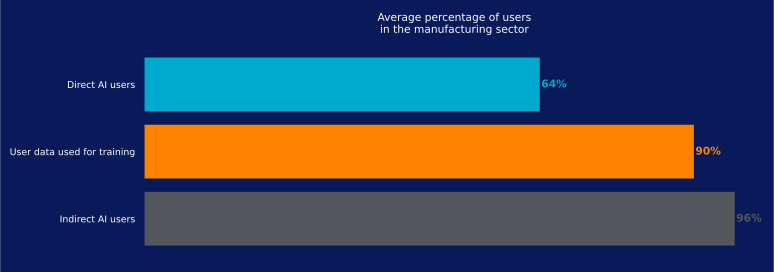
En todo el sector manufacturero, el 64% de los empleados utiliza aplicaciones de IA directamente, mientras que el 96% utiliza aplicaciones que incluyen funciones basadas en IA. Además, el 90% interactúa con sistemas de IA que utilizan datos de clientes o usuarios para entrenar modelos, lo que supone un riesgo de cumplimiento si no se aplica una gobernanza adecuada.
La mayor parte del uso de la IA se produce dentro de las aplicaciones que los empleados ya utilizan, no en herramientas independientes. Esto dificulta que los fabricantes rastreen dónde se comparte la información sensible y cómo se utiliza, tanto en las interacciones directas con herramientas de IA como en las funciones de IA que se ejecutan en segundo plano.
MCP: Rápido aumento de la interconexión
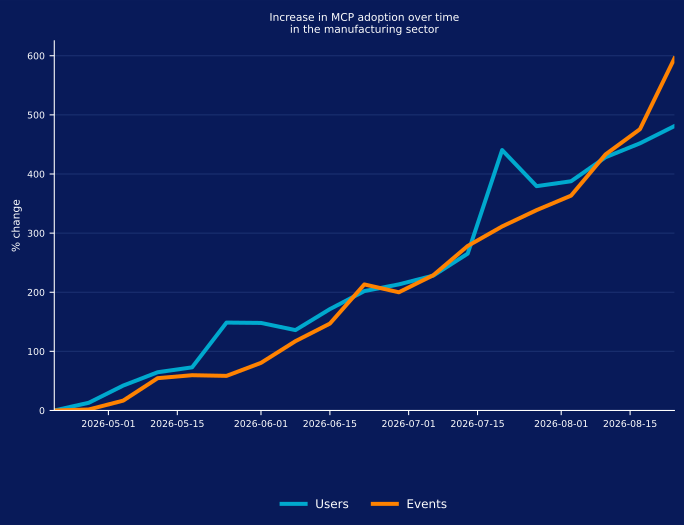
MCP, el estándar de código abierto que permite a los modelos de IA conectarse a fuentes de datos y herramientas externas e internas, está creciendo rápidamente en el sector manufacturero. Durante el período de investigación, el número de entidades no humanas que interactúan con servidores MCP remotos aumentó un 490%, mientras que los eventos relacionados con MCP crecieron un 600%, con un pico de actividad en julio y agosto.
Cada conexión MCP remota proporciona a un agente de IA una vía de acceso a un servidor externo a la organización, y algunos de esos agentes también pueden acceder a datos empresariales u otros recursos sensibles. Los equipos de seguridad deben saber qué agentes realizan estas conexiones y qué datos transportan.
Estas cifras se refieren específicamente al uso remoto de MCP, en el que los agentes de IA se conectan a servidores MCP alojados en Internet, en lugar de hacerlo localmente o dentro de la propia red de una organización. El fuerte crecimiento, especialmente el pico de julio, sugiere que la IA agéntica se está integrando cada vez más en los flujos de trabajo empresariales.
Amenazas vinculadas a la IA
Clasificación de los riesgos de la IA
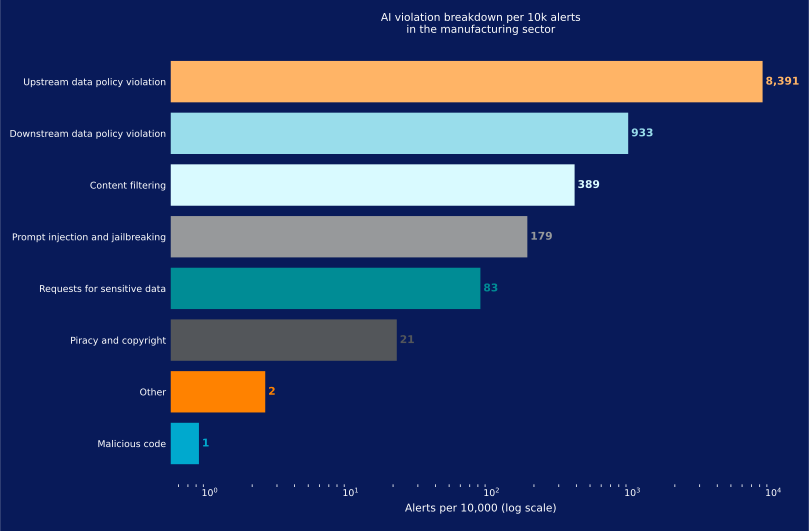
La visibilidad, la gobernanza y la protección eficaces de la IA comienzan con una comprensión clara de los riesgos a los que se enfrentan las organizaciones. En el sector manufacturero, las violaciones de política de datos en la entrada representan el 83% de las violaciones relacionadas con la IA, lo que las convierte en la categoría de riesgo más frecuente. Las violaciones de política de datos en la salida también siguen siendo motivo de preocupación, ya que reflejan el riesgo de exponer información sensible tanto al introducirla en herramientas de IA como al compartir o utilizar en otros lugares el contenido generado por la IA.
Las violaciones relacionadas con código malicioso son menos habituales, pero, cuando se producen, pueden llevar directamente a comprometer sistemas, aplicaciones y datos empresariales.
Señuelos maliciosos de IA
Un señuelo malicioso de IA engaña a los usuarios para que descarguen malware o visiten un sitio web malicioso haciéndose pasar por una marca o herramienta de IA de confianza. En el sector manufacturero, la actividad mostró un rápido aumento en febrero, de unos 25 a unos 100 usuarios por cada 100.000 empleados; se mantuvo constante hasta mayo y después se disparó hasta casi 175 por cada 100.000 en junio.
El patrón sugiere que los señuelos maliciosos de IA llegan en oleadas, en lugar de hacerlo a un ritmo constante: dos breves repuntes en febrero, seguidos de un aumento mayor en junio.
Las campañas recientes han incluido instaladores falsos de aplicaciones de IA, herramientas para desarrolladores troyanizadas y otros señuelos con temática de IA diseñados para explotar el interés por esta tecnología. A medida que se amplíe la adopción, es probable que los atacantes sigan perfeccionando estas técnicas, incluso dirigiéndose a las cadenas de suministro de software y distribuyendo paquetes maliciosos que aprovechan el desarrollo asistido por IA.
Enlaces maliciosos de IA
Un enlace malicioso de IA es un enlace dañino devuelto por una aplicación de IA en el que hace clic un usuario o que sigue un agente de IA. Estos enlaces son similares a los enlaces maliciosos insertados en los resultados de los motores de búsqueda, en los que los usuarios pueden hacer clic creyendo que conducen a sitios web legítimos. Los atacantes pueden promocionarlos mediante técnicas de SEO, anuncios pagados o infraestructura legítima comprometida.
El enfoque es similar en los entornos de IA, aunque el contenido malicioso llega a los usuarios a través de canales distintos. Están surgiendo técnicas como la optimización para motores de inteligencia artificial (AIEO), a medida que los atacantes intentan influir en el contenido que presentan los modelos de IA, mientras que la publicidad también empieza a aparecer dentro de las aplicaciones de IA.
En el sector manufacturero, las interacciones con enlaces maliciosos de IA comenzaron a aumentar en julio de 2025, hasta alcanzar 150 por cada 100.000 usuarios en octubre. Un segundo aumento comenzó en febrero de 2026, y la actividad creció aún más hasta llegar a 200 por cada 100.000 usuarios en marzo. Los equipos de seguridad deben inspeccionar los enlaces devueltos por las aplicaciones de IA de la misma manera que inspeccionan los enlaces de los resultados de búsqueda y del correo electrónico, antes de que los usuarios o los agentes los sigan.
Recomendaciones
Con el creciente uso de herramientas de IA, tanto corporativas como personales, y el uso indebido de aplicaciones en la nube personales, es esencial reforzar la visibilidad, mejorar las políticas y priorizar las defensas proactivas para proteger a su organización en este panorama de amenazas que cambia rápidamente.
A partir de las tendencias identificadas en este informe, Netskope Threat Labs recomienda encarecidamente a las organizaciones de todo el sector manufacturero que reevalúen su postura general de seguridad:
- Inspeccione todas las descargas HTTP y HTTPS, incluido todo el tráfico web y en la nube, para evitar que el malware se infiltre en su red. Los clientes de Netskope pueden configurar su Netskope One NG-SWG con una política de protección contra amenazas que se aplique a las descargas de todas las categorías y de todos los tipos de archivos.
- Bloquee el acceso a aplicaciones que no tengan ningún propósito empresarial legítimo o que supongan un riesgo desproporcionado para la organización. Un buen punto de partida es una política que permita las aplicaciones de buena reputación que se utilizan actualmente y bloquee todas las demás.
- Utilice políticas de DLP para detectar información potencialmente sensible, incluidos código fuente, datos regulados, contraseñas y claves, propiedad intelectual y datos cifrados, que se envíe a instancias personales de aplicaciones, aplicaciones de IA u otras ubicaciones no autorizadas.
- Utilice la tecnología de aislamiento remoto del navegador (RBI) para proporcionar protección adicional al visitar sitios web de categorías que puedan suponer un mayor riesgo, como dominios recién observados o recién registrados.
- Utilice Netskope Skylight AI Gateway para obtener visibilidad y control sobre las aplicaciones de IA y las interacciones con API, y ayudar a proteger los flujos de datos entre usuarios, aplicaciones y LLMs.
- Implemente Netskope Skylight AI Guardrails para aplicar medidas de protección coherentes frente a la exposición de datos sensibles, las instrucciones inseguras y las violaciones de políticas en entornos de IA gestionados y no gestionados.
- Utilice Netskope Skylight AI App Security para descubrir aplicaciones de IA tanto gestionadas como no gestionadas, aplicar controles en tiempo real y hacer cumplir las políticas de gobernanza en el uso personal y empresarial de la IA.
- Aproveche Netskope Skylight AI Analytics para supervisar las tendencias de adopción de la IA, las actividades de los usuarios y los incidentes de DLP, y facilitar que las organizaciones comprendan mejor y reduzcan la exposición a riesgos relacionados con la IA.
- Considere Netskope Skylight AI Red Teaming para identificar activamente vulnerabilidades y errores de configuración en implementaciones privadas de IA antes de que puedan explotarse en entornos de producción.
Netskope Threat Labs
Con un equipo formado por los principales investigadores de amenazas en la nube y malware del sector, Netskope Threat Labs descubre, analiza y diseña defensas contra las amenazas más recientes en la nube que afectan a las empresas. Nuestros investigadores participan regularmente como ponentes y voluntarios en las principales conferencias de seguridad, como DEF CON, Black Hat y RSA.
Acerca de este informe
Netskope proporciona protección contra amenazas a millones de usuarios en todo el mundo. La información presentada en este informe se basa en datos de uso agregados recopilados por la plataforma Netskope One para un subconjunto de clientes de Netskope del sector manufacturero.
Las estadísticas de este informe se basan en el período comprendido entre el 1 de junio de 2025 y el 31 de agosto de 2026. Las estadísticas reflejan las tácticas de los atacantes, el comportamiento de los usuarios y las políticas de las organizaciones.