Este relatório abrange organizações do setor de manufatura. A amostra é ampla, abrangendo os segmentos automotivo, químico, de bens de consumo, de alimentos e bebidas, aeroespacial e de defesa, e de engenharia industrial pesada, além de uma extensa variedade de subsetores especializados menores.
Essa abrangência importa porque a manufatura transforma incidentes cibernéticos em incidentes físicos e comerciais. As operações das fábricas e a TI corporativa estão cada vez mais interconectadas, de modo que uma intrusão pode paralisar uma linha de produção e expor décadas de propriedade intelectual relacionada a processos, com consequências que vão muito além da perda de dados. O setor é um alvo constante de espionagem industrial patrocinada por Estados em busca de projetos e conhecimento técnico sobre processos, e suas extensas cadeias de suprimentos just-in-time permitem que um único comprometimento se propague por diferentes níveis de fornecedores e clientes, e as violações de segurança na manufatura envolvem cada vez mais terceiros e aplicativos web.
Ao mesmo tempo, os fabricantes estão se modernizando rapidamente (nuvem, SaaS, IIoT e, agora, IA), e essa transformação digital está avançando mais rápido que a governança. Muitas fábricas ainda utilizam OT legada, que tem uma longa vida útil e frequentemente não pode receber correções, enquanto a escassez de mão de obra impulsiona a adoção acelerada de IA e IA agêntica. Os reguladores estão reagindo: a NIS2 da UE passa a abranger muitos fabricantes, e o programa CMMC dos EUA estendeu os requisitos de cibersegurança à base industrial de defesa.
Este relatório se baseia em telemetria anonimizada do mundo real da plataforma Netskope One, e não em pesquisas ou dados autodeclarados. Ele destaca tendências e riscos emergentes no setor de manufatura para que as organizações possam antecipar vetores de ataque e tomar decisões estratégicas mais bem fundamentadas.
Principais conclusões
Sistemas, ferramentas e aplicativos de IA agora estão incorporados em todas as áreas das organizações de manufatura. Mais organizações estão implantando aplicativos de IA gerenciados, a IA está assumindo um papel maior nos aplicativos do dia a dia e nos fluxos de trabalho agênticos, e essas mudanças estão trazendo novos riscos de segurança, de dados e de malware.
O uso de IA continua crescendo: No último ano, os usuários ativos de IA passaram de 40% para 67% do total de usuários na manufatura. O Microsoft Copilot agora ocupa a posição de aplicativo de IA mais amplamente adotado no setor, o que diferencia a manufatura de outros setores. O uso de aplicativos de IA gerenciados pela organização subiu de 35% para 70%, enquanto o uso de contas pessoais de IA caiu de 75% para 55%. Mas a atividade de IA nas organizações não se limita a ferramentas dedicadas ou ao uso direto: 96% dos funcionários usam aplicativos com recursos de IA incorporados, e 90% interagem com sistemas que usam especificamente dados de clientes ou usuários para treinamento, algo que as equipes de conformidade precisam levar em conta.
Dados sensíveis transitam por fluxos de trabalho de IA: Os dados regulamentados representam 57% das violações de política de dados relacionadas à IA na manufatura, seguidos por senhas e chaves, com 19%, propriedade intelectual, com 16%, e código-fonte, com 9%. A atividade remota do Model Context Protocol (MCP) cresceu acentuadamente no período: o número de entidades não humanas que se conectam a servidores MCP remotos aumentou 490%, e os eventos MCP aumentaram 600%. As organizações precisam entender não apenas quais aplicativos e agentes de IA operam em seus ambientes, mas também os usuários e sistemas com os quais eles interagem e o que podem acessar.
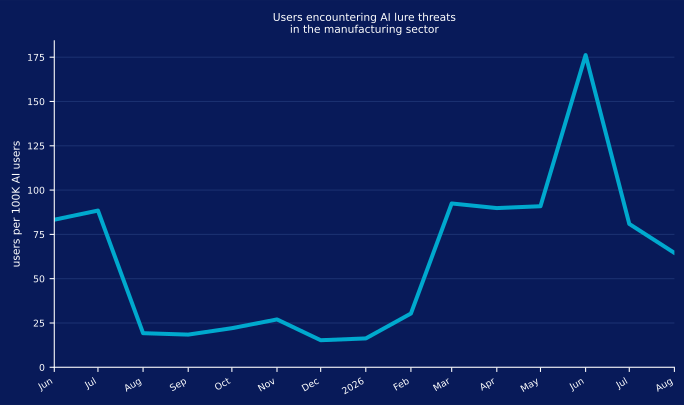
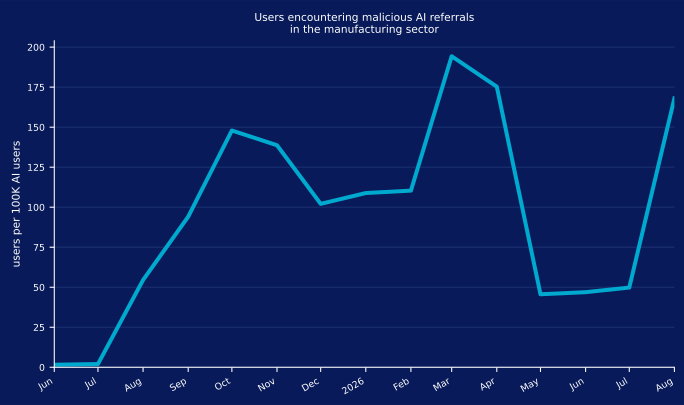
Os atacantes estão explorando a tendência de IA: Iscas de IA visam consistentemente usuários corporativos, com um pico de atividade em fevereiro e um aumento ainda maior em junho de 2026. As interações com links maliciosos de IA seguiram um padrão semelhante, surgindo em ondas a partir de julho de 2025 e aumentando ainda mais no início de 2026.
Uso de IA
IA: Tendências de adoção e uso
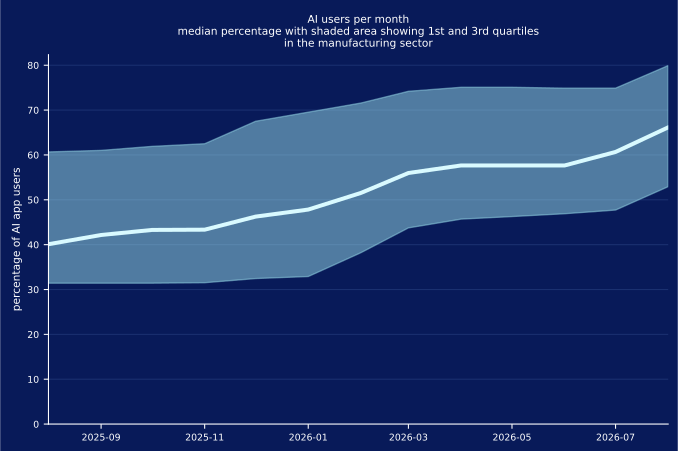
À medida que os fabricantes se sentem mais confortáveis com a adoção de IA, a tecnologia está desempenhando um papel maior nas operações empresariais do dia a dia. No último ano, a proporção de usuários que usam ativamente aplicativos de IA no setor de manufatura subiu de 40% para 67%, refletindo a adoção contínua de IA em todo o setor e alinhando-se às tendências globais mais amplas.
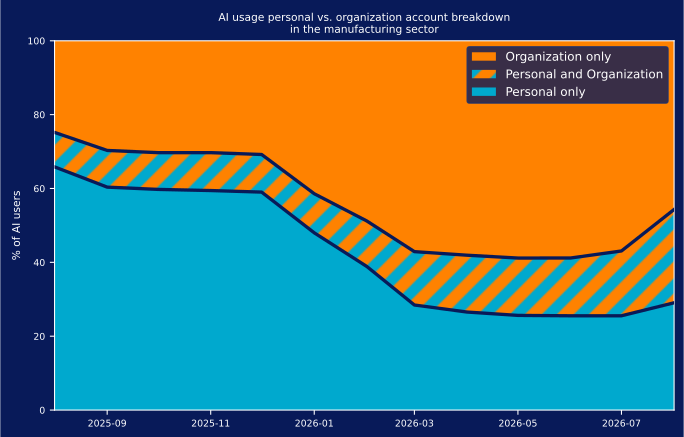
Enquanto isso, os fabricantes vêm reduzindo continuamente o risco de IA não autorizada ao direcionar os usuários das contas pessoais de IA para ferramentas gerenciadas pela organização. No último ano, o uso de aplicativos pessoais de IA caiu de 75% para 55%, enquanto a adoção de soluções de IA gerenciadas pela organização subiu de 35% para 70%. Ao mesmo tempo, a proporção de usuários que alternam entre contas pessoais e corporativas aumentou de 9% para 25%, sugerindo que os funcionários continuam alternando entre contas gerenciadas e pessoais ao explorar novas ferramentas. Os fabricantes podem reduzir essa alternância acelerando a análise e a aprovação de novos aplicativos de IA, ao mesmo tempo que mantêm controles mais rigorosos no nível da instância.
Os fabricantes estão migrando os usuários para IA gerenciada, melhorando a proteção de dados e a conformidade sem limitar a produtividade. O uso pessoal de IA continua comum, porém, e a sobreposição entre contas pessoais e corporativas aumentou. A IA não autorizada raramente desaparece por completo, portanto as organizações precisam de mecanismos de segurança de longo prazo, políticas claras e um processo simples para solicitar novas ferramentas de IA.
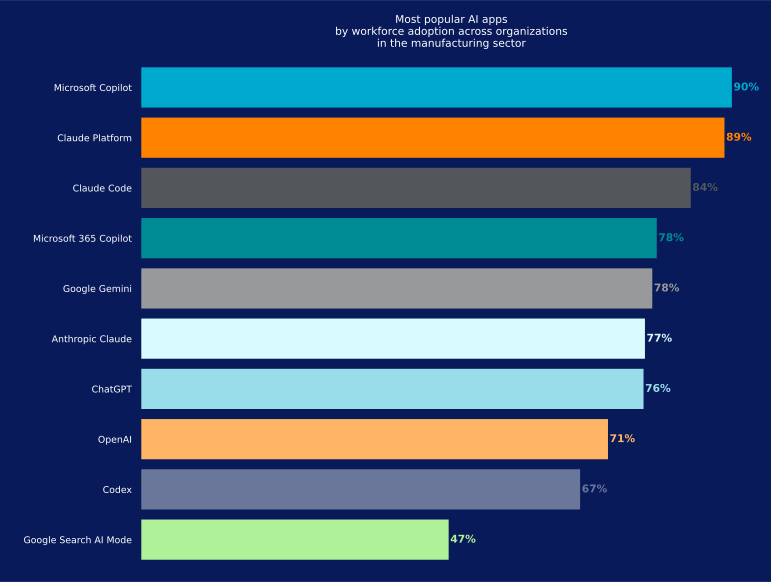
Pela primeira vez, o Microsoft Copilot ocupa a posição de aplicativo de IA mais amplamente adotado no setor de manufatura, sendo usado por 90% das organizações. O Claude Platform vem logo atrás, com 89%, enquanto o ChatGPT fica em 76%.
A chegada do Microsoft Copilot ao topo da lista é acompanhada por uma posição comparativamente baixa do ChatGPT, cuja adoção agora está bem abaixo da dos dois aplicativos líderes. O forte desempenho tanto do Copilot quanto do Claude Platform também sugere que os fabricantes estão adotando IA em todos os fluxos de trabalho, desde ferramentas integradas às operações empresariais do dia a dia até plataformas que apoiam o desenvolvimento de software. Para as equipes de segurança, isso significa que o tráfego de IA já não vem principalmente de chatbots independentes. Grande parte dele agora ocorre dentro de aplicativos empresariais e ambientes de desenvolvimento existentes.
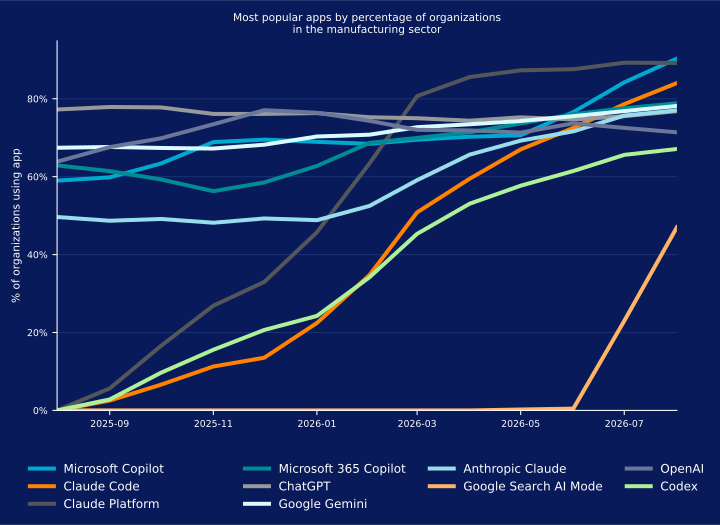
O gráfico abaixo mostra como a adoção dos principais aplicativos de IA no setor de manufatura evoluiu no último ano, destacando um aumento na adoção do Microsoft Copilot a partir de abril de 2026, enquanto o uso do Claude Platform permaneceu estável desde fevereiro. O Google AI Search também começou a aparecer nos dados em junho, alcançando 47% de adoção. Essas tendências diferem do panorama global, refletindo um padrão distinto de adoção de aplicativos de IA na manufatura.
IA: Uso de aplicativos e violação de política de dados
À medida que a adoção de IA continua crescendo no setor de manufatura, a exposição de dados está se tornando uma preocupação maior. Os funcionários estão usando ferramentas de IA para resumir documentos, gerar relatórios, obter assistência e agilizar processos empresariais do dia a dia. Essas atividades podem envolver informações sensíveis de clientes, de negócios e de operações, criando novas oportunidades de exposição de dados.
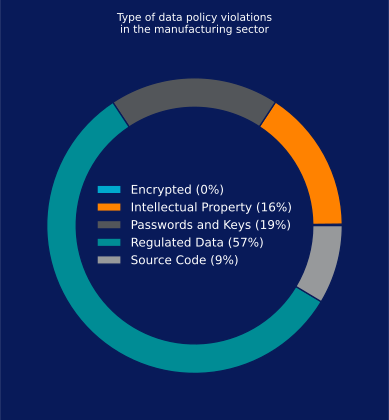
Nossa análise mostra que os dados regulamentados continuam sendo o tipo mais comum de informação sensível envolvida em violações de política de dados relacionadas à IA no setor de manufatura, representando 57% dos eventos. Senhas e chaves de API vêm em seguida, com 19%, propriedade intelectual com 16% e código-fonte com 9%.
Aplicativos de IA mais bloqueados
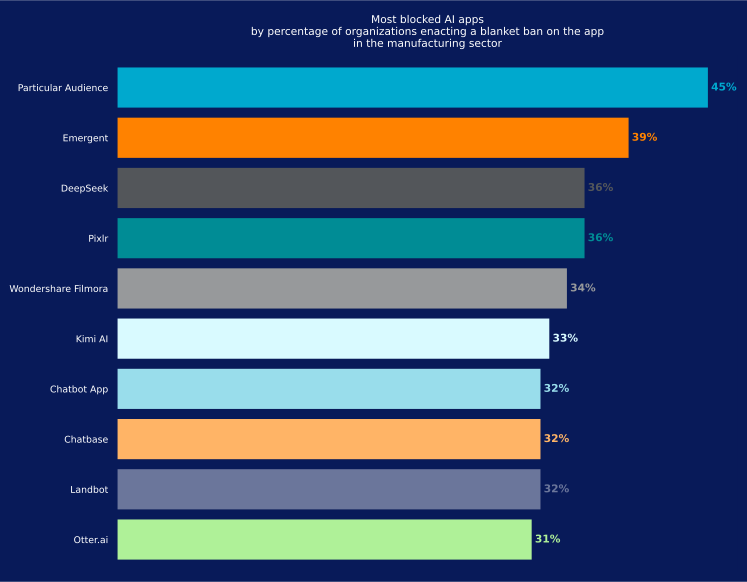
Muitos fabricantes estão restringindo aplicativos de IA específicos devido a preocupações com segurança, privacidade e conformidade. Embora as políticas variem por organização, alguns aplicativos são bloqueados com mais frequência do que outros, indicando onde as equipes de segurança enxergam os maiores riscos.
O Particular Audience é o aplicativo de IA bloqueado com mais frequência no setor de manufatura, com 45% das organizações restringindo o acesso. O Emergent vem em seguida, com 39%, enquanto o DeepSeek é bloqueado por 36% das organizações.
Essas restrições refletem preocupações sobre como os aplicativos de IA lidam com informações sensíveis e se conectam aos sistemas empresariais; onde os prompts e arquivos enviados são armazenados; quais recursos internos um aplicativo pode acessar; e se seu processamento ocorre fora dos controles de segurança e conformidade estabelecidos.
Adoção de IA agêntica
Adoção de IA pelos usuários
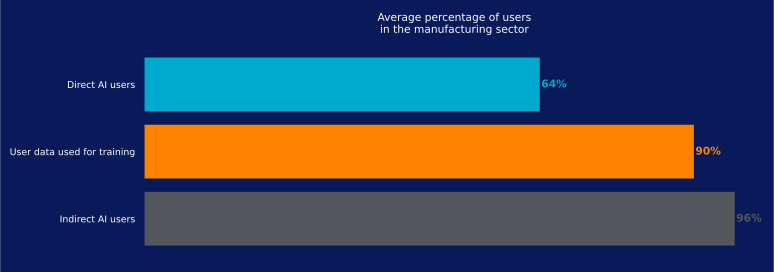
No setor de manufatura, 64% dos funcionários usam aplicativos de IA diretamente, enquanto 96% usam aplicativos que incluem recursos baseados em IA. Além disso, 90% interagem com sistemas de IA que usam dados de clientes ou usuários para treinar modelos, um risco de conformidade caso não haja governança adequada.
A maior parte do uso de IA acontece dentro de aplicativos dos quais os funcionários já dependem, e não em ferramentas independentes. Isso torna mais difícil para os fabricantes acompanhar onde as informações sensíveis são compartilhadas e como são usadas, tanto nas interações diretas com ferramentas de IA quanto nos recursos de IA que operam em segundo plano.
MCP: Interconectividade em rápido crescimento
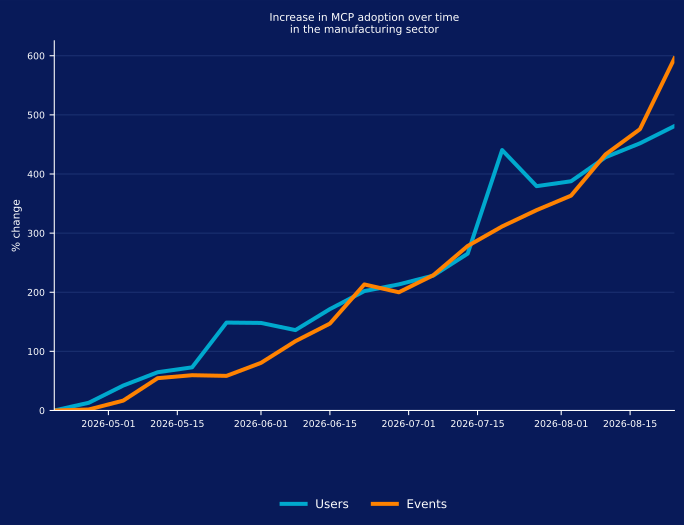
O MCP, o padrão de código aberto que permite que modelos de IA se conectem a fontes de dados e ferramentas externas e internas, está crescendo rapidamente no setor de manufatura. Ao longo do período da pesquisa, o número de entidades não humanas que interagem com servidores MCP remotos aumentou 490%, enquanto os eventos relacionados ao MCP cresceram 600%, com um pico de atividade em julho e agosto.
Cada conexão MCP remota oferece a um agente de IA um caminho para um servidor fora da organização, e alguns desses agentes também podem acessar dados empresariais ou outros recursos sensíveis. As equipes de segurança precisam saber quais agentes estão fazendo essas conexões e quais dados eles transportam.
Esses números se referem especificamente ao uso remoto de MCP, no qual os agentes de IA se conectam a servidores MCP hospedados na internet, em vez de localmente ou dentro da rede da própria organização. O crescimento acentuado, especialmente o pico de julho, sugere que a IA agêntica está se tornando mais integrada aos fluxos de trabalho empresariais.
Ameaças associadas à IA
Categorização dos riscos de IA
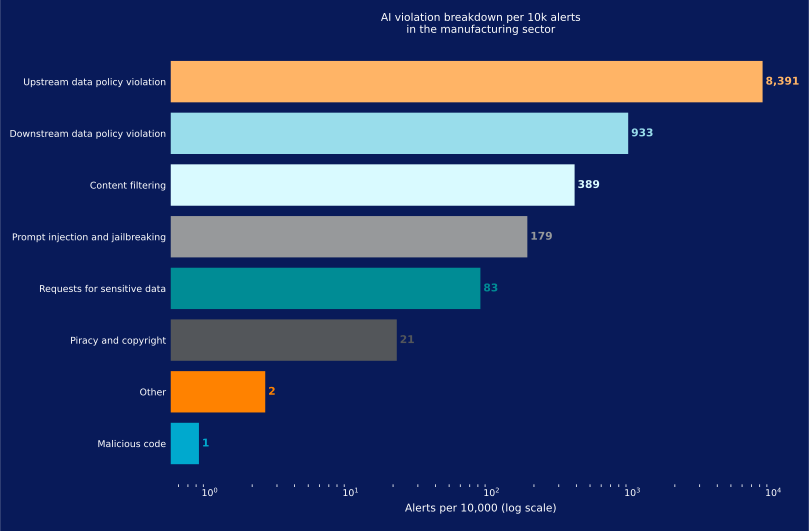
A visibilidade, a governança e a proteção eficazes de IA começam com uma compreensão clara dos riscos que as organizações enfrentam. No setor de manufatura, as violações de política de dados na entrada representam 83% das violações relacionadas à IA, tornando-as a categoria de risco mais prevalente. As violações de política de dados na saída também continuam sendo uma preocupação, refletindo o risco de expor informações sensíveis tanto quando elas são inseridas em ferramentas de IA quanto quando o conteúdo gerado por IA é compartilhado ou usado em outros locais.
As violações relacionadas a código malicioso são menos comuns, mas, quando ocorrem, podem levar diretamente ao comprometimento de sistemas, aplicativos e dados empresariais.
Iscas maliciosas de IA
Uma isca maliciosa de IA engana os usuários para que baixem malware ou visitem um site malicioso, passando-se por uma marca ou ferramenta de IA confiável. No setor de manufatura, a atividade apresentou um aumento rápido em fevereiro, de cerca de 25 para cerca de 100 usuários por 100.000 funcionários, permaneceu constante até maio e depois aumentou ainda mais, para quase 175 por 100.000 em junho.
O padrão sugere que as iscas maliciosas de IA chegam em ondas, e não em um ritmo constante: dois surtos curtos em fevereiro, seguidos por um aumento maior em junho.
Campanhas recentes incluíram instaladores falsos de aplicativos de IA, ferramentas de desenvolvimento trojanizadas e outras iscas com temática de IA projetadas para explorar o interesse em IA. À medida que a adoção se expande, os atacantes provavelmente continuarão aperfeiçoando essas técnicas, inclusive visando cadeias de suprimentos de software e distribuindo pacotes maliciosos que se aproveitam do desenvolvimento assistido por IA.
Links maliciosos de IA
Um link malicioso de IA é um link nocivo retornado por um aplicativo de IA no qual um usuário clica ou que um agente de IA segue. Esses links são semelhantes a links maliciosos inseridos em resultados de mecanismos de busca, nos quais os usuários podem clicar acreditando que levam a sites legítimos. Os atacantes podem promovê-los por meio de técnicas de SEO, anúncios pagos ou infraestrutura legítima comprometida.
A abordagem é semelhante em ambientes de IA, embora o conteúdo malicioso chegue aos usuários por canais diferentes. Técnicas como a otimização para mecanismos de inteligência artificial (AIEO) estão surgindo à medida que os atacantes buscam influenciar o conteúdo apresentado pelos modelos de IA, enquanto anúncios também estão começando a aparecer dentro dos aplicativos de IA.
No setor de manufatura, as interações com links maliciosos de IA começaram a aumentar em julho de 2025, chegando a 150 por 100.000 usuários em outubro. Um segundo aumento começou em fevereiro de 2026, com a atividade subindo ainda mais, para 200 por 100.000 usuários em março. As equipes de segurança devem inspecionar os links retornados por aplicativos de IA da mesma forma que inspecionam links em resultados de busca e e-mails, antes que usuários ou agentes os sigam.
Recomendações
Com o uso crescente de ferramentas de IA, tanto corporativas quanto pessoais, e o uso indevido de aplicativos em nuvem pessoais, é essencial fortalecer a visibilidade, aprimorar as políticas e priorizar defesas proativas para proteger sua organização nesse cenário de ameaças em rápida transformação.
Com base nas tendências identificadas neste relatório, o Netskope Threat Labs recomenda enfaticamente que as organizações de todo o setor de manufatura reavaliem sua postura geral de segurança:
- Inspecione todos os downloads HTTP e HTTPS, incluindo todo o tráfego web e em nuvem, para impedir que malware se infiltre na sua rede. Os clientes da Netskope podem configurar seu Netskope One NG-SWG com uma política de proteção contra ameaças que se aplique a downloads de todas as categorias e de todos os tipos de arquivo.
- Bloqueie o acesso a aplicativos que não atendam a nenhuma finalidade empresarial legítima ou que representem um risco desproporcional para a organização. Um bom ponto de partida é uma política que permita aplicativos de boa reputação atualmente em uso e bloqueie todos os demais.
- Use políticas de DLP para detectar informações potencialmente sensíveis, incluindo código-fonte, dados regulamentados, senhas e chaves, propriedade intelectual e dados criptografados, que estejam sendo enviadas para instâncias pessoais de aplicativos, aplicativos de IA ou outros locais não autorizados.
- Use a tecnologia de Isolamento Remoto do Navegador (RBI) para fornecer proteção adicional ao visitar sites de categorias que possam representar um risco maior, como domínios recém-observados ou recém-registrados.
- Use o Netskope Skylight AI Gateway para obter visibilidade e controle sobre aplicativos de IA e interações com API, ajudando a proteger os fluxos de dados entre usuários, aplicativos e LLMs.
- Implante o Netskope Skylight AI Guardrails para aplicar proteção consistente contra exposição de dados sensíveis, prompts inseguros e violações de política em ambientes de IA gerenciados e não gerenciados.
- Use o Netskope Skylight AI App Security para descobrir aplicativos de IA gerenciados e não gerenciados, aplicar controles em tempo real e impor políticas de governança em todo o uso pessoal e corporativo de IA.
- Aproveite o Netskope Skylight AI Analytics para monitorar tendências de adoção de IA, atividades dos usuários e incidentes de DLP, ajudando as organizações a compreender melhor e reduzir a exposição a riscos relacionados à IA.
- Considere o Netskope Skylight AI Red Teaming para identificar ativamente vulnerabilidades e configurações incorretas em implantações privadas de IA antes que possam ser exploradas em ambientes de produção.
Netskope Threat Labs
Com uma equipe formada pelos principais pesquisadores de ameaças em nuvem e malware do setor, o Netskope Threat Labs descobre, analisa e projeta defesas contra as ameaças em nuvem mais recentes que afetam as empresas. Nossos pesquisadores participam regularmente como palestrantes e voluntários nas principais conferências de segurança, incluindo DEF CON, Black Hat e RSA.
Sobre este relatório
A Netskope fornece proteção contra ameaças a milhões de usuários em todo o mundo. As informações apresentadas neste relatório se baseiam em dados agregados de uso coletados pela plataforma Netskope One para um subconjunto de clientes da Netskope no setor de manufatura.
As estatísticas deste relatório se baseiam no período de 1º de junho de 2025 a 31 de agosto de 2026. Elas refletem as táticas dos atacantes, o comportamento dos usuários e as políticas das organizações.